数据存在本地:基于边缘隧道与 E2E TLS 的受控文件共享架构实践
给外部伙伴交付文件:上云盘怕泄露,自建 FRP 又嫌运维重。这篇文章从信任边界出发,拆解一种"数据留在本地、流量受控路由"的文件共享架构------边缘隧道 + E2E TLS + 零知识转发。
一、跨组织协同的信任困境
在跨组织或跨团队的数字资产协同中,无论是软件工程中的测试数据集分发,还是实体产业中的设计方案交付,团队普遍面临一个核心矛盾:协同效率与数据主权(Data Sovereignty)的博弈。
典型场景包括:
- 电商与供应链协同:珠宝、服饰及宠物用品等商家,需要将未上市的高精度 3D CAD 设计图或打样效果图提供给外部 OEM 工厂,但极其忌惮将商业机密上传至公有云网盘。
- 数字影像与创意机构:精修摄影工作室需要将几十 GB 的 RAW 格式与高清照片交付给客户,既要保证客户在手机/电脑端免安装 App 实时预览,又需确保客户私密照片不过云端、不留痕迹。
- 开发者与研发团队:DevOps 工程师或 AI 研发团队需要将数百 GB 的 CI/CD 构建产物、模型权重(Checkpoint)或脱敏日志暴露给异地协同人员。
传统方案各有短板:公有云存储存在数据脱离本地物理控制域、二次打标、隐私泄露风险及昂贵出网流量费等问题;自建 FRP + Web Server 方案则面临 TLS 证书配置繁琐、反向代理暴露面过大等运维壁垒。
本文探讨一种基于边缘隧道(Edge Tunnel)与零知识转发(Zero-Knowledge Forwarding)架构的本地文件共享(LFS, Local File Sharing)实践方案。
二、三种交付路径横向对比
在设计跨边界的文件交付系统时,核心在于信任边界(Trust Boundary)的划分与数据存储位置控制:
| 交付路径 | 数据物理位置 | 传输安全性 | 外部访问门槛 | 运维与合规成本 |
|---|---|---|---|---|
| 公有云网盘 / S3 | 第三方云数据中心 | 云端终结,平台可感知 | 强制下载客户端 / 需注册 | 低运维,但违反商业数据隐私承诺 |
| FRP + 自建网盘 | 本地服务器 / NAS | 依赖中继节点 TLS 终结(存在 MITM 风险) | 依赖自建 Web 服务解析 | 极高(需手动配置 Nginx / Cert-Manager) |
| 边缘隧道 LFS | 完全存在本地设备 | E2E TLS(私钥保留在本地内网) | 标准 Web 浏览器即开即用 | 低(边缘网关托管路由与访问控制) |
三、核心架构:边缘隧道 + E2E TLS
基于边缘隧道部署 LFS 的工程价值在于:它在确保数据完全存在本地的前提下,完成了流量的受控路由。
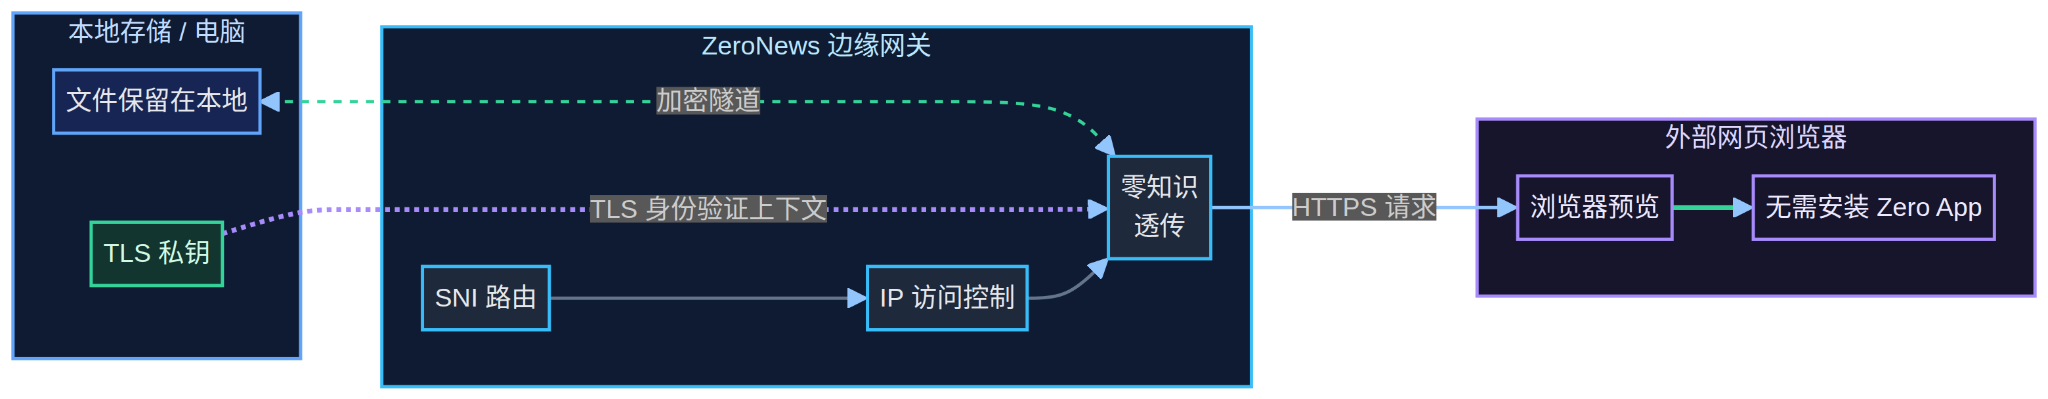
3.1 端到端加密(E2E TLS)与私钥本地化
为了满足电商机密设计稿或客户私密照片的绝对安全要求,系统支持真正的端到端 TLS 终结:
- 私钥保留在本地:用户可以绑定自定义 CNAME 域名,并将 SSL 证书与私钥完全部署在本地设备上;
- 零知识转发:分布式边缘网关仅在 L4 层基于 SNI 进行路由匹配与流量透传,无权也无法解密传输中的文件内容。即便是公网网关节点受到攻击,传输流中的敏感资产(如未公开的产品设计图)也不会泄露。
3.2 边缘访问控制与吞吐量隔离
- 带宽 QoS 策略:系统在网关层不对隧道带宽做限制,出口带宽上限完全由管理员在本地控制台按需定义,防止外部并发下载打满企业的本地公网出口;
- 传输边界:当前单文件透传上限为 2GB,完全覆盖工程图纸包、GB 级精修相册打包或 AI 模型权重的单次传输需求。
3.3 基于内置 RBAC 的"零客户端"交付
针对外部非技术人员(如工厂接单员、摄影客户)的交付场景,强制要求对方安装客户端会带来极高的沟通成本。
LFS 内置了轻量级的 RBAC(基于角色的访问控制)与 Web 在线渲染引擎:管理员创建独立的受控账号后,外部接收方只需点开链接、在浏览器中即可在线预览照片、文档或代码。数据由本地设备实时读取输出,无需沉淀在任何第三方服务器。
四、典型落地场景与工程实践
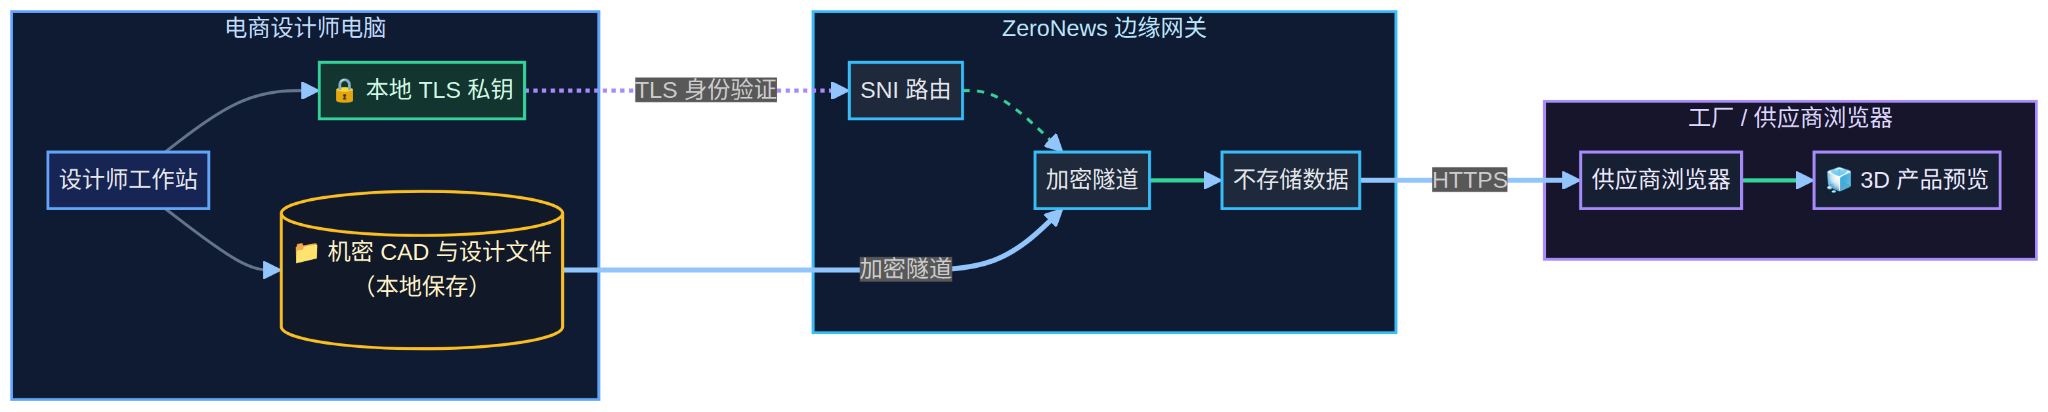
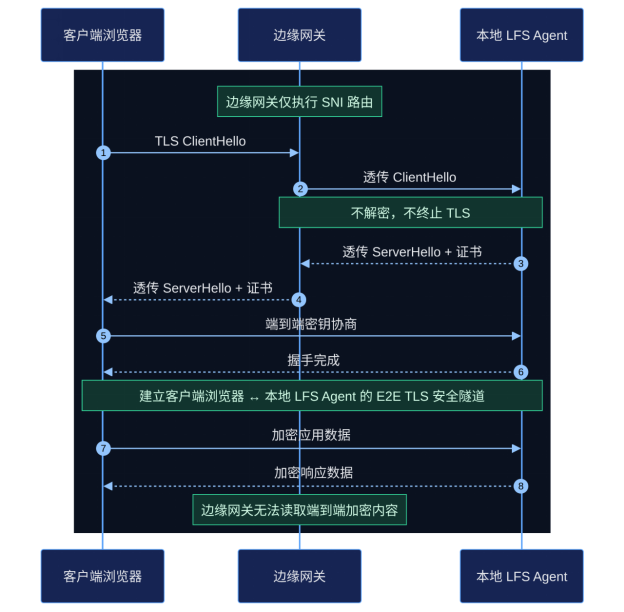
场景一:电商与供应链的商业机密受控分发
- 业务痛点:珠宝、快时尚服饰及宠物品类商家在打样阶段,需将核心 3D 图、CAD 矢量图提供给外部工厂。将文件上传至公有云网盘易遭遇第三方爬取或隐私条款风险。
- LFS 解法:设计资产保存在商家本地电脑或 NAS 硬盘,通过绑定企业二级域名并启用本地 TLS 终结,生成带有时效性与访问权限的链接。工厂人员在浏览器直接预览图纸,数据始终保存在商家本地磁盘。
场景二:影像机构(影楼/工作室)的私密资产直连交付
- 业务痛点:精修工作室需向客户交付几 GB 至几十 GB 的高分辨率照片。传统云盘分享要求客户下载网盘 App,且存在极高的个人隐私(如婚礼、家庭私密影像)泄露风险。
- LFS 解法:影楼将照片保存在本地存储,直接映射为 LFS 空间。客户通过手机或电脑浏览器点开链接即可选片与原图下载。交付完成后可随时收回权限,实现"数据存在本地,交付即时完成"。
场景三:研发团队的 CI/CD 产物与模型权重分发
- 业务痛点:AI 研发团队或 DevOps 工程师在本地集群构建出的模型 Checkpoint 或系统镜像,需要临时开放给外部测试方,上传至 S3 对象存储会产生不必要的 Egress(出网流量)费用。
- LFS 解法:通过命令行工具将本地构建目录暴露给指定的外部测试账号,利用本地宽带的上行速率完成直连拉取,测试完毕关停隧道,做到零云端存储成本运维。
五、架构边界与选型建议(Radical Transparency)
作为一个旨在解决轻量化资产交付的系统,进行架构选型时也应注意其边界:
- 单文件尺寸上限:当前系统单文件传输上限为 2GB。若存在超大型视频原片(如 50GB 4K 影视级 RAW 素材)的传输需求,仍建议搭配分卷压缩或专用存储网关。
- 身份认证体系:目前 LFS 采用内置的独立账号与权限管理。对于拥有成千上万员工、必须强依赖 OAuth2 / OIDC / Single Sign-On (SSO) 的大型企业,当前版本暂未支持 SSO 协议对接(官方已规划在后续演进路线图中)。现阶段更适合中小团队、工作室及敏捷项目组使用。
六、小结
无论是避免商业机密泄露的电商商家、需要保护客户隐私的摄影工作室,还是追求传输效率的技术团队,"数据存在本地"正逐渐从一种苛刻的合规要求,演变为各行各业的通用刚需。
通过将边缘网关的灵活路由与本地设备的端到端加密相结合,在不牺牲用户体验的前提下,重新将"数据主权"交还给了数据的产生者。这种让计算与数据回归本源的架构尝试,为现代数字资产协同提供了一个极具参考价值的解法。
如果你也在做跨团队、跨组织的文件交付,欢迎在评论区聊聊你的方案选型与踩坑经历。