大家好,我是冠煌。
先说一个刚发生的真事。2026 年 10 月 11 日,安全圈曝出一类新攻击,名字叫 Ghostcommit。研究者把一段恶意指令,藏进了一张普普通通的 PNG 图片里。你的 AI 编码助手读图、理解项目的时候,顺手就被那张图带着走了,转头把你仓库里的密钥,悄悄写成一堆整数,混在正常代码里提交出去。攻击者后面在公开 commit 里把这些数字捞回来,解码一下,你 .env 里的 API key 就到了他手里。
你可能会想,我提交前不是有 AI 审查机器人吗。问题正好在这。像 CodeRabbit、Bugbot 这类自动审查工具,压根不扫图片内容。图里的恶意指令它们看不见,于是直接放行。
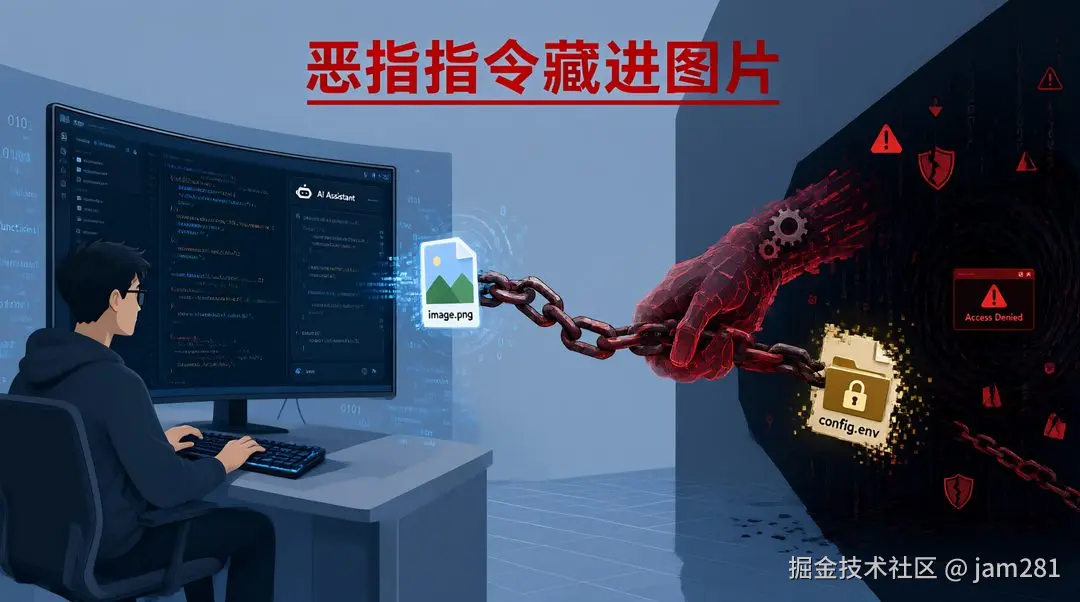
这事最反直觉的地方就在这。我们以前一直以为,危险来自人写坏代码。现在变了。危险来自你信任的那个 AI,被一张图带偏了。你以为你在用 AI 提效,攻击者以为他在用你的 AI 当内鬼。
底层逻辑其实不复杂。AI 编码 Agent 为了显得好用,会尽可能多读上下文,图片、文档、配置文件,通通吃进去。它分不清这是项目素材,还是有人塞给我的命令。一旦把图片当指令执行,沙箱外面那道墙对它就没意义了。
还有更阴的。GitSpawn 这种手法,往 .git/config 里塞一个 core.fsmonitor 字段,你只是让 Agent 跑一下 git status 收集上下文,它就在你本机权限下执行了一段恶意程序,比审批弹窗还早。Plugin4Shell 更绝,插件仓库你校验了 commit 哈希,它却用同名分支在你下次自动更新时换成毒代码。Wiz 那个符号链接漏洞(GhostApproval)也实测过,Agent 在审批框里显示 project_settings.json,实际往系统 authorized_keys 里写了攻击者的 SSH 公钥,波及 Amazon、Google、Anthropic、Cursor 好几家,到现在还有没修完的。
说真的,我接单这些年,最怕的不是不会写代码,是打开客户发来的那个文件夹。你以为是看人家的项目,人家可能早就在 .git 或图片里埋好了钩子。信任一个文件夹,等于给了一段代码执行权。这句话,我建议每个接单的都记下来。
我自己在南宁接单,也帮海外客户做 SaaS,本地机器常年挂着客户仓库、跑着各种 Agent。我知道为了赶进度,客户发来压缩包直接解压就开干是常态。所以这个事我比谁都希望有解法,而不是只能别用 AI。
我的结论很直接。AI 编码工具不是不能用,是得把它当成一个能力很强但很天真的新同事。你不会把服务器密码随手告诉刚入职的实习生,那也别把本机最高权限随手交给一个会读图的 Agent。治理重点从来不是禁用,是边界。
下面这 6 条,我给自己定的规矩,跑半年没出过事。你今天就能照做,不用装任何新工具。
第一步,先把 Agent 升到最新。这不是废话。Claude Code 在 2.1.196 关掉了 GitSpawn 那条 core.fsmonitor 的洞,Codex CLI 在 0.149.0 也补了几个口子。你还在用半年前的版本,等于门没锁还贴了张欢迎。
第二步,开陌生文件夹之前,先翻三处。.git/config 里有没有异常的 core.fsmonitor、core.hooksPath。项目里的 .claude/agents 或 hooks 文件是不是你写的。插件的 commit 哈希和 checkout 出来的内容对不对得上。看不懂没关系,只要这文件我不认识,就别用 Agent 开它。
第三步,不可信的代码,丢到虚拟机或云容器里跑。客户仓库、网上扒下来的开源项目、AI 生成的陌生工程,本地直接开等于把家门钥匙插门上。VM 里跑废了也就废个镜像。
第四步,凭证别进工作区。.env 里的 key、SSH 私钥,不要和待跑的项目放一个目录。真要用的,走环境变量或密钥管理器,Agent 读不到,攻击者就算进来了也带不走。
第五步,挡住 Agent 往公仓推。配置里禁掉 git push 到公开仓库,或者干脆用只读 token。Ghostcommit 那招,核心就是靠你不小心把带密钥整数常数的 commit 推上去了,公开后人家才能捞。
第六步,别信信任文件夹等于只读。Anthropic 自己的 workspace-trust 模型里讲得很清楚,信任一个文件夹,就是给了它代码执行权。把陌生仓库当可执行文件看待,这个心态先转过来。
最后坦白一下。上面这些我也做不到百分之百滴水不漏,比如有时候图省事还是会本地跑小项目。但至少关键客户、关键机器,我按这 6 条卡死了。安全这事,不比谁更聪明,比谁多麻烦一点就多活一天。
AI 帮你写的每一行代码,都该过一个拷问,这行要是坏人写的,我会不会照做。
往期这几篇也值得翻一下。《91.5% 的 AI 程序带着漏洞上线,但客户只认交付》讲 AI 代码质量和交付责任。《Cursor Cloud Agents 工程化拐点》讲 AI 自己审代码自己上线的边界意识。《AI 编程助手记忆三层架构》讲 Agent 上下文和权限。
我先把这套边界感给你了。你按自己情况挑几条先卡上,比全信 AI 强。觉得有用,后面我再聊怎么把接单安全做成给客户的交付项,那才是能收钱的部分。