做安全的人对Prompt注入这个词应该不陌生。但大多数讨论停留在概念层面。什么是间接注入、什么是直接注入、攻击手法有哪些,这些网上都能搜到。但具体到产品层面,AI网关的安全防护到底做了哪些事,很少有人说清楚。
MAI Gateway v1.2.0对安全管理做了比较大的调整,我搭环境看了一圈,把实际能看到的安全能力记录下来。注册即可马上获取企业级AI网关的试用!
 https://www.moyu.cn/register?aff=XVPz
一、安全管理的整体结构
v1.2.0的安全管理菜单下有三个子项:访问控制、敏感词库、数据脱敏。之前版本里的输入防护和输出过滤已经不作为独立菜单存在了,相关能力并入了大模型防火墙(VolcShield)。
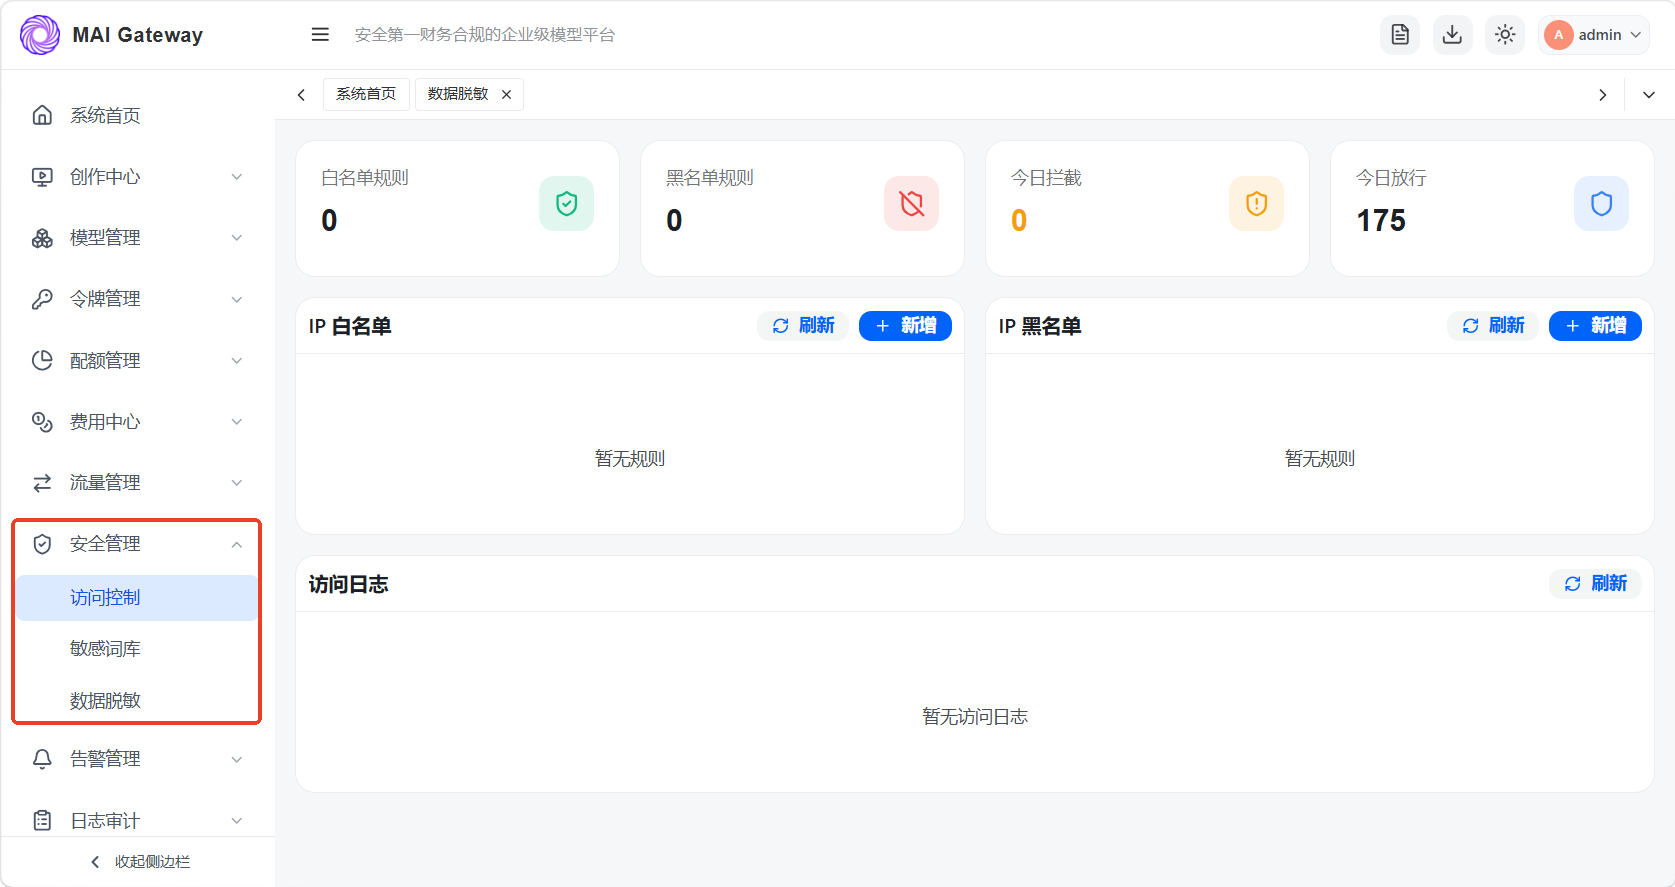
访问控制负责管控谁能调用什么模型,按令牌粒度限定可用模型范围。敏感词库维护违规词表,给检测引擎用。数据脱敏处理请求里的敏感数据。三个功能各管一段,从入口权限、内容检测到数据保护,构成基础安全框架。
二、数据脱敏
v1.2.0的数据脱敏界面比之前版本信息量大不少。打开之后能看到六条内置脱敏规则,每条规则有风险等级、脱敏方式和效果预览。
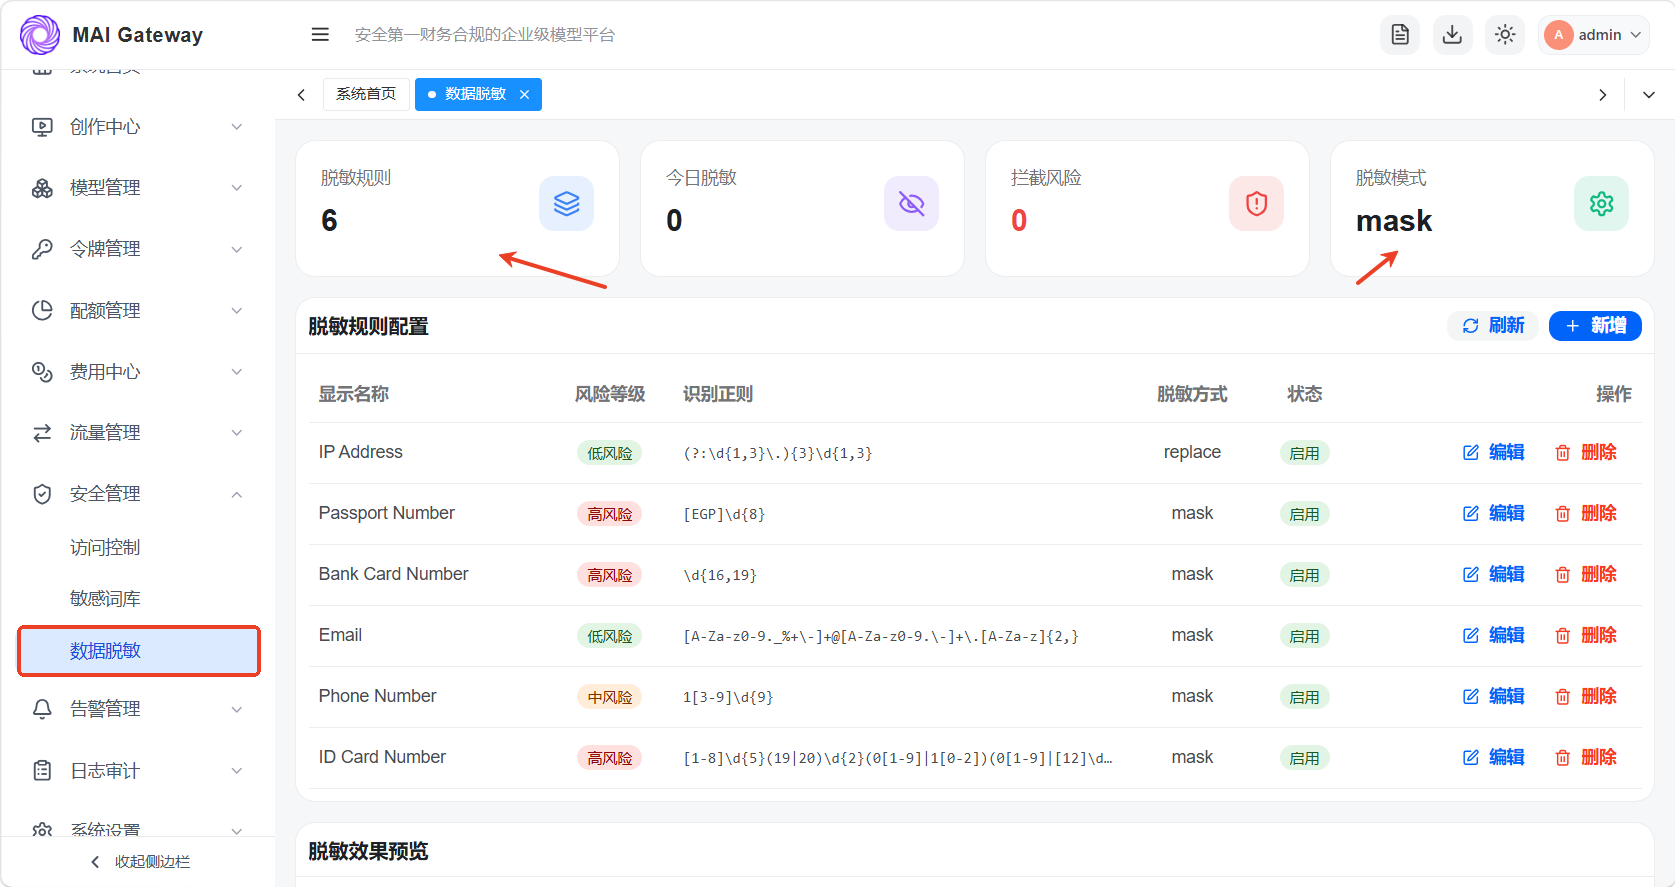
六条内置规则分别是:IP地址、护照号、银行卡号、邮箱、手机号、身份证号。每条规则标了风险等级,分低风险、中风险、高风险三档。银行卡号和身份证号是高风险,护照号和手机号是中风险,IP地址和邮箱是低风险。
脱敏方式有两种:replace和mask。replace是直接替换成占位符,mask是部分遮盖。比如手机号用mask方式,13812345678变成138****5678,前面三位和后面四位保留,中间打码。replace方式则是整段替换成固定占位符。
界面下方有脱敏效果预览区域,配置完规则可以直接看到脱敏后的效果,不用发请求测试。这个比较实用,调规则的阶段基本都在预览区看结果。
整体有一个全局脱敏模式指示,显示当前是开启还是关闭状态。需要临时关闭脱敏的时候,不用逐条改规则,一个开关就能全关。
三、数据脱敏跟Prompt注入的关系
数据脱敏本身不直接拦截Prompt注入,但它是纵深防御体系里重要的一环。
Prompt注入的核心威胁不是模型被注入指令本身,而是模型在被注入之后能拿到什么数据。如果攻击者通过注入让模型输出系统提示词,但系统提示词里的敏感数据已经脱敏了,拿到的是脱敏后的数据,风险就小很多。如果攻击者通过间接注入让模型去读取外部文档里的敏感数据,脱敏可以在数据进入模型之前把敏感信息处理掉。
所以数据脱敏的作用是,不管注入成不成功,敏感数据都不以明文形式出现在模型的上下文里。这是纵深防御的思路,不指望一道防线拦住所有攻击,每道防线各管一段。
四、访问控制
访问控制是安全管理的另一个子项。主要功能是按令牌限定可调用的模型范围。
每张令牌在创建的时候可以指定允许调用的模型列表。客服的令牌只能调客服用的模型,内部研发的令牌可以调更多模型。这样做的好处是,即使某张令牌泄露了,攻击者拿到的也只是有限模型的访问权限,不是全部。
访问控制还支持IP黑白名单。可以限制某些IP不能调用,或者只允许指定IP调用。对于固定办公环境的内部应用比较有用。
五、敏感词库
敏感词库是v1.2.0安全管理里的新增子项。维护一份违规词表,给内容检测引擎用。
词库支持手动添加和管理敏感词。检测引擎在请求进来的时候,拿请求内容跟词库做匹配,命中了就按策略处理。v1.2.0的敏感词命中引擎升级为AC自动机,检索效率比普通匹配方式快不少。词表越大,AC自动机的优势越明显。
敏感词库跟大模型防火墙(VolcShield)配合使用。VolcShield做语义层面的检测,敏感词库做关键词层面的匹配。两层检测叠加,覆盖面比单层更广。
六、操作日志
安全不只是防外部攻击,内部操作的审计也是一部分。v1.2.0的操作日志界面在日志审计菜单下。
【图:操作日志,展示今日操作数、活跃用户、敏感操作、异常操作四个统计卡片和操作记录表】
界面顶部四个统计卡片:今日操作数、活跃用户数、敏感操作数、异常操作数。日常扫一眼这四个数就行,敏感操作和异常操作为零说明正常,出现了就要查。
操作记录表记录了每次操作的时间、用户、模块、操作类型、IP地址和结果。操作类型用颜色区分,蓝色是新增,橙色是修改。结果是成功或失败。支持按用户、路径、错误搜索,按模块、操作类型、结果筛选,按日期范围过滤。还能导出,做合规报告的时候用。
从安全角度说,操作日志的价值在于事后追溯。出了安全事件,能快速定位谁在什么时候做了什么操作,操作来源是哪个IP。事后追责和复盘都靠这个。
七、安全管理之外的能力
除了安全管理菜单下的三个子项,v1.2.0还有几个跟安全相关的功能散在其他菜单里。
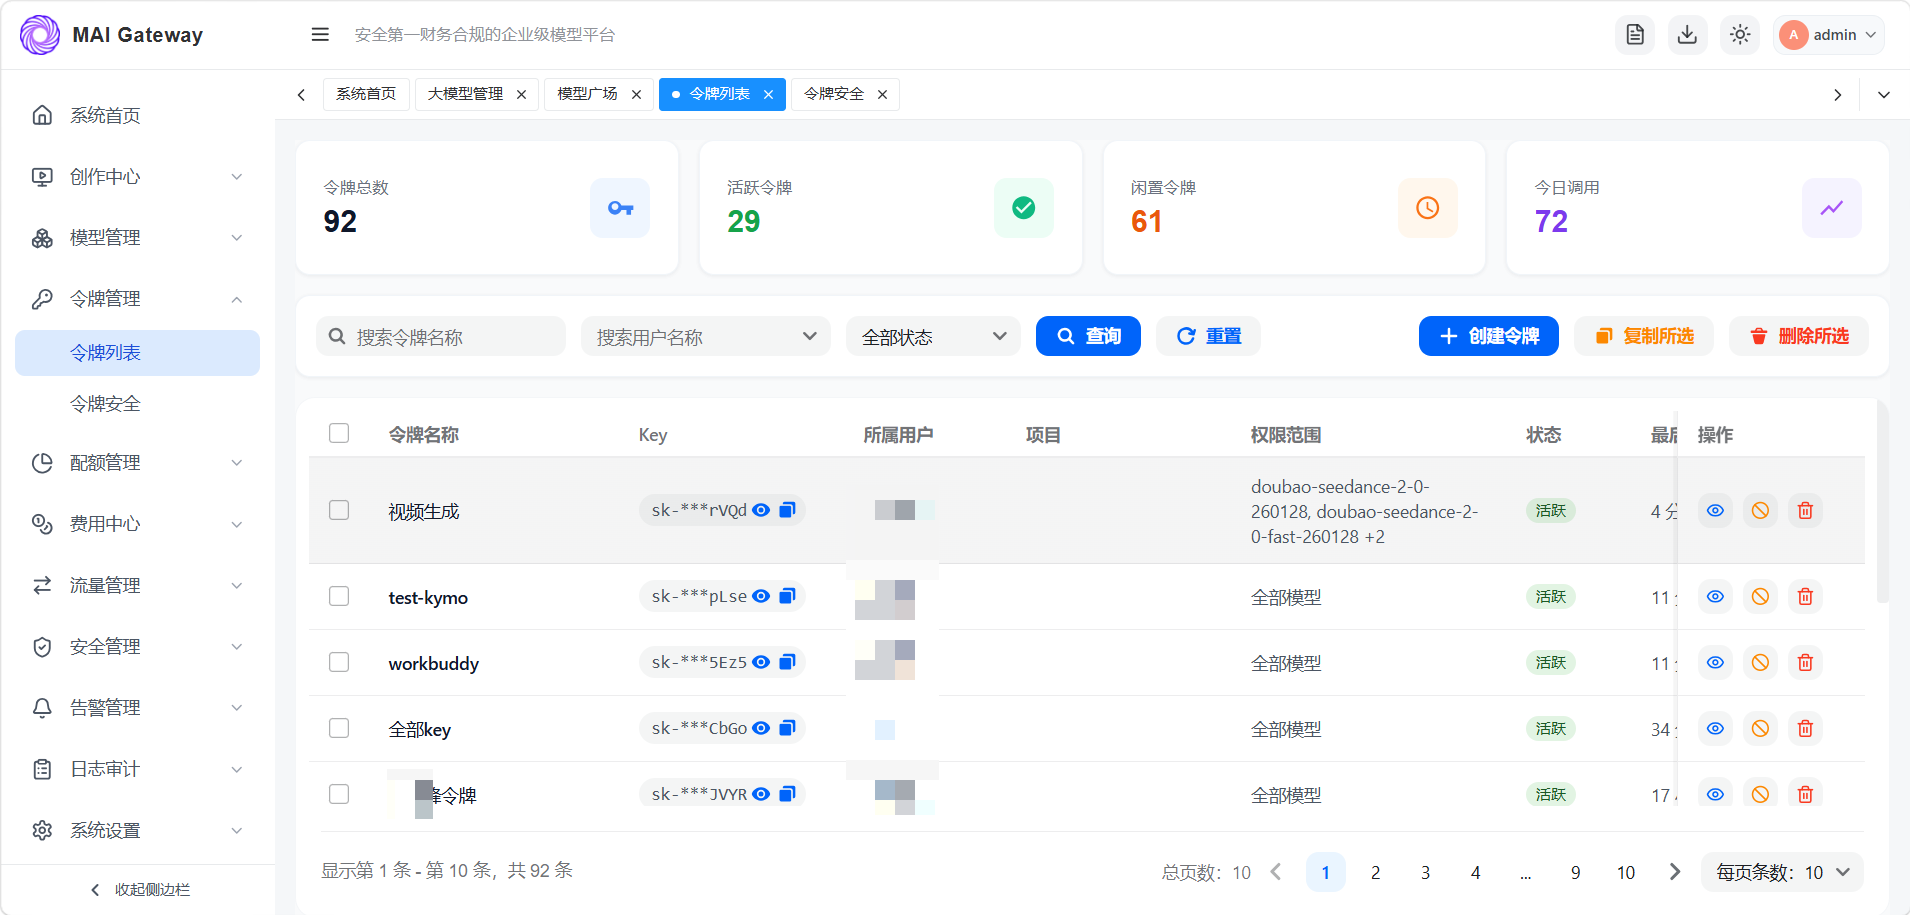
令牌管理。每张令牌除了限定模型范围,还可以设配额和速率限制。配额控制总量,速率限制控制频率。如果某张令牌被滥用,配额和速率限制能控制影响范围。
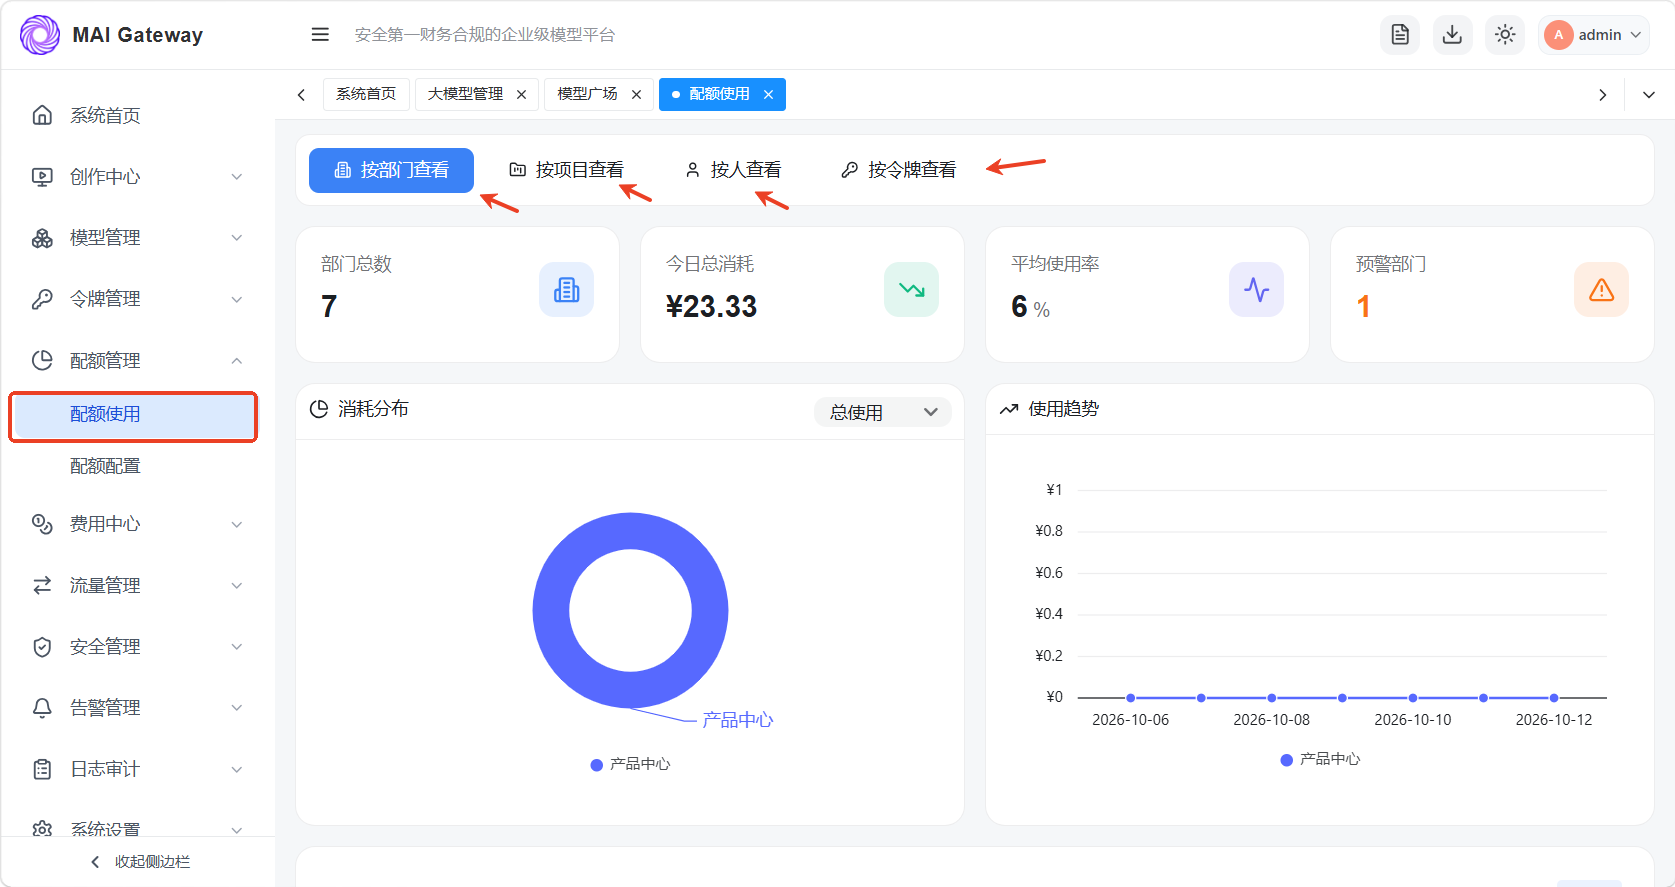
配额管理。按部门、项目、用户、令牌四个维度设配额。配额到80%发提醒,95%发警告,100%自动限流。从安全角度说,配额管控也是一种防护手段。大规模调用往往是攻击或者滥用的信号,配额限制能在问题扩大之前把阀门关上。
八、关于VolcShield
v1.2.0的发布说明里提到了大模型防火墙(VolcShield),对接火山引擎,支持多模态混合检测、安全代答、幻觉内容检测。但在当前版本的安全管理界面里,VolcShield没有作为独立菜单出现,相关能力应该是整合在检测链路里的。
目前能确认的是,安全管理菜单下的访问控制、敏感词库、数据脱敏这三项是可见可配的。VolcShield的具体配置界面和使用效果,需要在实际环境里进一步验证。如果你最关心的是VolcShield的检测能力,建议在实际部署环境里做详细测试。
九、总结
从v1.2.0的安全管理界面来看,MAI Gateway的安全体系分几个层面。访问控制管权限边界,敏感词库管关键词匹配,数据脱敏管数据保护,令牌配额管调用频率,操作日志管事后追溯。每个层面各管一段,叠加在一起构成纵深防御。
Prompt注入防护不是一个功能能解决的。检测引擎拦一道,数据脱敏兜底线,访问控制缩范围,配额限频率,操作日志留追溯。没有哪一个功能单独能防住所有攻击,但多层叠加之后,攻击者要突破的层数多了,成功率自然降。
安全没有银弹。做了这些防护之后,日常的安全意识和操作规范同样重要。再好的工具,配了不用、规则不维护、日志不看,也等于没配。
