前言
在企业日常运维中,内网穿透经常用来解决无公网 IP 环境下远程访问内网资源的需求,运维人员会把 OA、ERP、业务 API、服务器、数据库、内网主机映射为公网 HTTPS 或者 TCP 访问入口。
但该方案会带来不容忽视的安全风险:原本仅限内网访问的业务,安全边界直接扩散到整个互联网。Web 入口会遭遇账号撞库、路径探测、接口枚举;SSH、RDP、数据库这类 TCP 端口一旦暴露公网,会被全网扫描器探测,极易发生暴力破解,给内网主机带来入侵、勒索病毒风险。
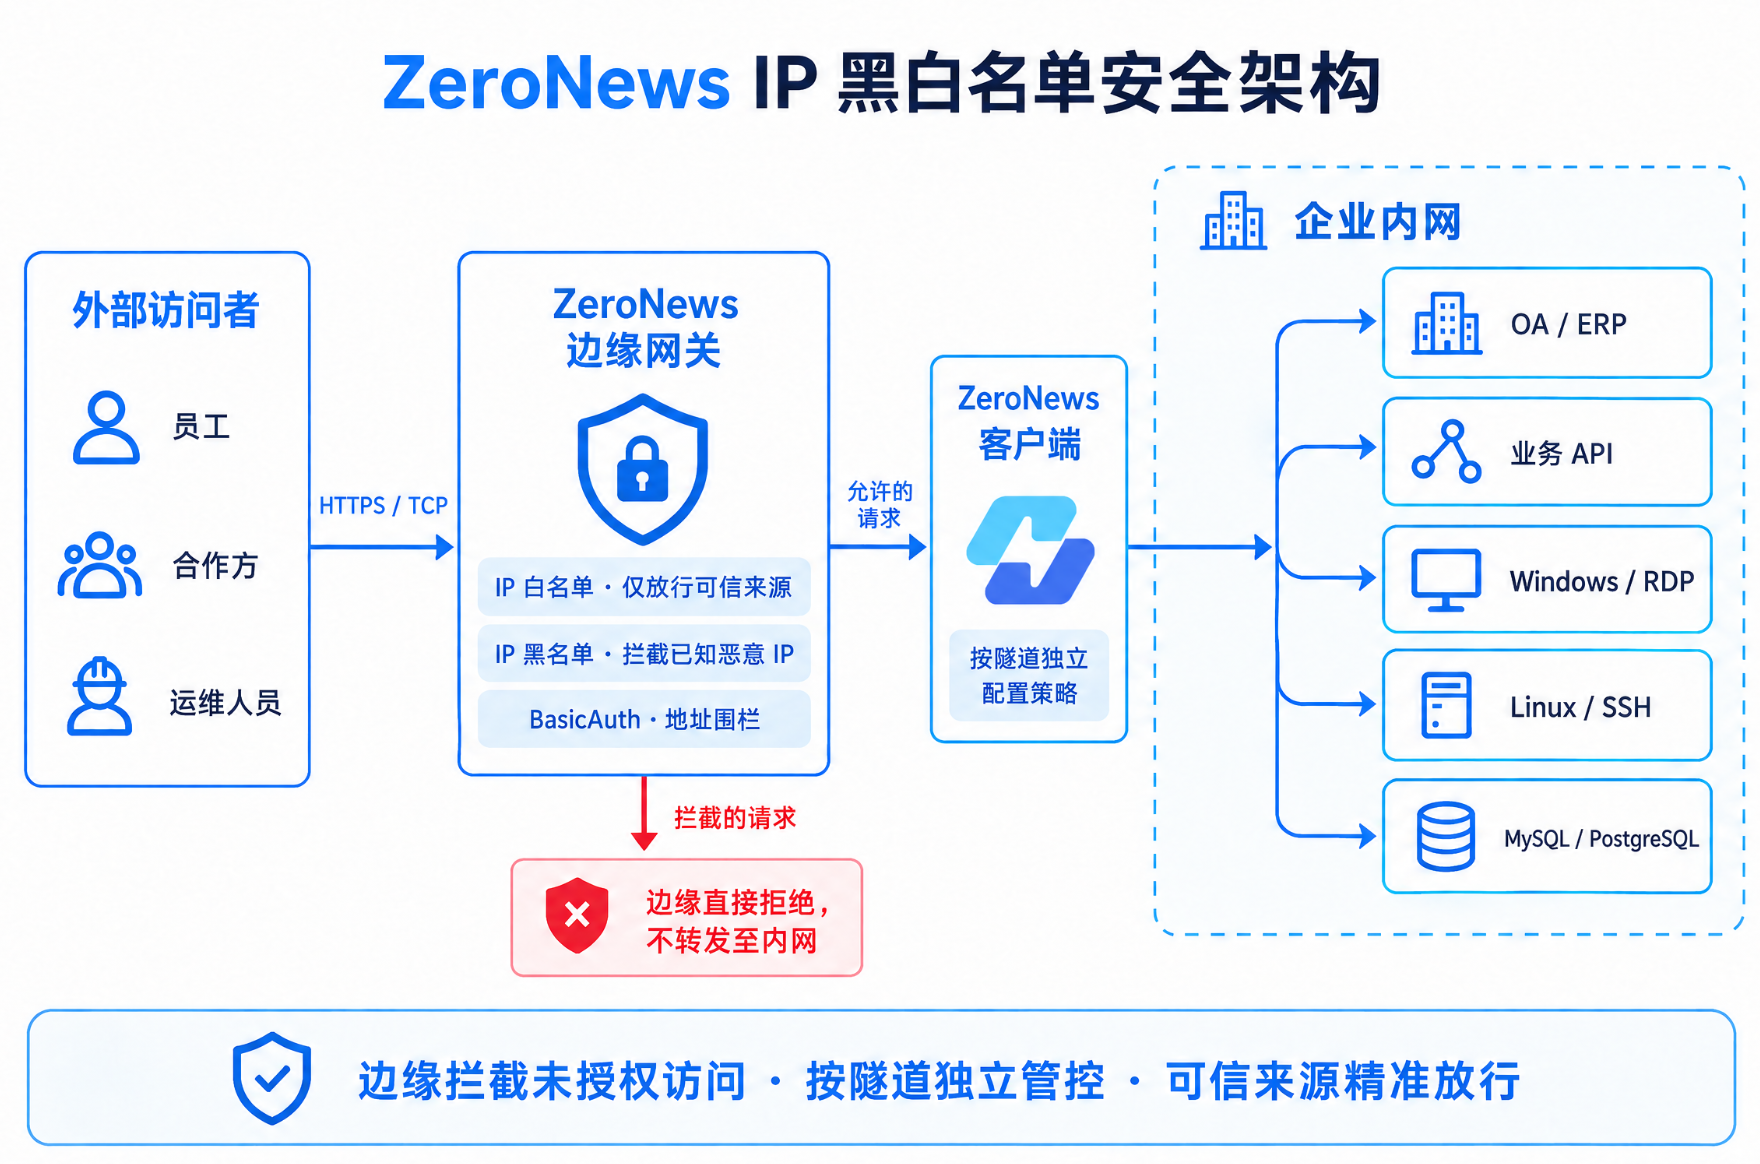
IP 黑白名单是网络层基础访问控制策略,基于访问来源 IP 做放行或者拒绝。如果将该能力部署在边缘网关,可以在请求进入内网隧道之前完成拦截,无需在内网服务器修改防火墙,有效缩小公网攻击暴露面。
1 IP 黑白名单基础概念
IP 黑白名单识别访问请求的源 IP 地址,按照预设策略做转发或者拒绝。属于网络层访问控制,不会解析业务报文,不能替代业务系统内部账号权限体系。分为白名单模式、黑名单模式两种工作模式。
1.1 白名单模式
仅允许列表内的单 IP 或者 CIDR 网段访问,列表之外全部拒绝访问。逻辑为默认拒绝,显式放行,安全边界最严格,运维场景优先推荐使用。
适用场景:合作方固定出口 IP、分公司办公宽带 NAT 出口、堡垒机、集中 VPN 公网出口。
运维注意:配置网段尽量收窄,优先单 IP 或小网段;不要为省事配置
/16这类大网段,会扩大攻击面。
1.2 黑名单模式
拒绝名单内的 IP / 网段,不在黑名单中的来源默认允许访问。适合业务整体对外开放,需要封禁已知恶意扫描 IP、异常探测节点的应急场景。
运维注意:黑名单只能处理已经发现的恶意 IP,无法防御未知攻击,不能作为唯一防护手段。
2 边缘网关 IP 访问控制的运维价值
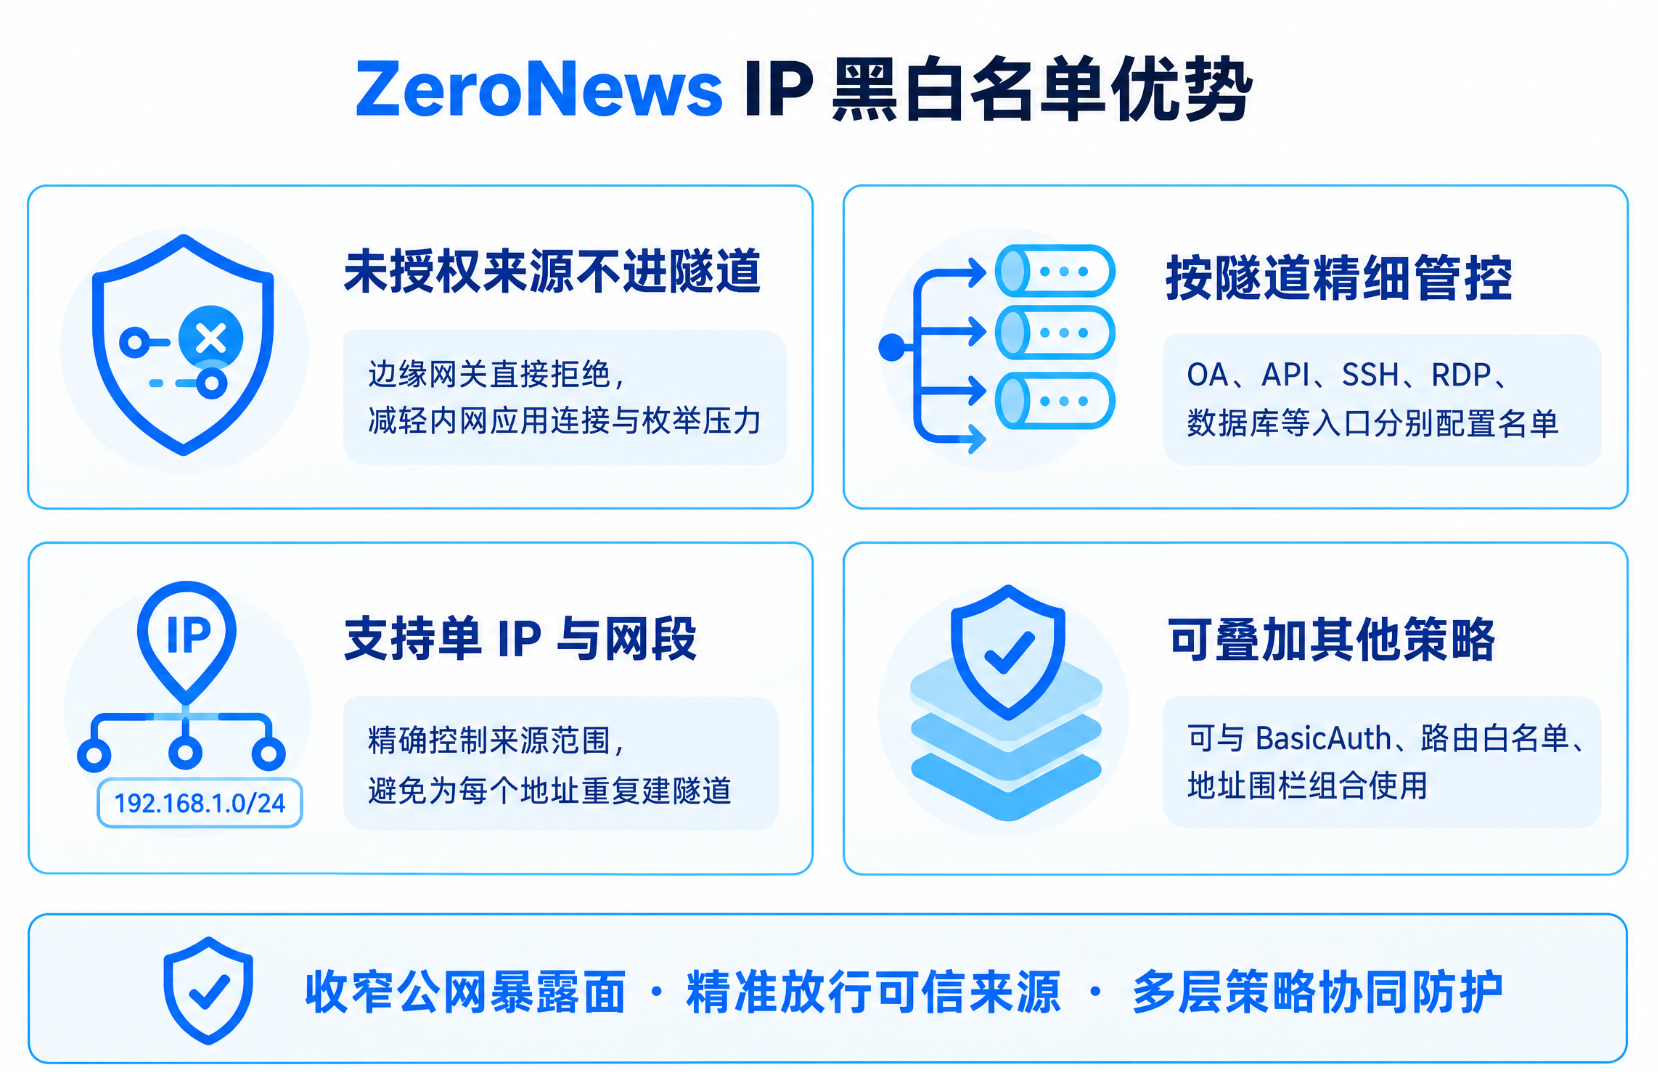
访问控制策略部署在边缘网关,以单条隧道作为独立配置单元,HTTPS、TCP 隧道均可分别配置,带来下面几点运维价值:
- 未授权请求网关直接拦截,不流入内网 对比请求进入内网再返回 401/403,非法请求直接在边缘网关丢弃,不会建立隧道连接,降低内网服务器连接压力与枚举探测压力。
- 按隧道精细化管控,业务之间互不干扰 OA、对外 API、RDP、SSH、数据库隧道维护各自独立 IP 名单。修改某一条隧道的 IP 策略,不会影响其他映射;隧道关闭、删除,对应访问策略同步回收。
- 支持单 IP 与 CIDR 网段 既支持填写单个 IP,也支持 CIDR 掩码网段,不需要为每一个 IP 单独创建隧道,适配合作方多出口的对接场景。
- 支持多安全策略叠加组合 IP 黑白名单可以和身份认证、路由白名单、地域访问控制等网关安全策略一起使用,构建多层边界防护体系。
3 典型业务落地场景
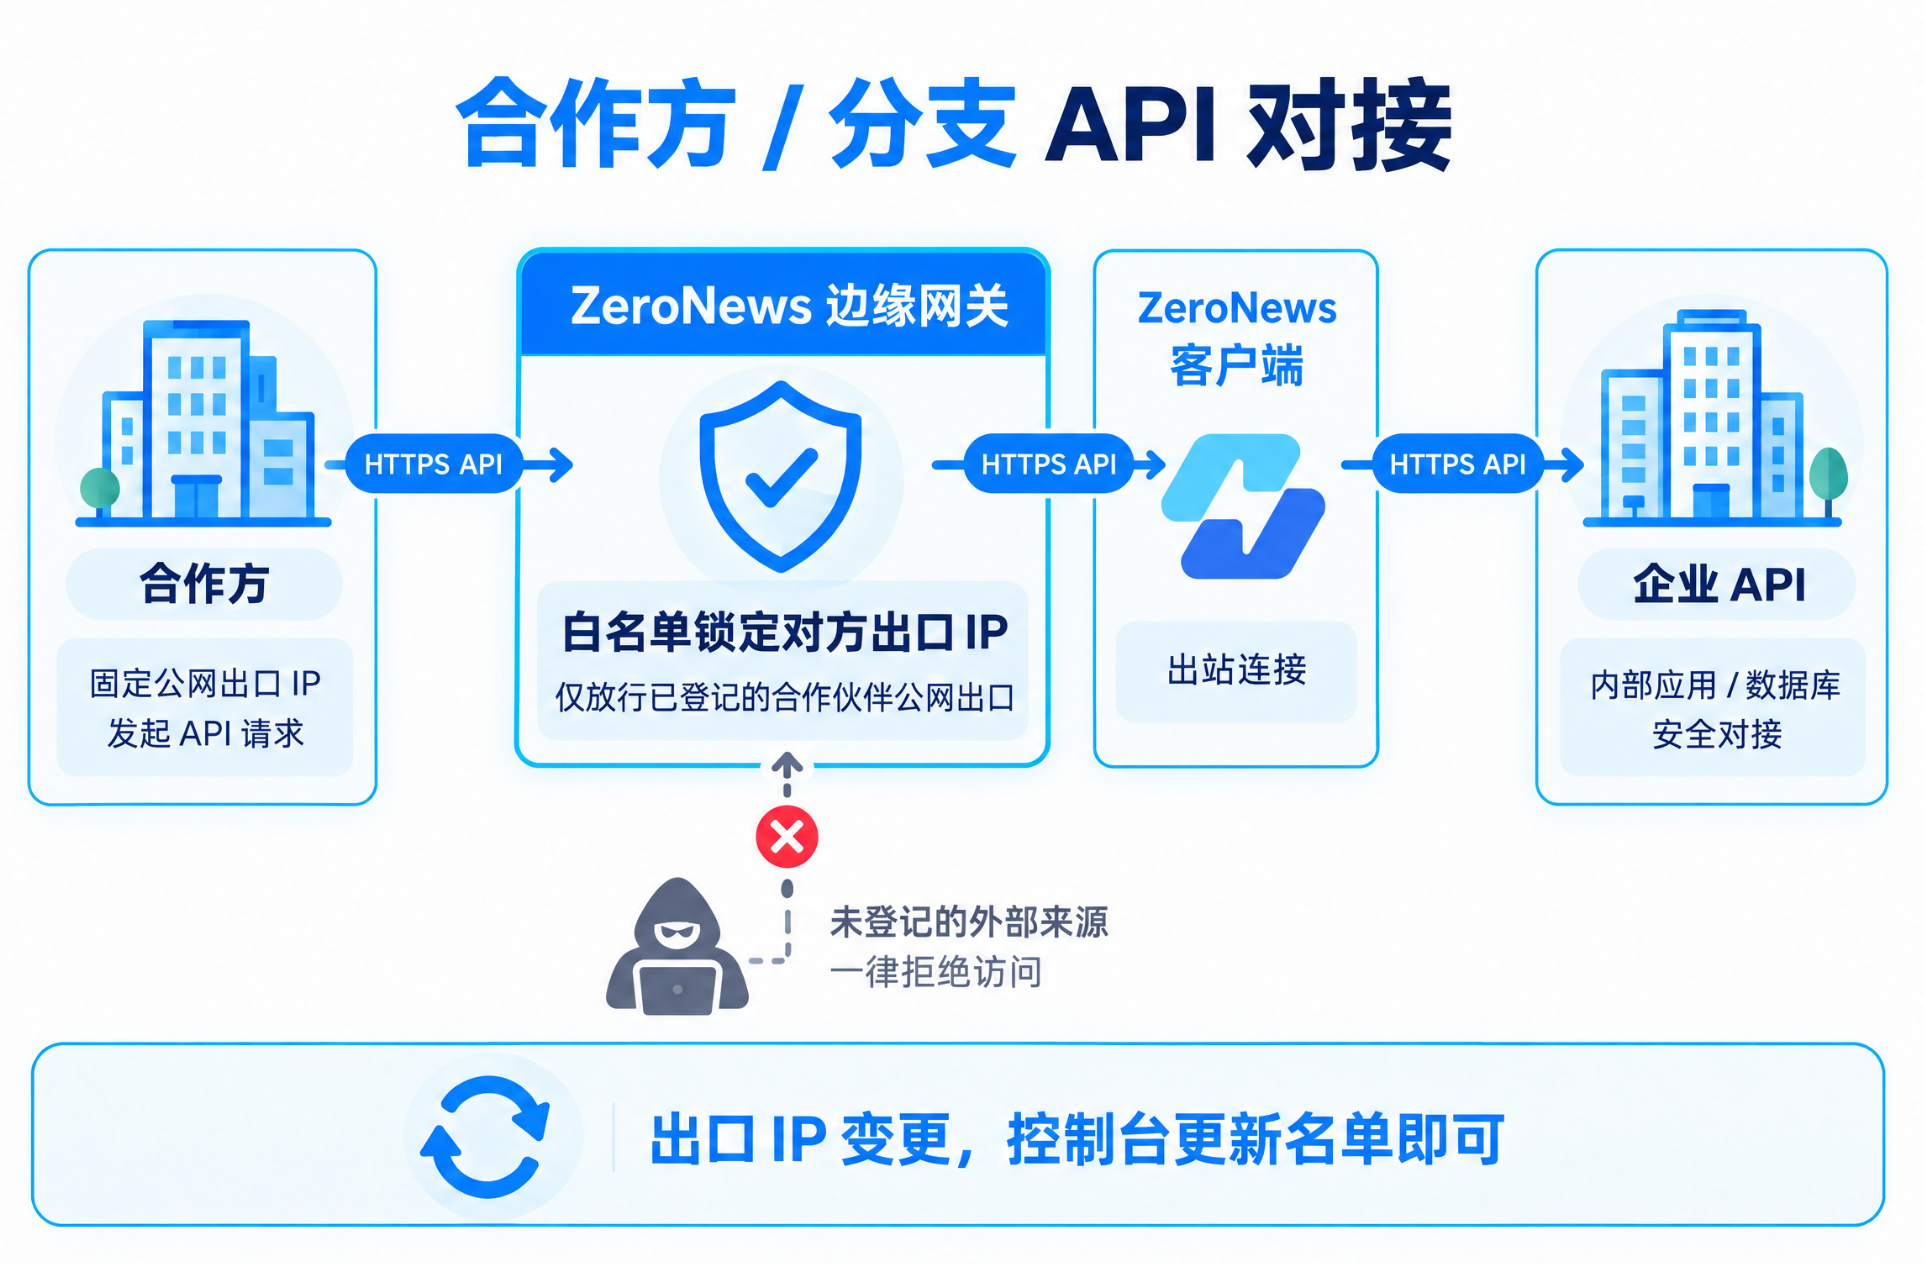
场景 1:合作方、分支 API 对接,白名单锁定对方出口 IP
企业内网 ERP、主数据、报工接口通过内网穿透对外提供 HTTPS 调用。业务仅允许指定合作方系统访问,收集合作方固定公网出口 IP,在对接隧道启用白名单模式,仅放行登记 IP。
合作方出口 IP 变更时,直接在网关策略面板更新 IP 列表,不需要登录内网服务器修改防火墙。未登记来源全部网关拦截,不必将内网接口暴露给全网。
场景 2:RDP、SSH 远程运维隧道,仅放行可信运维来源
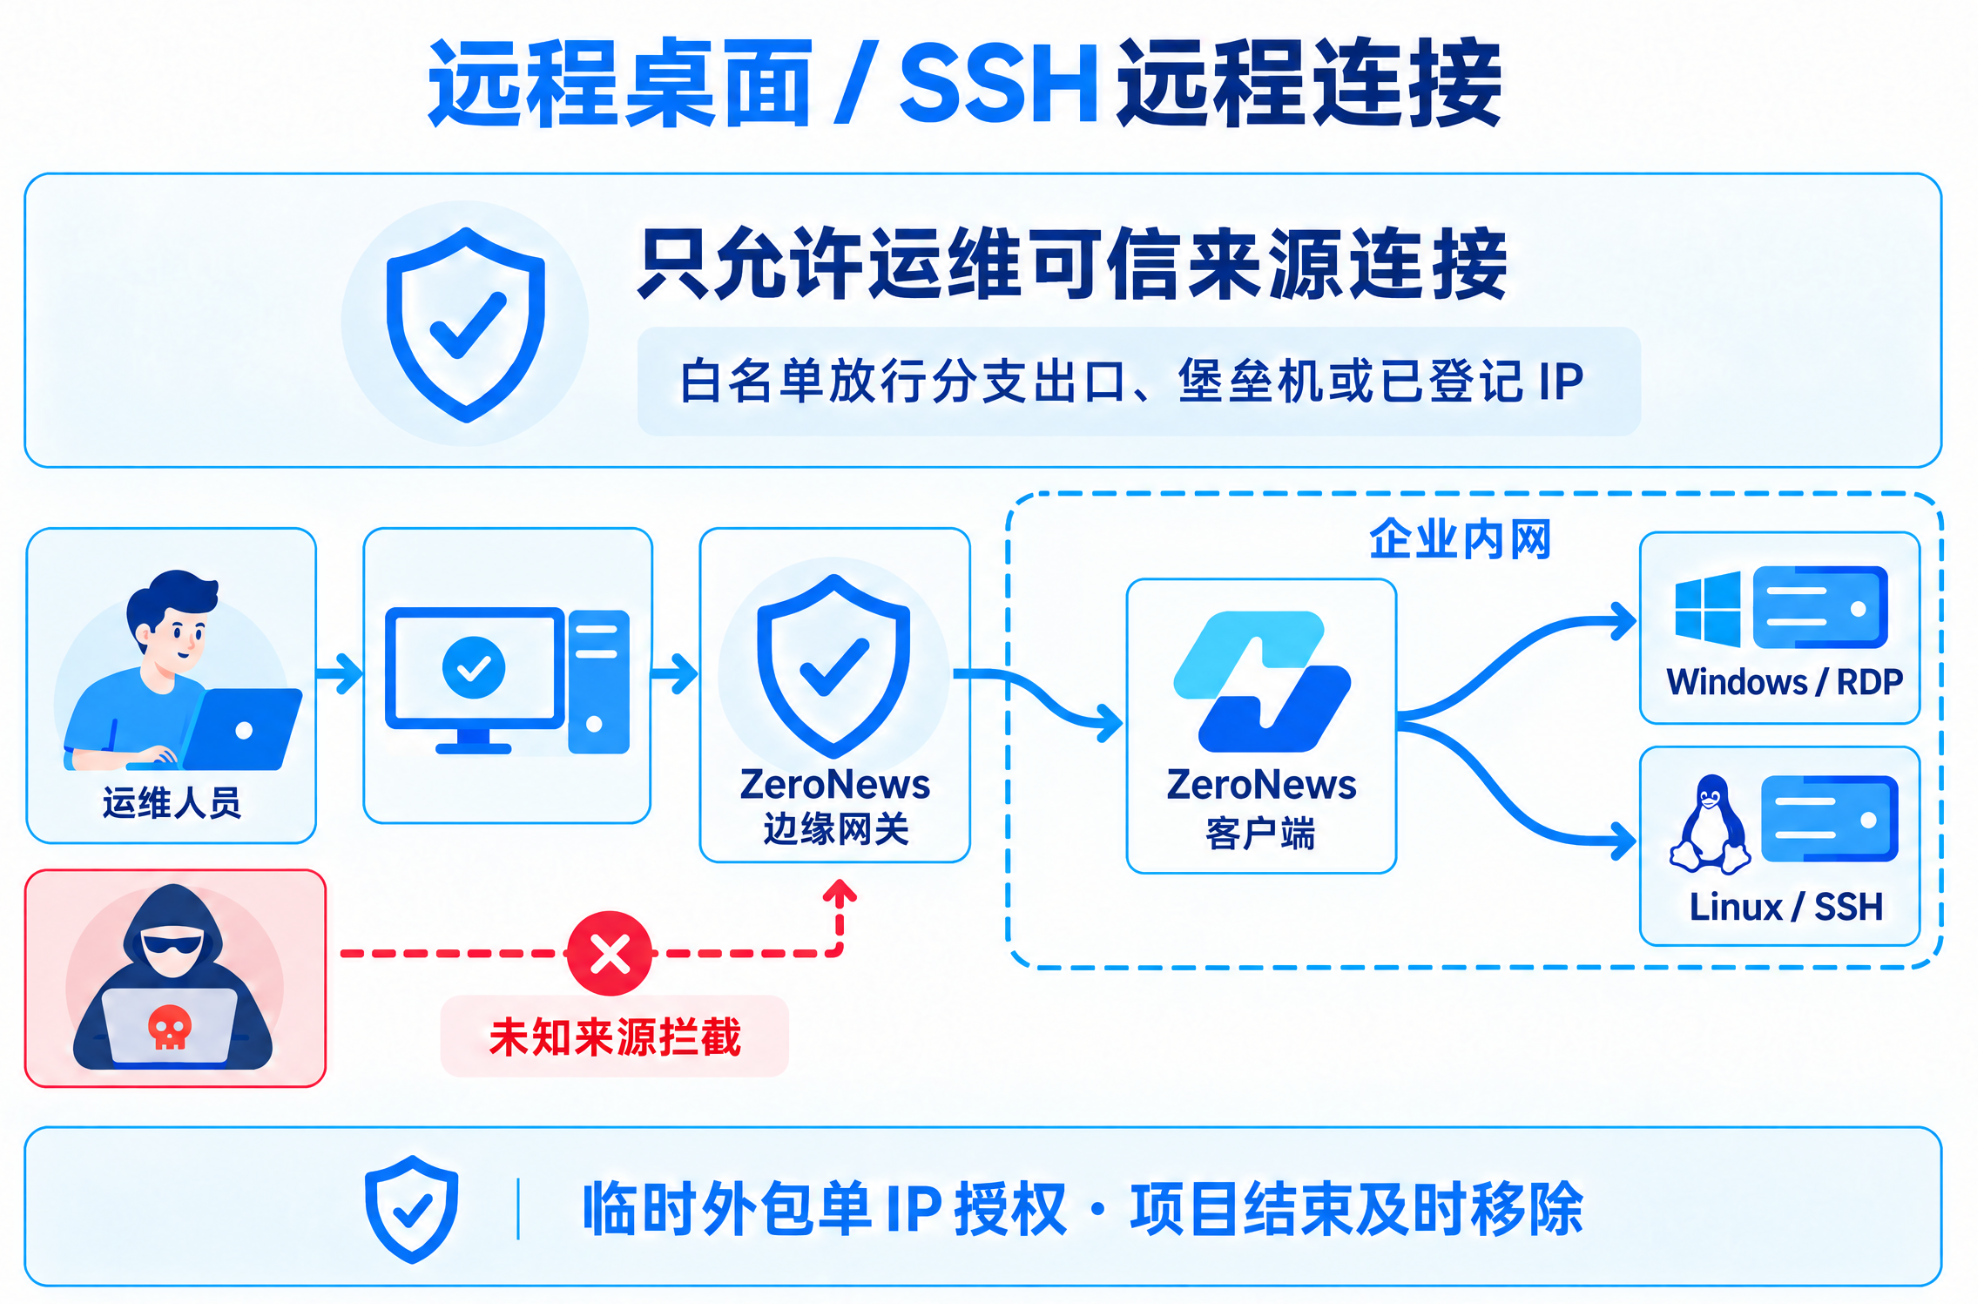
内网开发服务器通过 RDP、SSH 的 TCP 隧道映射公网,运维端口公网暴露风险远高于普通 Web 业务。
隧道配置 IP 白名单,仅放行分公司出口、堡垒机、运维固定办公 IP。遇到临时外包运维,可短期添加单 IP,项目结束后及时删除,最小化攻击暴露面。
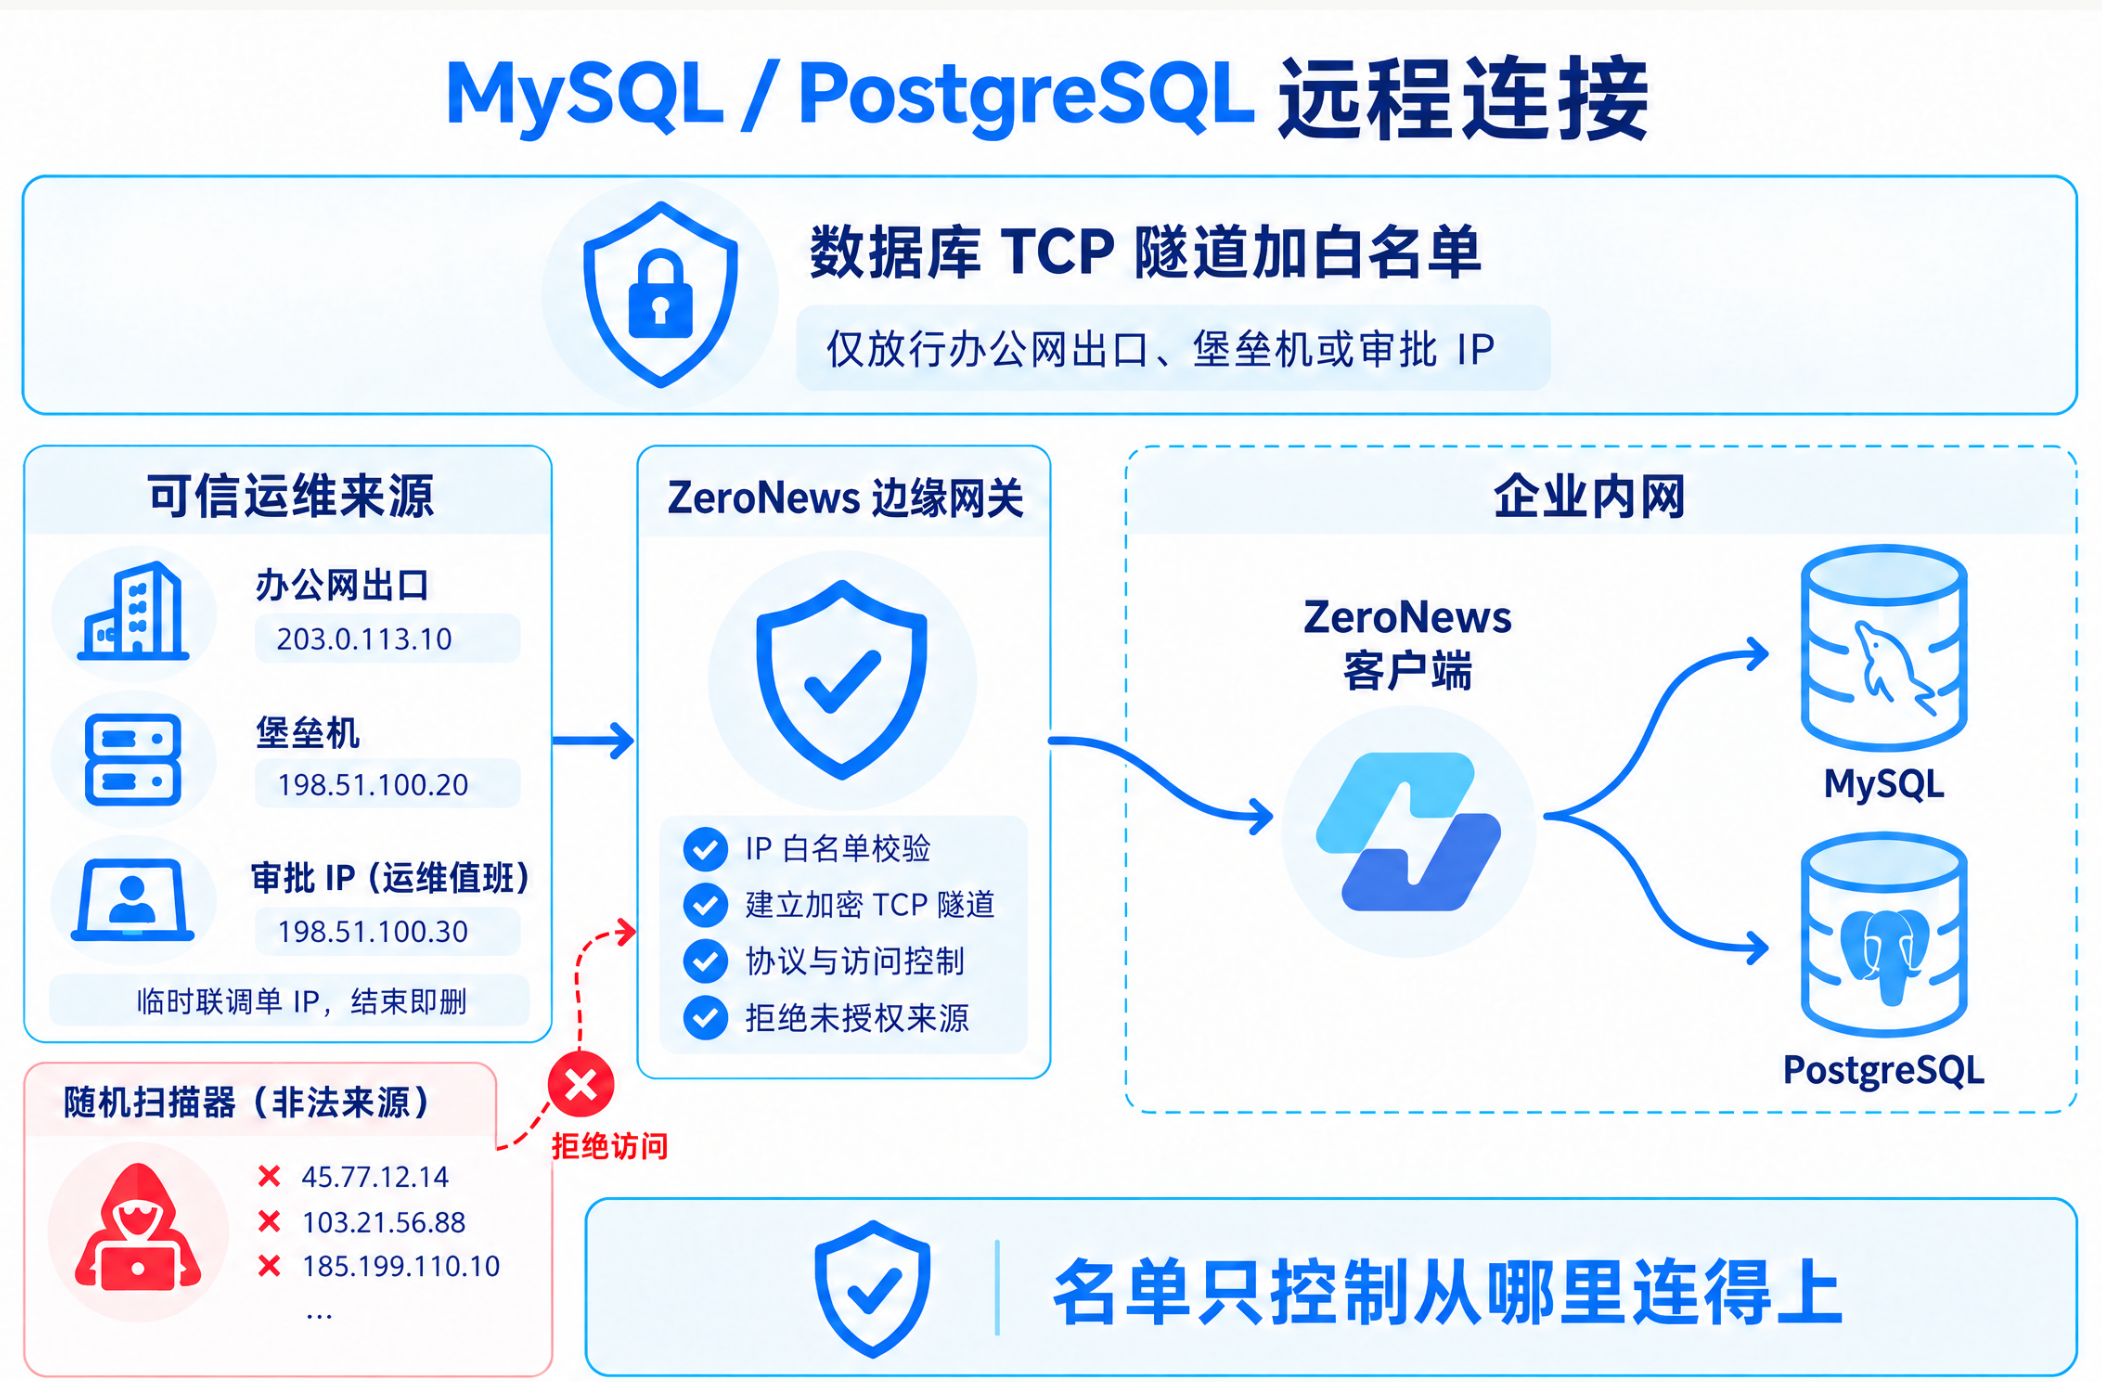
场景 3:MySQL、PostgreSQL 数据库 TCP 隧道加固
内网数据库通过 TCP 隧道映射公网端口,极易遭遇全网扫库、口令爆破。数据库隧道启用 IP 白名单,仅放行办公网出口、堡垒机、经过审批的值班 IP。
不同数据库隧道维护独立 IP 名单;临时联调可临时增加 IP,调试结束立刻删除。
提示:IP 名单仅管控访问来源,数据库账号密码安全策略仍需要正常配置。
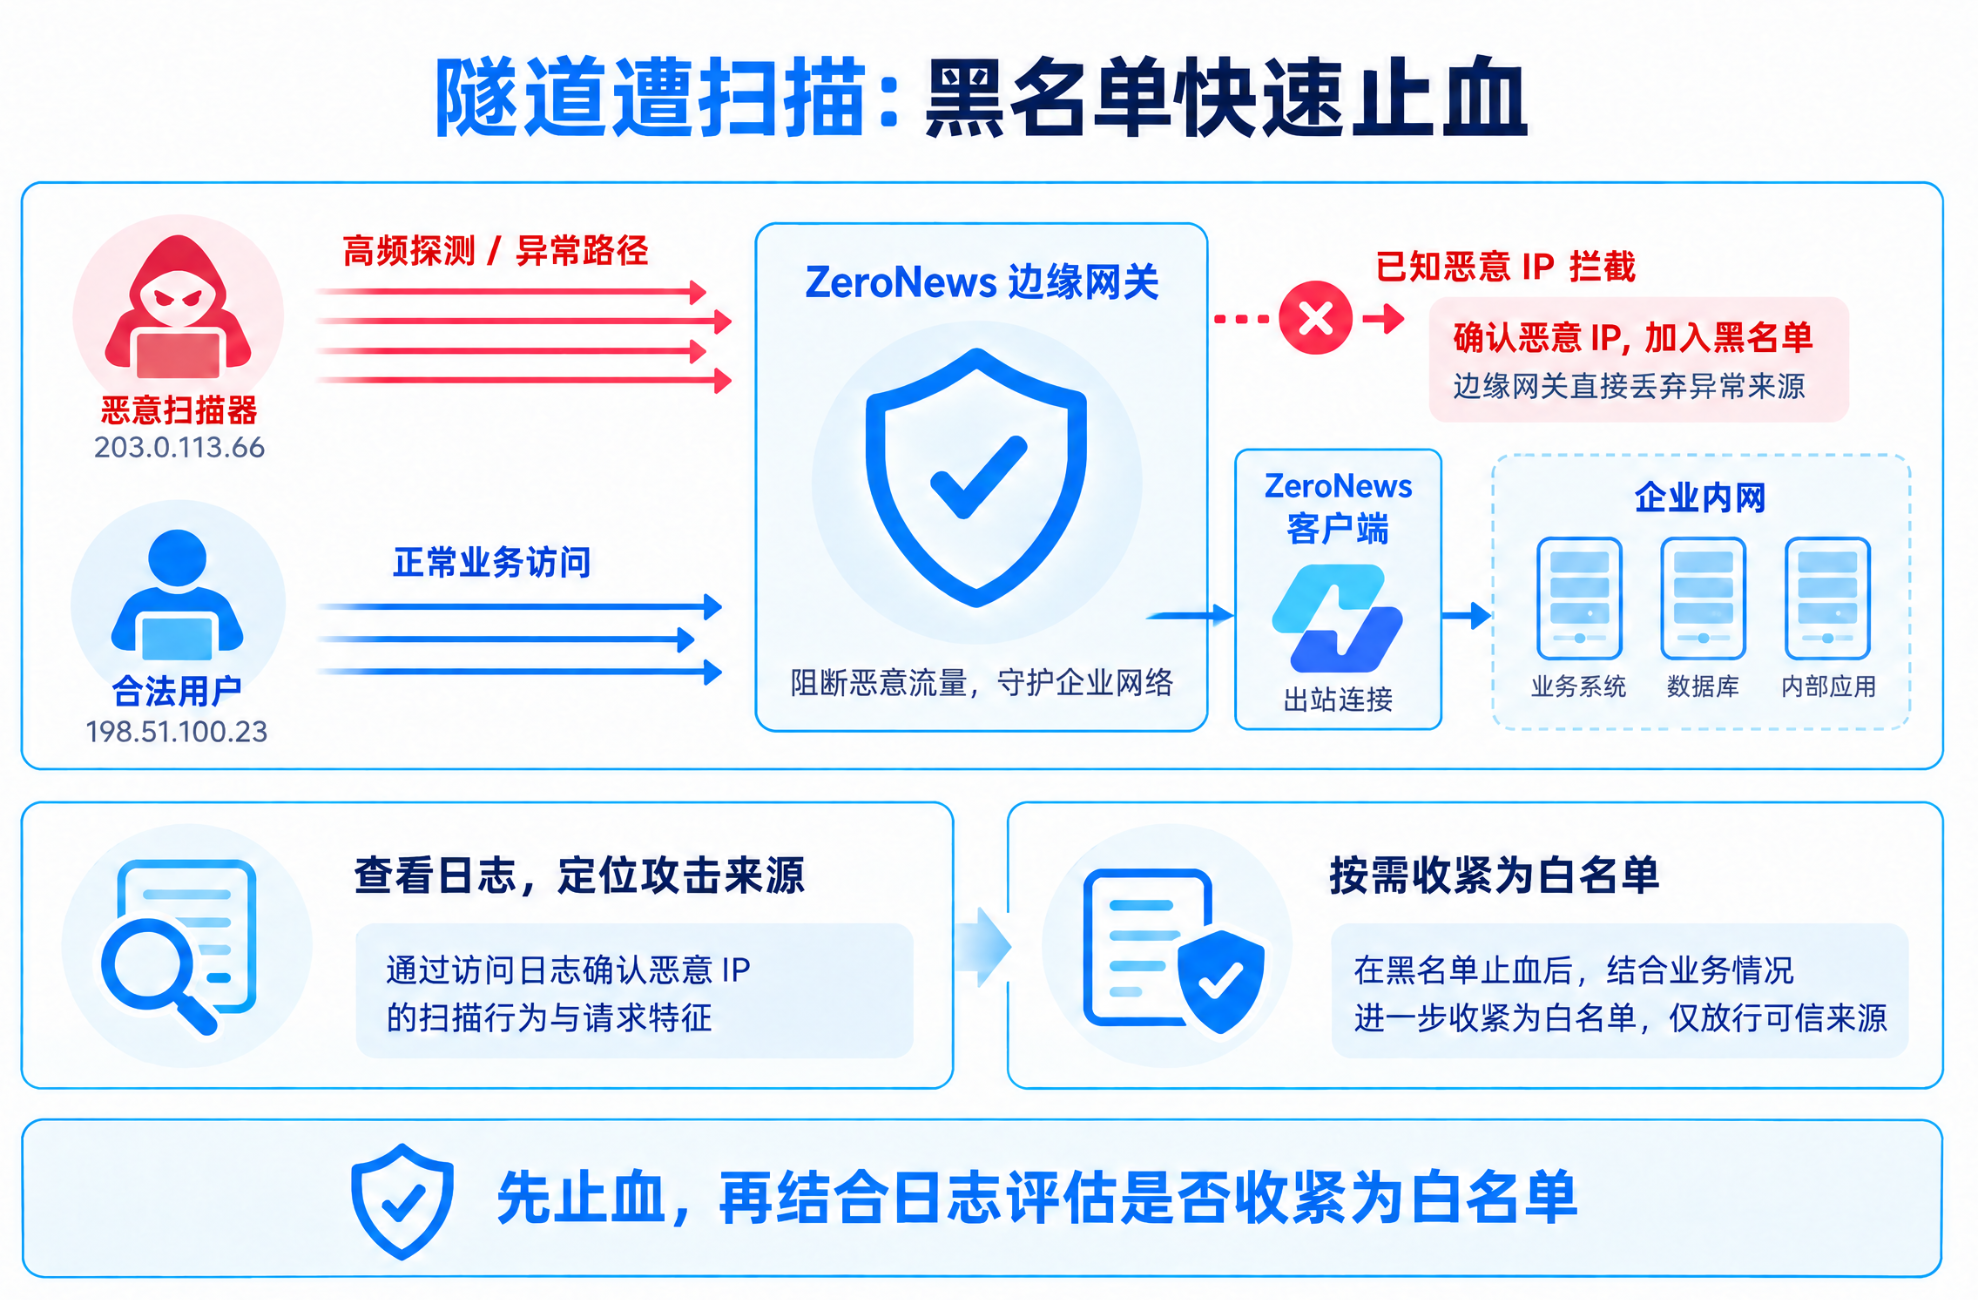
场景 4:隧道遭遇扫描探测,黑名单快速止血
访问日志观察到同一个 IP 短时间大量 404、401、异常路径探测行为,可先将该恶意 IP 加入黑名单,临时阻断攻击流量,缓解业务压力。
黑名单属于应急止血手段,后续结合访问日志评估,条件允许尽量收紧为白名单或者叠加地域访问控制,实现长期安全防护。
4 配置逻辑说明
IP 黑白名单按隧道粒度独立配置,不同隧道之间策略互不影响。
进入隧道管理页面,选中目标业务隧道,打开流量策略配置面板。
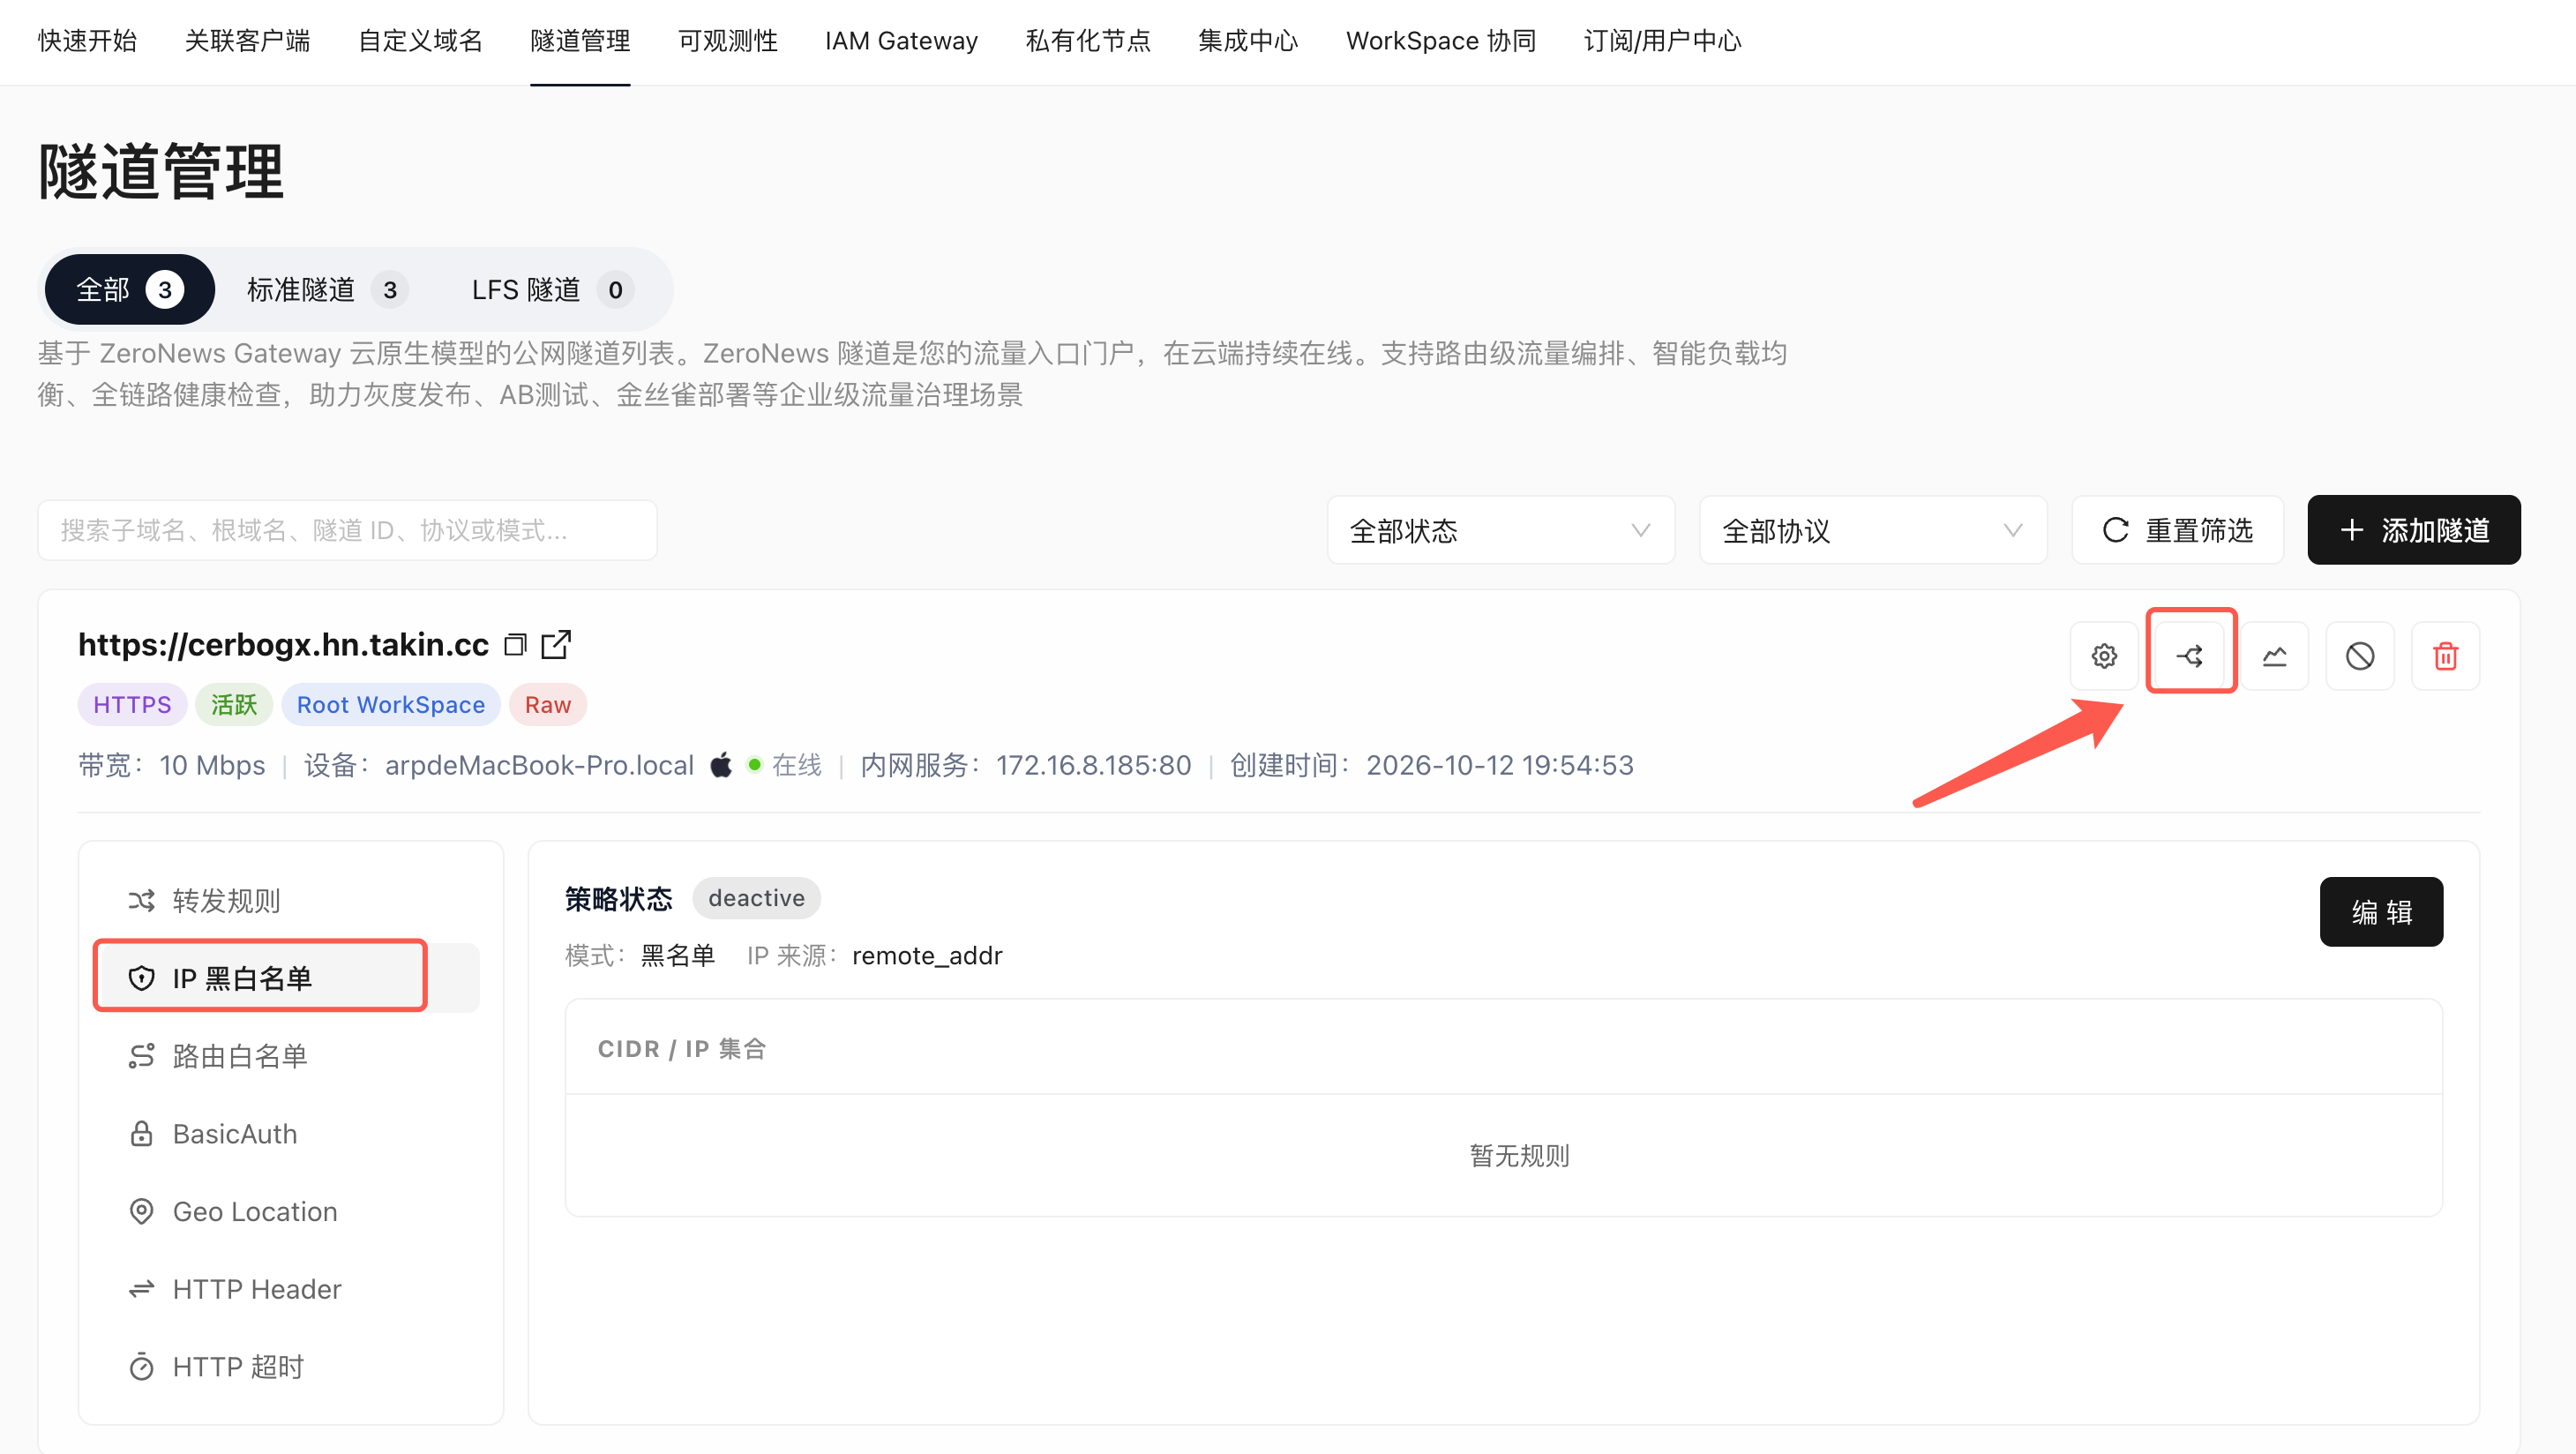
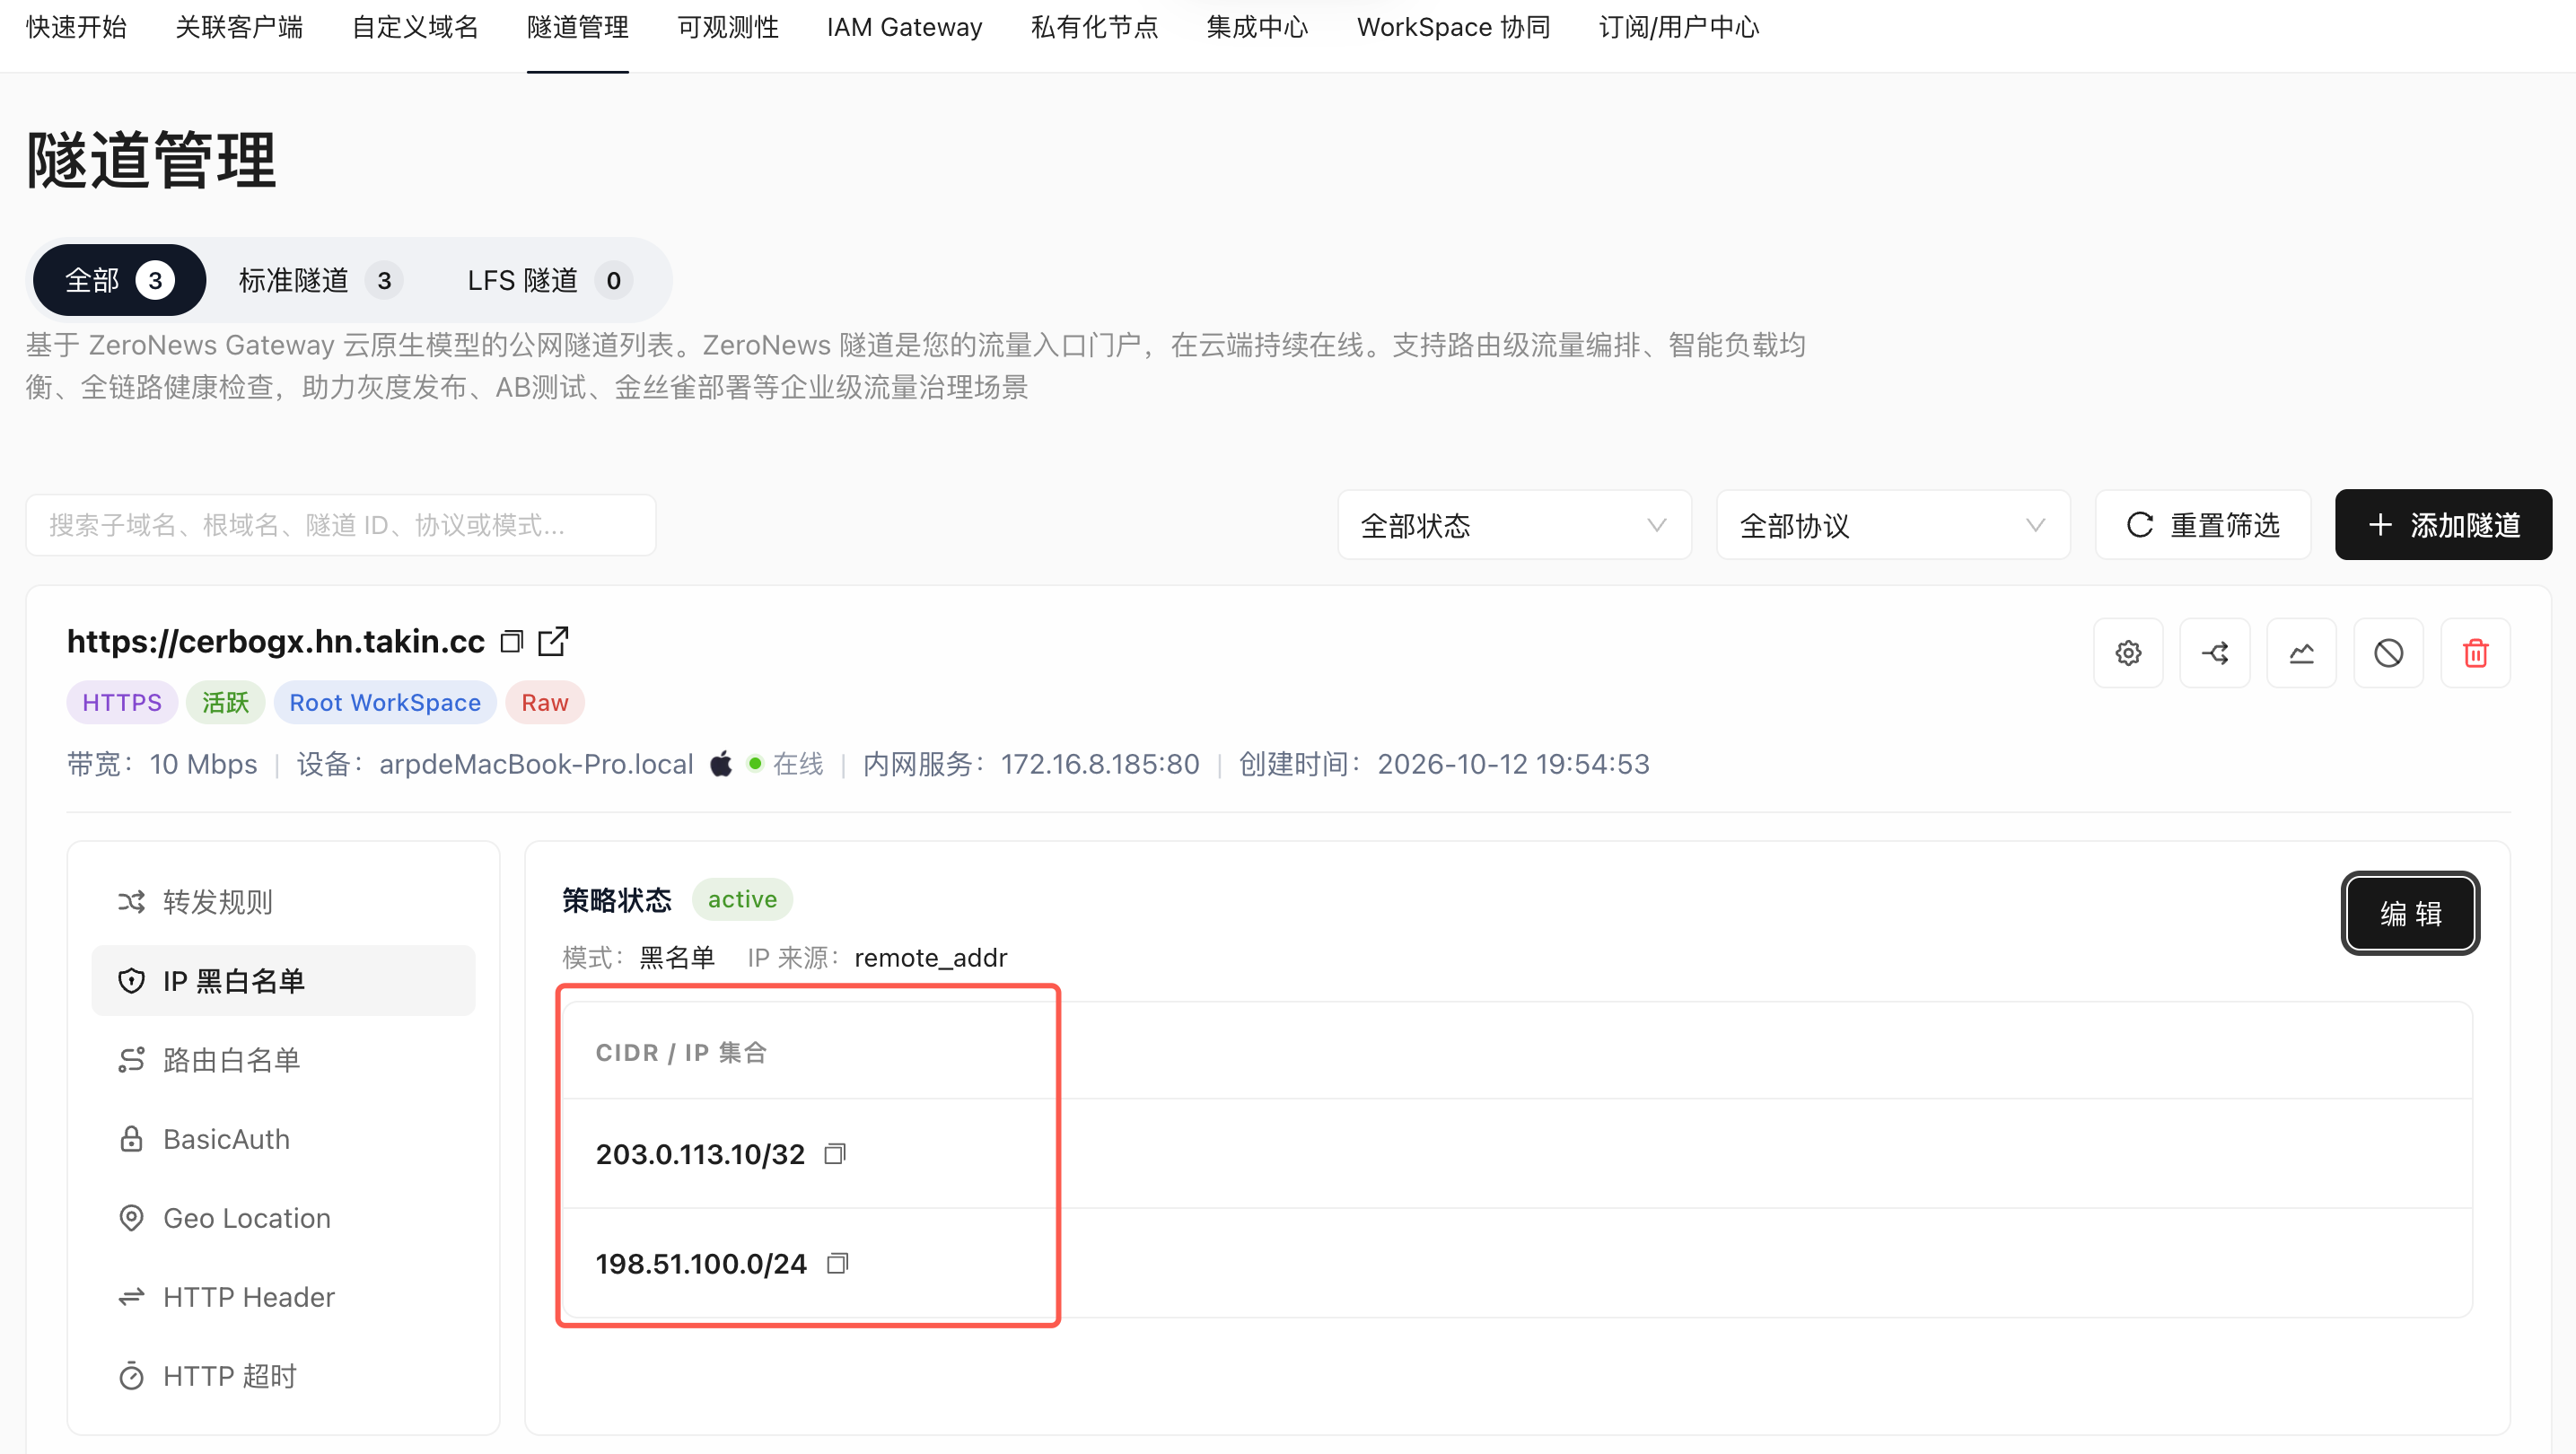
找到 IP 黑白名单配置项,开启策略开关;选择模式:白名单 / 黑名单;录入单 IP 或者 CIDR 网段,例如203.0.113.10/32、198.51.100.0/24。
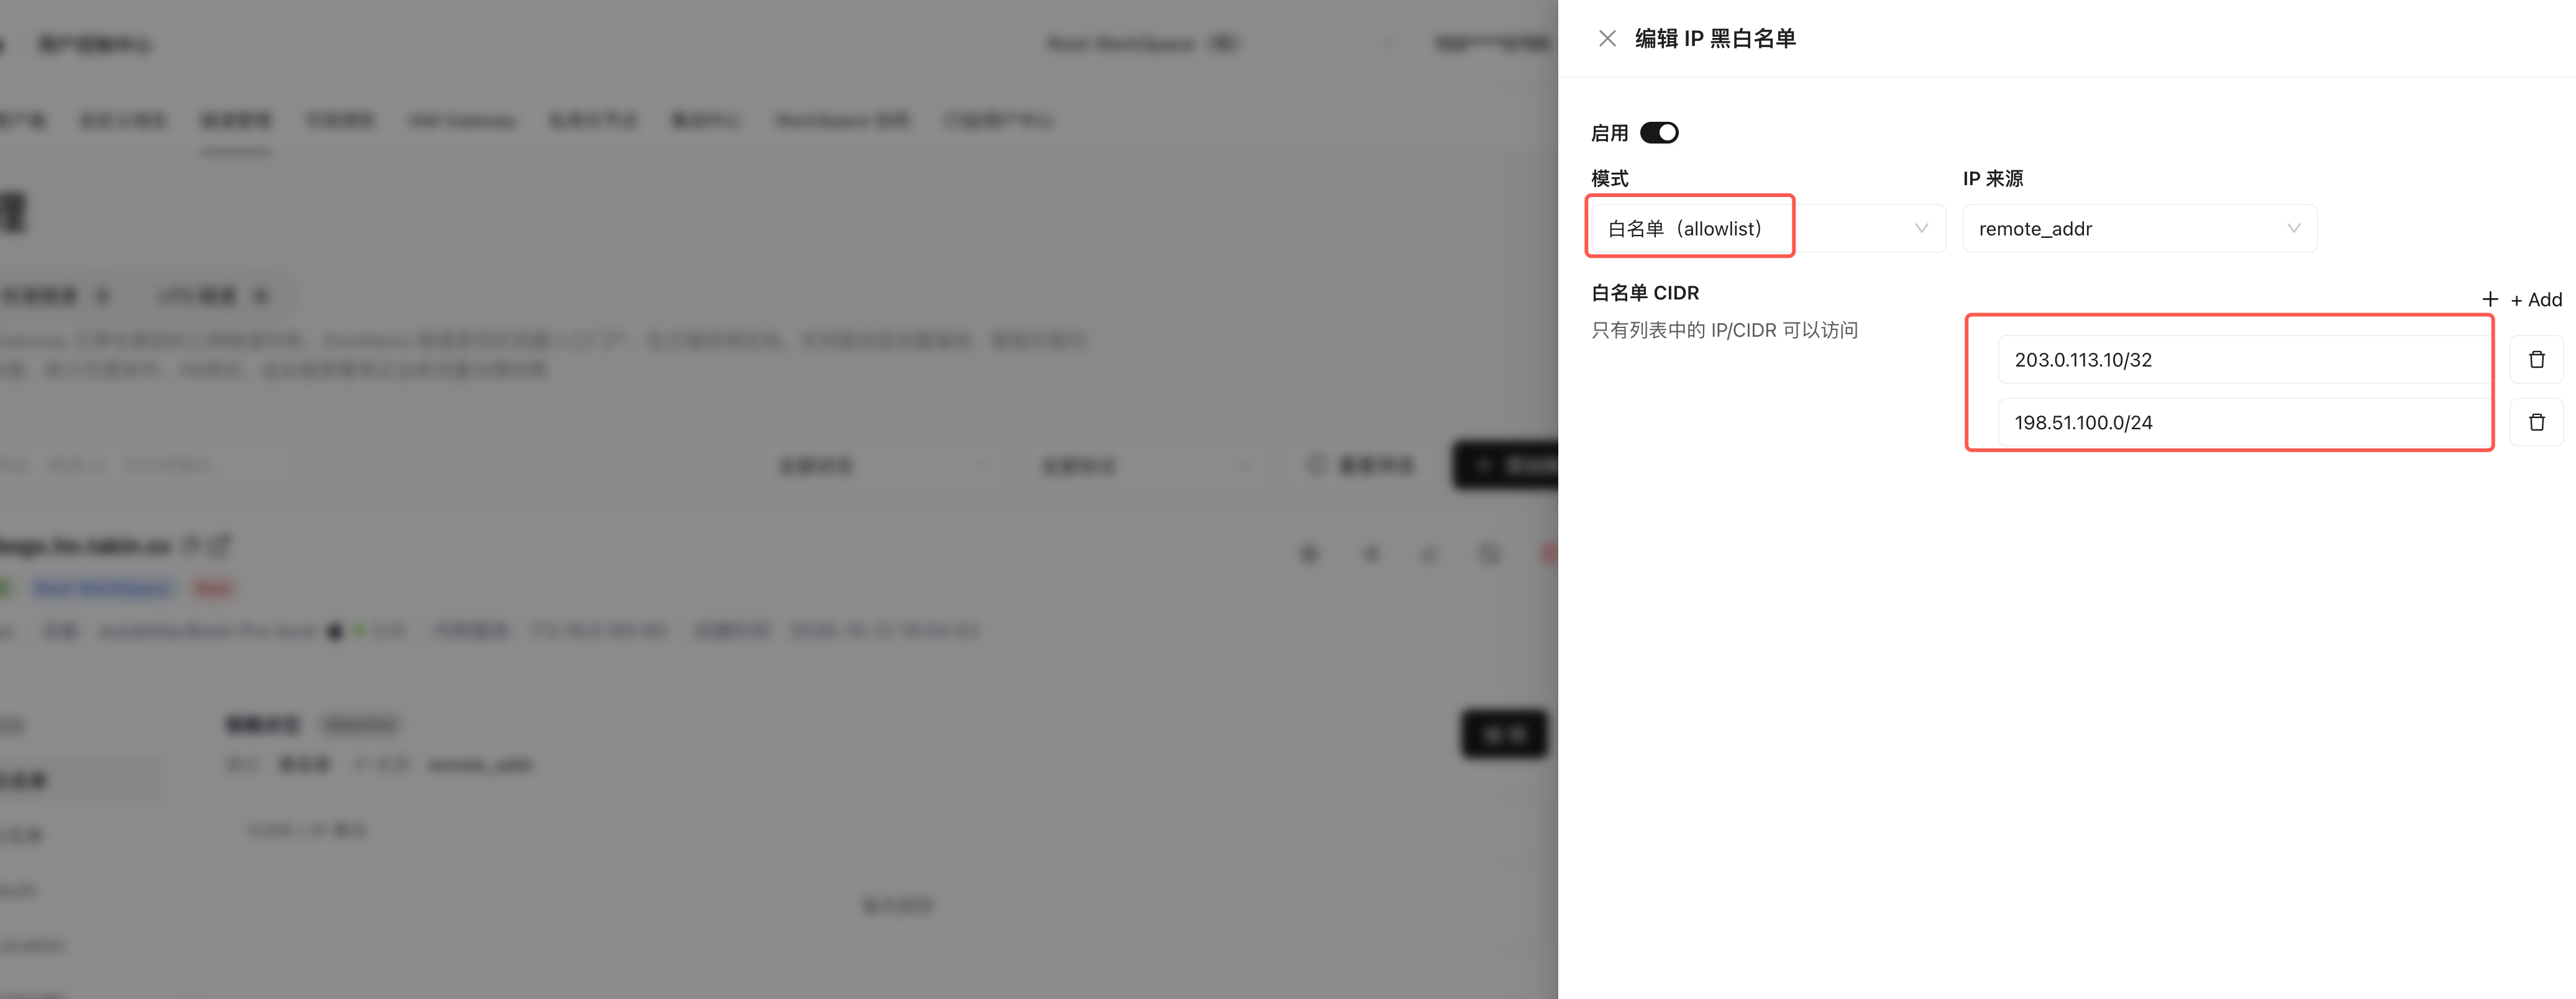
保存策略,配置在边缘网关实时生效,无需重启隧道。 【上传图片,填写图注:IP 黑白名单策略生效界面】
运维小建议:居家值班 IP 不固定时,可谨慎添加对应出口小网段,尽量避免大范围网段。
小结
内网穿透解决内网服务公网可达,但网络可达不等于访问安全。很多运维直接将内网业务、数据库、运维端口对外暴露,把全部安全压力交由内网应用承担。
部署在边缘网关的 IP 黑白名单,可以在网络层完成来源 IP 校验;白名单实现 "默认拒绝、显式放行",黑名单用于应急处置已知恶意 IP。策略按隧道隔离,非法流量在网关拦截,不会进入内网隧道,有效降低内网穿透带来的公网攻击暴露面。