**摘要:**线上报错堆栈是压缩后的代码,还原需要 SourceMap;但 SourceMap 若与报错版本错配,还原出来的源码行号全是错的,比不还原更误导。本文给出 SourceMap 上传管线、release 版本绑定、文件 hash 校验与源码安全策略。
为什么 SourceMap 必须与报错版本严格对齐?
**结论:**SourceMap 的作用是把「压缩代码的行列号」翻译回「源码的行列号」,这个翻译严格依赖文件内容------版本错配时,行列号映射错位,还原出的源码是错的,还容易让人误判定位。
一个典型事故:前端发布 v1.2 后没上传新 SourceMap,线上报错仍然用 v1.1 的 map 还原,报错指向的「源码行」实际是 v1.2 里的另一段代码。开发者照着错误的行号查了半天,最后发现是版本错配------比没有 SourceMap 更浪费时间。
技术背景:SourceMap 现为 Ecma International 标准化标准《ECMA-426 Source map format specification》(由 TC39 维护,2024 年 12 月发布第 1 版;早期由 Source Map Revision 3 提案演进而来),webpack/Vite 等构建工具通过 devtool 配置生成。它的核心是「映射表」:压缩文件中的每个行列号都能映射回源码位置,映射关系与压缩产物一一对应。
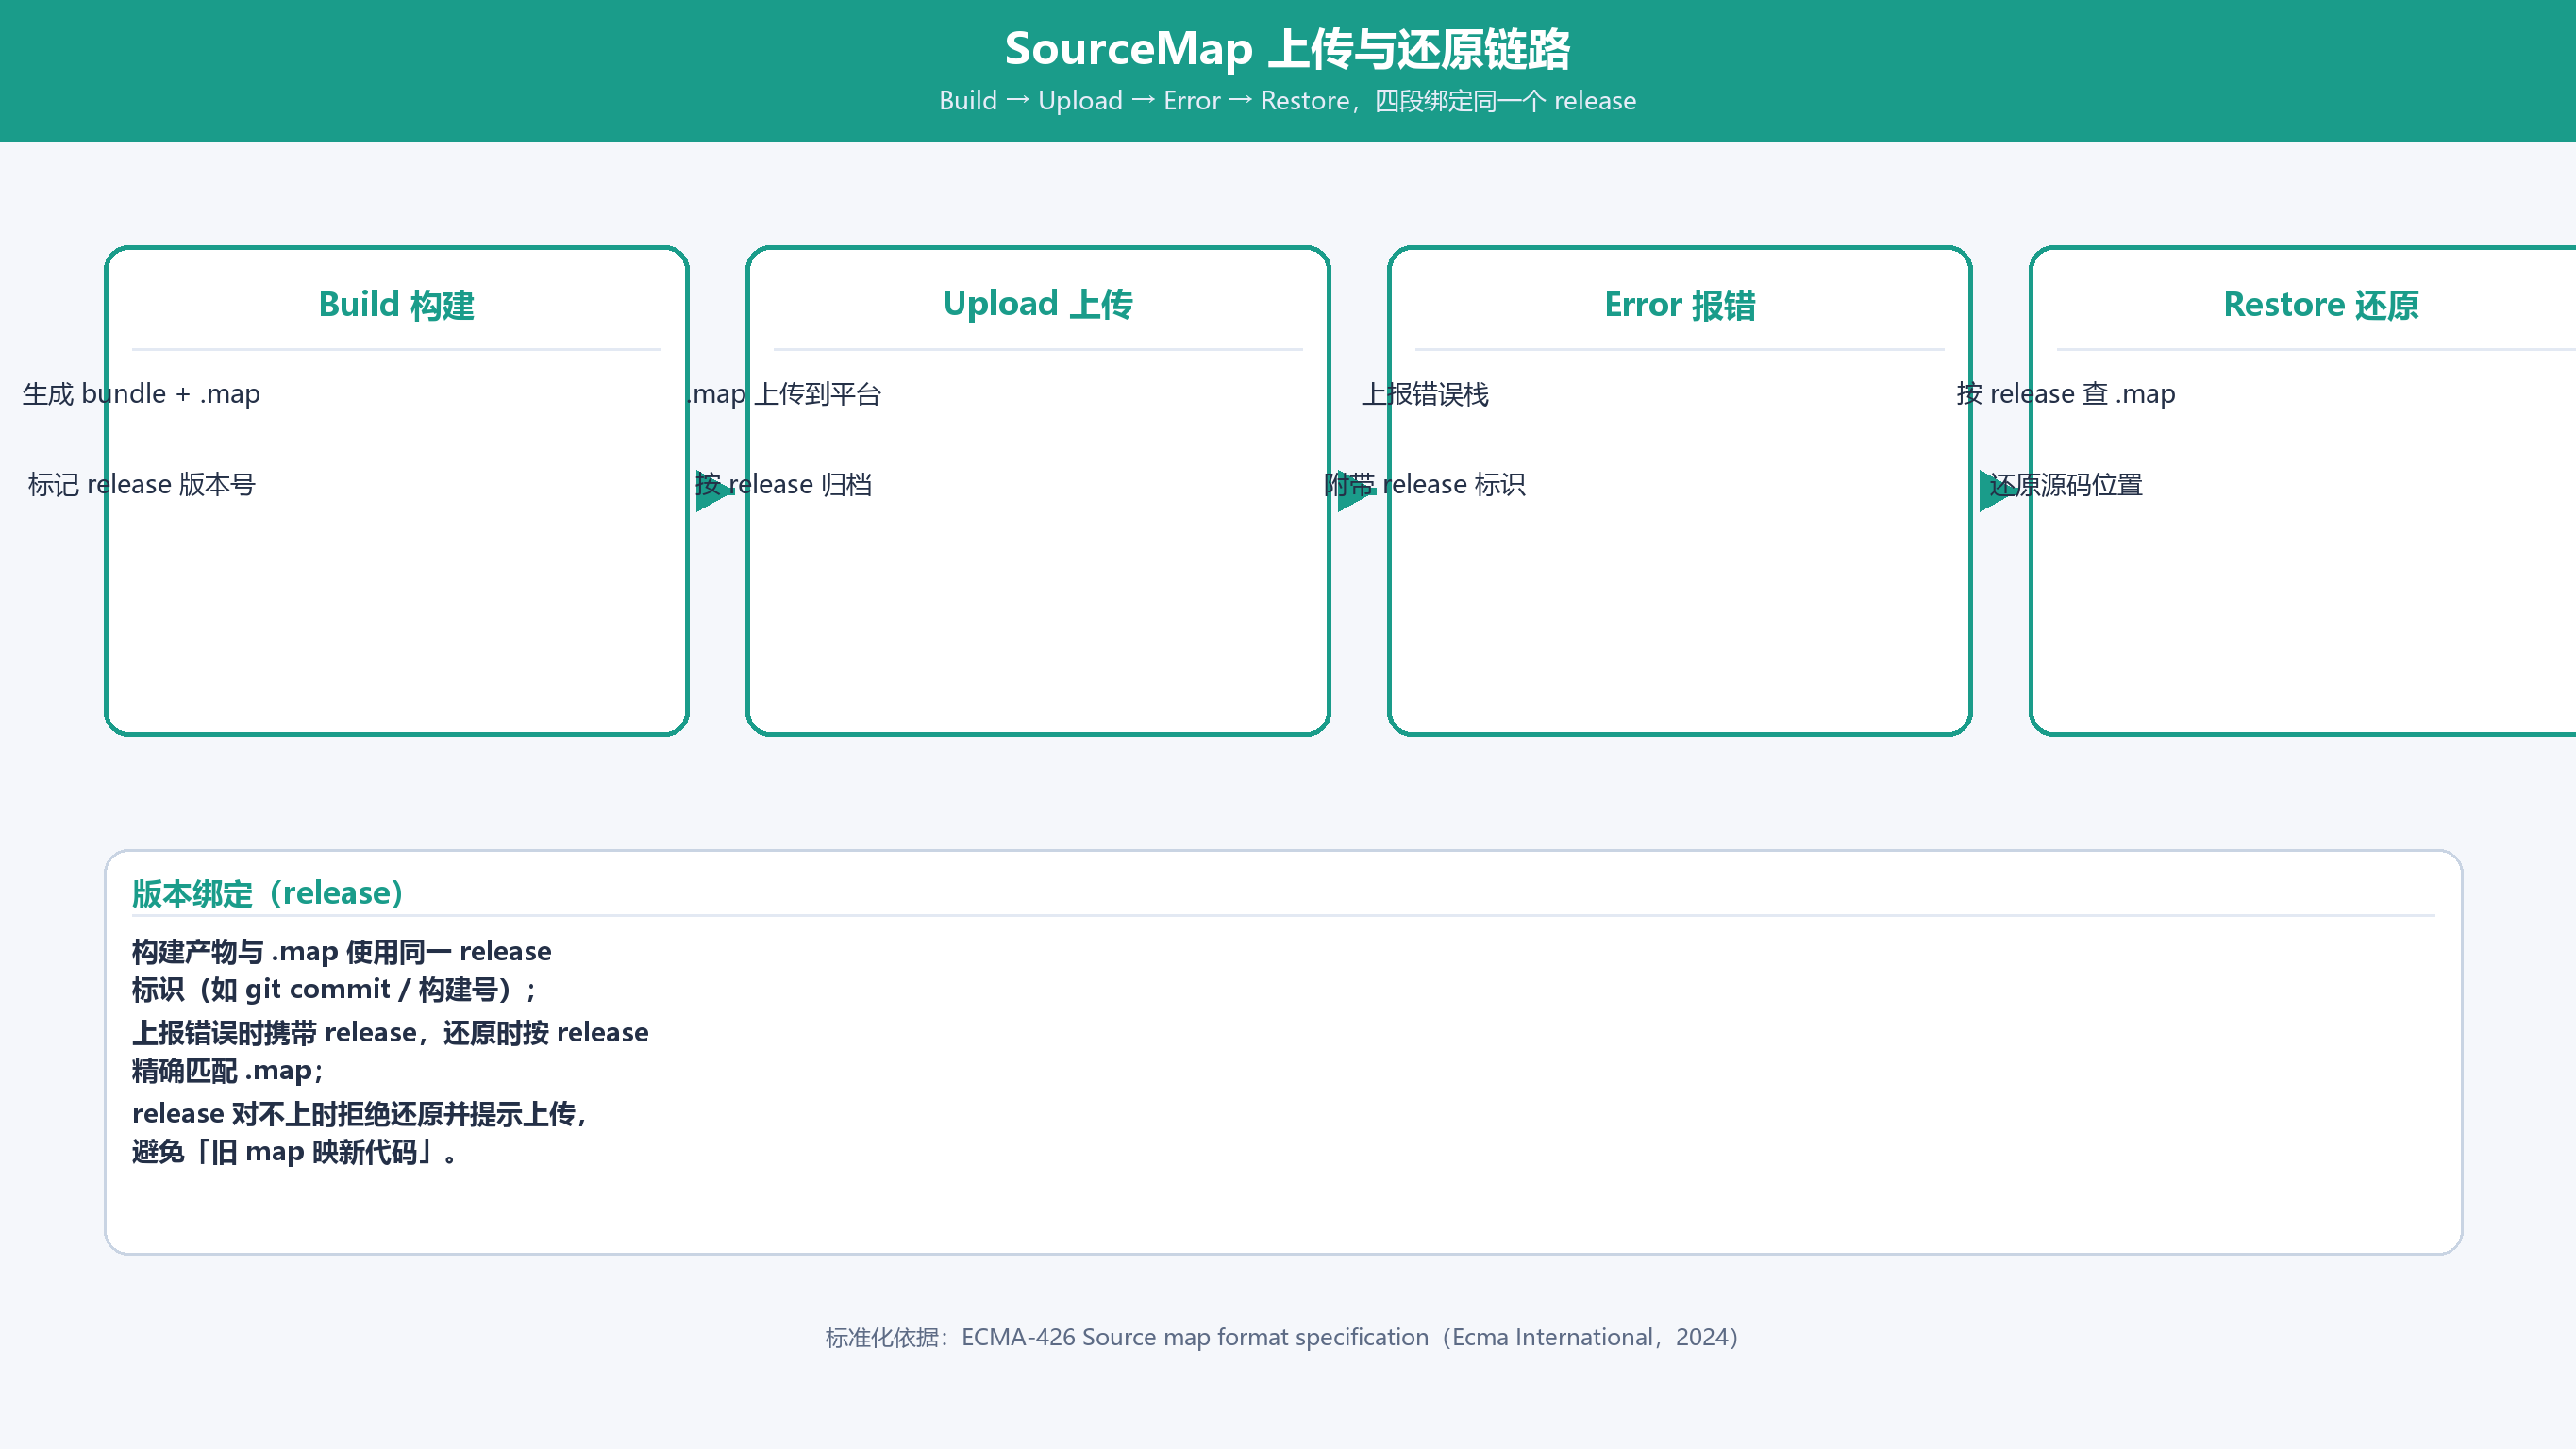 SourceMap 上传-发布-报错-还原的版本管线
版本错配的典型事故模式
| 事故模式 | 现象 | 根因 |
|---|---|---|
| 旧 map 映新代码 | 还原出的行号指向错误源码 | 发版后未同步上传新 SourceMap |
| map 未随构建上传 | 还原失败「no sourcemap found」 | CI 构建产物未上传或上传路径错误 |
| 多环境 map 混淆 | 测试环境报错还原到生产源码 | 上传时未区分环境,release 字段混乱 |
| map 被浏览器公开加载 | 源码泄露,调试信息暴露业务逻辑 | 生产环境把 map 当静态资源直接部署 |
我处理过的版本错配事故基本都落在上面四类里,其中「旧 map 映新代码」占比最高,也最容易被当成代码问题反复排查。
上传管线设计:四段绑同一个版本号
**结论:**核心是「一个 release 贯穿四段」:构建时生成 release 号并写入产物元信息、上传 SourceMap 时带 release 号、前端上报错误时带 release 号、还原时用同 release 的 map。任何一段单独改版本,还原都会断。
① 构建
release = 代码版本 + 构建号(如 v1.2.0+build123),写入打包产物与 map 文件名
② 上传
CI 将 map 上传到错误平台/私有存储,以 release 为键,同时校验文件 hash
③ 上报
前端 SDK 在错误事件里携带 release 与文件 hash,随堆栈一起上报
④ 还原
平台按 release 匹配 map,用文件 hash 二次确认后执行行列号映射
hash 校验是关键一环:即使 release 号相同,也要比「压缩文件的 hash」与「map 头里记录的 sources hash」是否一致------防止同名文件被重新构建覆盖导致错配。
这个「构建→上传→上报→还原」的管线模型,在带前端错误监控能力的平台里通常已内置 release 管理,团队只需在 CI 里上传即可。
// 上传与校验的要点(示意代码)
const release = 'v1.2.0+build123'
const assets = readAssets('dist')
for (const f of assets) {
if (f.name.endsWith('.map')) {
uploadSourcemap({
release, // 版本绑定
file: f.baseName, // 对应压缩文件
hash: sha256(f.content), // 内容指纹
map: f.content
})
}
}
// 前端上报错误时:
reportError({ release, file: 'app.abc123.js', hash, stack })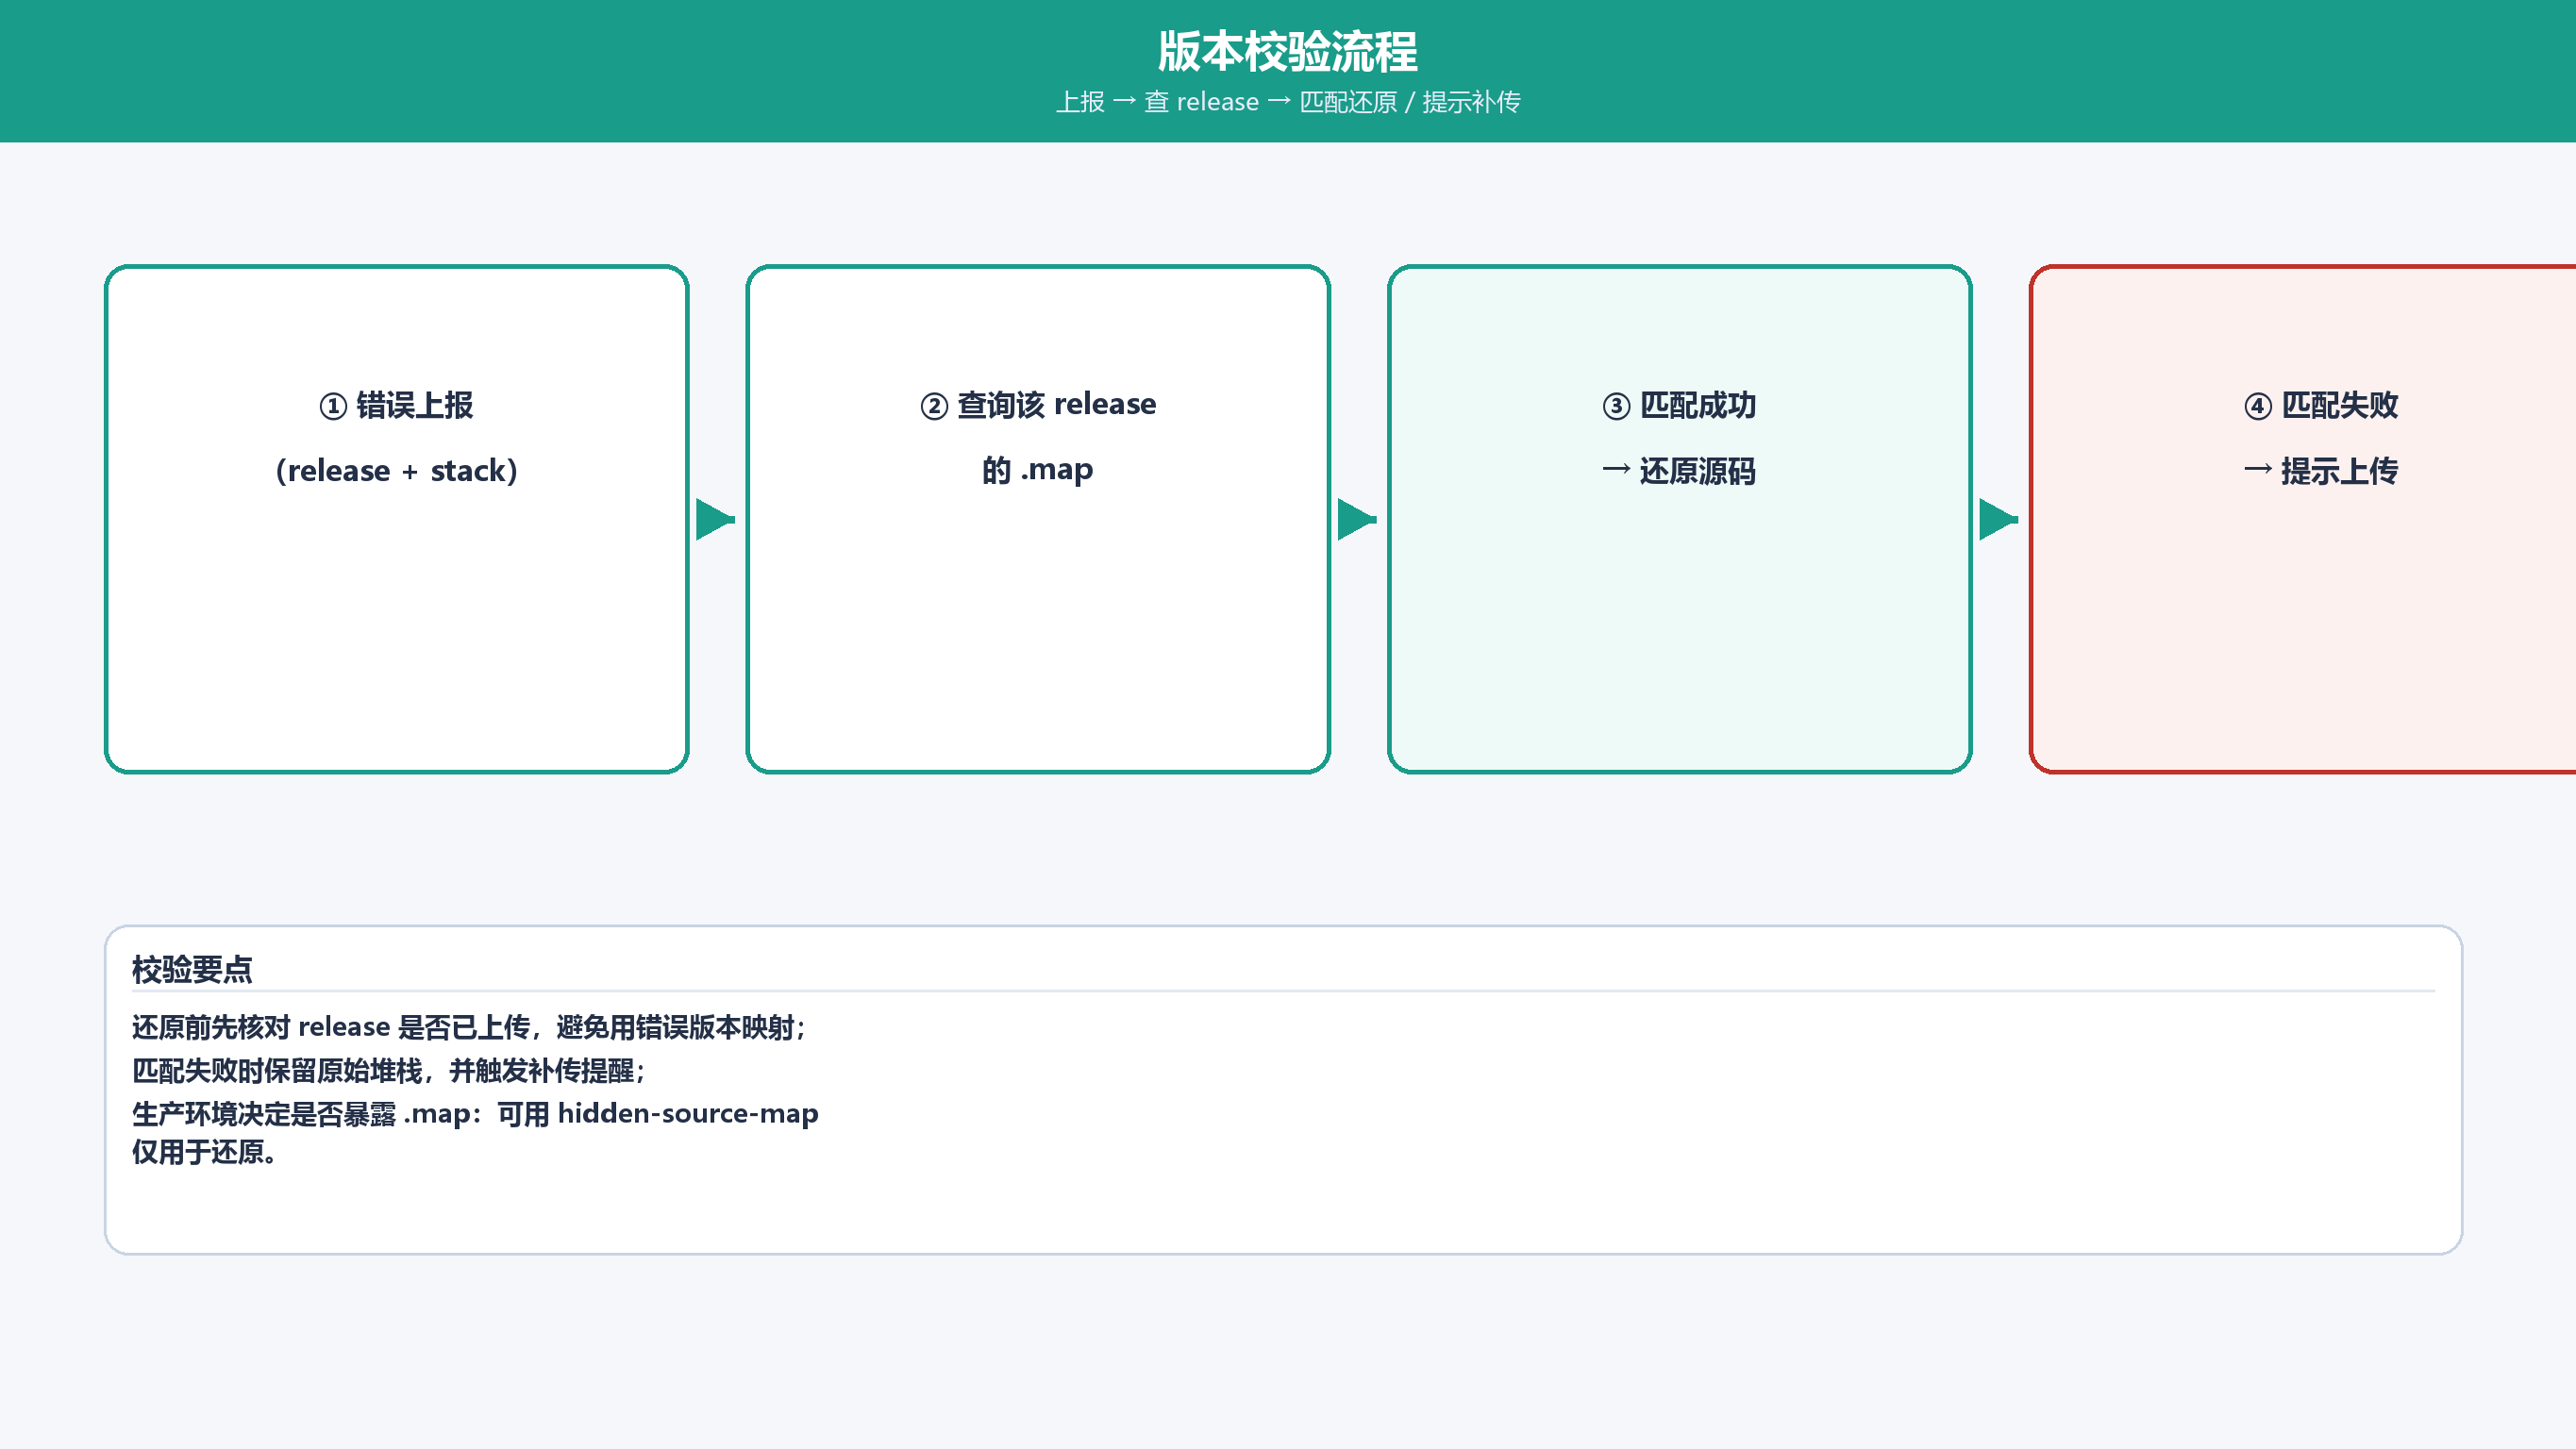 SourceMap 还原前三重校验
报错还原时的版本校验流程
**结论:**还原前做三重校验:release 匹配(版本一致)→ 文件 hash 匹配(内容一致)→ map 头信息匹配(sources 一致)。三重都过才执行映射;任一不过,明确标记「疑似错配」而不是静默还原。
- **release 匹配:**上报的 release 与 map 所属 release 一致,不一致直接拒绝还原并告警「版本错配」;
- **hash 匹配:**压缩文件 hash 与 map 记录的源文件 hash 一致;不一致说明同名文件被覆盖过;
- **sources 匹配:**map 里的 sources 列表与上报的 file 名匹配;防止拿错 map 文件;
- **兜底策略:**三重校验任一失败时,还原结果打「低置信度」标记,供排查者参考而不是当成结论。
SourceMap 安全:还原能力与源码保护怎么平衡?
**结论:**生产环境默认不把 map 作为公开静态资源部署------要么 map 只上传到私有错误平台、禁止公网访问;要么去掉 map 里的 sourcesContent(内容字段)只保留行列映射,从结构上减少源码暴露面。
- **私有化存储:**map 上传到错误监控平台的私有空间或对象存储私有桶,加访问鉴权;浏览器端永远拿不到 map,只有还原服务能读;
- **裁剪敏感信息:**构建时用工具剥除 map 中的 sourcesContent(源码内容),只保留「行列号→文件名+行号」映射,源码本体不进 map;
- **访问审计:**map 读取接口记录访问日志,发现异常拉取即告警;结合 IP/账号维度做访问控制。
安全与还原的平衡点取决于你的场景:内部系统可以接受「map 不裁剪、私有存储」;对外公开的站点建议「剥内容 + 私有存储」双保险。
踩坑记录:多分支构建共用 release 导致还原错乱
**现象:**feature 分支发到测试环境后,报错还原出的源码与分支代码不一致。
**根因:**release 号只取了「版本号 + 构建号」,没带分支/环境信息;两个分支同时构建时构建号撞车,后上传的 map 覆盖了先上传的,测试环境用错了 map。
**修复:**release 号改为「环境 + 分支 + 版本 + 构建号」全量唯一(如 test/feature-x/v1.2.0/b123);上传时校验「同 release 是否已存在」,冲突则告警而不是覆盖。
FAQ
Q1:生产环境一定要部署 map 文件吗?
A:不一定。更安全的做法是 map 只上传到私有错误平台,生产服务器不部署 map;浏览器无法加载 map 时只是还原失败,不影响线上功能。
Q2:还原报错「no sourcemap found」是什么原因?
A:上报的 release/文件 hash 在平台找不到对应 map,通常是上传管线漏跑、release 号不一致或 map 被覆盖;先查 CI 上传日志与 release 对齐情况。
Q3:devtool 的 source-map 和 hidden-source-map 有什么区别?
A:hidden-source-map 生成 map 但不在产物里加 sourceMappingURL 注释,浏览器不会自动加载 map(需人工/平台侧使用),是「不暴露给浏览器」的常用选择。
Q4:SourceMap 会泄露源码吗?
A:会。map 里默认带 sourcesContent(源码内容);若作为公开资源部署,任何人可下载还原全部源码。必须做私有化或裁剪处理。
Q5:老版本的报错还需要 map 吗?
A:需要。线上用户不会立刻升级,存量版本的报错仍要能还原;map 存储要按版本长期保留(建议 ≥ 90 天),并纳入存储成本规划。
Q6:hash 校验用哪种算法?
A:sha256 足够,冲突概率可忽略;计算成本在构建时一次完成,不影响运行时性能。
核心价值与实施边界是什么?
SourceMap 版本校验解决的是「错误能不能被正确理解」:版本错配的还原比不还原更糟。用「构建、上传、上报、还原」四段绑同一个 release + hash 双重校验,能从机制上杜绝错配。
实施边界在于:SourceMap 解决「堆栈可读」,不解决「错误归因」------错误定位还需要结合发布变更、用户操作路径与业务上下文。如果你的团队在搭建错误监控体系,建议把 SourceMap 管理、错误聚合与发布关联放在同一套体系里,让「这个版本引入的错误」一键可见,排查效率会显著提升。
数据来源:Ecma International《ECMA-426 Source map format specification》(2024 年 12 月第 1 版,TC39 标准化);webpack 官方文档(devtool 配置与 hidden-source-map 说明);Sentry 官方文档(release 与 SourceMap 管理机制)。以上均可在对应机构公开页面复核。