为什么改完逻辑要等三天?
表面是部署流程长,本质是验证闭环缺失。多数等待消耗在环境不一致导致的反复排查:调试环境能跑通的逻辑,在生产中常因 MQ 连接参数未更新、定时任务未启用或权限配置差异而静默失败。
'本地能跑'不等于'线上可用',暴露的是生产与调试环境的结构性割裂。
更关键的是缺乏标准化验证路径------业务失败时,团队依赖经验猜测而非结构化追踪:有人查日志、有人翻聊天记录、有人重导数据表,最终耗时数日才定位到一个未开启的监听开关。
根本症结在于,尚未建立'输入→中间态→输出'的全链路可观测习惯:没人系统性确认触发事件是否真实抵达,没人例行校验关键节点变量值,更少有人比对最终输出是否满足下游系统的契约要求。
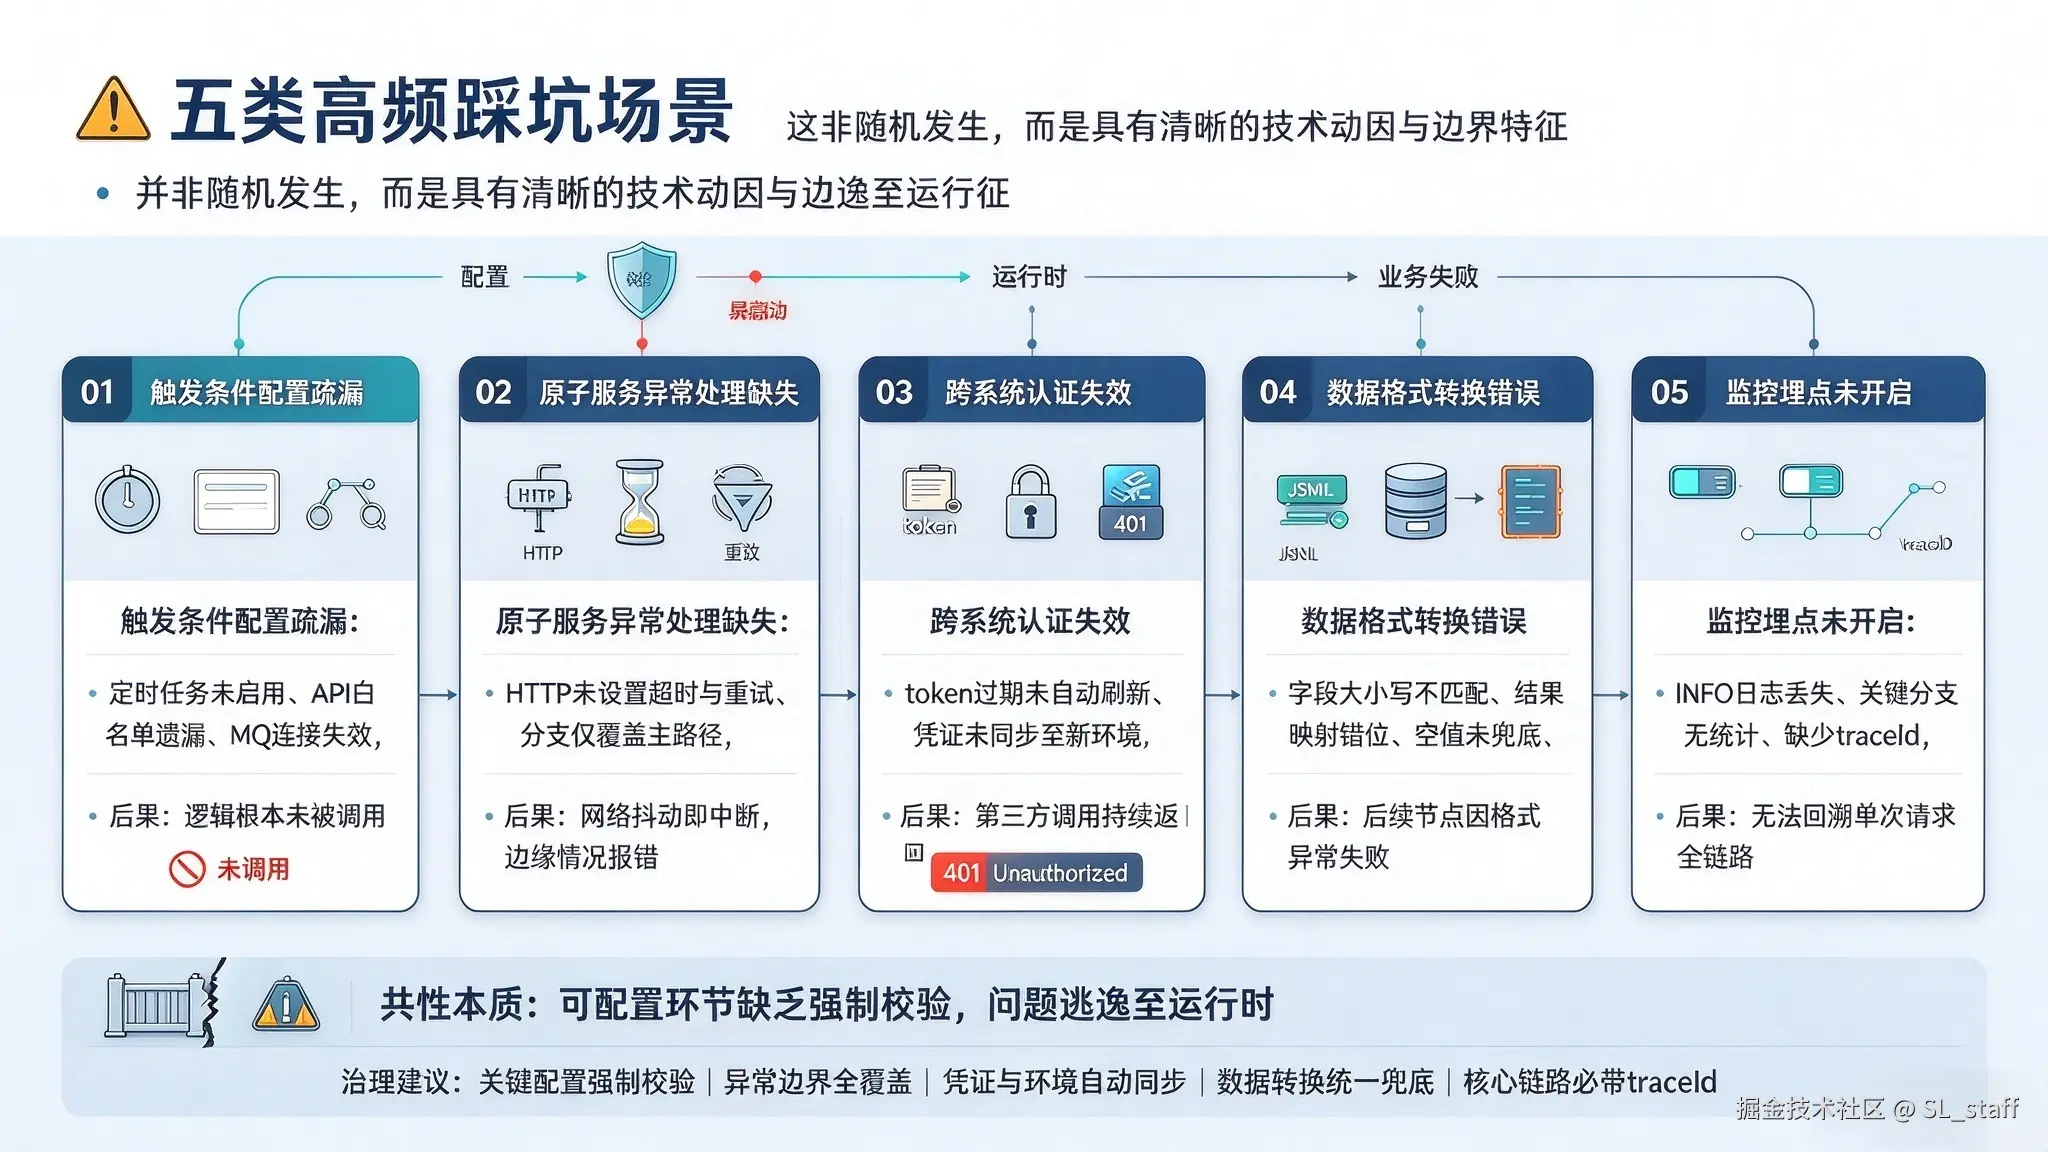
五类高频踩坑场景的本质特征
这五类问题并非随机发生,而是集中在'可配置但无强制校验'环节,逃逸至运行时后表现为不可预测的业务失败:
- 触发条件配置疏漏:定时任务未勾选启用、API 触发白名单遗漏测试域名、MQ 监听因账号密码变更失效,导致逻辑根本未被调用;
- 原子服务异常处理缺失:HTTP 节点未设超时与重试,网络抖动即中断;分支判断仅覆盖主路径,忽略空值、异常 HTTP 状态码等边缘情况;
- 跨系统认证失效:token 过期未自动刷新、凭证未同步至新部署环境,调用第三方系统持续返回 401;
- 数据格式转换错误:JSON 解析字段名大小写不匹配、DB 查询结果映射至出参时错位、空值未兜底引发后续节点报错;
- 监控埋点未开启:日志级别设为 WARN 导致 INFO 级执行日志丢失、关键分支未启用执行统计、无唯一 traceId 无法回溯单次请求全链路。
三步自查法:构建可复用的验证闭环
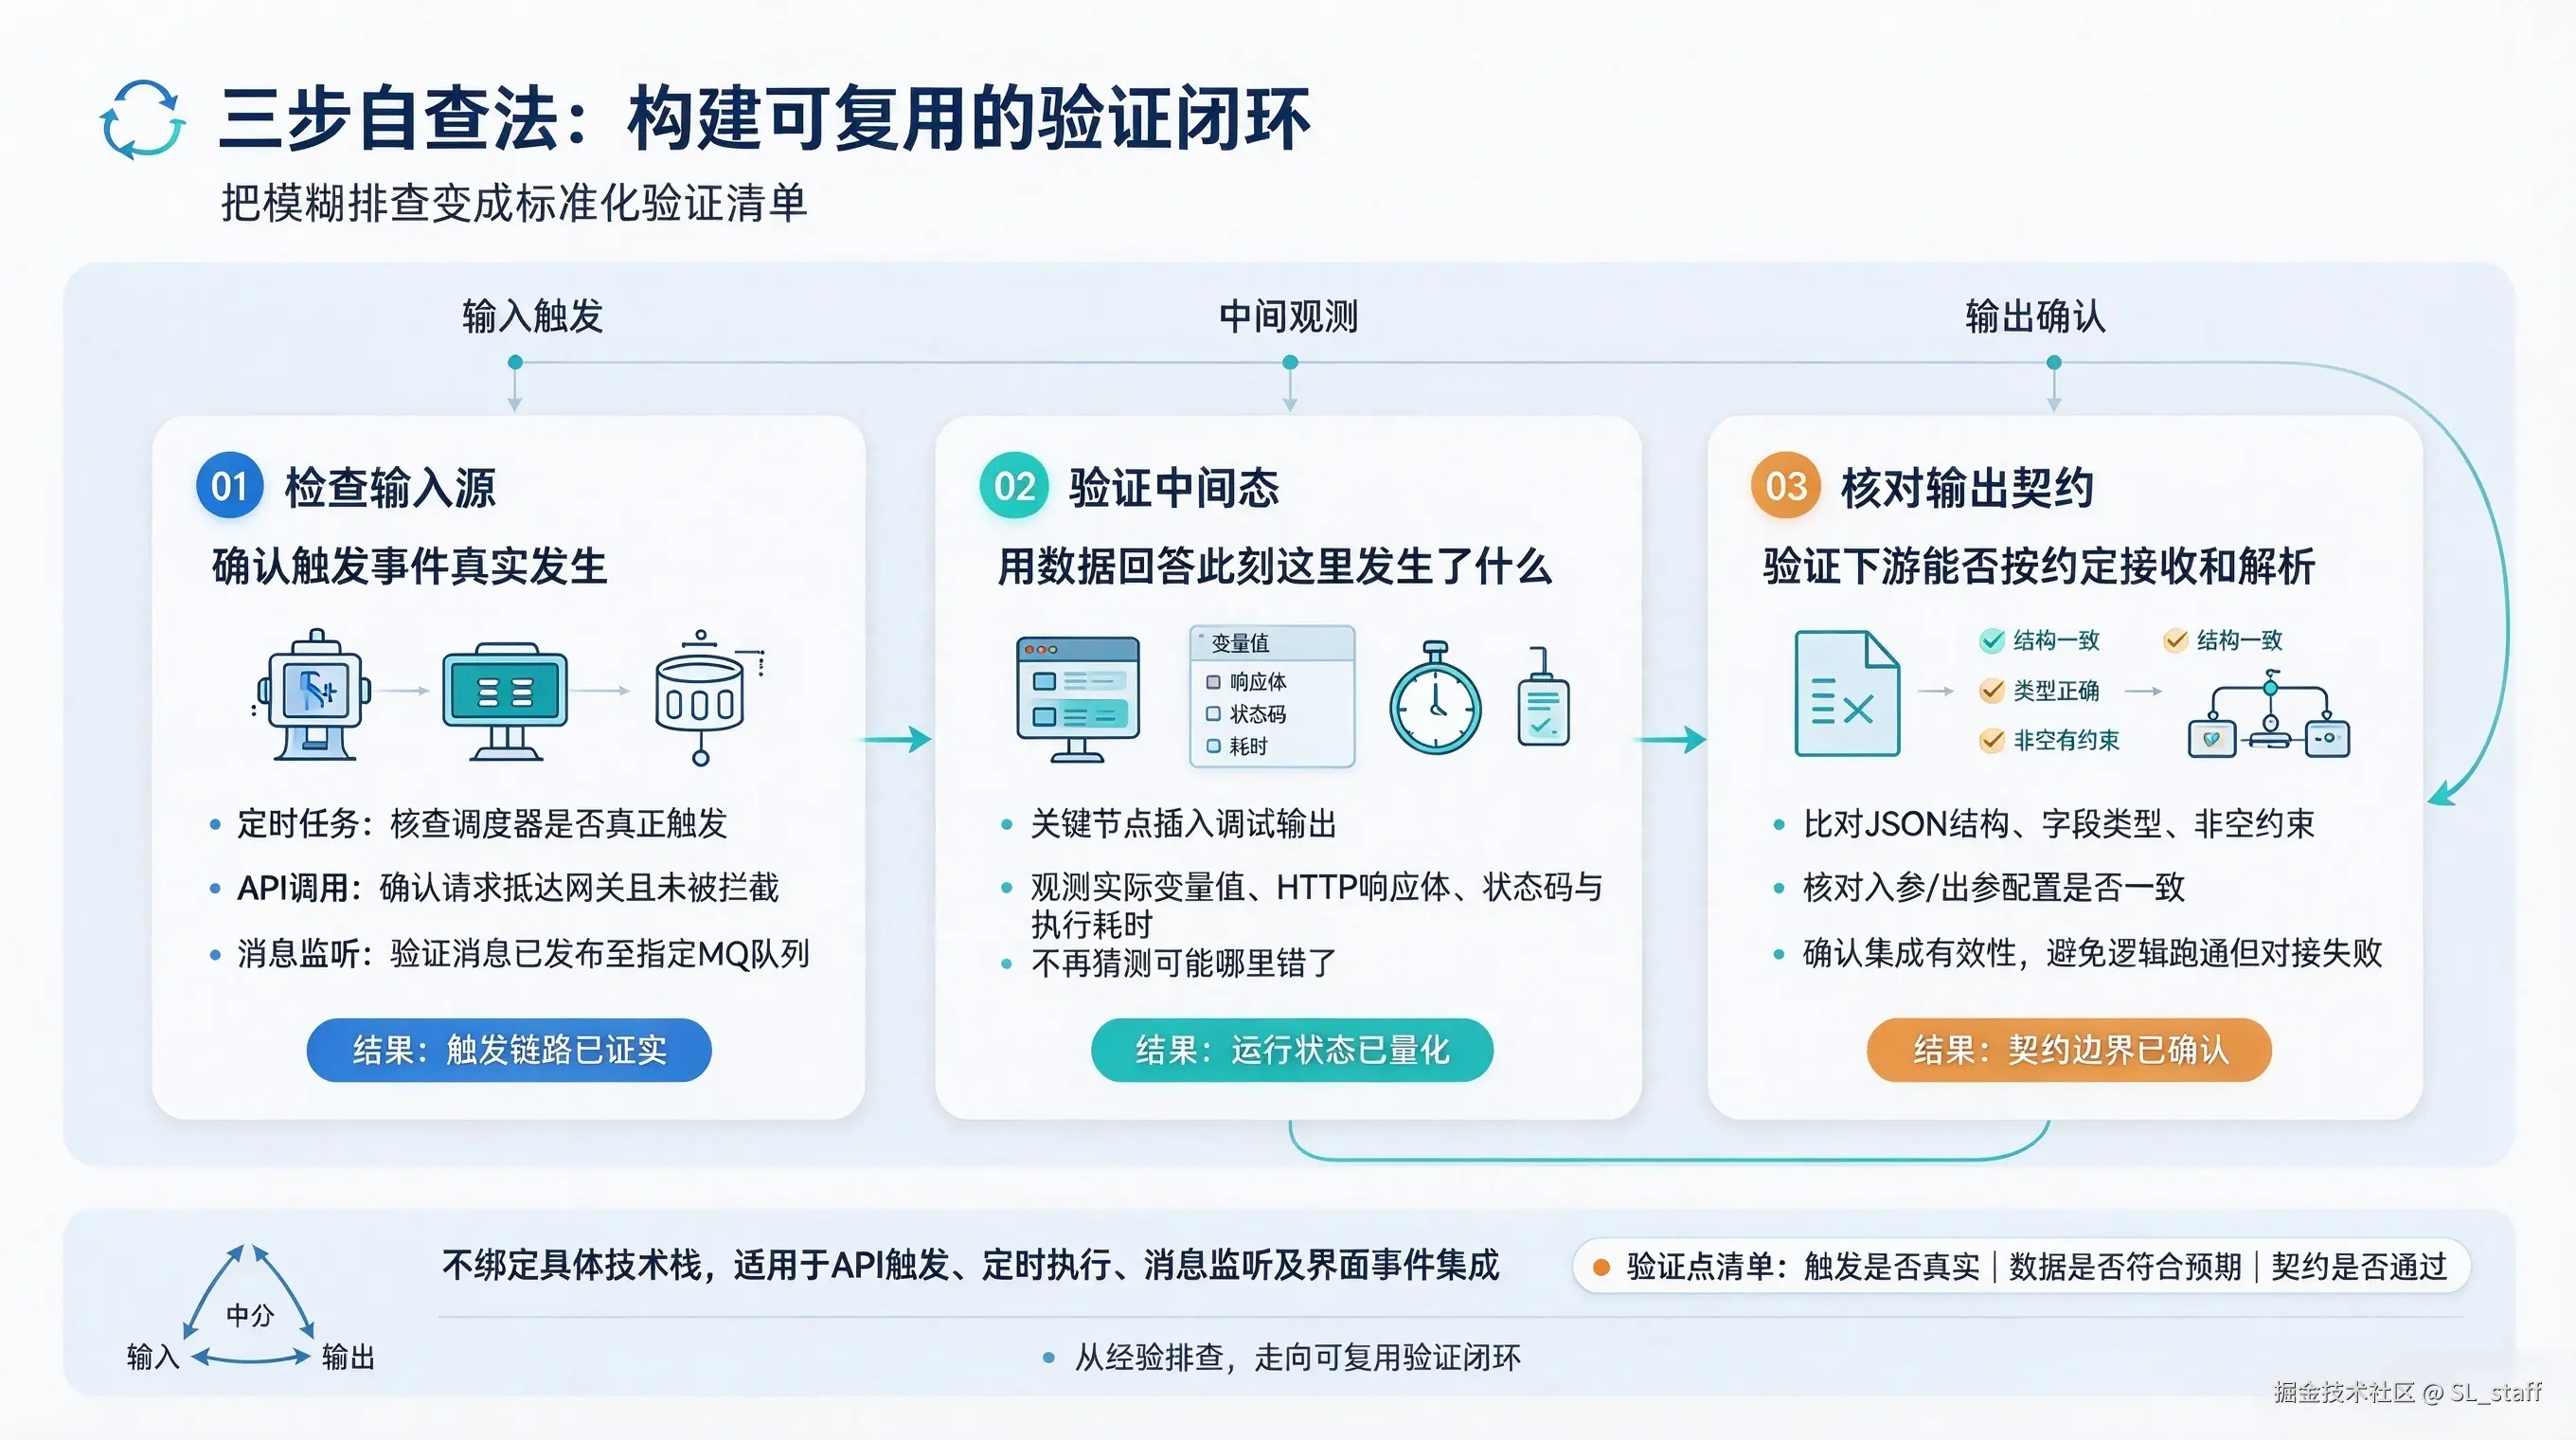
依赖个体经验不如构建可复用的验证闭环。'三步自查法'是一套轻量、普适、可迁移的诊断流程,不绑定技术栈,适用于 API 触发、定时执行、消息监听及界面事件集成等全部触发类型:
- 第一步:检查输入源------确认触发事件真实发生。例如,定时任务需核查后台任务调度器是否真正触发该逻辑;API 调用需确认请求已抵达网关且未被拦截;监听触发则应验证消息是否成功发布至指定 MQ 队列;
- 第二步:验证中间态------在关键节点插入调试输出,观测实际变量值、HTTP 响应体、状态码及执行耗时。这不是猜测'可能哪里错了',而是用数据回答'此刻这里发生了什么';
- 第三步:核对输出契约------将实际返回的 JSON 结构、字段类型、非空约束等,与入参/出参配置严格比对,并验证下游系统能否按约定接收和解析。该步骤直指集成有效性,避免'逻辑跑通但对接失败'。
三步法本质是将模糊的'感觉有问题'转化为可操作的'验证点清单'。
用好 JVS-Logic 的调试能力降低试错成本
JVS-Logic 提供的调试能力,是支撑三步自查法落地的确定性工具路径:
- 界面化调试执行:在逻辑设计界面右上角点击'模拟执行',即可即时查看各节点的输入内容、输出结果与执行耗时,无需部署即完成首轮验证;
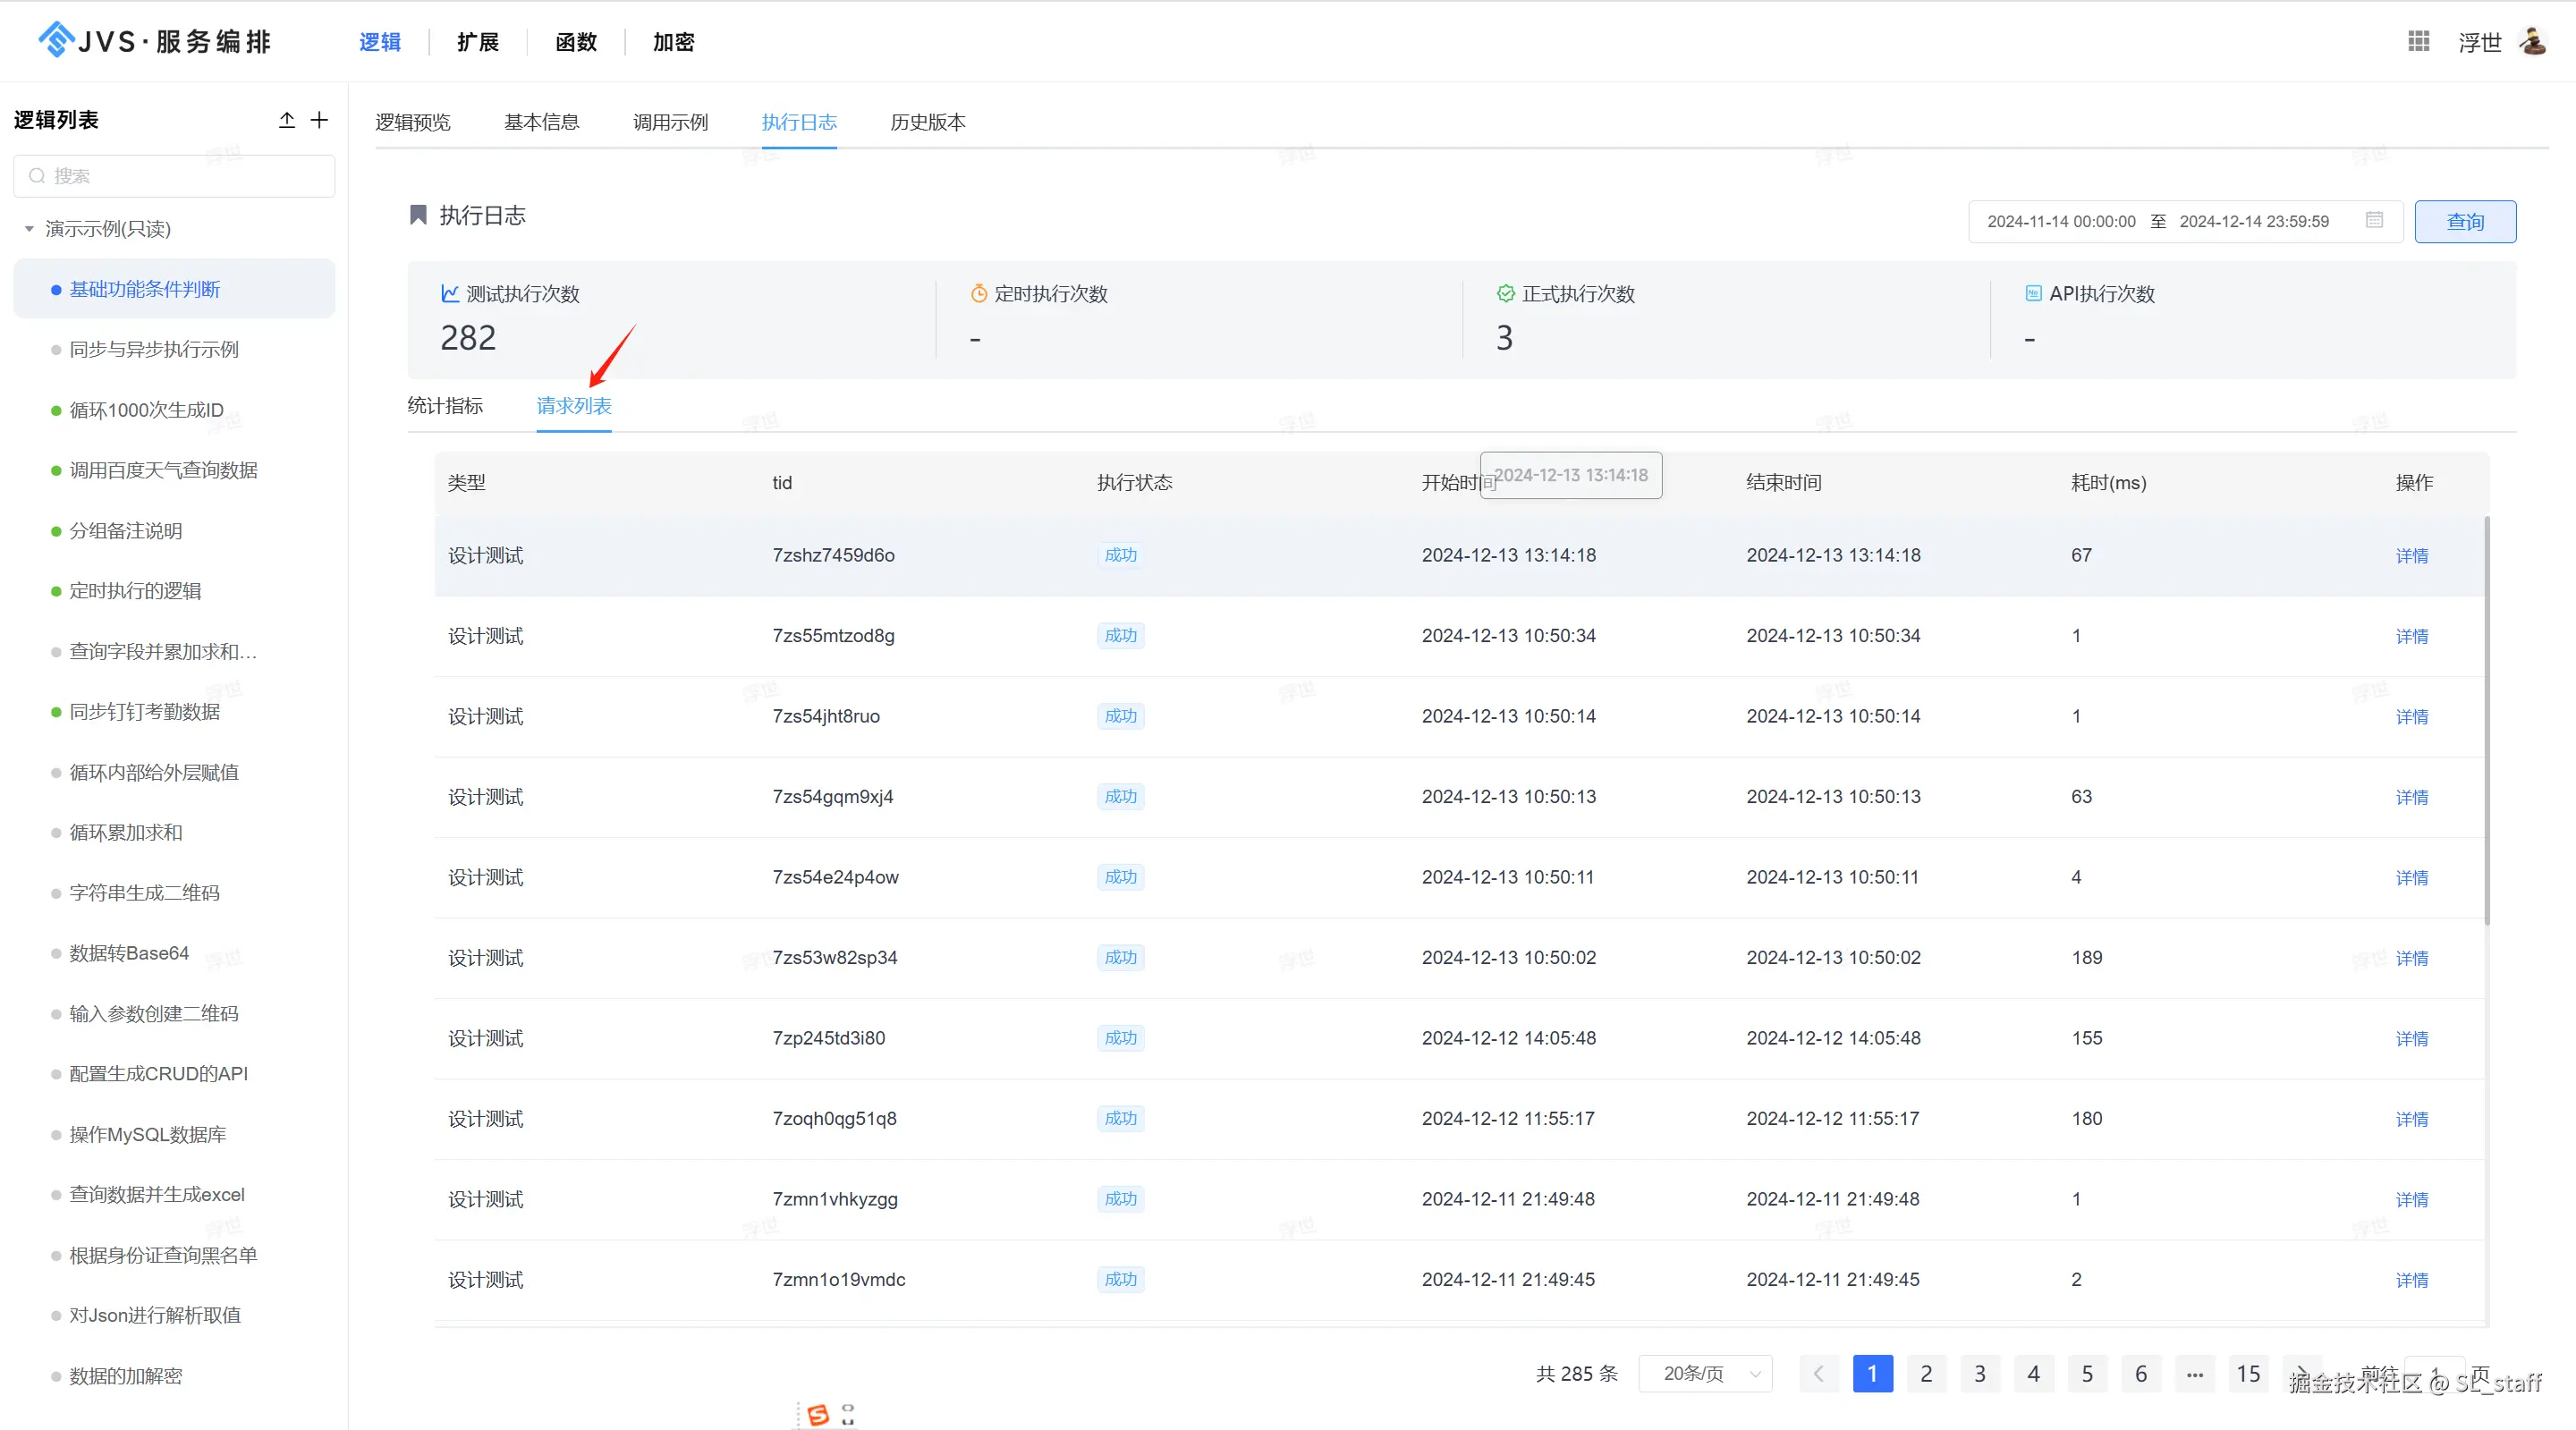
- 执行日志回溯:预览界面执行后,系统自动生成完整执行路径,支持逐节点展开,精准查看输入参数、响应体、状态码及耗时,具备断点式分析能力;
- 版本对比与切换:通过内置版本管理,可快速对比新旧逻辑差异,并一键回滚至已验证稳定的版本,有效隔离变更引入的风险;
- 执行统计看板:自动聚合成功率、平均耗时、失败分布等指标,帮助识别隐性瓶颈------例如某 HTTP 节点成功率 98% 但平均耗时突增 300ms,提示潜在性能退化。
这些能力共同构成'改完即生效'的基础:不是跳过验证,而是让验证本身变得即时、可视、可追溯。