1、背景介绍
目前在全国产飞腾模块上部署了麒麟信安操作系统,经第三方机构检测存在以下漏洞
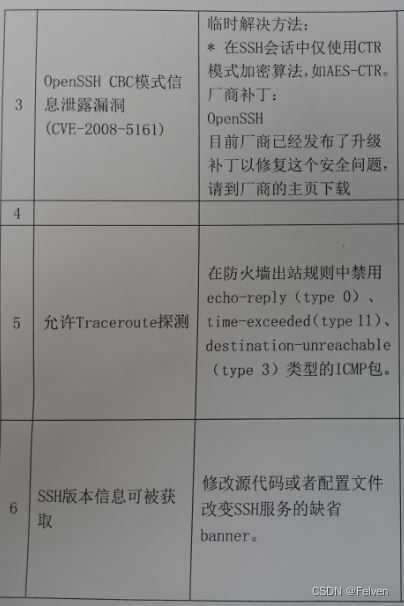
操作系统版本为
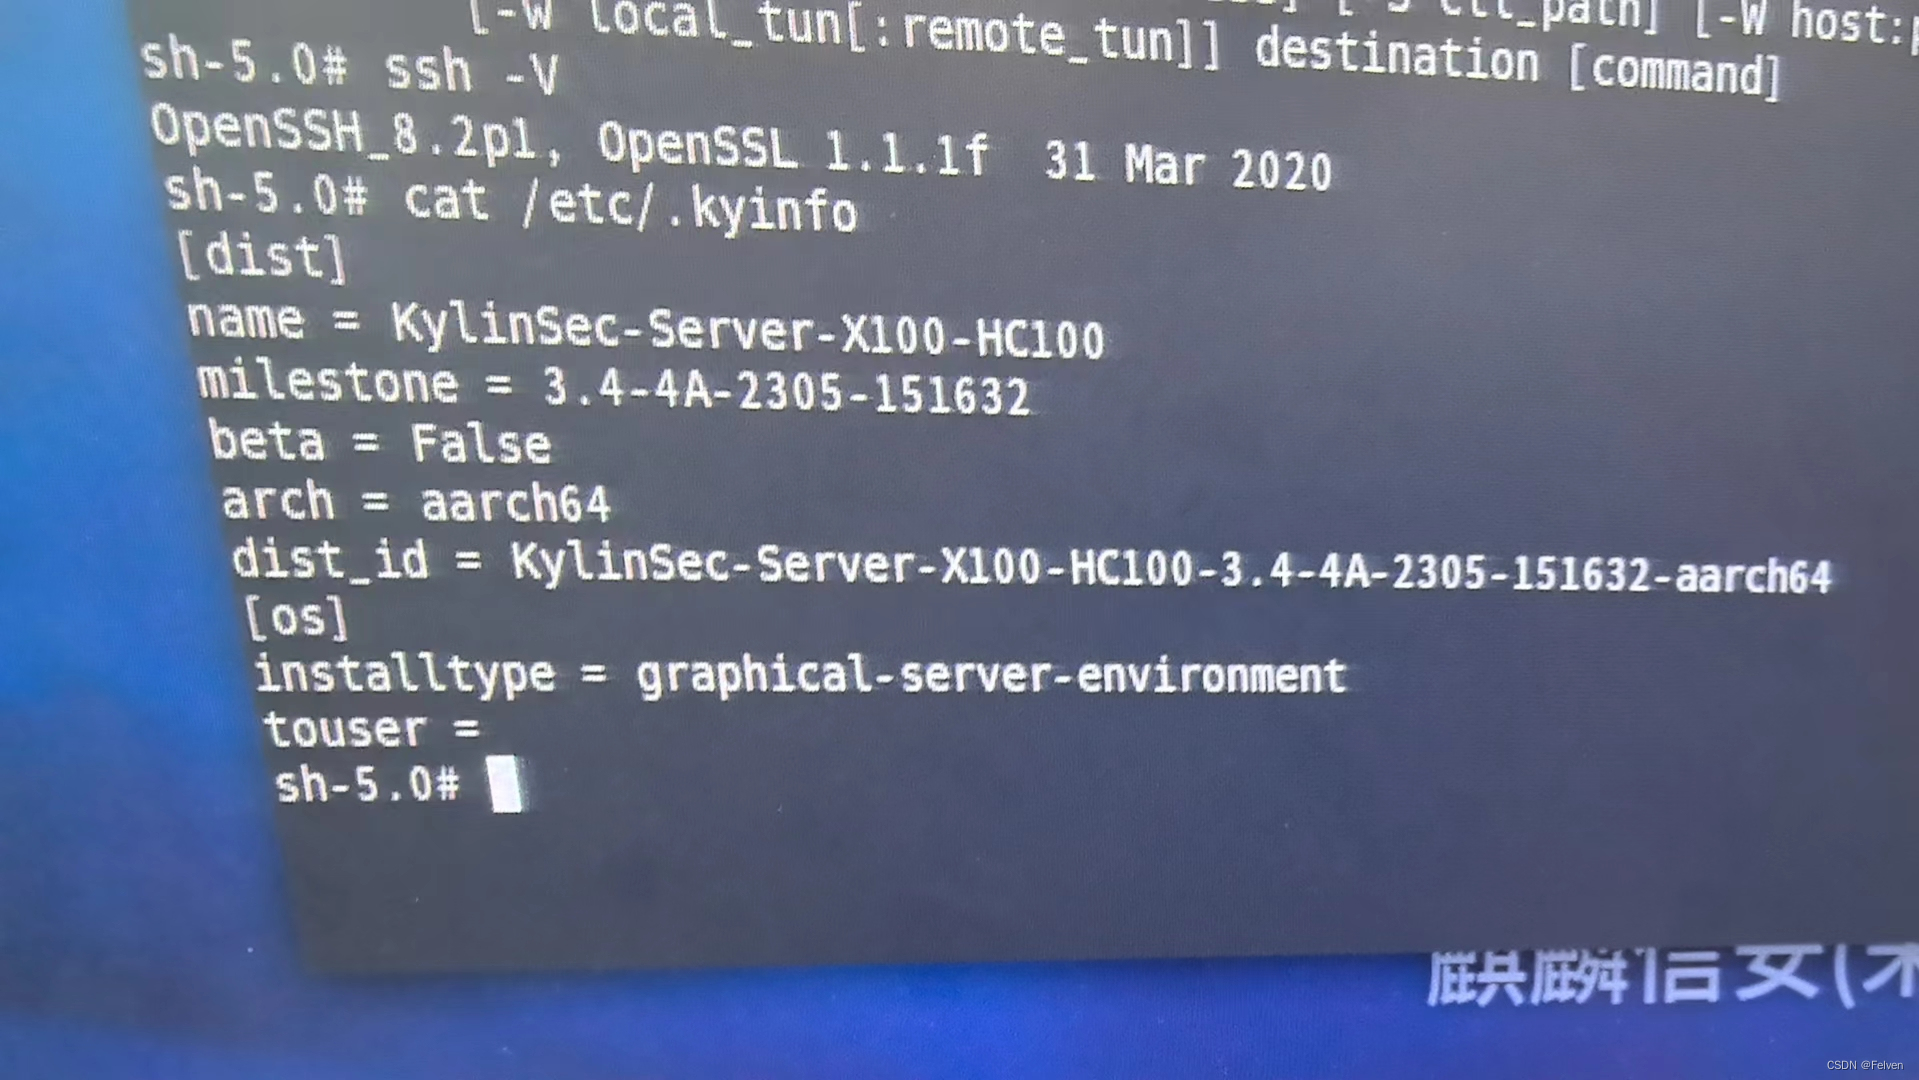
内核版本为
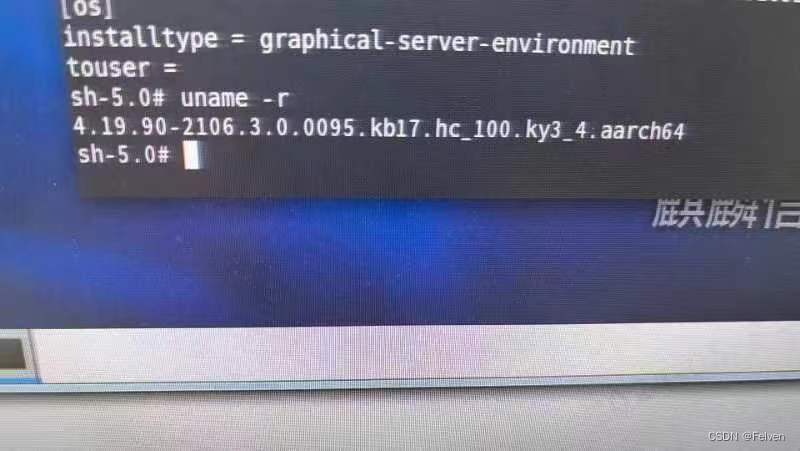
openssh版本为

2、openssh CBC模式漏洞解决
首先查看ssh加密信息
bash
nmap --script "ssh2*" 127.0.0.1 | grep -i cbc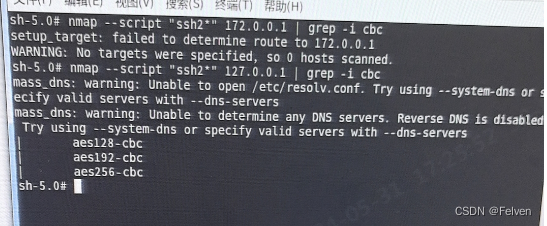
可以通过修改/etc/ssh/sshd_config中Ciphers那行进行解决

3、Tracerouter探测漏洞解决
首先关闭探测,如果防火墙没打开首先输入下面两行打开防火墙
bash
systemctl enable firewalld
systemctl restart firewalld
bash
firewall-cmd --permanent --direct --add-rule ipv4 filter OUTPUT 0 -p ICMP --icmp-type 0 -m comment --comment "deny traceroute" -j DROP
firewall-cmd --permanent --direct --add-rule ipv4 filter OUTPUT 0 -p ICMP --icmp-type 3 -m comment --comment "deny traceroute" -j DROP
firewall-cmd --permanent --direct --add-rule ipv4 filter OUTPUT 0 -p ICMP --icmp-type 11 -m comment --comment "deny traceroute" -j DROP
重新载入防火墙配置
bash
firewall-cmd --reload查看防火墙规则
bash
firewall-cmd --direct --get-all-rules
如果之前已设置可以通过下面命令删除原有配置

4、SSH版本信息可被获取漏洞解决
解决方案就是自定义Banner来代替系统默认的Banner,保证SSH信息不被泄露,
创建Banner文件
bash
touch /etc/ssh/ssh_banner
echo "Wecome to use ssh" > /etc/ssh/ssh_banner
修改sshd_config配置文件
bash
vim /etc/ssh/sshd_config查询到 #Banner none,在其下面指定banner文件的路径

修改完后重启sshd服务
bash
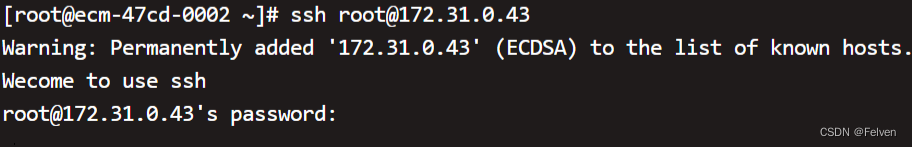
systemctl restart sshd用其他主机ssh,验证配置
补充说明:其实第ssh漏洞应该也可以通过关闭ssh服务来解决,具体见之前写的一篇博文