SpringSecurity6从入门到实战之默认登录页面的生成
为什么我们只在SpringBoot项目中引入了依赖,访问/hello时却出现了登录的前端页面?这里我们首先先了解客户端请求发送经历了SpringSecurity中的几个默认开启的Filter.
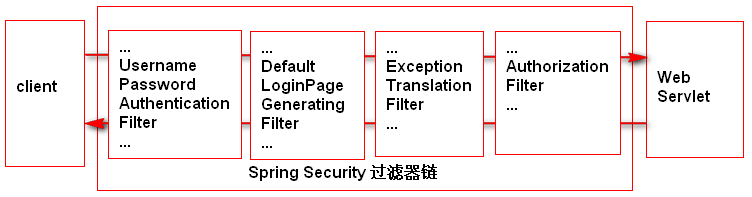
客户端请求到登录页面生成的过程
- 访问地址 http://localhost:8080/hello ,会依次经过多个过滤器
- 当请求到达 AuthorizationFilter 时,检查发现未认证,请求被拦截,并抛出 AccessDeniedException 异常
- 抛出的 AccessDeniedException 异常会被 ExceptionTranslationFilter 捕获并启动身份验证,在这个 Filter 中会调用 LoginUrlAuthenticationEntryPoint 的commence 方法,要求重定向到 /login 页面
- 重定向到 /login ,也就是客户端发送 /login 请求
- /login 请求会被过滤器 DefaultLoginPageGeneratingFilter 拦截,并在过滤器中返回默认的登录页面。
详细源码流程解析
AuthorizationFilter
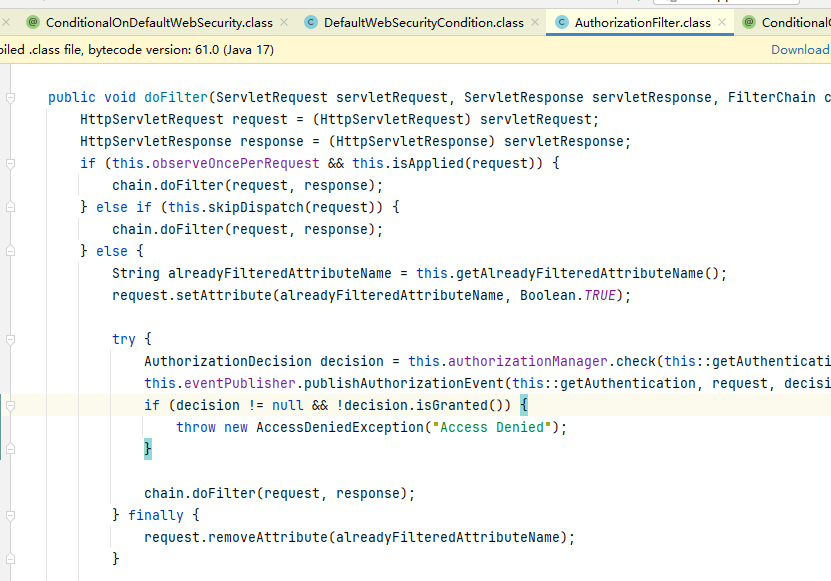
检查发现未认证,请求被拦截,并抛出 AccessDeniedException 异常.继续看ExceptionTranslationFilter 如何进行捕获异常
ExceptionTranslationFilter
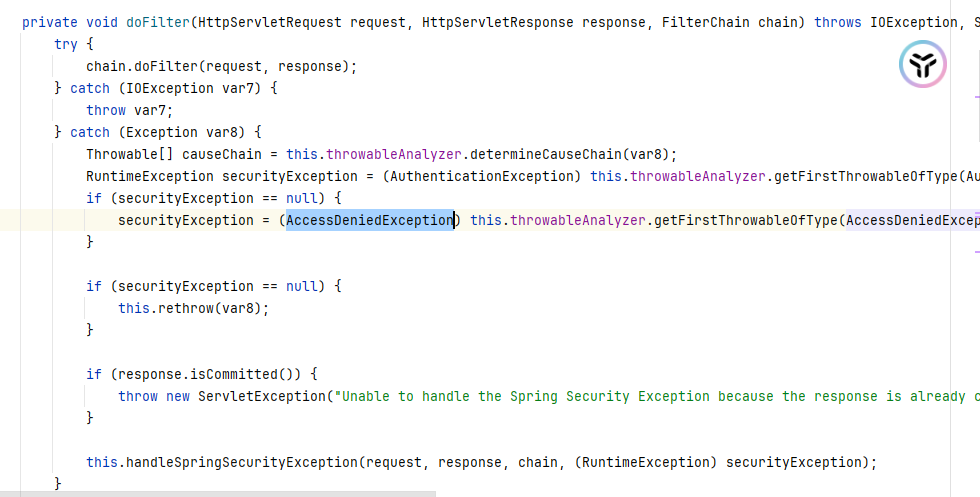
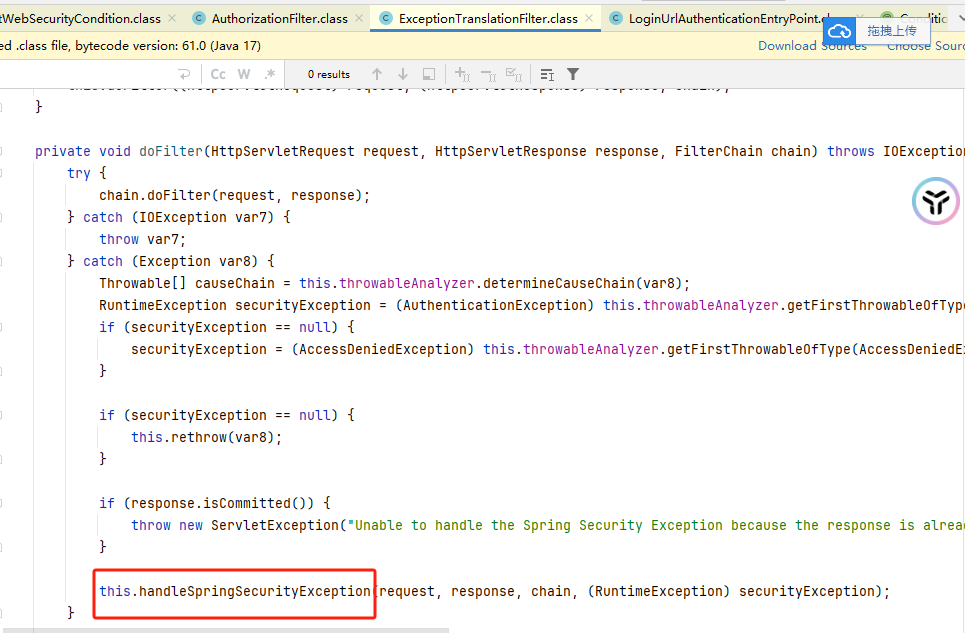
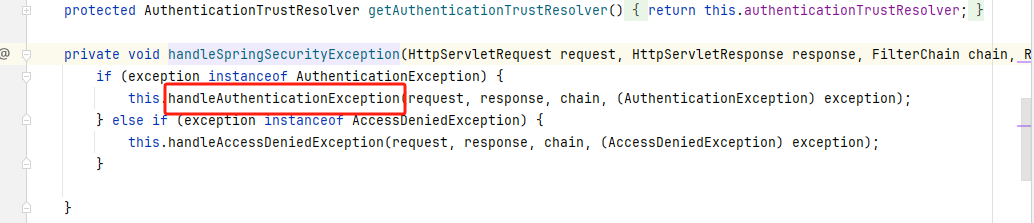

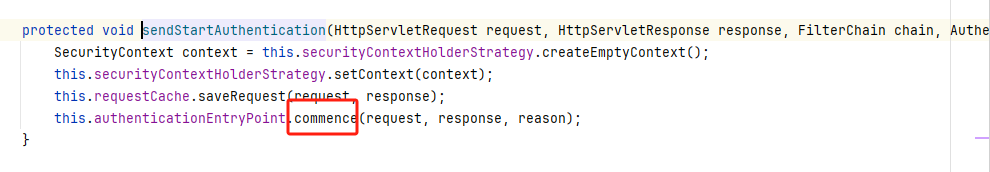
最终会发先commence()是一个抽象方法,最终进而看到LoginUrlAuthenticationEntryPoint的commence()
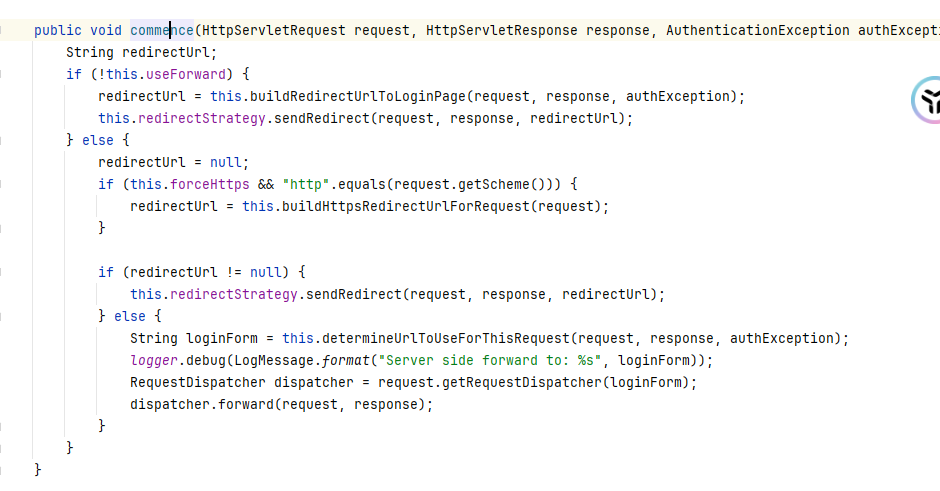
也可以发现就是在这里进行重定向到/login,然后是不是还需要将登录页面返回.这里将会重新发起/login请求然后被DefaultLoginPageGeneratingFilter 拦截,返回对应的登录页面
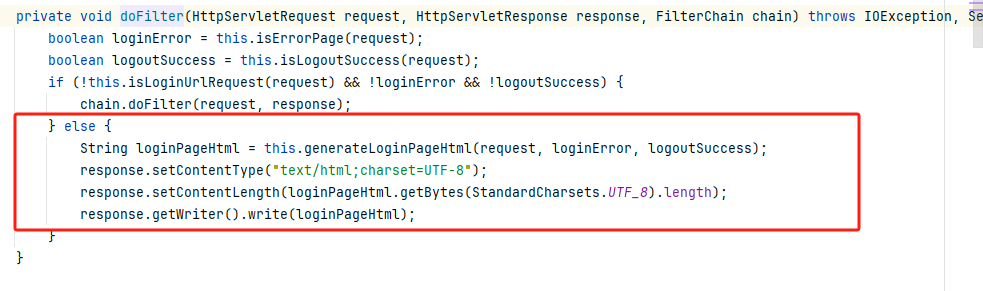
这里已经设置了最终返回的类型为html,继续看看generateLoginPageHtml().
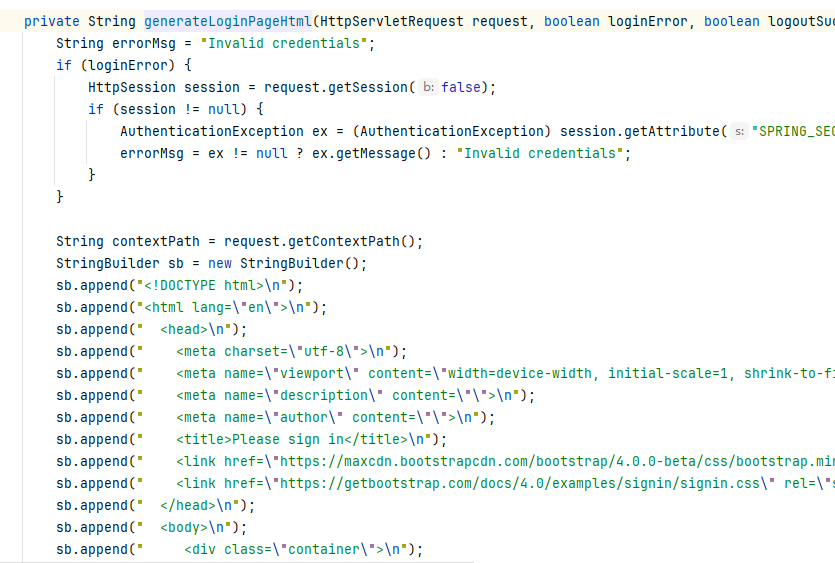
最终通过一个StringBuilder写入html代码进行返回写到页面上去,至此源码流程分析结束