《云原生安全攻防》-- 容器环境下的攻击行为

在本节课程中,我们将以攻击者的视角来深入探讨容器环境下的攻击行为,并揭示攻击者在容器环境中的各种攻击细节。

在这个课程中,我们将学习以下内容:

  • 攻击容器环境:模拟容器内应用入侵的场景。

  • 容器环境下的攻击行为:容器环境下的攻击行为以及常用的手法,与传统Linux环境下攻击行为的差异。


在攻击容器环境时,攻击者通常可以入侵容器内的应用或是恶意镜像等方式,来获得容器内的Shell权限。攻击者以容器内的Shell权限作为起始攻击点,在容器内执行各种命令和恶意操作。

在容器环境中,攻击者可以利用容器中的Shell权限执行各种操作,包括信息收集、权限提升和横向移动等。这些攻击方式与在传统的Linux环境中非常相似。然而,我们也需要注意到容器环境与传统Linux环境之间存在一些差异,这些差异可能导致新的攻击方式。

从攻击者的角度,以容器内以攻击视角,来梳理一下容器环境下场景的攻击行为,包括容器内信息收集、容器内权限提升、容器逃逸、容器内隧道利用、容器内横向移动、容器内权限维持、容器内痕迹清除、容器破坏或影响。

容器环境与传统的Linux环境在攻击行为上有很多相似之处,攻击者的行为取决于他们的攻击偏好。在容器环境中,容器环境相对来说较为简单,容器的生命周期一般很短,一些攻击方式比如权限提升、隧道利用,权限维持可能并没有太大的意义。攻击者更倾向于容器逃逸,攻击者可以宿主机展开更复杂的攻击行为。
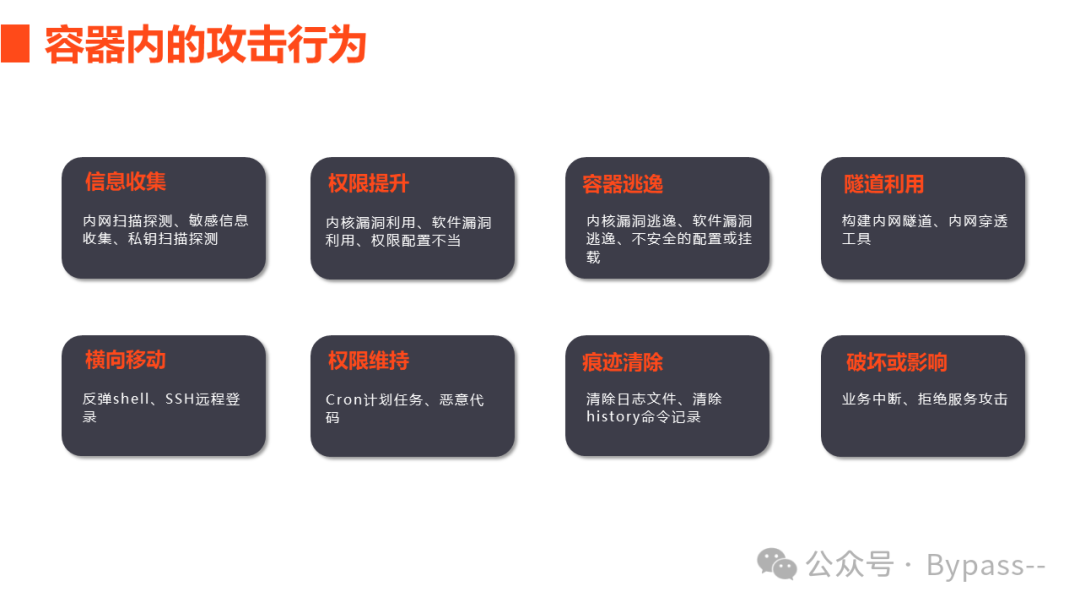
云原生安全攻防--容器环境下的攻击行为:

相关推荐
宝哥网络砖家8 小时前
软路由品牌推荐先看设备站在哪一层
网络·软路由·routeros
时间的拾荒人8 小时前
Linux 系统命令与网络、磁盘、日志监控(下篇):性能原理与优化
linux·运维·网络
nice_lcj52011 小时前
【从零理解计算机网络 · 13】DNS 解析全流程:域名怎么变成 IP,慢在哪
网络·计算机网络·面试·dns·域名解析·cname·ttl
分布式存储与RustFS18 小时前
旧 ledger 堆满 Bookie 磁盘:用 Pulsar 分层存储把冷数据卸进 RustFS
运维·云原生·开源·对象存储·分布式存储·s3·性能基准
张张123y18 小时前
个人助手型 Agent 的六个工程细节:Hermes 与 OpenClaw 的审批、委派、上下文与调度
网络·人工智能·开源·后端开发·ai agent
山东科恩光电18 小时前
安全触边在自动化停车场道闸防夹伤保护中的选型安装与日常维护
安全
nice_lcj52019 小时前
【从零理解计算机网络 · 15】完整串联:一次请求的全旅程,以及那道经典面试题
网络·计算机网络·http·面试·tcp·总结·网络排查
分布式存储与RustFS20 小时前
Dify 容器一重建知识库就空了:把上传文件和密钥一起存进 RustFS
运维·云原生·开源·对象存储·分布式存储·s3·性能基准
光电笑映1 天前
TCP 为什么可靠?从三次握手、滑动窗口到拥塞控制全面拆解(下)
linux·网络·网络协议·tcp
aifannihao1 天前
ß 大写变 SS:用 Python 算清 Ruby2Shell 的缓冲区账本
python·安全·标准库·缓冲区溢出·字符串编码