
🌝博客主页:泥菩萨
Kali 自带 Burp Suite 使用指南目录
- [Burp Suite的打开方式](#Burp Suite的打开方式)
- [设置Burp Suite软件的字体大小](#设置Burp Suite软件的字体大小)
- [查看Burp Suite 默认代理](#查看Burp Suite 默认代理)
- 在火狐浏览器设置代理
- [Burp Suite 抓不到本地包怎末解决](#Burp Suite 抓不到本地包怎末解决)
Burp Suite的打开方式
终端
打开终端获取root权限
apl
$ sudo -s输入burpsuite命令并按下回车键
apl
# burpsuiteKali菜单
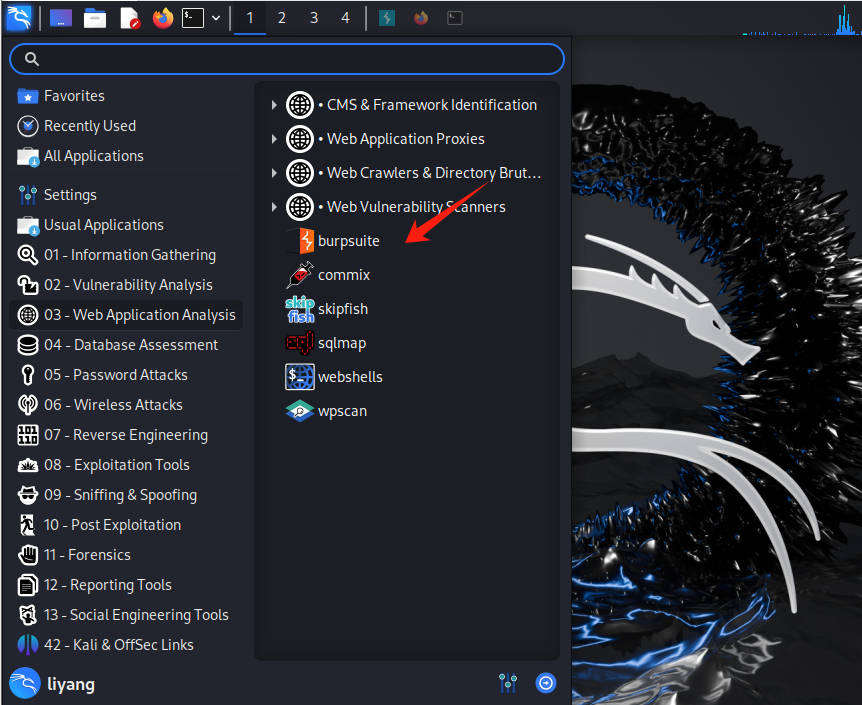
在kali菜单中找到Burp Suite并点击打开
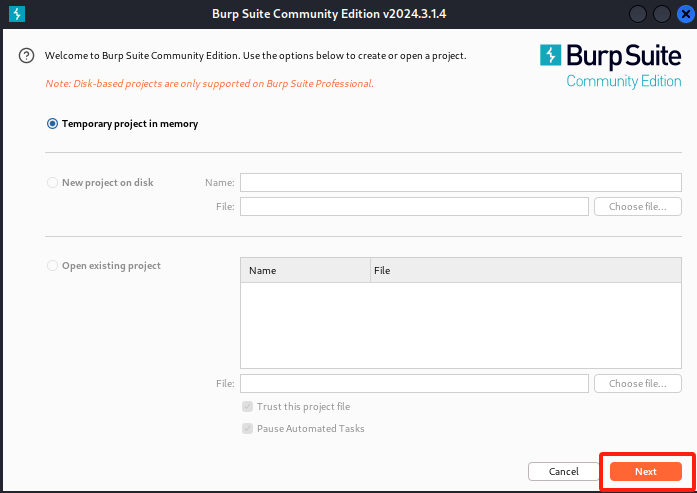
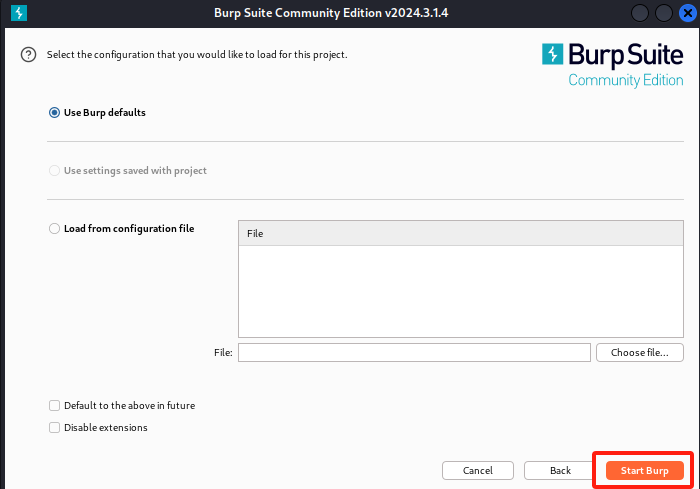
打开之后点击Next和Start Burp即可进入BurpSuite
设置Burp Suite软件的字体大小
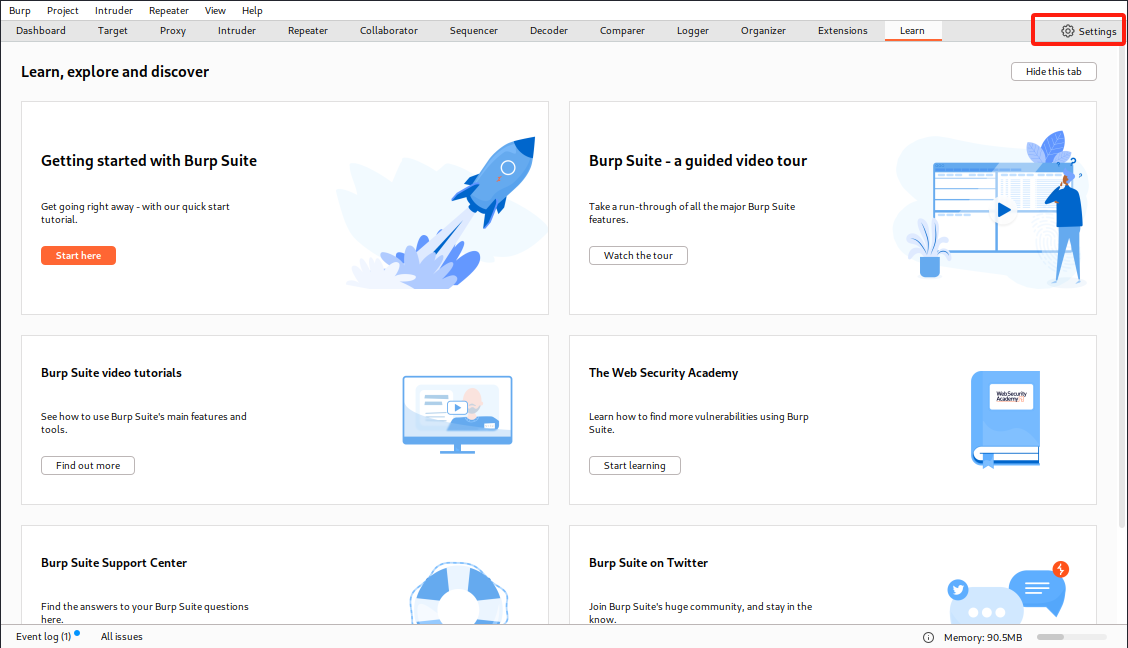
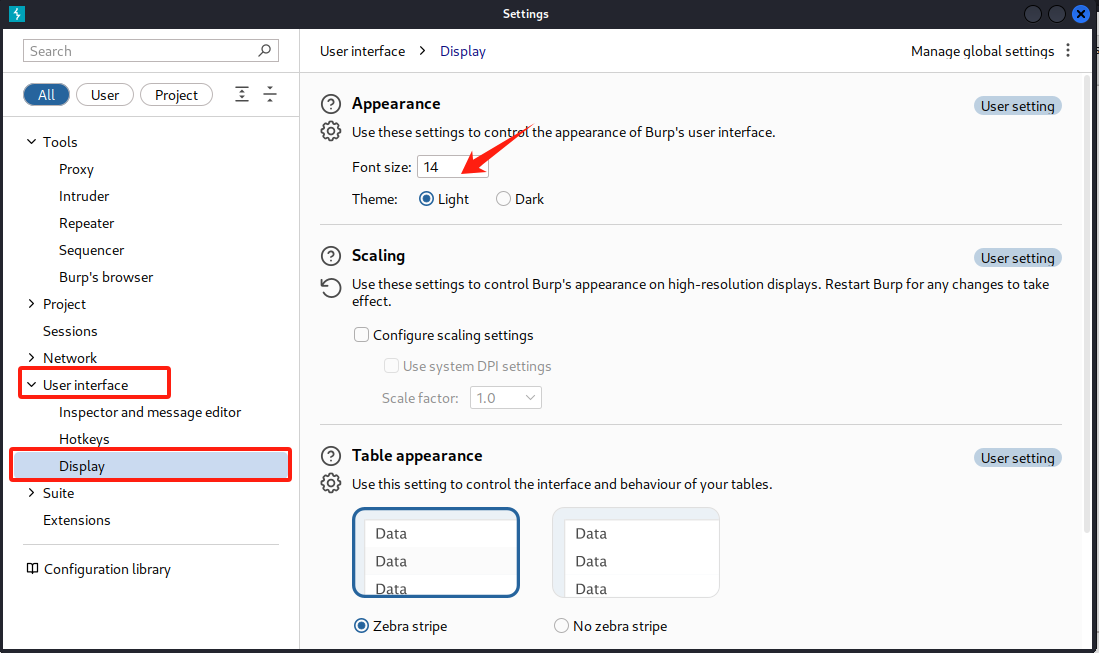
打开Burp Suite进入主界面后点击右上角的"setting"
点击菜单栏中的"User options"---> "Display"下的"Font size"选项来调整字体大小
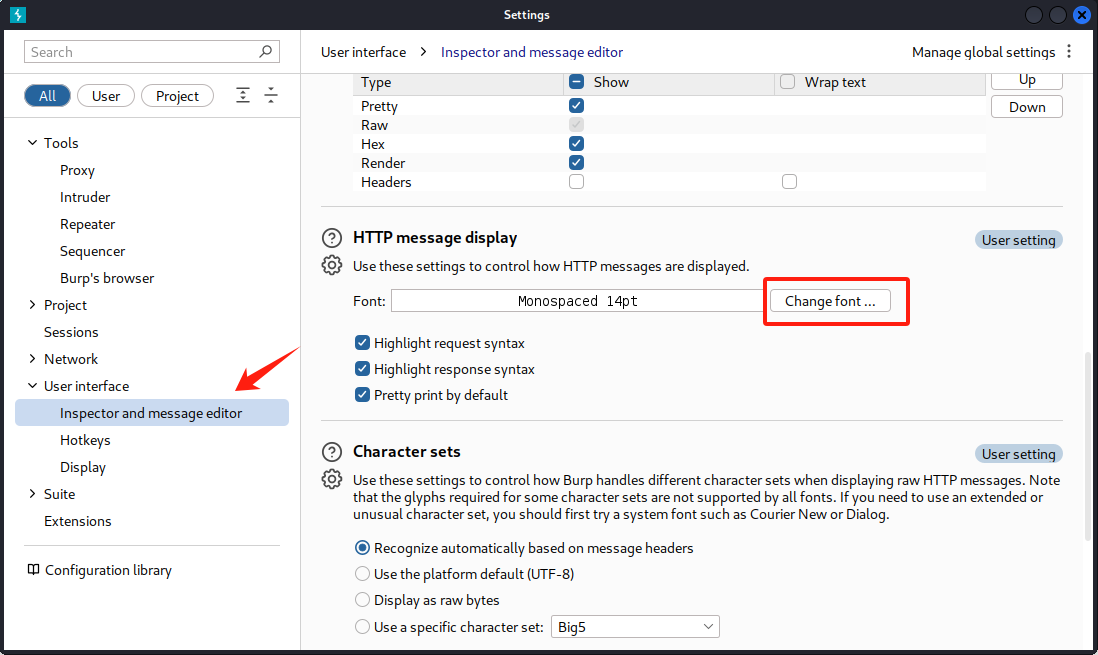
同时,还可以在"HTTP Message Display"下的"Font"选项中,设置抓包数据的文字大小;
查看Burp Suite 默认代理
主界面左上方找到Proxy--->Proxy settings
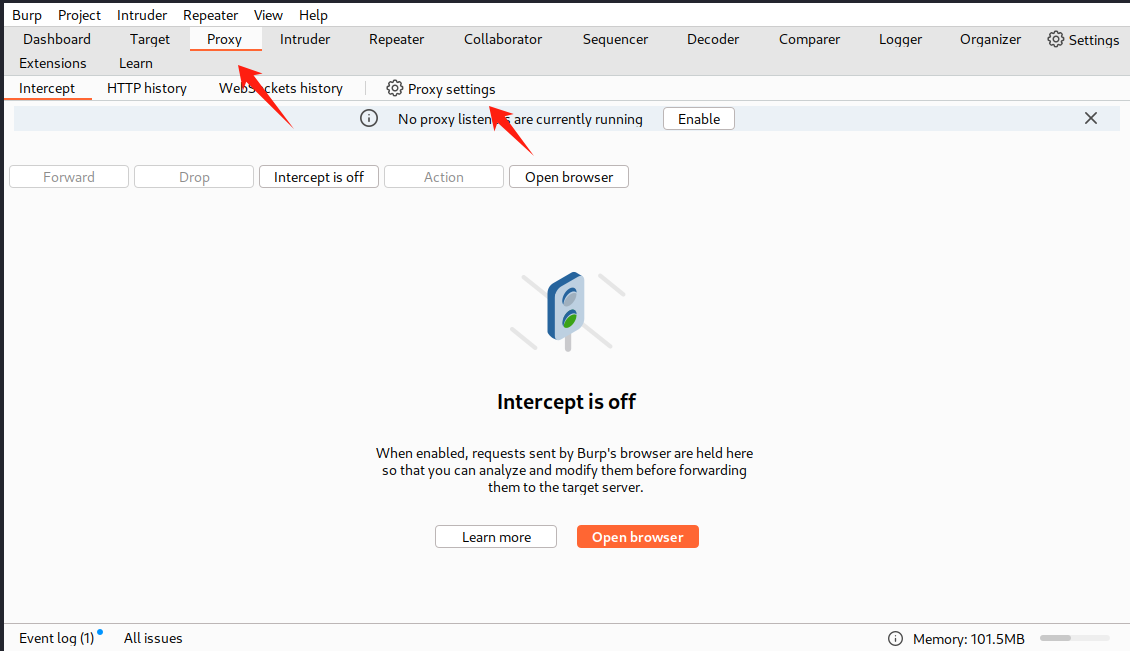
勾选127.0.0.1:8080失败
因为8080端口被tomcat占用了所以修改为127.0.0.1:8081

在火狐浏览器设置代理
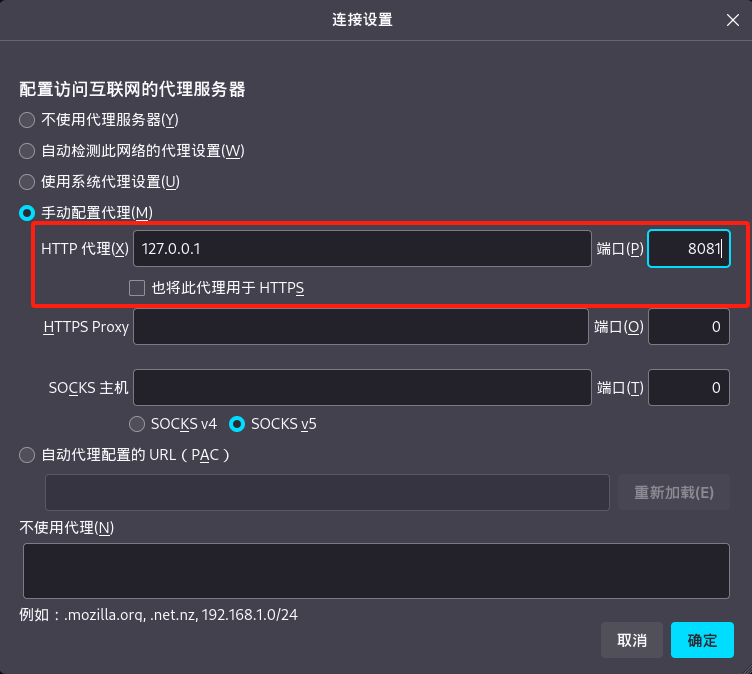
将浏览器的代理服务器设置为Burp Suite中添加的代理服务器
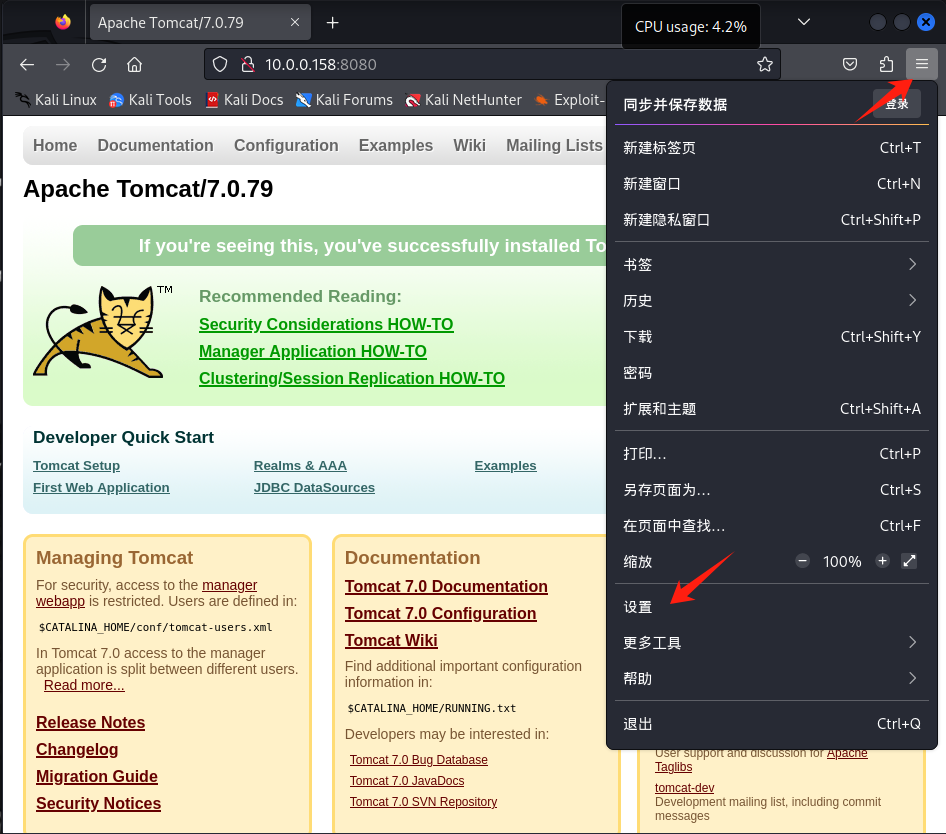
常规------>滑倒最下边的网络设置点击"设置"
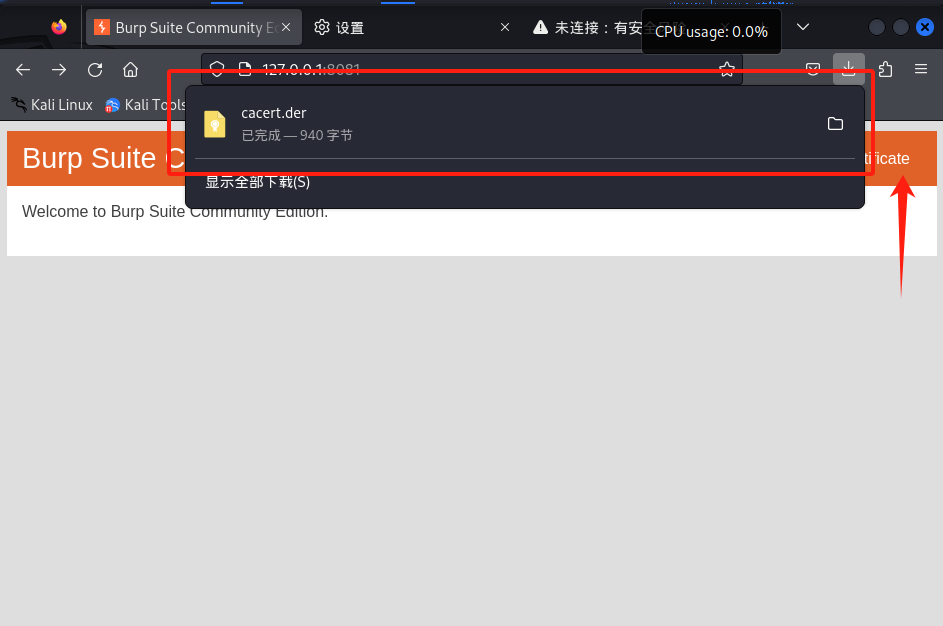
下载CA证书,火狐浏览器搜索127.0.0.1:8081
点击右上角进行下载
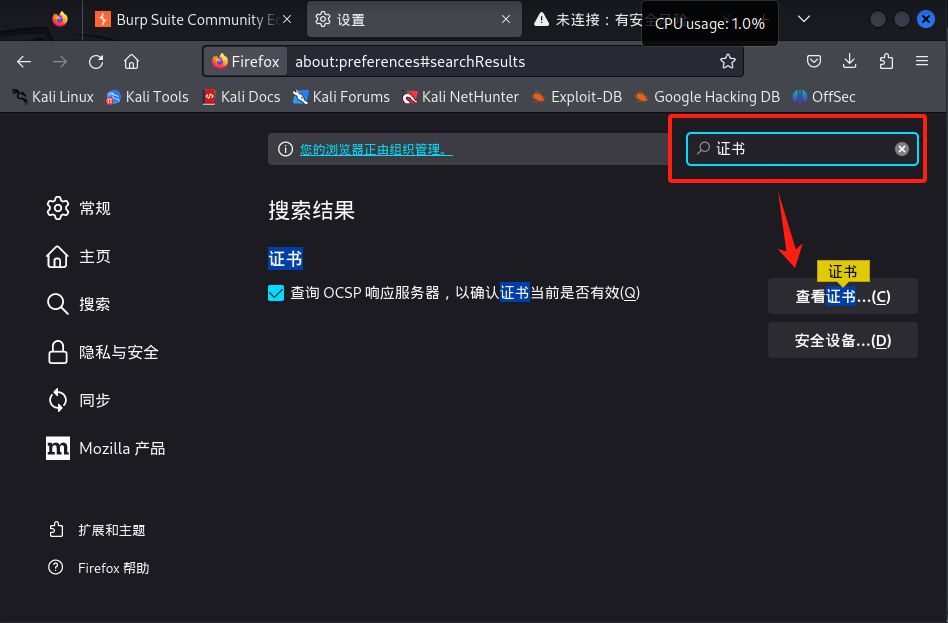
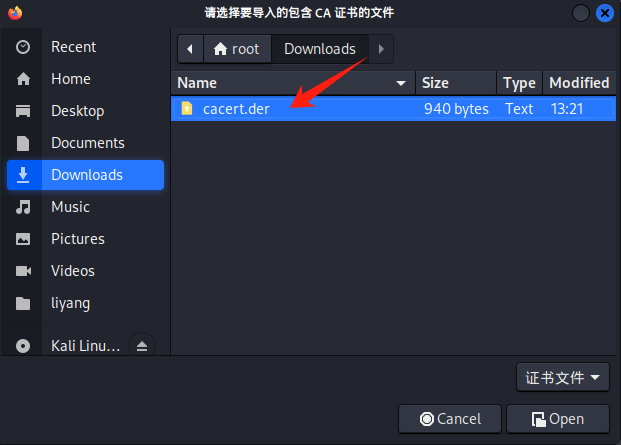
导入CA证书:选项----高级----证书----查看证书----导入
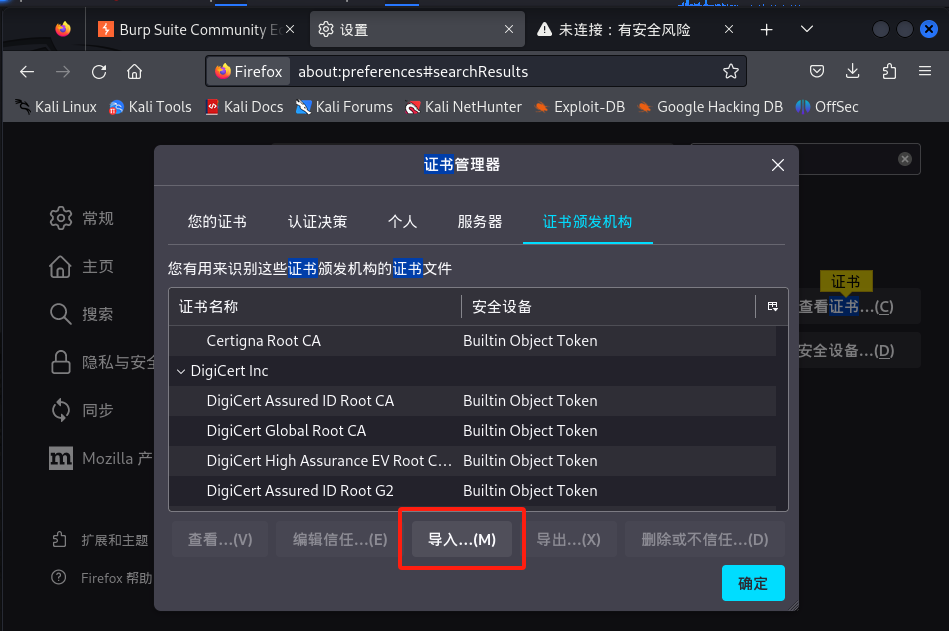
选择你刚才下载的burp suite 证书,双击进行导入
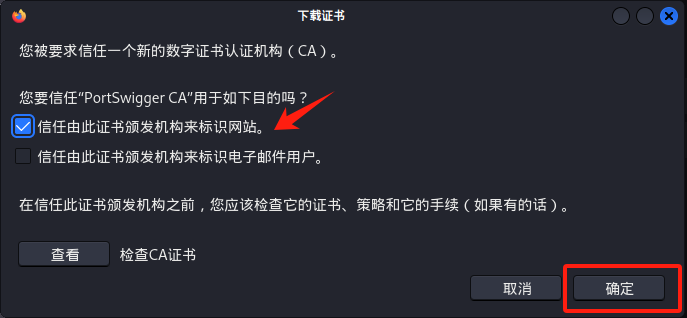
导入时提示如下信息,选择第一个选项:信息使用此CA标识的网站
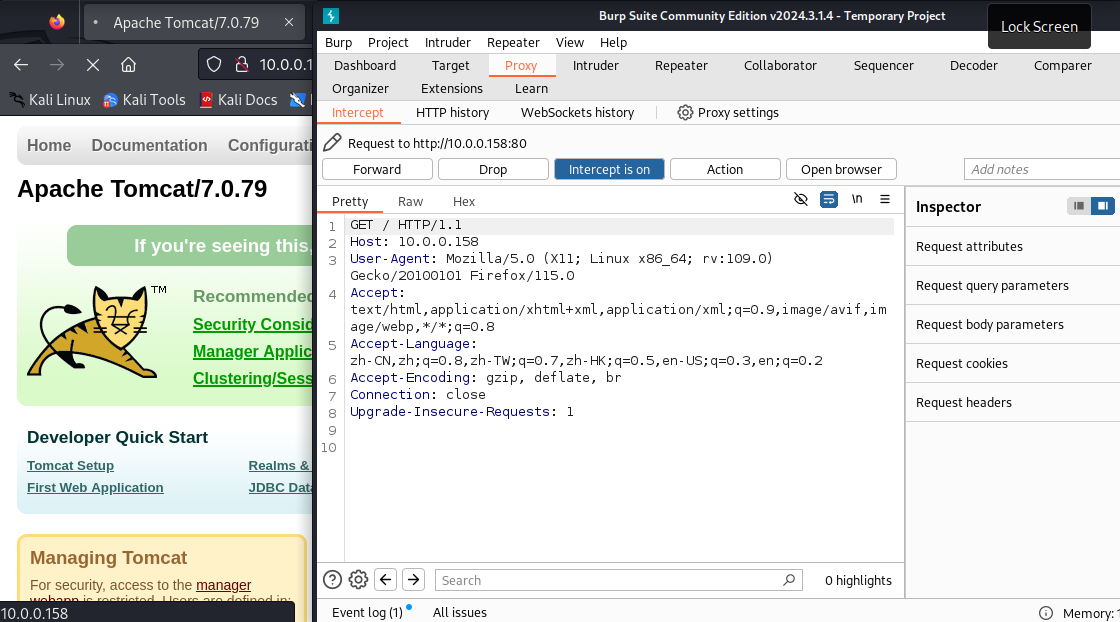
成功导入后,抓个包试试
Burp Suite 抓不到本地包怎末解决
OK,可以正常抓取https的数据包了,但是发现还抓不到不到本地包
打开代理服务器,搜索about:config
接受风险并继续
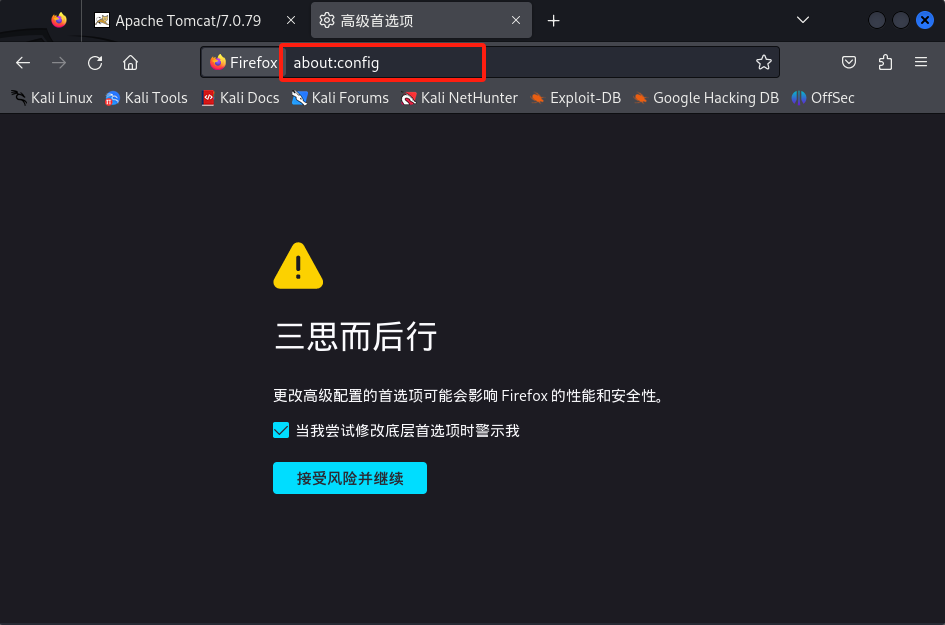
在访问后的搜索框内搜索 network.proxy.allow_hijacking_localhost,点击确认之后,将值改为true
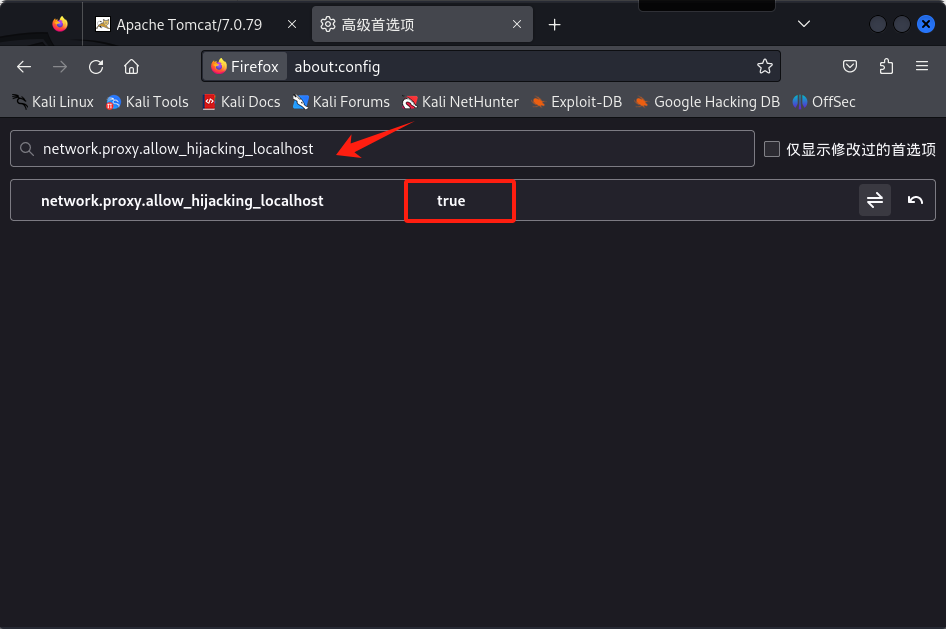
抓包测试以下,发现可以抓到本地包了
