面试题4:POST 比 GET 安全?

不是。HTTP就没有加密功能。

我们知道 GET一般将参数放到URL的查询字符串中,如果是实现登录页面,我们的用户名和密码就直接显示到浏览器的地址栏中了,此时就会轻易的被他人获取账号密码,很不安全。而POST会把参数放到 body 里,不会直接显示在URL上,所以更安全。

完全不是!上面的依据完全不对。

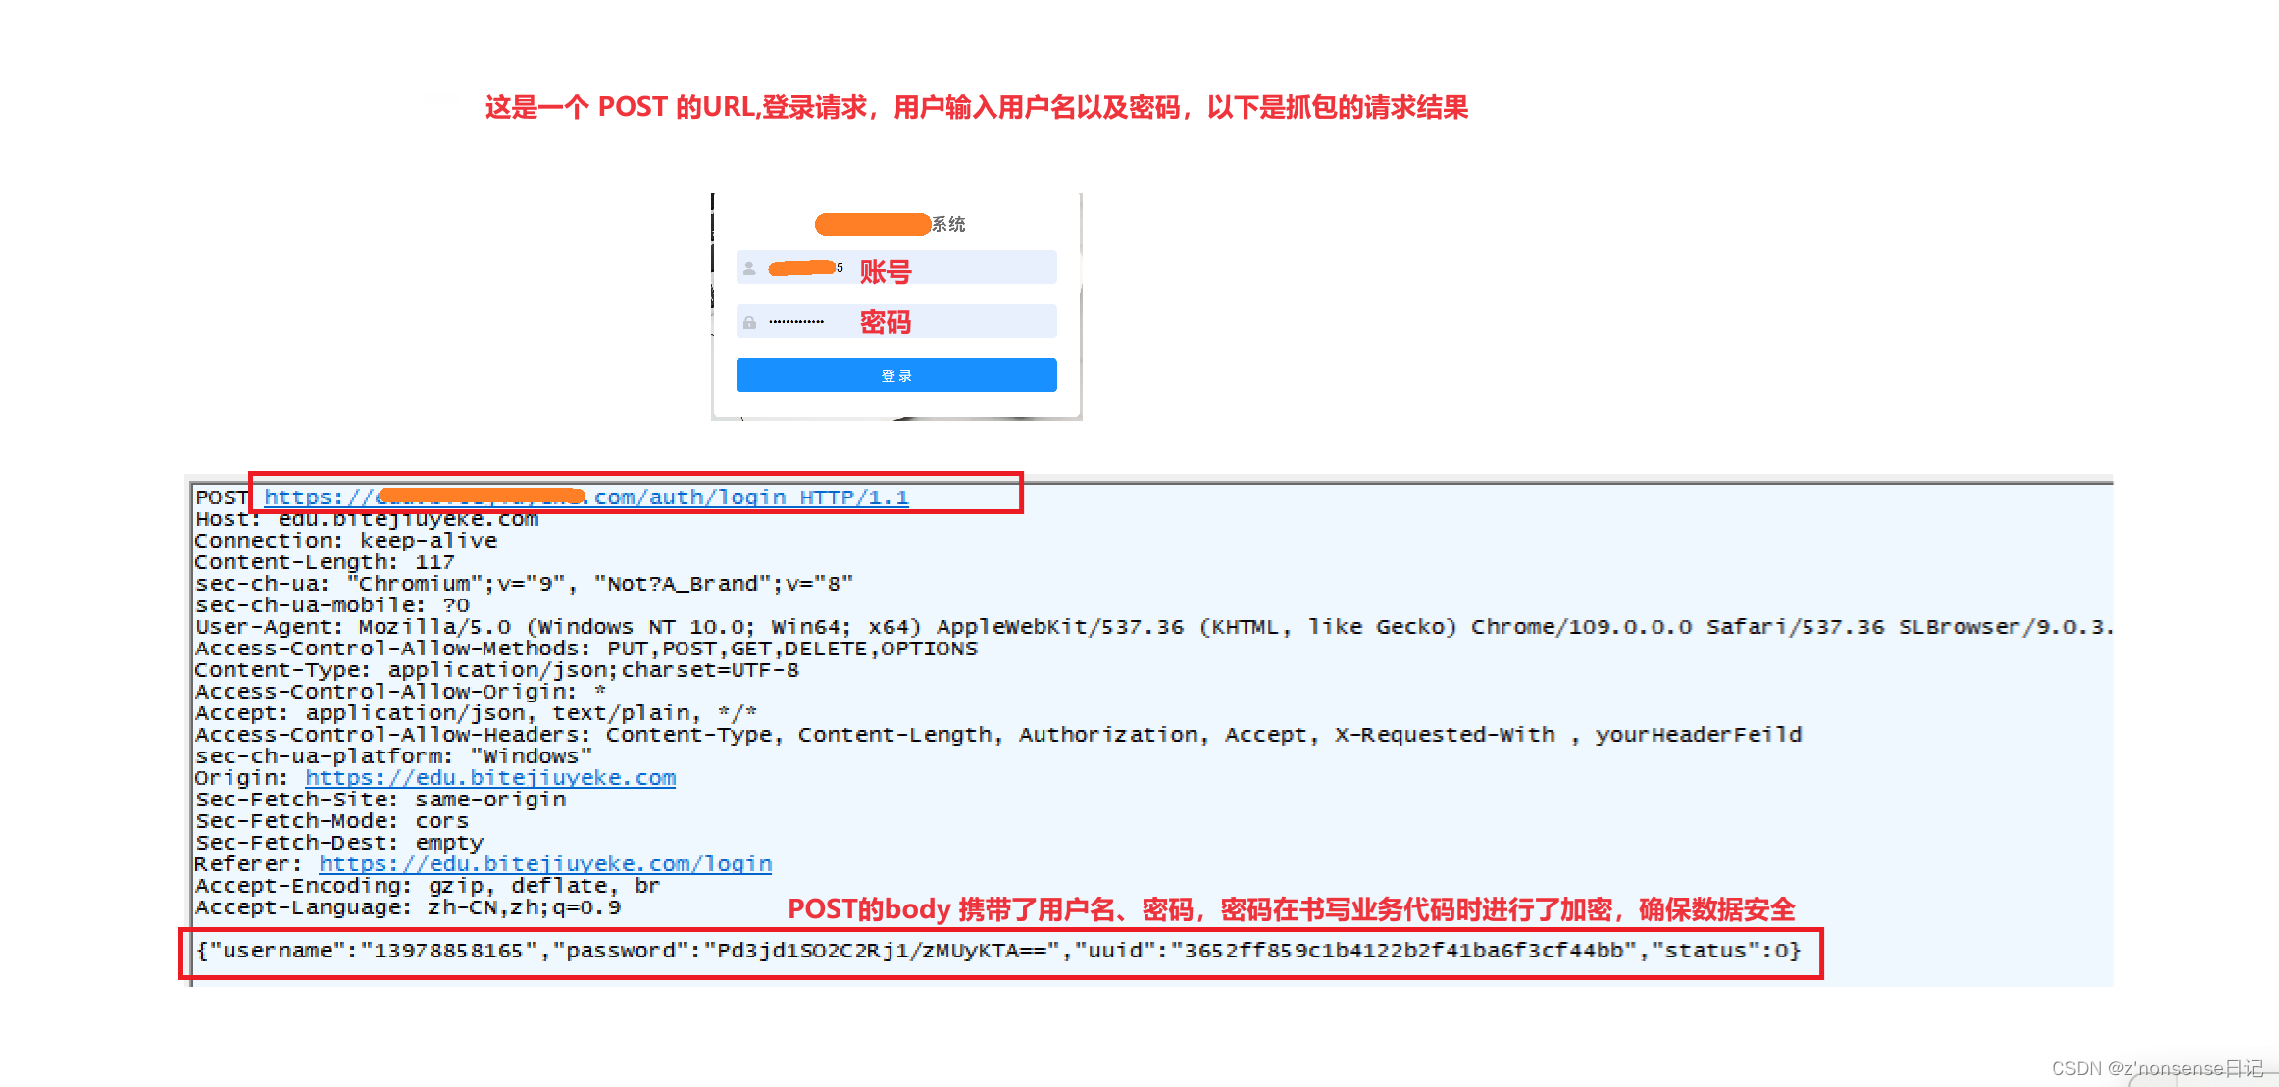
虽然把用户名密码这些参数放到URL上的确不好,但是放到POST的body里也不见得就是安全,抓个包,就能看到body的信息了。

一般我们提到的网络安全,指的是:数据被黑客截获之后。不会造成信息泄漏的影响。

只要代码中敏感信息(密码、账户金额...)没有进行加密,数据都谈不上安全。

HTTPS具有一定加密功能,但是实践中,主要还是会通过业务上的代码来进行加密。
相关推荐
Java后端的Ai之路8 小时前
Java并发编程25-集合的线程安全
java·安全·面试
挖掘狂人10 小时前
ThreadLocal 会内存泄露吗?
java·安全·架构
布谷歌21 小时前
敏感参数不要放在 URL 里---->从 `validateLogin` 与短信验证码接口看 GET / POST 的安全边界
安全
如夏倾城1 天前
VRRP(虚拟路由器冗余协议Virtual Router Redundancy Protocol)
网络·python·网络协议·安全·智能路由器·负载均衡·信息与通信
衡石科技1 天前
企业级 BI 的安全治理:衡石如何贯通认证、数据权限与审计
大数据·人工智能·安全·商业智能
web安全成长日记1 天前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
FungLeo1 天前
FengCMS · PHP+MySQL 升级实录 · 一个不懂PHP 的后端,三天 216次提交完成十三年老站安全升级(项目复盘)
mysql·安全·php·安全加固·fengcms
Keith Guo2 天前
openssl and key pair
安全·spsdk
VIP_CQCRE2 天前
AI 子站域名能打开就算上线?一份 DNS、登录与计费验收清单
https·dns·ai应用·网站运维·acedatacloud
jianqiang.xue3 天前
一天合入三笔CVE:RT-Thread的安全账本是怎么记的
安全