linux centos tomcat 不安全的HTTP请求方法

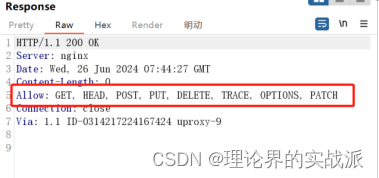
1、页面查看

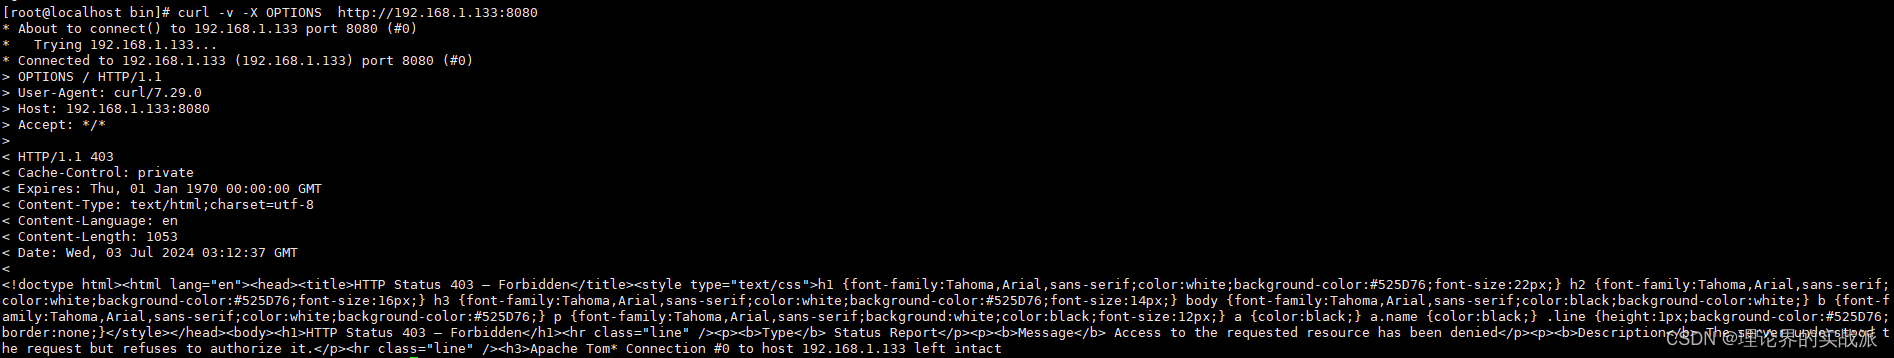
2、在linux主机可使用此命令查看

curl -v -X OPTIONS http://实际地址

3、进入tomcat conf目录vim web.xml,增加以下内容

bash 复制代码
<!-- close insecure http methods -->
<security-constraint>
    <web-resource-collection>
        <web-resource-name>fortune</web-resource-name>
        <url-pattern>/*</url-pattern>
        <http-method>OPTIONS</http-method>
    </web-resource-collection>
    <auth-constraint></auth-constraint>
</security-constraint>  

4、重启tomcat服务即可修复该漏洞

curl -v -X OPTIONS http://实际地址

无allow显示则成功
相关推荐
Felven9 小时前
stress-ng 与 fio 性能测试工具使用指南
linux·测试工具·fio·stress-ng
huainingning11 小时前
RJ SW Console口忘记密码处理方法
linux·运维·服务器
布裘11 小时前
【银河麒麟】桌面系统循环登录,无法进入桌面?
linux·运维·服务器
慧都小项11 小时前
程序到了Linux才出错?用CLion把调试接到目标环境
linux·运维·服务器
Ruiery13 小时前
Linux 6.6内核内存管理深度解析(一):物理内存初始化 — memblock 怎么把内存交给 buddy
linux·运维·服务器
天蓝蓝的本我13 小时前
conda日常用到的命令积累1-登录linux,安装pycharm
linux·pycharm·conda
Android系统攻城狮13 小时前
Linux Gstreamer深度解析之gst_audio_encoder_get_frame_max调用流程与实战(五十九)
linux·运维·服务器·gstreamer音视频·音视频进阶·gstreamer音视频进阶
忆挽篱笙歌14 小时前
makefil
linux·运维·服务器
菜_小_白15 小时前
codex
linux·vscode·ai
zhangrelay15 小时前
用ROS2Lyrical实验报告册思路重做蓝桥云课ROS1实验并改进
linux·笔记·学习·ubuntu·机器人