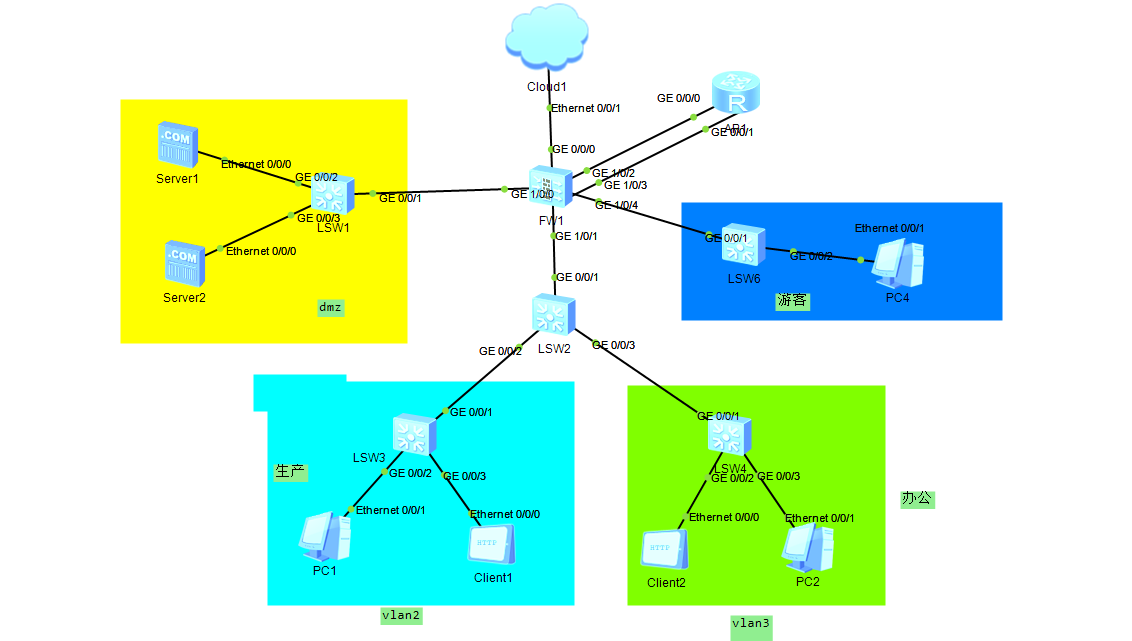
防火墙组网
要求:
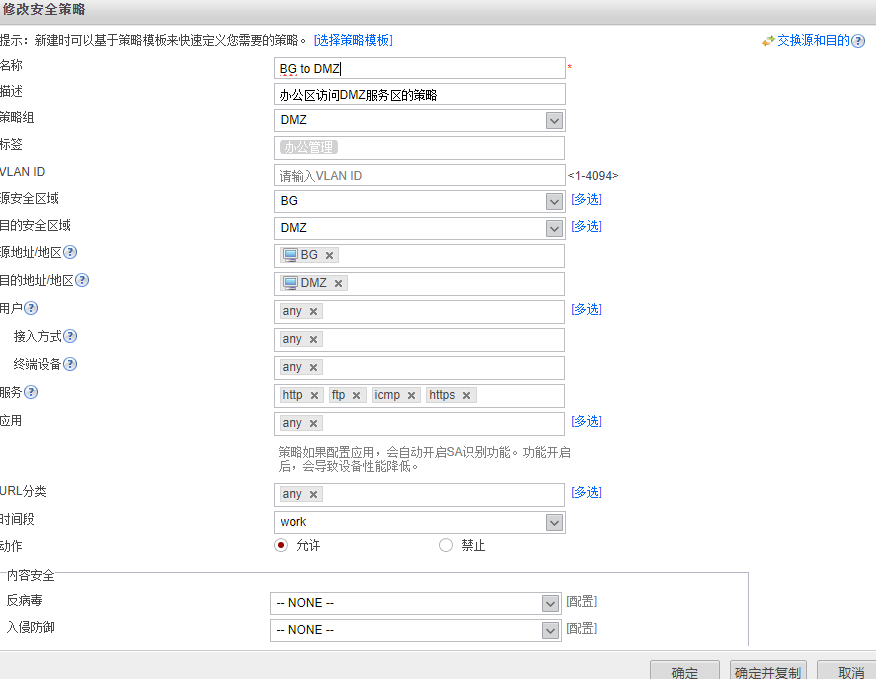
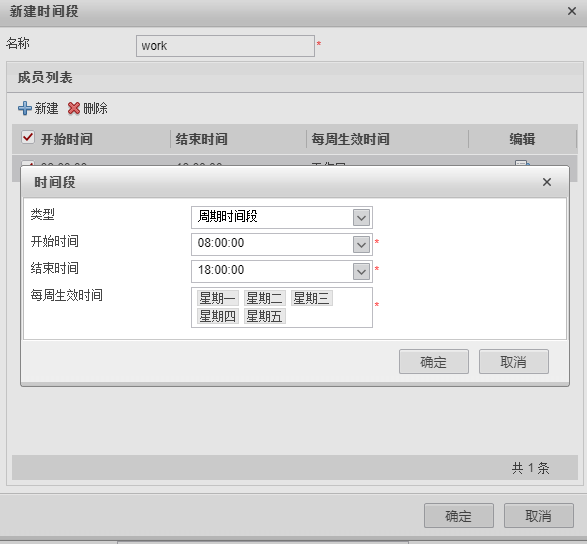
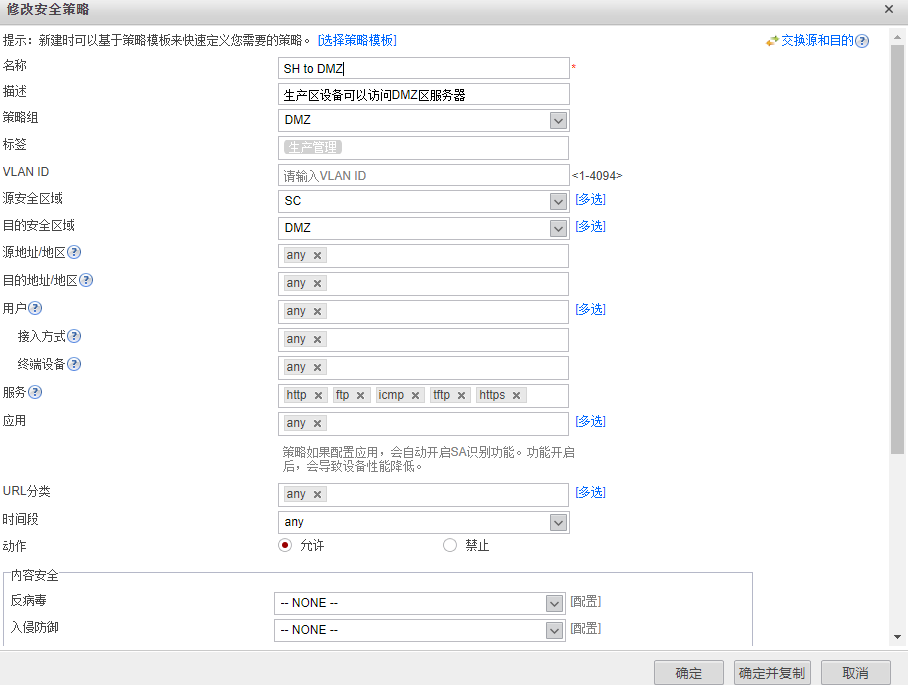
1,DMz区内的服务器,办公区仅能在办公时间内(9:00-18:00)可以访问,生产区的设备全天可以访问。
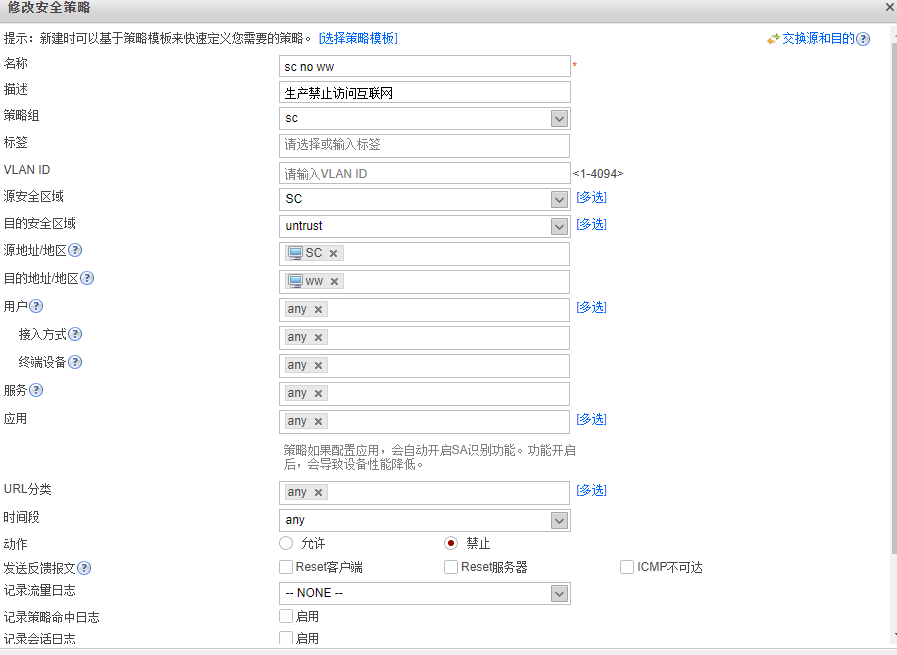
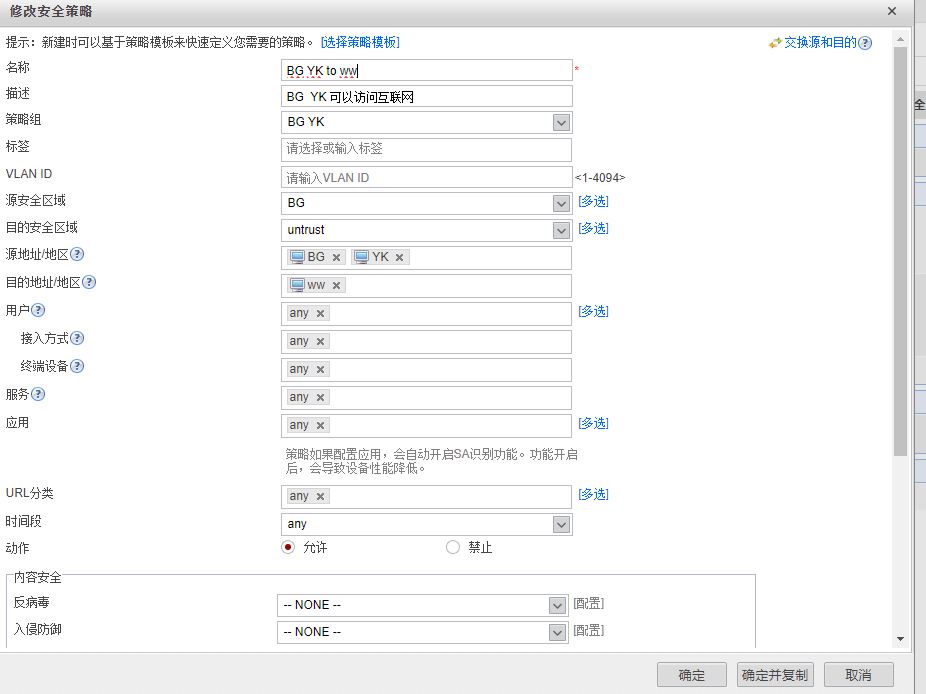
2,生产区不允许访问互联网,办公区和游客区允许访问互联网
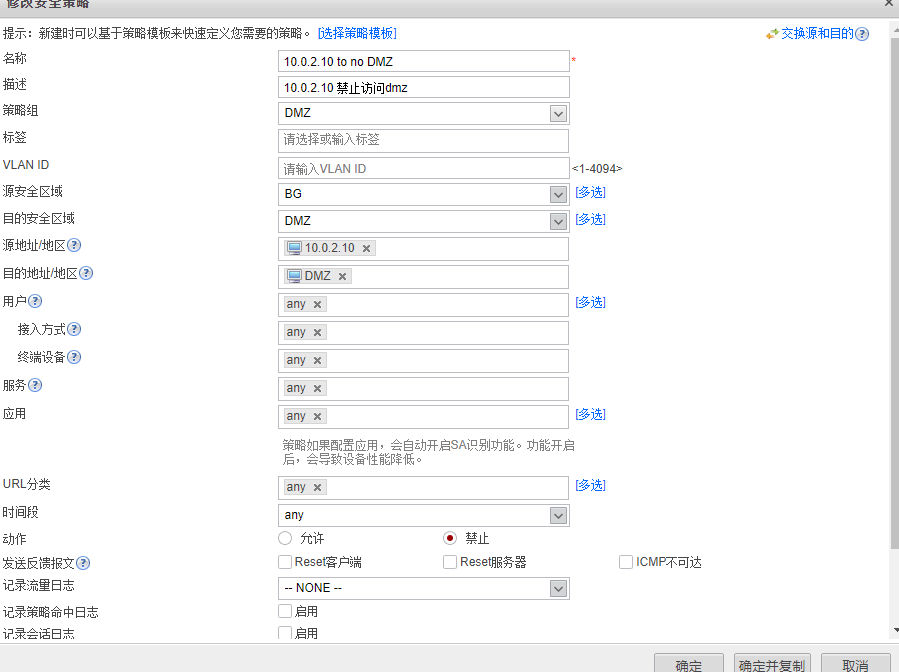
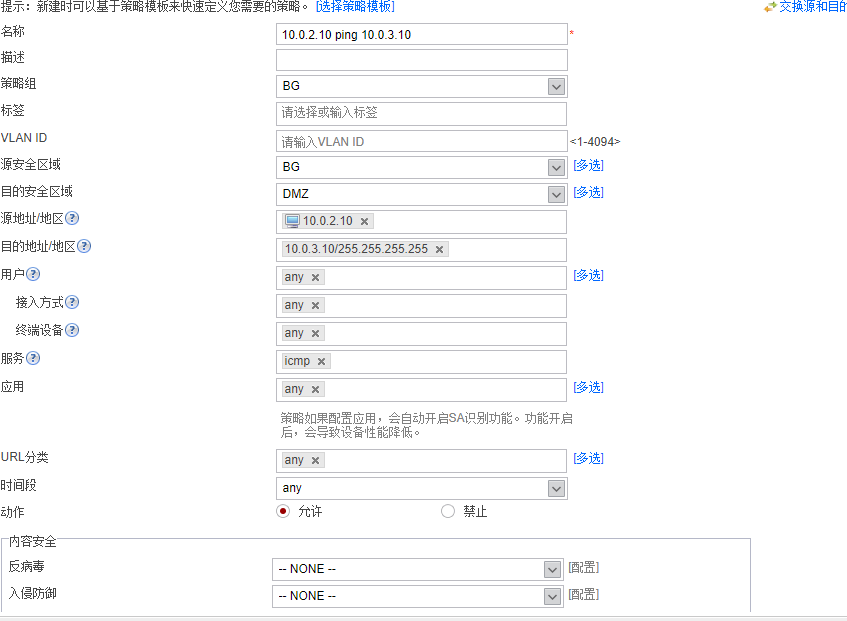
3,办公区设备10.0.2.10不允许访问Dmz区的FTP服务器和HTTP服务器,仅能ping通10.0.3.10
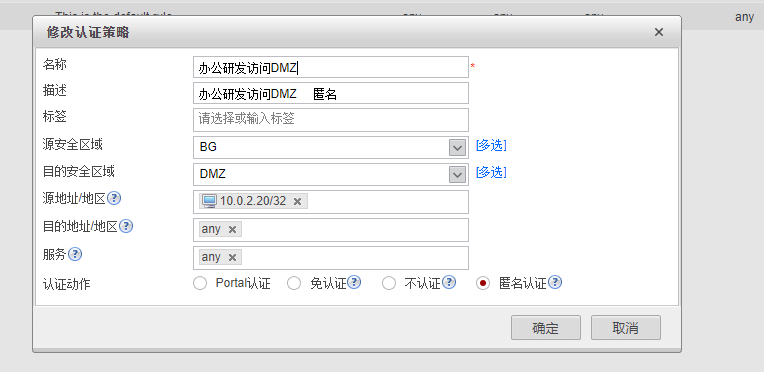
4,办公区分为市场部和研发部,研发部IP地址固定,访问DMZ区使用匿名认证,市场部需要用户绑定Ip地址,访问DMZ区使用免认证, 游客区人员不固定,不允许访问DMZ区和生产区,统一使用Guest用户登录,密码Admin@123,游客仅有访问公司门户网站和上网的权限,门户网址地址10.0.3.10
5生产区访问DMZ区时,需要进行protal认证,设立生产区用户组织结构,至少包含三个部门,每个部门三个用户,统一密码openlab123,首次登录需要修改密码,用户过期时间设定为10天,用户不允许多人使用
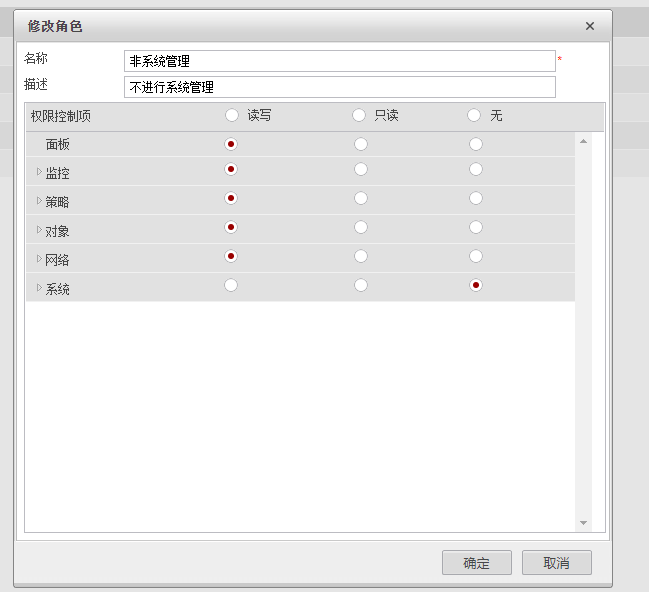
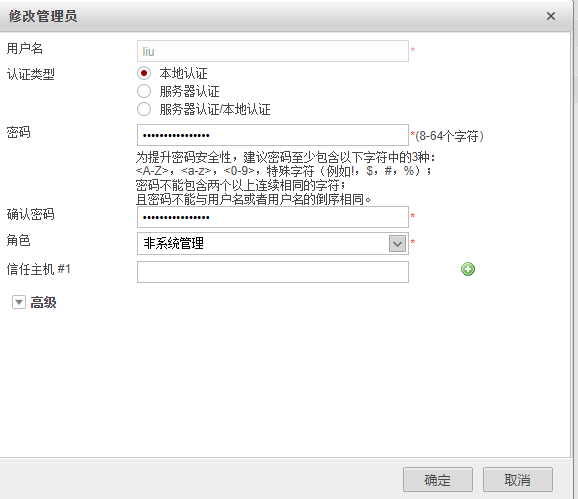
6,创建一个自定义管理员,要求不能拥有系统管理的功能
过程:
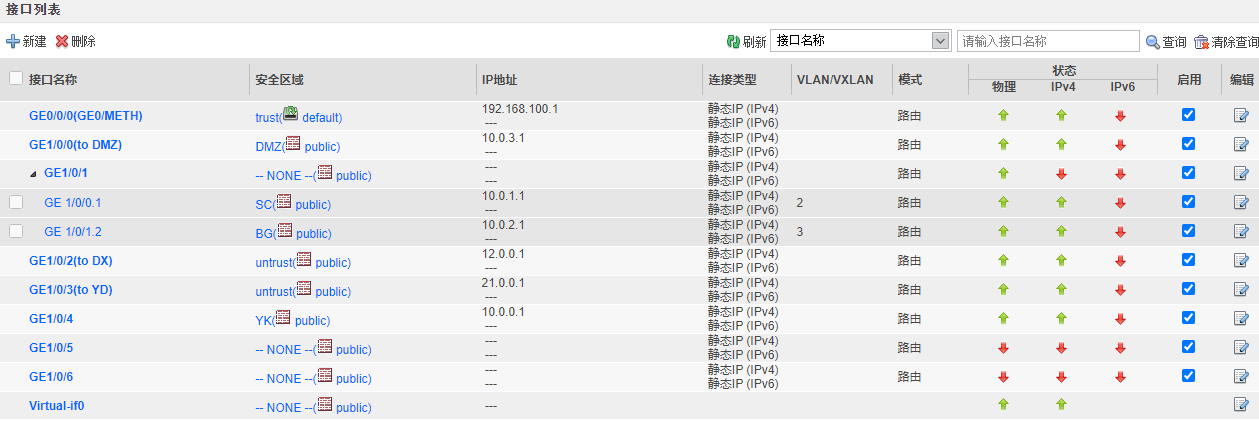
1,防火墙配置周围接口
2,DMz区内的服务器,办公区仅能在办公时间内(9:00-18:00)可以访问
3,生产区的设备全天可以访问。
4,生产区不允许访问互联网,
5,办公区和游客区允许访问互联网
6,办公区设备10.0.2.10不允许访问Dmz区的FTP服务器和HTTP服务器,
7,仅能ping通10.0.3.10
8办公区分为市场部和研发部,研发部IP地址固定,访问DMZ区使用匿名认证,
9,市场部需要用户绑定Ip地址,访问DMZ区使用免认证,
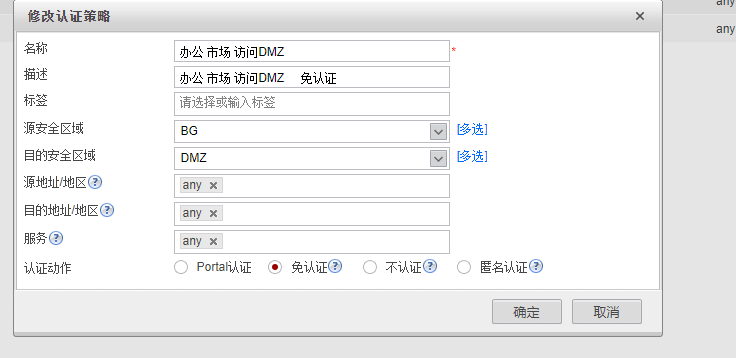
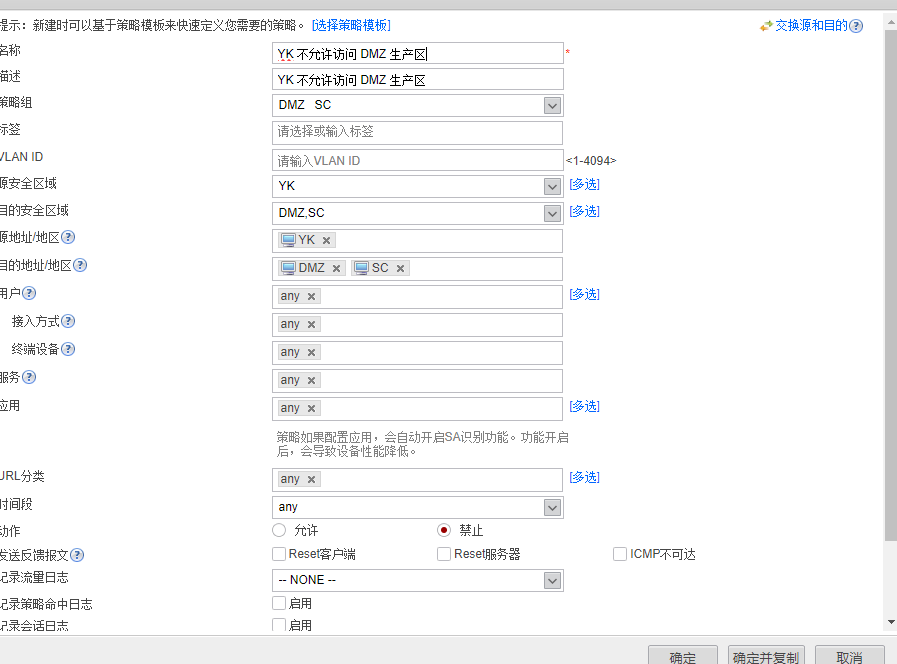
10,游客区人员不固定,不允许访问DMZ区和生产区,统一使用Guest用户登录,密码Admin@123,
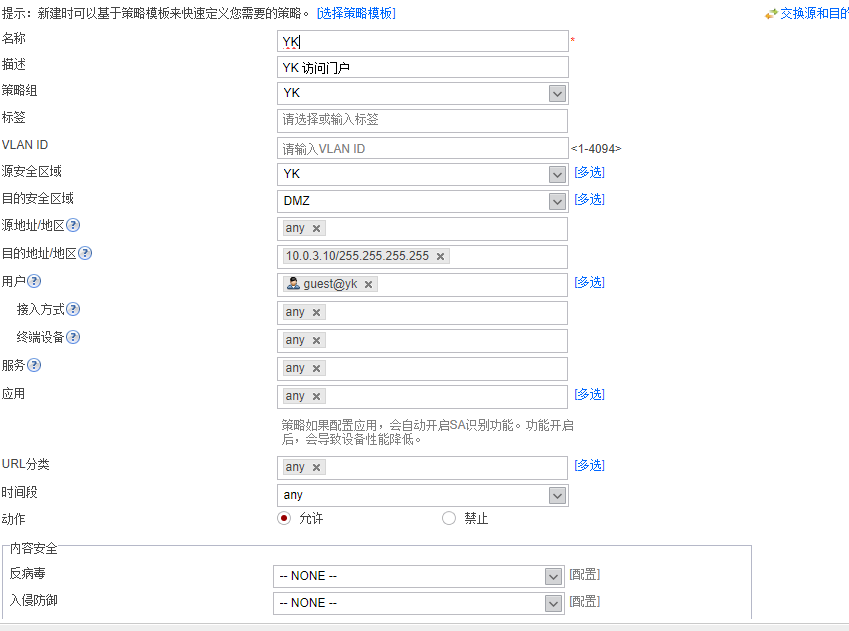
11,游客仅有访问公司门户网站和上网的权限,门户网址地址10.0.3.10
12,生产区访问DMZ区时,需要进行protal认证,
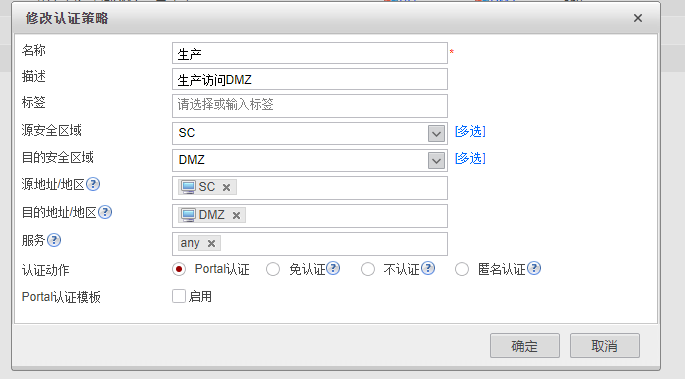
13,设立生产区用户组织结构,至少包含三个部门,每个部门三个用户,统一密码openlab123,
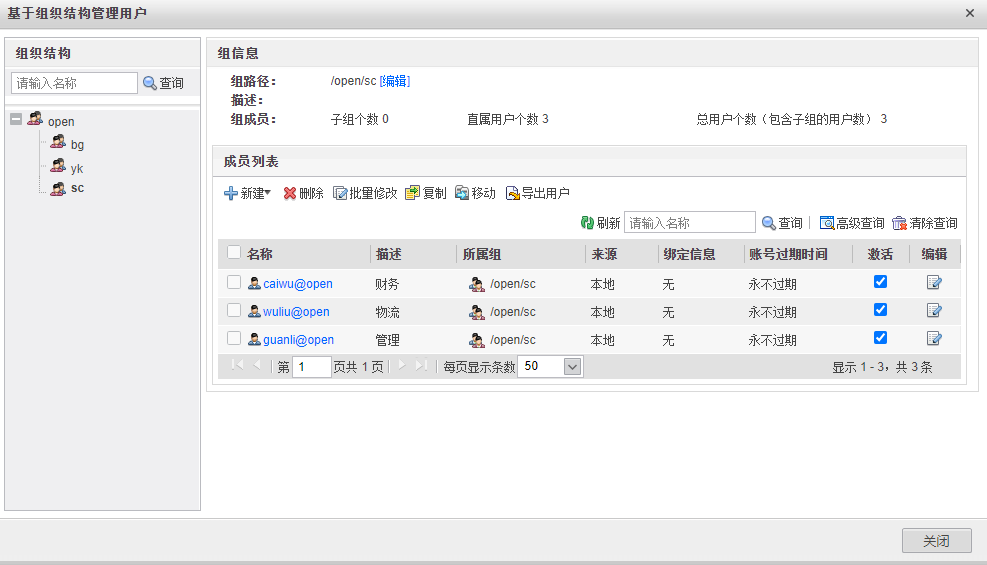
b
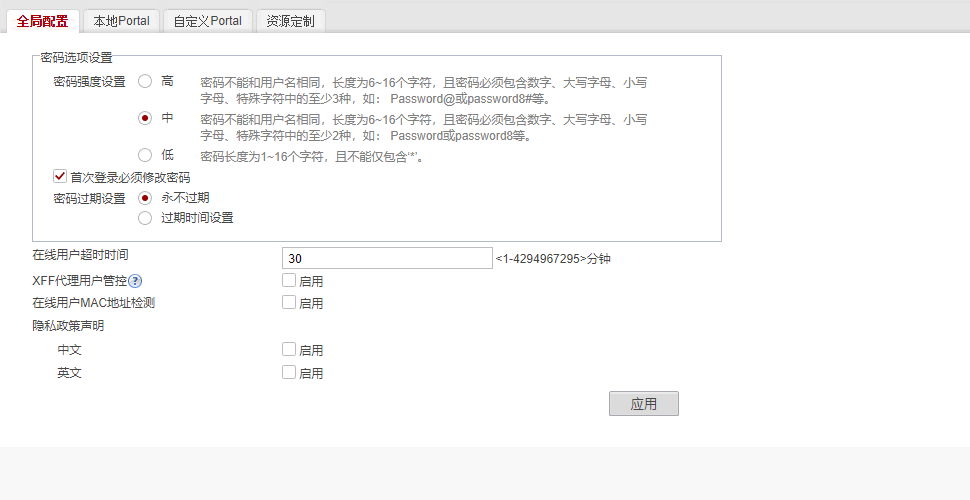
14,首次登录需要修改密码,
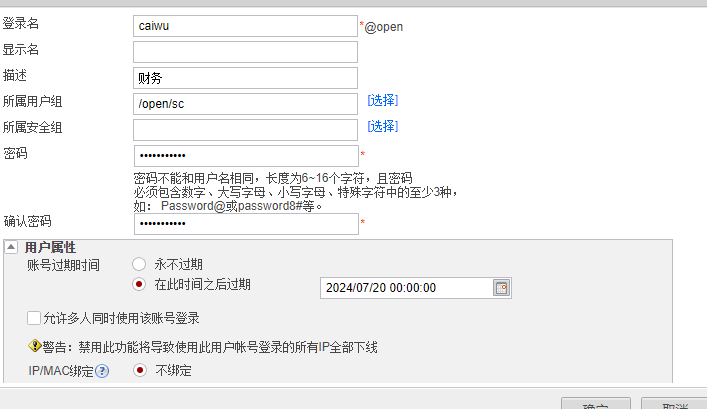
15,用户过期时间设定为10天,用户不允许多人使用
16,创建一个自定义管理员,要求不能拥有系统管理的功能