网络安全实训八(y0usef靶机渗透实例)

1 信息收集

  • 1.1 扫描靶机IP
  • 1.2 收集靶机的端口开放情况
  • 1.3 探测靶机网站的目录
  • 1.4 发现可疑网站
  • 1.5 打开可疑网站

2 渗透

  • 2.1 使用BP获取请求
  • 2.2 使用工具403bypasser.py探测可疑网页
  • 2.3 显示可以添加头信息X-Forwarded-For:localhost来访问
  • 2.4 添加之后转发,成功访问
  • 2.5 对密码进行爆破
  • 2.6 爆破成功,账号密码为admin
  • 2.7 进入网站
  • 2.8 编写php,修改后修改文件尾缀为.php.png
  • 2.9 上传文件,并在请求中将上传文件尾缀修改为.php
  • 2.10 成功上传
  • 2.11 查看上传目录
  • 2.12 使用中国蚁剑访问上传文件的位置,连接到网站(注意在这里要添加请求的头部信息)

3 提权和获取flag值

  • 3.1 查看/home下的user.txt文件
  • 3.2 解码后得到ssh登录信息
  • 3.3 使用获取到的ssh信息进行登录
  • 3.4 查看可使用的命令,发现全部都可以使用,转换到root用户
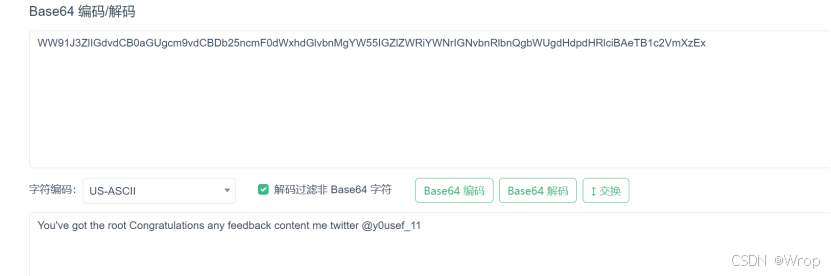
  • 3.5 查看root目录下的root.txt文件
  • 3.6 解码获取flag值
相关推荐
HMS工业网络1 天前
工业远程访问的五项安全部署原则
运维·服务器·安全
知白映川1 天前
一个不上传数据的工具,怎么知道自己有没有人用
安全·架构
山东科恩光电1 天前
安全地毯压敏传感技术在自动化产线与仓储区域的人员检测及联动停机防护方案
安全
如夏倾城1 天前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作
0xBADCODE1 天前
2026 工业互联网安全大赛 · 全国预选赛题解系列密码学方向 crypto-5
网络·安全·web安全·网络安全·系统安全·密码学
Flynt2 天前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
地平线开发者2 天前
让 AI Agent 和 征程6 台架高效、稳定、安全地协作
算法·安全·自动驾驶
艾莉丝努力练剑2 天前
【AI大模型接入SDK】C++的SessionManager 线程安全
java·开发语言·前端·c++·人工智能·学习·安全
国科安芯2 天前
CAN FD一升到5Mbps就误码:位定时、终端与共模的现场排查顺序——ASM1042S2S在星载分布式总线中的FAE实践
分布式·安全·架构·canfd·dcdc·抗辐射·载荷
云上工程笔记2 天前
企业接入大模型API怎么选平台?2026年模型覆盖、接口兼容、安全与成本评估指南
安全