雷池社区版新版本功能防绕过人机验证解析

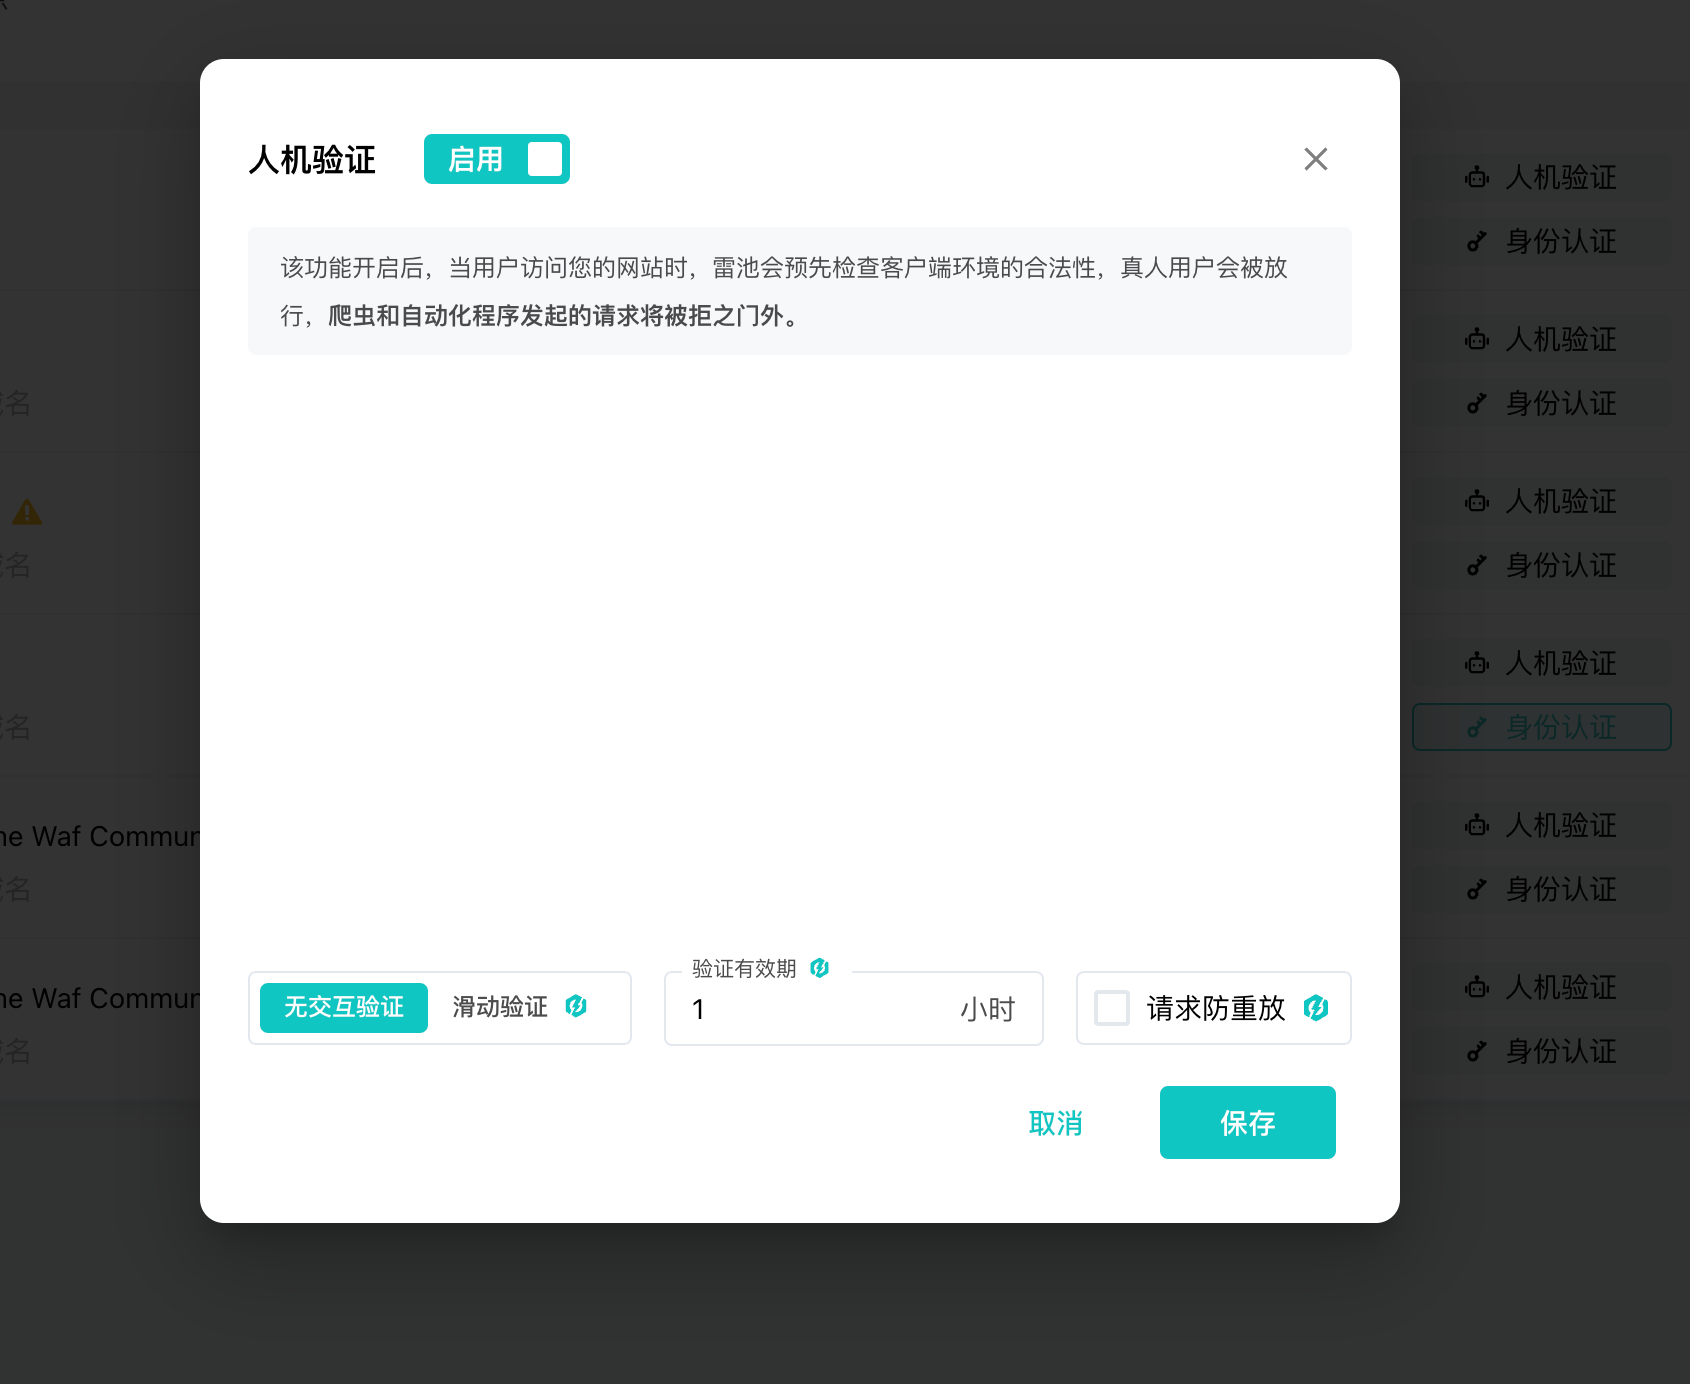
前两天,2024.10.31,雷池社区版更新7.1版本,其中有一个功能,新增请求防重放

更新记录:hhttps://docs.waf-ce.chaitin.cn/zh/%E7%89%88%E6%9C%AC%E6%9B%B4%E6%96%B0%E8%AE%B0%E5%BD%95

仔细研究了这个需求,据说可以有效防止抓包重放绕过人机验证

首先进行讲解

抓包重放绕过人机验证的原理是通过捕获并重放网络请求,试图欺骗服务器以绕过验证机制。

其核心流程和原理如下: 1. 抓包:使用抓包工具(如 Burp Suite、Wireshark 等)捕获用户在通过人机验证(如验证码)时发送的请求包。这通常包括请求的 URL、请求头、请求体和其他参数。

  1. 提取有效请求:在抓包记录中找到发送人机验证的关键请求,例如提交验证码的请求,并复制下这一请求及其内容。

  2. 重放请求:在抓包工具或脚本中重放捕获的请求,试图以同样的请求内容绕过验证。例如,通过多次发送同一成功验证的请求,伪装成已通过验证的用户。

原理分析 1. 缺乏状态管理:许多人机验证系统只在提交表单或点击时进行一次验证,并没有持续验证或对重复的请求进行状态跟踪,导致攻击者可以重放请求。

  1. 缺乏时间戳或一次性令牌:有效的人机验证往往会结合时间戳或一次性令牌来识别唯一请求。如果请求不包含这些动态数据,重放攻击更容易成功。

  2. 静态验证码:一些简单的验证码没有动态生成或验证机制,也没有设置时效性,使得相同的验证码或验证请求可以被反复利用。

雷池为了阻止黑客对人机的绕过,额外增加了防重放功能 发现后进行拦截
相关推荐
菩提小狗16 小时前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.19 小时前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
liferecords2 天前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo2 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗2 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全
QZ166560951593 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
网络·人工智能·安全·网络安全·政务
0xBADCODE3 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
其实防守也摸鱼3 天前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
m0_715674434 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
菩提小狗4 天前
每日安全情报报告 · 2026-11-04
网络安全·漏洞·cve·安全情报·每日安全