【vulhub】Apache 多后缀解析漏洞(apache_parsing_vulnerability)

1.Apache 多后缀解析漏洞原理

Apache 默认一个文件可以有多个以点分割的后缀,当后边的后缀无法识别,则继续向前识别。假设请求一个 1.php.aa.fdf.fdfdfd.dff 无法识别,则向前开始识别,发现后缀是 php,交给 php 处理这个文件。最后一步交给了 php 来处理这个文件,但是 php 也不认识.aa 的后缀,不对其解析。

2.复现过程

首先进入该漏洞的文件中

使用docker开启靶场环境
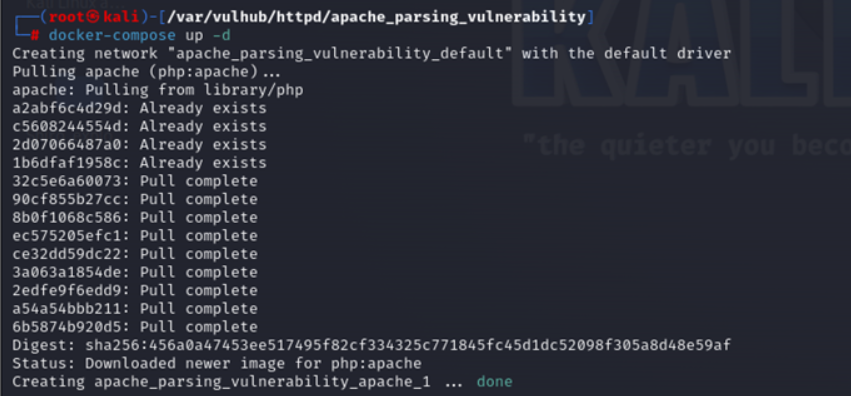
查看靶场的端口开放情况

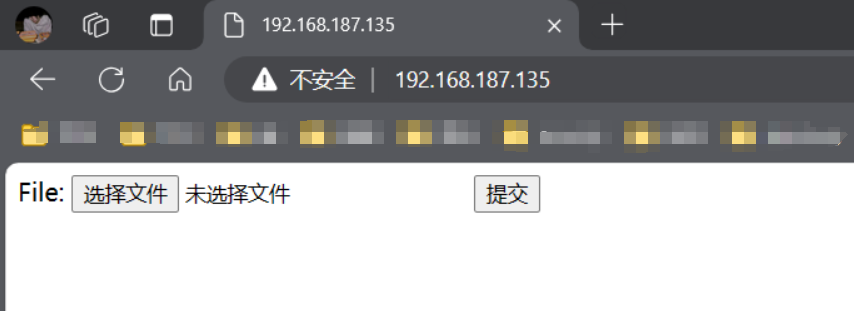
访问靶场:192.168.187.135:80
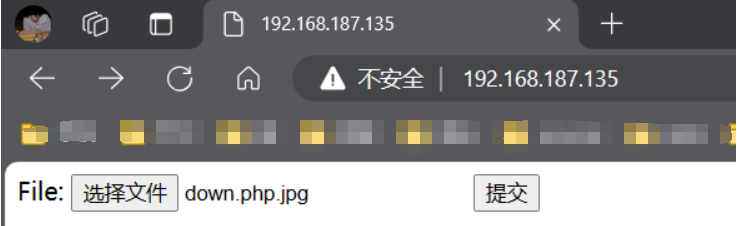
将一个jpg文件重命名为.php.jpg后缀进行上传
使用burp抓取数据包,在图片内容的最后加上phpinfo
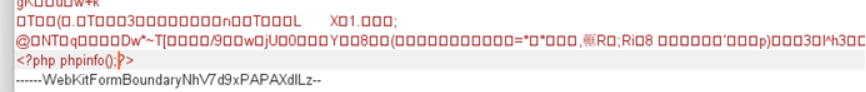
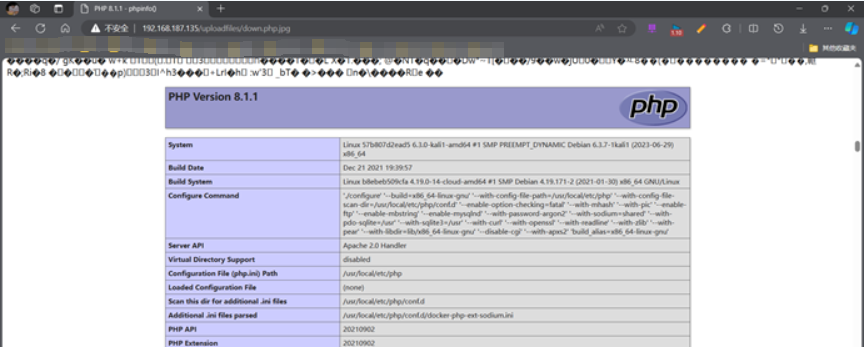
放包后,访问该图片,php代码被执行
相关推荐
kingx38 分钟前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
CodeYp201925 分钟前
第3讲:网络命令
linux·网络·命令
jimmyleeee8 小时前
大模型安全之五十一:OWASP LLM Top 10 全景解读
人工智能·安全
武天旭14 小时前
AI安全--AI大模型的对抗样本攻击与防御解析
人工智能·深度学习·安全·机器学习
承渊政道18 小时前
Linux网络学习【Reactor反应堆模式】
linux·网络·学习·ubuntu·reactor
菩提小狗19 小时前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
爱和冰阔落1 天前
【Linux网络】TCP 服务器如何并发处理多个客户端?从 fork、僵尸进程到双重 fork
linux·运维·服务器·网络
不庸.1 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
严肃小白兔1 天前
Cloudflare 更新 API Token 管理:从最小权限到自动化凭据安全
网络·安全·自动化