随着安全技术的发展,无论是黑客的攻击能力,还是安全人员的防御技术都上升到了一个新的层次,而且安全威胁越来越大,越来越隐蔽,本篇就边界安全另一利器----防火墙进行讲述。见到过不少厂家的防火墙设备,有些造型非常漂亮,和艺术品差不多^_^,美观的外形里面,却包含了强大、智能的内心,24小时待命,保护网络信息财产等安全。
防火墙分类有软件、硬件防火墙,有桌面防火墙,也有网络防火墙,还有针对具体应用的web/mail防火墙,也有DDoS防火墙等等;本篇就讲述下IDC机房常用的一类防火墙,比如cisco ASA、Juniper SG/SRX、Checkpoint、Watchguard等此类防火墙进行说明。。防火墙经过多年的发展,也经历的很多变化,从一开始的包过滤防火墙,到状态化包过滤防火墙,再到集成UTM/IDP的应用识别过滤的防火墙;越来越智能和强大的同时,性能也越来越强。
防火墙部署方式一般有如下几种:
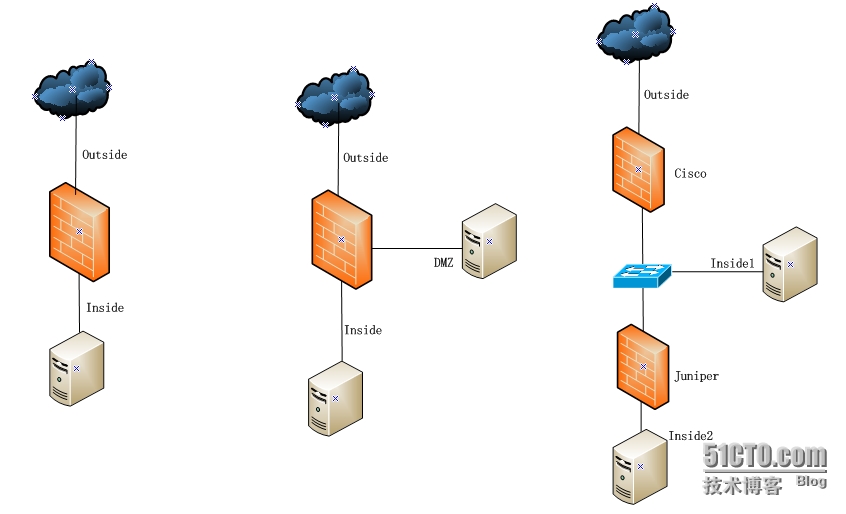
1、简单的部署了内外两个区域。
2、增加了DMZ区域。
3、对内部比较重要的服务器又增加了一层保护,而且使用了不同厂家的防火墙。
4、以上是比较简单的网络部署方式,一般来说较重要的业务均会启用HA,在较大网络的边界还会启用动态路由协议功能等。
介绍下常用的防火墙功能:
1、 NAT,一种节省IP的有效方法,同时也是一种隐藏内部服务器IP的安全措施。
2、 Policy,安全策略,防火墙的主要功能。
3、 ×××,分支站点间和远程拨号用户的安全利器。
4、 UTM,统一威胁管理,一般包括网关反病毒,反垃圾邮件,入侵防御等。
5、 IDP,入侵检测防御,一般进行深层数据包扫描匹配检查,针对应用层攻击的防御。
6、 路由协议,为了实现互联,一般会使用静态或者动态路由。
7、 其他功能,代理、流量控制,虚拟防火墙,日志审计等等。
简单举个例子说明:
如下图所示,一台防火墙后面保护一台web服务器,其中SA需要×××拨号进行服务器的管理

防火墙所需要的配置操作简述如下
1、 防火墙确定外部(Outside)和内部(Inside)接口,并把相应的网络配置配置好;
2、 防火墙配置NAT,把服务器IP映射到防火墙外网IP;
3、 防火墙配置×××,以便让SA远程管理服务器;
4、 防火墙配置Policy,一条开放外部any-server的80访问,一条允许SA进行×××拨号的策略。
5、 防火墙配置其它简单的安全保护,比如限制SYN每秒连接数,SYN半开连接数,每秒ping数等等。
通过以上几步防火墙就可以进行服务器的安全保护了,其他的安全防护策略根据需要在进行配置。