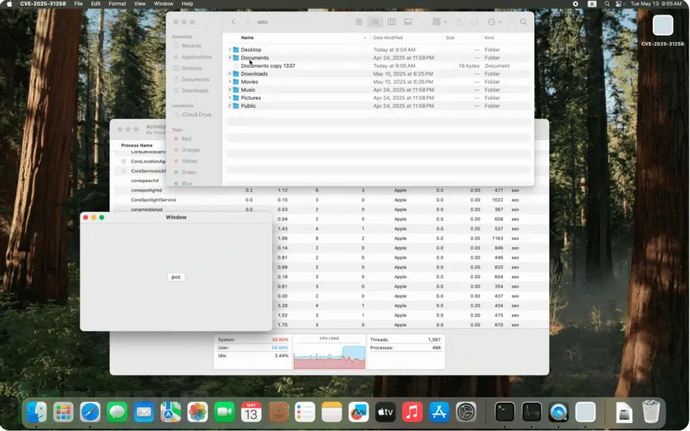
CVE-2025-31258 macOS远程视图服务沙箱逃逸漏洞PoC已公开

苹果公司近日针对macOS系统中新披露的CVE-2025-31258漏洞发布补丁,该漏洞可能允许恶意应用程序突破沙箱限制,获取未授权的系统资源访问权限。在安全研究员Seo Hyun-gyu公开概念验证(PoC)利用代码后,该漏洞已在macOS Sequoia 15.5版本中得到修复。

漏洞技术分析

该漏洞存在于RemoteViewServices(远程视图服务)框架中,这是macOS系统中一个底层但至关重要的组件。虽然知名度不高,但该框架负责处理内容渲染和预览功能,特别是Quick Look快速查看和远程文档浏览等特性。

根据匿名研究人员的发现报告,该漏洞可实现沙箱逃逸,可能使攻击者获取受限系统资源或用户数据的未授权访问权限。苹果在安全公告中确认:"应用程序可能突破其沙箱限制",并表示已通过移除存在漏洞的代码解决问题。

修复与风险提示

苹果公司确认该漏洞已在macOS Sequoia 15.5版本中修复,并敦促用户立即安装更新。值得注意的是,在苹果发布补丁后不久,研究员Seo Hyun-gyu便在GitHub上公开了PoC利用代码,并在YouTube发布了演示视频。尽管苹果表示尚未发现该漏洞在野被利用的证据,但PoC的公开显著提高了未打补丁系统的风险等级。

此次修复是苹果周一发布的综合性安全更新的一部分,更新范围涵盖macOS、iOS和iPadOS等多个操作系统。建议所有macOS用户,特别是Sequoia 15.5之前版本的用户,立即安装最新更新以确保系统安全。

相关推荐
周小董13 小时前
[1379]mac安装nvm
macos
bossjuemfc16 小时前
不记得文件名时,Mac 上的搜索还能怎么做?
macos
2501_9159090617 小时前
Windows 打开 Xcode 工程,编译调试 Xcode 项目并和 Mac 同事协作
ide·windows·vscode·macos·ios·个人开发·xcode
请为小H留灯1 天前
Mac 常用操作与维护技巧
macos·电脑·清理电脑·常用技巧
hantmac1 天前
不记得文件名时,Mac 上的搜索还能怎么做?
人工智能·macos
这是谁的博客?1 天前
AI 加速器 RTL 数字系统设计深度解析:从 MAC 阵列 Verilog 实现到时序收敛与时钟功耗的芯片落地全链路
人工智能·macos·ai·verilog·数字ic设计·ai芯片·rtl
slacker-kian1 天前
M 系列 Mac 清除顽固的 CorpLink
macos·corplink·m系列
kk_net88992 天前
FSNotes:macOS 和 iOS 上的开源笔记管理器
笔记·其他·macos·ios
zhangfeng11332 天前
com.apple.quarantine 并不是乱码,而是 macOS Gatekeeper 给下载文件自动打上的“隔离属性
macos·策略模式
甘晴void2 天前
我给 Magpie 做了个 macOS 桌宠:106 段动画,请求一多就亮灯
macos·electron·开源·deepseek·桌面宠物·magpie