pikachu靶场 暴力破解

学习中参考的博客如下

pikachu靶场暴力破解专题-CSDN博客

1,基于表单的暴力破解

出现了一个登录页面

解题步骤:抓包,发到bp里,右键发到Intruder,因为有两个位置要爆破,所以选择集群炸弹攻击,

用户名

admin

密码

123456
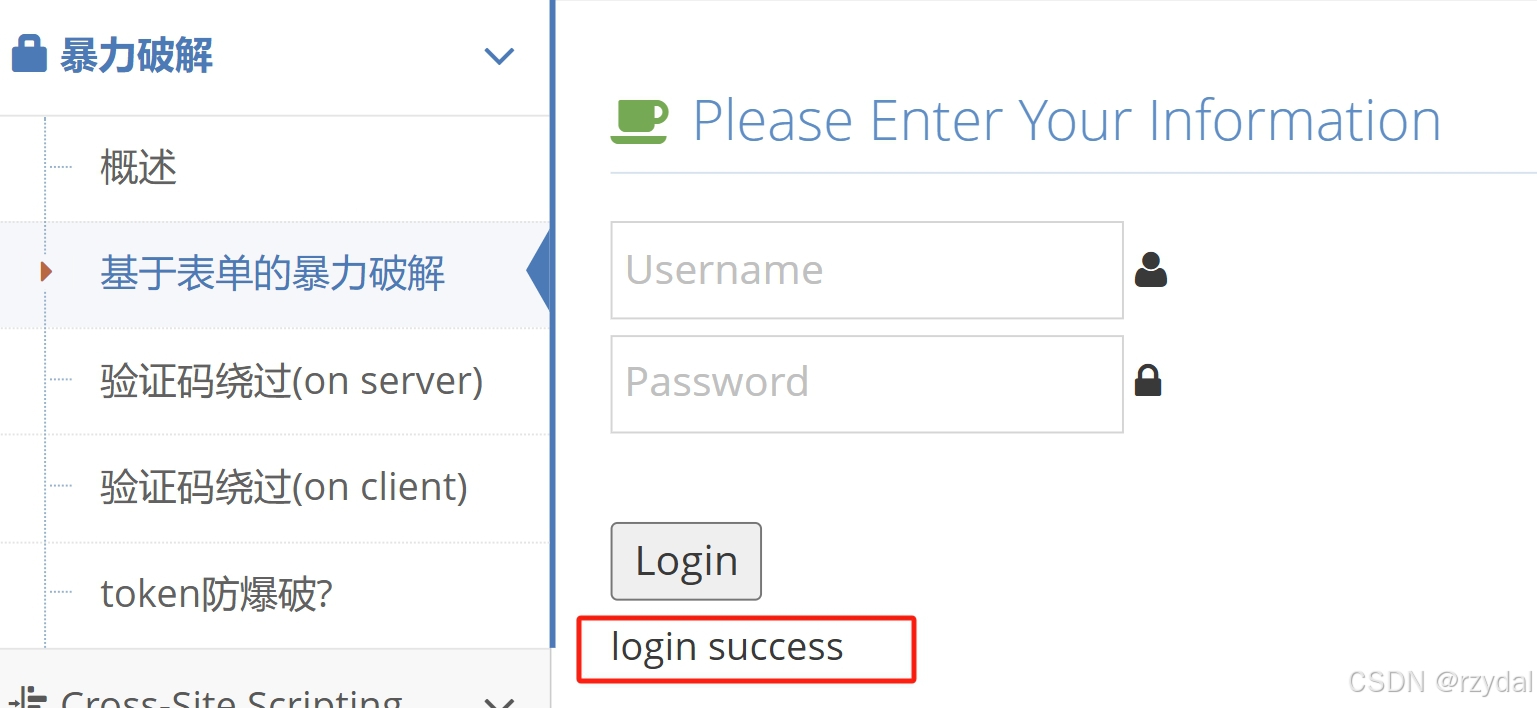
显示登录成功

额,这是习惯,竟然直接成功了,但显然题目需要抓包爆破一下

抓包特别慢,而且基本流程进行过很多次了,字典也有,下一个吧

题目目的:让我们了解burp suite中Intruder的使用,并且下载字典

2,验证码绕过(on server)
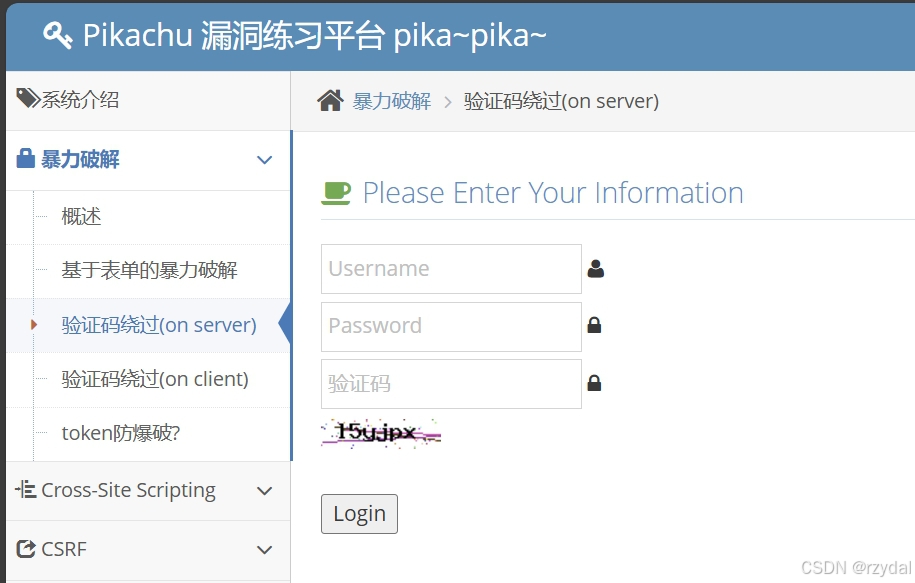
比之前的多了一个验证码,最后爆破出的用户名和密码还是之前那个

用户名

admin

密码

123456
题目目的:让我们了解burp suite中重放器的使用,当我们抓包并发送到重放器时,验证码就不变了,只用改用户名和密码了

3,验证码绕过(on client)
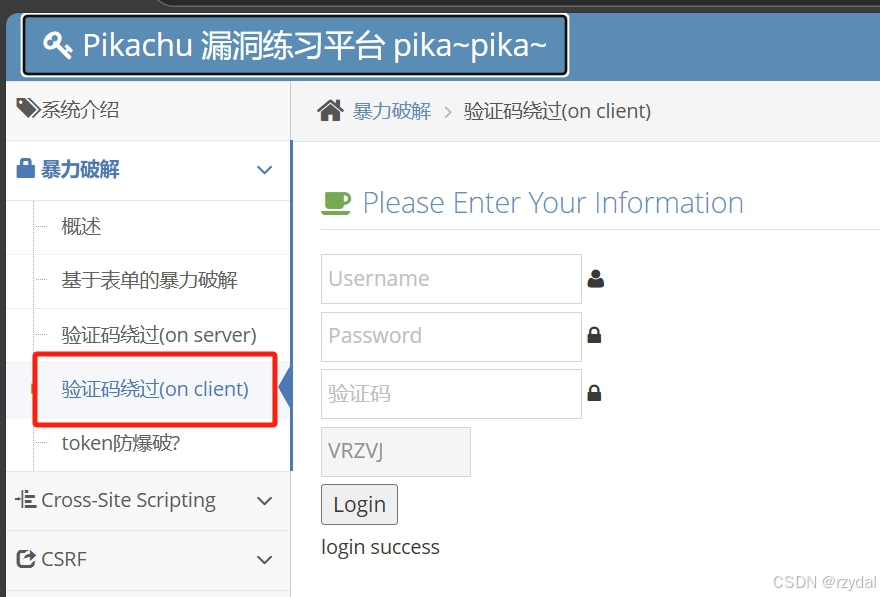
虽然看起来和上面的一样,不过背后的原理不同,上面的检验在服务器端,这道题的检验在前端

注意:前端效验仅用于引导用户操作,增强用户体验,服务器效验才是真正的约束

既然在前端,可以直接把判断语句删掉,不会造成影响

题目目的:让我们了解验证码检验可以存在于不同的地方,以及不同地方的绕过技巧,提醒我们在用户交互前后端设计上,应该将严格的校验放在后端

4,token防爆破?
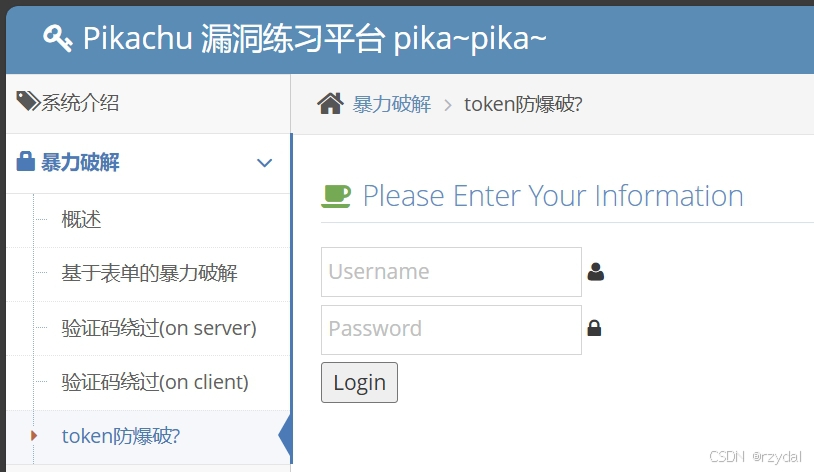
页面没有了验证码,去了解一下token是什么东西

未完待续

相关推荐
yyzc1111110 小时前
合规稳定资金结算收款系统助力门店发展
大数据·运维·人工智能
AI_Lab0110 小时前
服务器管理工具要在服务器上装 Agent,安全吗?
服务器·安全·github
风娜10 小时前
【Linux网络】UDP 服务器怎么写?从 socket、bind 到 recvfrom/sendto,手写完整回显服务器
linux·服务器·网络
慈云数据10 小时前
用 DSH 辅助部署一个网站监控平台:Uptime Kuma + Docker 实战
运维·docker·容器
毒爪的小新10 小时前
最新 Dify 1.14.0+ 内网离线插件打包、部署完整踩坑方案(解决 uv.lock 依赖校验失败)
运维·ai·uv·dify
静以修身zzz10 小时前
OpenStack对象存储-Swift、OpenStack编排管理-heat、OpenStack网络管理-neutron
linux·运维·服务器·架构·openstack·swift
东鹏特饮10 小时前
本机状态监控页面html
运维·css·html·css3
2501_9159214311 小时前
KXBuild CI 实操,Windows/Linux 服务器接入 Jenkins 打包 iOS IPA
服务器·windows·vscode·ios·ci/cd·个人开发·敏捷流程
Gauss松鼠会11 小时前
GaussDB 整体架构解析
运维·服务器·网络·数据库·sql·架构·gaussdb
Gauss松鼠会11 小时前
GaussDB 中 gsql 与 DBeaver(JDBC)客户端工具查询时间不一致:原因、排查与处理
运维·服务器·数据库·sql·gaussdb·经验总结