一、广域网基础概念
(一)定义与特性
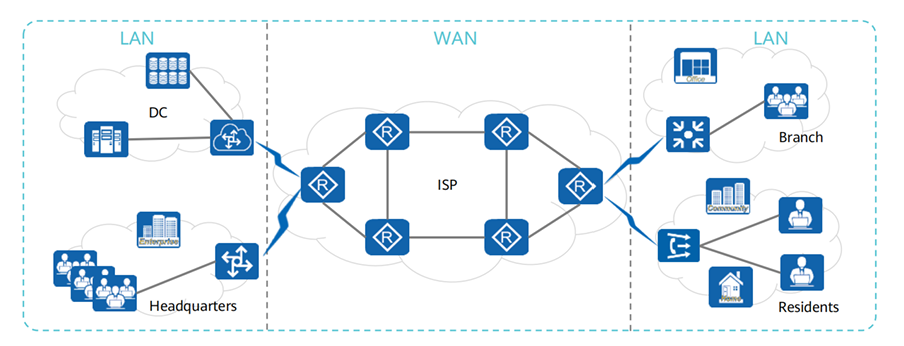
广域网(Wide Area Network, WAN)是一种覆盖不同地区、城市甚至国家的网络,用于实现远距离通信,覆盖范围可达几十公里至几千公里。其核心特点包括:
- 传输媒介:通常采用光纤(光缆)作为主要互联媒介,以满足远距离传输需求。
- 通信子网技术 :主要使用分组交换技术,可借助公用分组交换网、卫星通信网或无线分组交换网,实现不同地区局域网或计算机系统的互联,达成资源共享。
(二)与局域网的对比
| 对比维度 | 广域网(WAN) | 局域网(LAN) |
|---|---|---|
| 覆盖范围 | 跨越广阔地域(几十公里至几千公里) | 局部地理范围(如学校、工厂内,方圆几千米内) |
| 典型场景 | 大型企业总公司与全国分公司联网 | 企业某一分公司内部网络、学校机房网络 |
| 互联目的 | 实现跨区域资源共享与通信 | 满足局部区域内设备互联与数据交互 |
(三)典型案例
因特网(Internet)是全球最大的广域网,它将世界各地的网络连接在一起。例如,一家总部在北京、分公司遍布全国的大型公司,其分公司各自的网络为局域网,而连接所有分公司的总公司网络则构成广域网。
二、企业广域互联
(一)定义与目标
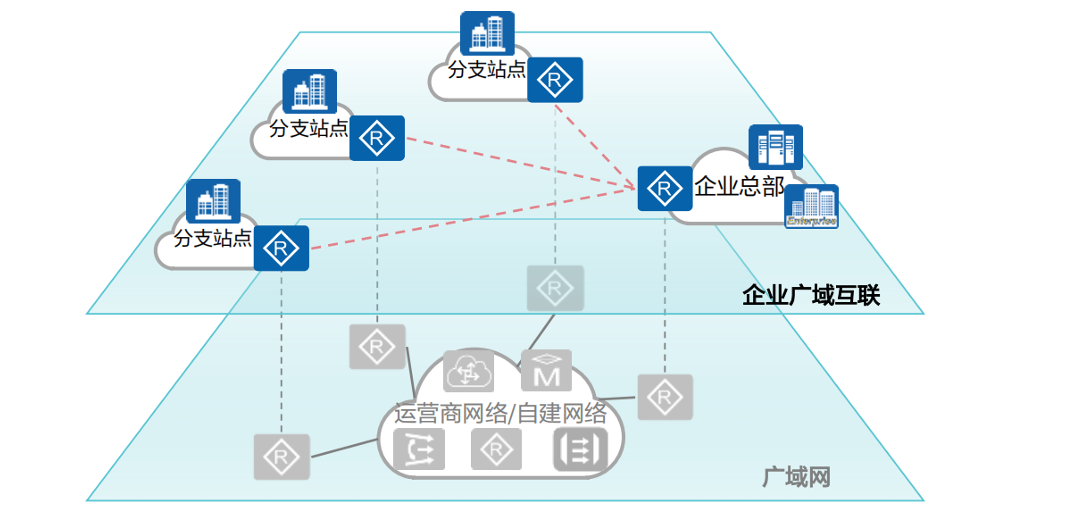
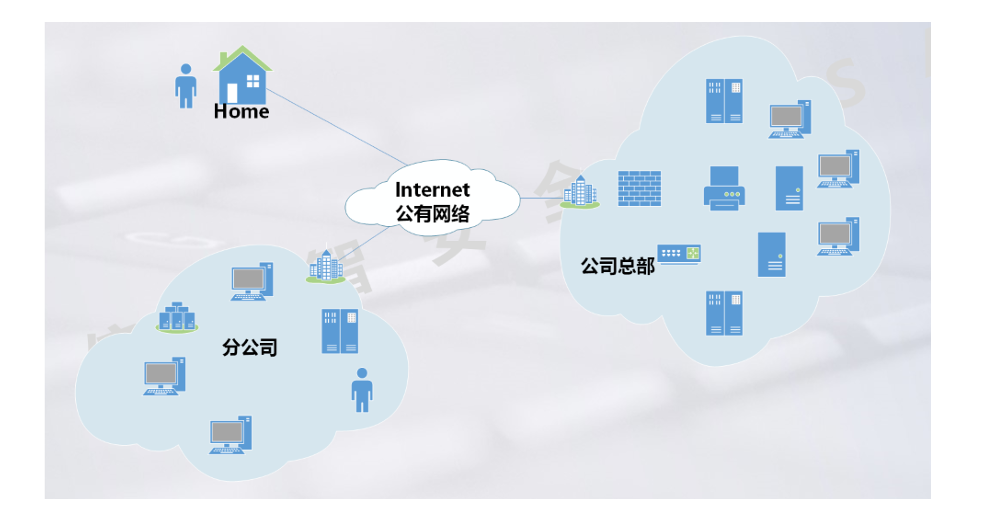
企业广域互联是指在地域跨度大的总部、数据中心、分部、办事处、移动办公等各级节点间构建互联互通的企业私有网络,旨在实现跨区域的业务协同与数据传输。
(二)实现方式
- 依赖运营商网络:多数企业不具备自建广域网的能力,通常租用互联网服务提供商(ISP)的线路,结合 VPN 技术或专线技术构建企业广域网络。
- 自建广域网 :少数大型企业具备自建广域网的能力,此类企业除互联网业务外,一般无需租用 ISP 线路。
三、PPPoE 技术(拨号上网)
(一)技术原理
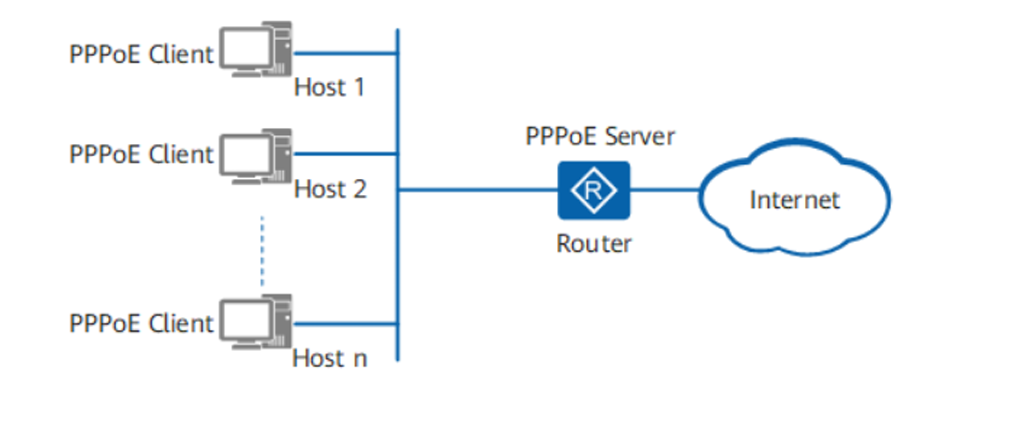
PPPoE(PPP over Ethernet,以太网承载 PPP 协议)是一种将 PPP 帧封装到以太网帧中的链路层协议,用于使以太网网络中的多台主机连接到远端的宽带接入服务器,采用 Client/Server 模型。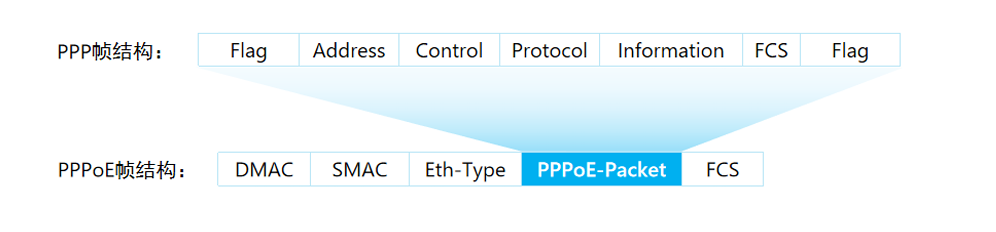
(二)帧结构对比
| 协议 | 帧结构 |
|---|---|
| PPP 帧 | Flag→Address→Control→Protocol→Information→FCS→Flag |
| PPPoE 帧 | DMAC→SMAC→Eth-Type→PPPoE-Packet→FCS |
(三)应用场景
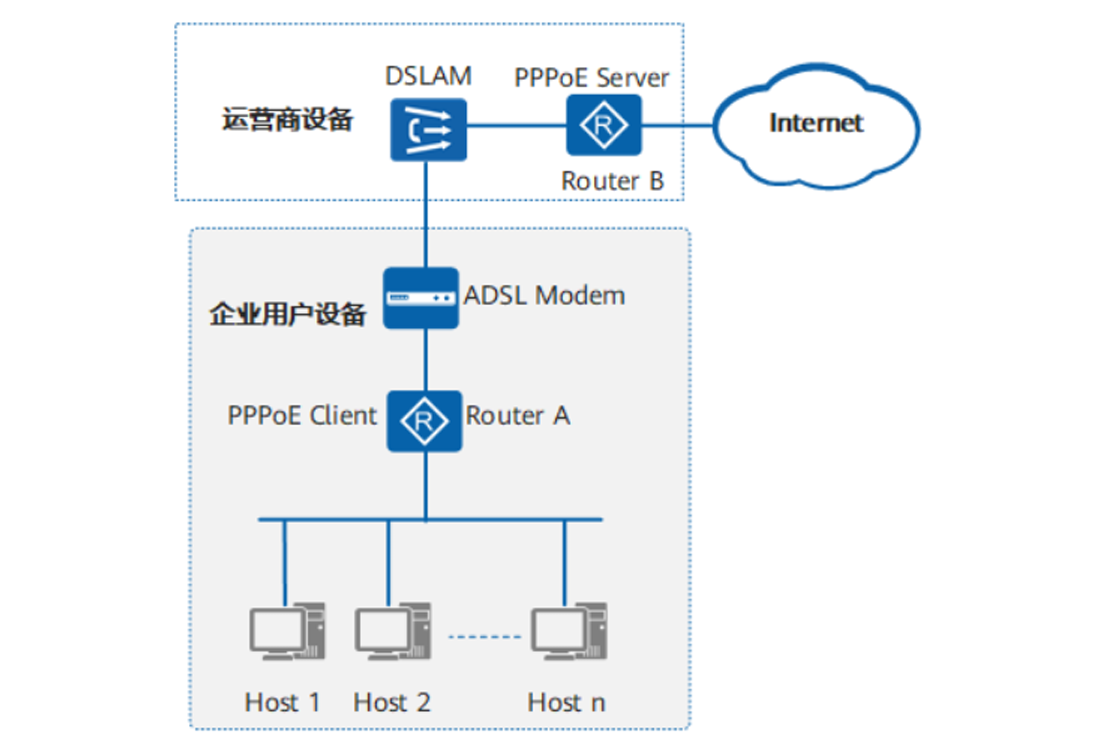
- 组网结构:客户端(PPPoE Client)向服务器端(PPPoE Server)发起连接请求,服务器端提供接入控制、认证等功能。
- 典型组网示例
- 企业用户通过路由器(PPPoE Client)连接至运营商的 DSLAM 设备(PPPoE Server),进而接入互联网。
- 家庭用户通过 ADSL Modem(PPPoE Client)与运营商网络中的 PPPoE Server 建立连接。
(四)配置案例
1. PPPoE Server 配置
-
认证用户配置
[PPPoE Server]aaa
[PPPoE Server-aaa]local-user user1@system password cipher password@system # 创建用户并设置密码
[PPPoE Server-aaa]local-user user1@system service-type ppp # 指定服务类型为PPP -
虚拟模板(VT)配置
[PPPoE Server]interface Virtual-Template 1
[PPPoE Server-Virtual-Template1]ppp authentication-mode chap # 设置CHAP认证方式
[PPPoE Server-Virtual-Template1]ip address 12.0.0.2 32 # 配置公网IP地址(需唯一)
[PPPoE Server-Virtual-Template1]remote address pool PPPoE_pool # 调用地址池为客户端分配IP
[PPPoE Server-Virtual-Template1]ppp ipcp dns 8.8.8.8 # 指定DNS服务器地址 -
地址池配置
[PPPoE Server]ip pool PPPoE_pool
[PPPoE Server-ip-pool-PPPoE_pool]network 12.0.0.0 mask 24 # 定义地址池网段
[PPPoE Server-ip-pool-PPPoE_pool]gateway-list 12.0.0.2 # 设置网关地址 -
物理接口绑定
[PPPoE Server]interface GigabitEthernet 0/0/0
[PPPoE Server-GigabitEthernet0/0/0]pppoe-server bind virtual-template 1 # 绑定虚拟模板与物理接口
2. PPPoE Client 配置
-
Dialer 接口配置
[PPPoE Client]interface Dialer 1
[PPPoE Client-Dialer1]dialer user user1 # 指定对端用户名(需与服务器端一致)
[PPPoE Client-Dialer1]dialer bundle 1 # 设定拨号捆绑包
[PPPoE Client-Dialer1]ppp chap user user1@system # 配置CHAP认证用户名
[PPPoE Client-Dialer1]ppp chap password cipher password@system # 配置CHAP认证密码
[PPPoE Client-Dialer1]ip address ppp-negotiate # 由服务器端分配IP地址 -
建立 PPPoE 会话
[PPPoE Client]interface GigabitEthernet 0/0/0
[PPPoE Client-GigabitEthernet0/0/0]pppoe-client dial-bundle-number 1 # 指定拨号捆绑包 -
NAT 配置(实现内部用户上网)
[PPPoE Client]acl 2000
[PPPoE Client-acl-basic-2000]rule permit source 192.168.1.0 0.0.0.255 # 允许内部网段访问
[PPPoE Client]interface Dialer 1
[PPPoE Client-Dialer1]nat outbound 2000 # 在Dialer接口启用NAT -
静态路由配置
[PPPoE Client]ip route-static 0.0.0.0 0 Dialer 1 # 设置默认路由通过Dialer接口转发
四、VPN 技术(虚拟专用网)
(一)核心价值与技术
- 解决痛点:替代传统 NAT(安全性不足)和物理专线(成本高、受地理位置限制),通过隧道技术和封装技术在公网上构建安全的私有通信通道。
- 典型协议:GRE(通用路由封装)协议,用于封装 IP 数据包,实现跨公网的路由通信。
(二)配置案例(以 GRE 为例)
1. 网络拓扑
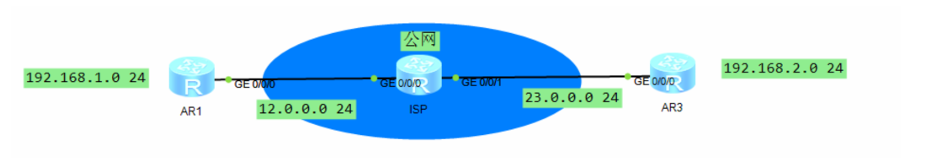
- 公网地址:AR1(12.0.0.1)、AR3(23.0.0.2)
- 私网地址:总部(192.168.1.0/24)、分公司(192.168.2.0/24)
- 隧道接口 :AR1 与 AR3 之间建立 GRE 隧道,隧道内使用私网地址(如 192.168.3.0/24)
2. 配置步骤
-
配置缺省路由(VPN 前提)
[r1]ip route-static 0.0.0.0 0 12.0.0.2 # AR1通过公网出口访问外部网络
-
GRE 隧道配置
[r1]interface Tunnel 0/0/0 # 创建隧道接口
[r1-Tunnel0/0/0]ip address 192.168.3.1 24 # 配置隧道接口私网IP
[r1-Tunnel0/0/0]tunnel-protocol gre # 指定隧道协议为GRE
[r1-Tunnel0/0/0]source 12.0.0.1 # 设置隧道源地址(公网IP)
[r1-Tunnel0/0/0]destination 23.0.0.2 # 设置隧道目的地址(公网IP) -
配置私网路由
[r1]ip route-static 192.168.2.0 24 192.168.3.2 # AR1通过隧道接口访问分公司私网
3. 测试验证
[rl]ping -a 192.168.1.1 192.168.2.1
PING 192.168.2.1: 56 data bytes, press CTRL C to break
Reply from 192.168.2.1: bytes=56 Sequence=1 ttl=255 time=1 ms
Reply from 192.168.2.1: bytes=56 Sequence=2 ttl=255 time=1 ms
Reply from 192.168.2.1: bytes=56 Sequence=3 ttl=255 time=1 ms
Reply from 192.168.2.1: bytes=56 Sequence=4 ttl=255 time=1 ms
Reply from 192.168.2.1: bytes=56 Sequence=5 ttl=255 time=1 ms

  192.168.2.1 ping statistics
5 packet (s) transmitted
5 packet (s) received
0.00% packet loss
round-trip min/avg/max = 1/1/1 ms
# 从总部私网IP向分公司私网IP发起Ping测试,预期结果:Ping通,延迟低(如示例中的1ms),丢包率为0
五、补充说明
(一)技术选型建议
- 小型企业:优先选择租用 ISP 线路 + VPN 技术,成本低且部署便捷。
- 大型企业:可考虑自建广域网或混合组网(部分节点自建,部分租用),以满足高可靠性和定制化需求。
(二)安全注意事项
- 使用 VPN 时,建议结合加密技术(如 IPSec)增强数据传输安全性,防止公网数据泄露。
- 定期更新网络设备固件,防范 PPPoE 等协议可能存在的安全漏洞。