网络安全之Web渗透加解密

项目基本使用

准备环境:node.js + python + chrome

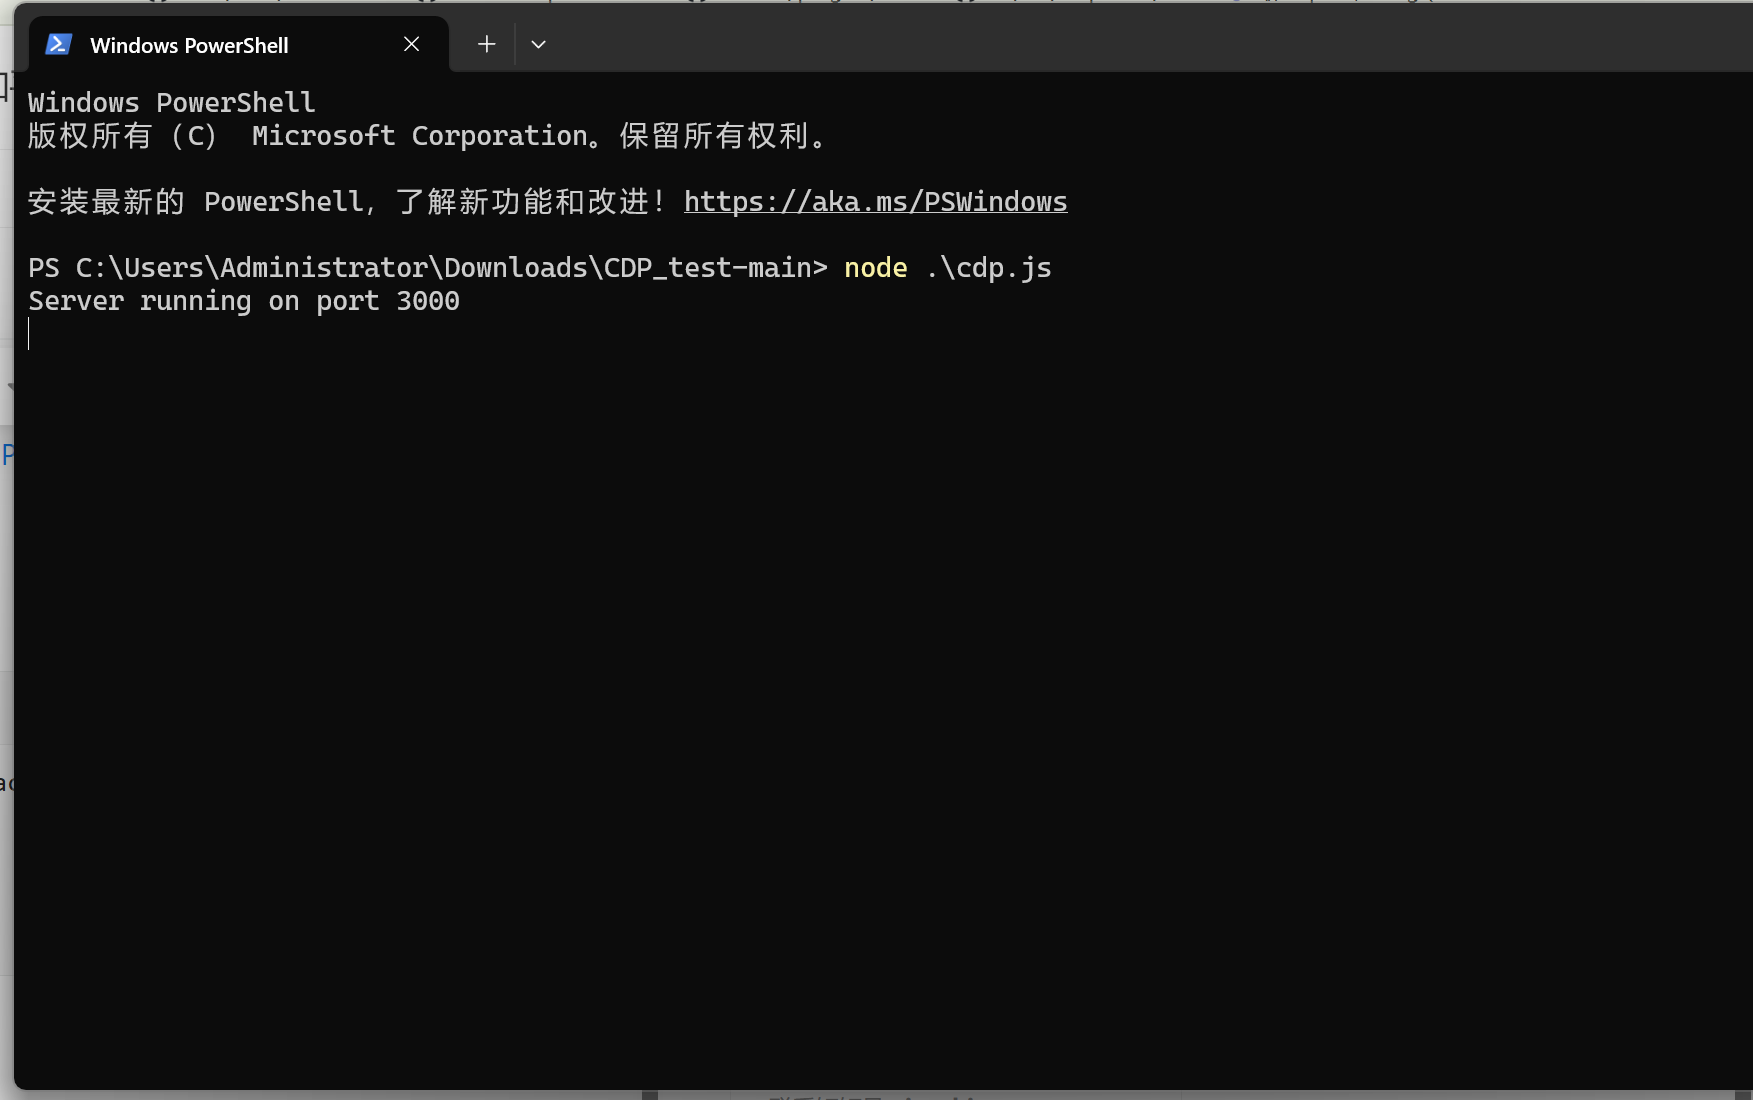
第一步启动cdp.js。
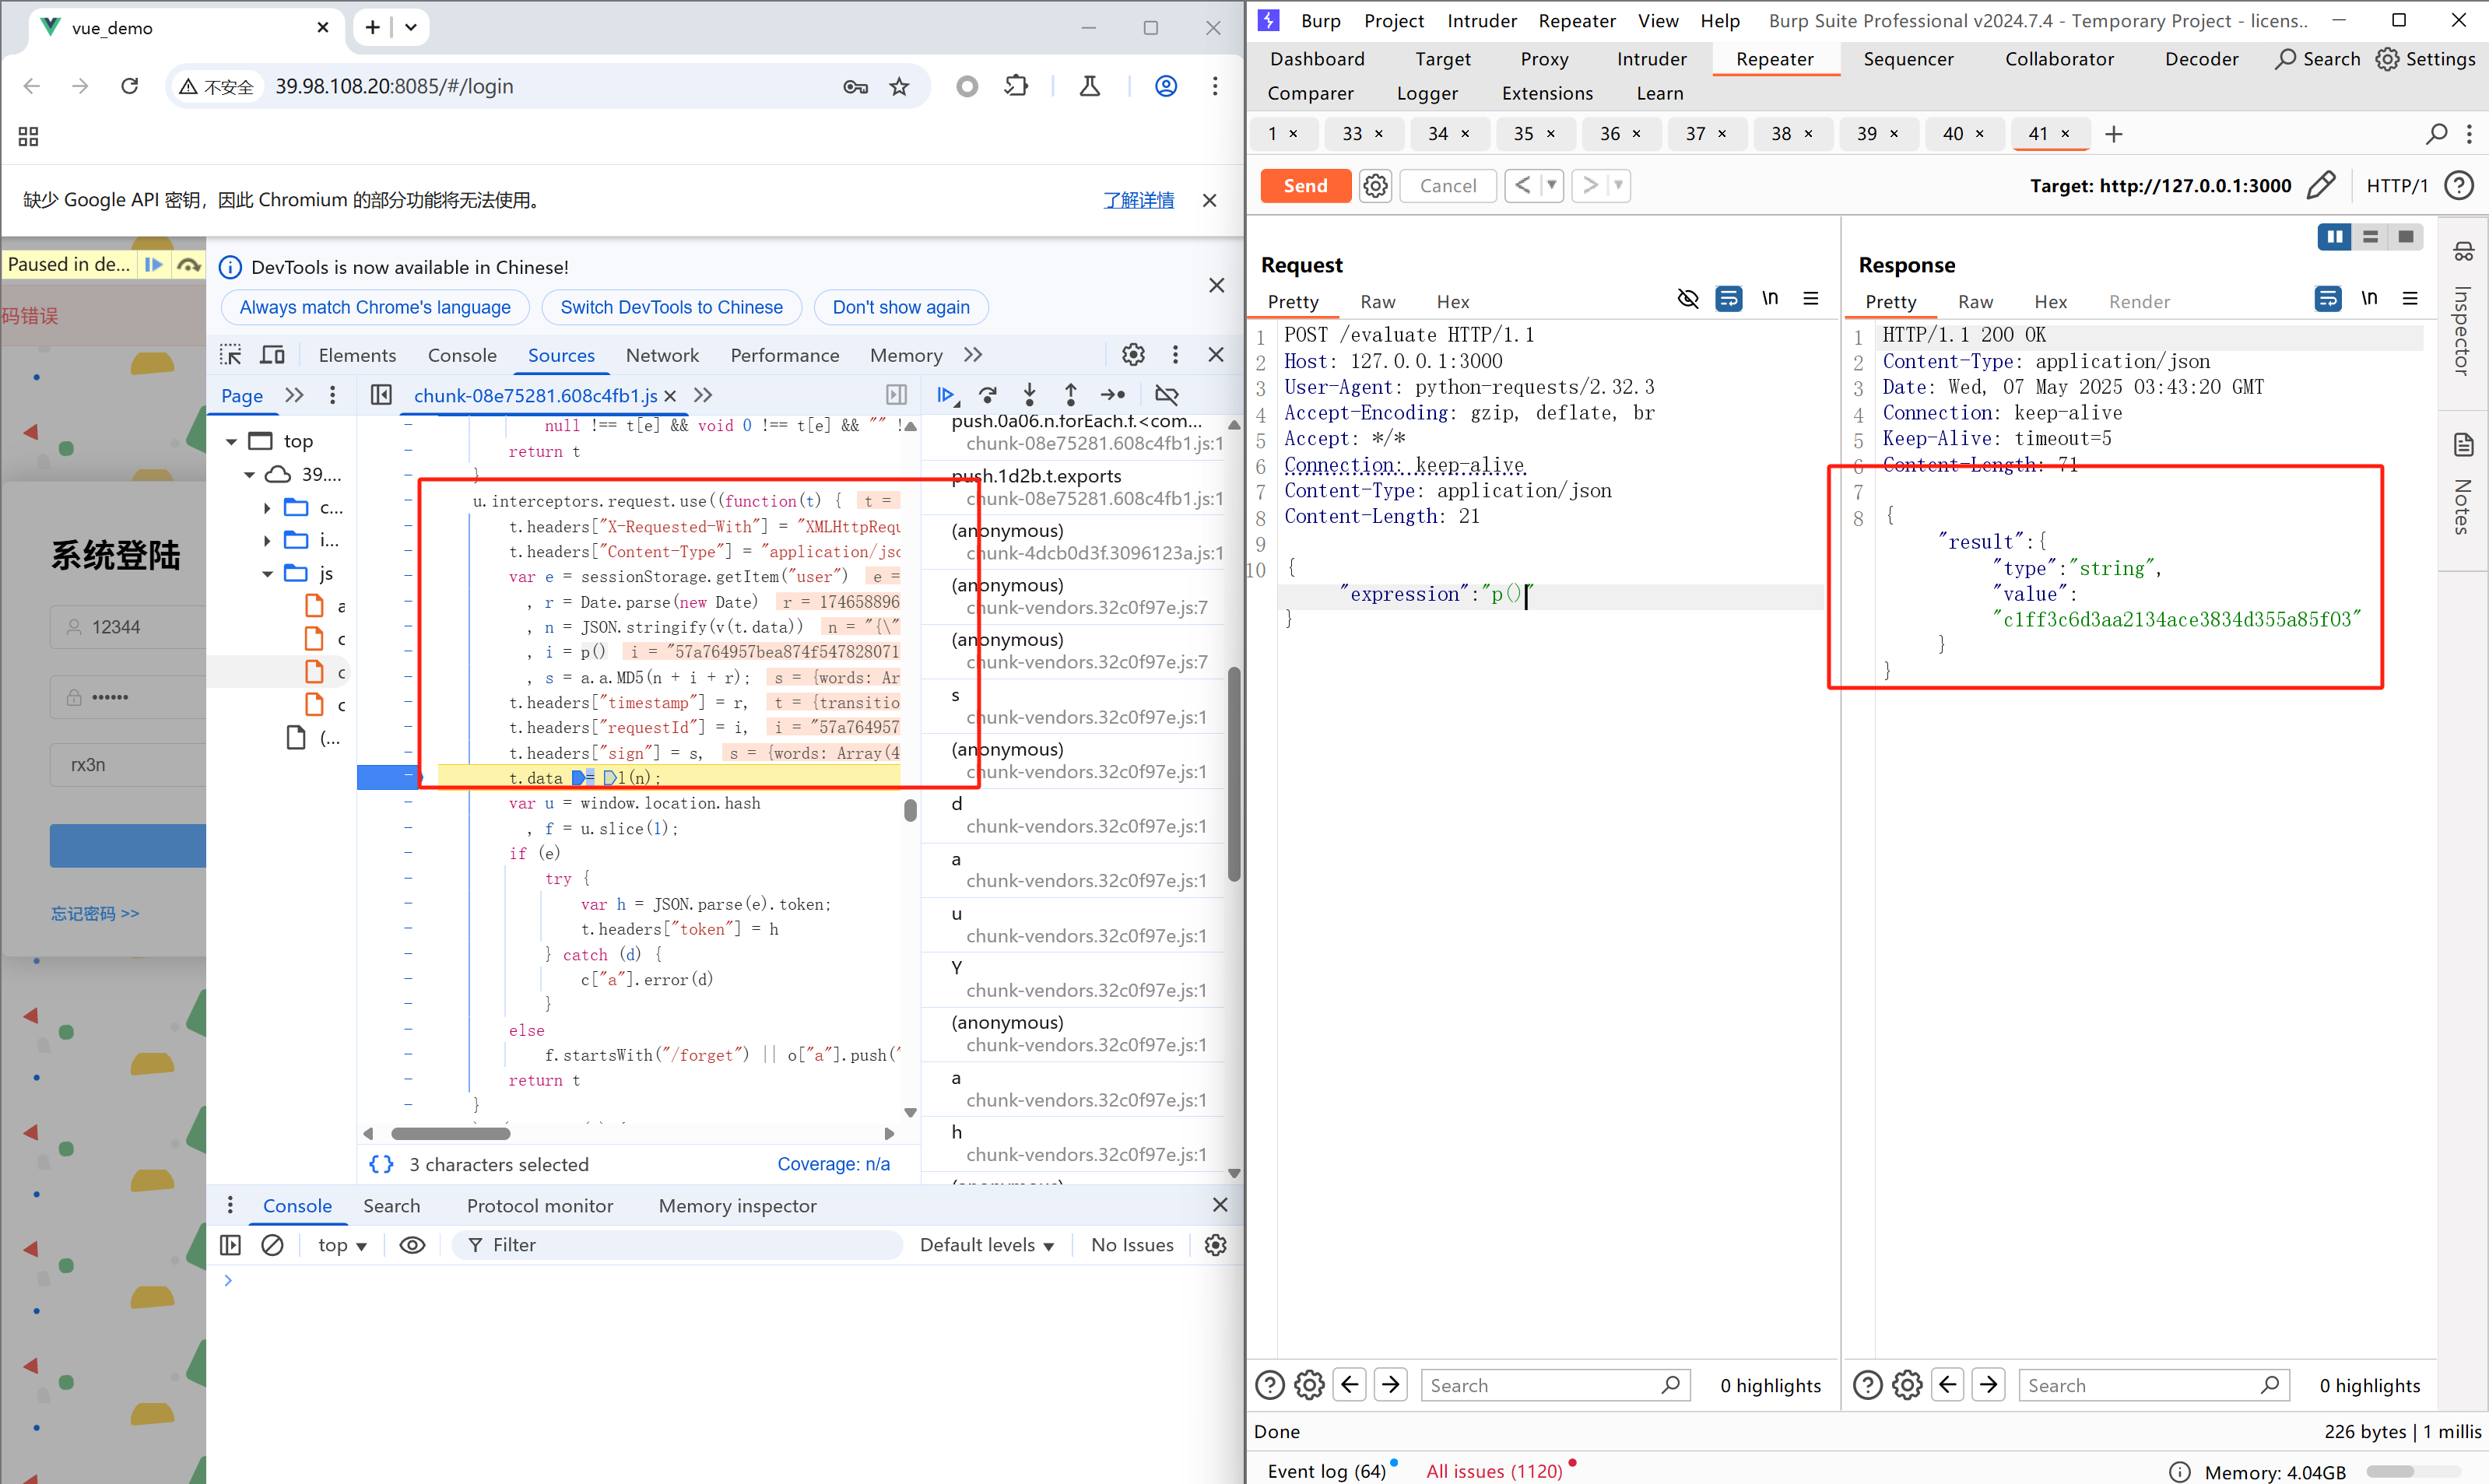
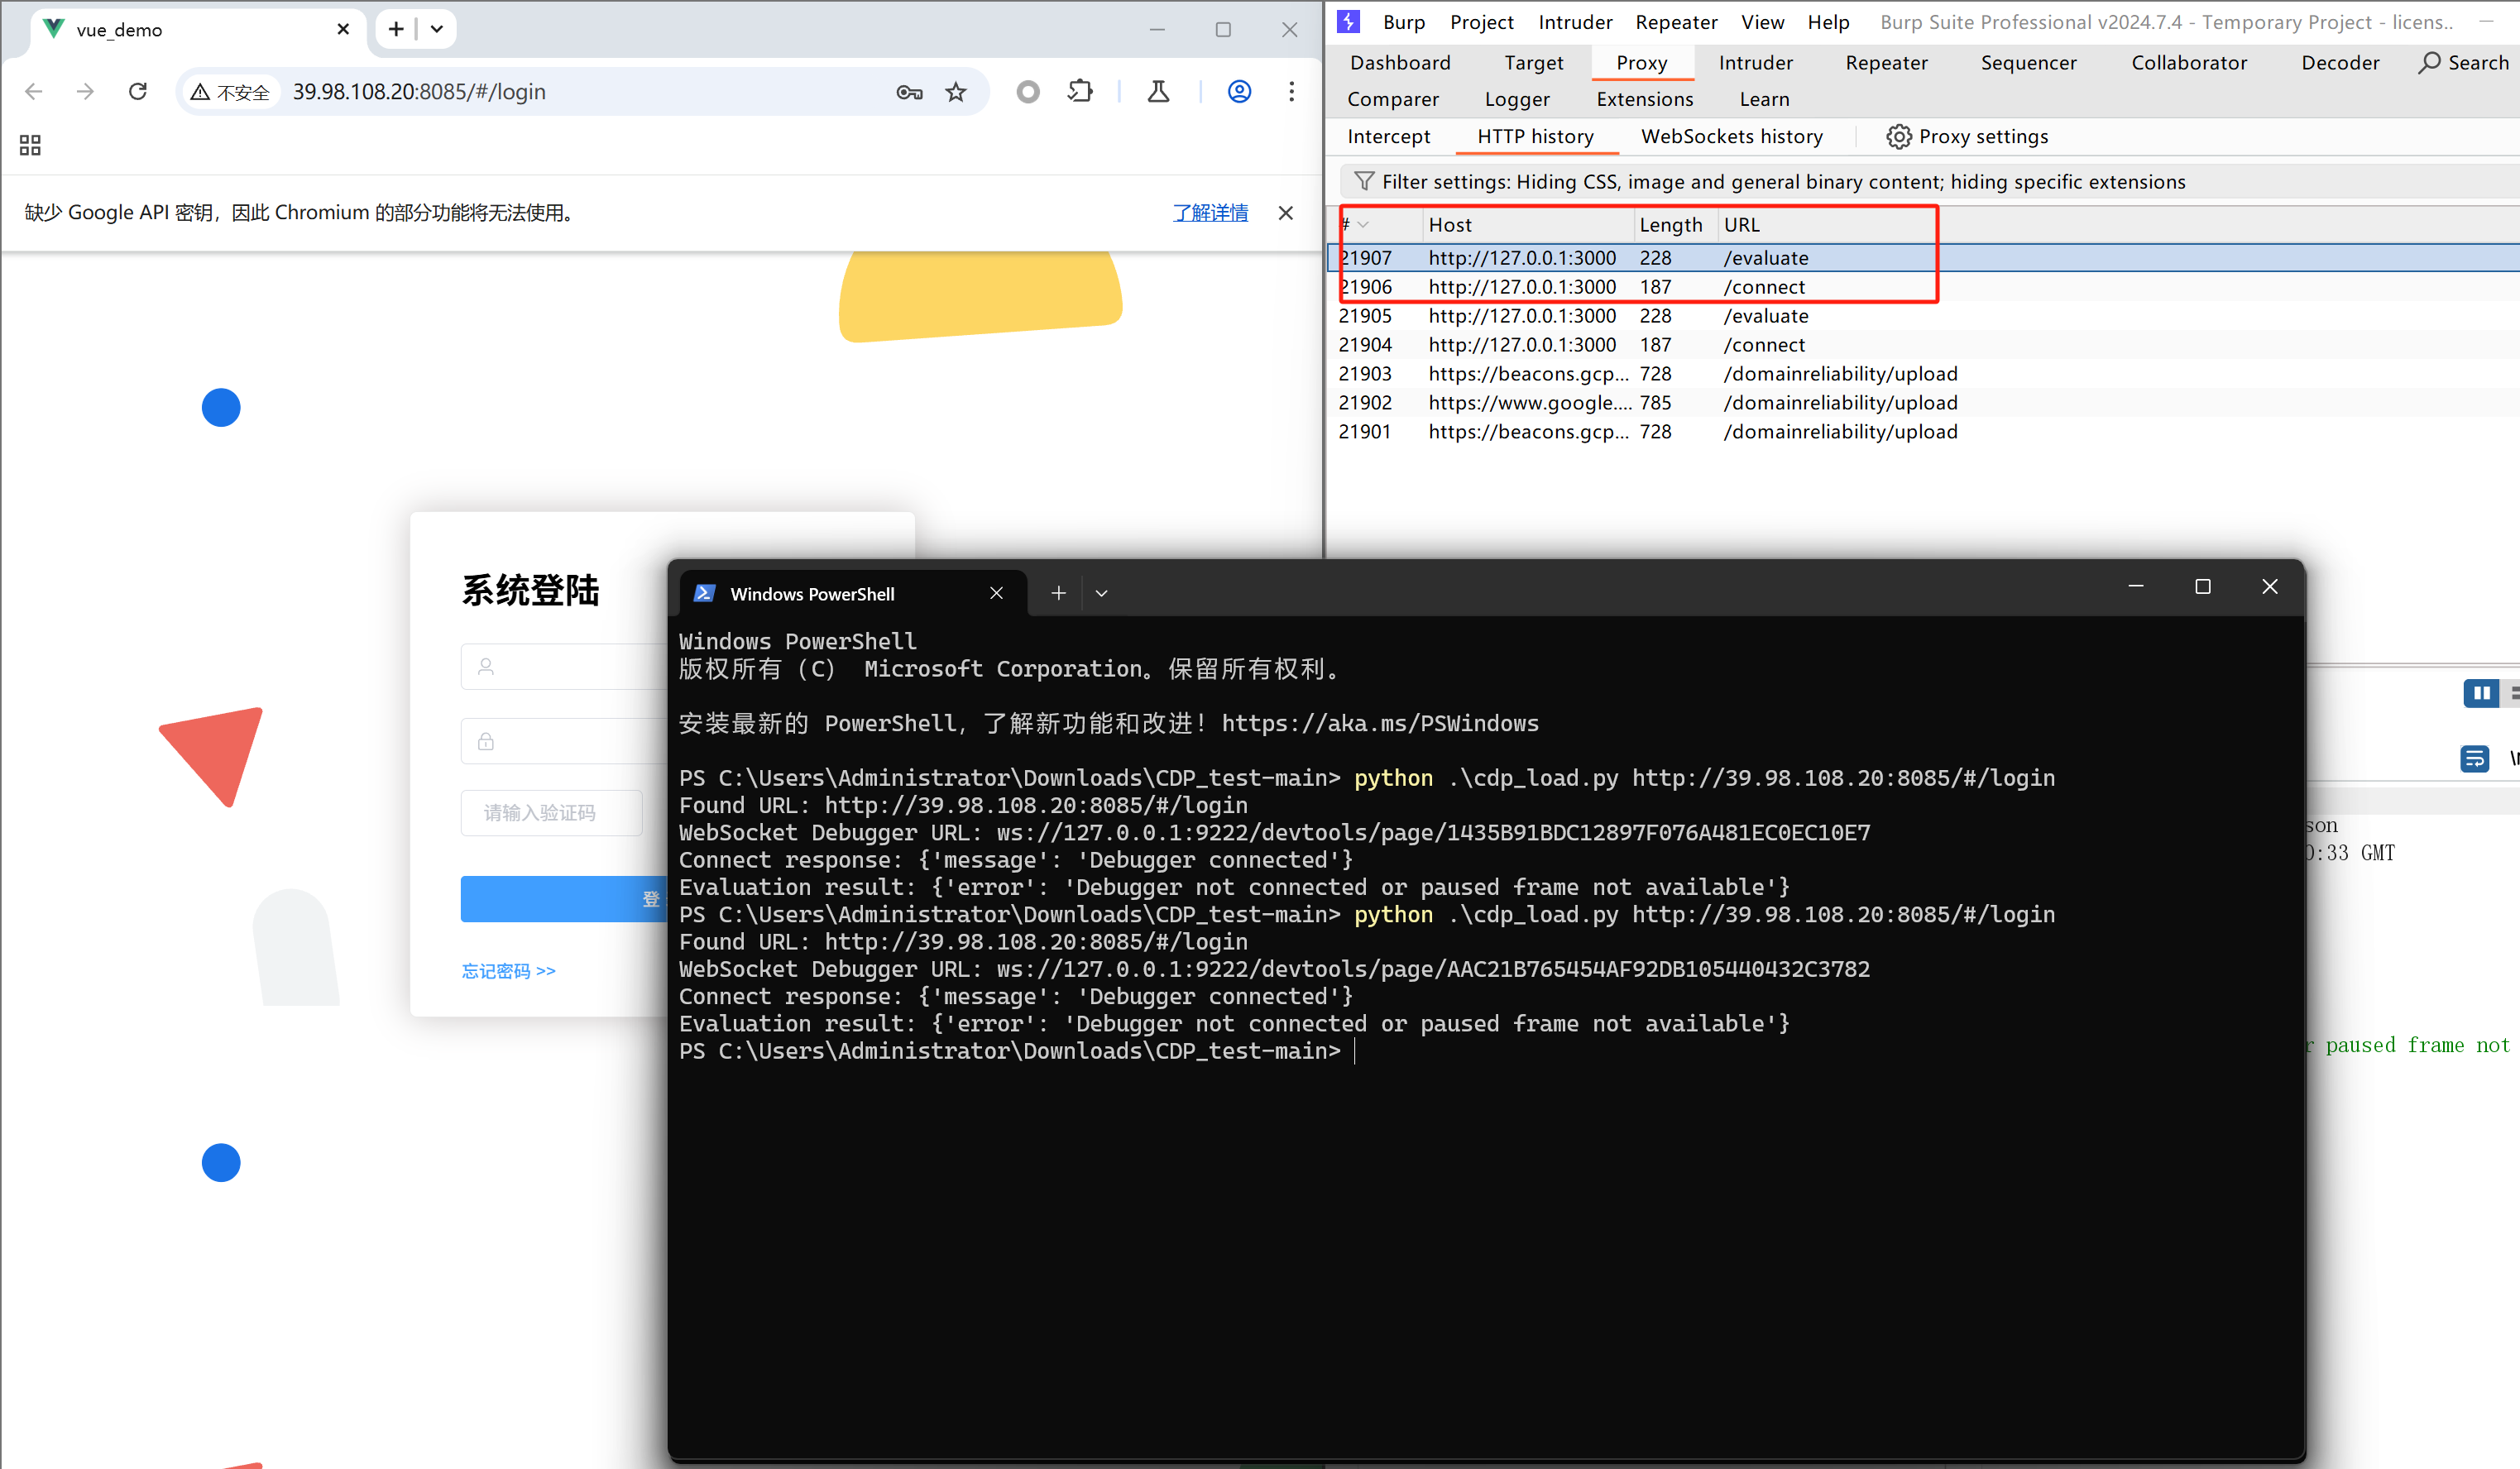
第二步使用python .\cdp_load.py vue_demo,连接cdp,此时会有两个本地接口发送至burp。
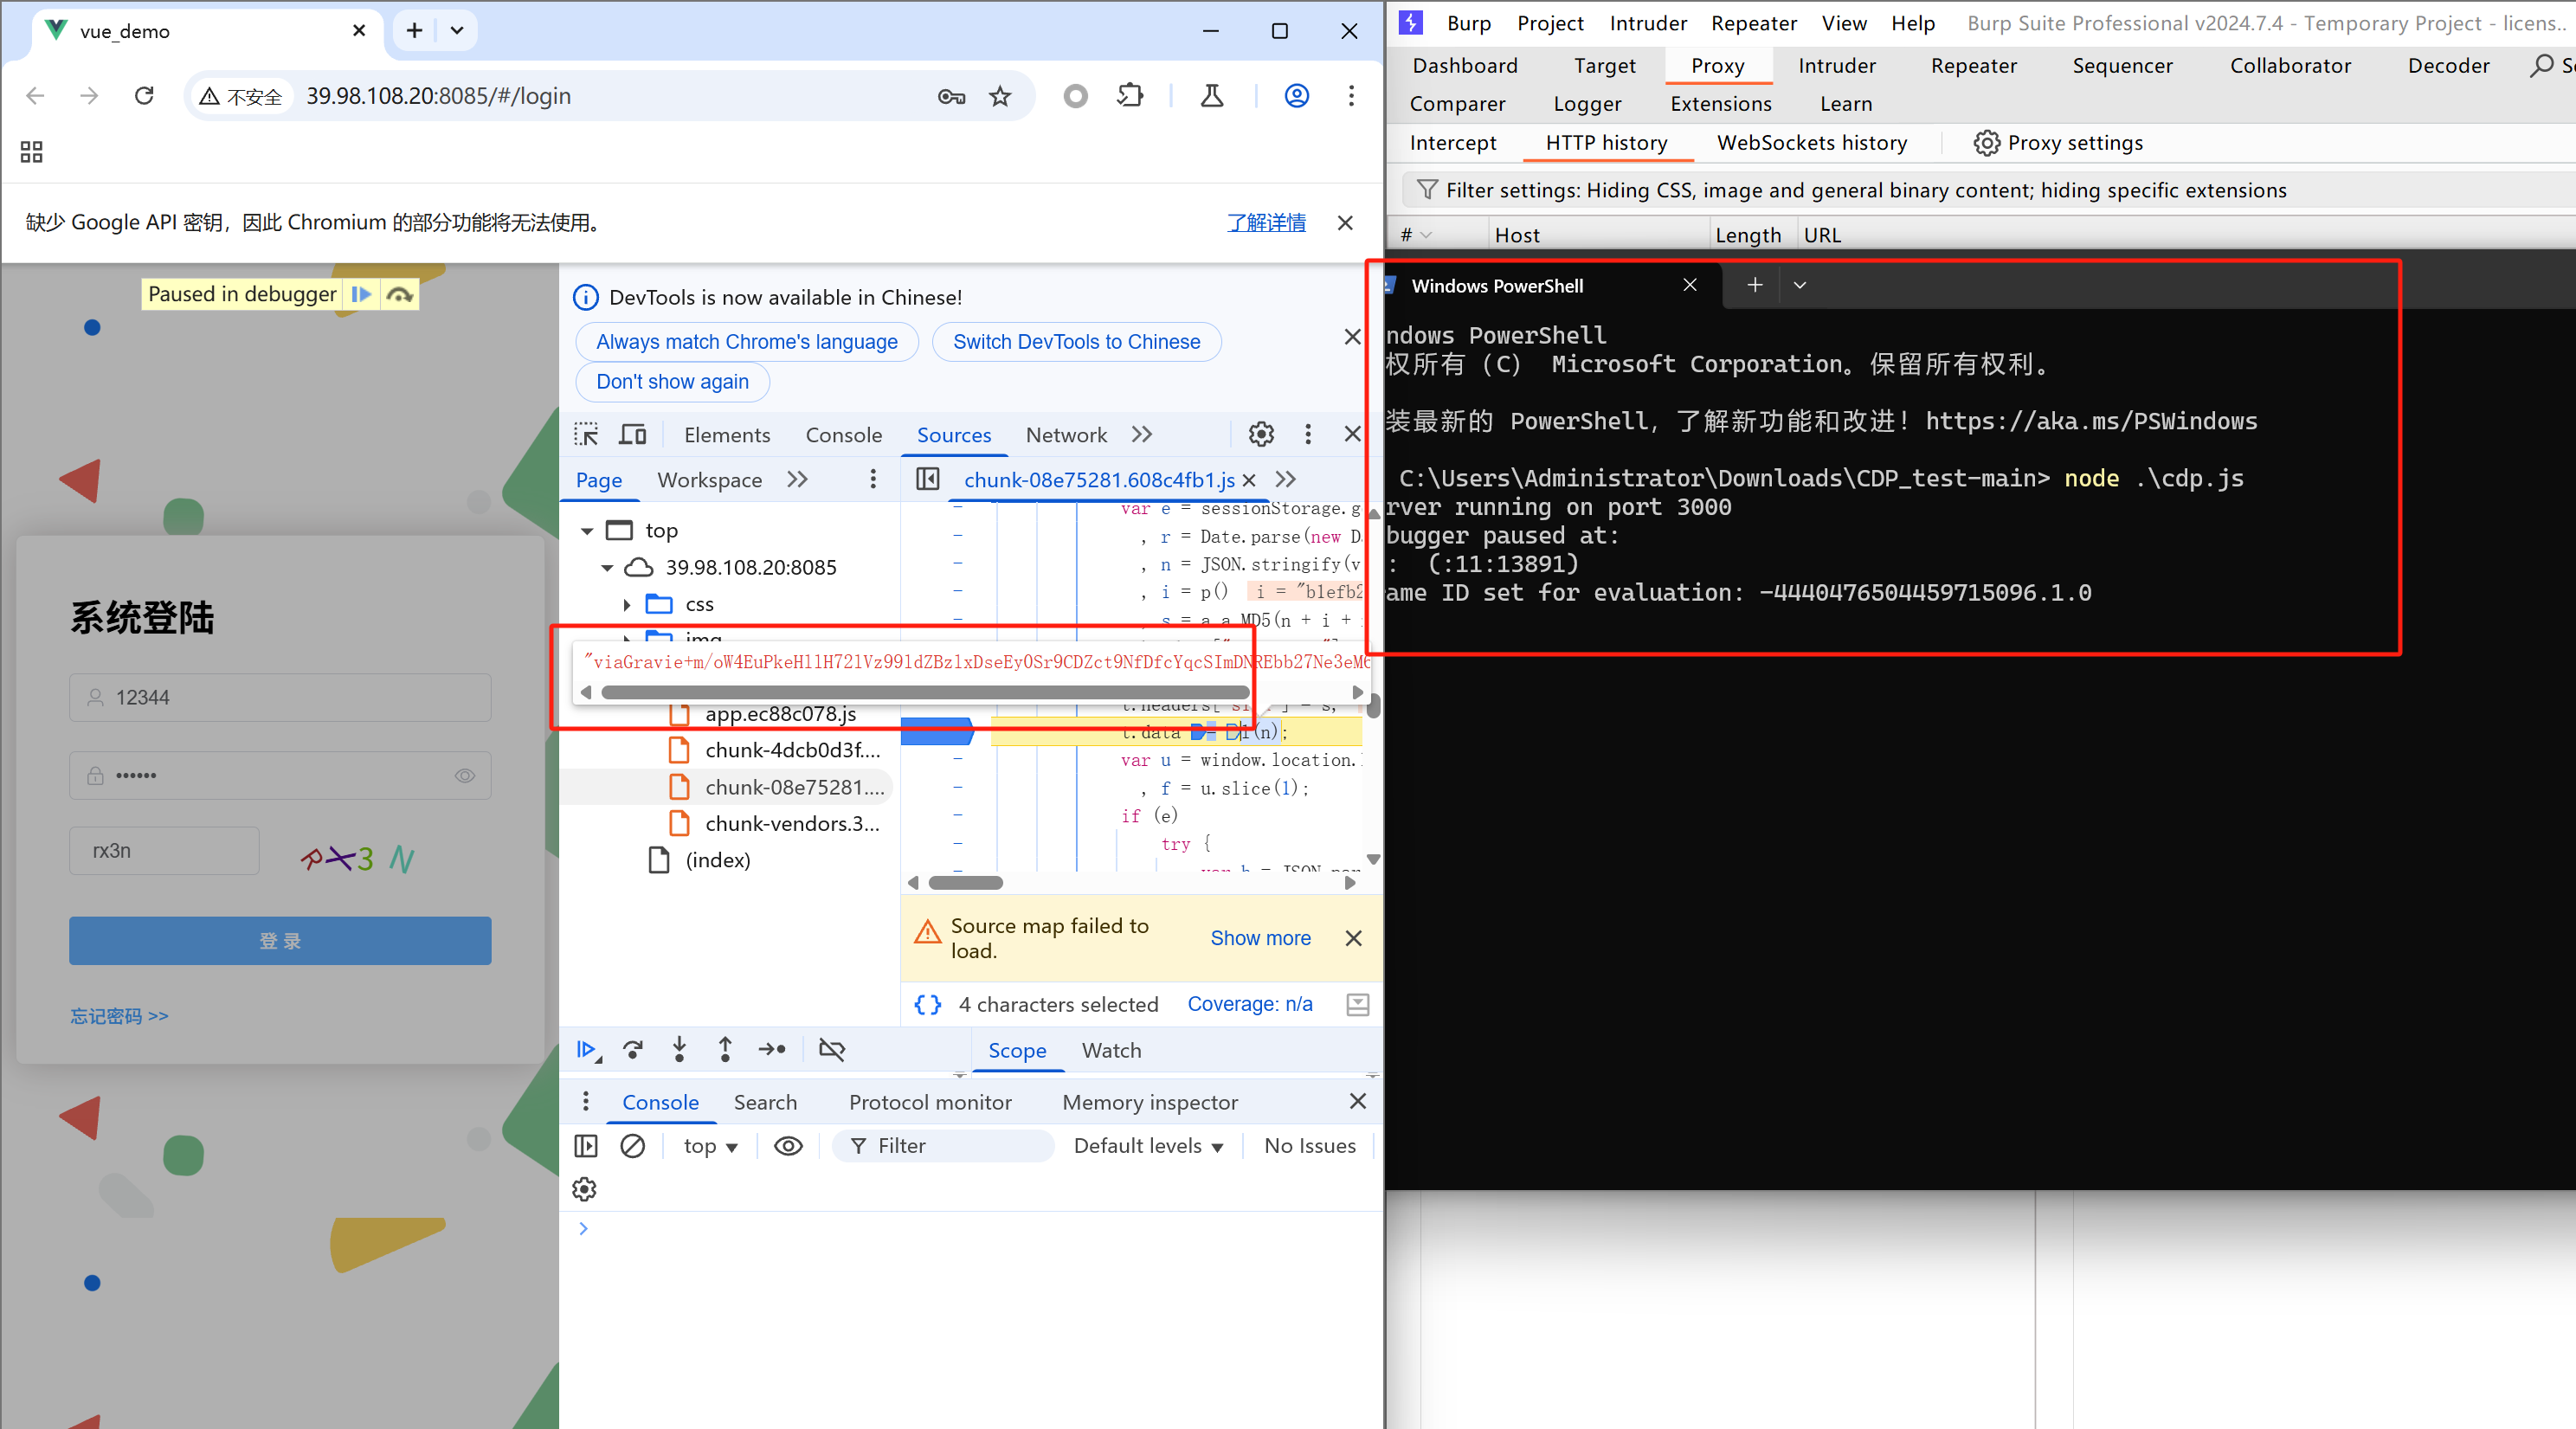
第三步找到加密点,这一章节去看别的文章即可,积累经验。
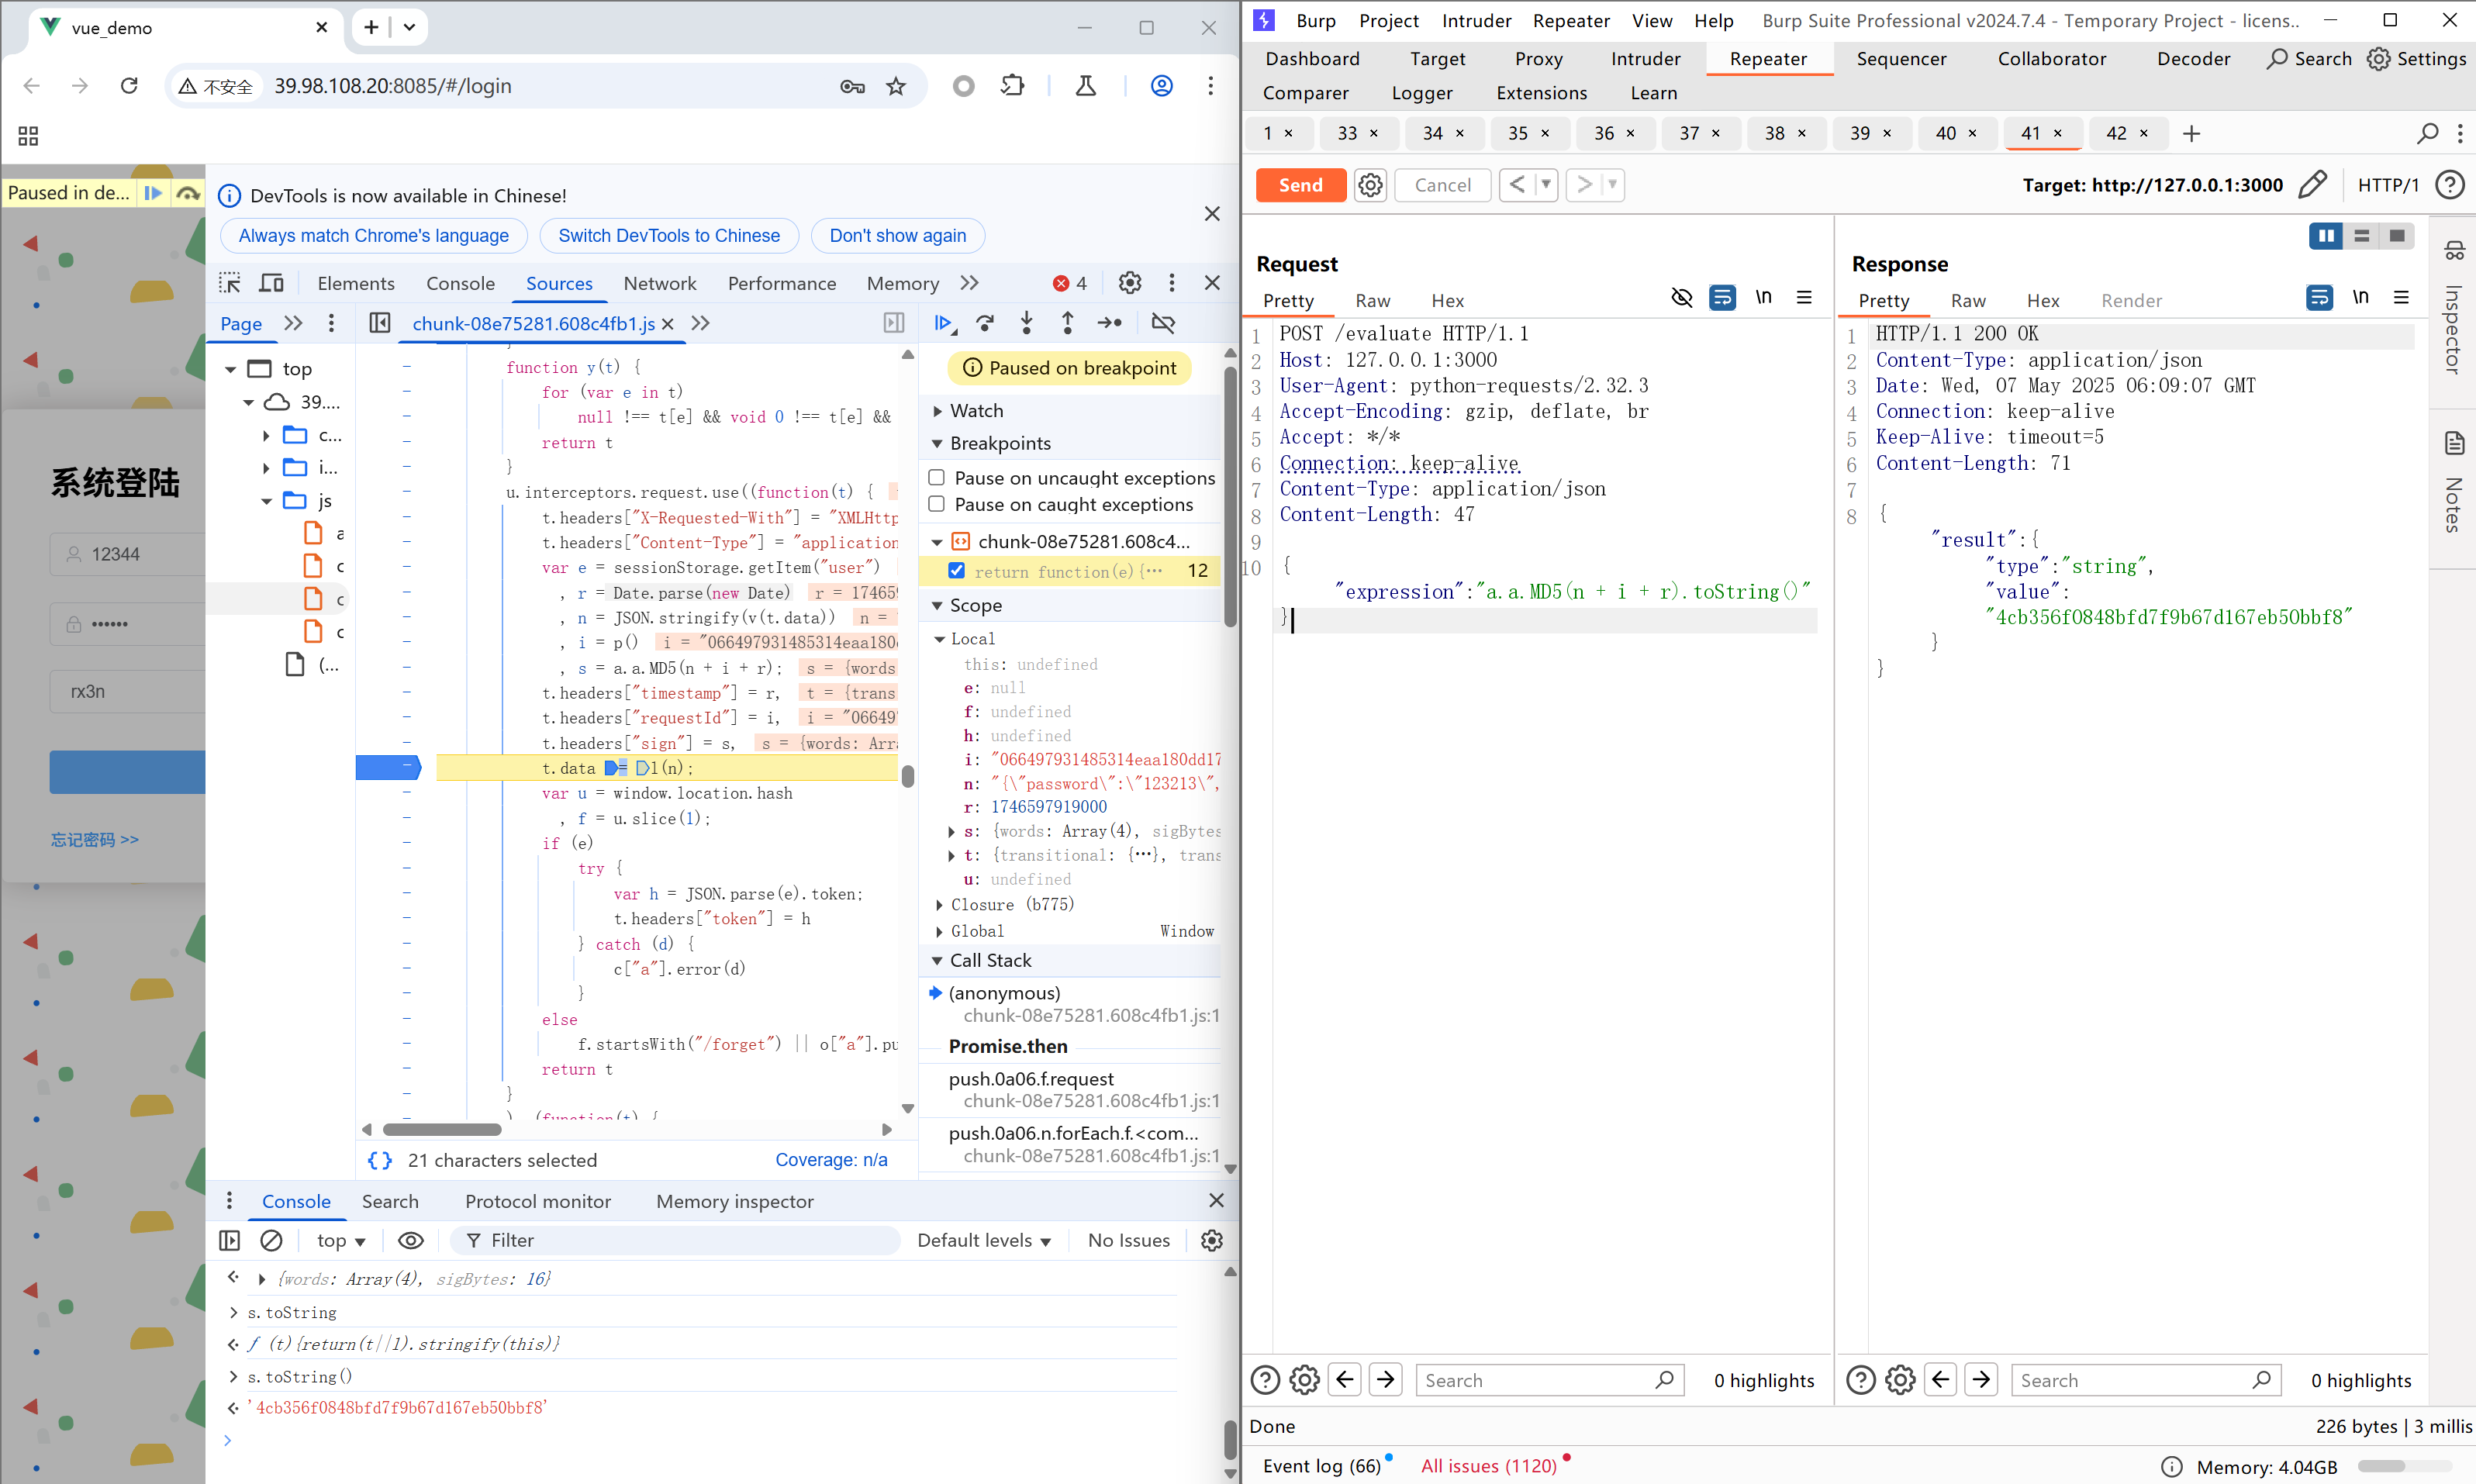
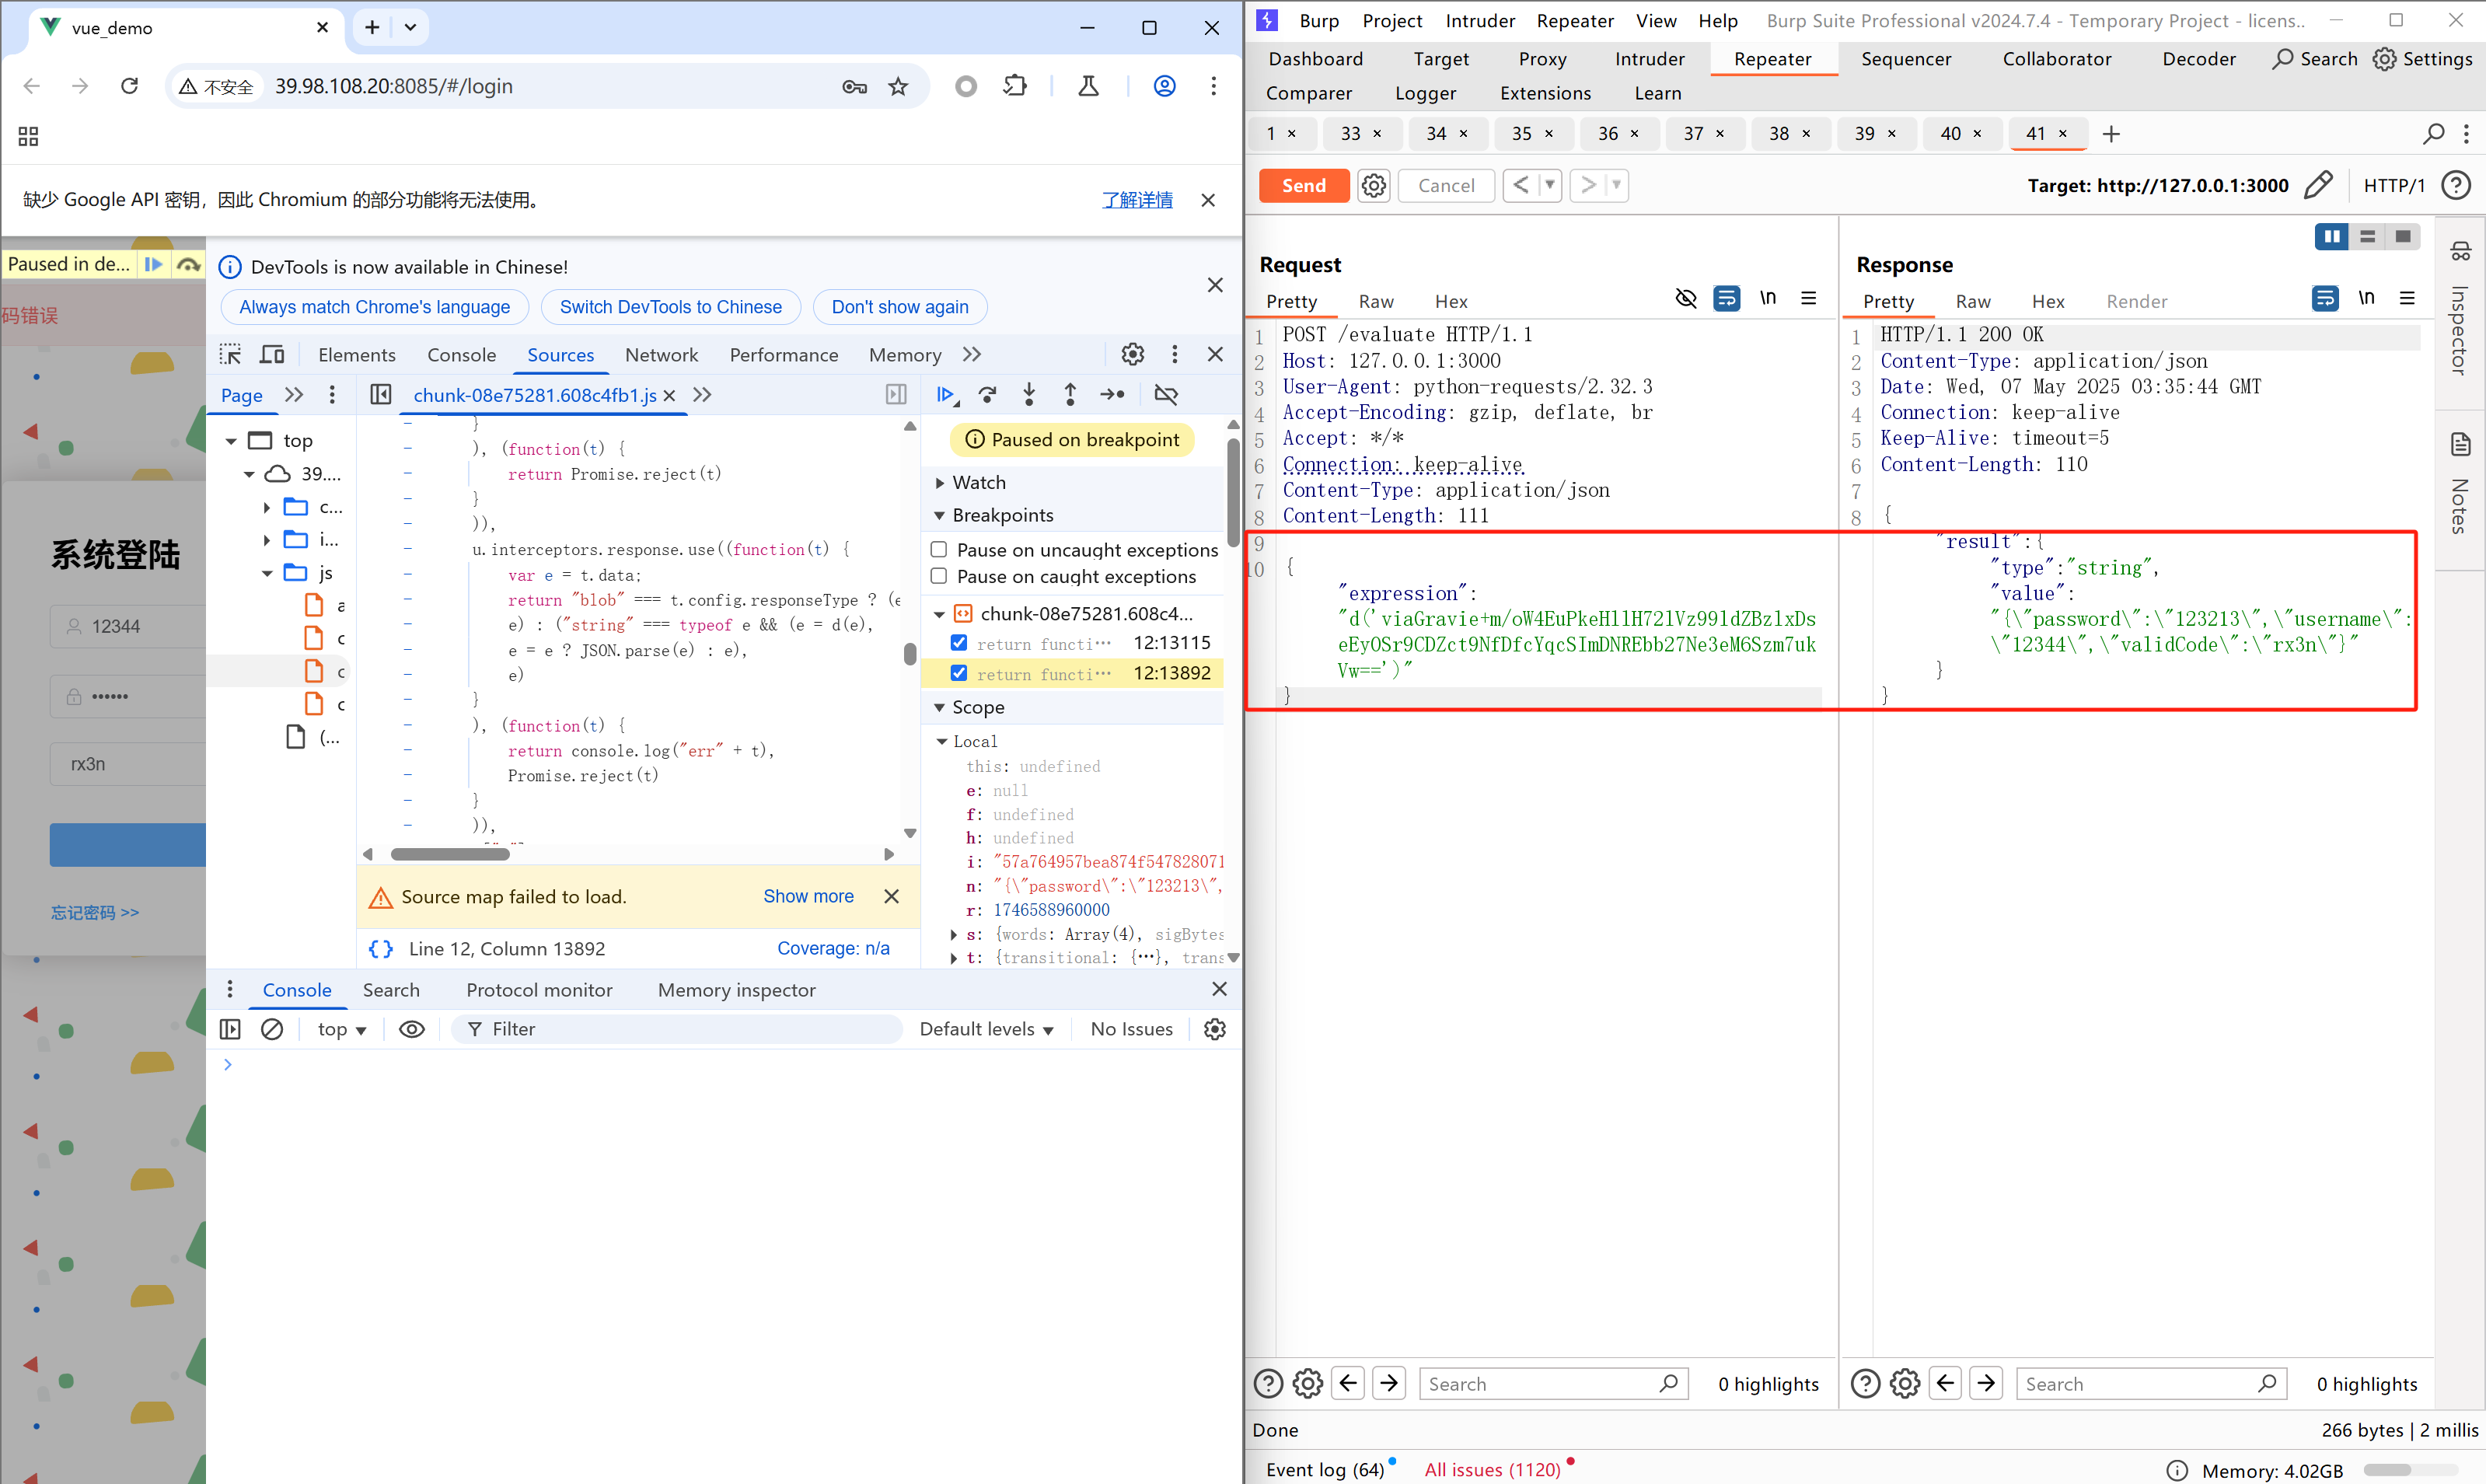
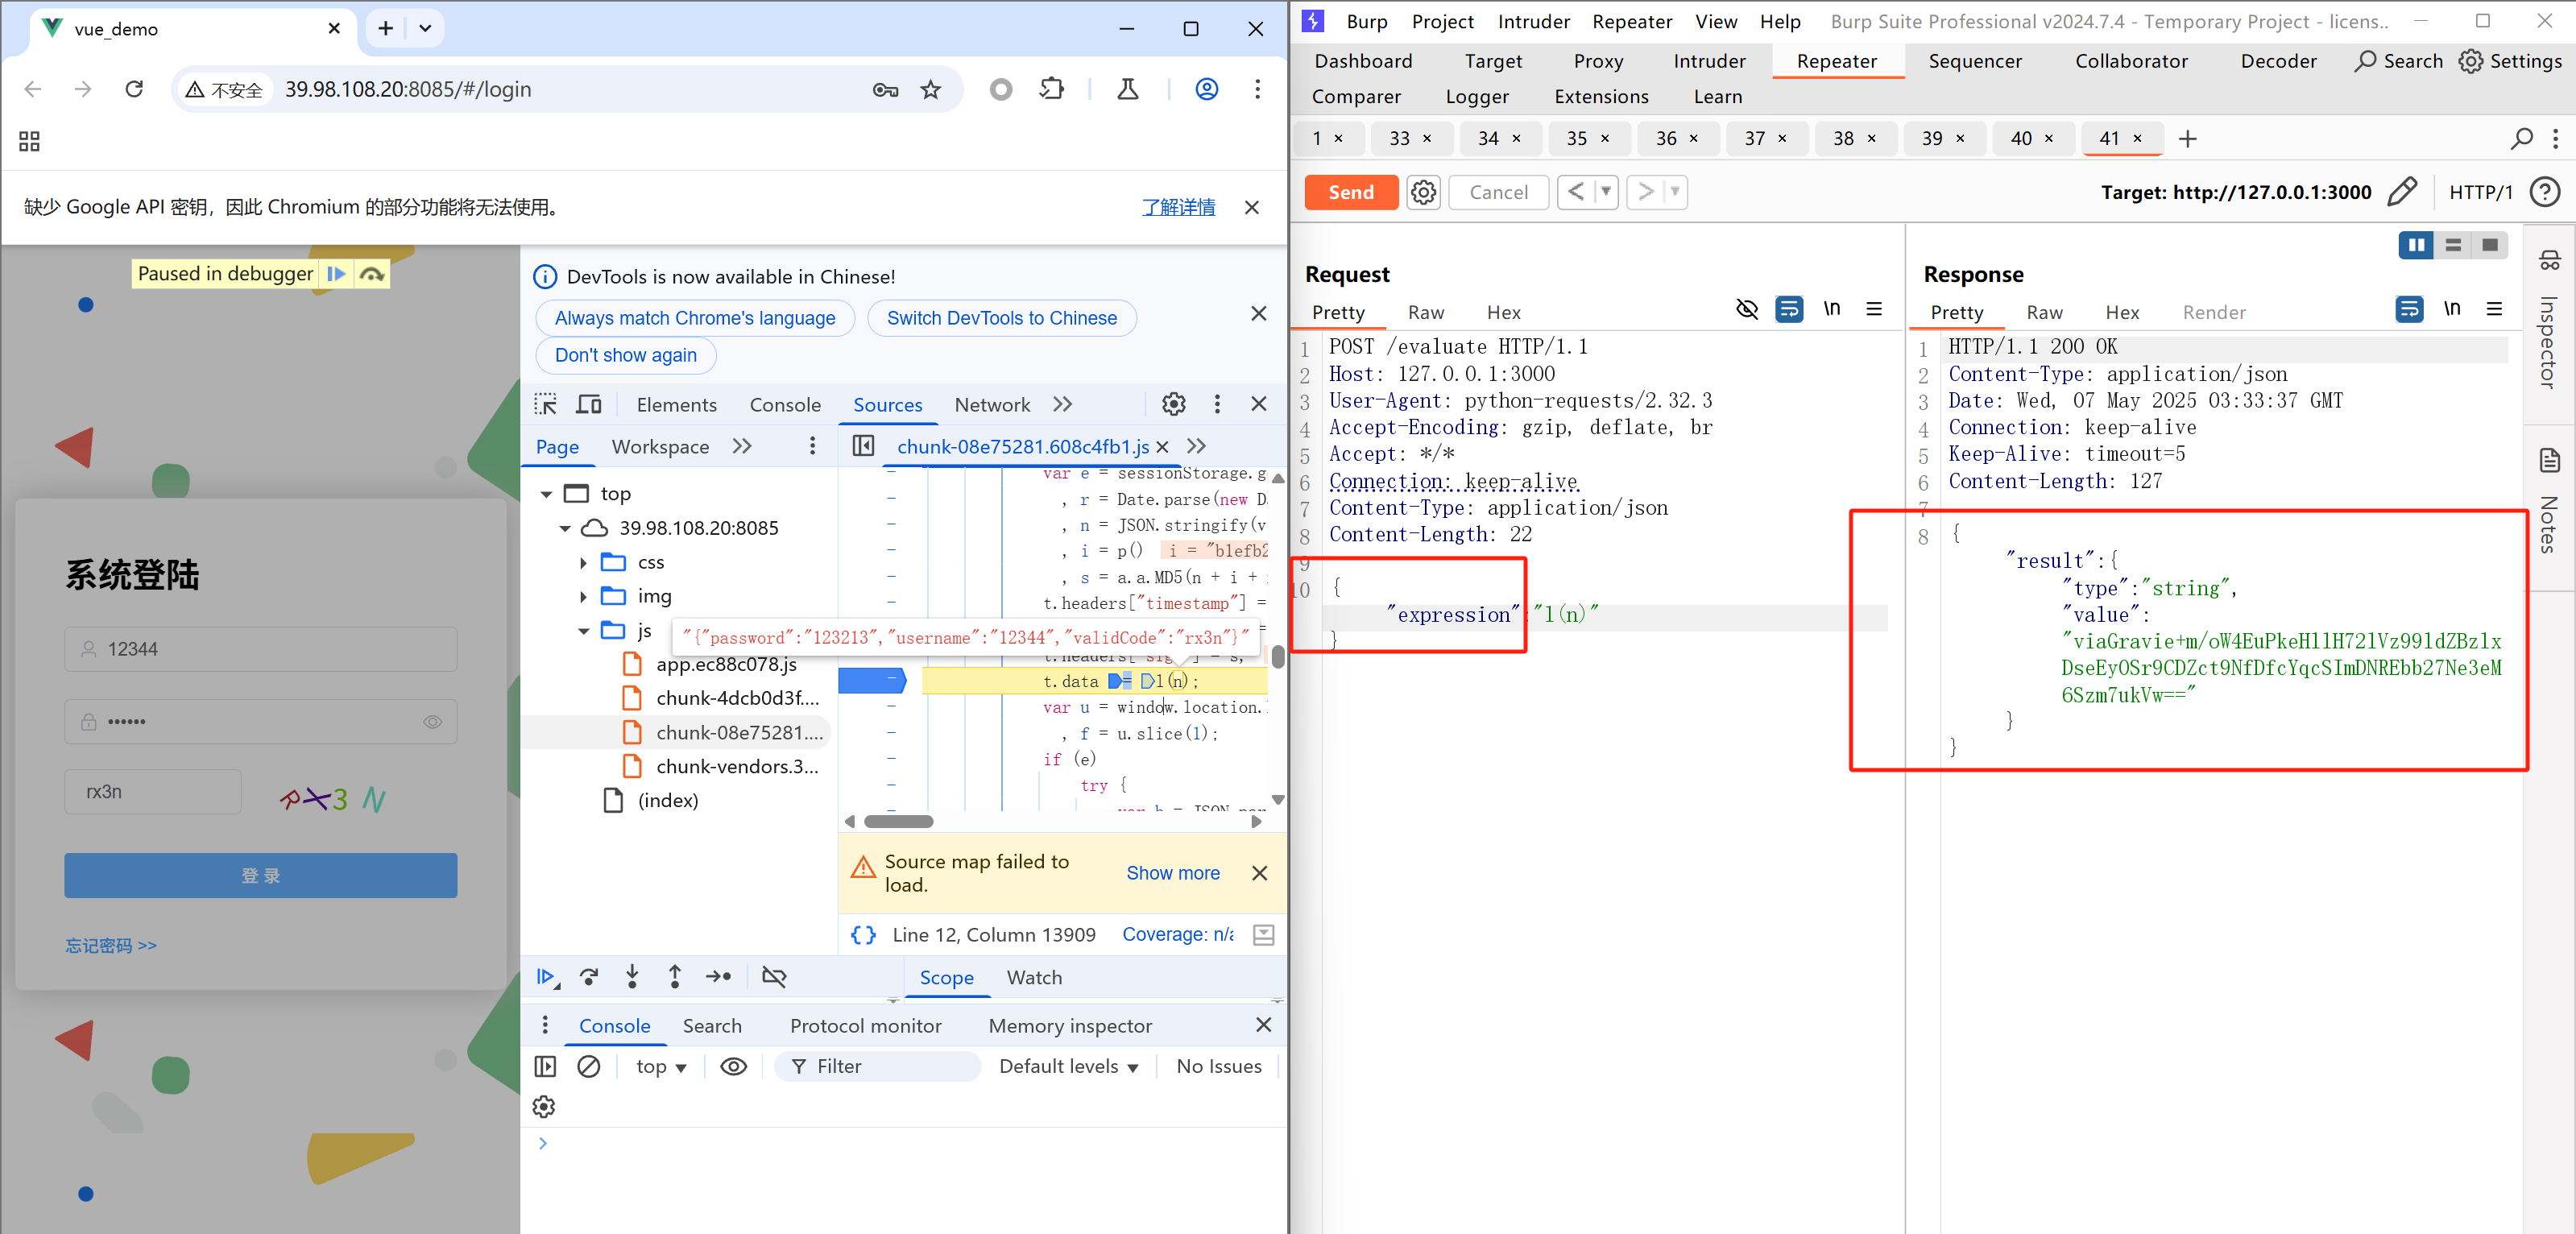
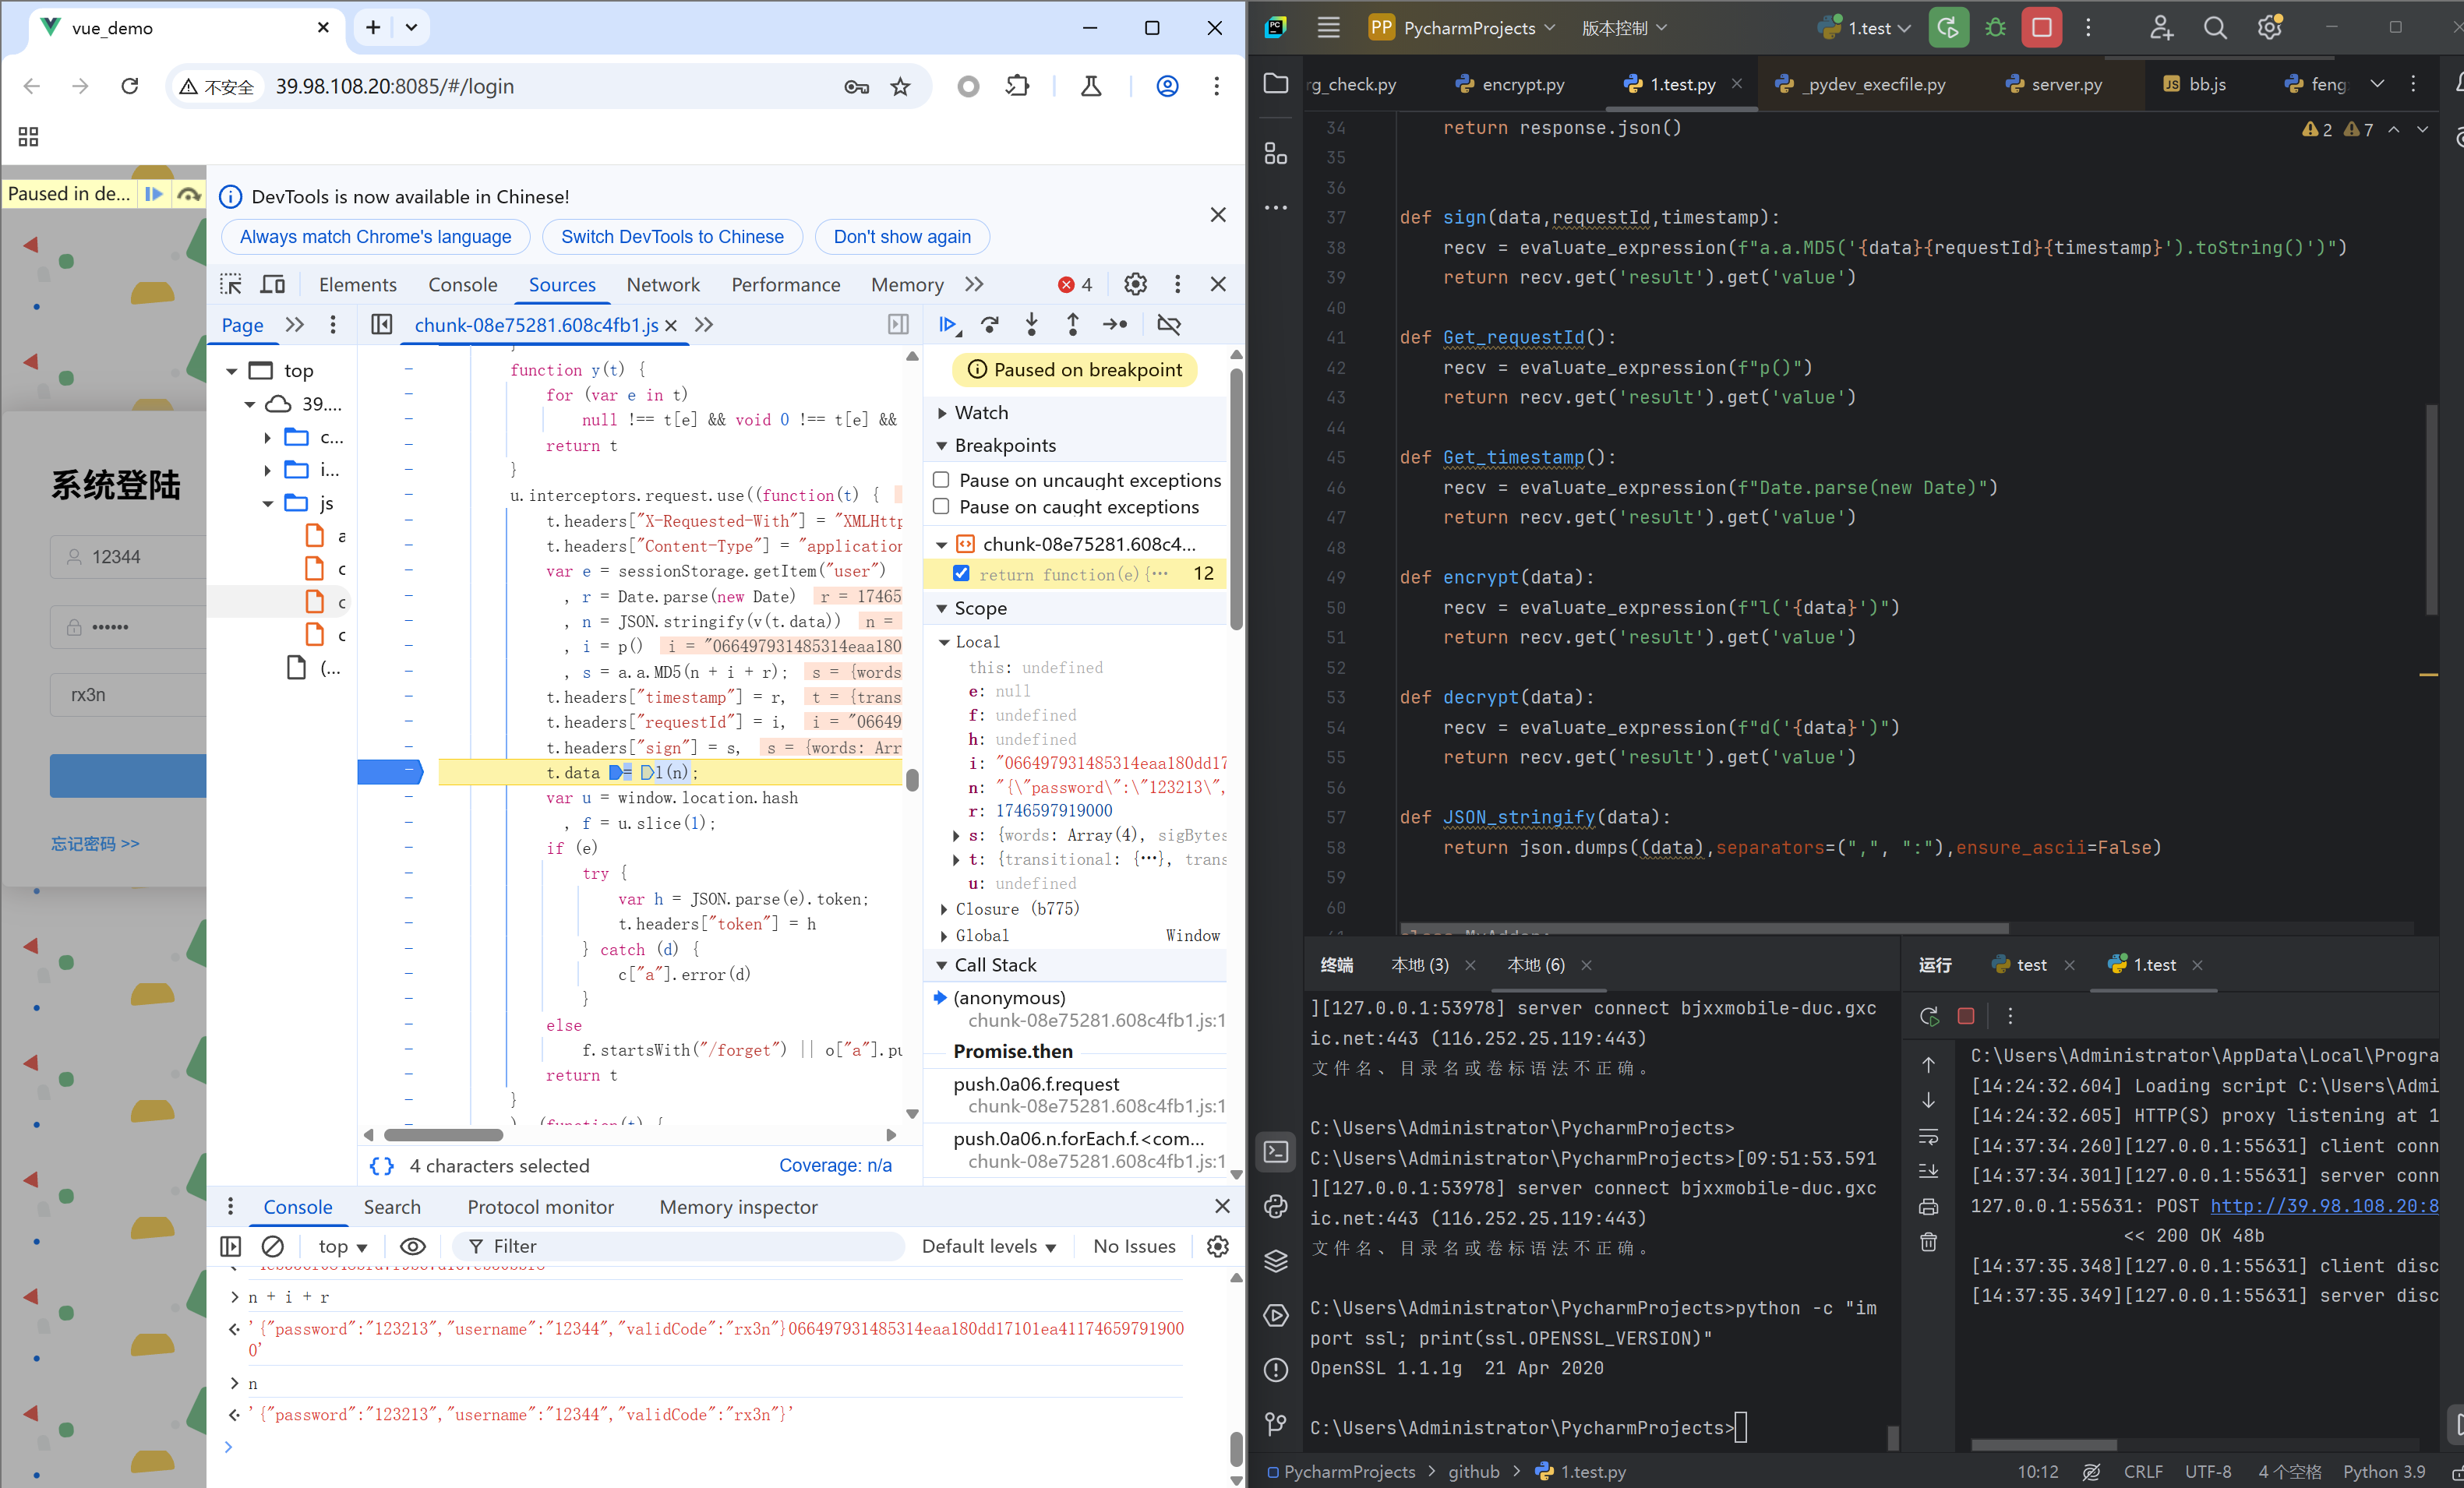
第四步调试本地加解密以及timestamp、requestId、sign接口。
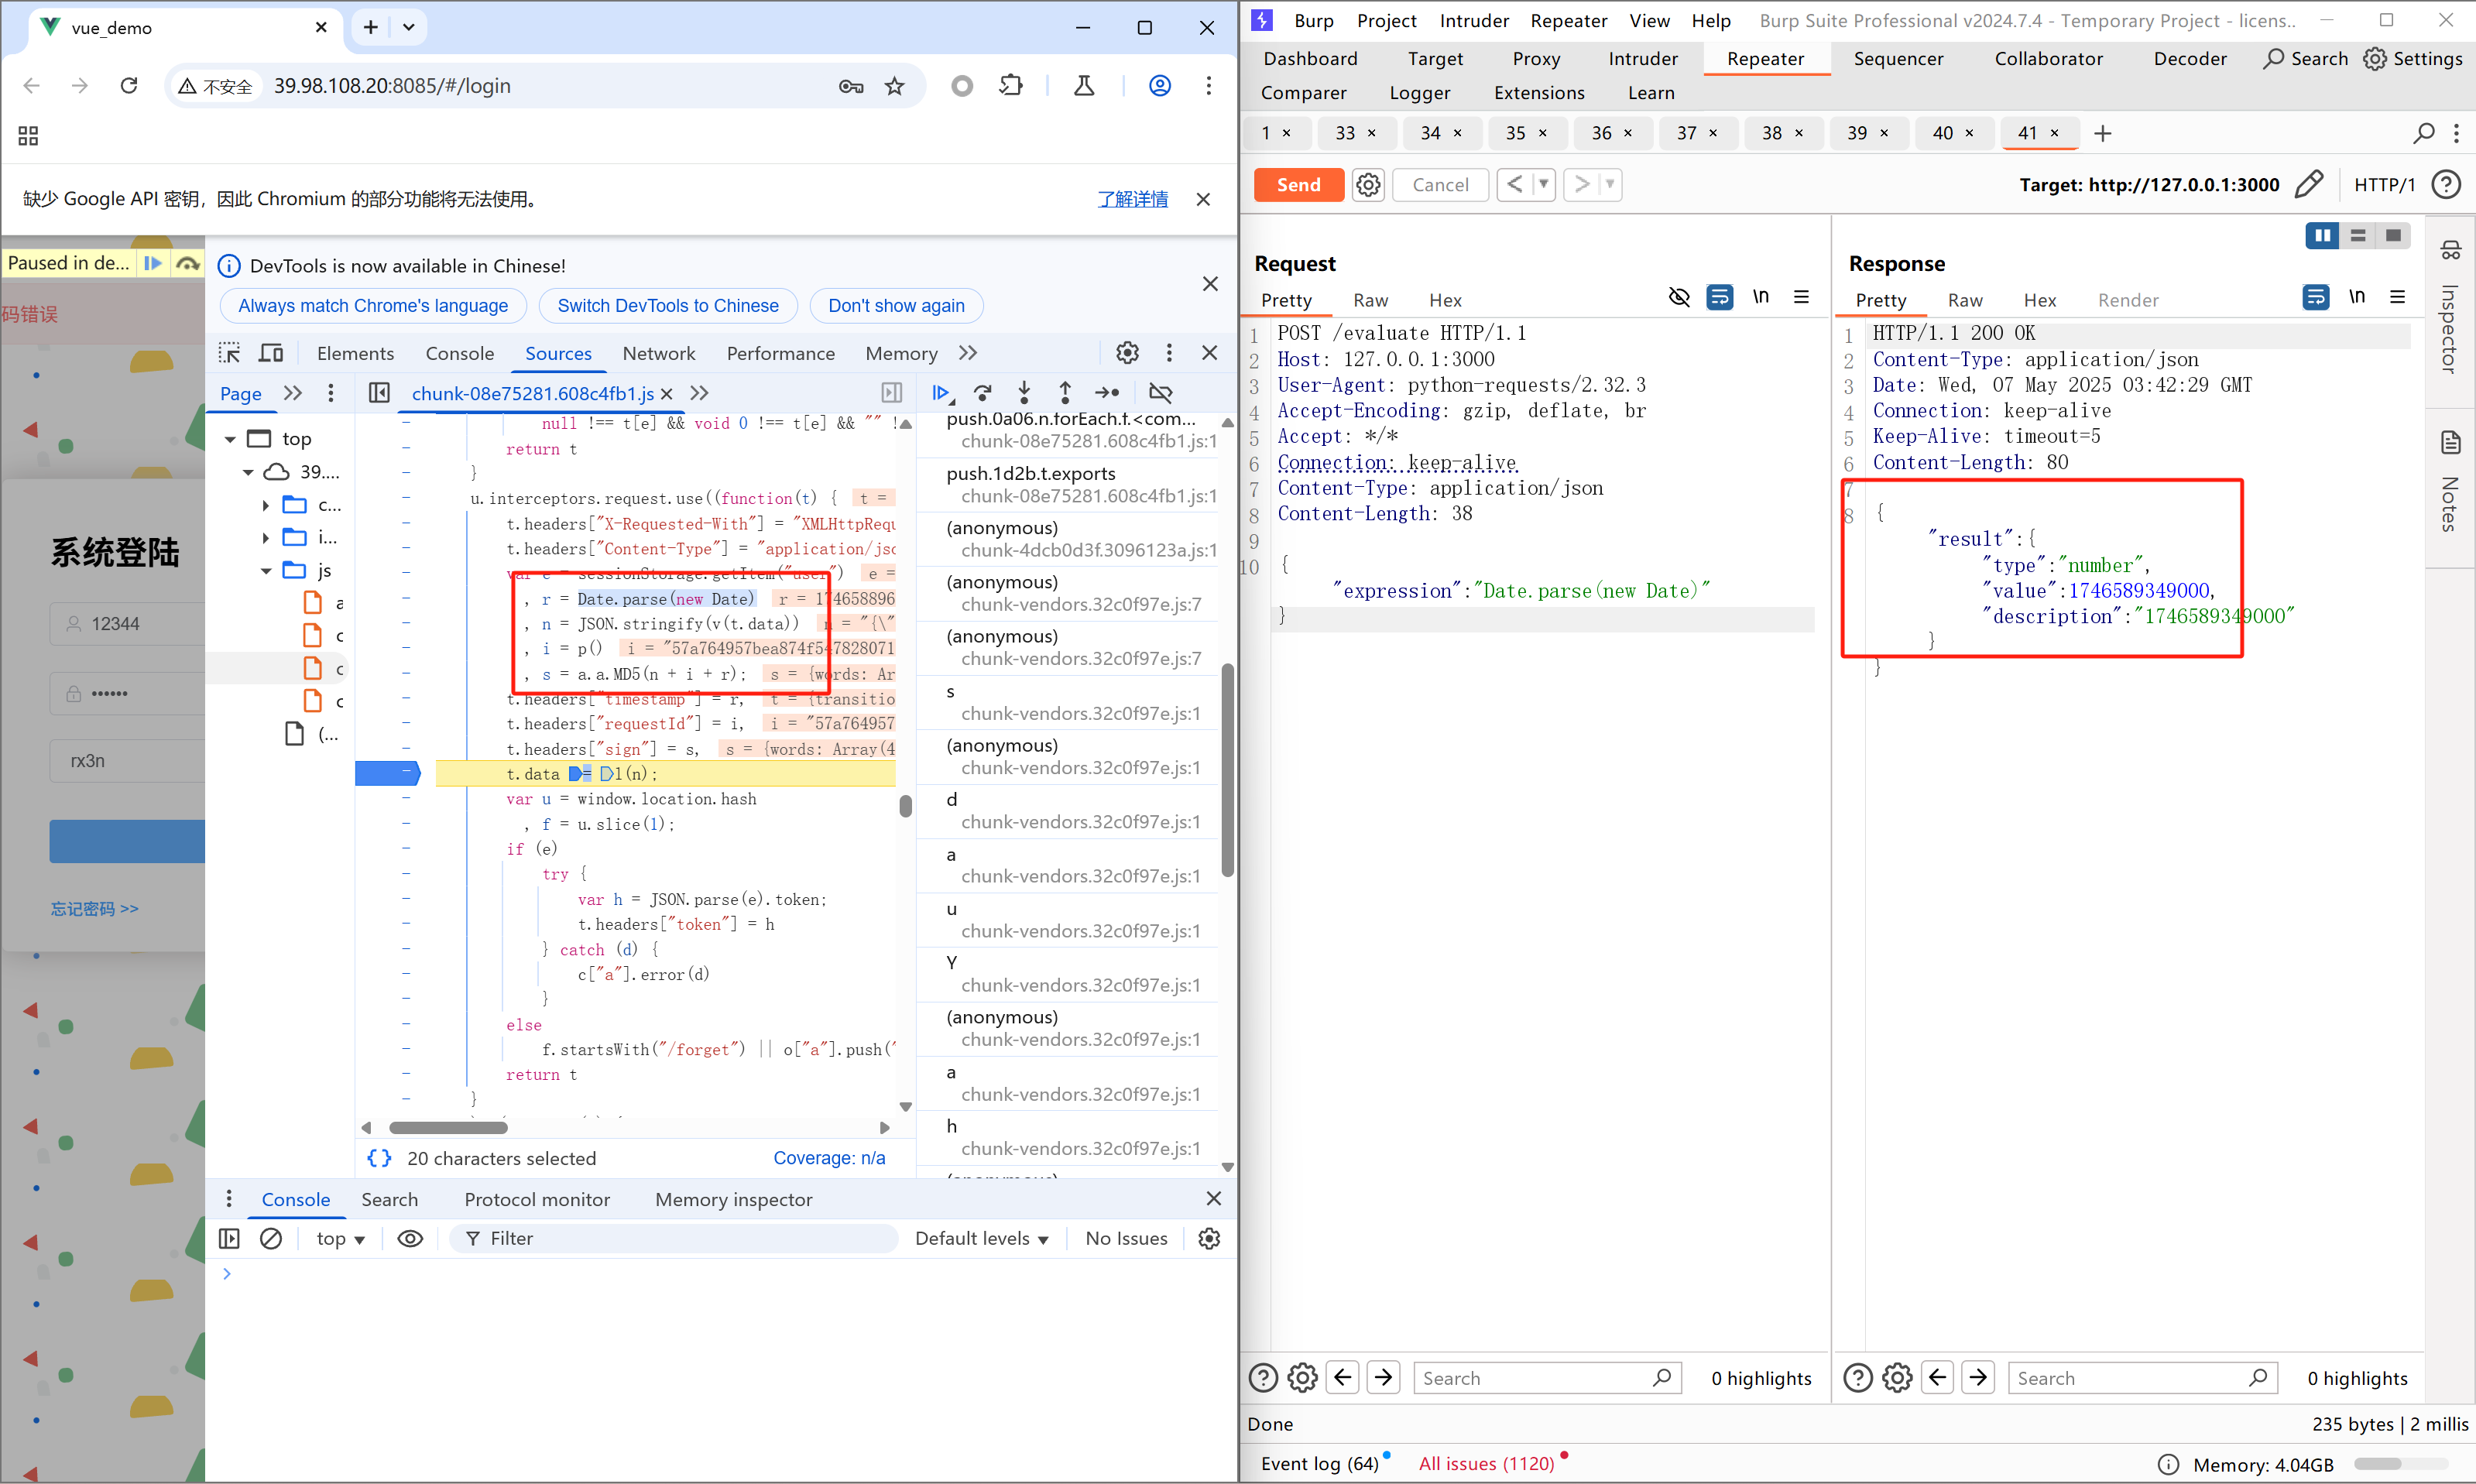
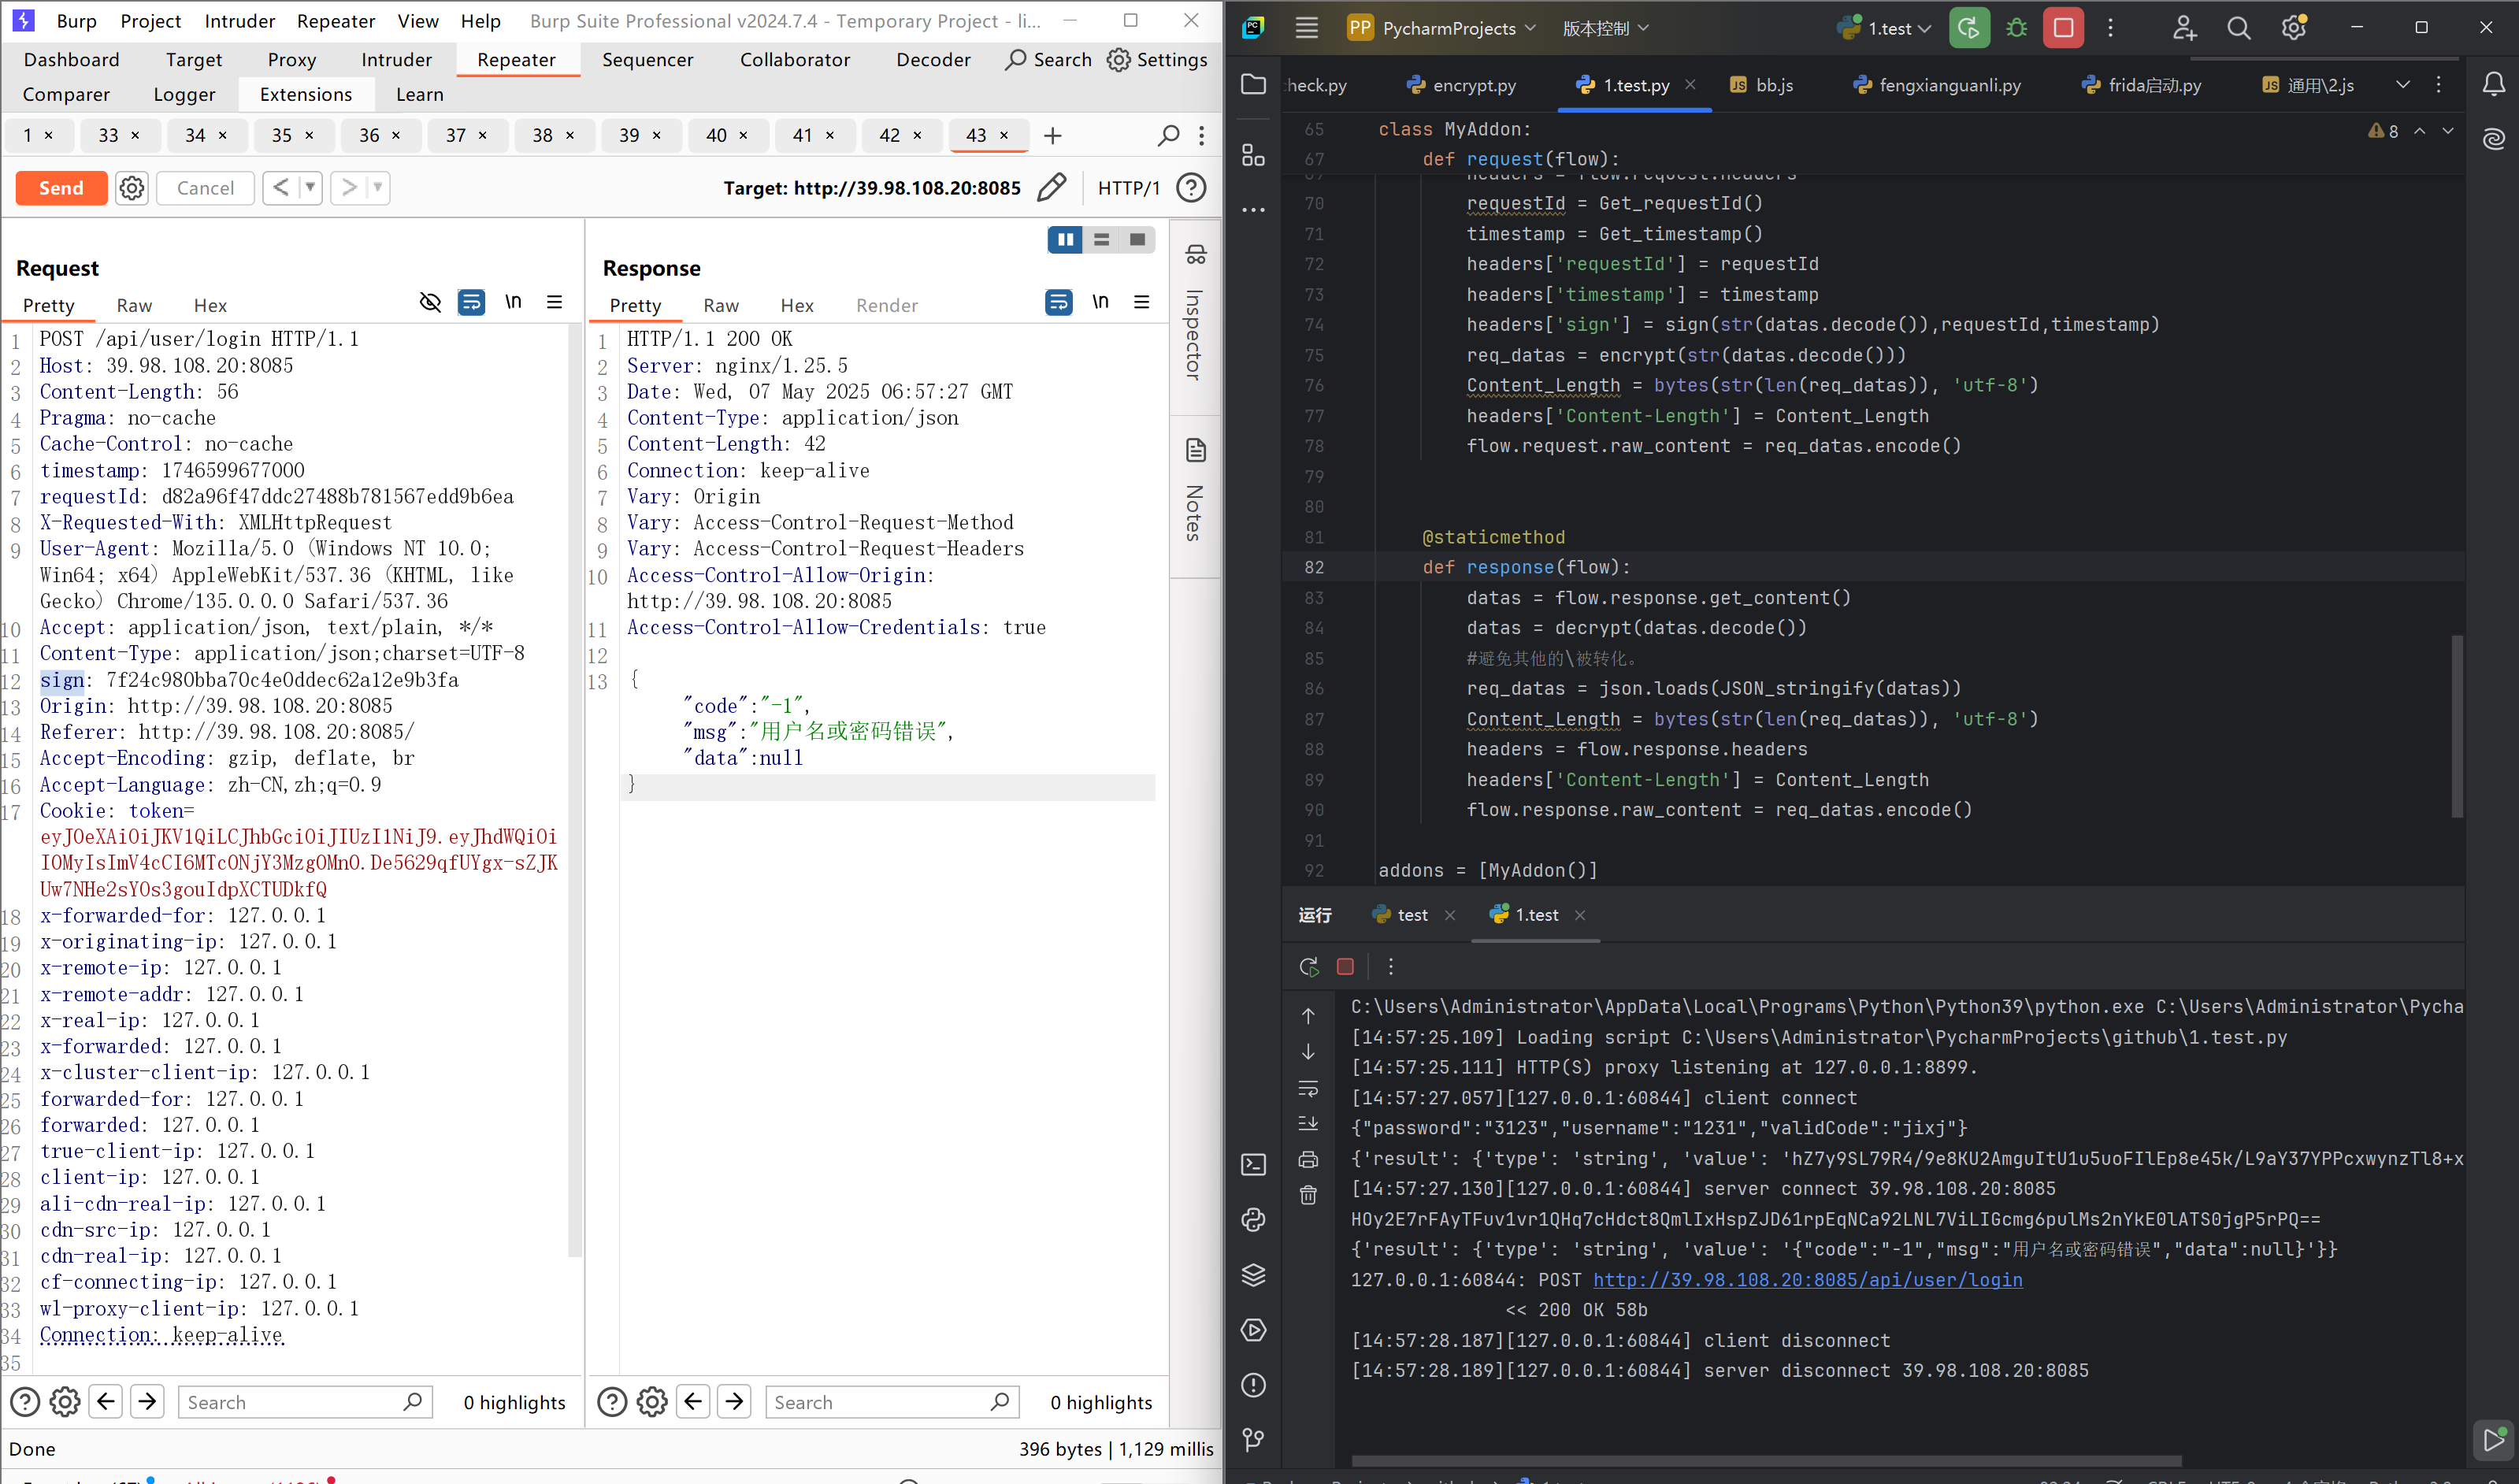
第五步构造原汁原味的mitmproxy接口与本地加解密接口通信。
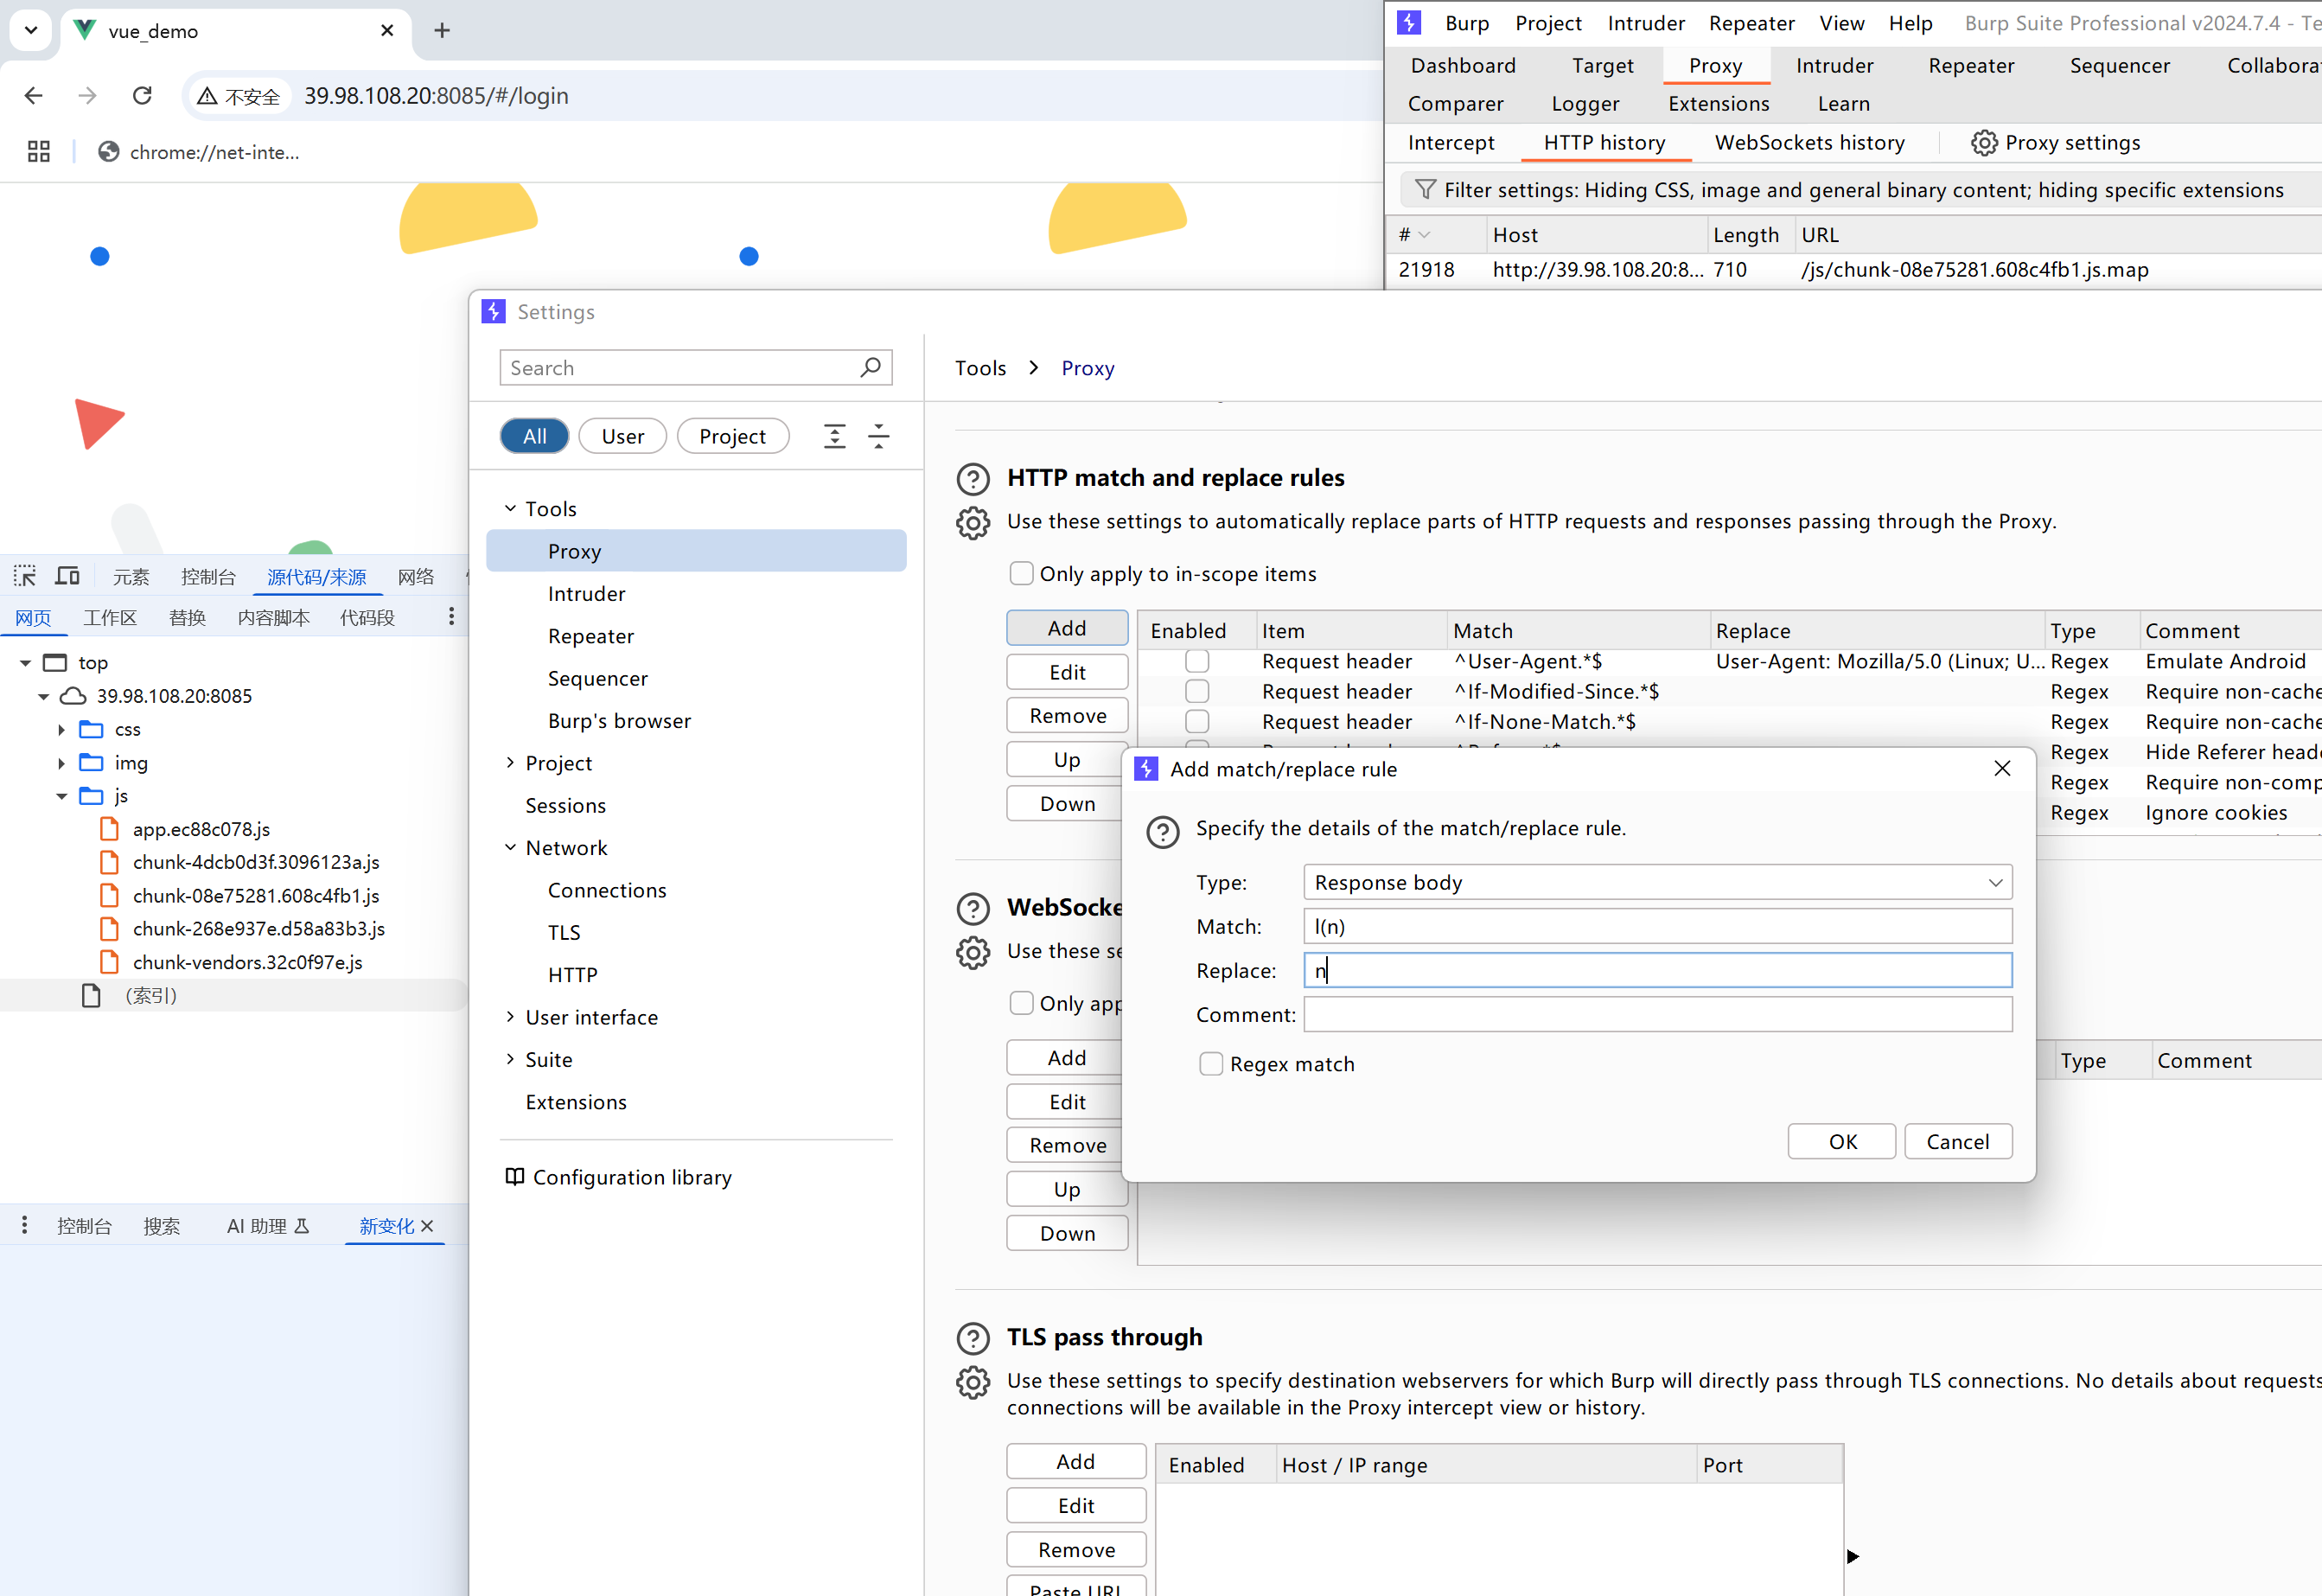
第六步保留该断点网页(注意该技术使用的是在该断点帧执行表达式,断点是不能动的),打开新的测试的网页,使用burp将l(n)替换为n,即前端替换成明文数据。
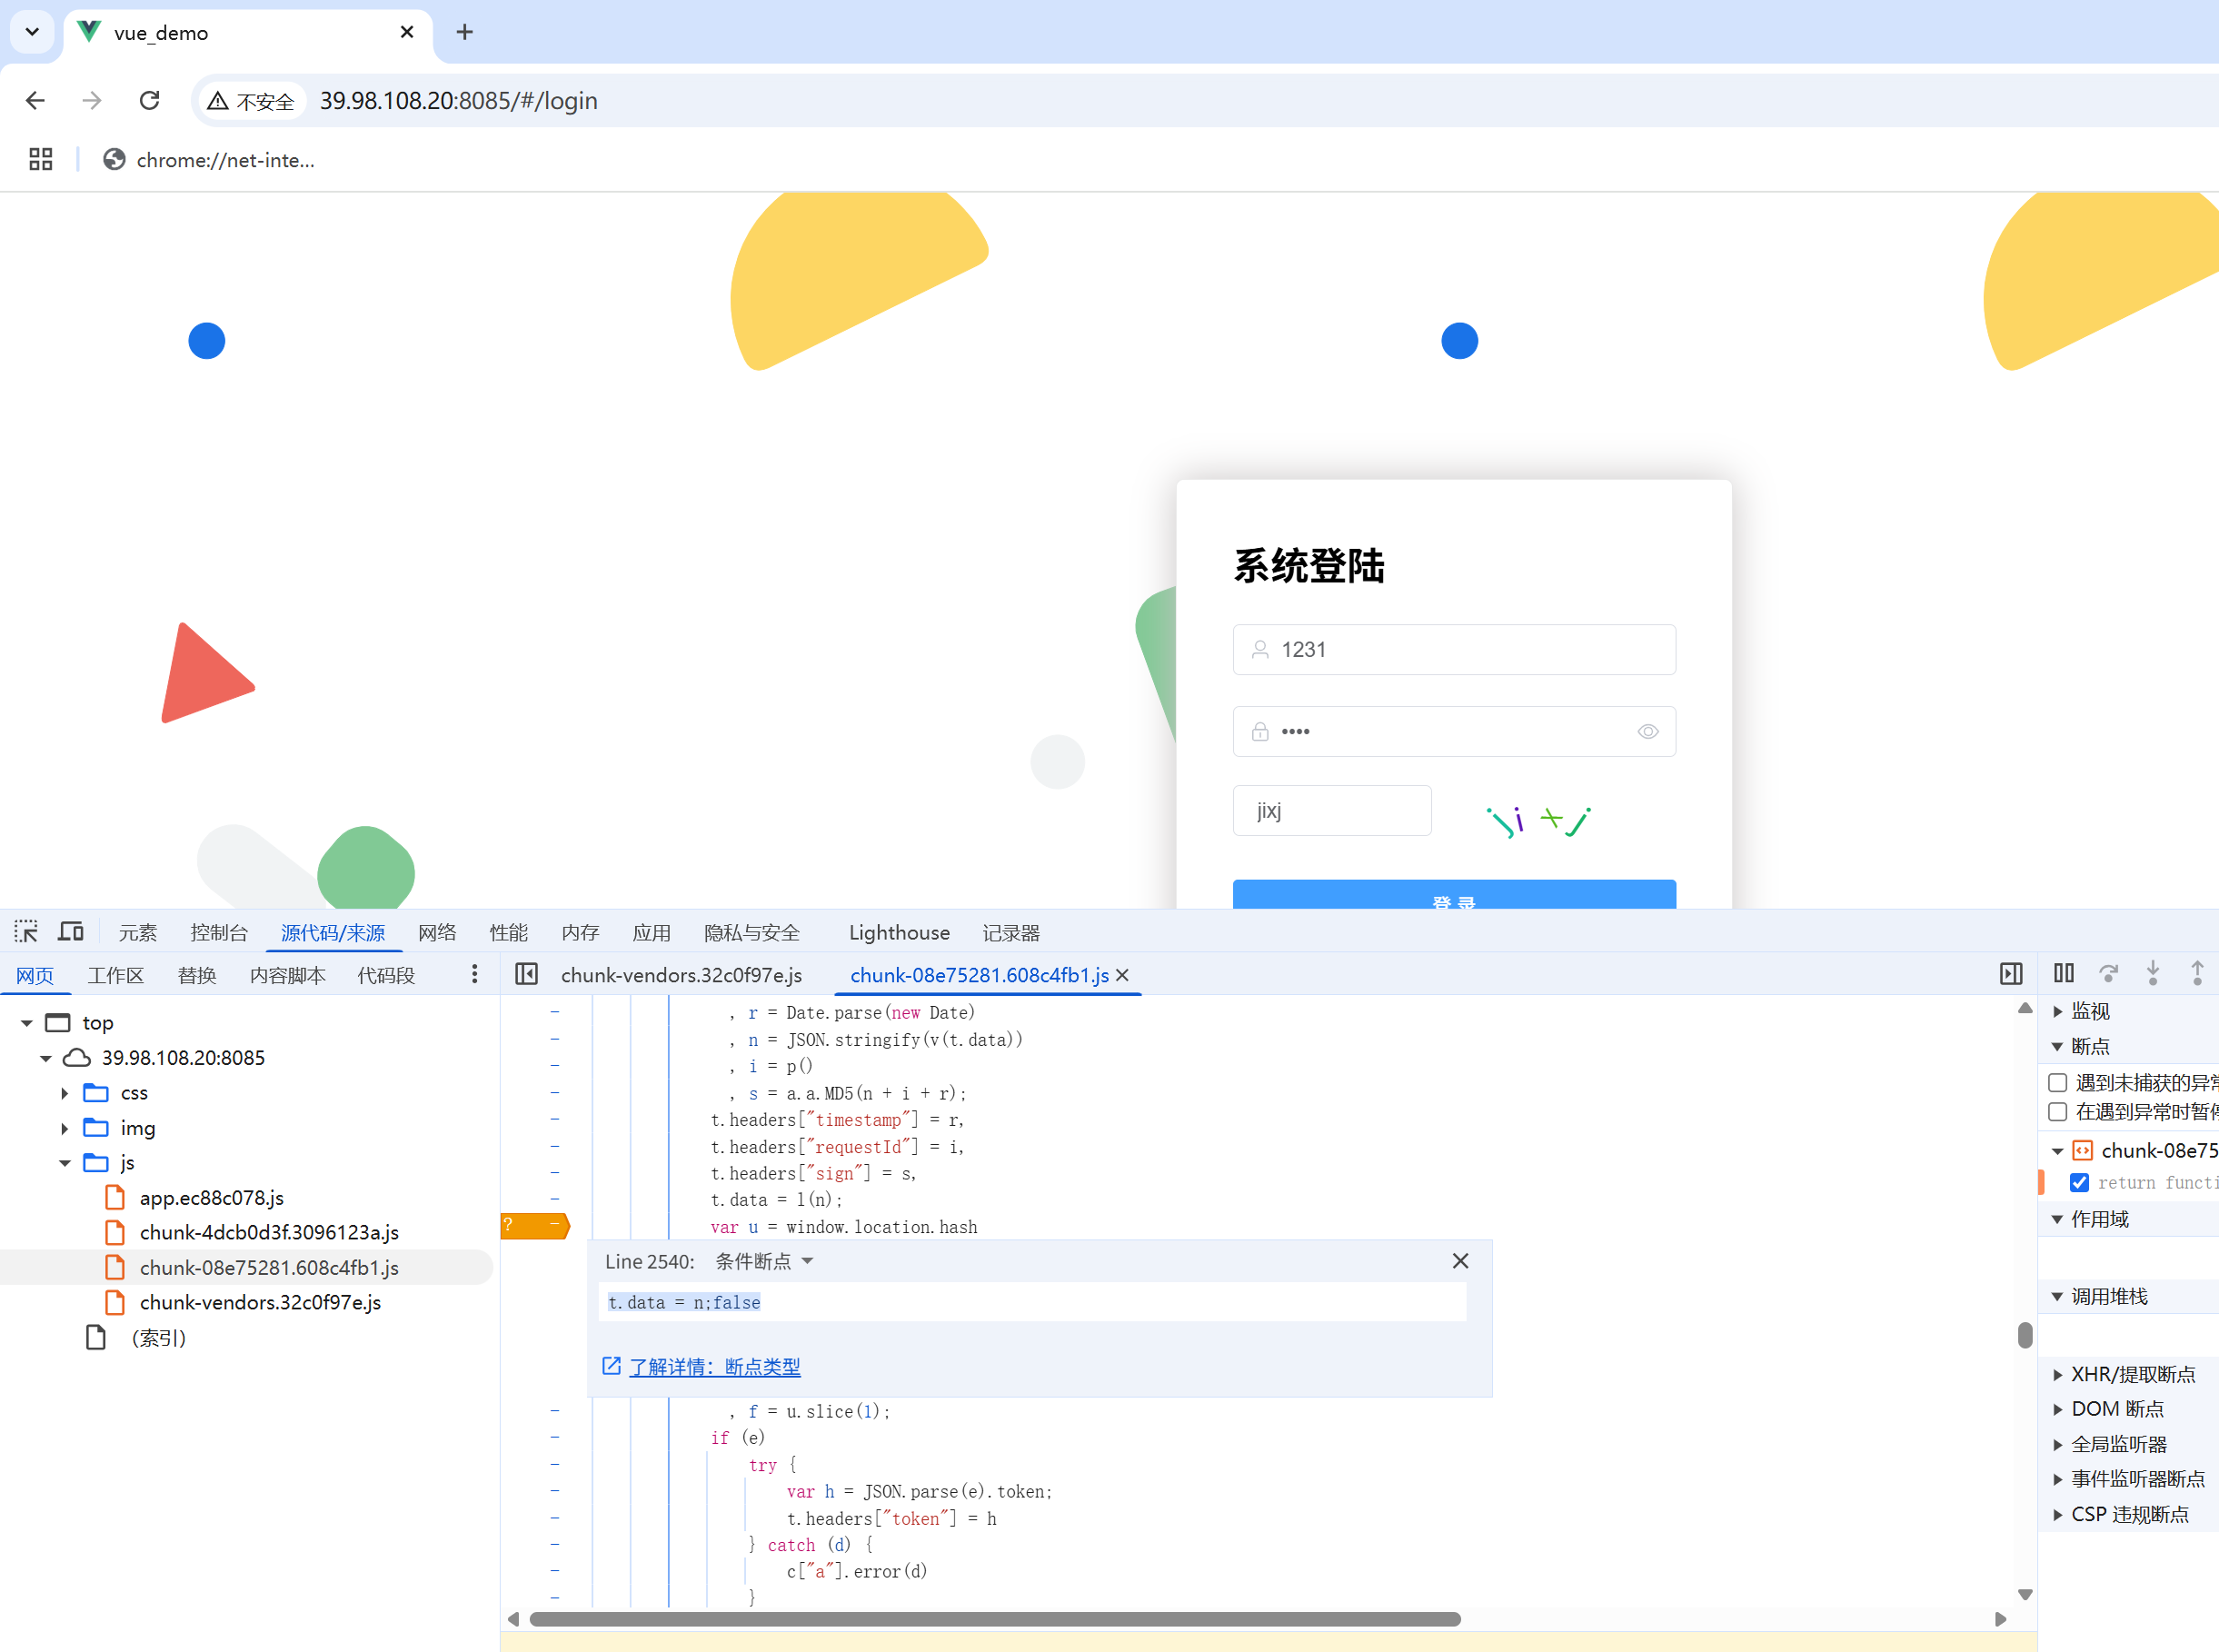
#当然我这里使用的是条件断点调试展示,对条件断点感兴趣的可以去了解一下。
第七步调试明文与mitmproxy耦合加密签名关系与服务器通信测试。
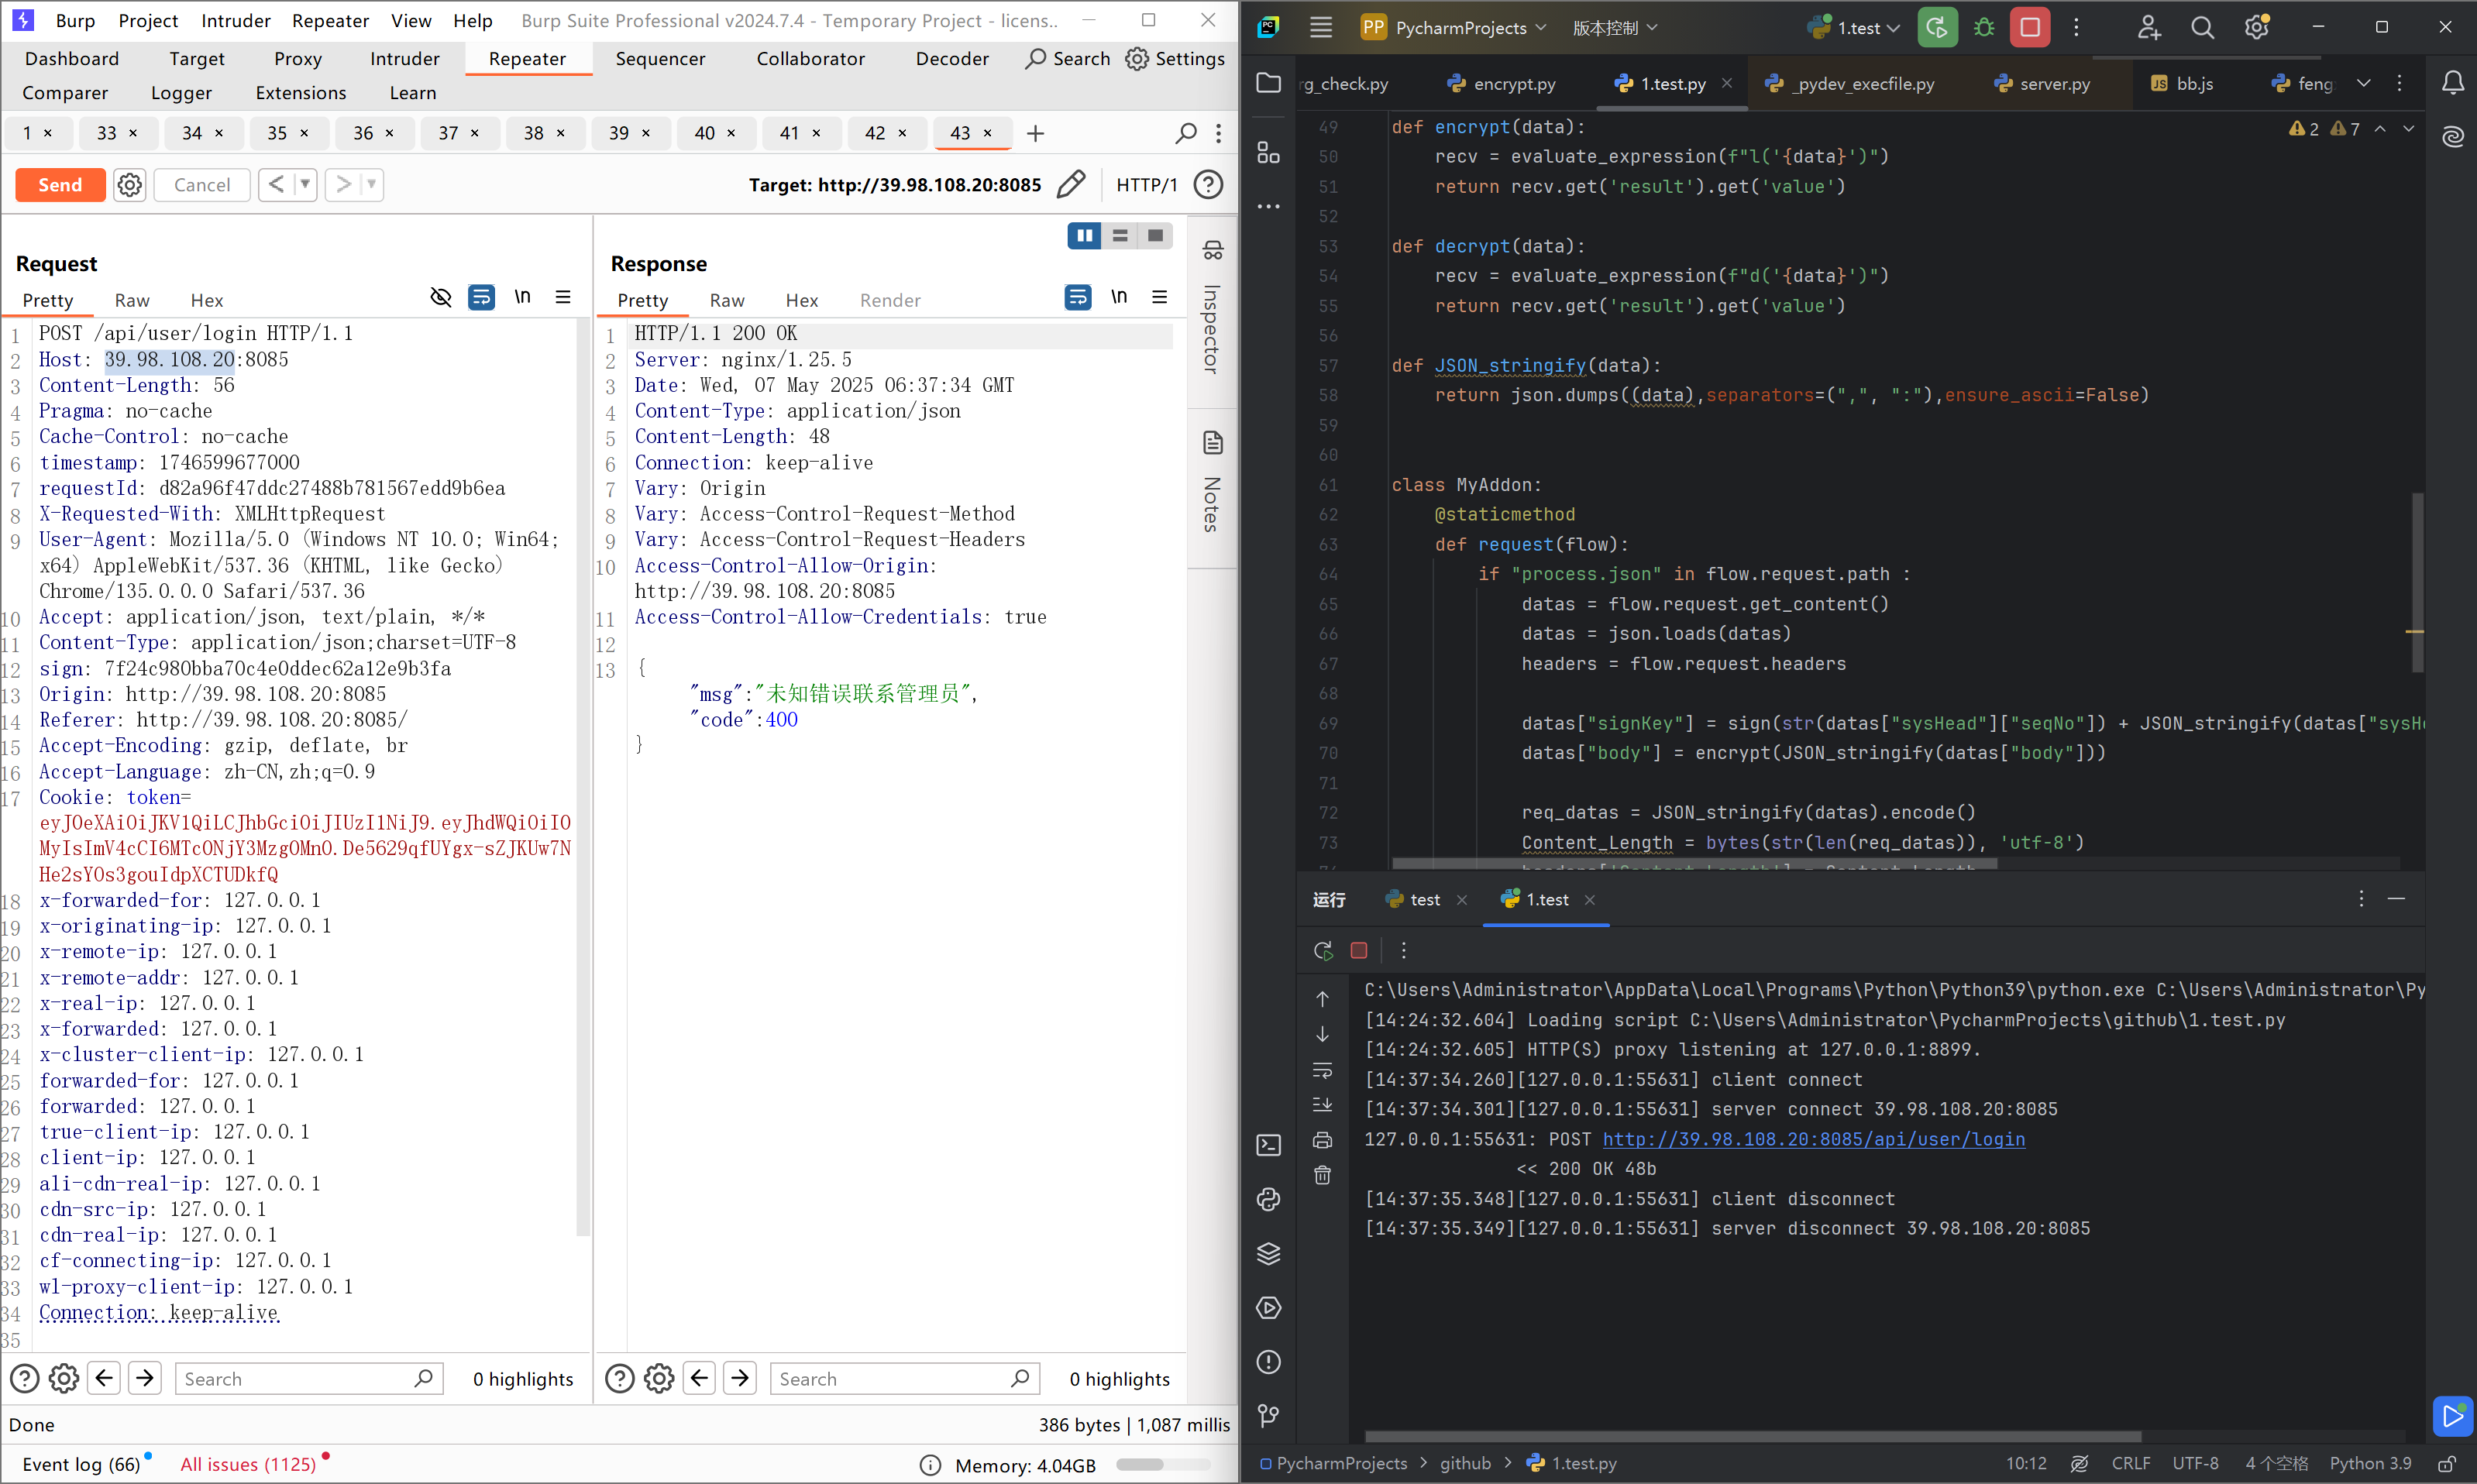
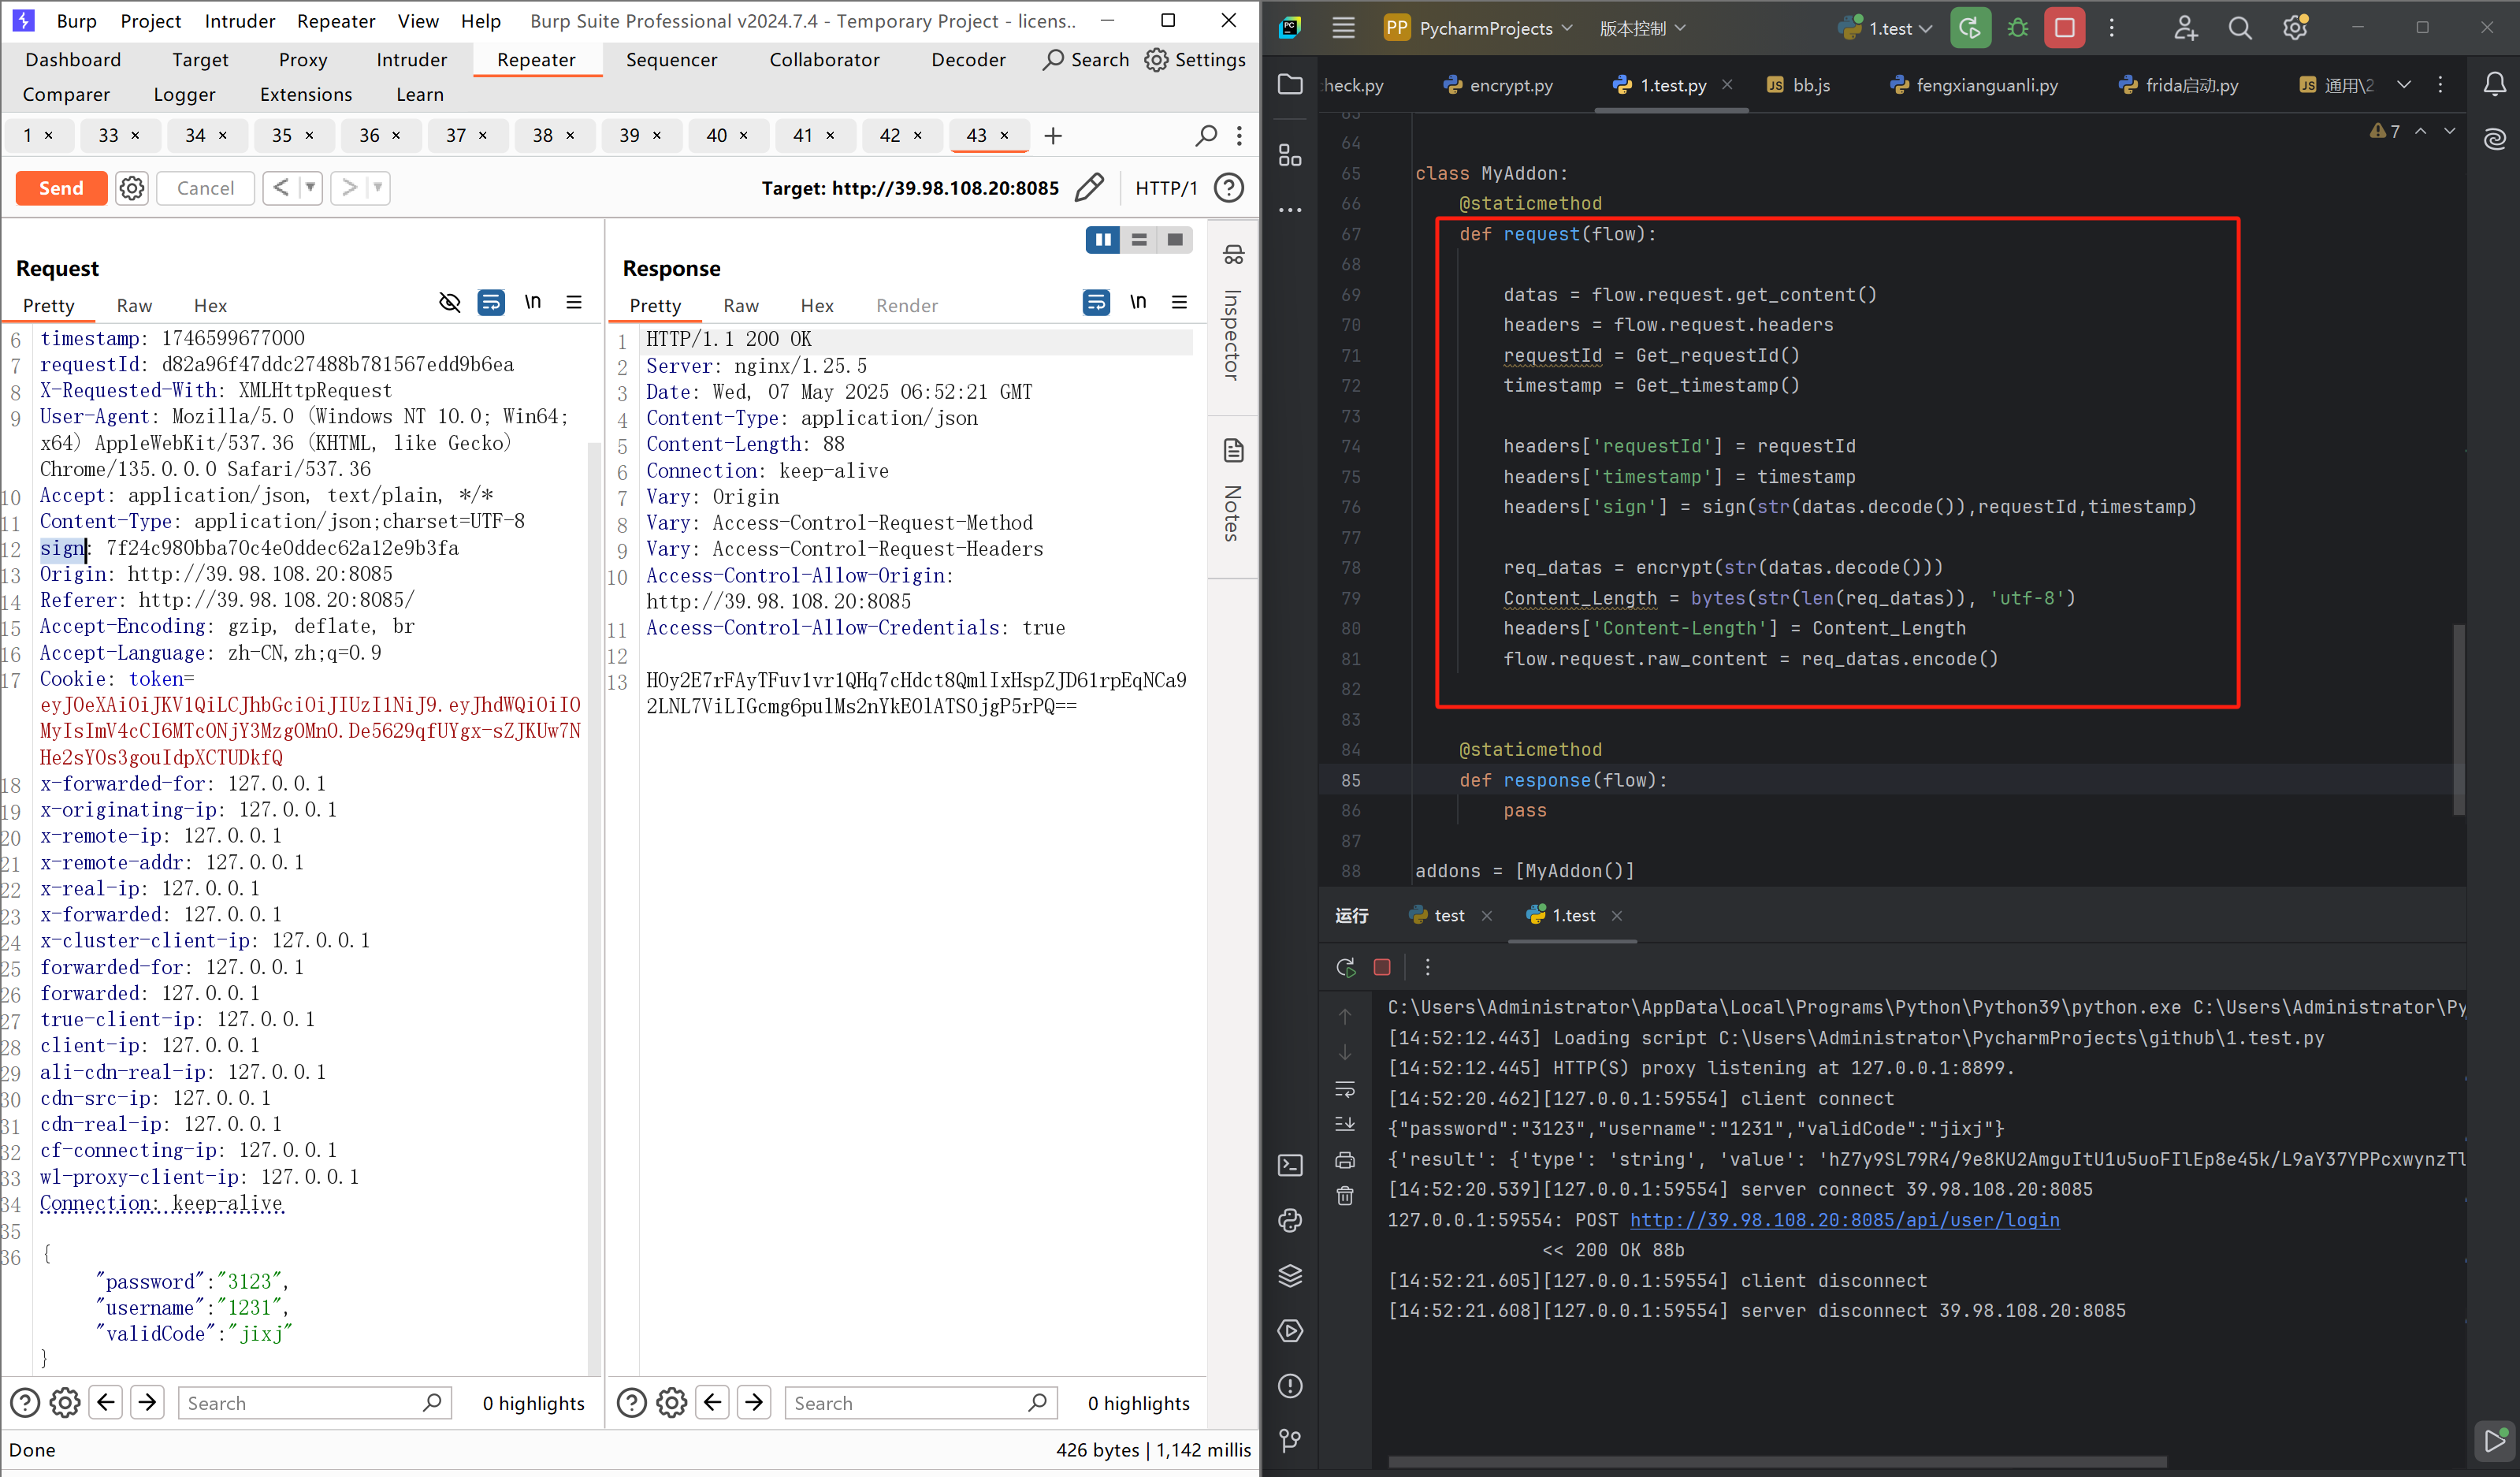
保留存在调用接口展示,方便调试bug。
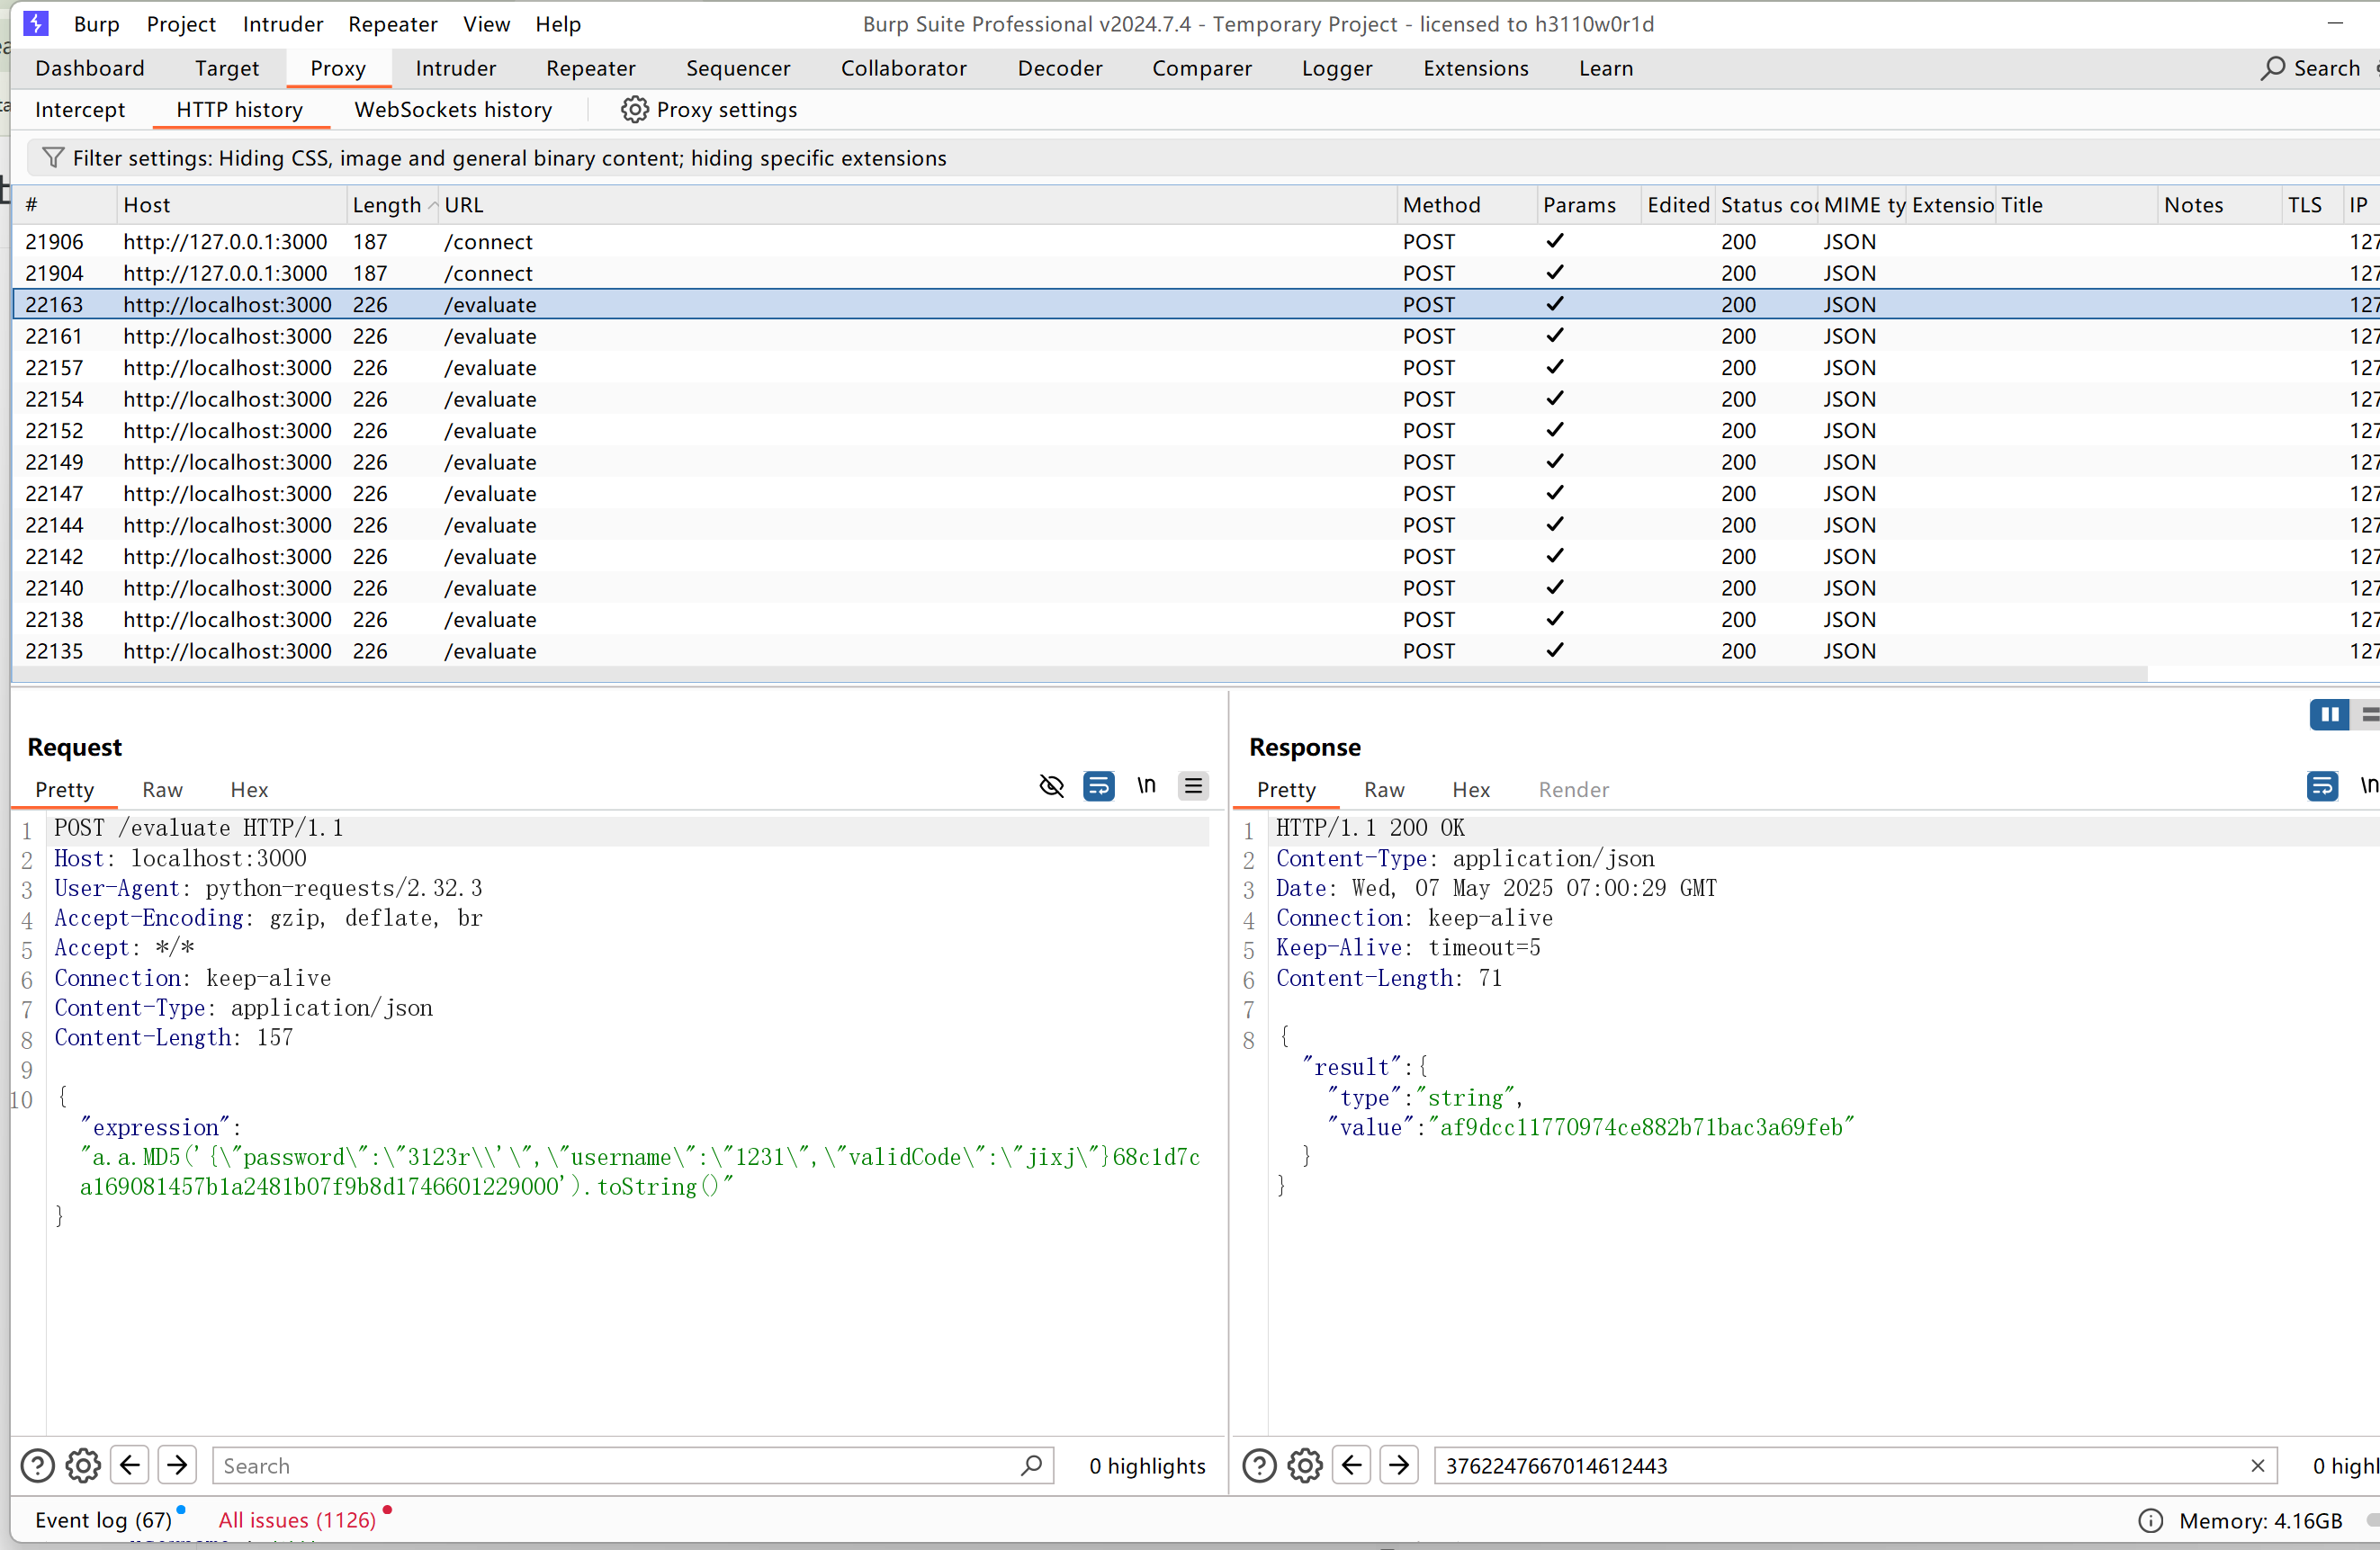
完成所有代码加解密流程,整体干净整洁清爽,原汁原味,还可以将一部分JS函数做成接口,避免手动重复实现。优点多多,个人感觉比jsrpc更好用,更简单轻便。

预热一下

安卓微信小程序的JS修改技术。
相关推荐
QXWZ_IA6 分钟前
具身智能在油气行业规模化应用面临哪些技术挑战?
人工智能·安全
笑容掩饰我的失落2 小时前
区块链从小白到精通(十):合约安全与上线——重入攻击、Gas 优化与最佳实践
安全·区块链
flash俊杰3 小时前
v0.5-01 让桌面 AI 助手记得住:预算组装、递归摘要、长期记忆与评估基线
数据库·安全·架构
五萝卜3 小时前
webshell流量分析靶场WP
安全
菩提小狗4 小时前
每日安全情报报告 · 2026-11-14
网络安全·漏洞·cve·安全情报·每日安全
爱和冰阔落4 小时前
【Linux网络】TCP 半包粘包怎么解决?从长度报头、JSON 拆包到网络计算器完整实战
linux·运维·网络·tcp/ip
say_fall6 小时前
【Linux网络编程】UDP套接字编程:系统编程组件、基础回显服务、InetAddr与地址转换、翻译服务与线程池聊天室
linux·服务器·网络·udp·vr
博闻善行6 小时前
CTF之web篇(入门篇)
web安全·网络安全
云水一下16 小时前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
我不会插花弄玉18 小时前
6.传输层协议UDP【由浅入深-网络】
网络·网络协议·udp