BugKu Web渗透之需要管理员

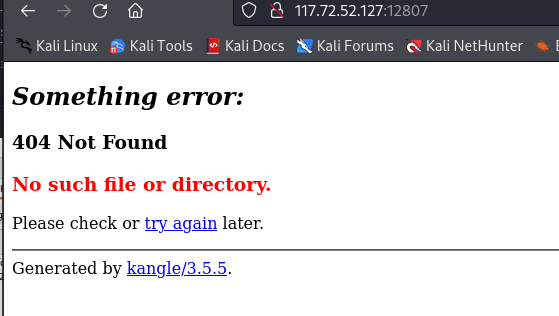
启动场景,打开网页,显示如下:

一般没有上面头绪的时候,就是两步:右键查看源代码 和 扫描网站目录。

步骤一:

右键查看源代码 和 扫描网站目录。

右键查看源代码没有发现异常。

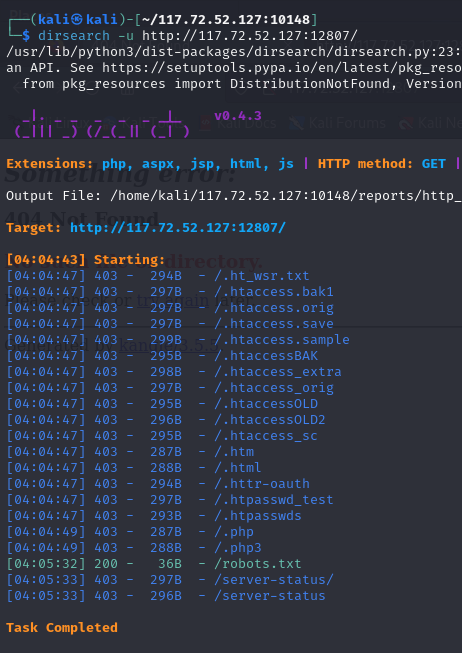
于是扫描网站目录,在kali中直接用dirsearch去扫描。

bash 复制代码
dirsearch -u 网址

结果如下:

一定要等到 Task Completed的提示出来,这样才是扫描完成。

看到扫描结果后,发现该网站有robots.txt。

步骤二:

查看robots.txt,结果如下:
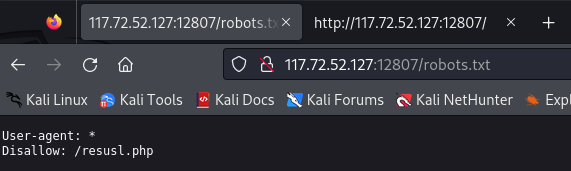
看起来,可以查看resusl.php。

步骤三:

查看resusl.php。
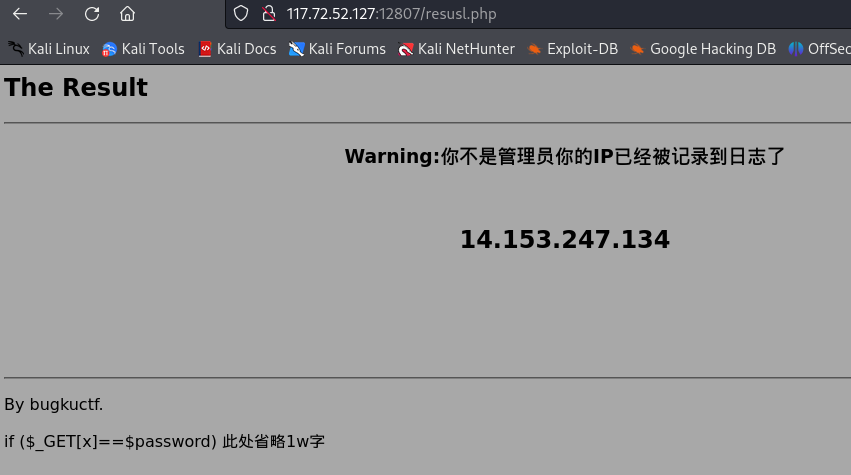
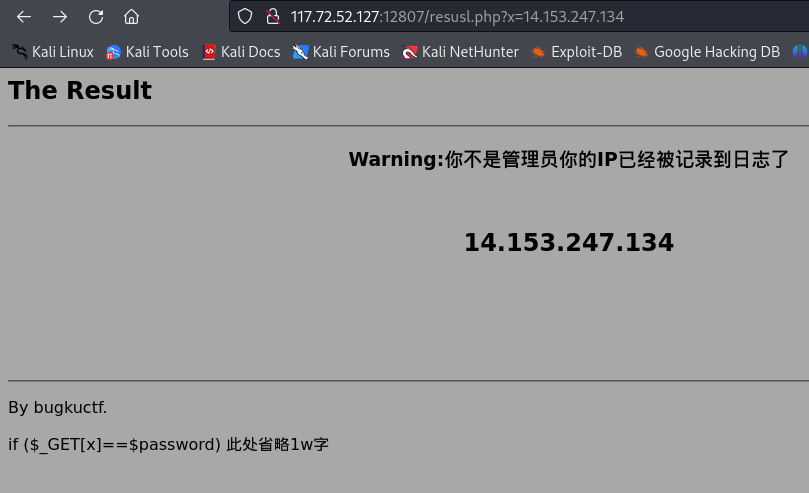
看到这边显示如果$_GETx是密码的话,后面省略了。我们可以猜测,如果x的值是密码就可以了。

步骤四:

猜测密码。

首先,我猜测是不是下方的IP地址。于是拼接成:117.72.52.127:12807/resusl.php?x=14.153.247.134。结果还是不对。
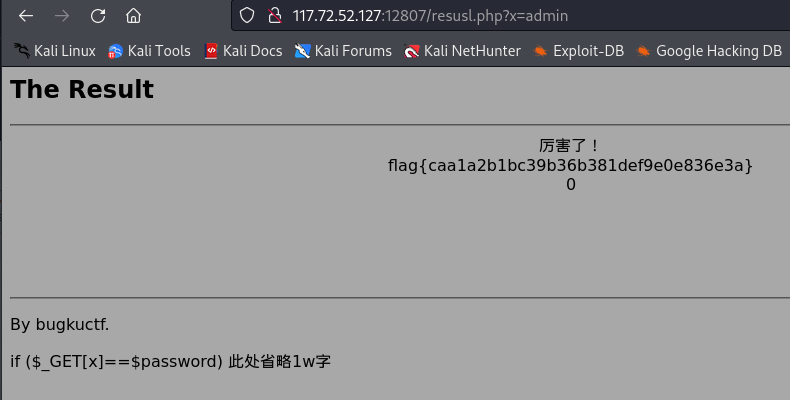
于是我又猜测密码会不会是管理员,admin。因为题目给了提示。于是尝试拼接网址:

117.72.52.127:12807/resusl.php?x=admin

结果flag出现。
我本来还准备进行爆破的,结果没想到做出来了。感觉这题应该叫弱密码呀。管理员,让我想到其他地方去了。

相关推荐
jianqiang.xue9 小时前
一天合入三笔CVE:RT-Thread的安全账本是怎么记的
安全
afumu13 小时前
Go 写一个只监听 127.0.0.1 的控制服务:鉴权、白名单、危险命令拦截
后端·安全·go
艺杯羹14 小时前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
QXWZ_IA17 小时前
具身智能在油气行业规模化应用面临哪些技术挑战?
人工智能·安全
笑容掩饰我的失落19 小时前
区块链从小白到精通(十):合约安全与上线——重入攻击、Gas 优化与最佳实践
安全·区块链
flash俊杰20 小时前
v0.5-01 让桌面 AI 助手记得住:预算组装、递归摘要、长期记忆与评估基线
数据库·安全·架构
五萝卜20 小时前
webshell流量分析靶场WP
安全
杨凯凡2 天前
IT日报|2026-11-13:GitHub 大规模凭据攻击、Signal 形式化验证、Claude 新模型与 AI 安全诉讼
人工智能·安全·github
P1Browser2 天前
账号触发平台安全审核?拆解标准申诉流程与材料清单
大数据·人工智能·安全·多账号管理·指纹浏览器·账户安全·运营合规
Fnetlink12 天前
2026年企业安全组网供应商方案推荐
安全