🔥「炎码工坊」技术弹药已装填!
点击关注 → 解锁工业级干货【工具实测|项目避坑|源码燃烧指南】
在云原生架构中,微服务之间的通信安全至关重要。OAuth2 作为主流的授权协议,广泛应用于保护分布式系统中的资源访问。本文将从基础概念到实践细节,为初学者解析 OAuth2 在微服务通信中的应用。
一、基础概念
OAuth2 是一种开放授权协议,允许第三方应用在不暴露用户凭证的情况下,安全地访问用户资源。其核心角色包括:
- 资源拥有者(Resource Owner):通常是用户,拥有数据或服务的控制权。
- 客户端(Client):需要访问资源的应用程序(如 Web 前端、移动应用)。
- 授权服务器(Authorization Server):验证用户身份并颁发访问令牌(Access Token)。
- 资源服务器(Resource Server):托管受保护资源,验证令牌后提供访问权限。
授权流程示例(授权码模式)
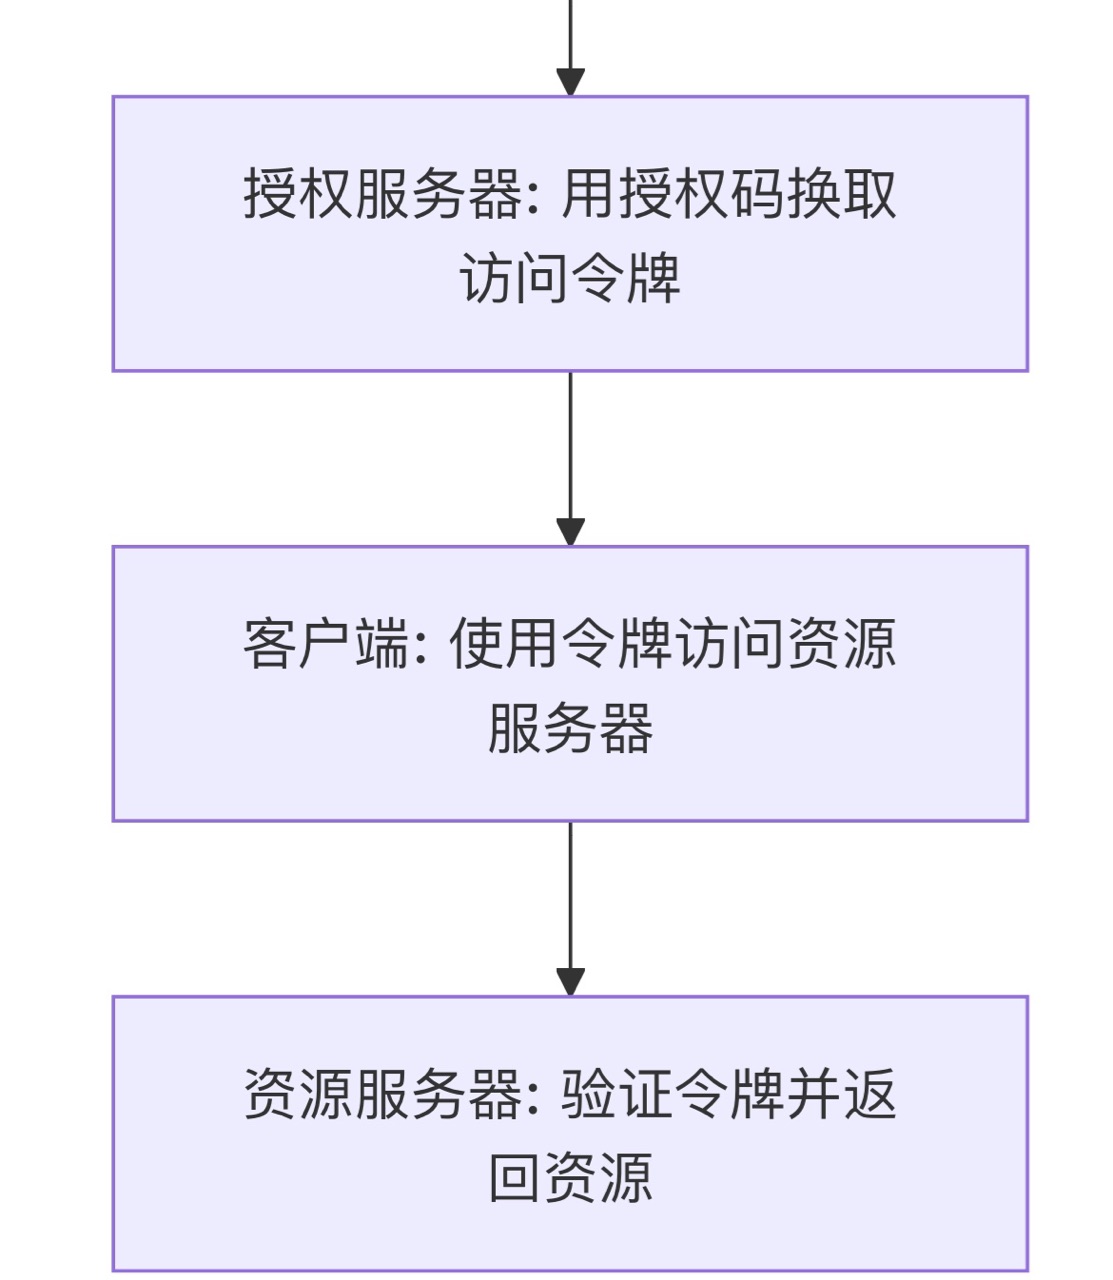
二、技术实现
在微服务中集成 OAuth2 的核心步骤:
-
搭建统一授权中心
使用 Spring Security OAuth2 或 Keycloak 等框架,构建集中式授权服务器。@Configuration @EnableAuthorizationServer public class AuthServerConfig extends AuthorizationServerConfigurerAdapter { // 配置客户端信息和令牌存储策略 } -
保护资源服务器
微服务作为资源服务器,需验证客户端的访问令牌:@Configuration @EnableResourceServer public class ResourceServerConfig extends ResourceServerConfigurerAdapter { // 配置令牌解析规则(如 JWT 解析) } -
网关集成
在 API 网关(如 Spring Cloud Gateway)中统一校验令牌:spring: cloud: gateway: routes: - id: auth-check uri: lb://auth-server predicates: - Path=/api/** filters: - OAuth2CheckFilter
三、常见风险
| 风险类型 | 场景示例 | 影响 |
|---|---|---|
| 认证绕过 | 第三方登录仅依赖 OpenID | 攻击者窃取 OpenID 登录 |
| 开放重定向 | 未校验 redirect_uri参数 |
窃取授权码或令牌 |
| SSRF(服务端请求伪造) | 客户端注册时提供恶意 URL | 扫描内网资源或发起攻击 |
四、解决方案
-
强化参数校验
-
对
redirect_uri设置白名单,防止开放重定向:oauth2: client: redirect-uri: https://trusted-domain.com/callback
-
-
令牌安全设计
- 使用短生命周期令牌(如 1 小时过期)+ 刷新令牌机制。
- 加密存储令牌(如 JWT 使用签名算法
HS256)。
-
防御 SSRF
- 限制客户端注册时的元数据 URL 访问范围(如禁止
http://127.0.0.1)。
- 限制客户端注册时的元数据 URL 访问范围(如禁止
五、工具示例
| 工具名称 | 用途说明 | 示例场景 |
|---|---|---|
| Spring Security OAuth2 | 快速构建授权服务器和资源服务器 | Java 微服务集成 |
| Keycloak | 开源身份认证与管理平台 | 多租户 SaaS 系统 |
| Auth0 | 云服务身份管理 | 企业级 SSO 解决方案 |
| JWT.io | 令牌调试与解析工具 | 开发调试时查看令牌内容 |
六、最佳实践
- 选择合适授权模式
- Web 应用:优先使用授权码模式(最安全)。
- 移动应用:结合 PKCE(Proof Key for Code Exchange)增强安全性。
- 密钥管理
- 定期轮换客户端密钥(Client Secret)。
- 使用 HSM(硬件安全模块)存储敏感密钥。
- 监控与审计
- 记录令牌发放和使用日志,检测异常行为。
- 结合 WAF(Web 应用防火墙)拦截恶意请求。
- 传输加密
- 强制 HTTPS 通信,防止中间人攻击(MITM)。
专有名词说明表
| 术语名称 | 英文全称/缩写 | 解释说明 |
|---|---|---|
| OAuth2 | Open Authorization 2.0 | 开放授权协议第二版,用于第三方安全访问用户资源 |
| JWT | JSON Web Token | 一种紧凑的 JSON 格式令牌,用于在客户端和服务器间安全传输信息 |
| Access Token | 访问令牌 | 短生命周期的凭证,用于访问受保护资源 |
| Refresh Token | 刷新令牌 | 用于获取新访问令牌的长期凭证 |
| SSO | Single Sign-On | 单点登录,用户一次登录即可访问多个系统 |
| SSRF | Server Side Request Forgery | 服务端请求伪造攻击,利用服务器发起恶意请求 |
| PKCE | Proof Key for Code Exchange | 授权码模式的扩展,防止令牌被窃取 |
| HSM | Hardware Security Module | 硬件安全模块,用于安全存储密钥和加密操作 |
通过以上六个维度的解析,初学者可以快速掌握 OAuth2 在微服务通信中的核心框架与实践方法。后续可结合具体业务场景(如金融级安全需求)深入学习高级配置与攻防策略。
🚧 您已阅读完全文99%!缺少1%的关键操作:
加入「炎码燃料仓」🚀 获得:
√ 开源工具红黑榜
√ 项目落地避坑指南
√ 每周BUG修复进度+1%彩蛋
(温馨提示:本工坊不打灰工,只烧脑洞🔥)