一、实验拓补图
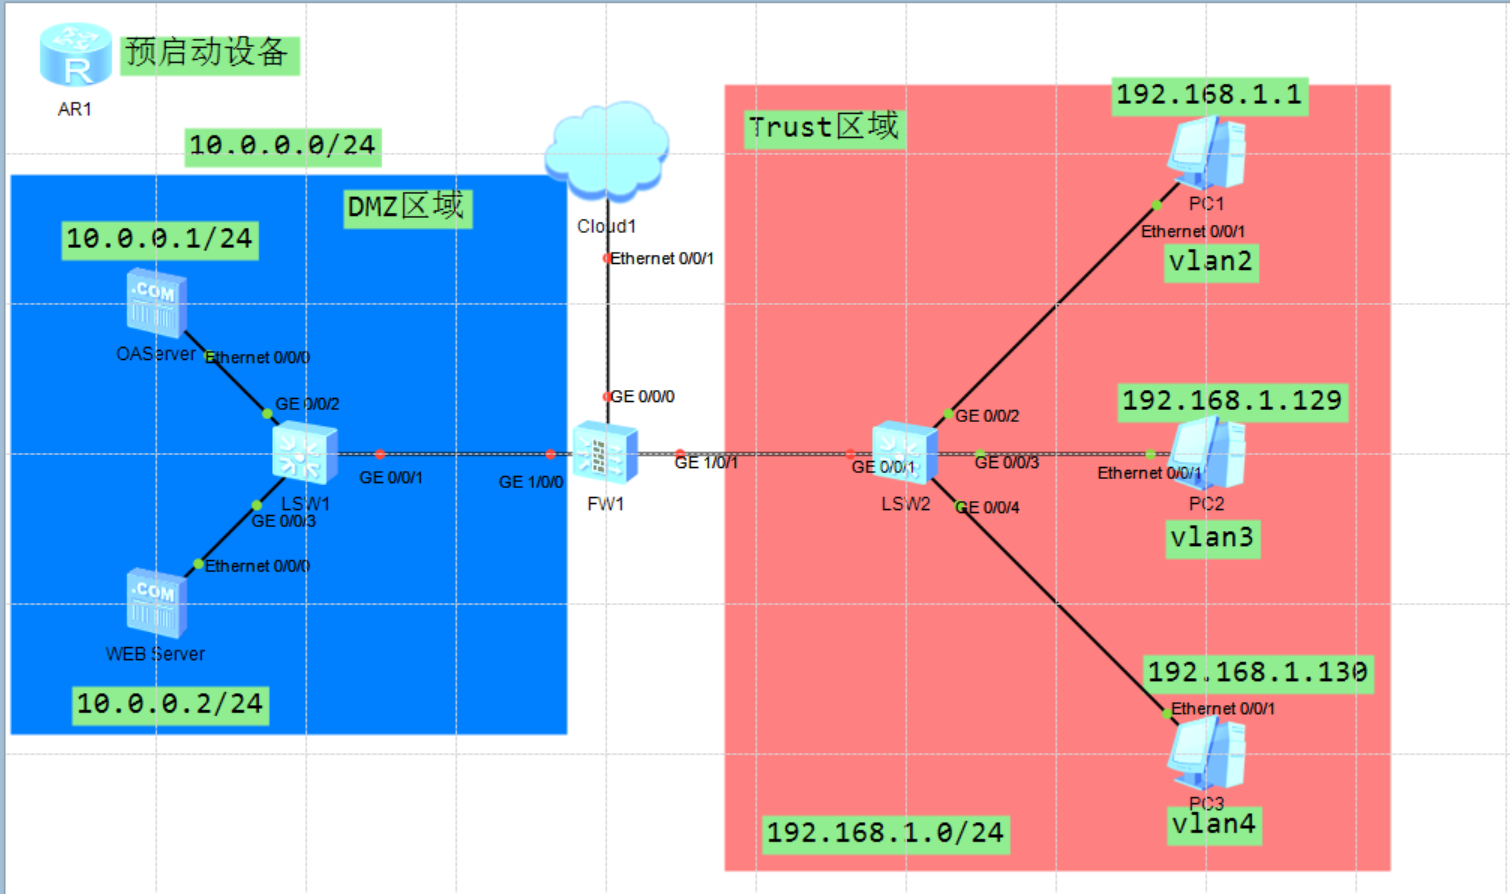
二、实验需求
1、VLAN 2属于办公区;VLAN 3属于生产区
2、办公区PC在工作日时间(周一至周五,早8到晚6)可以正常访OA Server,其他时间不允许
3、办公区PC可以在任意时刻访问Web server
4、生产区PC可以在任意时刻访问OA Server,但是不能访问Web Server
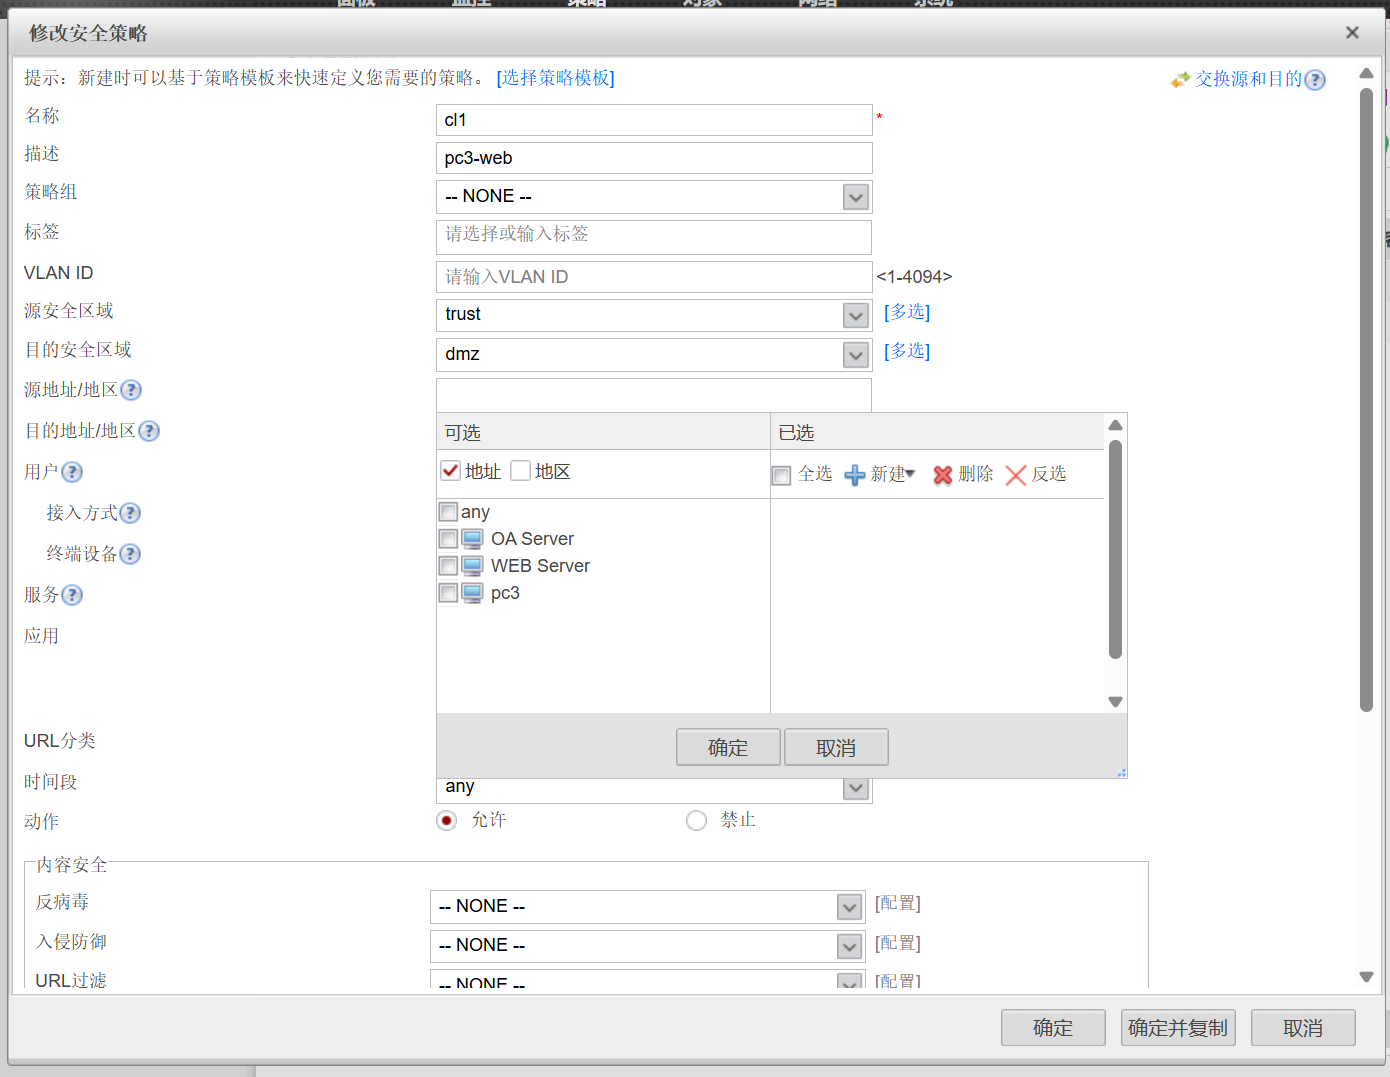
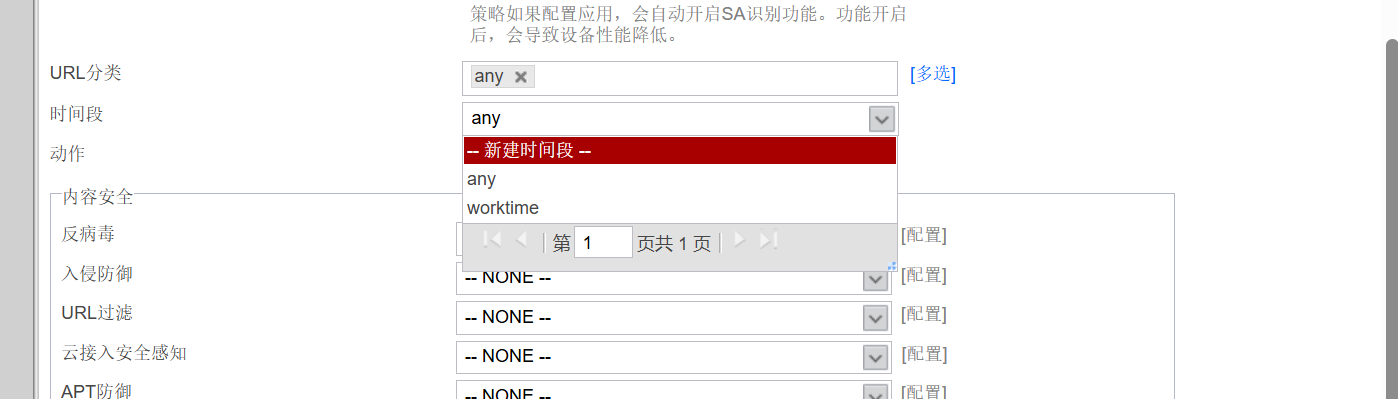
5、特例:生产区PC3可以在每周一早10到早11访问Web Server,用来更新企业最新产品信息
三、分析实验需求
一、VLAN 配置
- 创建 VLAN:在交换机上分别创建 VLAN 2(办公区)和 VLAN 3(生产区)。
- 端口分配 :
- 将办公区的 PC(如 PC1)连接的交换机端口划分到 VLAN 2。
- 将生产区的 PC(如 PC2、PC3)连接的交换机端口划分到 VLAN 3。
二、防火墙策略配置
- 办公区 PC(VLAN 2)访问 OA Server :
- 允许规则:配置基于时间的访问规则,允许 VLAN 2 的流量在工作日(周一至周五)的早 8 点到晚 6 点访问 OA Server 所在的服务器(可能在 DMZ 区域或其他特定网段)。
- 禁止规则:在其他时间段,配置规则禁止 VLAN 2 的流量访问 OA Server。
- 办公区 PC(VLAN 2)访问 Web Server:配置允许规则,允许 VLAN 2 的流量在任意时间访问 Web Server。
- 生产区 PC(VLAN 3)访问 OA Server:配置允许规则,允许 VLAN 3 的流量在任意时间访问 OA Server。
- 生产区 PC(VLAN 3)访问 Web Server :
- 常规禁止规则:配置规则禁止 VLAN 3 中除 PC3 外的其他 PC 访问 Web Server。
- PC3 特殊规则:配置基于时间的访问规则,允许 PC3(属于 VLAN 3)在每周一的早 10 点到早 11 点访问 Web Server。
三、路由配置
- 三层交换机或路由器:确保三层交换机或路由器上配置了正确的路由,使得不同 VLAN 之间以及与外部网络(如 Internet)能够进行通信。
- 默认网关:为每个 VLAN 配置默认网关,以便 VLAN 内的设备能够访问其他网络。
四、时间策略配置
- 在防火墙或相关设备上:配置时间对象,定义工作日(周一至周五)、早 8 点到晚 6 点、每周一的早 10 点到早 11 点等时间范围。
- 关联时间对象与访问规则:将时间对象与相应的防火墙访问规则进行关联,以实现基于时间的访问控制。
五、服务器配置
- OA Server 和 Web Server:确保服务器上的相关服务(如 OA 系统、Web 服务)正常运行,并且服务器的网络配置(如 IP 地址、子网掩码、默认网关等)正确,能够与其他网络设备进行通信。
四、具体配置
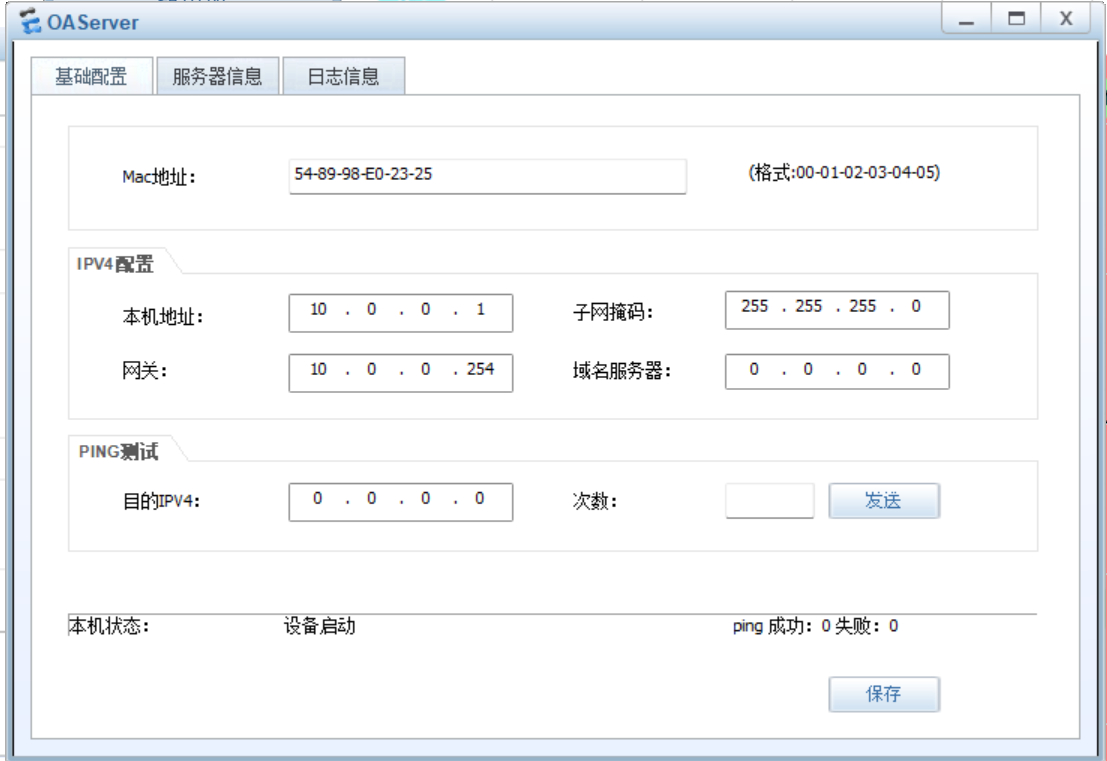
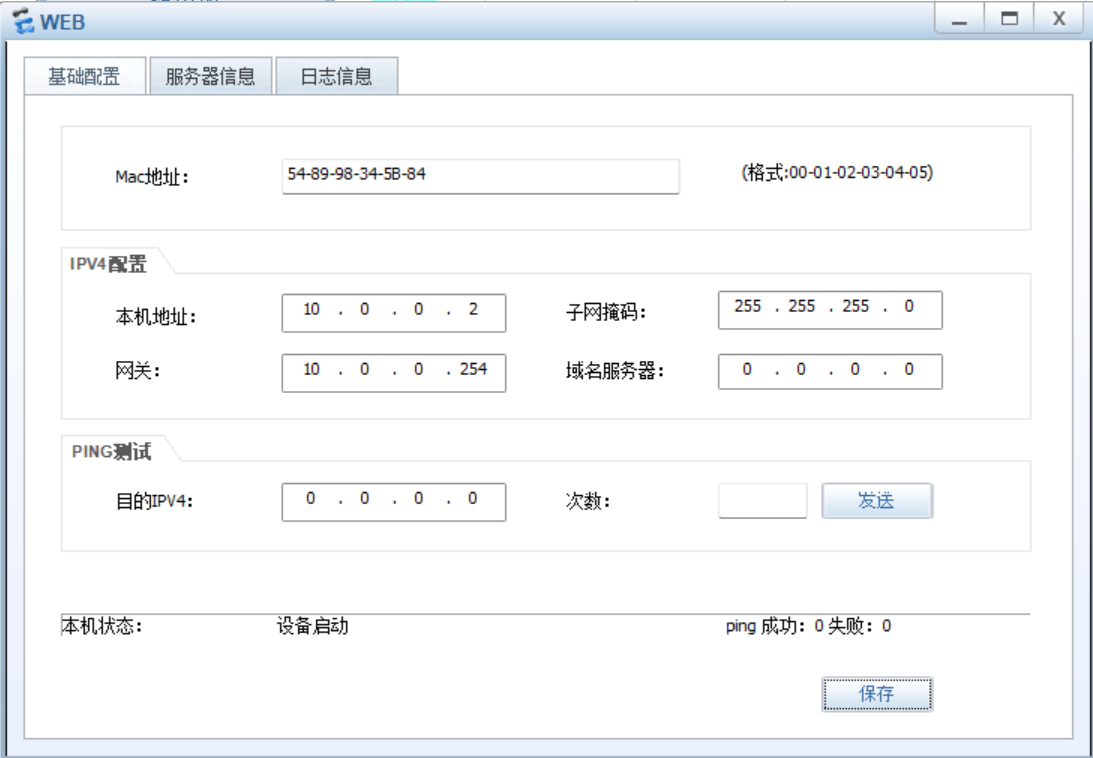
一、配置IP地址
OA Server
WEB Server
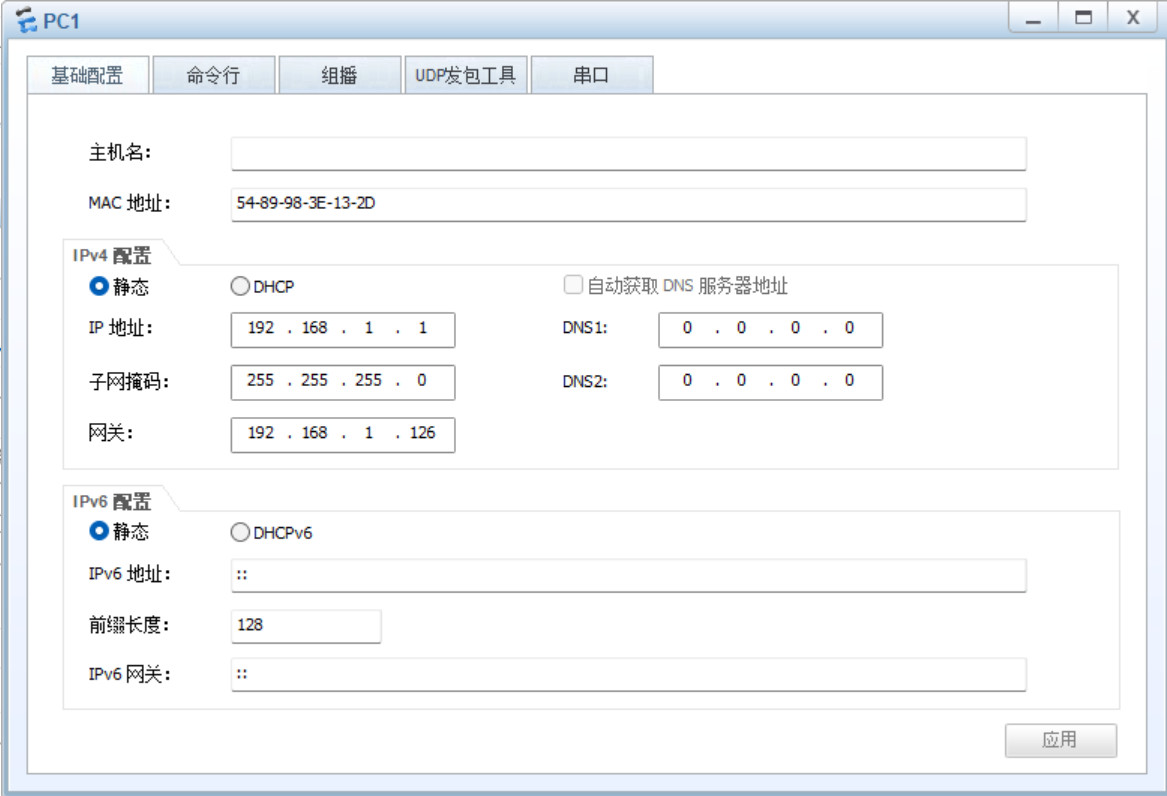
PC1
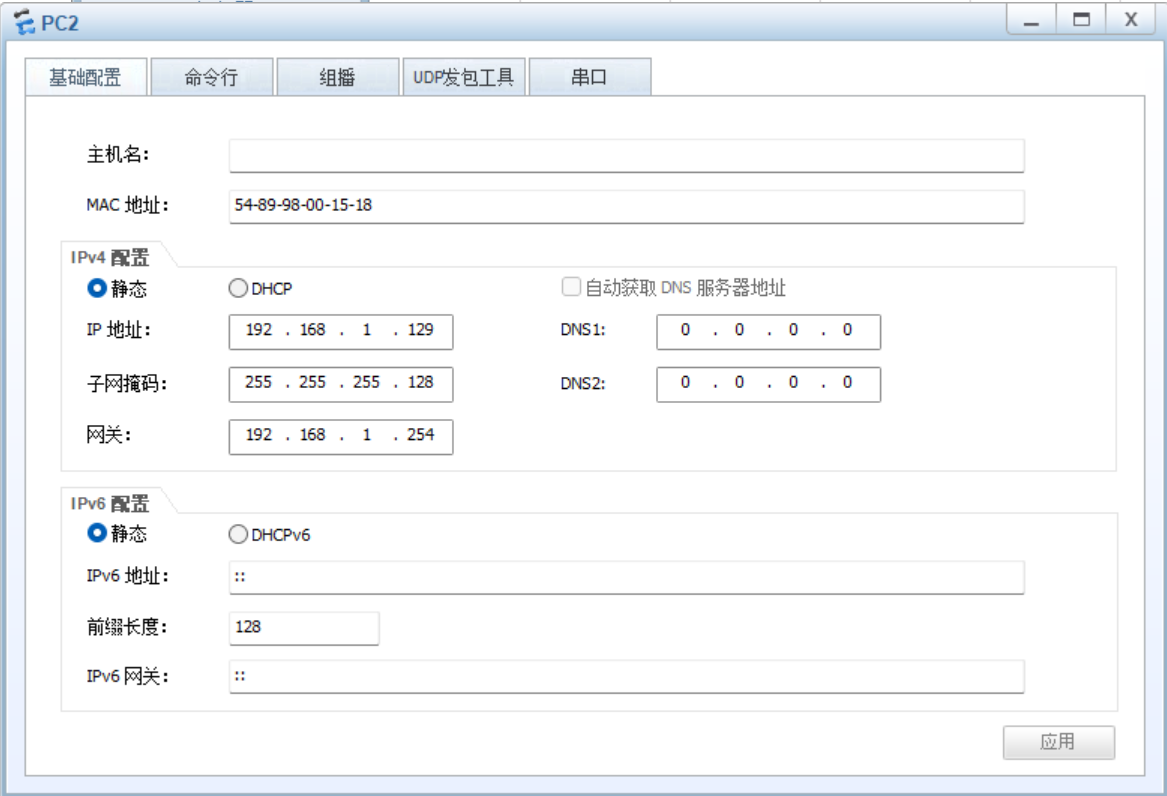
PC2
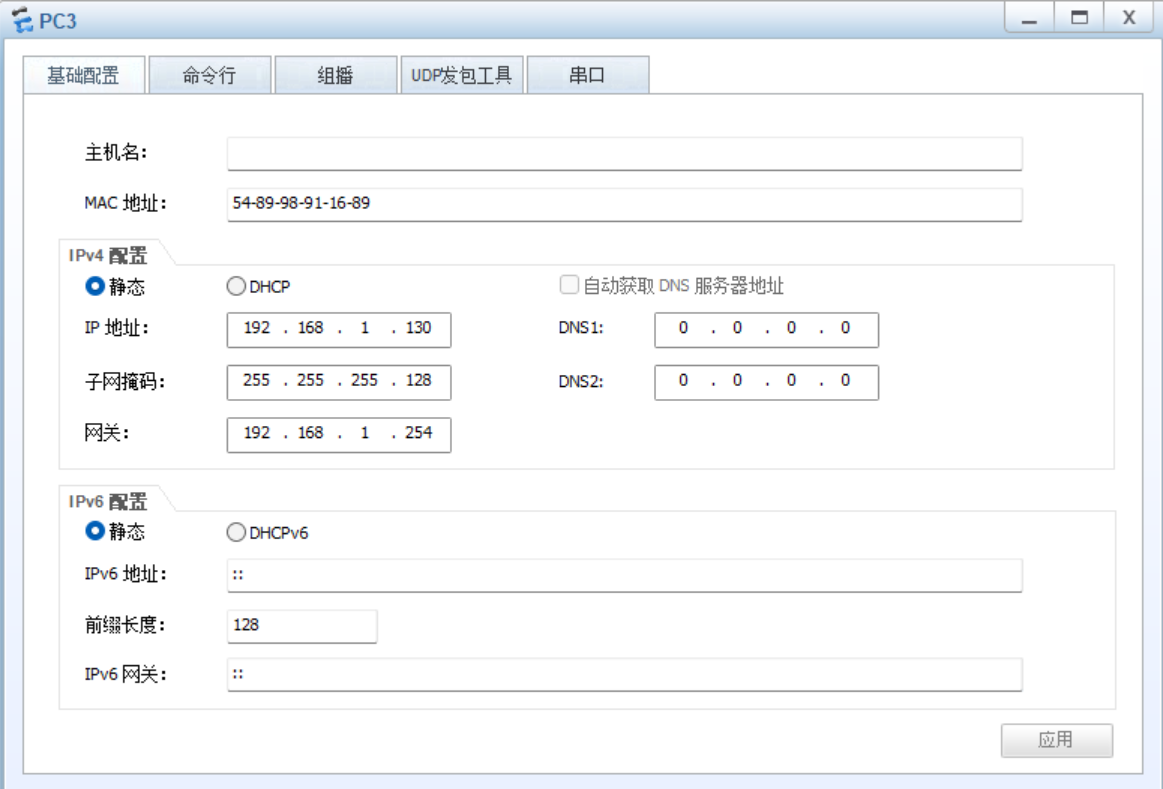
PC3
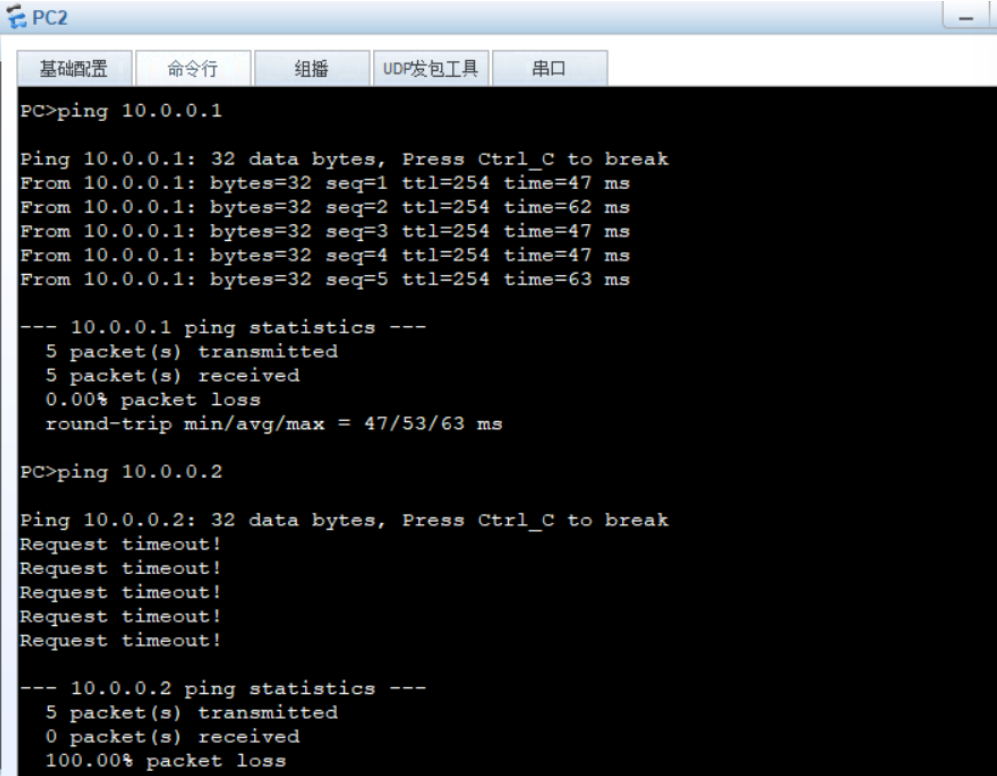
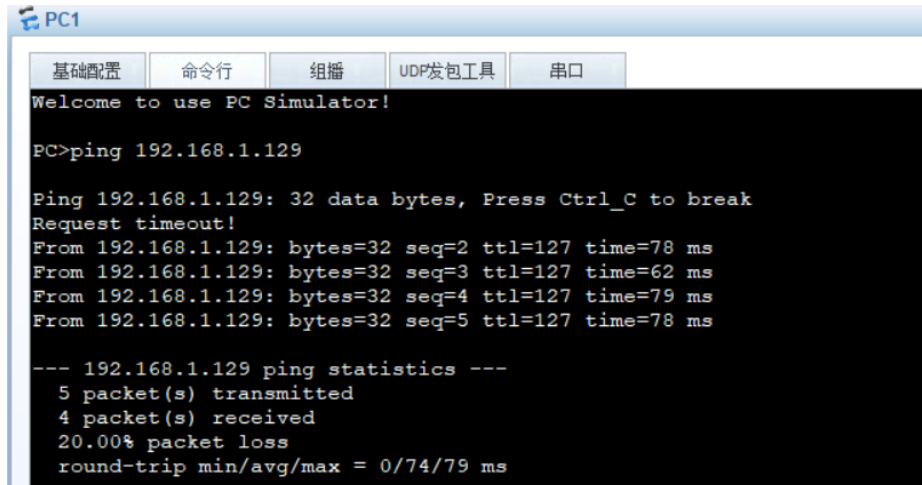
检查IP配置
PC1-PC2
PC2-PC3
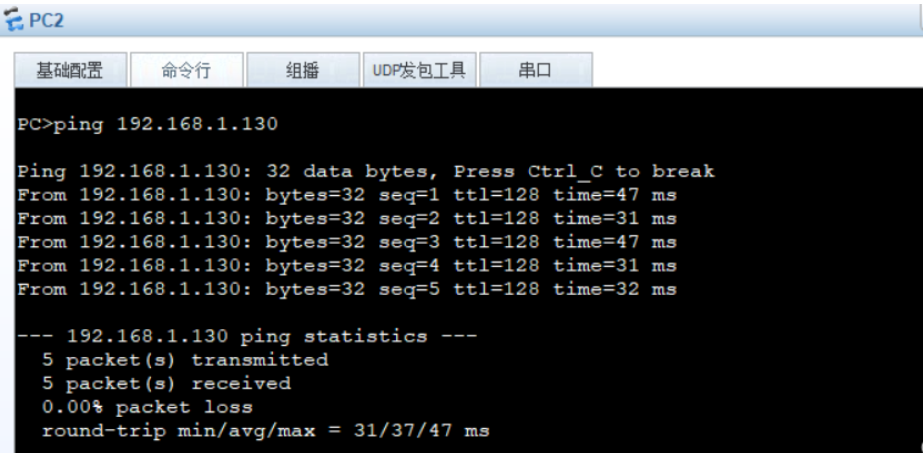
PC1-PC3
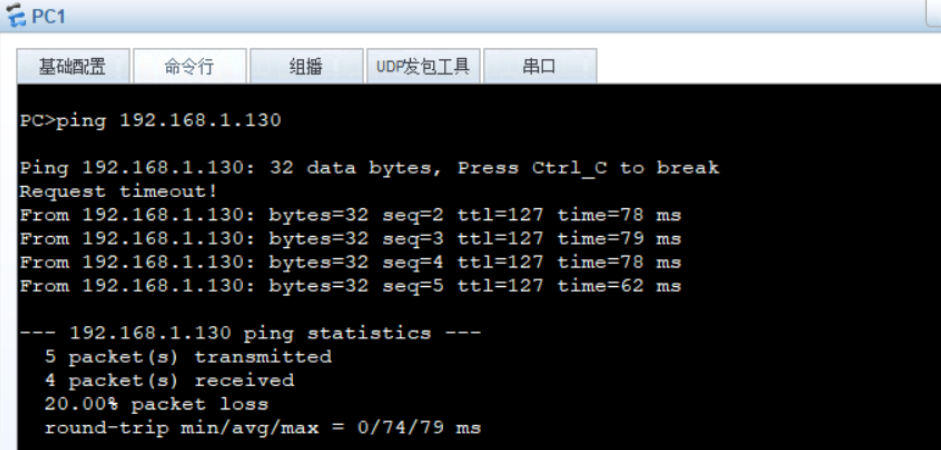
二、划分vlan
LSW2配置
[LSW2]vlan batch 2 3
[LSW2]interface GigabitEthernet 0/0/2
[LSW2-GigabitEthernet0/0/2]port link-type access
[LSW2-GigabitEthernet0/0/2]port default vlan 2
[LSW2]interface GigabitEthernet 0/0/3
[LSW2-GigabitEthernet0/0/3]port link-type access
[LSW2-GigabitEthernet0/0/3]port default vlan 3
[LSW2]interface GigabitEthernet 0/0/4
[LSW2-GigabitEthernet0/0/4]port link-type access
[LSW2-GigabitEthernet0/0/4]port default vlan 3
[LSW2]interface GigabitEthernet 0/0/1
[LSW2-GigabitEthernet0/0/1]port link-type trunk
[LSW2-GigabitEthernet0/0/1]port trunk allow-pass vlan 2 to 3
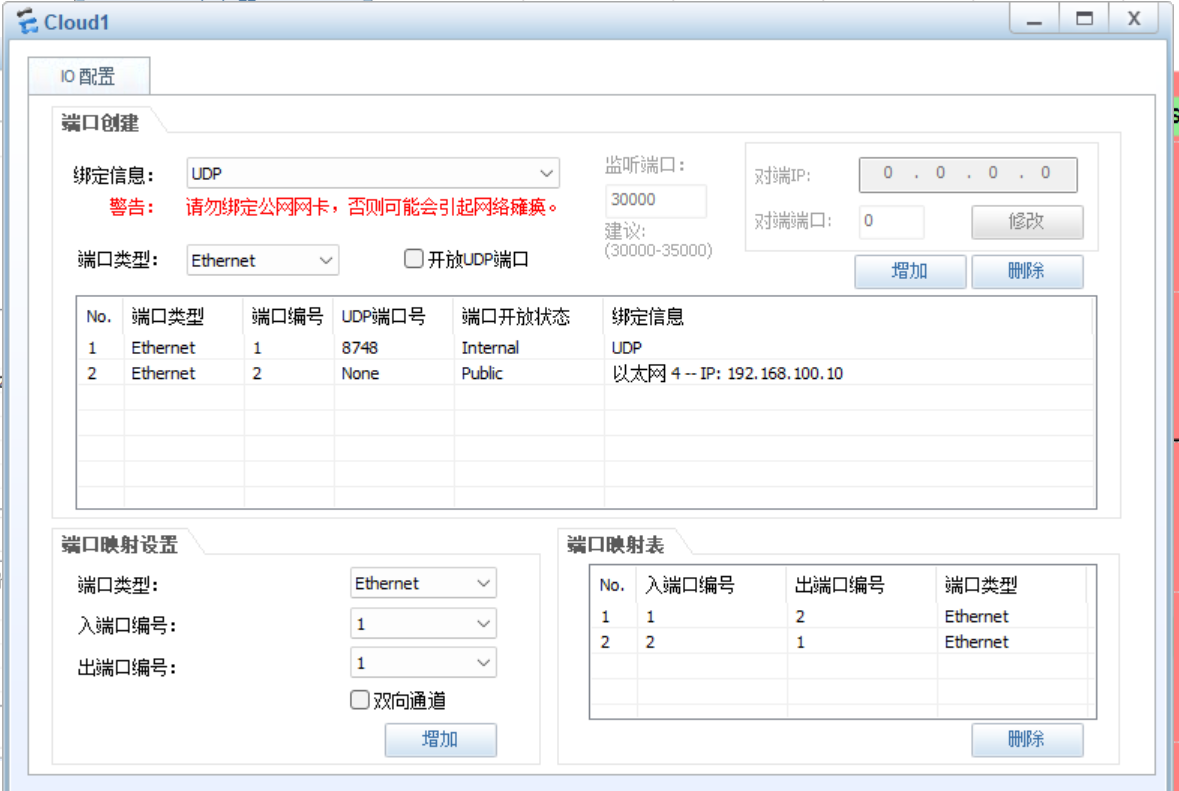
三、cloud配置
四、防火墙配置
在华为ENSP模拟器中防火墙的默认账号是:admin 密码是:Admin@123
进入防火请设备并且重置密码
Username:admin
Password:
The password needs to be changed. Change now? [Y/N]: y
Please enter old password:
Please enter new password:
Please confirm new password:
进入接口开启服务
[USG6000V1]interface GigabitEthernet 0/0/0
[USG6000V1-GigabitEthernet0/0/0]service-manage all permit
五、进入网页后台配置
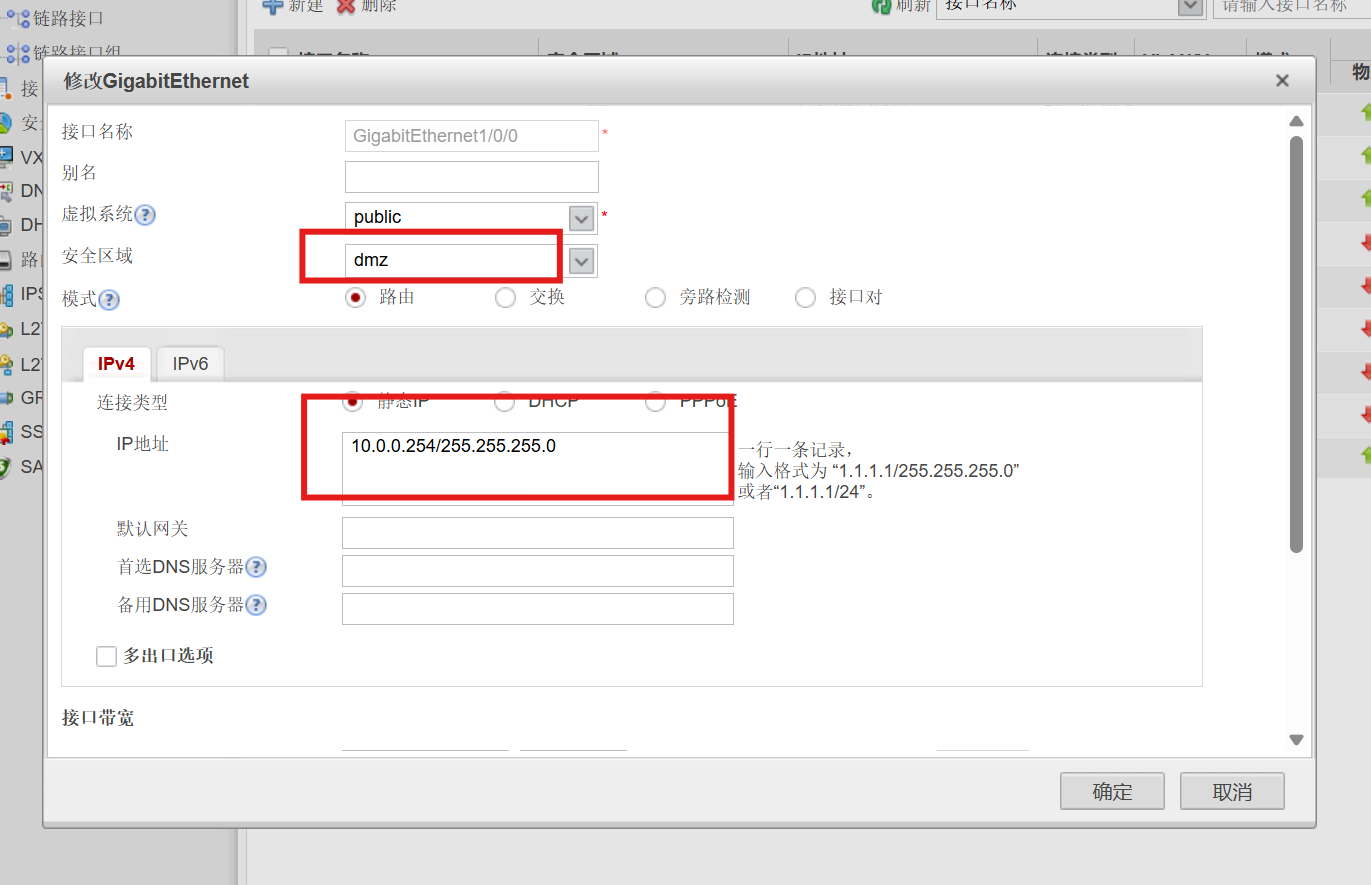
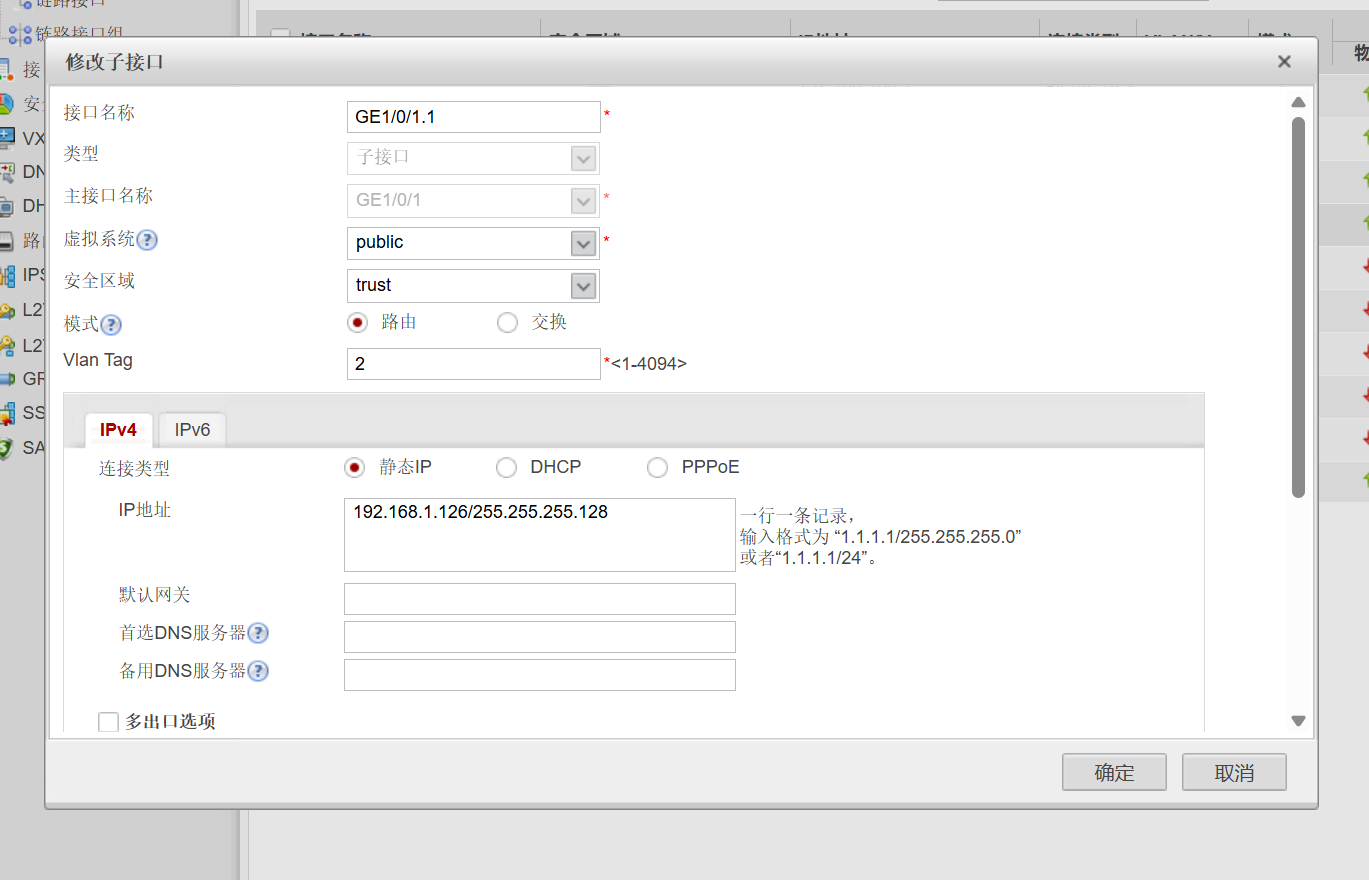
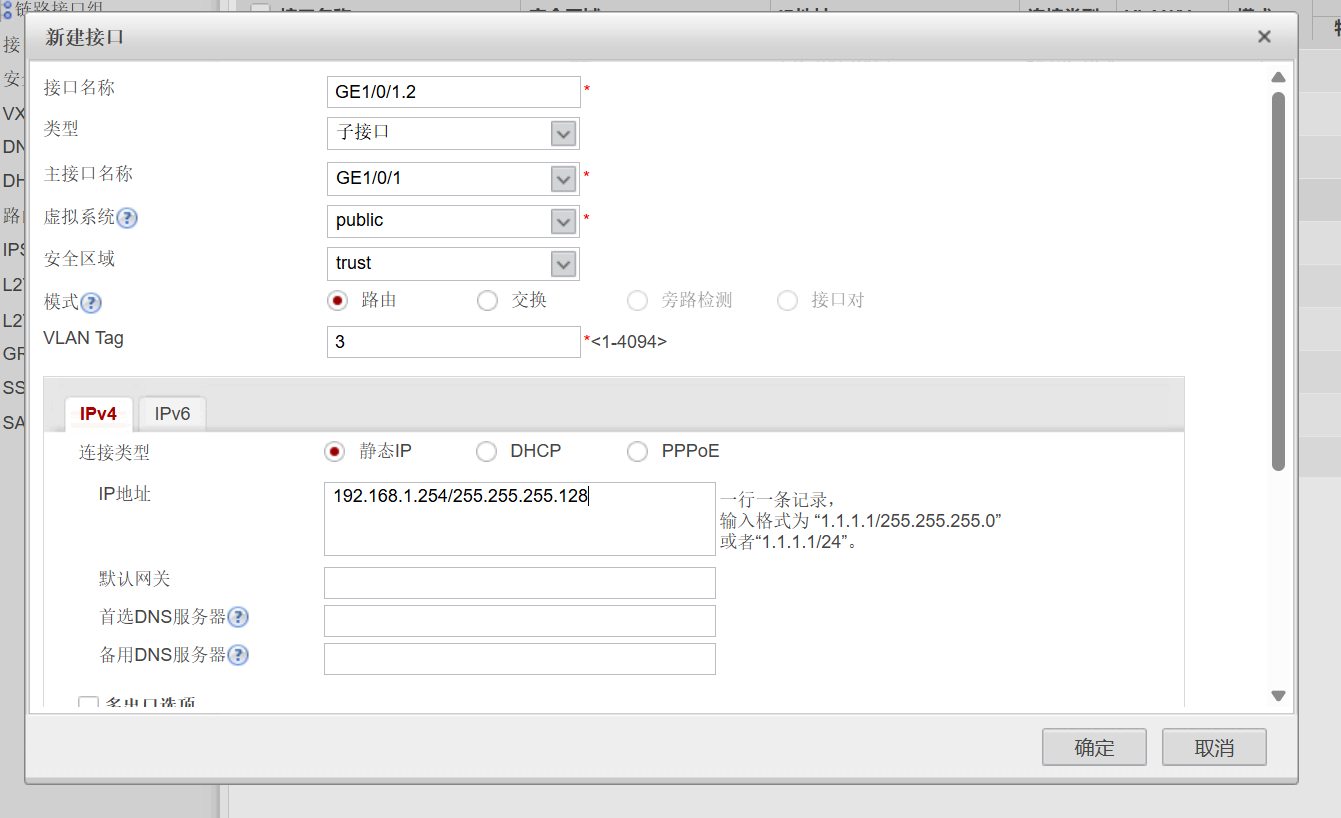
配置GE1/0/0接口为dmz区域
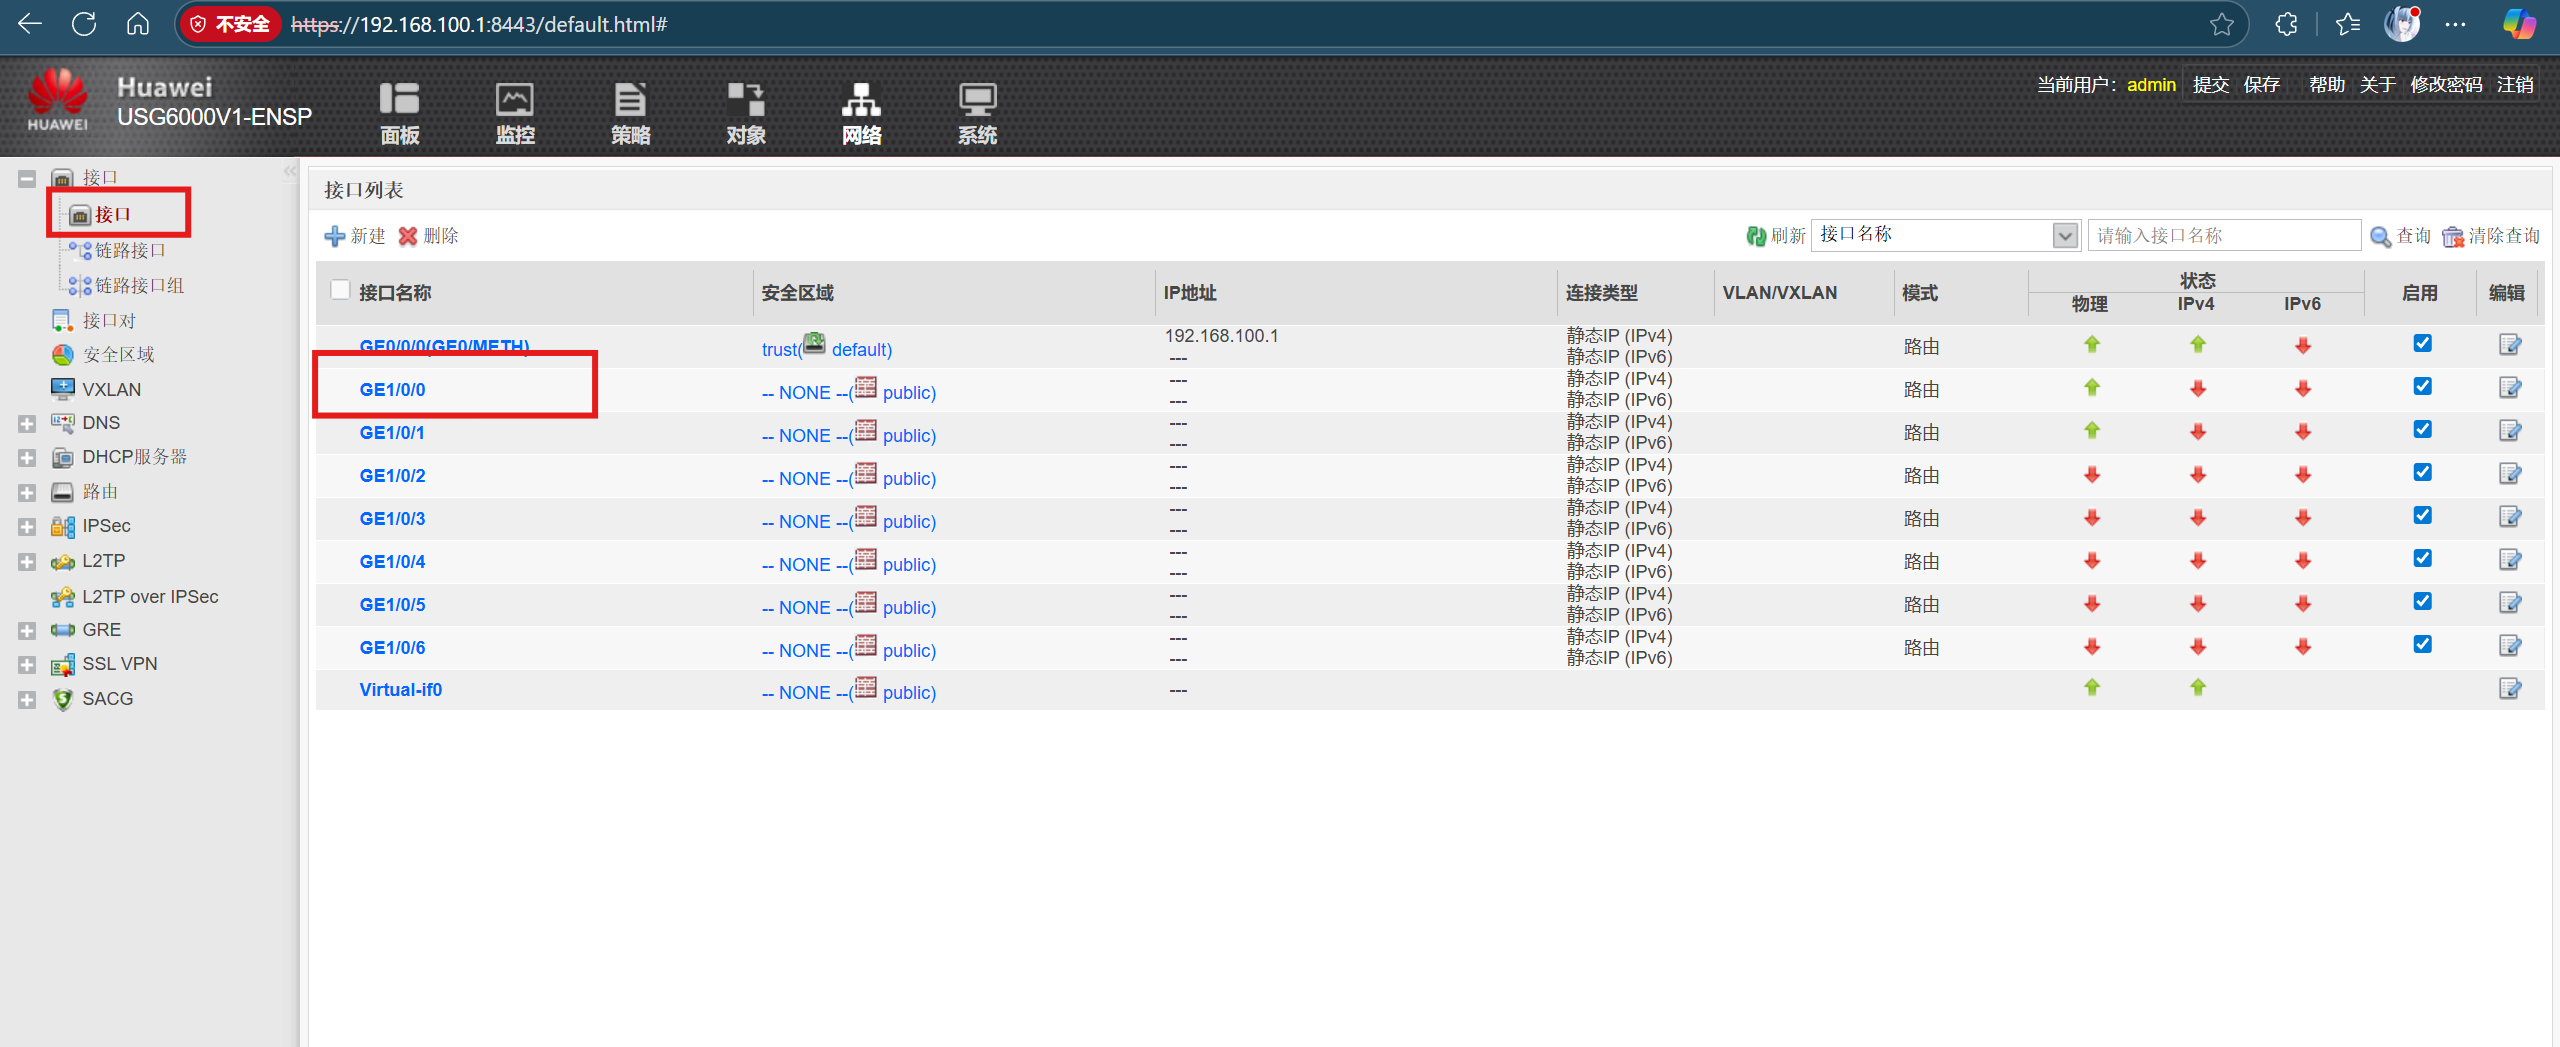
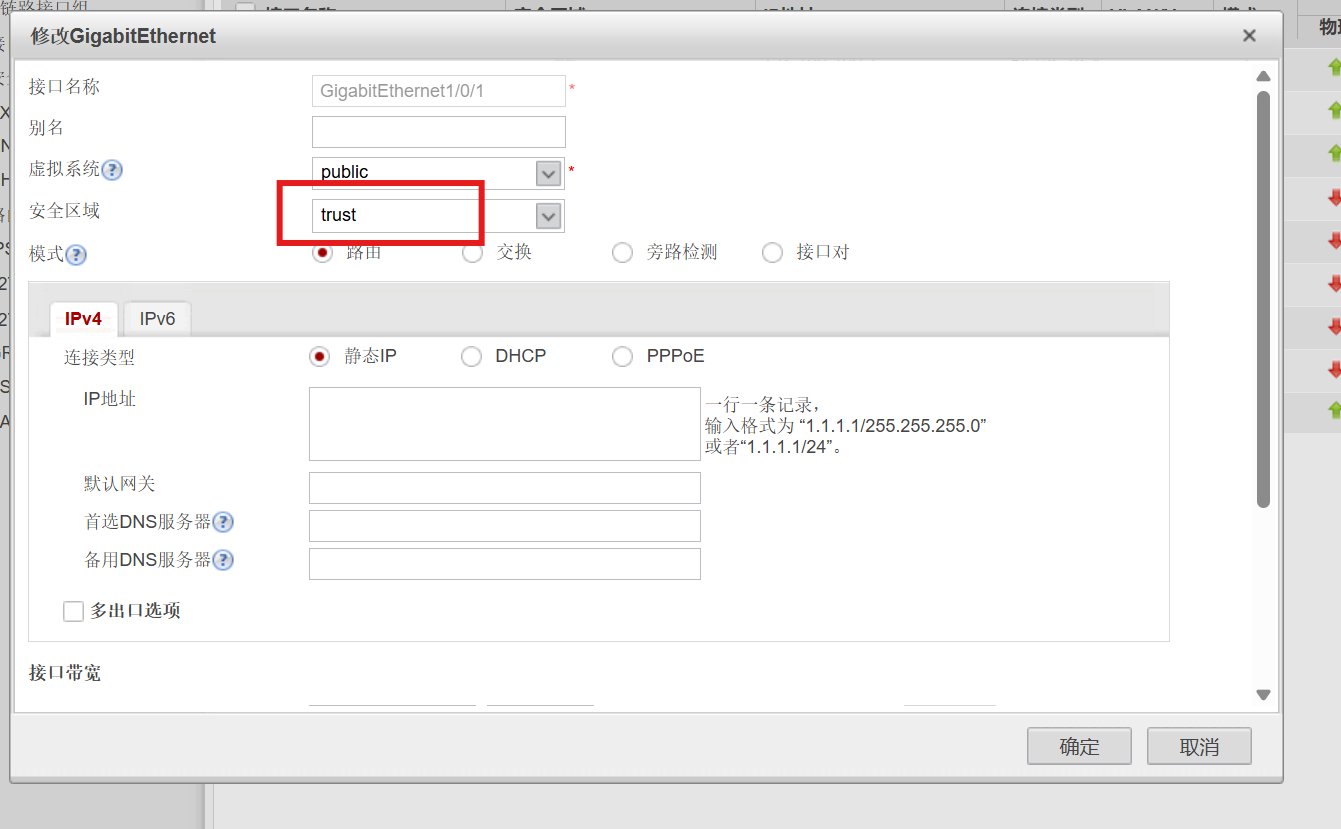
GE1/0/1的两个子接口为trust区域
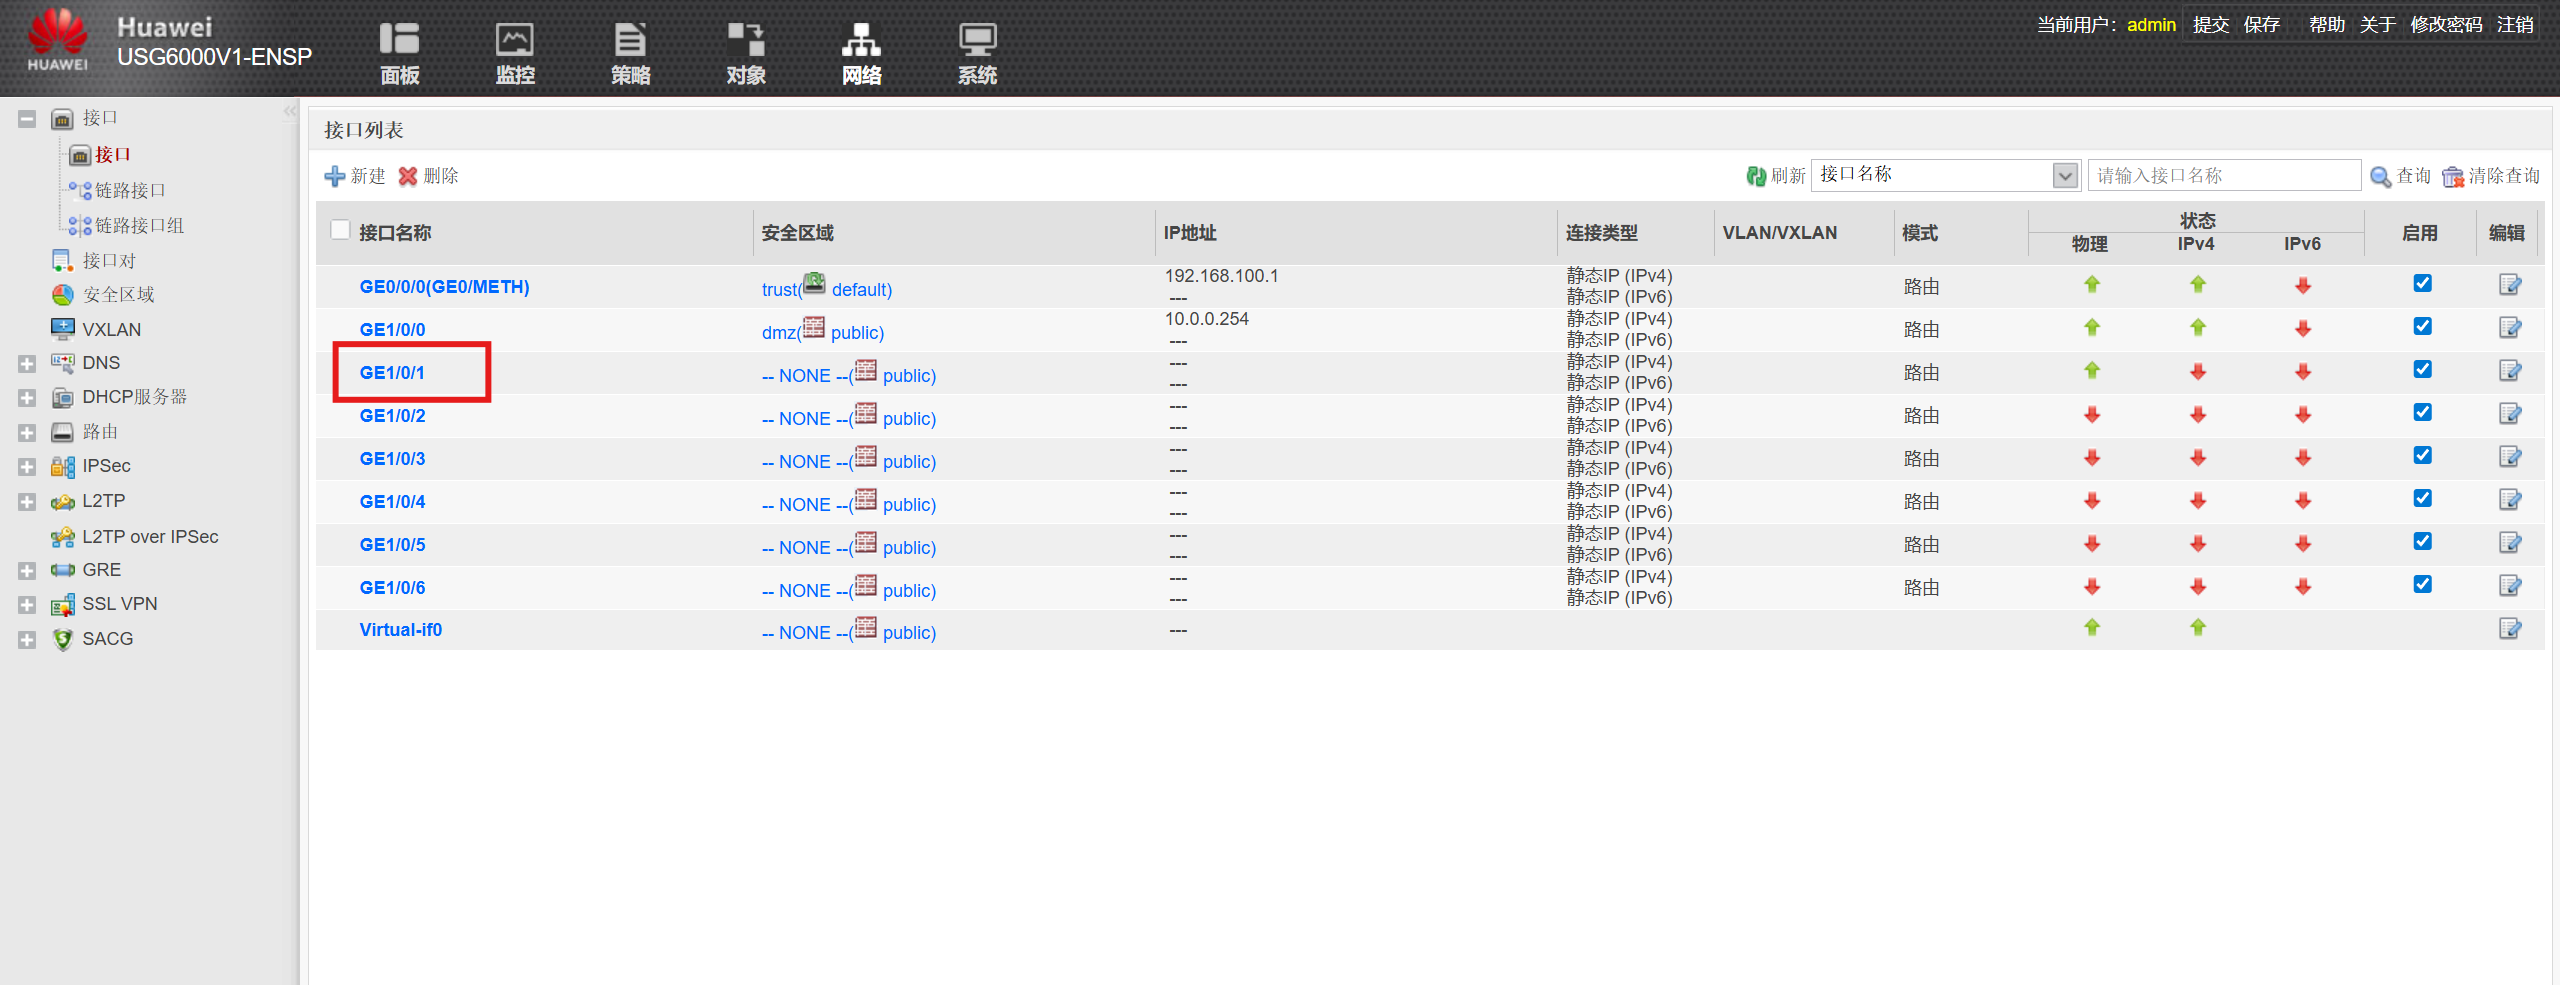
配置防火墙接口
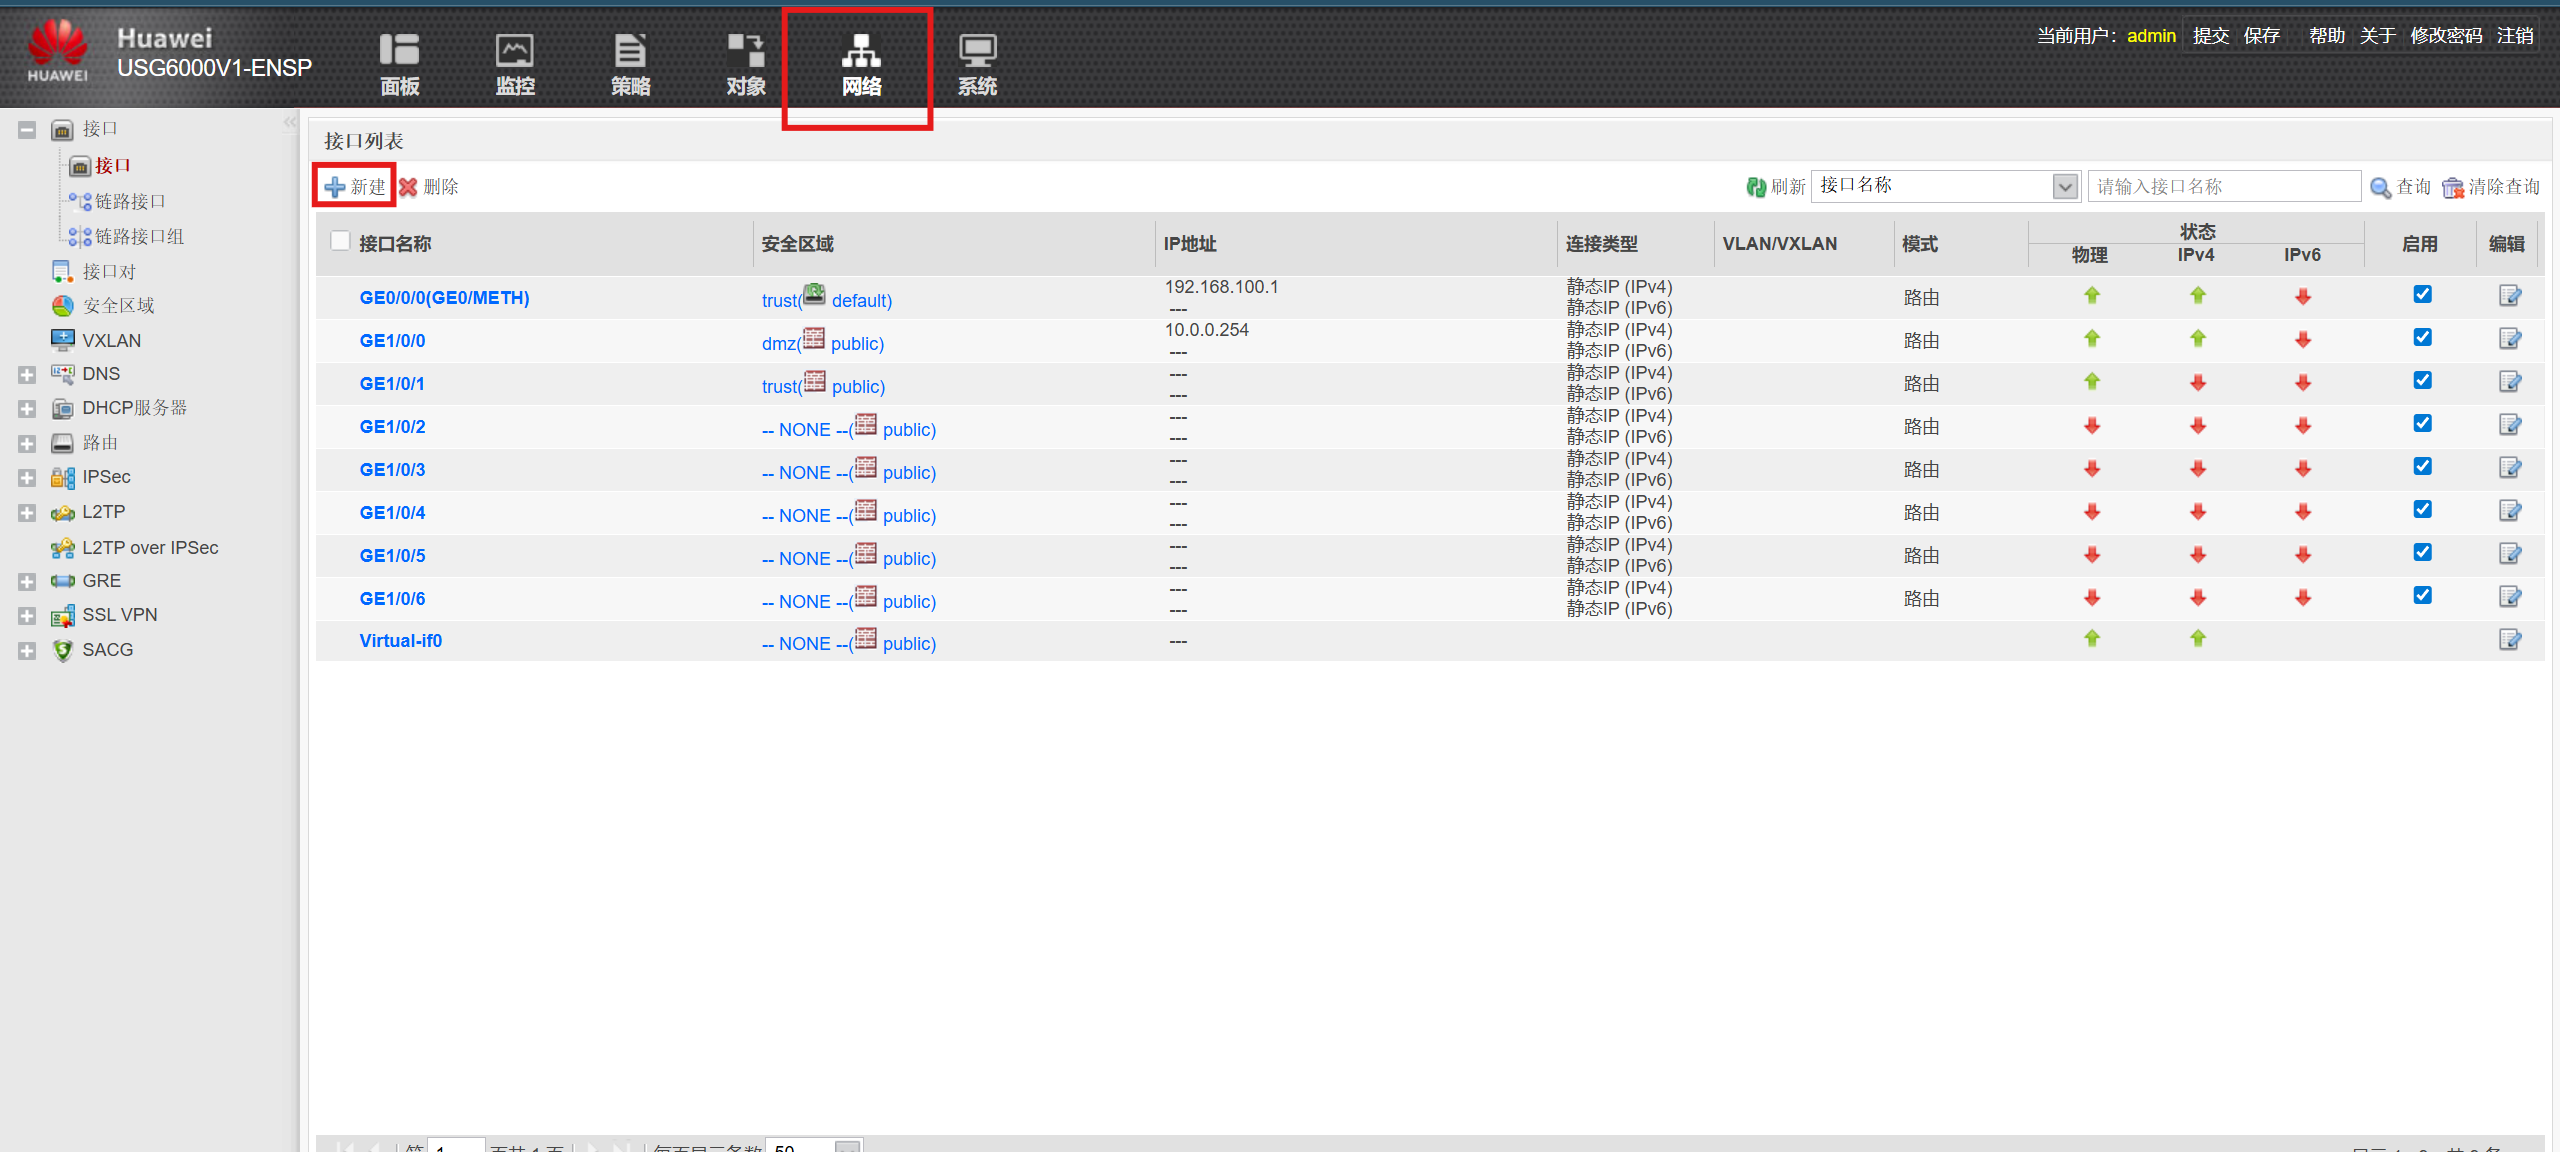
在GE1/0/1接口新建两个子接口分别是GE1/0/1.1,GE1/0/1.2
六、策略配置
一、PC3配置
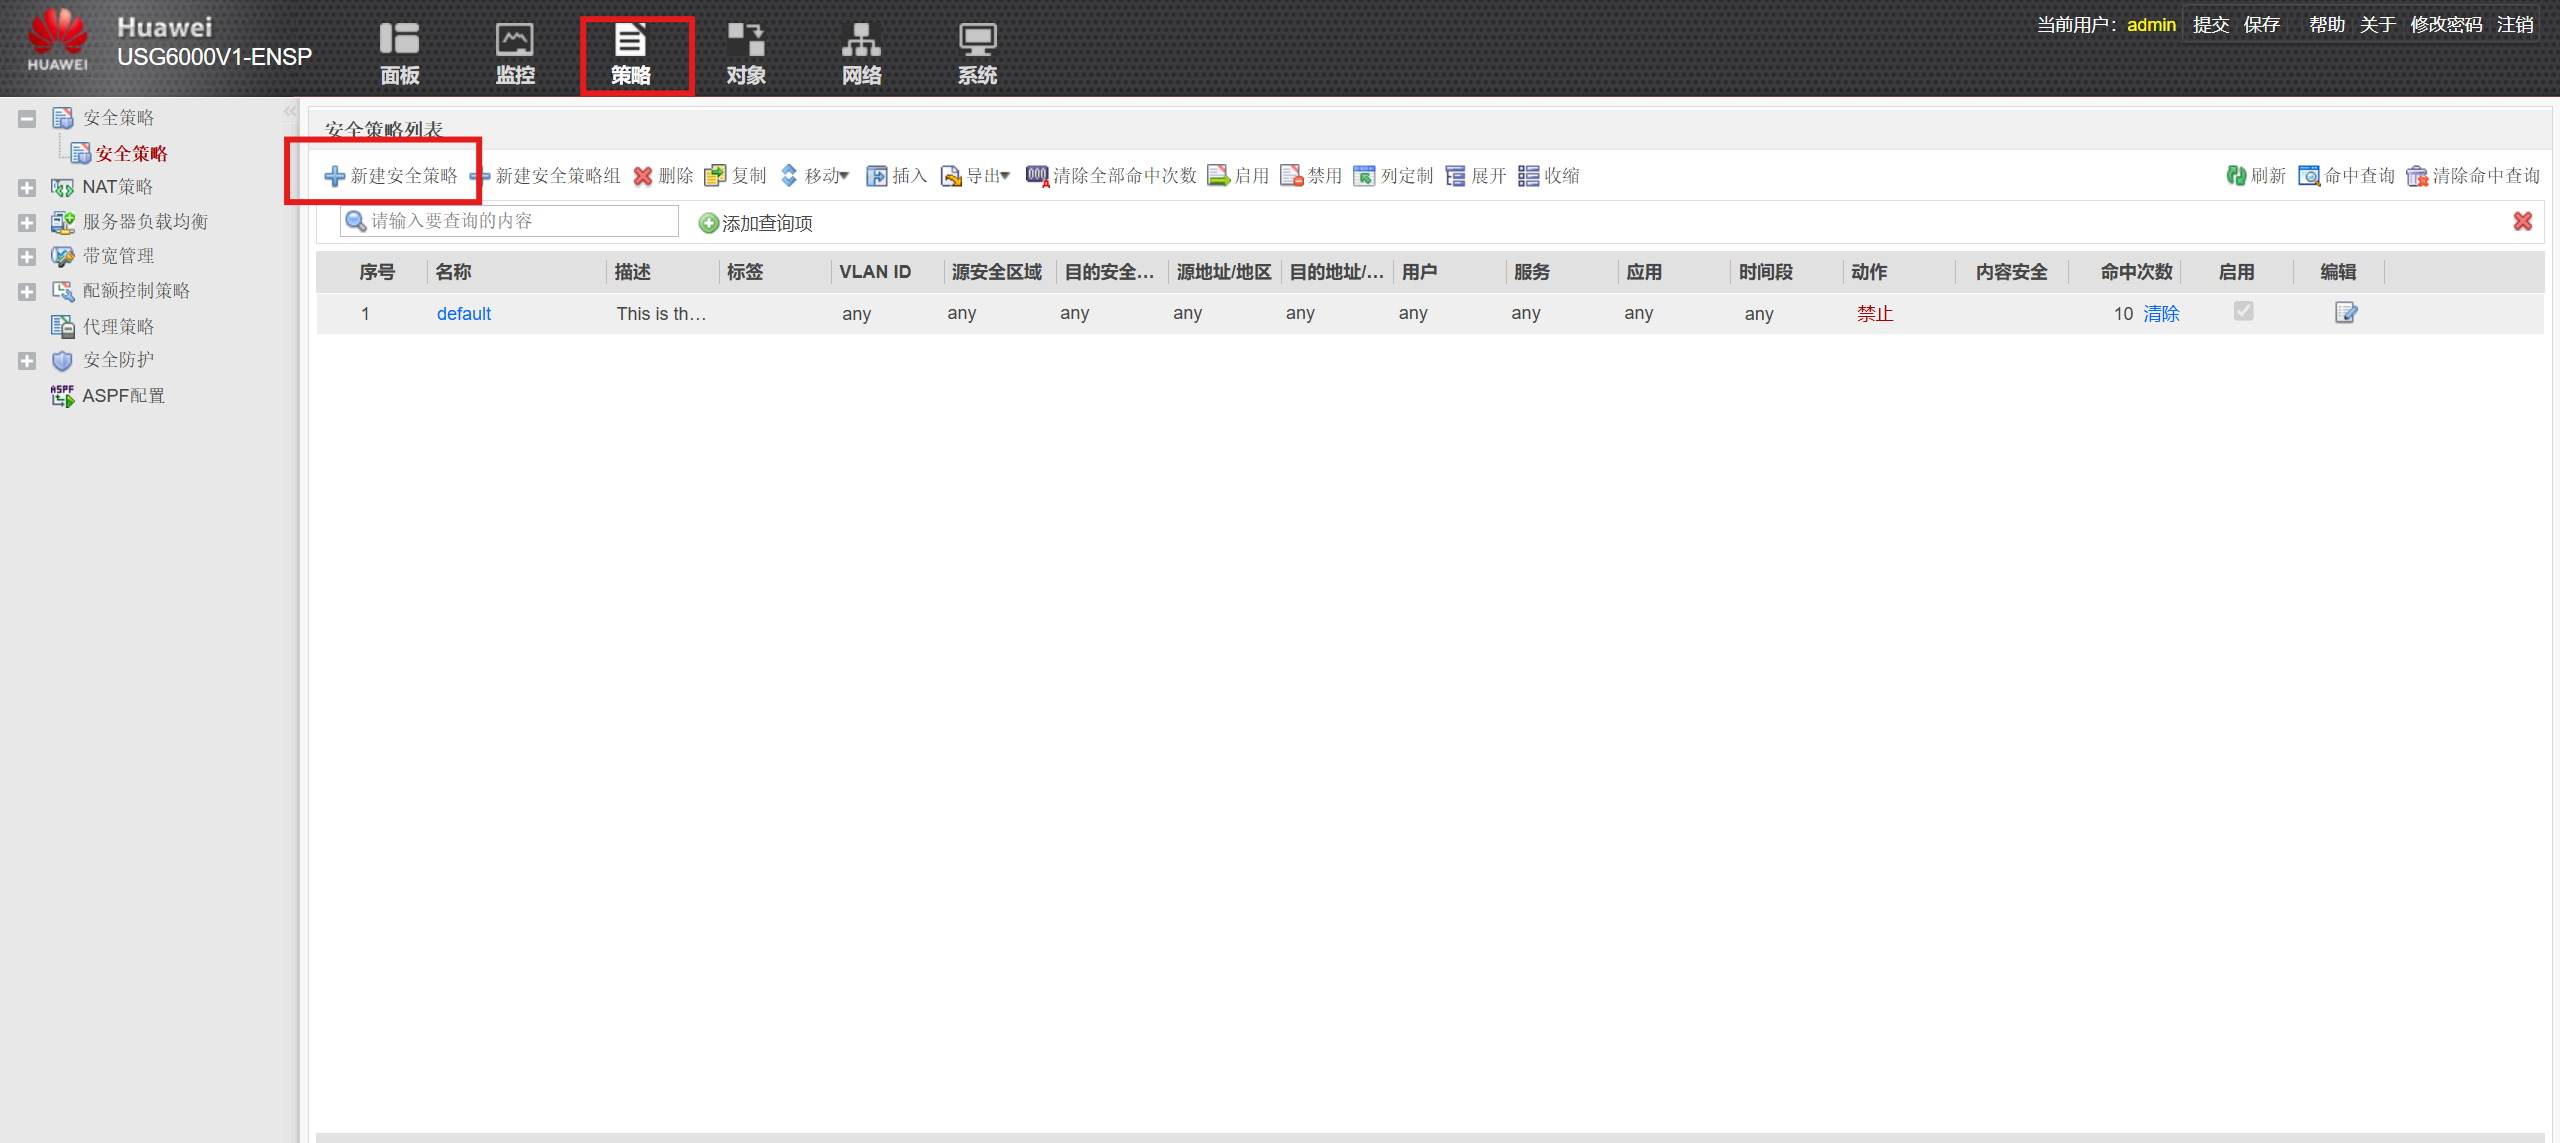
配置名称和描述以及源安全区域和目的安全区域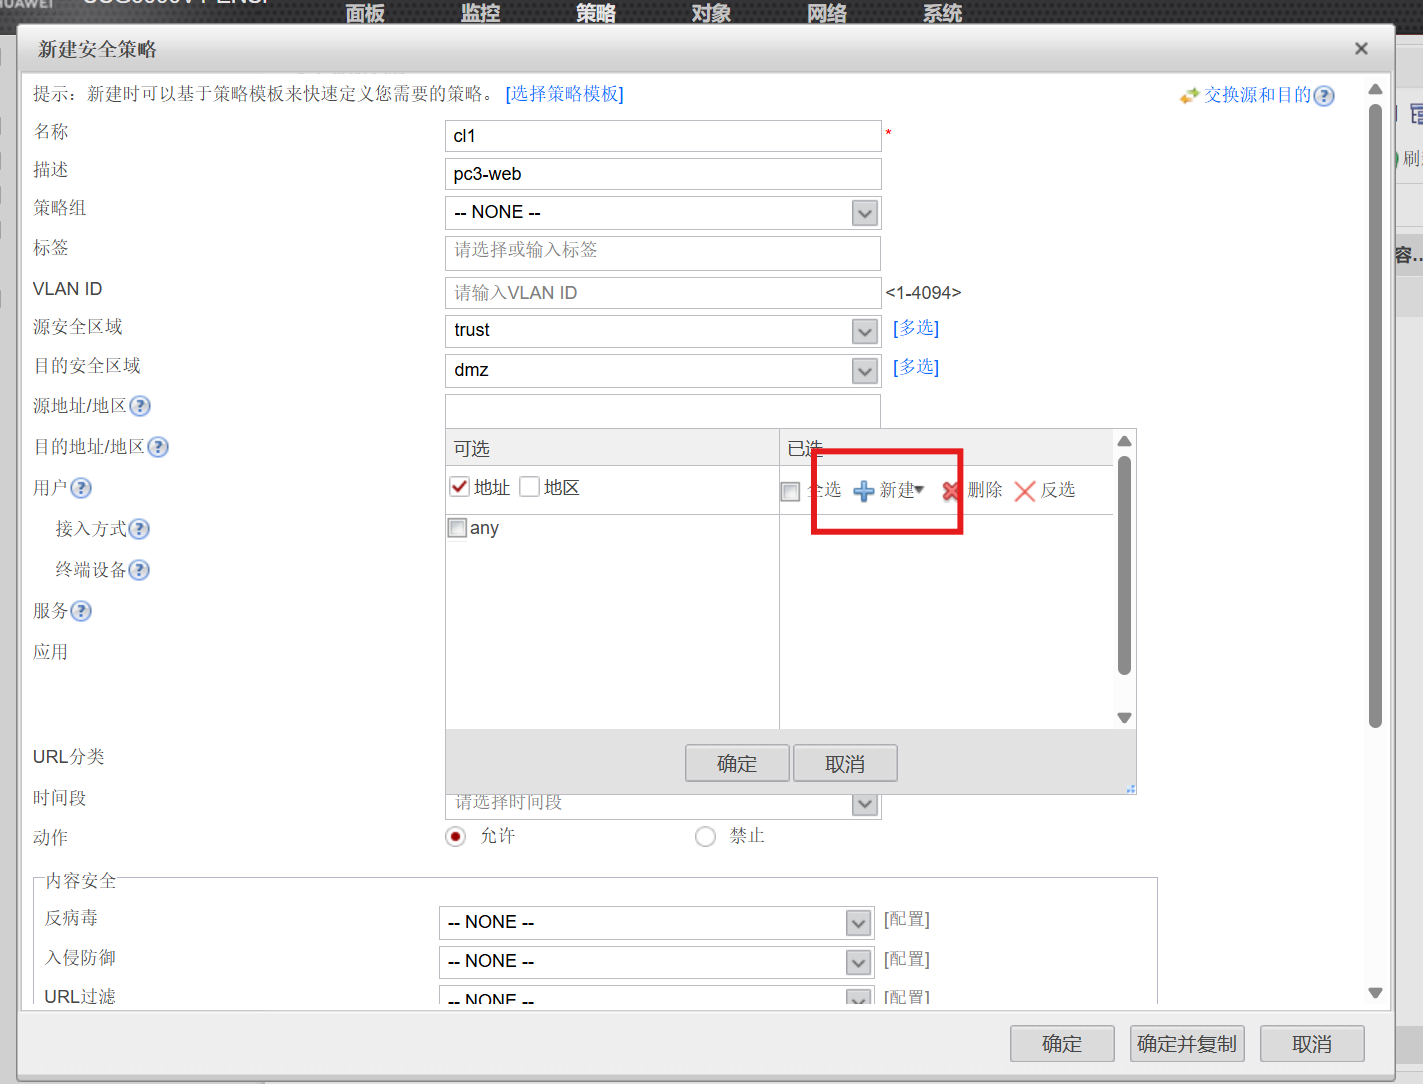
配置源地址和目标地址
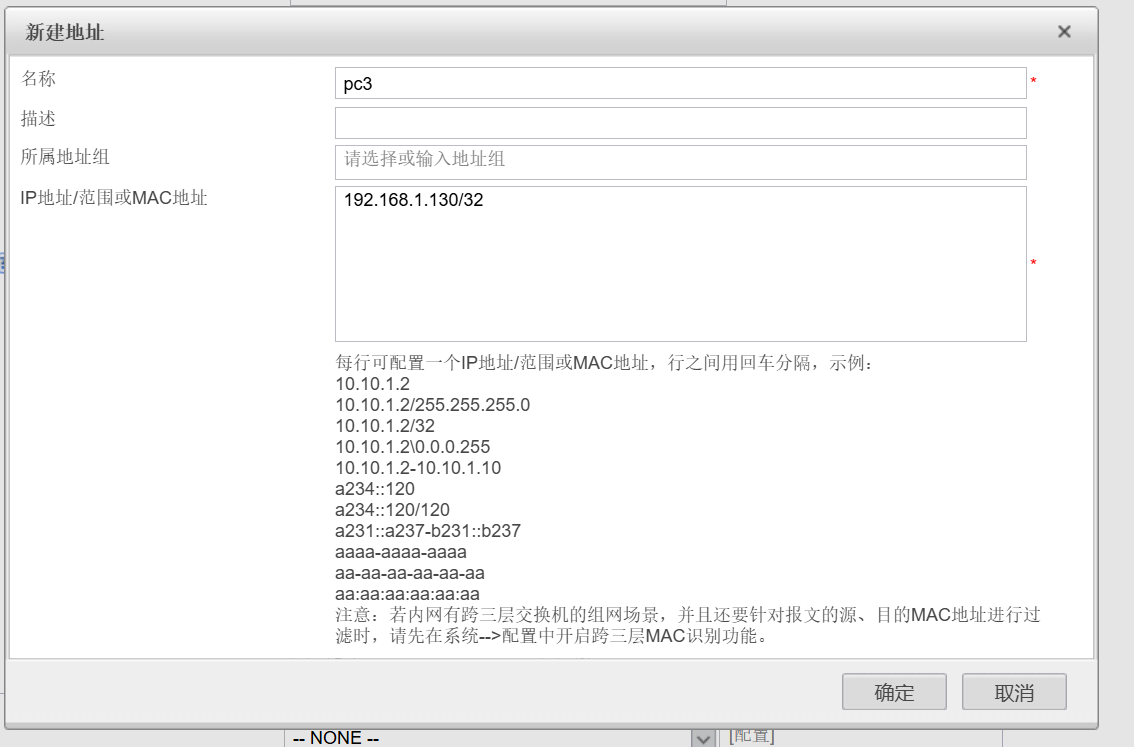
将服务器一并配置
新建时间段
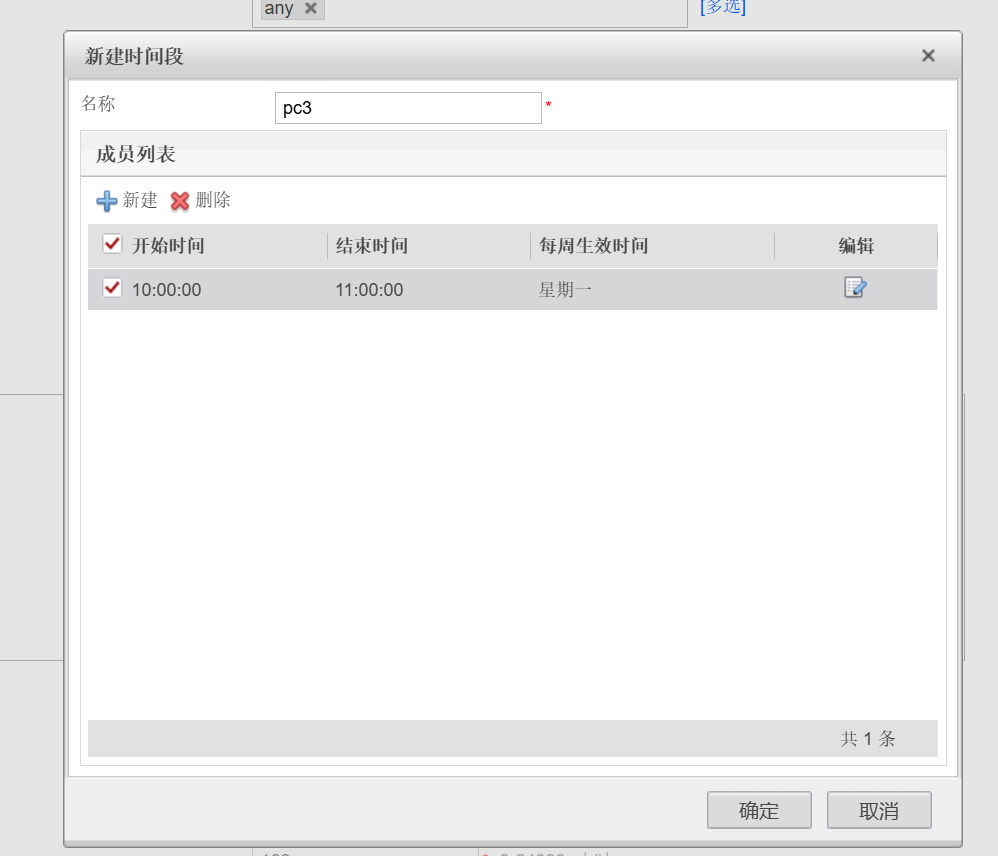
检查配置
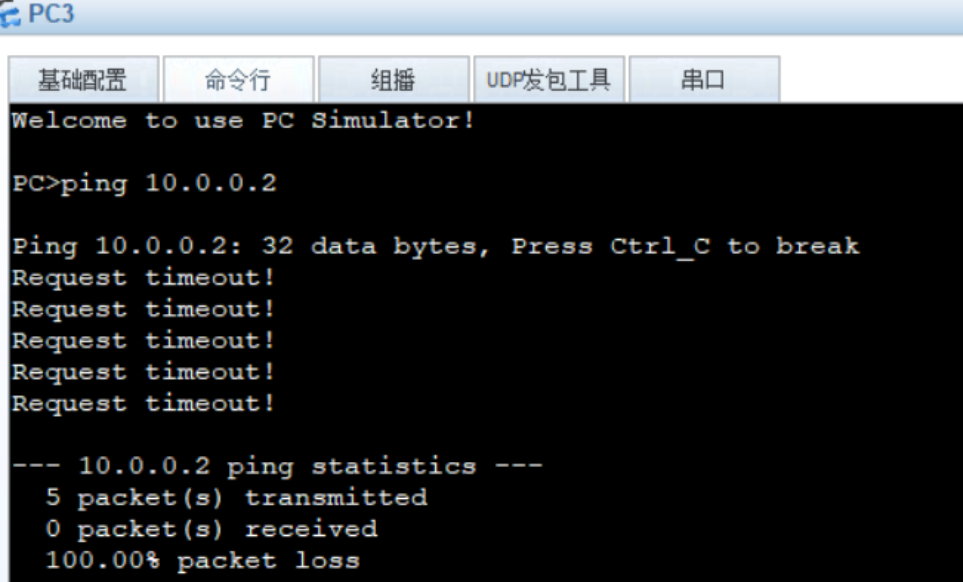
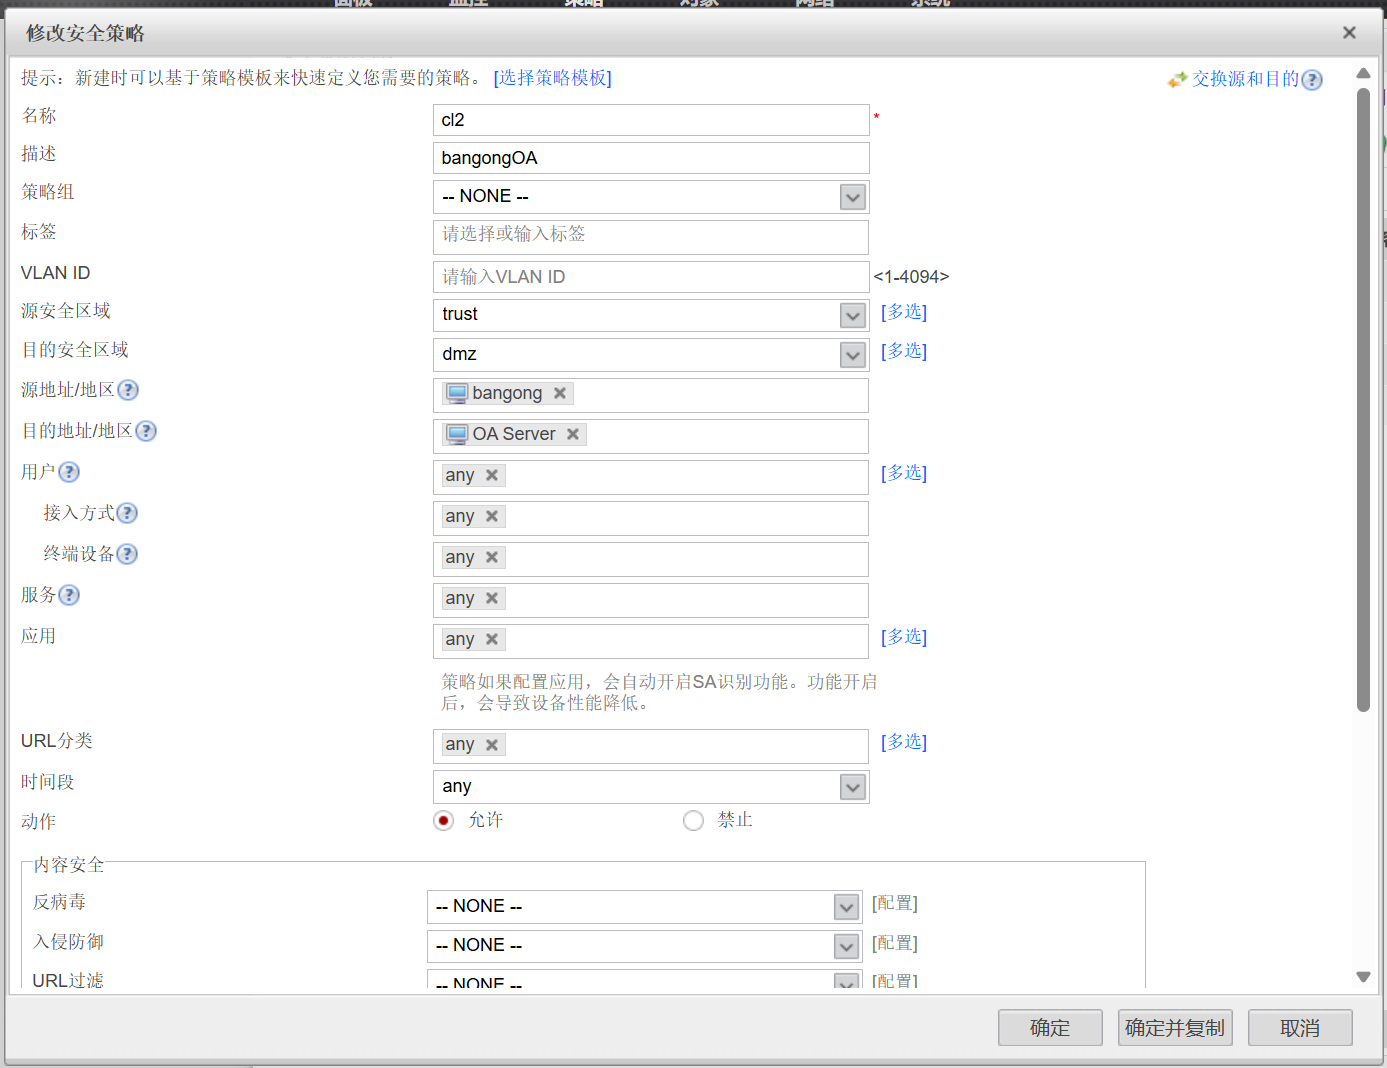
二、办公区PC在工作日时间(周一至周五,早8到晚6)可以正常访问OA Server,其他时间不允许
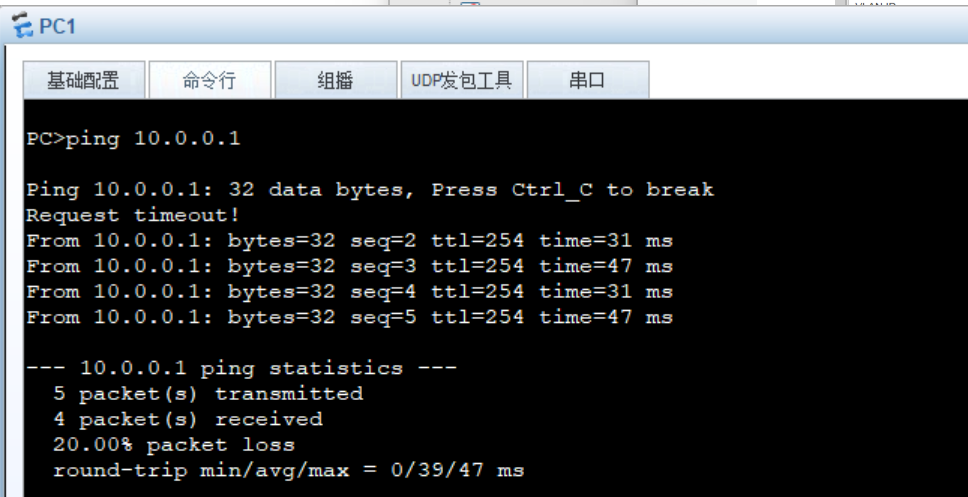
检查配置
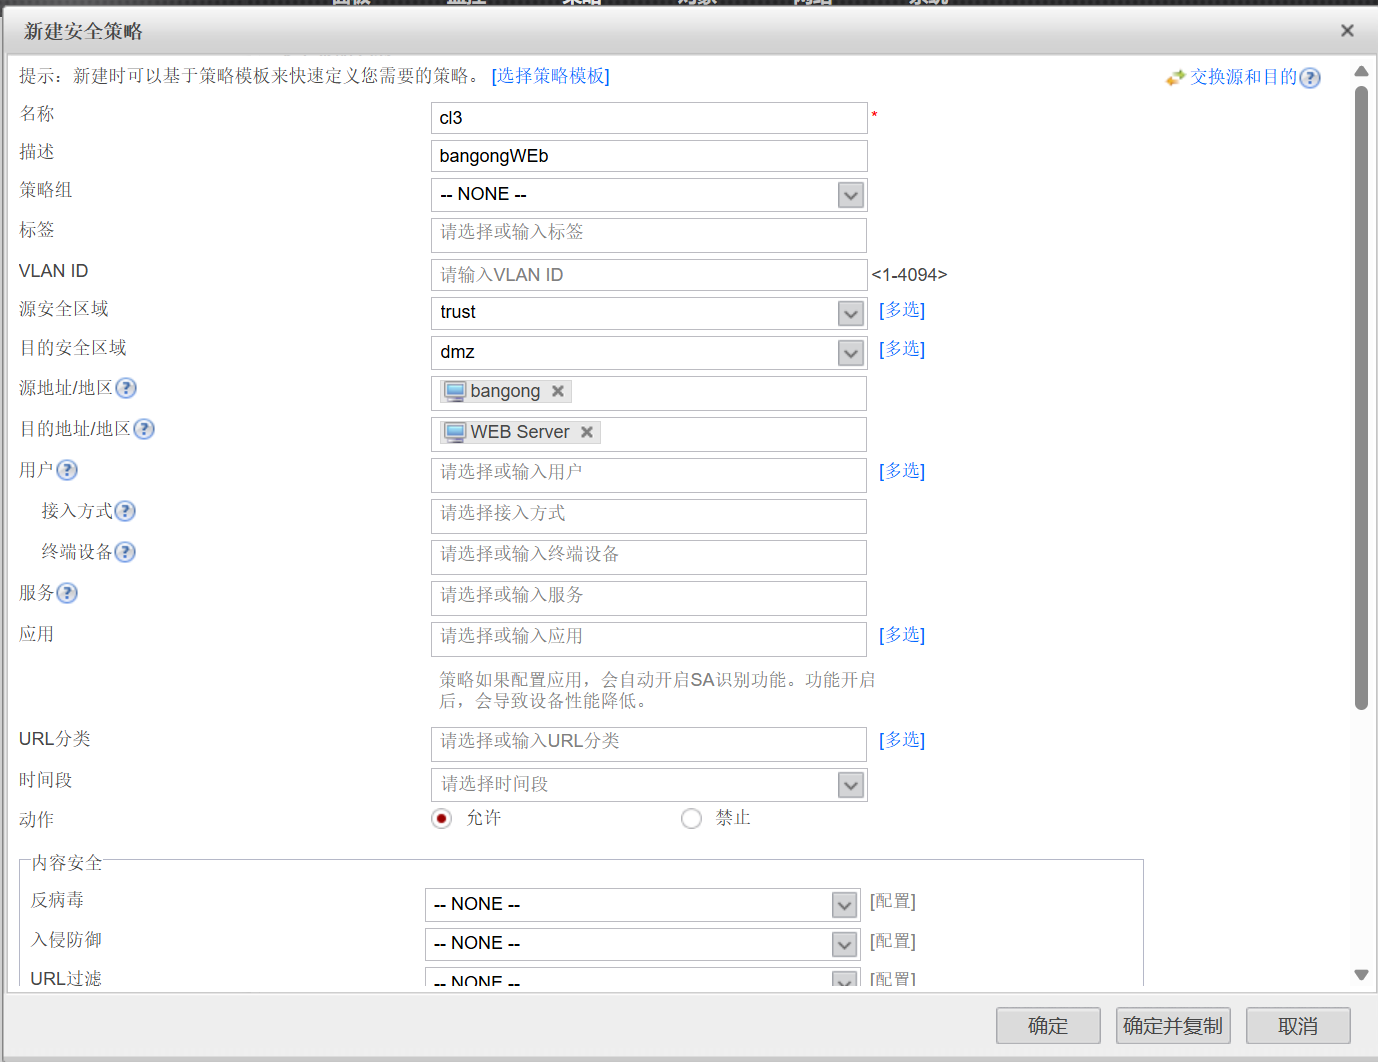
三、办公区PC可以在任意时刻访问Web server
检查配置
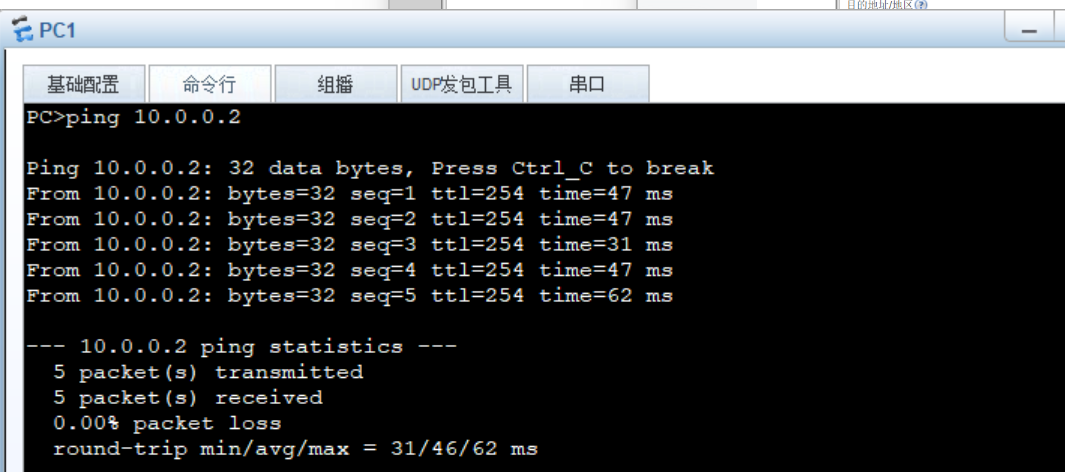
四、生产区PC可以在任意时刻访问OA Server,但是不能访问Web Server
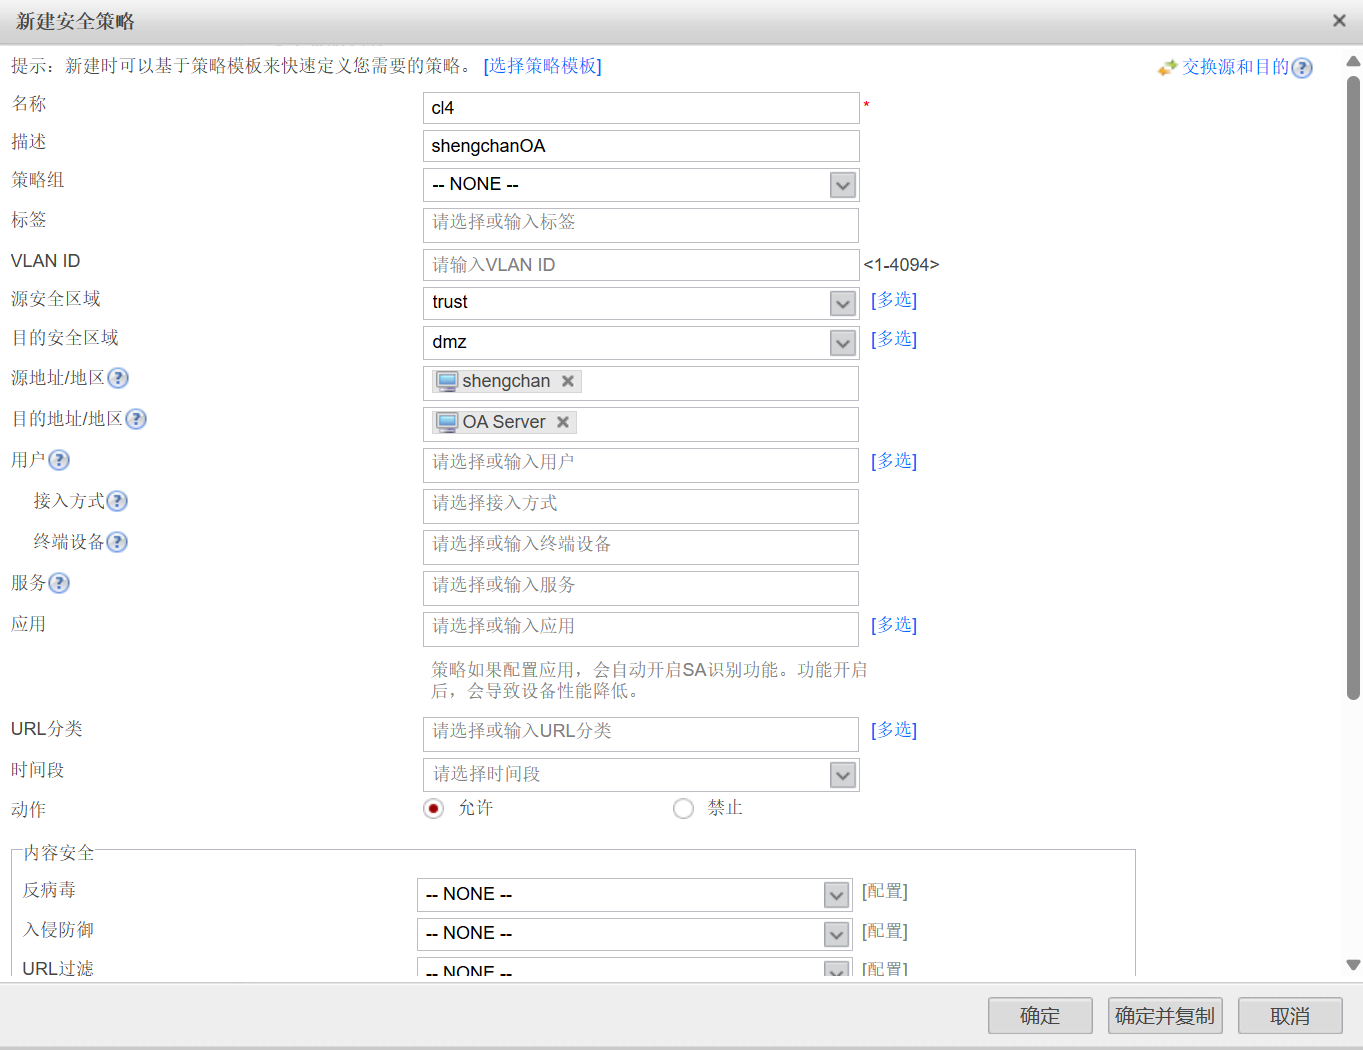
检查配置