目录
[1 user模块概述](#1 user模块概述)
[1.1 user模块的核心功能](#1.1 user模块的核心功能)
[1.2 为什么需要user模块](#1.2 为什么需要user模块)
[2 user模块工作原理](#2 user模块工作原理)
[3 user模块参数详解](#3 user模块参数详解)
[3.1 基本用户参数](#3.1 基本用户参数)
[3.1.1 name](#3.1.1 name)
[3.1.2 state](#3.1.2 state)
[3.1.3 uid](#3.1.3 uid)
[3.2 密码与认证参数](#3.2 密码与认证参数)
[3.2.1 password](#3.2.1 password)
[3.2.2 ssh_key](#3.2.2 ssh_key)
[3.3 组与权限参数](#3.3 组与权限参数)
[3.3.1 group](#3.3.1 group)
[3.3.2 groups](#3.3.2 groups)
[3.3.3 append](#3.3.3 append)
[4 user模块使用场景与示例](#4 user模块使用场景与示例)
[4.1 基础使用场景](#4.1 基础使用场景)
[4.1.1 场景1:创建普通用户](#4.1.1 场景1:创建普通用户)
[4.1.2 场景2:创建系统用户](#4.1.2 场景2:创建系统用户)
[4.2 生产环境实用案例](#4.2 生产环境实用案例)
[4.2.1 案例1:批量创建用户账户](#4.2.1 案例1:批量创建用户账户)
[4.2.2 案例2:安全加固用户配置](#4.2.2 案例2:安全加固用户配置)
[4.3 高级用户管理](#4.3 高级用户管理)
[4.3.1 条件式用户创建](#4.3.1 条件式用户创建)
[4.3.2 用户过期设置](#4.3.2 用户过期设置)
[5 user模块与其他模块的协同](#5 user模块与其他模块的协同)
[5.1 与group模块配合](#5.1 与group模块配合)
[5.2 与authorized_key模块配合](#5.2 与authorized_key模块配合)
[6 实践建议与注意事项](#6 实践建议与注意事项)
[6.1 安全最佳实践](#6.1 安全最佳实践)
[6.2 生产环境建议](#6.2 生产环境建议)
[7 常见问题与故障排除](#7 常见问题与故障排除)
[7.1 常见错误与解决方案](#7.1 常见错误与解决方案)
[7.1.1 错误1:密码哈希不被接受](#7.1.1 错误1:密码哈希不被接受)
[7.1.2 错误2:组不存在](#7.1.2 错误2:组不存在)
[7.1.3 错误3:权限不足](#7.1.3 错误3:权限不足)
[7.2 调试技巧](#7.2 调试技巧)
[8 总结](#8 总结)
11 user模块概述
在Linux系统管理中,用户账户管理是最基础也是最重要的操作之一。Ansible的user模块为用户和组管理提供了强大而灵活的功能,能够帮助运维人员高效地完成用户账户的创建、修改、删除以及权限管理等操作。
1.1 user模块的核心功能
user 模块主要提供以下功能:
- 用户账户管理:创建、修改、删除用户账户
- 密码设置:支持明文密码和加密密码
- 组管理:设置主组和附加组
- 家目录控制:创建/删除家目录,设置权限
- SSH密钥管理:配置用户SSH公钥
- 过期设置:设置账户过期时间
- 系统用户:创建系统账户
1.2 为什么需要user模块
传统用户管理方式存在诸多不足:
- 命令差异:不同Linux发行版的用户管理命令参数有差异
- 操作繁琐:需要多个命令才能完成完整配置
- 幂等性差:重复执行可能产生意外结果
-
批量操作难:在多台主机上保持用户配置一致困难
-
user 模块通过声明式配置解决了这些问题:
- name: 确保开发用户存在
user:
name: devuser
group: developers
groups: docker,webadmin
shell: /bin/bash
password: "6rounds=656000salthashedpassword"
ssh_key: "ssh-rsa AAAAB3NzaC1yc2E..."
state: present
- name: 确保开发用户存在
2 user模块工作原理
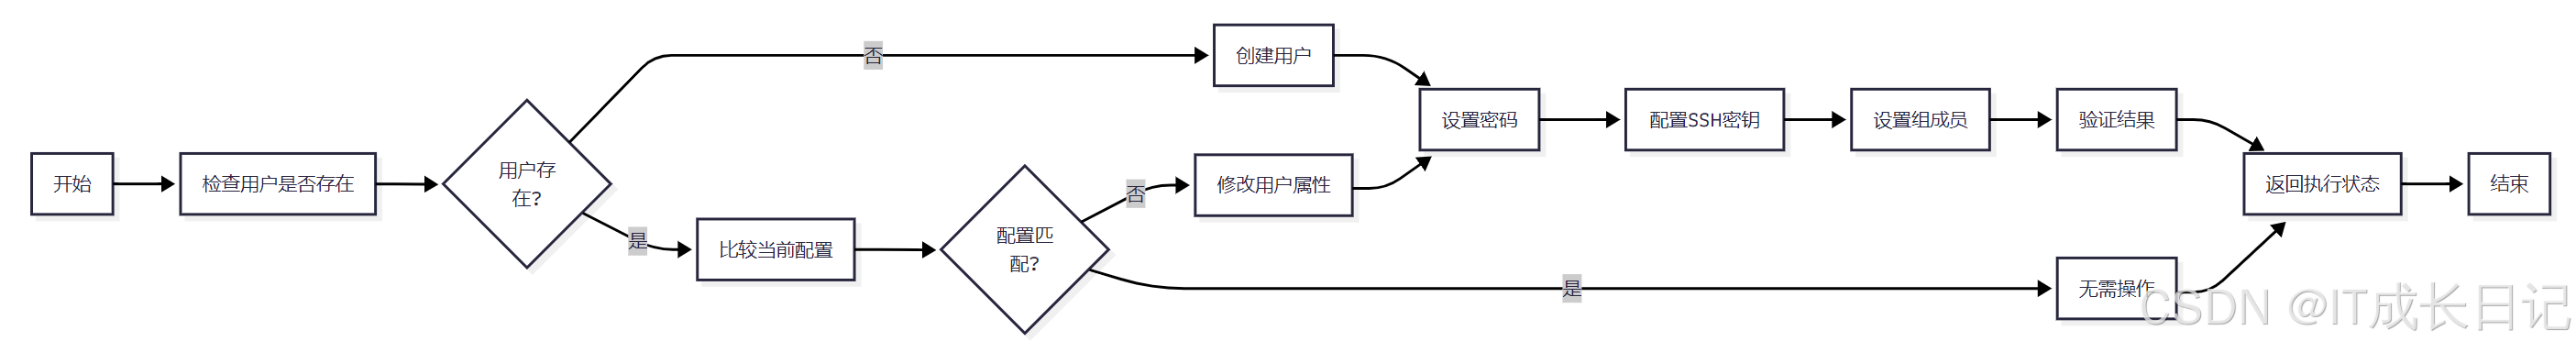
- 存在性检查:检查目标用户是否已存在
- 配置比对:比较当前用户属性与期望配置
- 用户创建/修改:根据需要创建新用户或修改现有用户
- 密码设置:配置用户密码(如指定)
- SSH密钥配置:设置用户SSH公钥(如指定)
- 组设置:配置用户的主组和附加组
- 结果验证:确认所有变更已正确应用
- 状态返回:将执行结果返回给Ansible
user 模块通过以下方式实现幂等性:- 在执行操作前先检查用户状态
- 只有当当前状态与期望状态不一致时才执行操作
- 支持显式状态控制(present/absent)
- 自动处理不同发行版的差异
3 user模块参数详解
3.1 基本用户参数
3.1.1 name
- 描述:指定用户名(必需参数)
-
注意:用户名应符合系统命名规范
- name: 创建普通用户
user:
name: appuser
state: present
- name: 创建普通用户
3.1.2 state
- 描述:用户的目标状态
- 常用值 :
- present:确保用户存在(默认)
-
absent:确保用户不存在
- name: 删除旧用户
user:
name: olduser
state: absent
- name: 删除旧用户
3.1.3 uid
- 描述:指定用户UID
-
注意:如不指定,系统自动分配
- name: 创建固定UID用户
user:
name: username
uid: 2001
- name: 创建固定UID用户
3.2 密码与认证参数
3.2.1 password
- 描述:设置用户密码
- 安全建议 :
- 使用加密后的密码哈希
-
可通过mkpasswd命令生成
- name: 设置用户密码
user:
name: user
password: "6rounds=656000salthashedpassword"
- name: 设置用户密码
3.2.2 ssh_key
- 描述:设置用户SSH公钥
-
格式:完整的authorized_keys行
- name: 配置SSH密钥
user:
name: user
ssh_key: "ssh-rsa AAAAB3NzaC1yc2E... user@host"
- name: 配置SSH密钥
3.3 组与权限参数
3.3.1 group
- 描述:设置用户主组
-
注意:组不存在时会自动创建
- name: 设置主组
user:
name: dbuser
group: dba
- name: 设置主组
3.3.2 groups
- 描述:设置用户附加组
-
格式:逗号分隔的组列表
- name: 设置附加组
user:
name: opsuser
groups: "wheel,docker,adm"
- name: 设置附加组
3.3.3 append
- 描述:是否追加附加组(而非替换)
- 类型:布尔值
-
默认:no
- name: 追加附加组
user:
name: devuser
groups: "git"
append: yes
- name: 追加附加组
4 user模块使用场景与示例
4.1 基础使用场景
4.1.1 场景1:创建普通用户
- name: 创建开发用户
  user:
    name: developer
    comment: "Development User"
    shell: /bin/bash
    create_home: yes
    home: /home/developer
4.1.2 场景2:创建系统用户
- name: 创建应用系统用户
  user:
    name: appsvc
    system: yes
    shell: /sbin/nologin
4.2 生产环境实用案例
4.2.1 案例1:批量创建用户账户
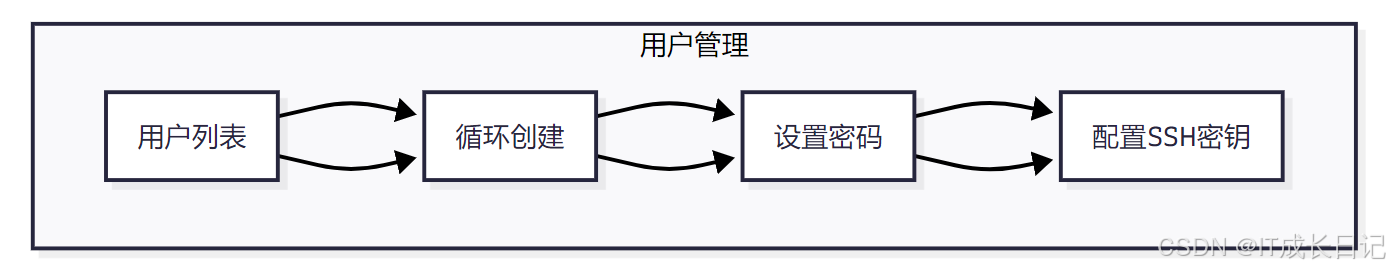
- name: 批量创建团队用户
  hosts: all
  vars:
    team_users:
      - { name: "user1", groups: "dev,docker" }
      - { name: "user2", groups: "dev,git" }
      - { name: "user3", groups: "ops,docker" }
  tasks:
    - name: 创建用户账户
      user:
        name: "{{ item.name }}"
        groups: "{{ item.groups }}"
        shell: /bin/bash
        generate_ssh_key: yes
        ssh_key_bits: 2048
        ssh_key_type: rsa
      loop: "{{ team_users }}"
4.2.2 案例2:安全加固用户配置
- name: 安全用户配置
  hosts: all
  tasks:
    - name: 禁用root SSH登录
      lineinfile:
        path: /etc/ssh/sshd_config
        regexp: "^PermitRootLogin"
        line: "PermitRootLogin no"
        state: present
      notify: restart sshd

    - name: 创建管理用户
      user:
        name: adminuser
        groups: wheel
        password: "$6$rounds=656000$salt$hashedpassword"
        ssh_key: "{{ lookup('file', 'keys/adminuser.pub') }}"

    - name: 配置sudo权限
      copy:
        dest: /etc/sudoers.d/adminuser
        content: "adminuser ALL=(ALL) NOPASSWD:ALL"
        mode: '0440'

  handlers:
    - name: restart sshd
      service:
        name: sshd
        state: restarted
4.3 高级用户管理
4.3.1 条件式用户创建
- name: 条件创建备份用户
  user:
    name: backupuser
    shell: /bin/bash
    groups: backup
  when: "'backup' in group_names"
4.3.2 用户过期设置
- name: 创建临时账户
  user:
    name: tempuser
    expires: "{{ (ansible_date_time.epoch|int + 86400*30) | to_datetime('%s') }}"
    comment: "Temporary account, expires in 30 days"
5 user模块与其他模块的协同
5.1 与group模块配合
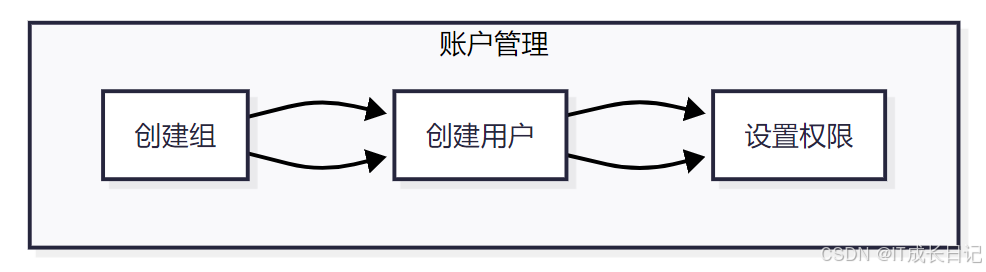
- name: 完整的账户配置
  hosts: all
  tasks:
    - name: 确保组存在
      group:
        name: "{{ item }}"
        state: present
      loop:
        - developers
        - operators

    - name: 创建用户并设置组
      user:
        name: "teamuser"
        groups: "developers,operators"
        append: yes

    - name: 设置目录权限
      file:
        path: "/shared/{{ item }}"
        owner: "teamuser"
        group: "{{ item }}"
        mode: "0775"
        state: directory
      loop:
        - developers
        - operators
5.2 与authorized_key模块配合
- name: 高级SSH密钥管理
  hosts: all
  tasks:
    - name: 创建用户
      user:
        name: "remoteuser"
        shell: /bin/bash
        generate_ssh_key: yes

    - name: 添加额外SSH密钥
      authorized_key:
        user: "remoteuser"
        key: "{{ lookup('file', 'keys/additional_key.pub') }}"
        state: present
6 实践建议与注意事项
6.1 安全最佳实践
- 密码安全 :
- 永远不要使用明文密码
- 使用强哈希算法(如SHA-512)
-
定期更新密码
-
权限最小化:
- name: 最小权限用户示例
user:
name: "appuser"
group: "appgroup"
shell: "/sbin/nologin"
system: yes
- name: 最小权限用户示例
-
密钥管理 :
- 使用ssh_key参数而非手动管理authorized_keys
- 定期轮换SSH密钥
6.2 生产环境建议
-
统一UID/GID:
- name: 跨服务器统一UID
user:
name: "clusteruser"
uid: 5000
group: "clustergroup"
gid: 5000
- name: 跨服务器统一UID
-
家目录管理:
- name: 自定义家目录
user:
name: "serviceuser"
home: "/opt/service/home"
create_home: yes
- name: 自定义家目录
-
账户审计:
- name: 标记审计账户
user:
name: "audituser"
comment: "Audit account - created {{ ansible_date_time.date }}"
- name: 标记审计账户
7 常见问题与故障排除
7.1 常见错误与解决方案
7.1.1 错误1:密码哈希不被接受
- 表现:password hash not recognized
- 原因:使用了不支持的哈希算法或格式错误
- 解决 :
- 使用mkpasswd --method=SHA-512生成正确哈希
- 确保哈希包含算法标识符
7.1.2 错误2:组不存在
- 表现:group does not exist
- 原因:指定的主组或附加组不存在
- 解决 :
- 先使用group模块创建组
- 或设置group参数的non_unique选项
7.1.3 错误3:权限不足
- 表现:Permission denied
- 原因:执行用户权限不足
- 解决 :
- 使用become提权
- 检查SELinux/AppArmor策略
7.2 调试技巧
-
手动验证用户:
id username # 检查用户是否存在
grep username /etc/passwd # 检查用户详情
groups username # 检查用户组 -
检查日志:
tail /var/log/auth.log # Debian系
tail /var/log/secure # RHEL系 -
测试SSH配置:
sudo -u username ssh localhost
-
Ansible调试命令:
-
name: 调试用户信息
command: "getent passwd {{ username }}"
register: user_info- debug:
var: user_info.stdout
- debug:
-
8 总结
Ansible的user模块为用户管理提供了强大而灵活的解决方案。通过本文我们学习了解了:
- 模块原理:工作流程与幂等性实现
- 参数详解:从基础到高级参数
- 使用场景:从单用户管理到生产环境批量操作
- 集成方案:与其他模块的协同工作
- 安全实践:密码管理、权限控制等最佳实践
- 问题解决:常见错误分析与调试方法
user模块的核心价值在于:- 标准化:统一不同Linux发行版的用户管理方式
- 自动化:批量创建和管理用户账户
- 安全性:支持安全的密码和密钥管理
- 可集成:完美融入Ansible自动化工作流
user模块与Ansible其他功能的结合,能够构建出完整、安全的用户管理体系,显著提升系统管理的规范性和效率。