一、由于系统过低Trae不兼容
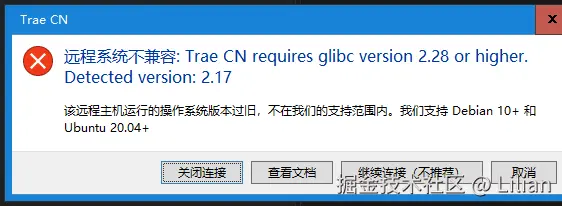
二、解决方法
- 升级gblic(由于升级操作,可能会导致系统崩掉,没有采用此方法)
- 在linux服务器中使用docker,基于符合操作系统的创建的容器,使用trae的ssh直接连接容器。
三、安装docker
3.1、切换阿里yum源
备份:
bash
cd /etc/yum.repos.d/
mkdir repo_bak
mv *.repo repo_bak/  # 备份所有 .repo 文件
切换yum源:
bash
wget -O /etc/yum.repos.d/CentOS-Base.repo <https://mirrors.aliyun.com/repo/Centos-7.repo>
wget -O /etc/yum.repos.d/epel.repo <https://mirrors.aliyun.com/repo/epel-7.repo>
yum clean all && yum makecache
3.2、安装docker配置加速
3.2.1、关闭防火墙
arduino
sudo systemctl stop firewalld3.2.2、安装docker配置加速
lua
yum update -y
yum install -y yum-utils device-mapper-persistent-data lvm2
yum-config-manager --add-repo <http://mirrors.aliyun.com/docker-ce/linux/centos/docker-ce.repo>
yum makecache fast
yum install -y docker-ce docker-ce-cli [containerd.io](http://containerd.io/)
systemctl start docker
systemctl enable docker
docker --version
yum update -y
四、拉取ubuntu:20.04镜像,创建容器
4.1、设置docker代理
编辑daemon.json文件
bash
vi /etc/docker/daemon.json 编辑文件内容
bash
sudo tee /etc/docker/daemon.json << 'EOF'
{
  "registry-mirrors": ["https://docker.mirrors.ustc.edu.cn"] // 这边修改成自己的docker的代理
}
EOF
重启docker
sudo systemctl restart docker4.2 docker拉取ubuntu:20.04镜像
如果代理有权限认证需要docker login 代理地址登陆一下
docker pull ubuntu:20.044.3 设置免密登录
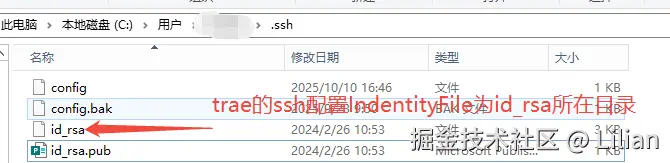
4.3.1 本地生成公私钥
ssh-keygen生成对应秘钥位置
4.4 基于镜像创建容器
将上面的id_rsa.pub复制到linux服务器上/root,将id_rsa.pub文件内容复制到authorized_keys文件
bash
cat id_rsa.pub >> authorized_keys创建dockerfile文件
bash
cat > /root/Dockerfile << 'EOF'
FROM ubuntu:20.04

RUN apt-get update && apt-get install -y \
    openssh-server \
    && rm -rf /var/lib/apt/lists/*

RUN mkdir -p /var/run/sshd /root/.ssh

# 复制 authorized_keys 文件
COPY authorized_keys /root/.ssh/authorized_keys

RUN chmod 700 /root/.ssh && chmod 600 /root/.ssh/authorized_keys

# 配置 SSH
RUN sed -i 's/#PermitRootLogin prohibit-password/PermitRootLogin yes/' /etc/ssh/sshd_config && \
    sed -i 's/#PubkeyAuthentication yes/PubkeyAuthentication yes/' /etc/ssh/sshd_config && \
    echo "AuthorizedKeysFile .ssh/authorized_keys" >> /etc/ssh/sshd_config

EXPOSE 22

CMD ["/usr/sbin/sshd", "-D"]
EOF
构建镜像
bash
cd /root/
docker build -t my-ssh-app -f Dockerfile .
创建容器
perl
docker run -d --name my-app \
  -p 2222:22 \
  -v /root/go:/root/go \
  my-ssh-app
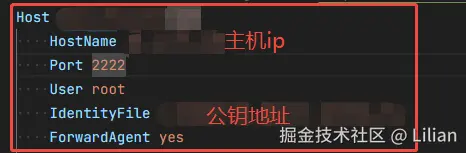
五、Trae的ssh配置
注意端口号需要和创建容器的端口号一致