按照"国家网络安全等级保护工作协调小组办公室"2025年3月8日印发的《关于进一步做好网络安全等级保护有关工作的函》相关要求,自2025年3月20日起签署的等保测评项目合同,在项目实施中开始启用**《网络安全等级测评报告模版(2025版)》**出具测评报告,等保测评领域迈入全新阶段。
随着数字化时代的到来,网络安全威胁不断升级。为了更好地应对这些威胁,适应新的安全形势,新版网络安全等级测评报告(简称"2025版报告")应运而生,相较于旧版(简称"2021版报告"),在多个方面进行了重要调整和优化。让我们一起来看看这些变化究竟在哪里,又会对网络安全等级测评工作产生怎样的影响。
2025版的网络安全等级保护测评报告模板主要在以下几个方面发生了变化,总结为两细化、三****变更、五新增:
一、细化安全区域划分描述
二、细化渗透测试问题描述
三、变更等级测评结论依据
四、变更总体评价结构章节
五、变更威胁列表参考依据
六、新增重大风险隐患概念
七、新增重大风险隐患分析
八、新增重大风险隐患整改
九、新增重大风险隐患附录G
十、新增重大风险隐患附录H
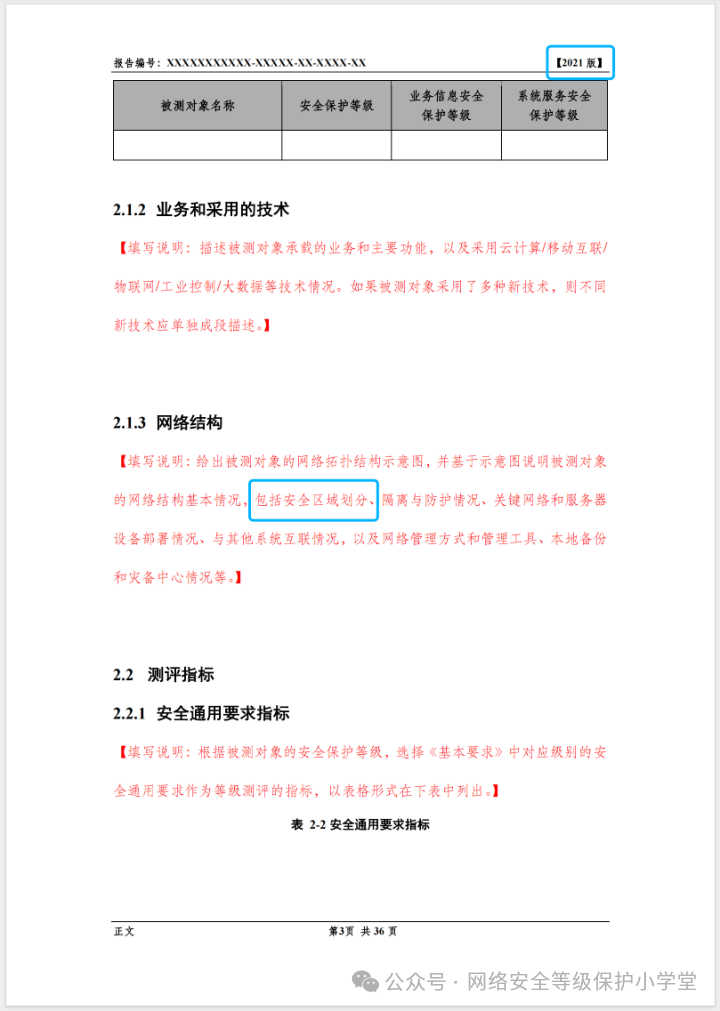
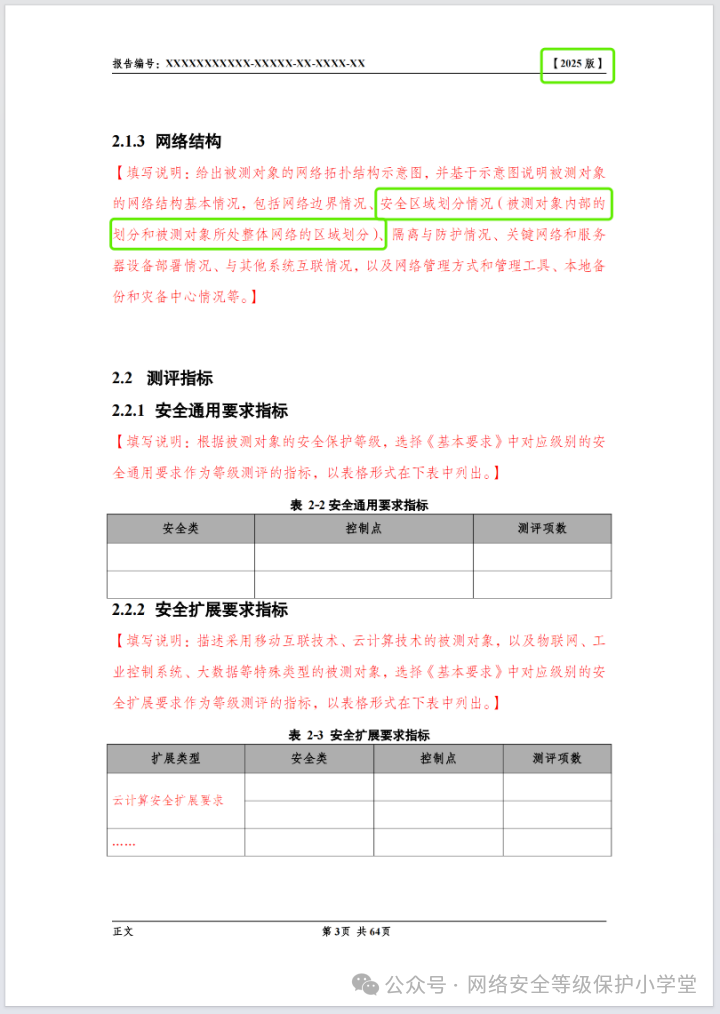
一、 细化****安全区域划分描述
2025版报告相对于2021版报告针对安全区域划分,细化安全域划分情况为:
安全区域划分情况(被测对象内部的划分和被测对象所处整体网络的区域划分)
2021版报告:
2025版报告:
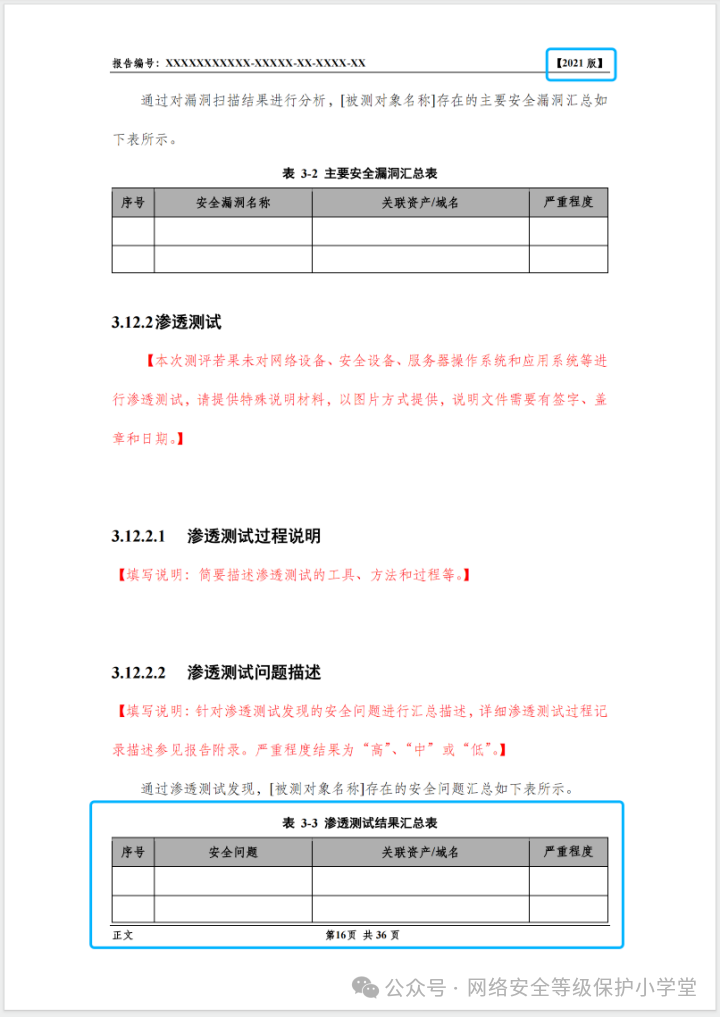
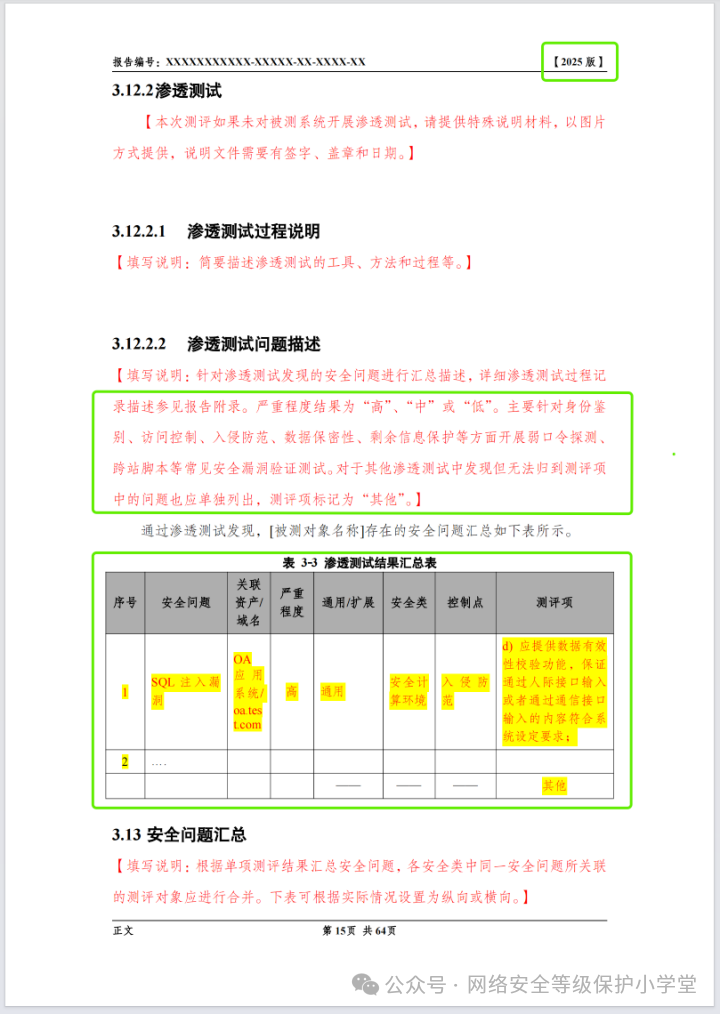
二、 细化****渗透测试问题描述
2025版报告相对于2021版报告,需明确渗透测试结果记录与测评项之间的对应关系:
主要针对身份鉴别、访问控制、入侵防范、数据保密性、剩余信息保护等方面开展弱口令探测、跨站脚本等常见安全漏洞验证测试。对于其他渗透测试中发现但无法归到测评项中的问题也应单独列出,测评项标记为"其他"。
2021版报告:
2025版报告:
三、 变更****等级测评结论依据
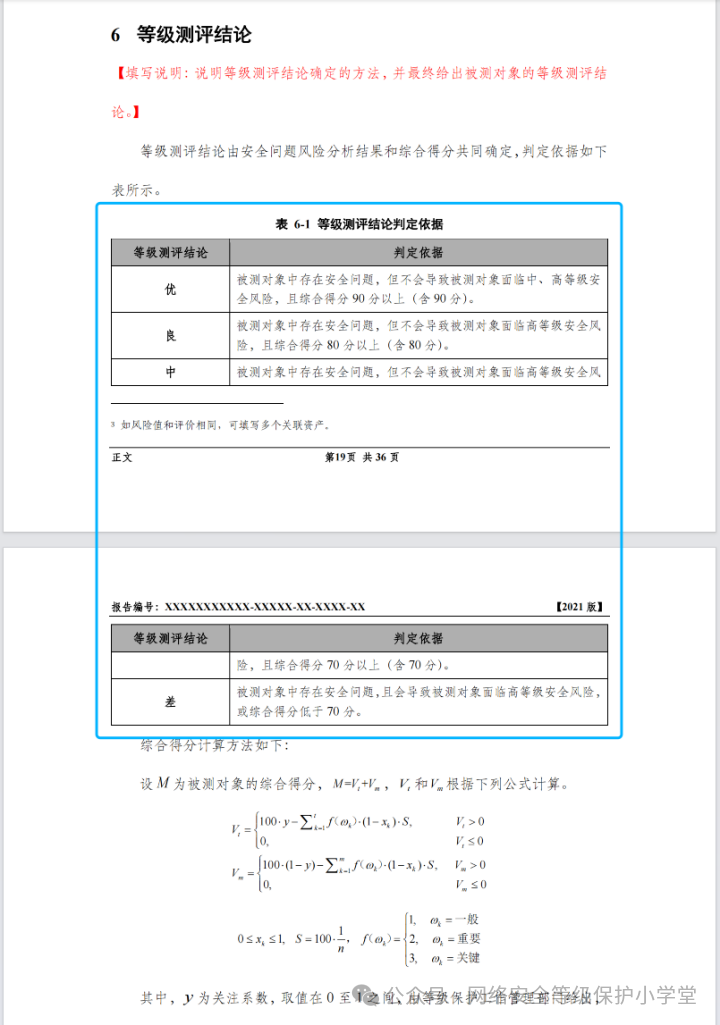
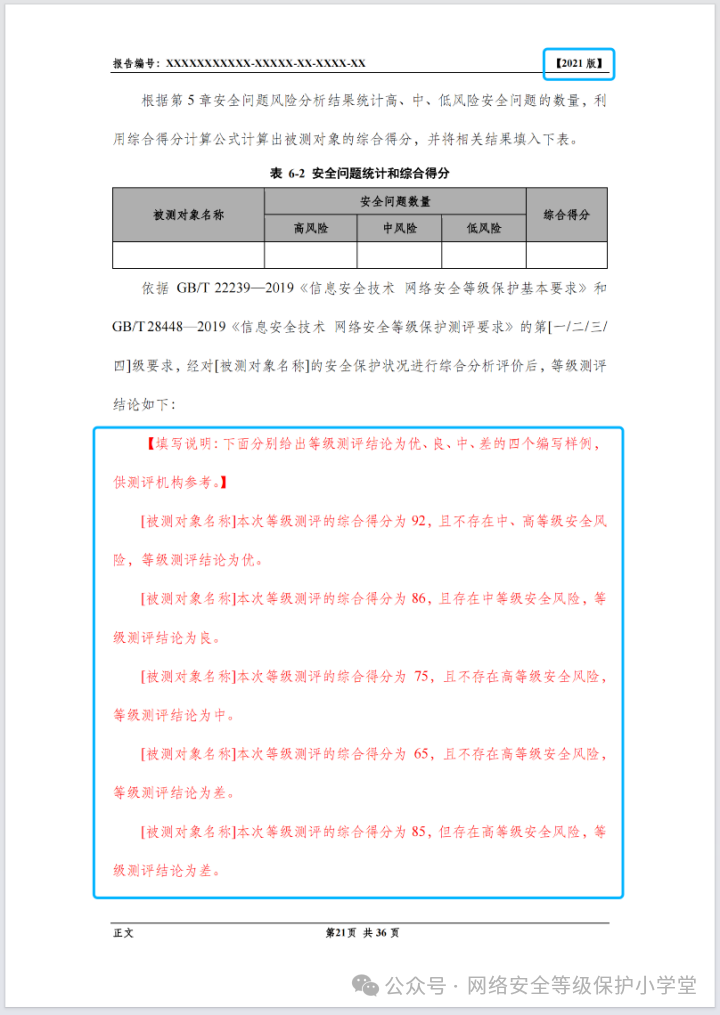
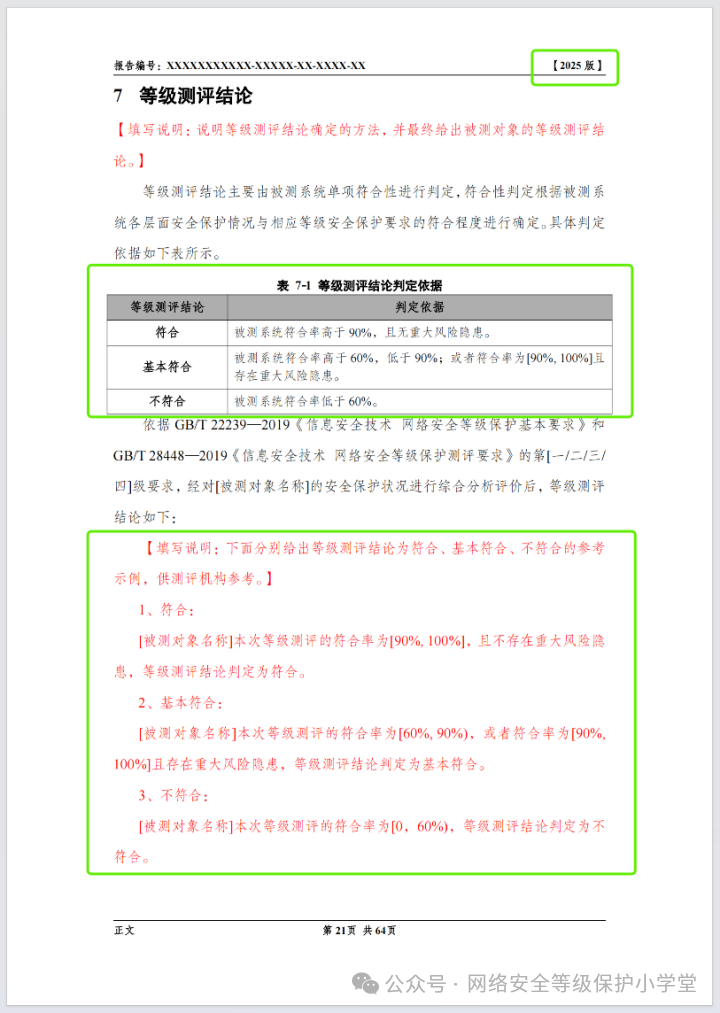
2025版报告相对于2021版报告,取消原有综合得分计算及优、良、中、差的评价体系,更改等级测评结论为符合、基本符合、不符合:
1、符合:被测对象名称本次等级测评的符合率为90%, 100%,且不存在重大风险隐患,等级测评结论判定为符合。
2、基本符合:被测对象名称本次等级测评的符合率为60%, 90%),或者符合率为\[90%, 100%且存在重大风险隐患,等级测评结论判定为基本符合。
3、不符合:被测对象名称本次等级测评的符合率为[0,60%),等级测评结论判定为不符合。
2021版报告:
2025版报告:
四、 变更****总体评价结构章节
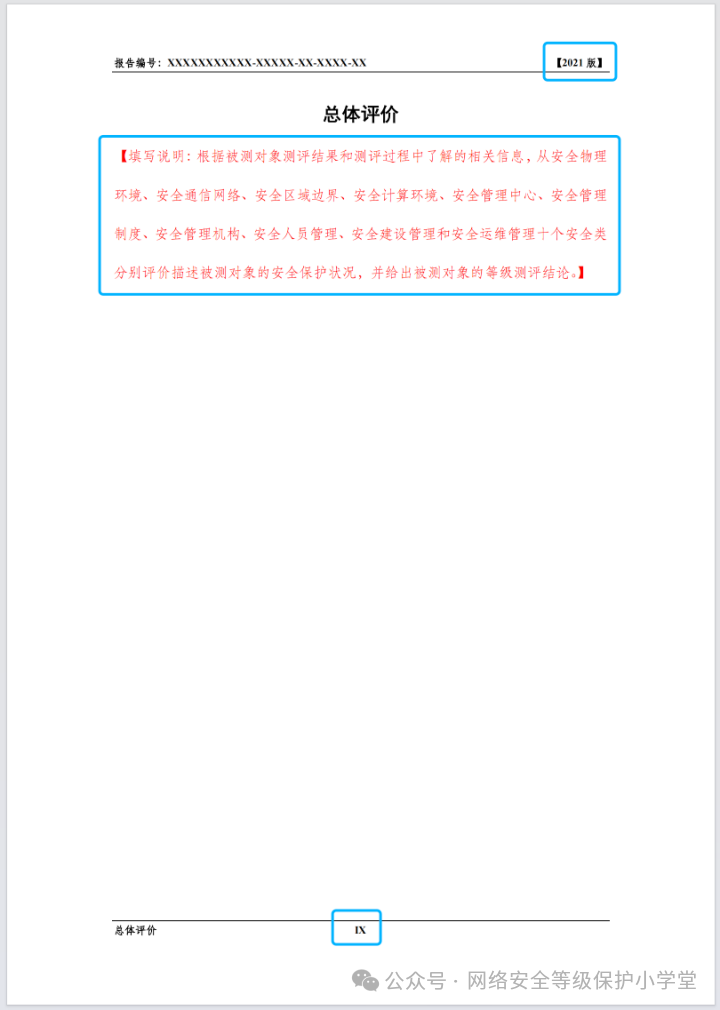
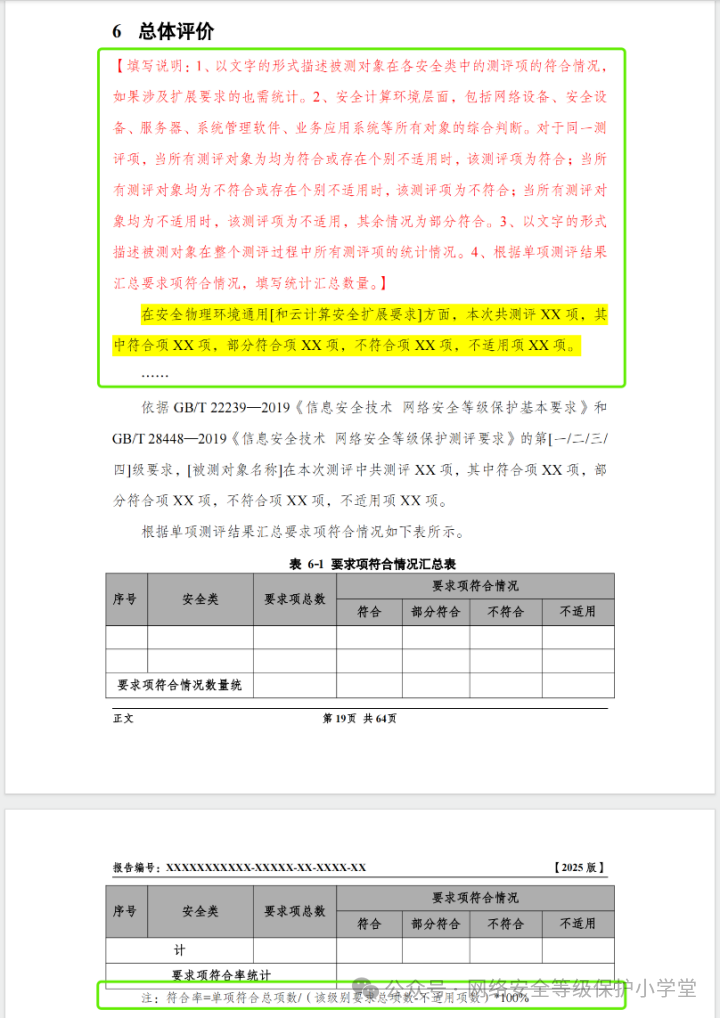
2025版报告相对于2021版报告,变更总体评价位于测评报告中的位置,变更至正文第六章,并引入符合率统计:
注:符合率=单项符合总项数/(该级别要求总项数-不适用项数)*100%
2021版报告:
2025版报告:
五、 变更****威胁列表参考依据
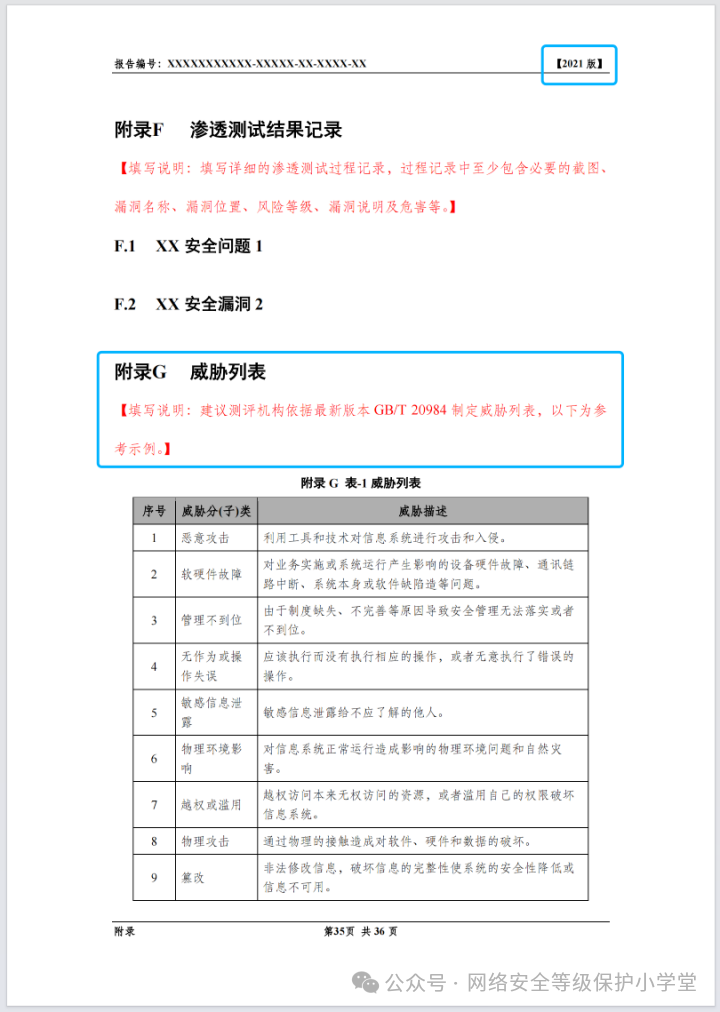
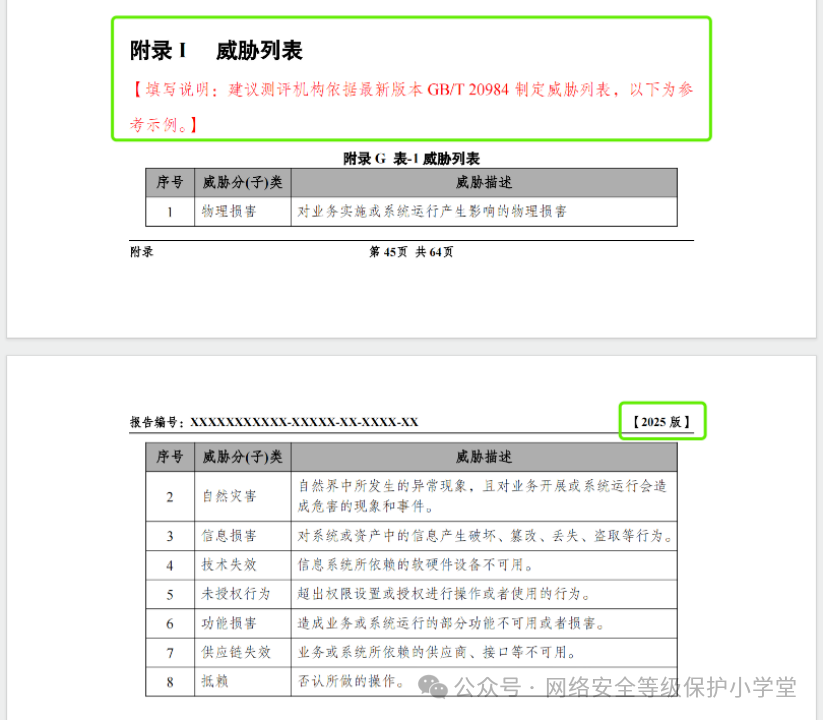
2025版报告相对于2021版报告,变更威胁列表的内容,参考最新风险评估标准:
由GB/T 20984-2022《信息安全技术 信息安全风险评估方法》代替
原标准GB/T 20984-2007《信息安全技术 信息安全风险评估规范》。
2021版报告:
2025版报告:
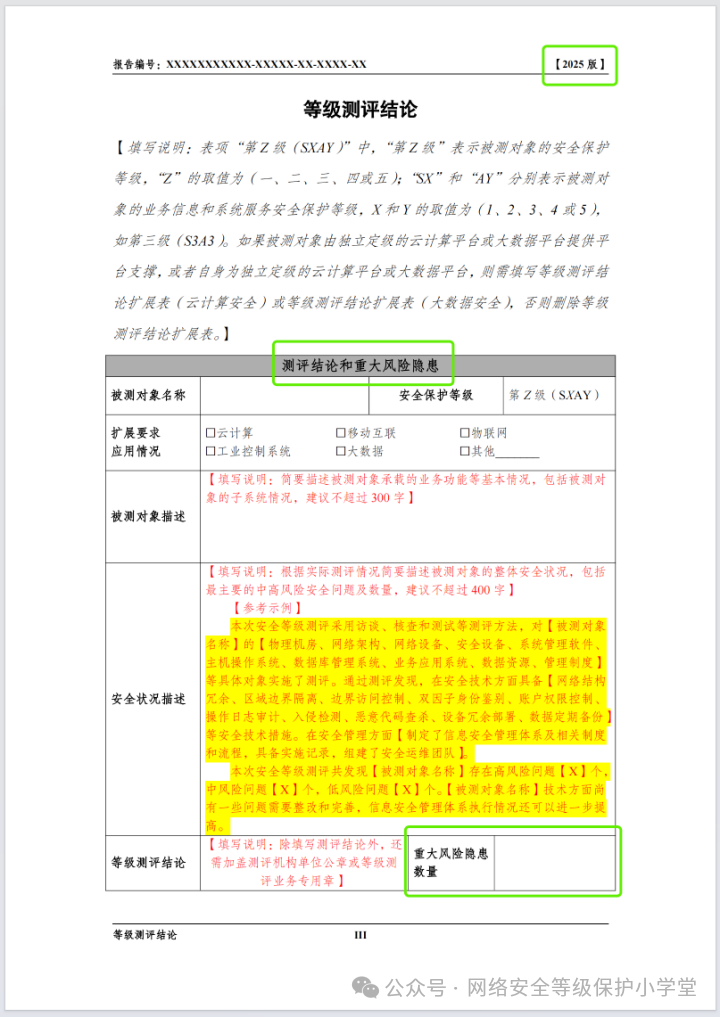
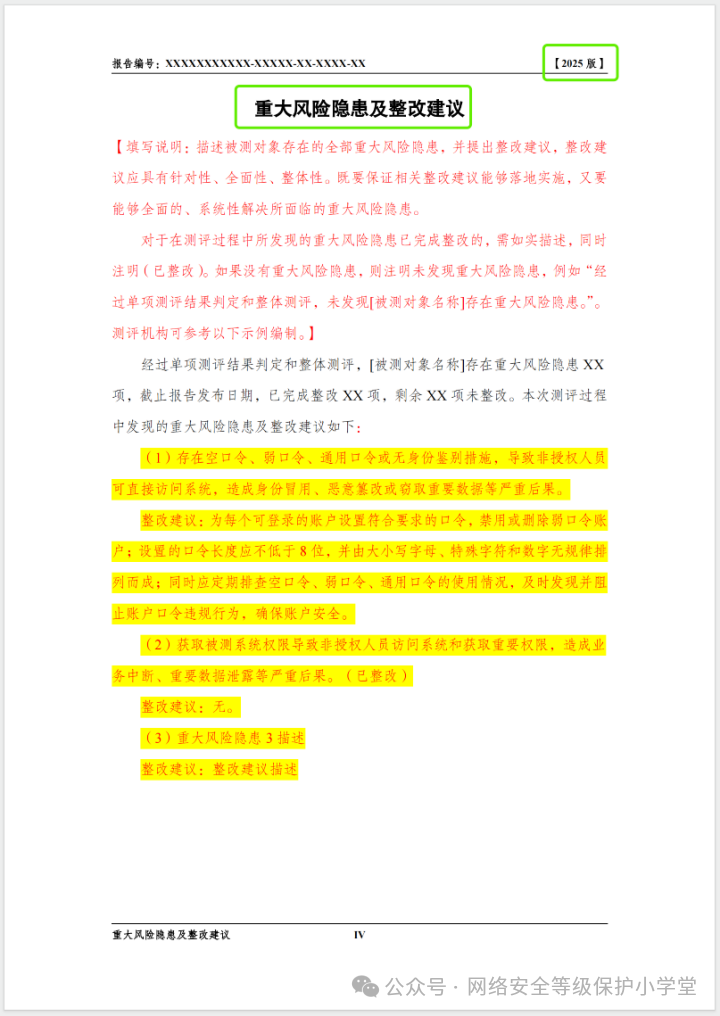
六、 新增****重大风险隐患概念
2025版报告相对于2021版报告,引入"重大风险隐患"概念:
删除"综合得分",新增"重大风险隐患数量"。
2021版报告:
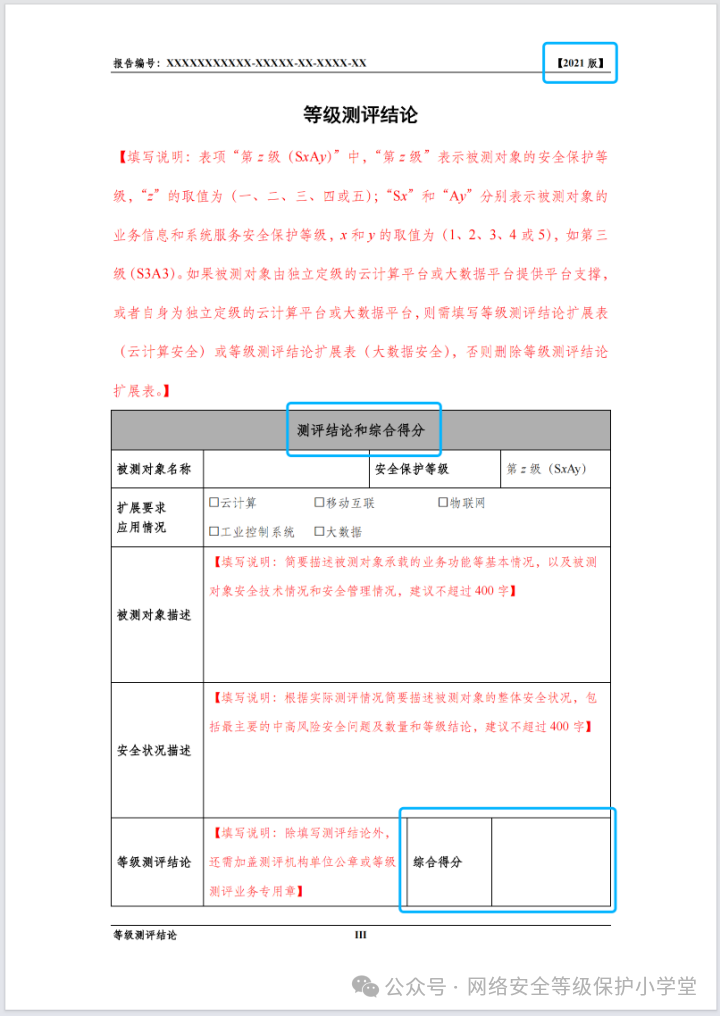
2025版报告:
七、 新增****重大风险隐患分析
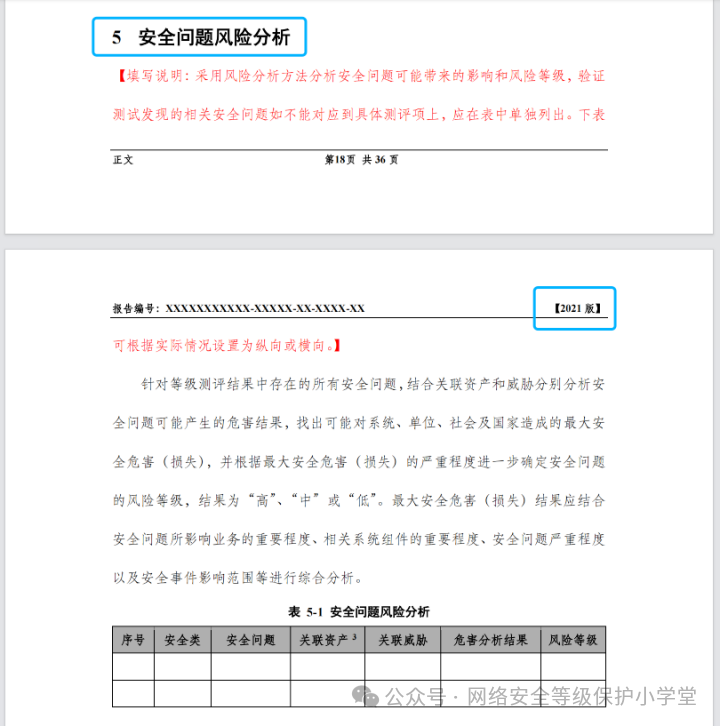
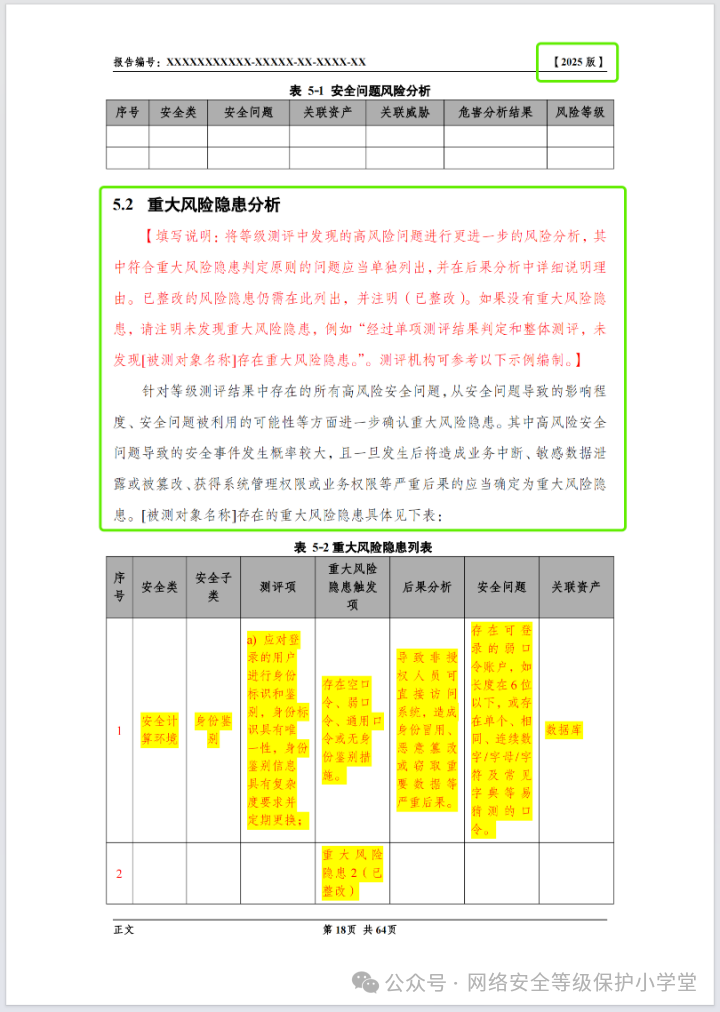
2025版报告相对于2021版报告,引入"重大风险隐患"概念:
在2021版报告"安全问题风险分析"基础上,新增"重大风险隐患分析"章节。
2021版报告:
2025版报告:
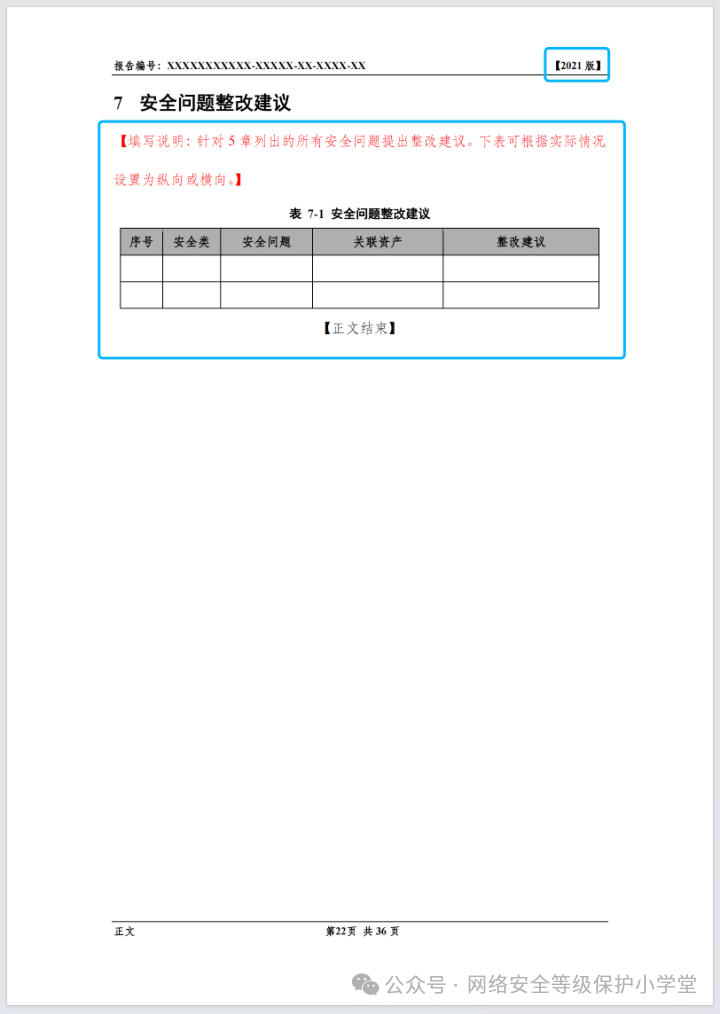
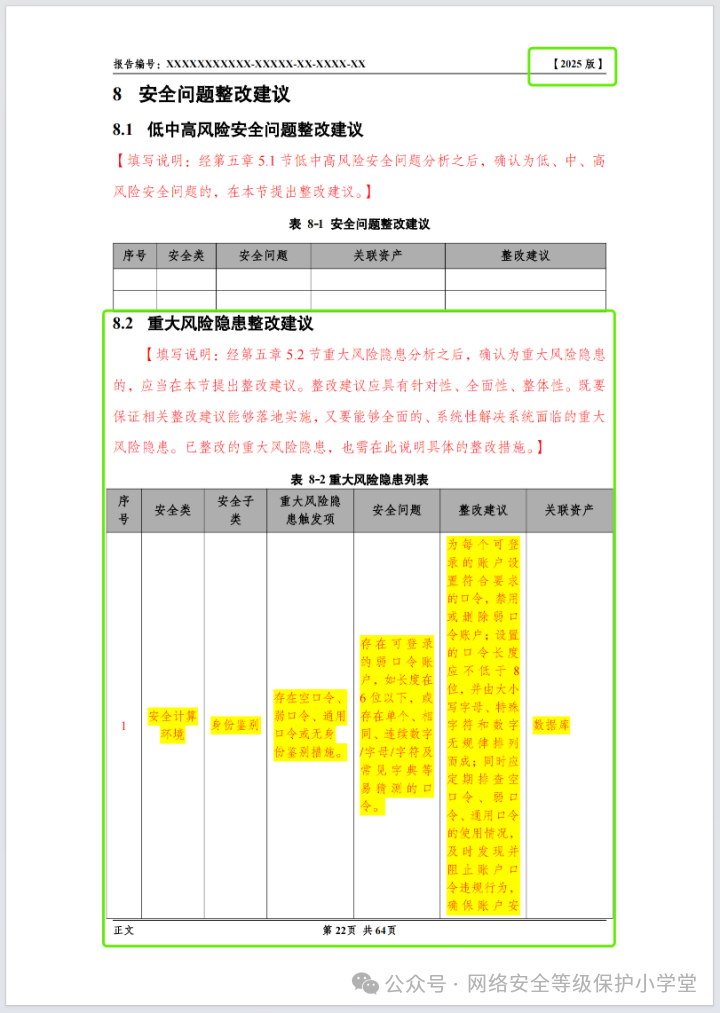
八、 新增****重大风险隐患整改
2025版报告相对于2021版报告,引入"重大风险隐患"概念:
在2021版报告"安全问题整改建议"基础上,新增"重大风险隐患整改建议"章节。
2021版报告:
2025版报告:
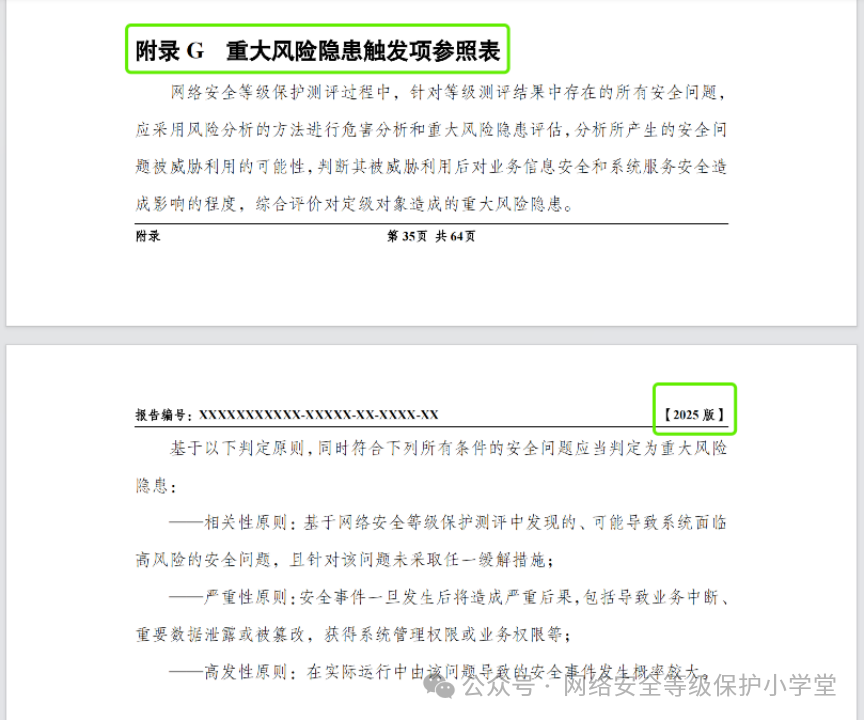
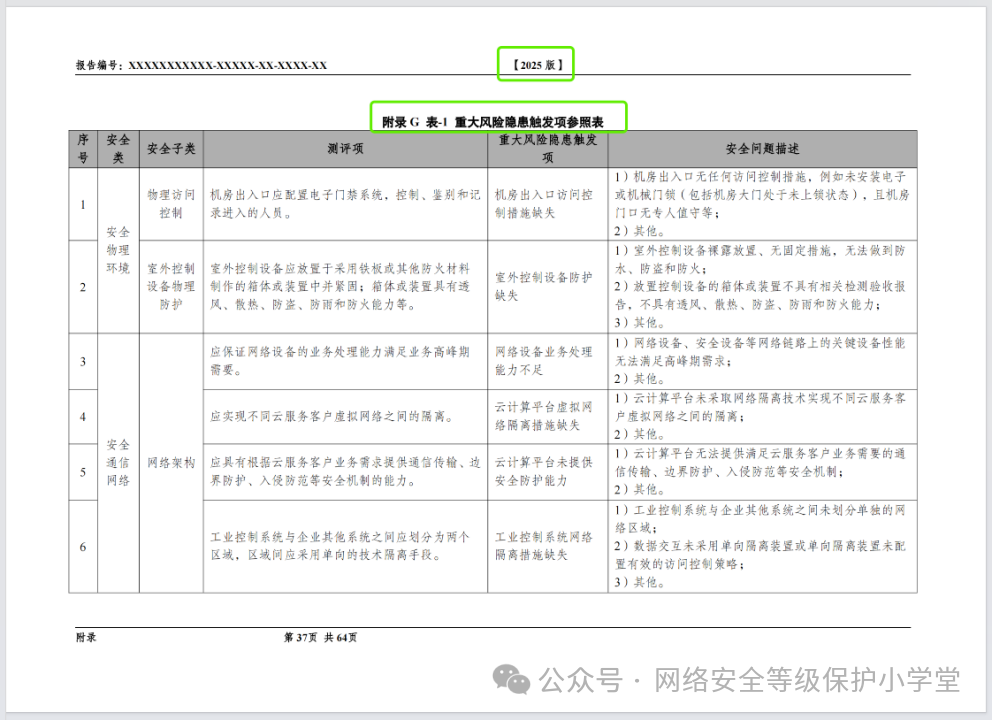
九、 新增****重大风险隐患附录 G
2025版报告相对于2021版报告,引入"重大风险隐患"概念:
新增附录G"重大风险隐患触发项参照表"。
2025版报告:
十、 新增****重大风险隐患附录 H
2025版报告相对于2021版报告,引入"重大风险隐患"概念:
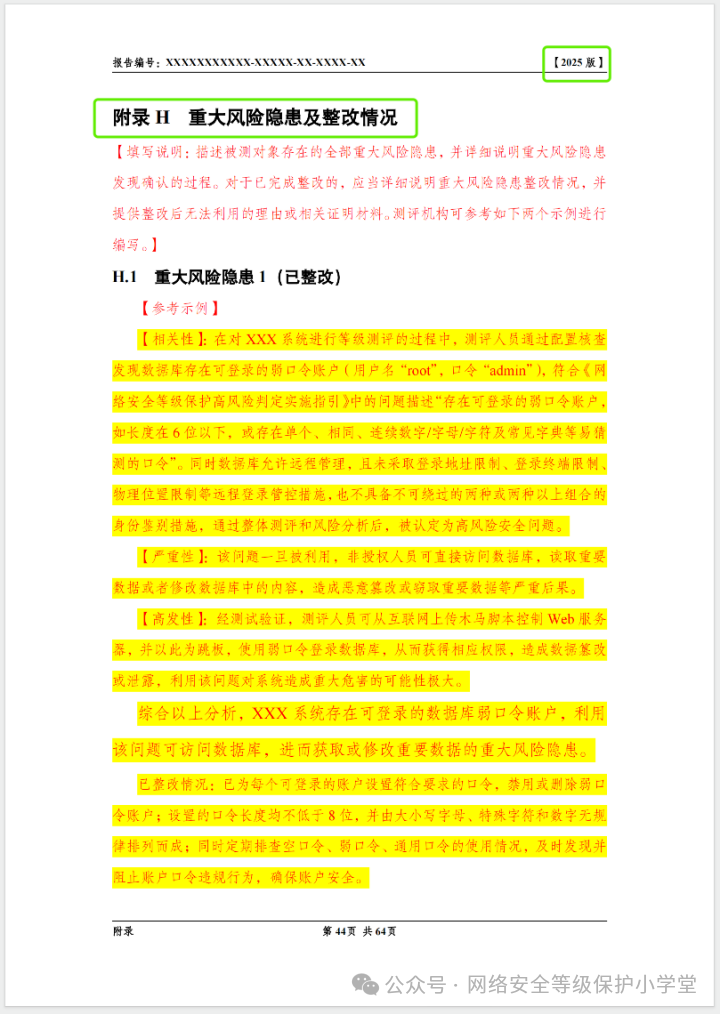
新增附录H"重大风险隐患及整改情况"。
2025版报告:
2025版的网络安全等级保护测评报告模板主要总结为两细化、三****变更、五新增。
**两细化:**主要对原有报告内容进行补充完善,细化网络安全区域划分描述,特别是在渗透测试结果与测评项之间的联系,后续在开展测评工作时应做好结果记录及测评项匹配。
三****变更:主要是需要关注测评结论依据的变化,取消原有综合得分计算及优、良、中、差的评价体系,更改等级测评结论为符合、基本符合、不符合,此项变化将更改固有的测评结论印象,需要尽快适应。
五新增:为本次新增的概念,涉及项目也最多,五个新增均围绕新引入的"重大风险隐患"概念展开,需要在之后的测评工作中加强新要求的理解。