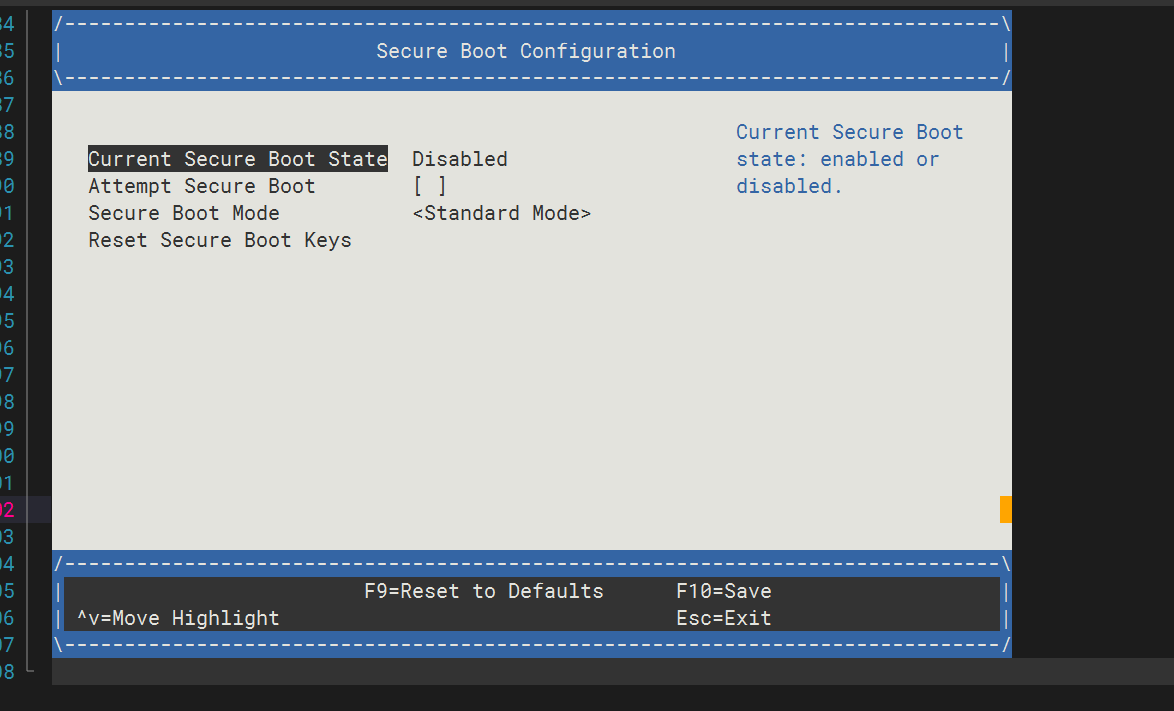
为什么要关闭安全启动?
UEFI 固件的 Secure Boot(安全启动)------ 它会验证操作系统内核、驱动的数字签名,只有签名合法的软件才能运行。
直通依赖的关键组件(如 vfio 驱动、第三方硬件驱动、自定义内核模块)没有微软 / UEFI 官方签名,Secure Boot 会直接拦截加载,导致:
CPU 直通(host-passthrough 模式):无法完全透传物理 CPU 特性,或启动报错;
GPU/NPU 直通(PCIe 设备透传):vfio-pci 驱动无法绑定物理设备,虚拟机识别不到直通的硬件;
驱动加载失败:即使直通成功,硬件驱动因无签名被拦截,无法正常工作。
简单说:Secure Boot 是 "安全锁",而直通需要 "绕过锁" 直接访问物理硬件,所以必须关闭。
配置
kvm的ubuntu虚机可以直接看作是个单独的主机,和物理机的操作逻辑相同无非是物理机需要硬件重启。
首先要有个虚机,接着执行启动和连接,两个命令的执行时间间隔要短,时间太长的话就会进不去。
virsh start 虚机名
virsh console 虚机名
接着快速连按ESC和F2,两个一起按,速度够快马上就能进入。
我使用的这个镜像进去的是UEFI,流程都是相同的。
第二种进入bios的方法就是正常启动进入到系统中之后执行reboot,然后在启动流程时快速连按ESC和F2进入bios,这样没紧迫感比较容易。
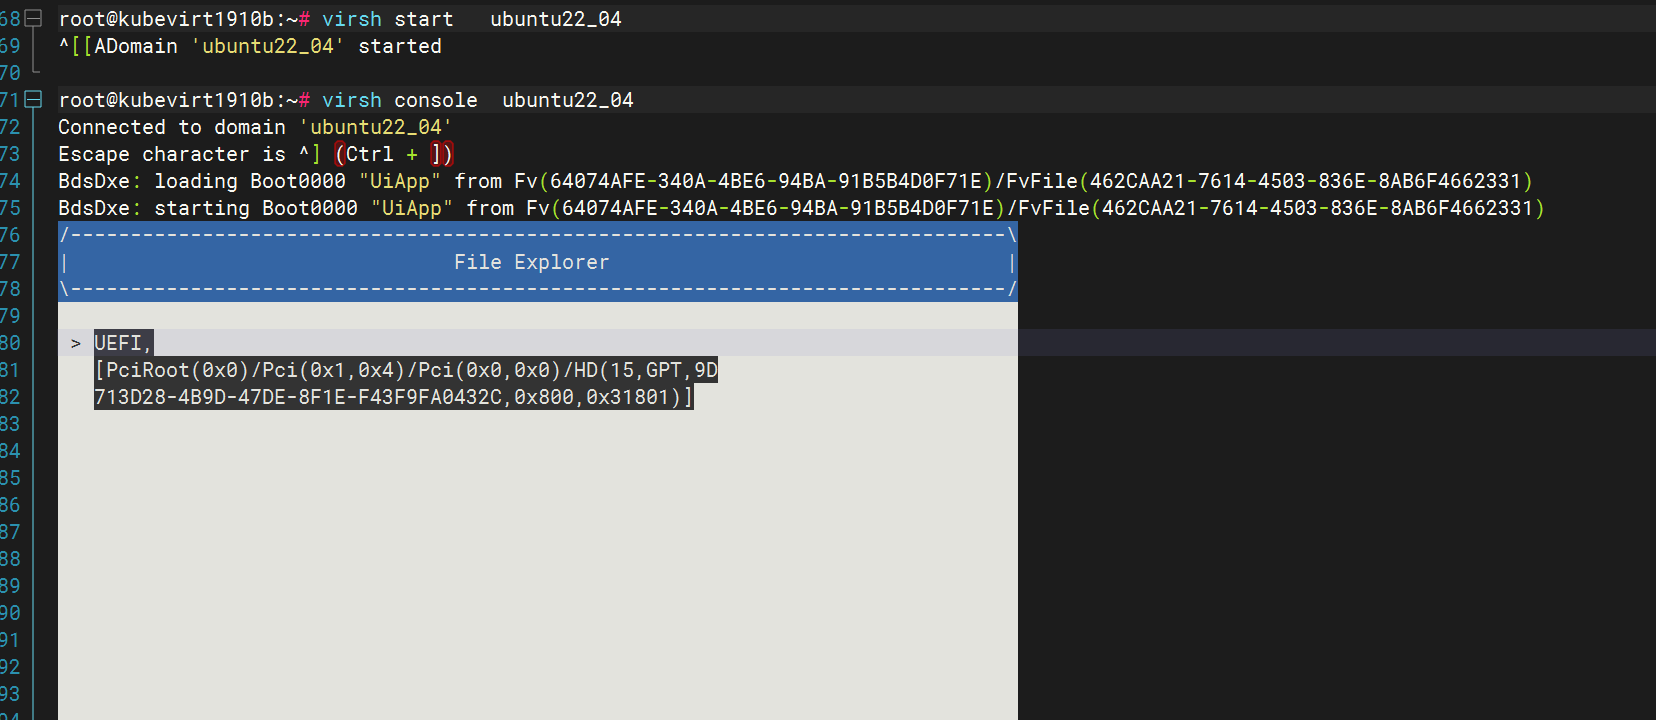
接着选择Device Manager

接着Secure Boot Configuration

接着选择 Attempt Secure Boot X
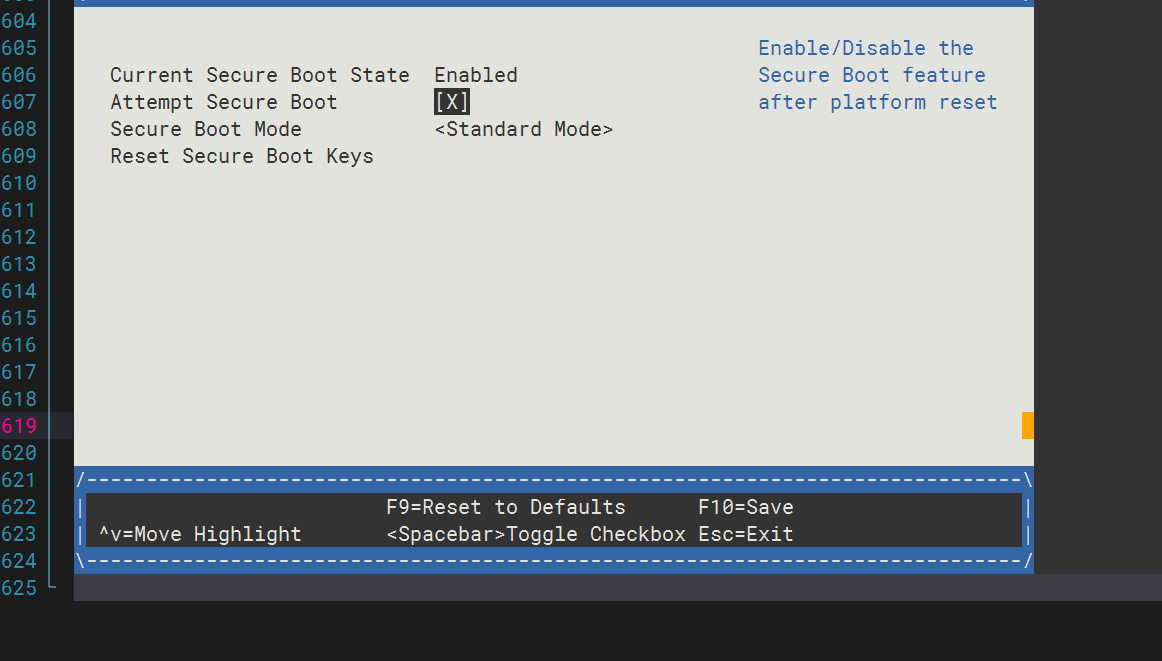
回车取消
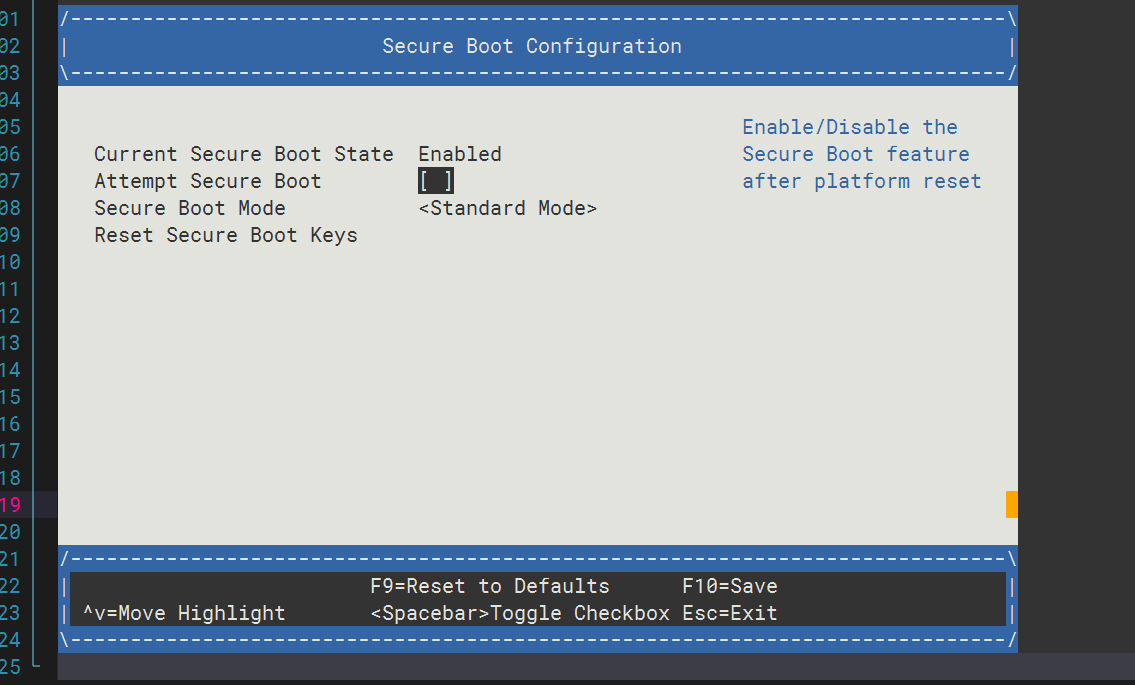
按F10保存,ESC回到最初界面选择Reset重启
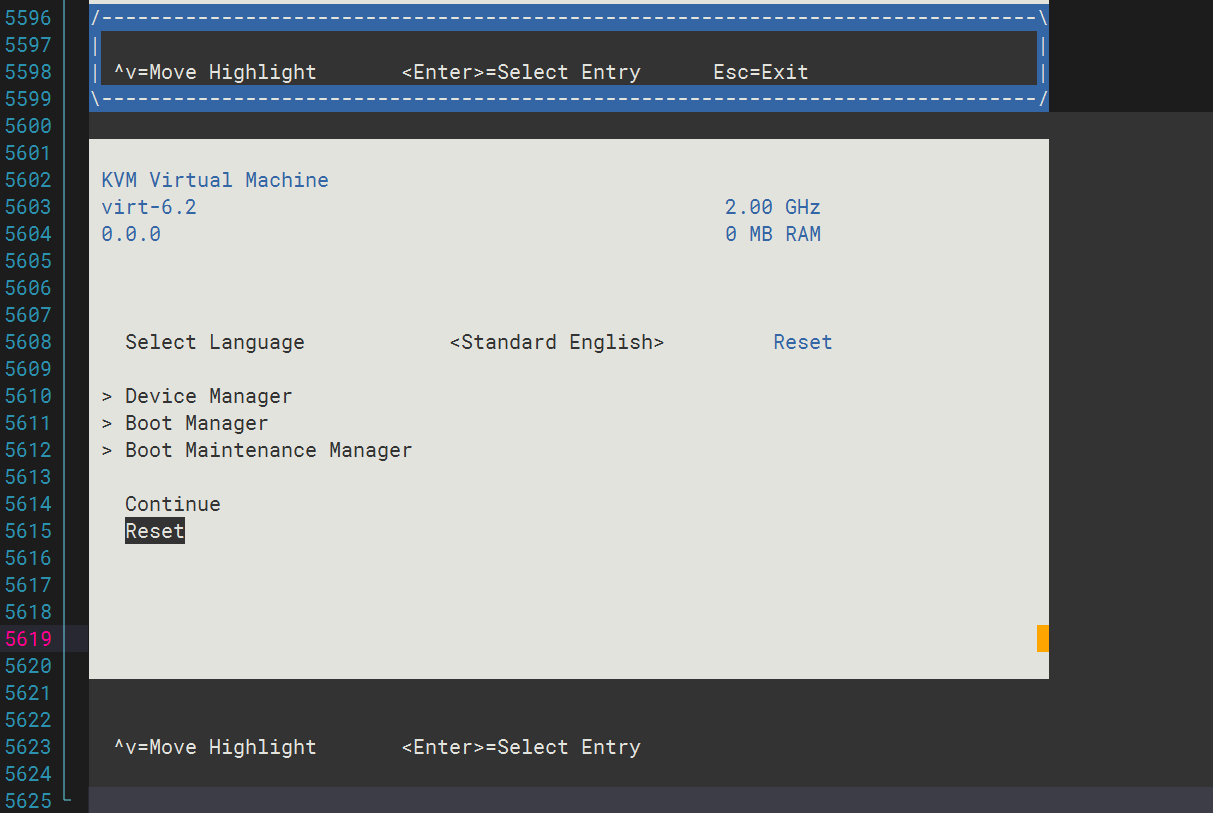
如果担心配置没有生效可以再进入bios中查看