Next.js 发布了一款名为 fix-react2shell-next 的专用命令行工具,帮助开发者快速检测并修复高危"React2Shell"漏洞(CVE-2025-66478)。这款新型扫描器提供单行命令解决方案,可识别存在漏洞的 Next.js 和 React Server Components(RSC)版本,并自动应用最新 Next.js 版本中包含的安全更新。
自动化检测与修复
该工具通过递归扫描项目中的所有 package.json 文件来简化修复流程。这种设计确保其能有效适用于标准代码库以及由 npm、yarn、pnpm 或 bun 管理的复杂 monorepo 项目。
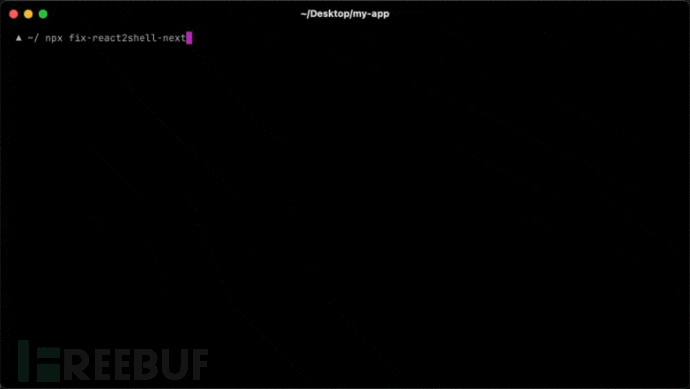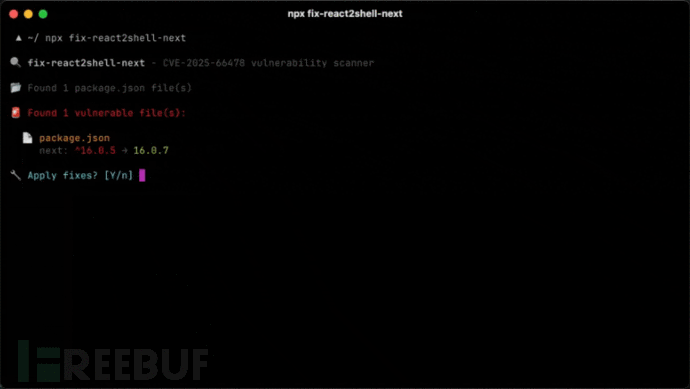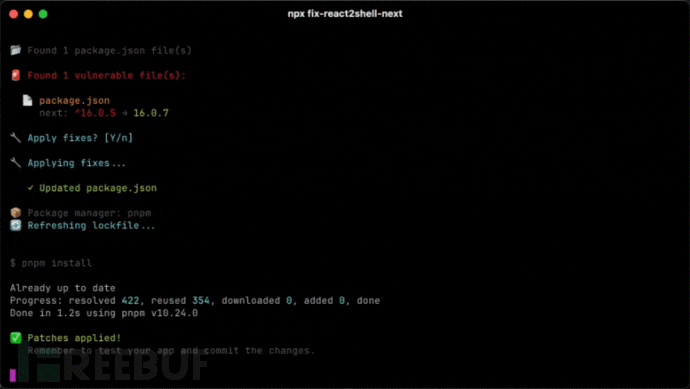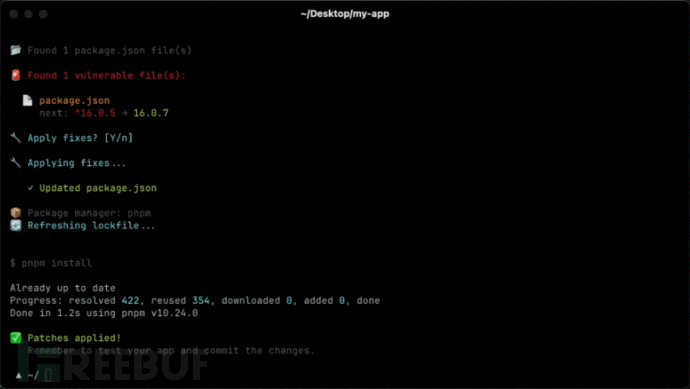
与容易出错的人工检查不同,该扫描器会系统性地验证已安装的 next、react-server-dom-webpack、react-server-dom-parcel 和 react-server-dom-turbopack 版本。一旦发现存在漏洞的软件包,工具会将其更新至 GitHub 官方公告指定的安全版本。
随后,工具会根据检测到的包管理器刷新 lockfile,确保修复被正确锁定。例如,它会自动将存在漏洞的 Next.js 15.1.0 版本直接升级至已修复的 15.1.9 版本。
受影响版本范围
根据 GitHub 报告,该漏洞影响多个 Next.js 和 React RSC 软件包的发布版本线。运行以下"受影响"范围内任何版本的开发者应立即升级:
| 软件包 | 受影响版本范围 | 已修复版本 |
|---|---|---|
| Next.js | 15.0.0 -- 15.0.4 | 15.0.5 |
| 15.1.0 -- 15.1.8 | 15.1.9 | |
| 15.2.0 -- 15.2.5 | 15.2.6 | |
| 15.3.0 -- 15.3.5 | 15.3.6 | |
| 15.4.0 -- 15.4.7 | 15.4.8 | |
| 16.0.0 -- 16.0.6 | 16.0.7 | |
| React RSC | 19.0.0 | 19.0.1 |
| 19.1.0 -- 19.1.1 | 19.1.2 |
工具使用方法
开发者可直接使用 npx 运行该工具。若希望在更改前进行确认,可运行标准命令获得交互式体验。
对于持续集成(CI)环境或无法进行提示的自动化工作流,可使用 fix 标志强制工具自动应用补丁。相反,若团队希望在不立即更改的情况下审计项目,可使用 dry-run 标志查看将更新的内容报告。
此外还提供 json 标志用于脚本编写,允许安全团队将输出传输到其他监控工具中。要运行交互式修复,请在终端执行以下命令:npx fix-react2shell-next。