n8n工作流自动化平台曝高危漏洞(CVE-2025-68613,CVSS 9.9):数万实例面临任意代码执行风险

n8n工作流自动化平台近日披露一个高危安全漏洞,在特定条件下成功利用该漏洞可能导致任意代码执行。该漏洞被追踪为CVE-2025-68613,CVSS评分为9.9分(满分10分)。根据npm统计数据显示,该软件包每周下载量约为57,000次。

漏洞技术细节

npm软件包维护团队表示:"在某些情况下,经过身份验证的用户在工作流配置期间提供的表达式,可能会在未与底层运行时充分隔离的执行上下文中进行评估。经过身份验证的攻击者可利用此行为,以n8n进程权限执行任意代码。成功利用可能导致受影响实例完全沦陷,包括未经授权访问敏感数据、修改工作流以及执行系统级操作。"

影响范围与修复版本

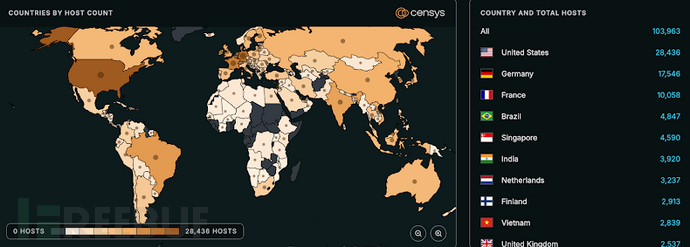
该漏洞影响所有0.211.0及以上、1.120.4以下版本,已在1.120.4、1.121.1和1.122.0版本中修复。根据攻击面管理平台Censys数据,截至2025年12月22日,全球存在103,476个潜在易受攻击的实例,其中大部分位于美国、德国、法国、巴西和新加坡。
缓解建议

鉴于该漏洞的严重性,建议用户尽快应用更新。若无法立即打补丁,建议将工作流创建和编辑权限限制为可信用户,并在具有受限操作系统权限和网络访问权限的强化环境中部署n8n,以降低风险。

相关推荐
无足鸟ICT14 小时前
【RHCA+】sosreport(收集诊断文档)
linux·运维·服务器
IT大白鼠14 小时前
当 AI 开始自动化渗透:FBI ARTEX 警报的防守对策
运维·人工智能·自动化
惜.己14 小时前
Java结合idea简单使用Playwright
java·开发语言·自动化
Decay__15 小时前
SQLServer 运维自动化平台 —— PowerShell + SQL Agent 作业:部署、监控、巡检、告警、工单闭环一体化
运维·数据库·sql·mysql·架构
A-刘晨阳15 小时前
K8S 二进制集群搭建(一主两从)v1.37.2 版本
运维·云原生·容器·kubernetes·calico·nerdctl
tonydf15 小时前
没完了,Nginx又报新漏洞!
运维·nginx
瑞雪兆丰年兮17 小时前
Linux零基础快速入门-第二章 Linux基础命令
linux·运维·服务器
lambo mercy17 小时前
01初识docker
运维·docker·容器
时间的拾荒人19 小时前
Docker 入门实战:从核心概念、安装配置到镜像操作与 Dockerfile 定制
运维·docker·容器·eureka
光电笑映20 小时前
TCP 为什么可靠?从三次握手、滑动窗口到拥塞控制全面拆解(上)
运维·服务器·网络·udp