Web9-source

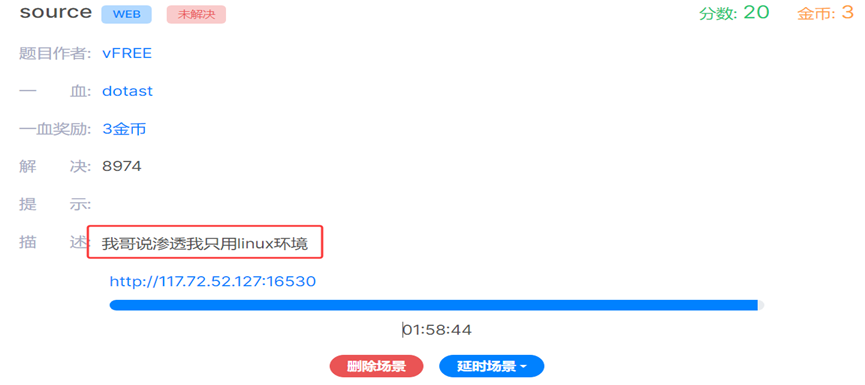
根据提示,应该需要kali的工具

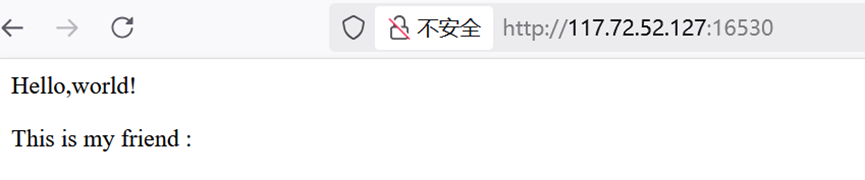
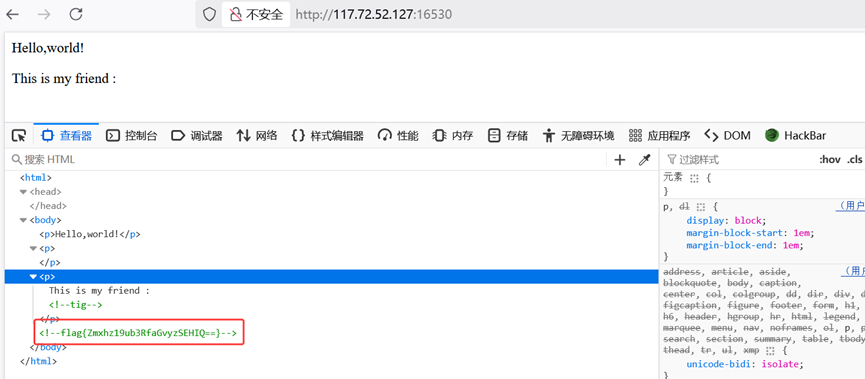
检查,查看元素直接得到flag
Curl命令也可以,curl v http://117.72.52.127:16530/
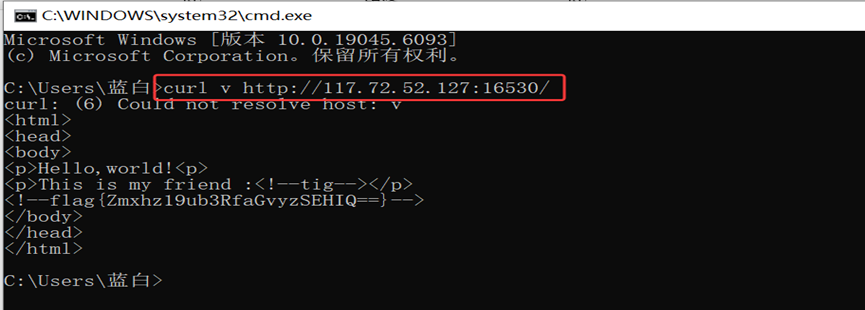
这样好像都不用kali工具,直接检查就行,一个签到题

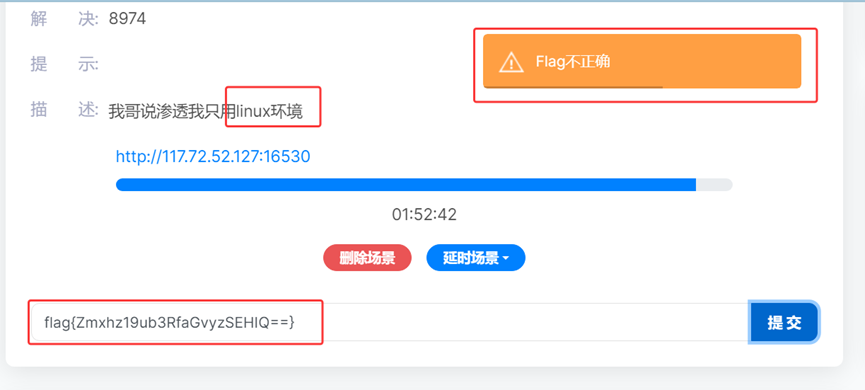
但是事实不是这样,高兴太早了
在kali中使用dirsearch,扫描网站目录:

bash 复制代码
python dirsearch.py -u http://117.72.52.127:16530/
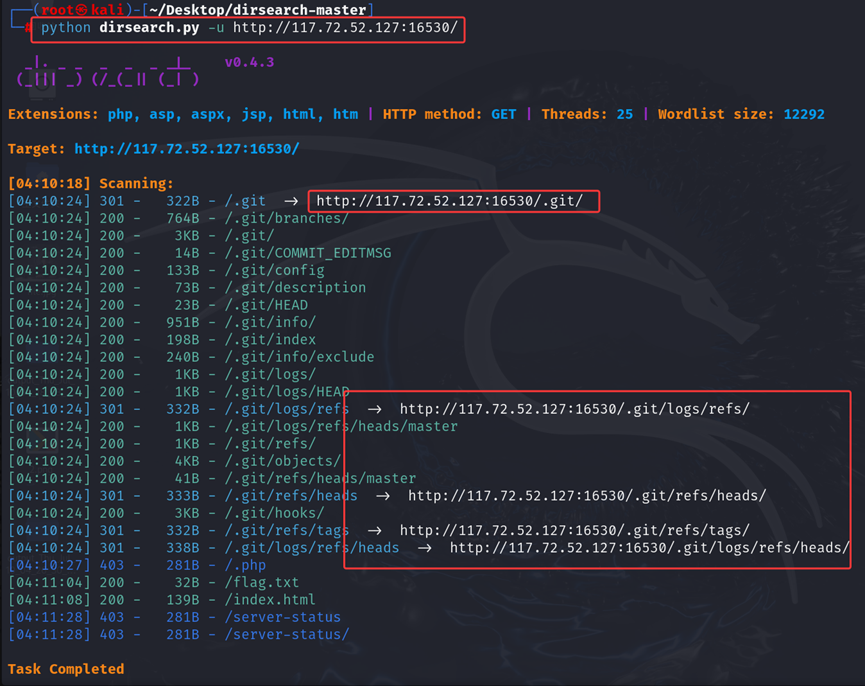
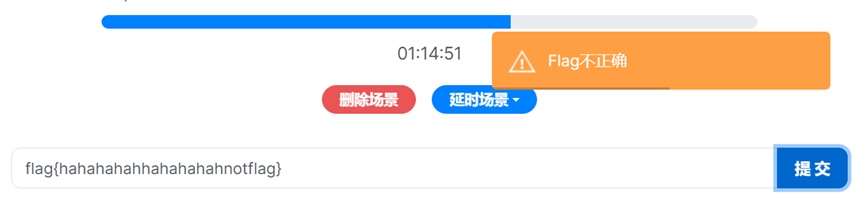
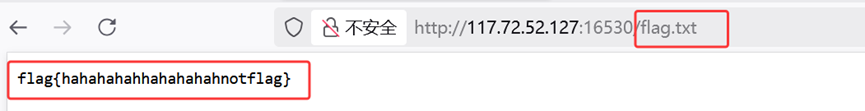
发现有一个flag.txt文件,不过是假的
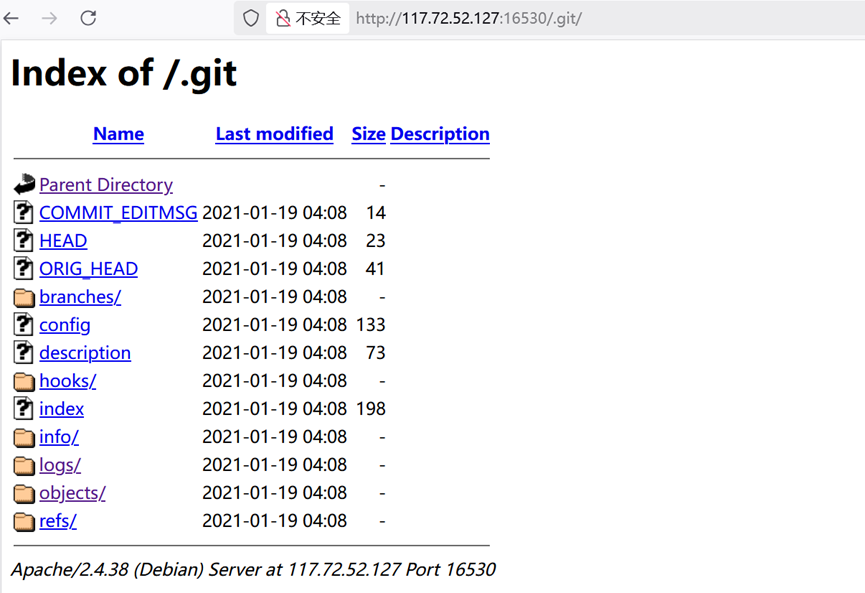
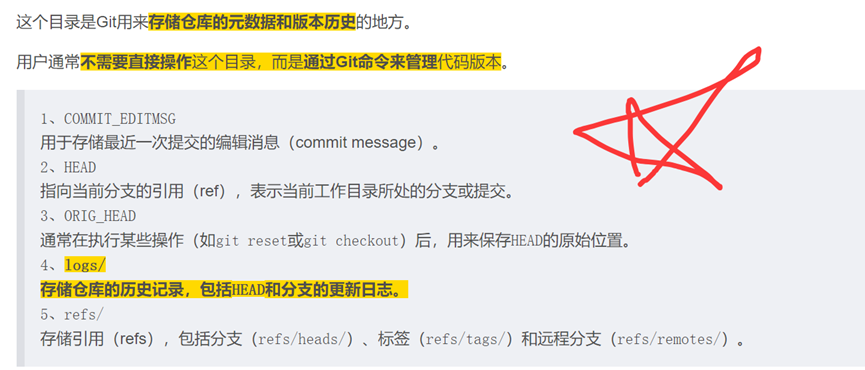
查看/.git/目录,这个目录的知识点如下:
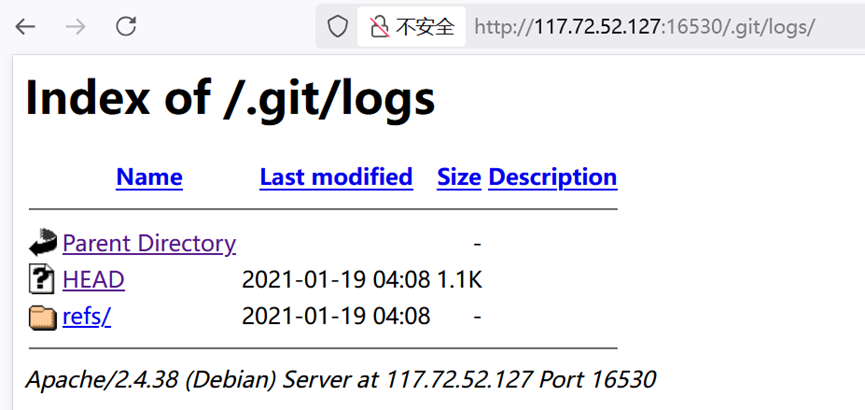
先看logs目录(flag大概率在这里面)
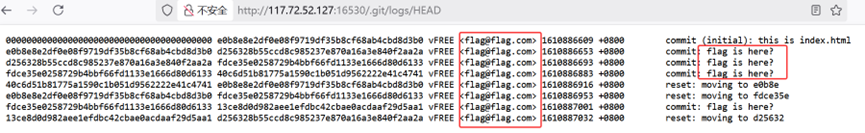
查看HEAD,发现flag相关
下一步用wget命令下载整个git目录的文件

bash 复制代码
wget -r http://117.72.52.127:16530/.git/
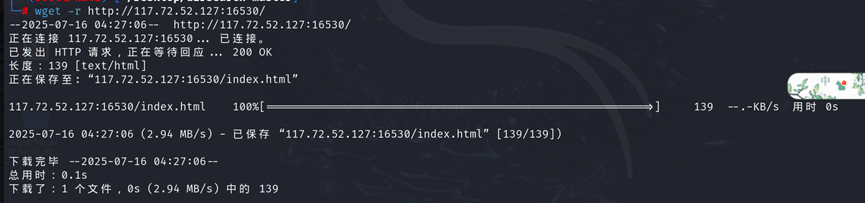
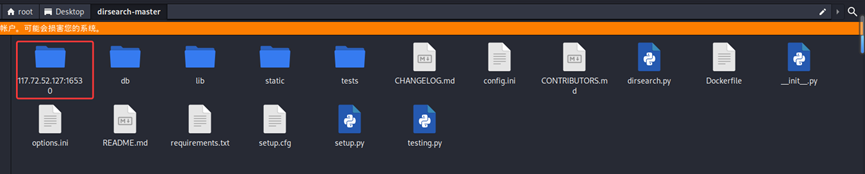
bash 复制代码
cd 117.72.52.127:16530  #进入该目录

git reflog   #然后
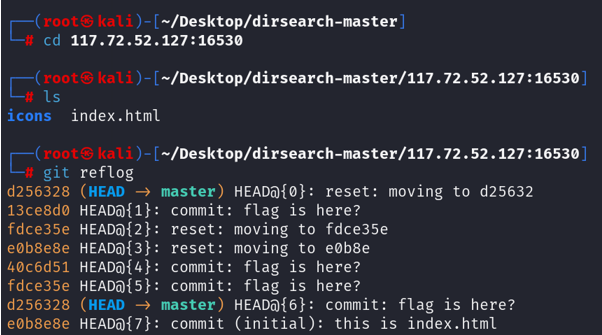
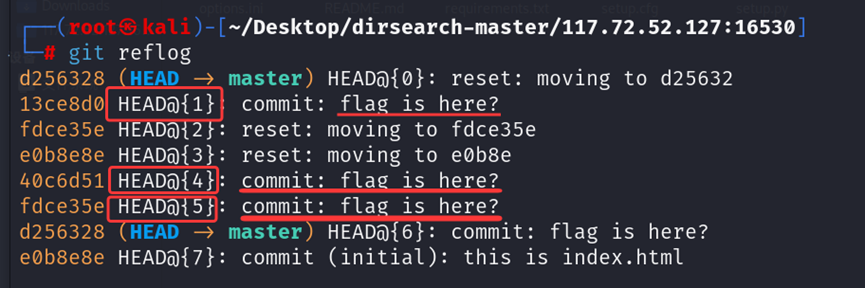
第一个不是:git show HEAD@{1}
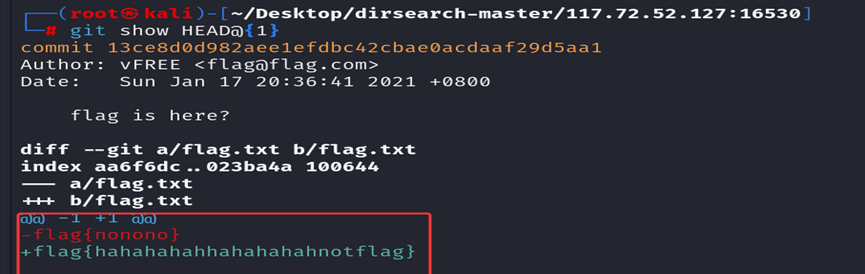
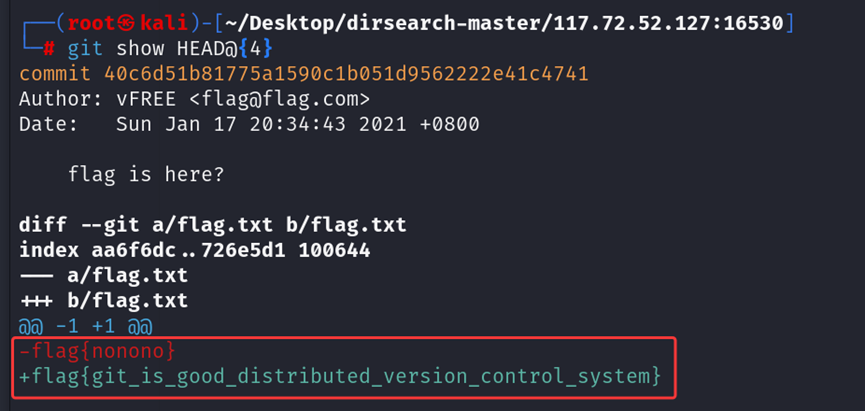
HEAD@{4}是正确的flag
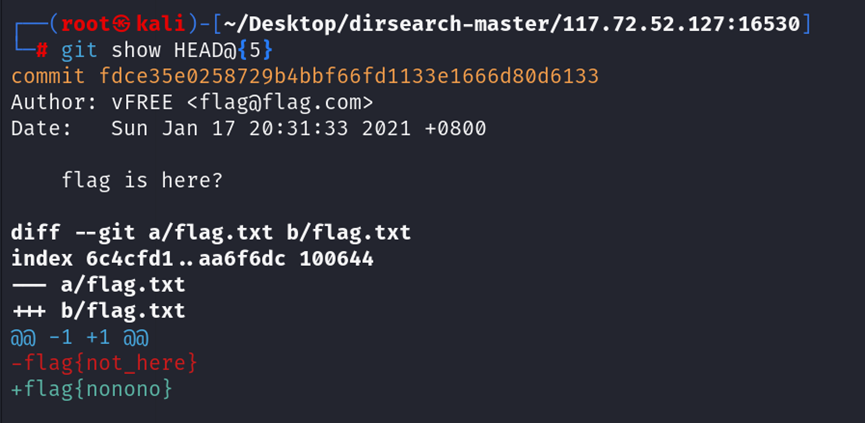
HEAD@{5}不是
最终在 HEAD@{4}中得到flag

相关推荐
kingx31 小时前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
FungLeo3 小时前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
hengdonghui14 小时前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE1 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
迪康Defender3 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登3 天前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
是真的小外套3 天前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx34 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo4 天前
网络安全-Javascript基础
javascript·安全·web安全
kingx34 天前
Bugku Reverse 与 Android 题解总集:APK / native / PE / IPA
android·逆向·ctf·bugku