Goby 漏洞安全通告|MindsDB /api/sql/query 未授权访问漏洞(CVE-2025-68472)

漏洞名称:MindsDB /api/sql/query 未授权访问漏洞(CVE-2025-68472)

风险等级:

严重

漏洞描述:

MindsDB 是一个从企业数据构建人工智能的开源平台,在Github 拥有38.8K star,其应用场景覆盖企业数据智能、业务决策优化等多个领域,深受开发者的喜爱。

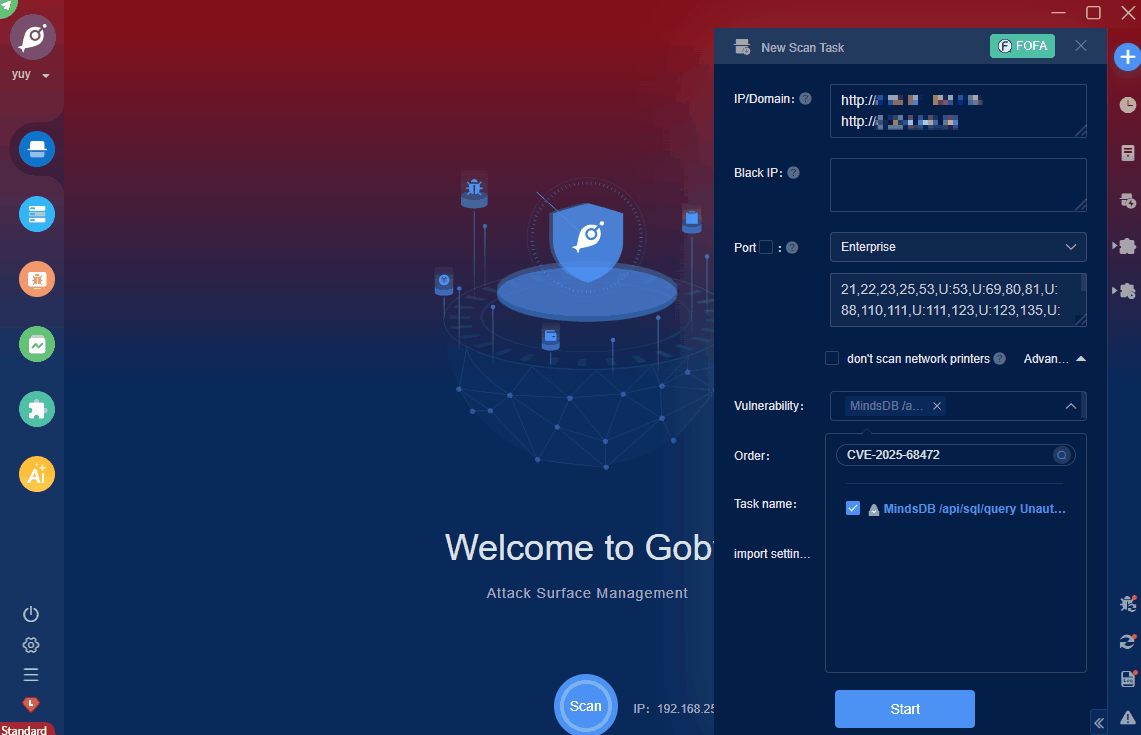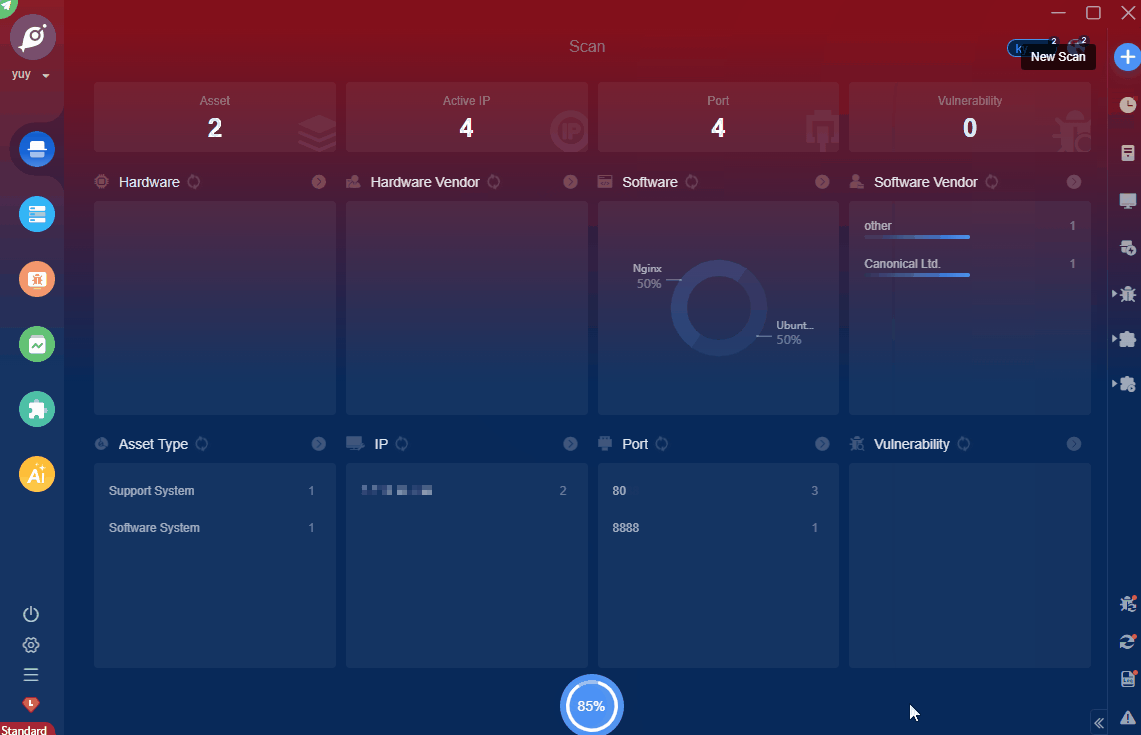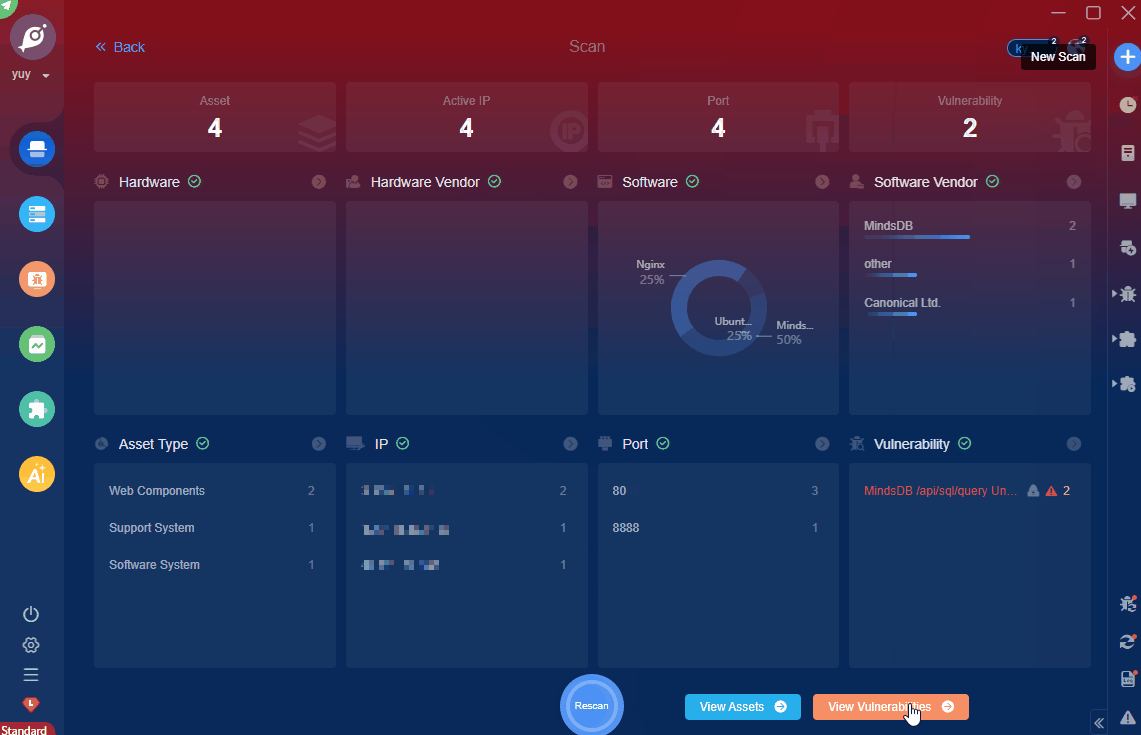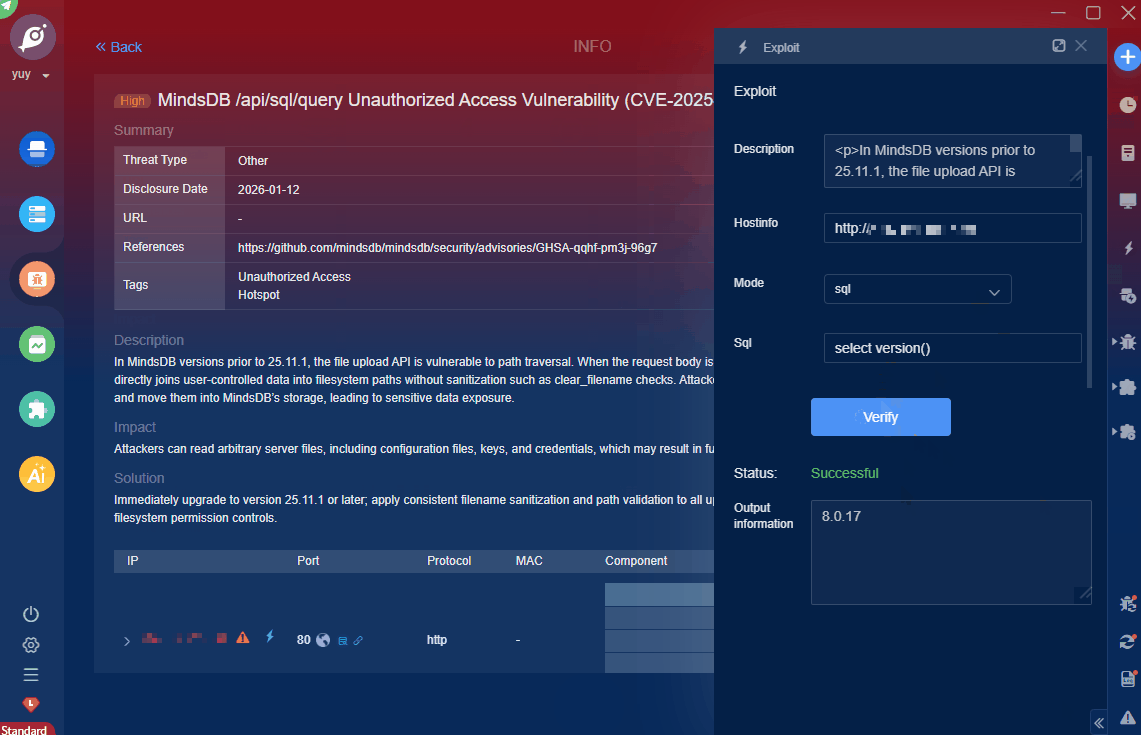
MindsDB 在 25.11.1 之前版本中,其文件上传接口存在路径遍历漏洞。当请求体为 JSON 且 source_type 不为 "url" 时,file.py 中的 PUT 处理逻辑会直接将用户可控参数拼接到文件系统路径中,且未进行 clear_filename 等安全校验,攻击者可构造恶意路径读取服务器任意文件并将其移动至 MindsDB 的存储目录中,造成敏感信息泄露。

FOFA自检语句:

(title="MindsDB Studio" || title="MindsDB Web") && body="Make predictions from tables inside your database, then visualize them in your BI tool or App, all using standard SQL."

受影响版本:

MindsDB < 25.11.1

临时修复方案:

官方已发布新版本修复该漏洞,建议受影响的用户升级至25.11.1以上版本

补丁链接:

https://github.com/mindsdb/mindsdb/releases

漏洞检测工具:

鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
查看Goby更多漏洞: Goby历史漏洞合集

相关推荐
AllData公司负责人5 小时前
AI大模型数据开发底座系列说明书,AllData集成Chat2DB开源项目建设AI 数据库分析底座,涵盖AI 洞察/对话SQL/智能视图!
数据库·人工智能·sql·开源·ai 洞察·对话sql
xixingzhe26 小时前
数据库备份的分类与特点
数据库
时间的拾荒人9 小时前
Redis 主从复制详解:配置实操 + 原理机制
数据库·redis·面试
隔窗听雨眠10 小时前
MySQL三表JOIN执行内核与优化器决策机制
数据库·mysql·sql优化
杨凯凡10 小时前
IT日报|2026-11-13:GitHub 大规模凭据攻击、Signal 形式化验证、Claude 新模型与 AI 安全诉讼
人工智能·安全·github
Decay__11 小时前
SQLServer 索引与 SQL 优化 —— 聚集索引、非聚集索引、覆盖索引、碎片维护与执行计划
运维·数据库·sql·mysql·架构
P1Browser11 小时前
账号触发平台安全审核?拆解标准申诉流程与材料清单
大数据·人工智能·安全·多账号管理·指纹浏览器·账户安全·运营合规
笃行35012 小时前
【金仓数据库产品体验官】订单增量同步实战:MERGE、OUTPUT 与 IDENTITY 的兼容验证
数据库
Fnetlink114 小时前
2026年企业安全组网供应商方案推荐
安全
星恒随风15 小时前
MySQL 从零入门(六):复合查询详解——多表查询、自连接、子查询与 UNION
linux·服务器·数据库·mysql