Goby 漏洞安全通告|Cal.com /api/auth/session 权限绕过漏洞(CVE-2026-23478)

漏洞名称:Cal.com /api/auth/session 权限绕过漏洞(CVE-2026-23478)

风险等级:

高危

漏洞描述:

Cal.com 是一款开源的日程安排和预约工具,在Github 拥有39.7K star,广泛用于协作会议、在线客服和自动化任务处理等场景。

Cal.com 在 3.1.6 至 6.0.7 之前版本中,其自定义 NextAuth JWT 回调逻辑存在身份认证绕过漏洞,攻击者可通过调用 session.update() 并构造目标用户的邮箱地址,直接获取任意用户的完整登录会话权限,从而实现账户接管。攻击者可完全接管任意用户账户,读取和篡改个人数据、预约记录及支付信息,甚至冒充管理员进行系统配置修改,造成严重业务安全风险。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。

FOFA自检语句:

body="content"='@calcom'" || body="calcom_explained_new_user"

受影响版本:

3.1.6 ≤ Cal.com < 6.0.7

临时修复方案:

  1. 将 Cal.com 升级到 6.0.7 或更高版本以修复该漏洞;
  2. 临时禁用 session.update() 方法中的电子邮件修改功能,并添加二次验证逻辑;
  3. 启用双因素认证(2FA)作为额外的安全防护措施;
  4. 监测并分析用户登录活动日志,识别异常行为并及时响应。

漏洞检测工具:

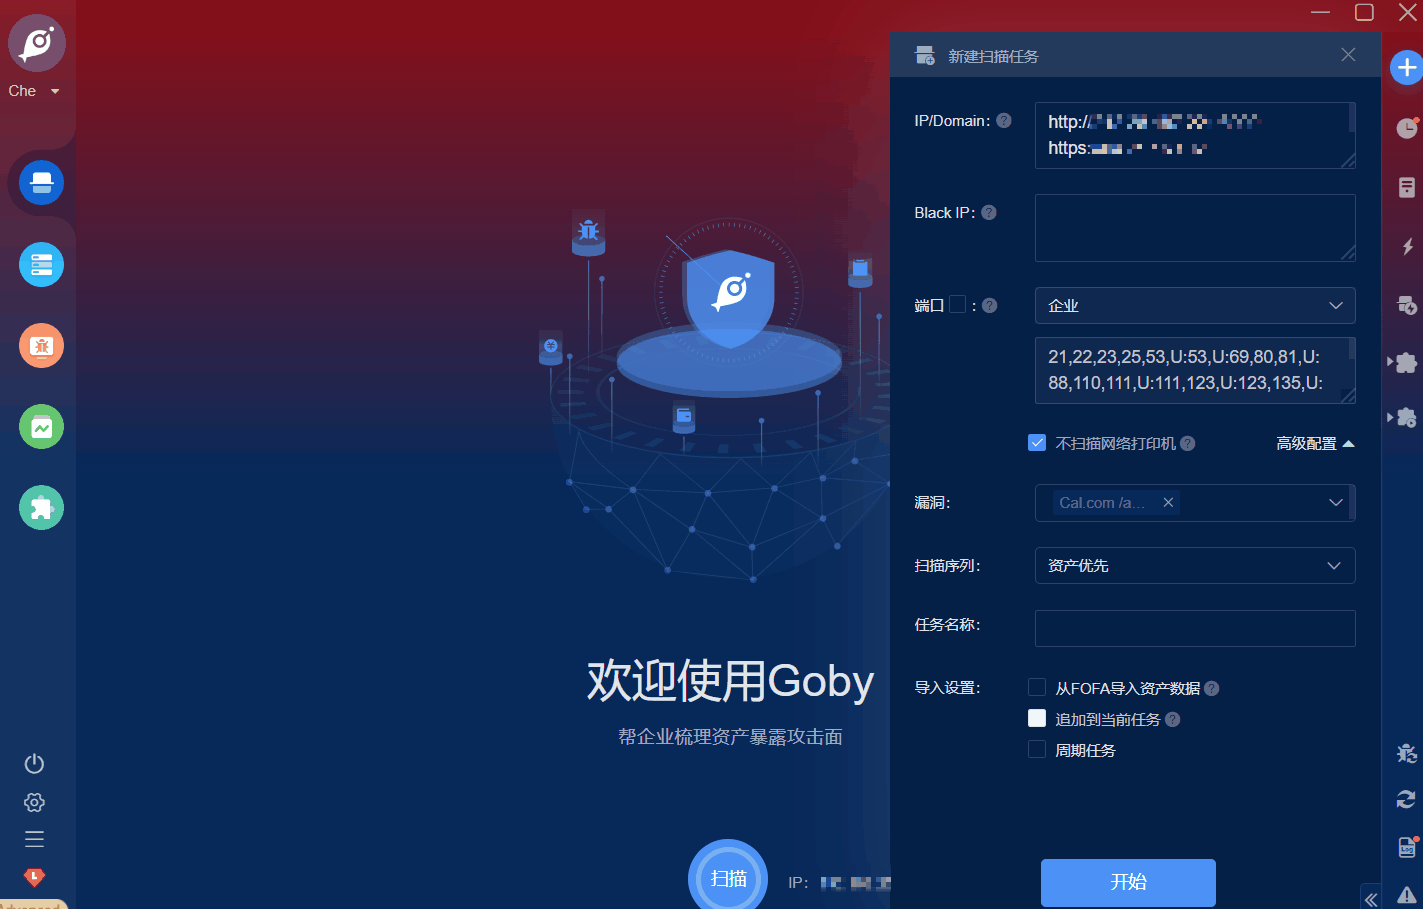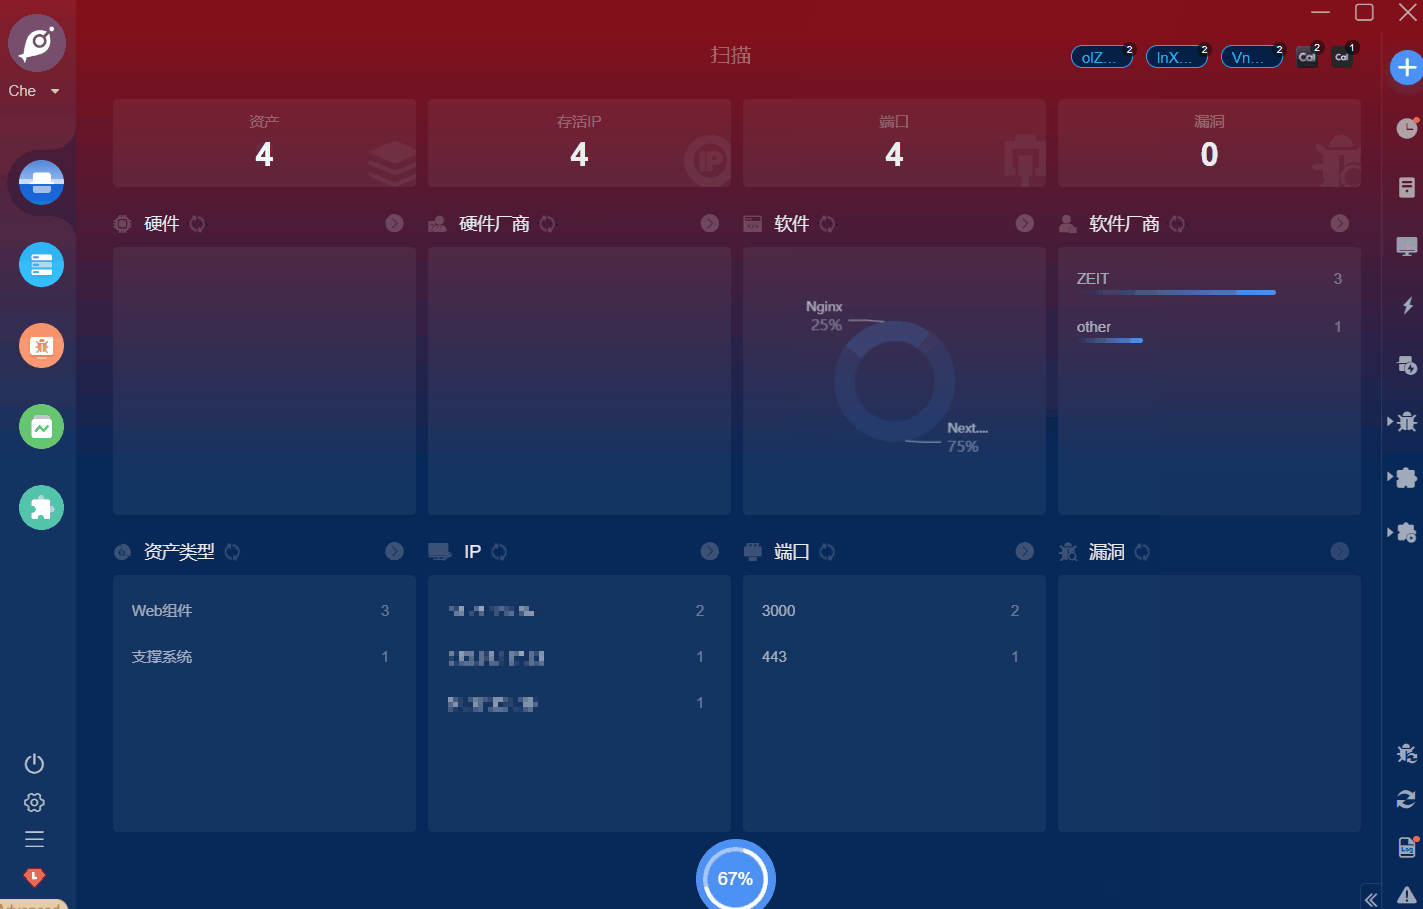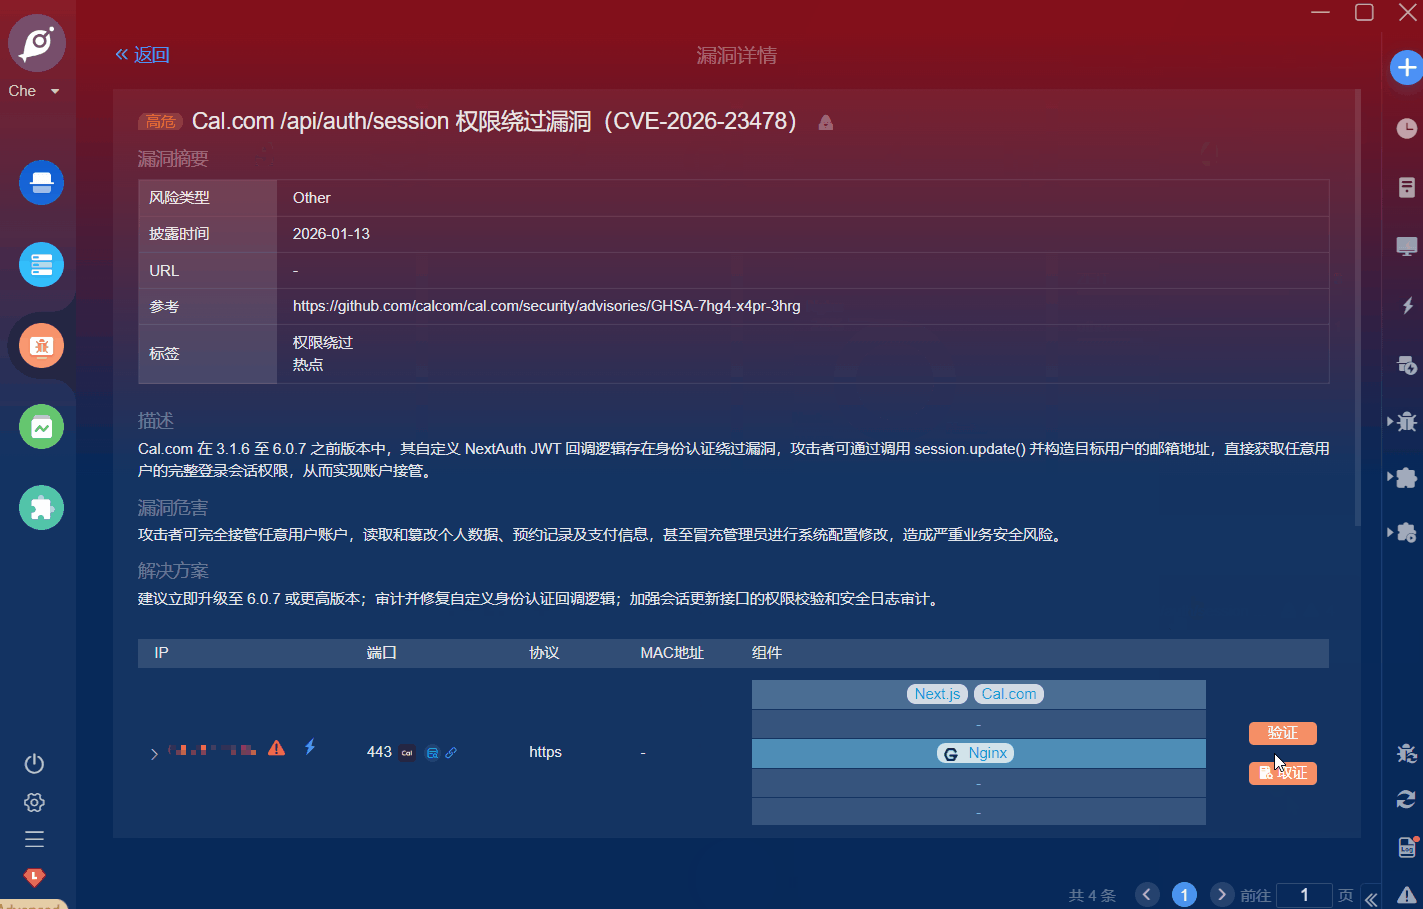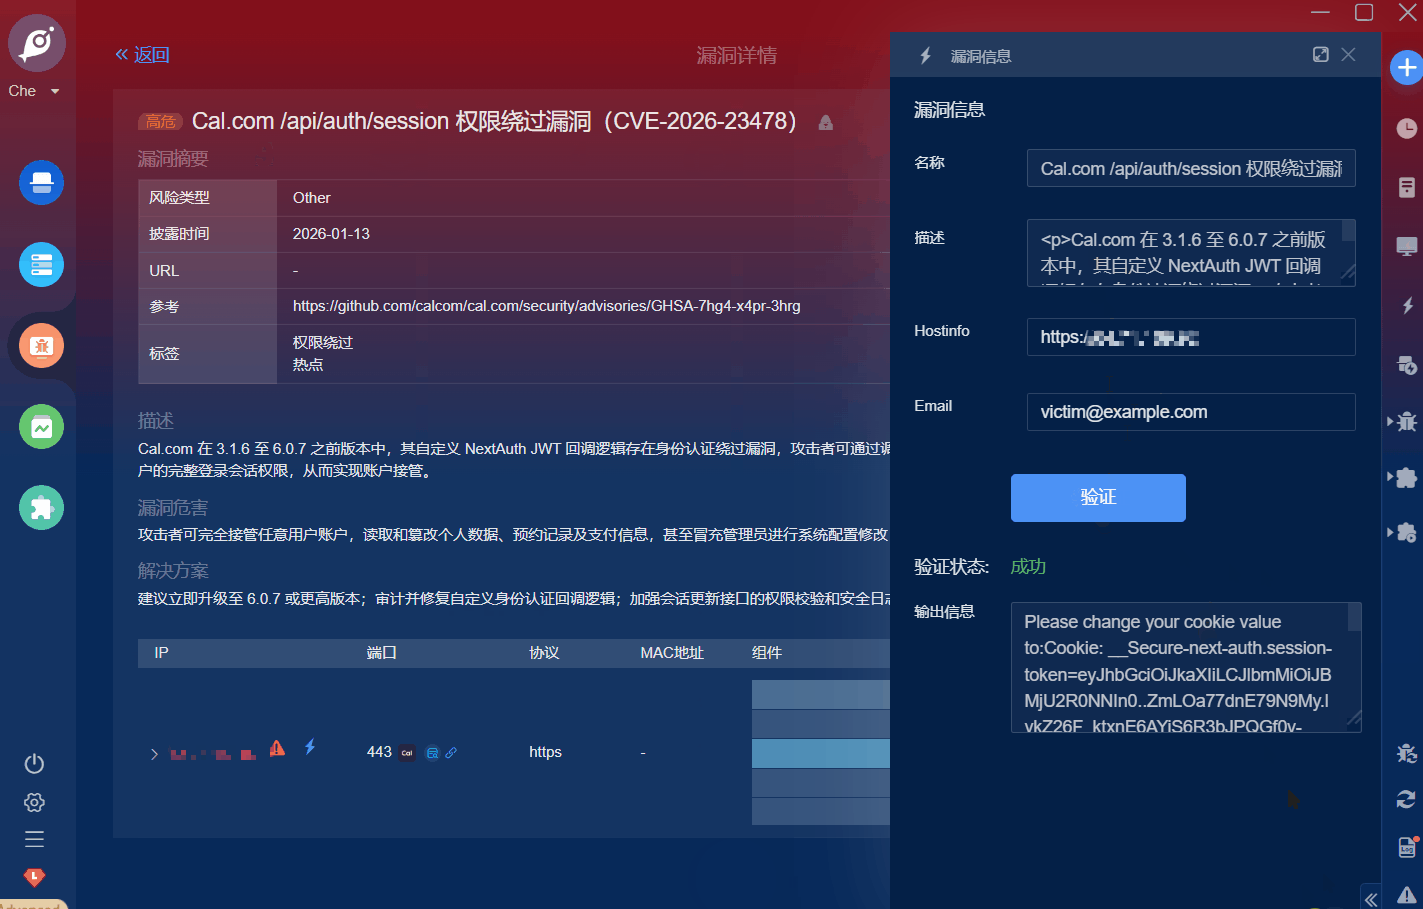
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
查看Goby更多漏洞: Goby历史漏洞合集

相关推荐
QXWZ_IA3 分钟前
无人机自主巡检从半自动到全闭环的阶段划分与定位要求
人工智能·安全·无人机
QXWZ_IA1 小时前
低空经济下电力无人机巡检定位的能力演进与应用趋势
人工智能·安全
亚远景aspice2 小时前
亚远景 - 无方向盘 L4 车辆批量认证,ASPICE 过程证据成制造商安全举证底座
安全·自动驾驶·aspice·研发管理·亚远景科技·过程能力评估·aspice评估
可涵不会debug3 小时前
PHP2Shell 爆发一周后:CVE-2026-109618/109619 自查、修复与防护实录
安全·php·云安全·waf·phpshell
福大大架构师每日一题3 小时前
excelize v2.11.1发布:Go 1.26.0起步,16项安全修复与嵌入对象能力全面升级
开发语言·安全·golang
yunlaodacom3 小时前
做异地灾备,华为云国际站 OBS 跨地域复制该怎么配置?
安全·华为云·云计算
江湖中的阿龙4 小时前
Oracle 紧急安全警报:Java 9.1 分漏洞 CVE-2026-91403,撤销对 eMudhra 风险证书的信任
java·安全·oracle
是真的小外套4 小时前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
山东科恩光电6 小时前
安全地毯压敏传感防护在工业机器人与流水线区域的耐腐蚀材质及快速停机应用
安全
奈落2411 小时前
AI辅助的另一面:从2026年国际AI安全报告的“故障”清单到国内专家的可靠性短板,自主行动的Agent为什么更难及时干预
人工智能·安全·agent·本地部署·ai 办公