项目简介
web渗透测试工具实现了以下功能:
可以构建端口扫描器,侦查漏洞,根据tcp全连接扫描,捕获应用标识等等,
通过scapy获取请求和响应的数据包,分层解析pcap报文,
也可以检测一些web系统是否存在sql注入漏洞,进行任意插入数据。
💕💕作者:落落
💕💕个人简介:混迹java圈十余年,擅长Java、小程序、Python等。
💕💕各类成品java毕设 。javaweb,ssm,springboot等等项目框架,源码丰富,欢迎咨询。学习资料、程序开发、技术解答、代码讲解、文档报告,需要请看文末联系方式**。**
后端框架:
语言:python+html
框架:Django
python版本:python3.7+
数据库工具:Navicat11+
开发软件:pycharm
前端框架:
html
数据库:
mysql
系统架构:
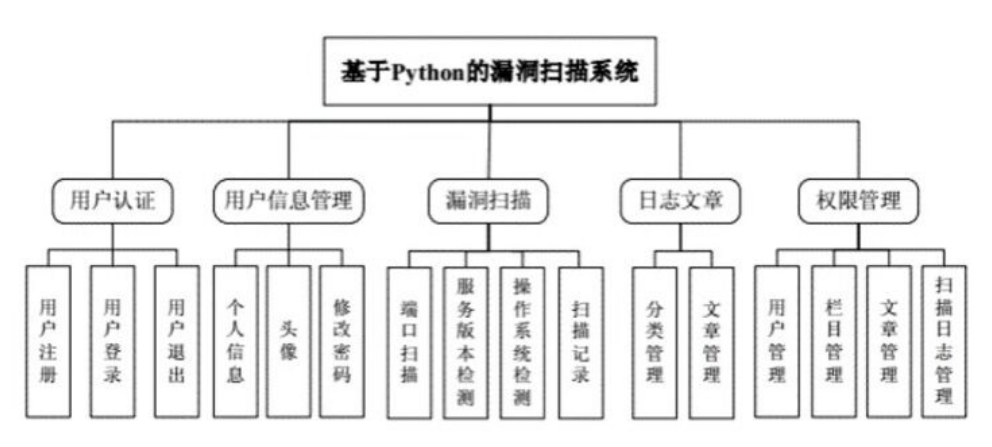
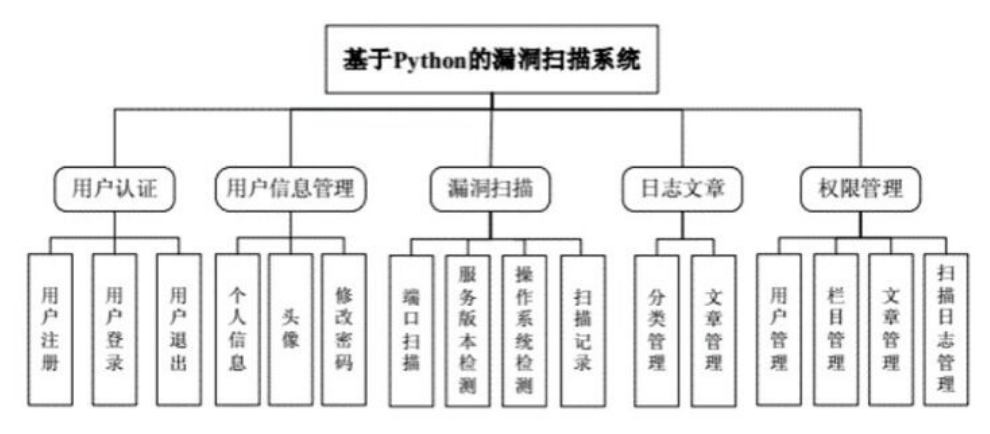
主要功能:
测试系统的搭建技术介绍
此次的渗透测试工具是以Python语言的django框架来完成系统的功能模块搭建,以MySQL来实现数据对接实现,整体的开发上主要是以两个核心的功能开发为主,一个是web漏洞扫描,另一个是端口的漏洞扫描。通过这两个模块的设计可以完成主要的功能设计目标达成。而在其他的功能设计上,该系统工具还设计了一个能够完成注册和登录的模块,在该模块中可以为用户提供权限的获取通道。整体的设计上,通过面向对象的开发方式,能够有效的实现对系统的整体开发实现。
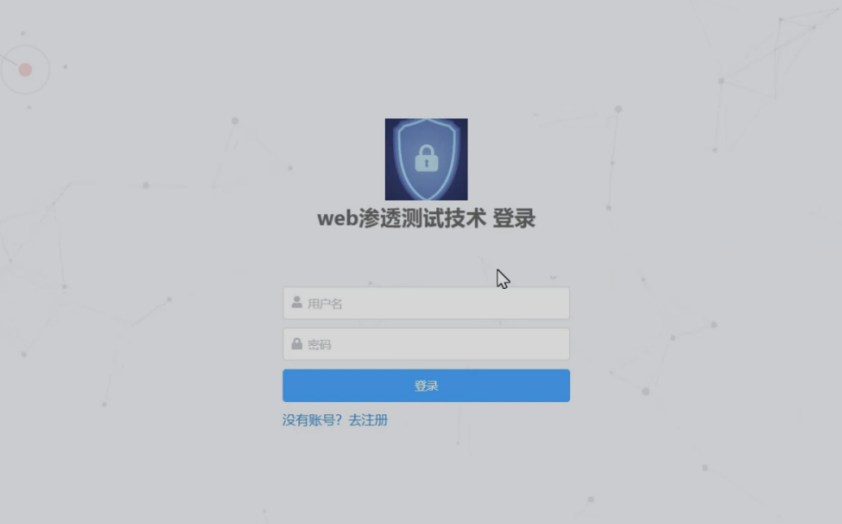
用户登录界面的实现
当输入网址之后,首先进入到的是系统的登录页面,在登录页面中需要输入用户的权限来完成认证,如果没有注册的与用户也能够点击下面的蓝色小字"去注册"来实现注册。
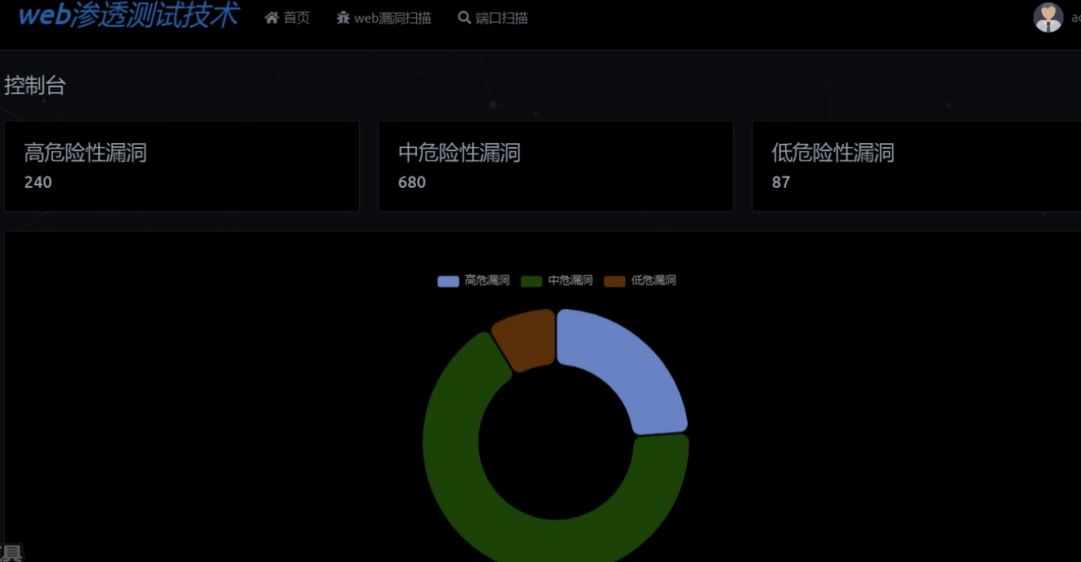
渗透测试工具首页
当按照权限要求完成了登录之后,在web渗透测试工具首页显示有高危险漏洞、中危险以及低危险漏洞的数量,并且可以以环形图来进行展示,并且有着首页、web漏洞扫描、端口扫描三个菜单
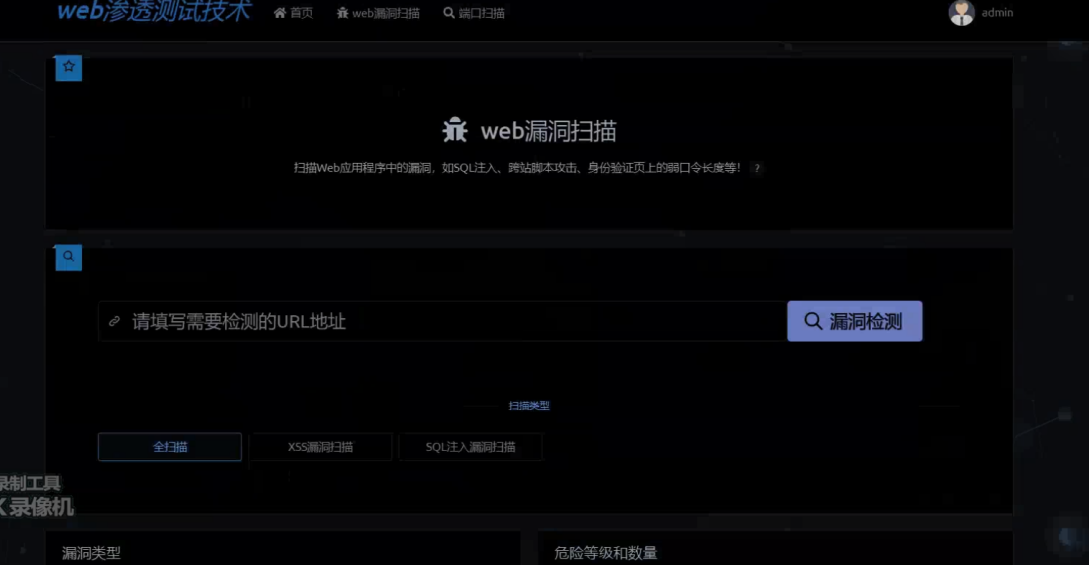
WEB漏洞测试
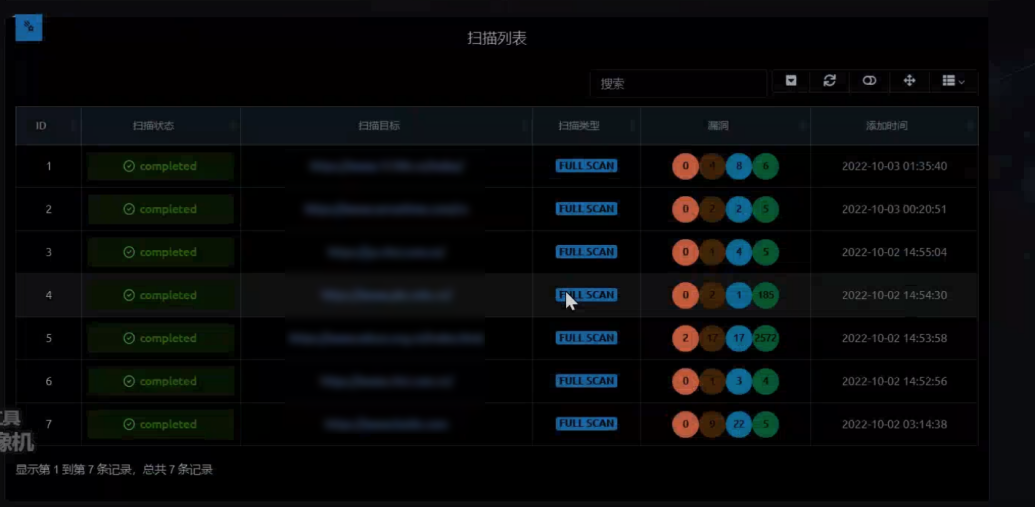
在进入web漏洞测试页面中,需要在对话框中输入需要检测的URL地址,并且能够进行自动的全扫描、XSS扫描以及SQL注入扫描三大功能模块的实现。当扫描完成之后,整个系统中会在扫描列表中以图表的方式对网站的扫描结果进行展示,通过以不同颜色代表不同的风险类型来进行数字化的内容展示
端口扫描测试
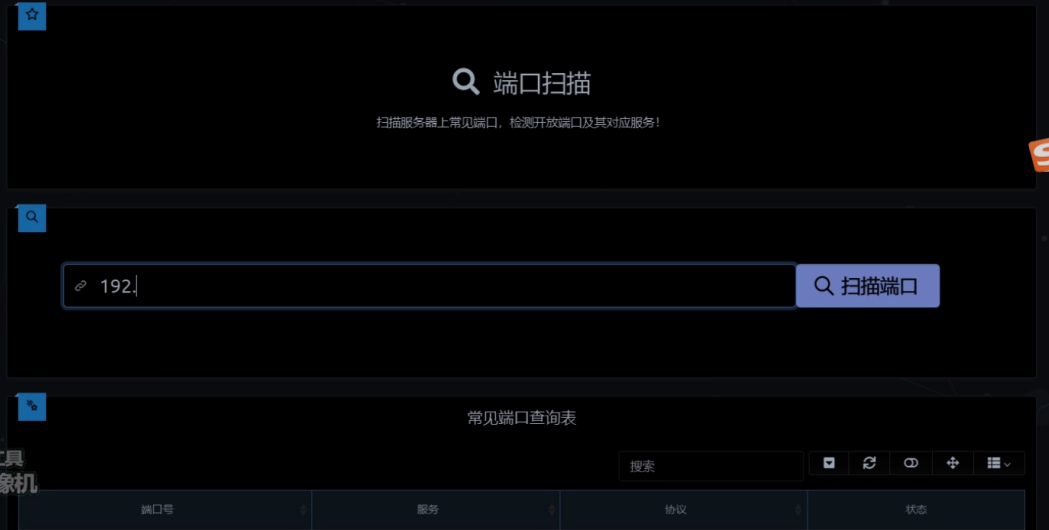
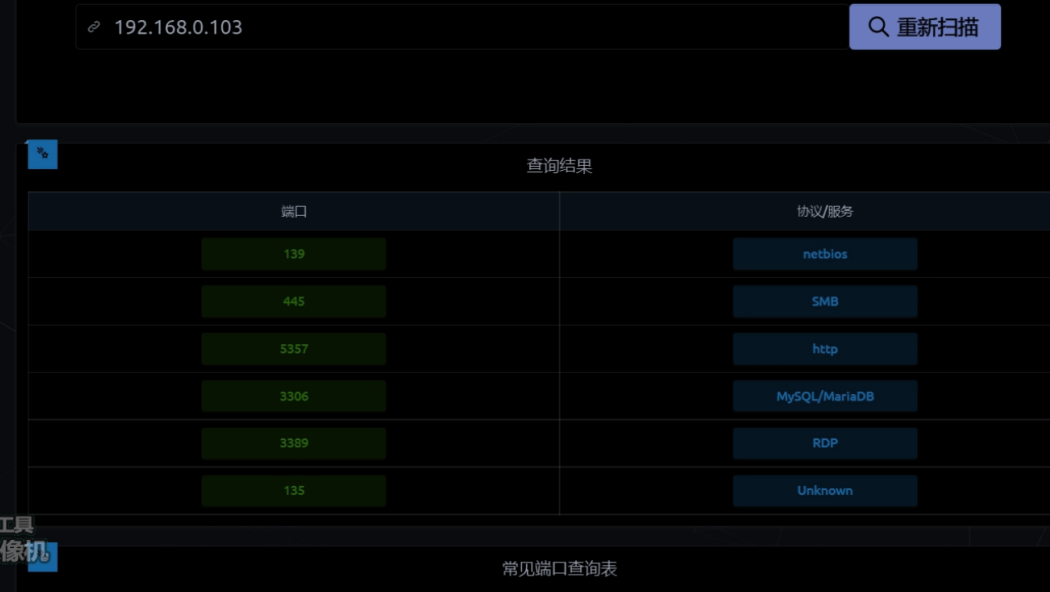
在端口扫描测试的过程中,与漏洞测试相仿,通在对话框中输入端口的字符串,点击扫描端口,系统会对端口进行漏洞的扫描,在扫描之后也会通过图表的形式来进行结果的展示。
更多项目:
另有6000+份项目源码,项目有java(包含springboot,ssm,jspm等),小程序,python,php,net等语言项目。项目均包含完整前后端源码,可正常运行!