
内存取证-证取单简

步骤

1.判断文件类型

file不能判断,但根据文件名mem猜测是内存镜像。

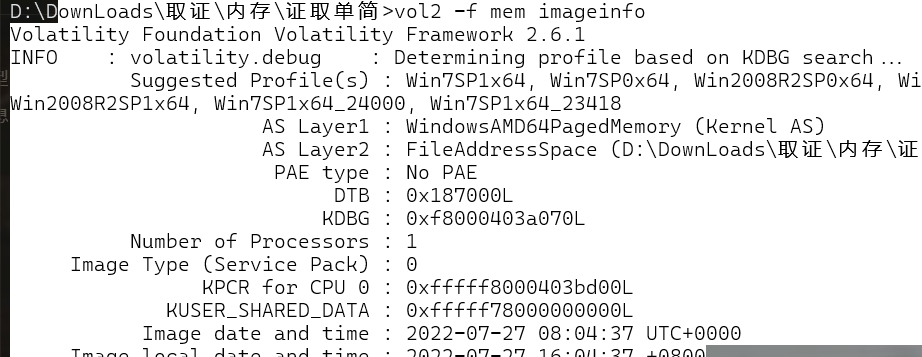
2.获取镜像信息

bash 复制代码
vol2 -f mem imageinfo

3.查看进程

bash 复制代码
vol2 -f mem --profile=Win7SP1x64 pslist
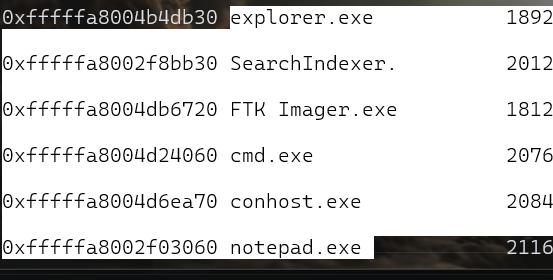
发现有notepad.exe,cmd.exe,explorer.exe等可疑进程,分析这几个可疑进程。

4.cmdscan

显示cmd历史命令

bash 复制代码
vol2 -f mem --profile=Win7SP1x64 cmdscan
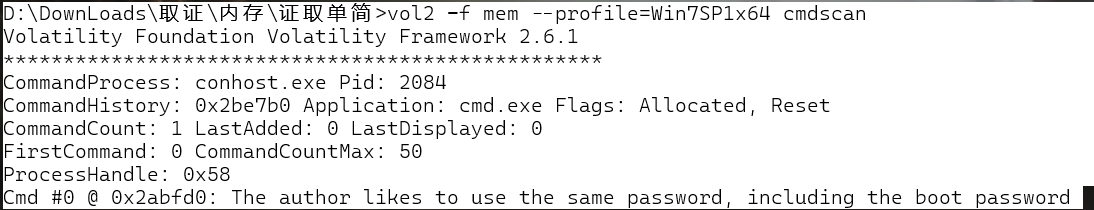
发现提示:这个作者喜欢使用相同的密码,包括开机密码。所以这里尝试获取密码。

5.mimikatz

提取明文密码

bash 复制代码
vol2 -f mem --profile=Win7SP1x64 mimikatz
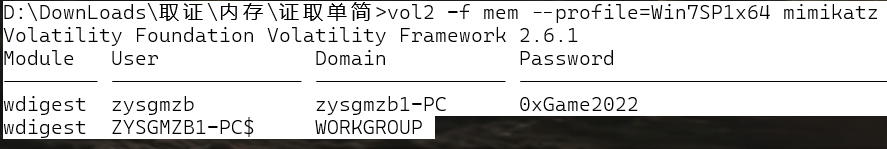
获取到密码0xGame2022

6.Editbox

查看编辑内容

bash 复制代码
vol2 -f mem --profile=Win7SP1x64 editbox
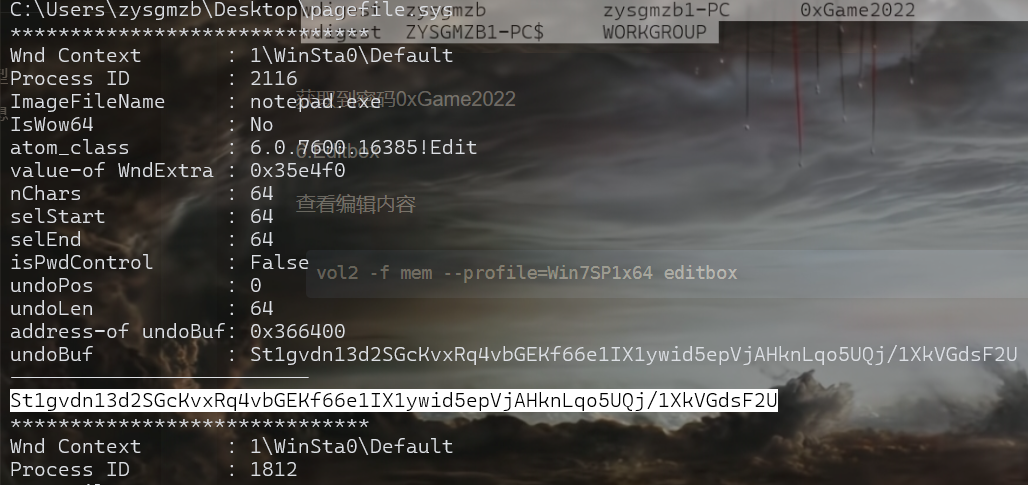
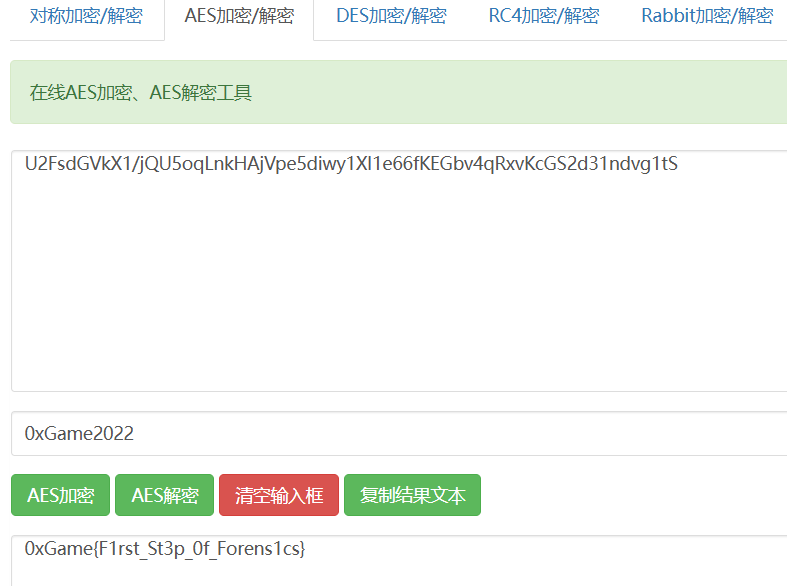
在这里发现一段编码。根据最后面几个字符反过来是U2Fsd(为AES加盐加密)和题目名字为倒置的猜测应该要倒置这段编码并解密,密码为上面得到的密码。
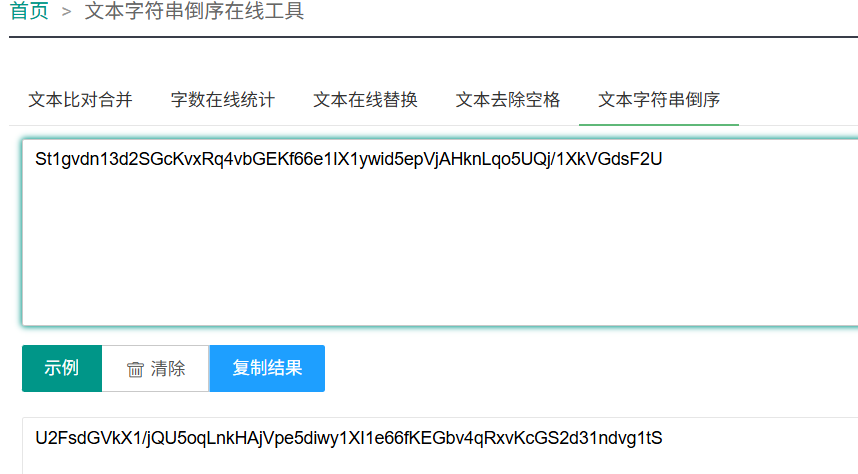
AES加密-AES解密-在线AES加密解密工具

flag:0xGame{F1rst_St3p_0f_Forens1cs}

相关推荐
菩提小狗14 小时前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全
QZ1665609515916 小时前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
网络·人工智能·安全·网络安全·政务
0xBADCODE1 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
其实防守也摸鱼2 天前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
m0_715674432 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
菩提小狗2 天前
每日安全情报报告 · 2026-11-04
网络安全·漏洞·cve·安全情报·每日安全
杨凯凡2 天前
IT日报|2026-11-04:Copilot 接入 JetBrains Air、CodeQL 2.27.3、Agent 依赖自动更新
网络安全·github copilot·codeql·ai coding·dependabot
航天智算3 天前
航天智算 HTZS-1700 全信创网络安全移动工作站深度评测
网络安全·国产算力·国产化改造·算力适配·测绘信创
longzhizhui9263 天前
Ubuntu 全版本 CVE-2026-98432 内核安全升级操作手册
ubuntu·网络安全·云计算·bash
万联WANFLOW3 天前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全