文章目录
- 一、SQL注入
-
- [1.1 SQl注入原理](#1.1 SQl注入原理)
- [1.2 SQl注入常用SQl语句](#1.2 SQl注入常用SQl语句)
- [1.3 SQL注入防范](#1.3 SQL注入防范)
- 二、文件上传漏洞
-
- [2.1 文件上传漏洞原理](#2.1 文件上传漏洞原理)
- [2.2 文件上传漏洞防范](#2.2 文件上传漏洞防范)
一、SQL注入
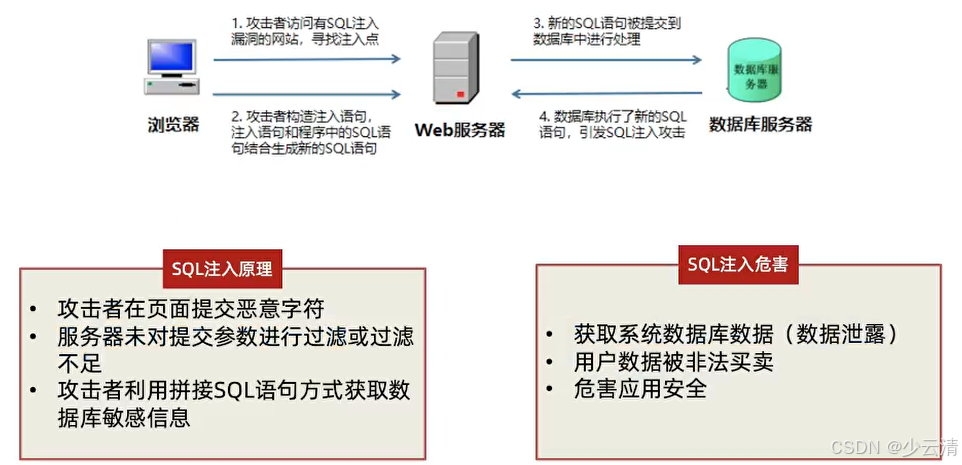
SQL注入攻击:指通过构建特殊的请求参数传入应用程序,通过执行SQL语句进而执行攻击者所要的操作。
- 主要的原因是程序没有细致地过滤用户输入的数据,导致非法数据侵入系统。
- SQL注入在安全问题中排行榜首!
1.1 SQl注入原理
1.2 SQl注入常用SQl语句
sql
select version(),user(),database(); --版本号、用户、库名
select * from t_user limit 1;
select * from t_user order by 1;
select * from t_user where id=-1 union select 1,2,3,4,5,6; --SQL注入攻击尝试,其目的是通过UNION操作符合并两个查询的结果,从而可能获取数据库中未授权的数据(前提条件:两张表的字段个数一样)
select * from t_user; --注释
select * fromt_user; # 注释
show databases;
show tables;
show columns from tableName;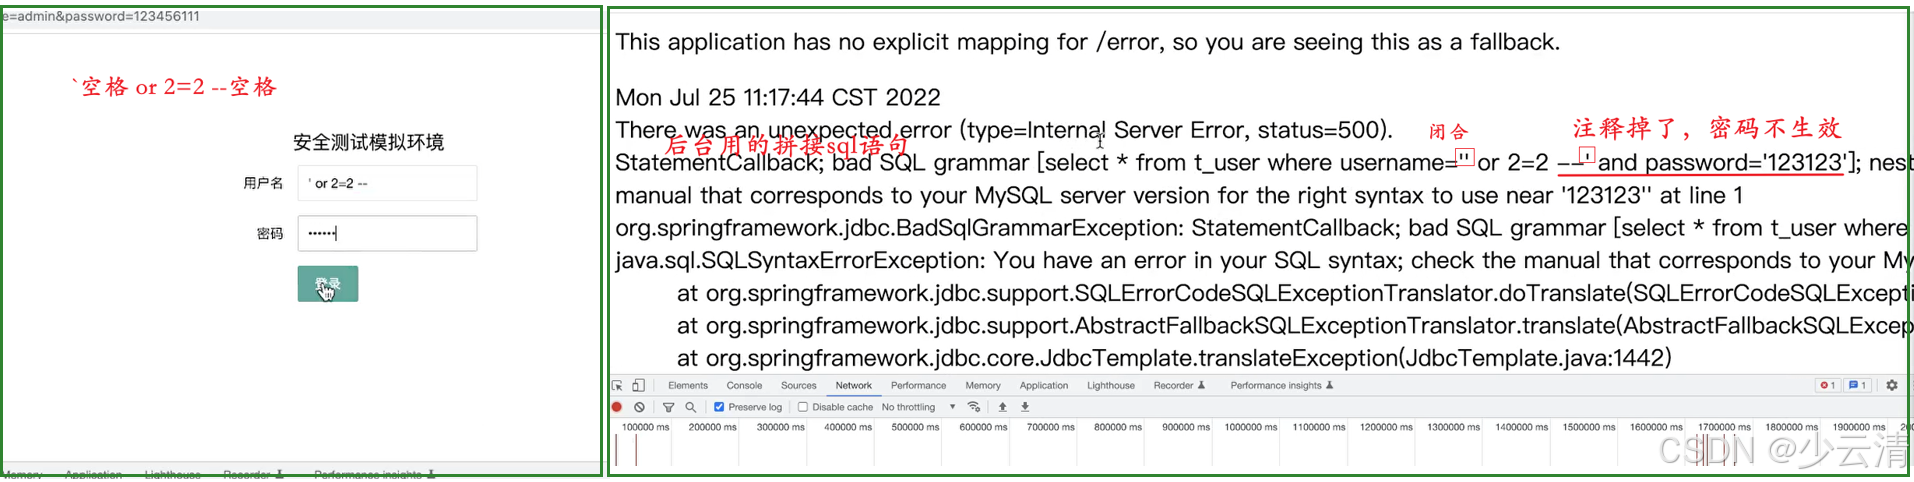
1.3 SQL注入防范
- 对用户的输入数据进行校验。
- 不要动态拼装SQL,使用参数化语句。
- 不要使用管理员权限的数据库连接,为每个应用使用单独的权限进行数据库连接。
- 不要把敏感数据直接保存到数据库中(加密)。
- 应用的异常信息应该给出尽可能少的提示,最好使用自定义的错误信息对原始错误信息进行包装。
二、文件上传漏洞
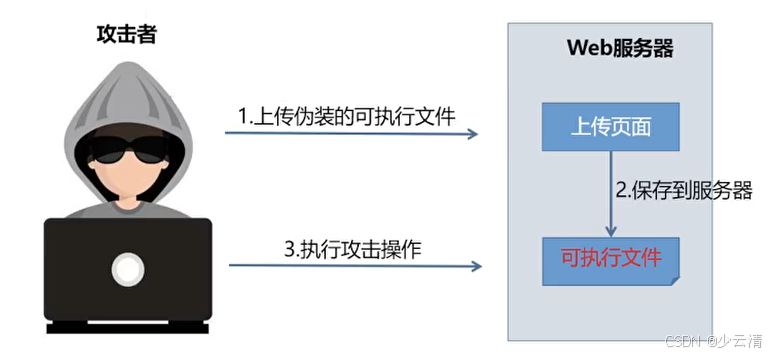
文件上传漏洞:指攻击者上传了一个可执行的文件(木马,病毒,恶意脚本),并通过此脚本文件获得了执行服务器命令的能力。
2.1 文件上传漏洞原理
1、大部分的网站都有上传功能,而程序员在开发文件上传功能时,并未考虑文件后缀名的合法性校验。
2、这时攻击者可以上传一个与网站脚本语言相对应的恶意代码动态脚本,例如(jsp、asp、php文件)到服务器上。
3、当访问这些恶意脚本中包含的恶意代码时,进行动态解析最终达到执行恶意代码的效果,从而影响服务器安全。
2.2 文件上传漏洞防范
- 文件上传的目录设置为不可执行
- 判断文件类型
- 使用随机数改写文件名和文件路径
- 单独设置文件服务器的域名