项目CyberScan Pro jar软件安全成分分析插件

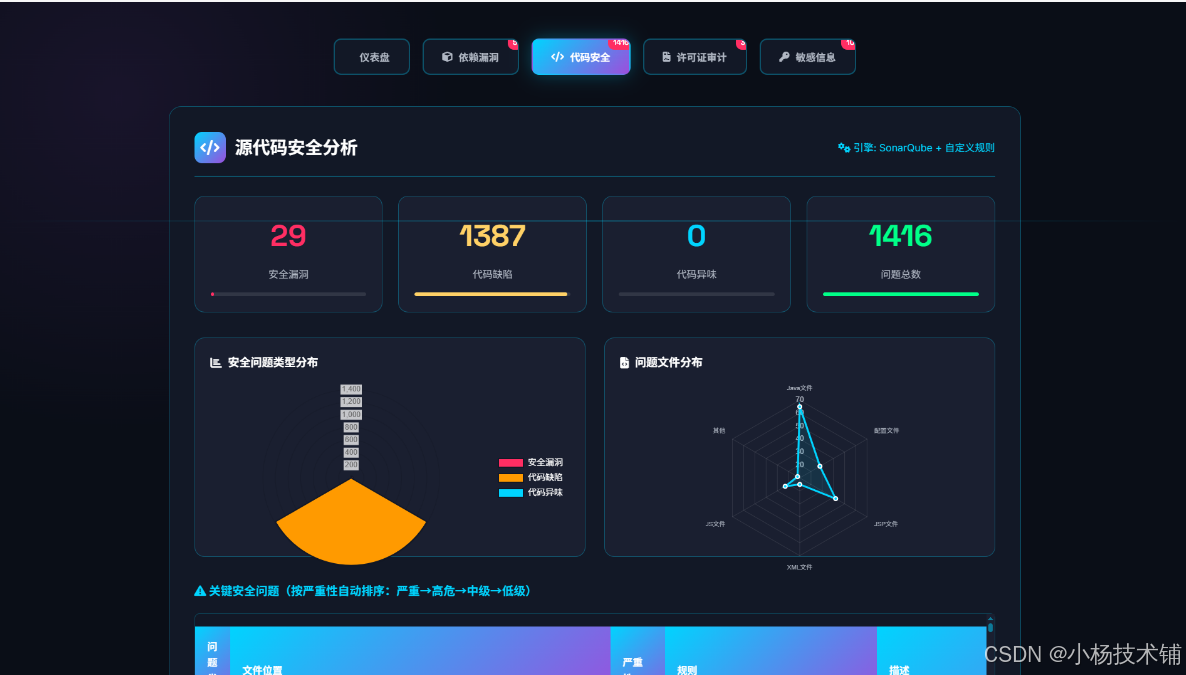
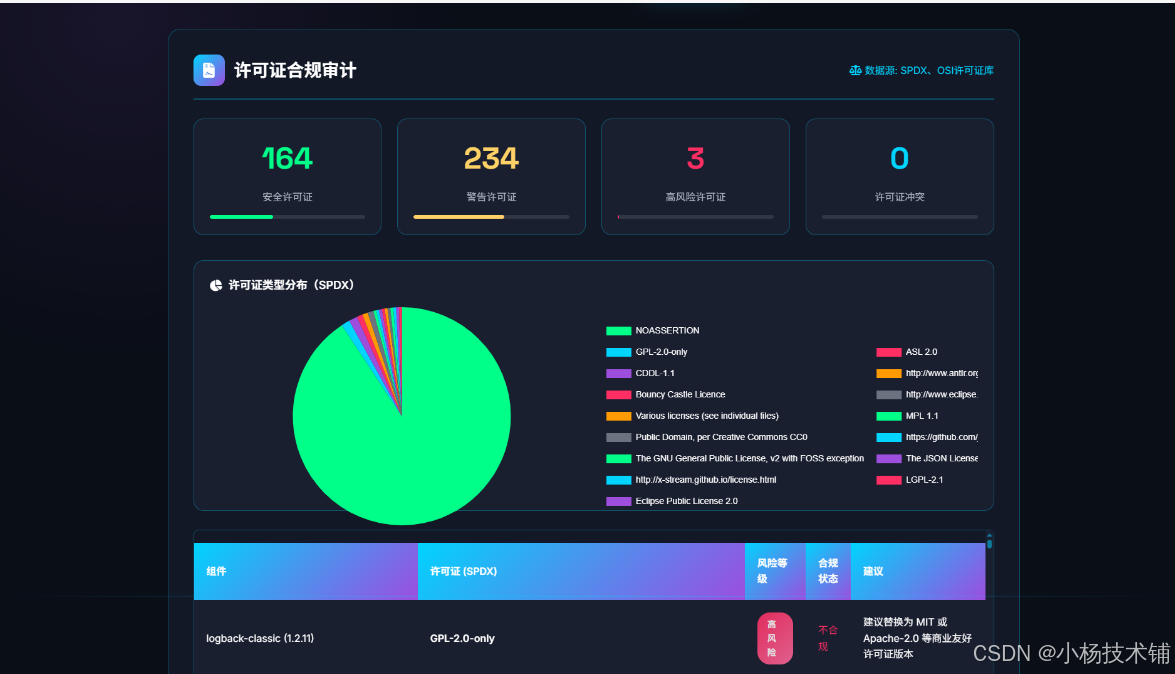
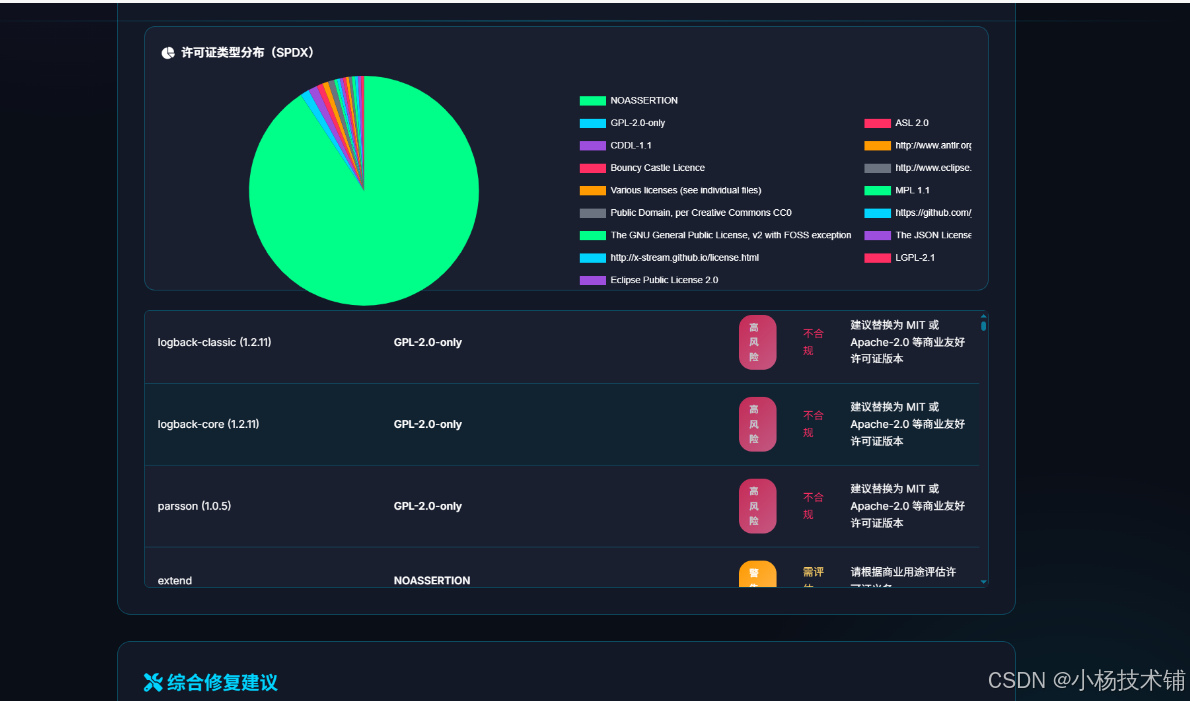
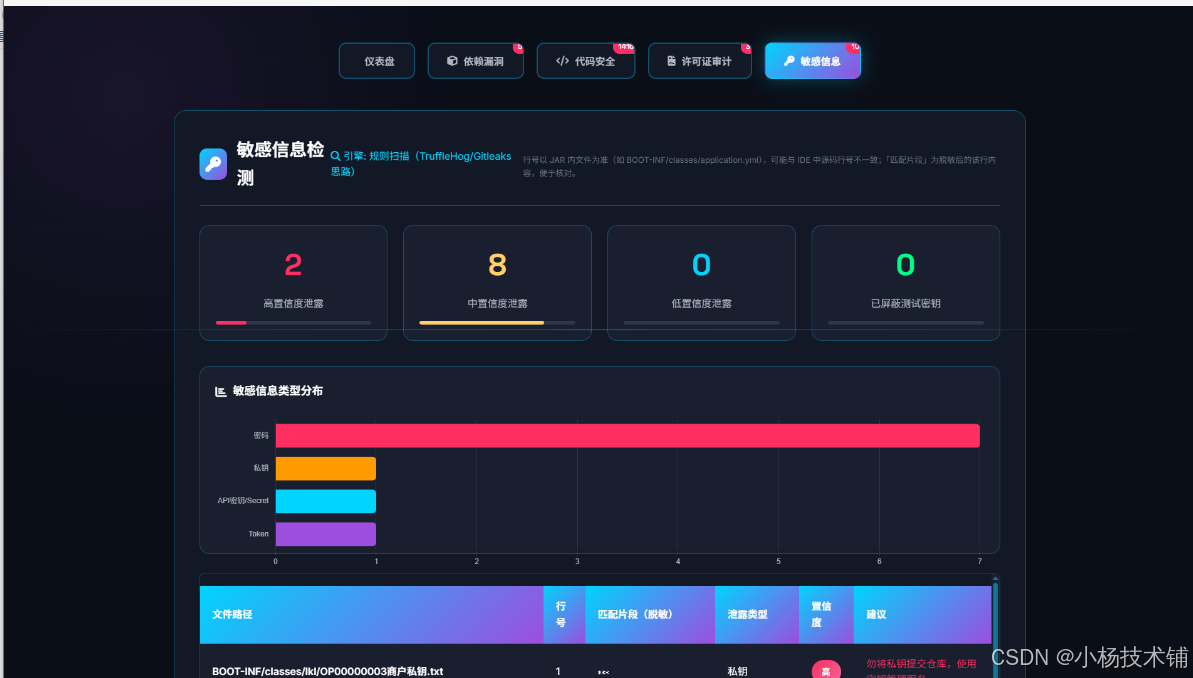
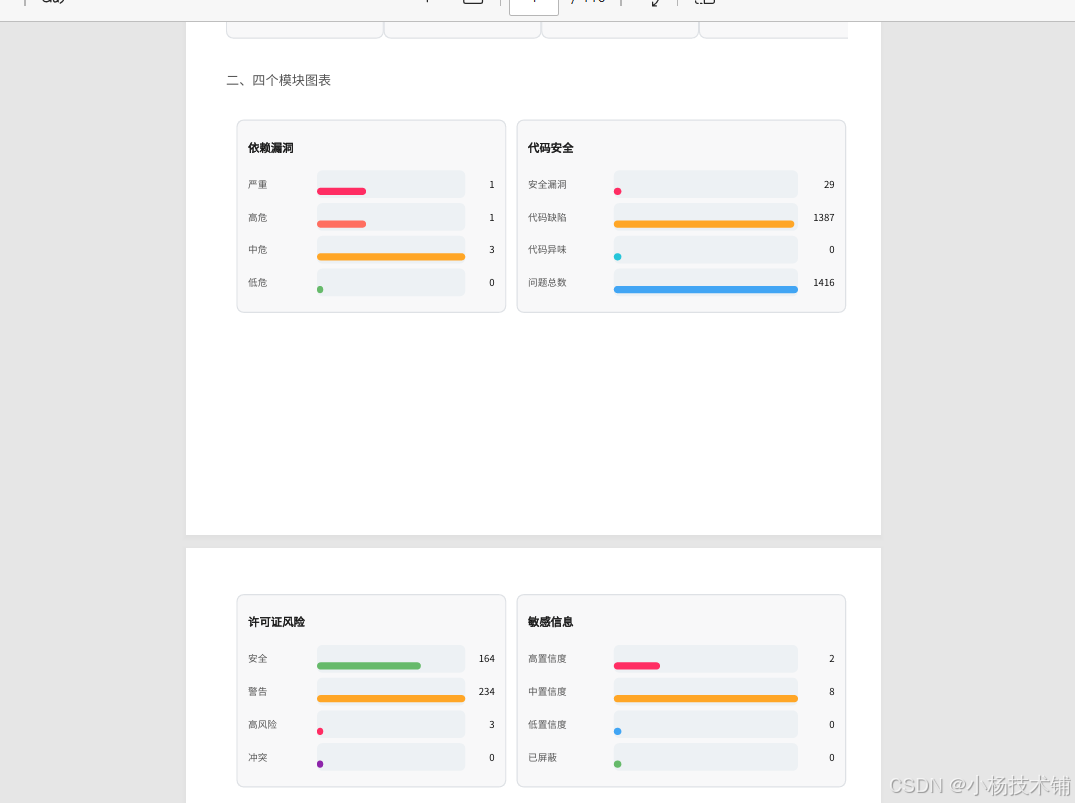
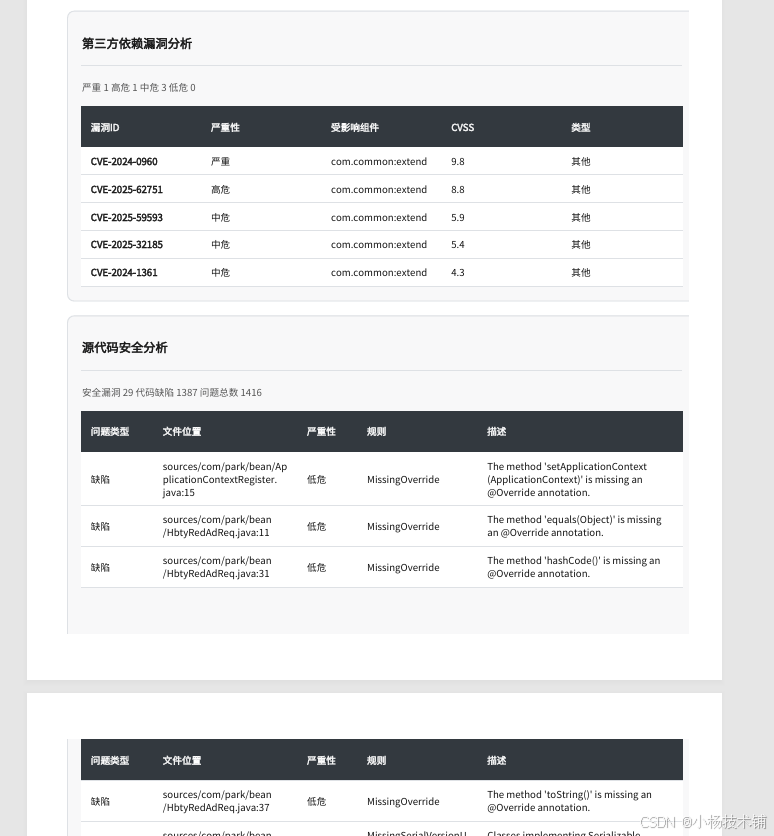
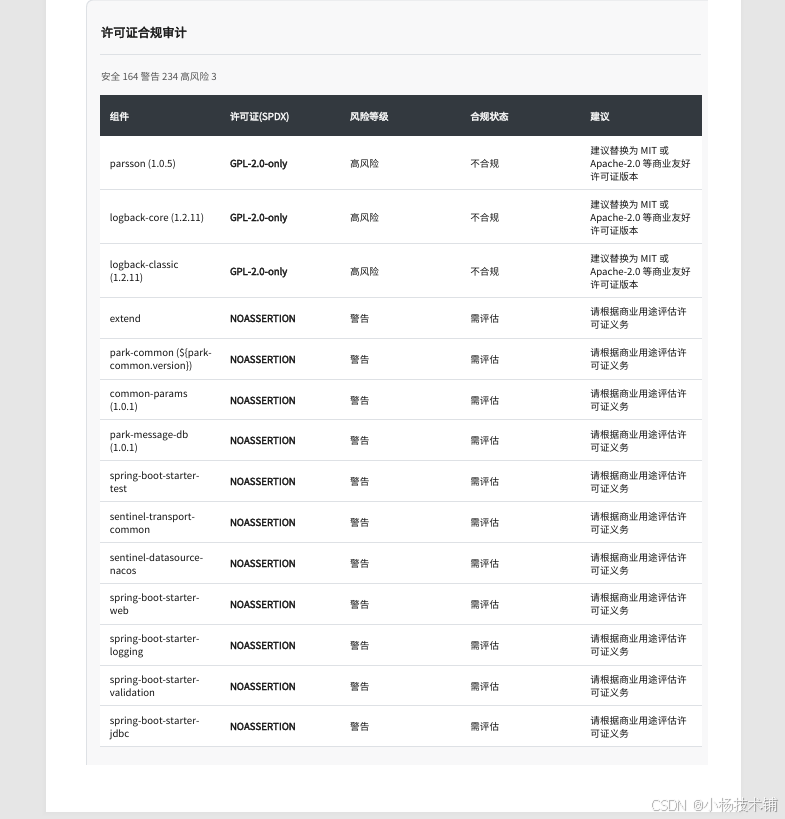
CyberScan Pro jar安全成分分析插件是什么东西?这个产品是博主自研的一个安全全维度分析插件,从jar源码开始检测,逆向成java文件后进行代码分析,主要是四大模块:pom漏洞检查,版本库依赖合规检测,敏感信息检测,源代码安全信息分析。

画个图展示一下:
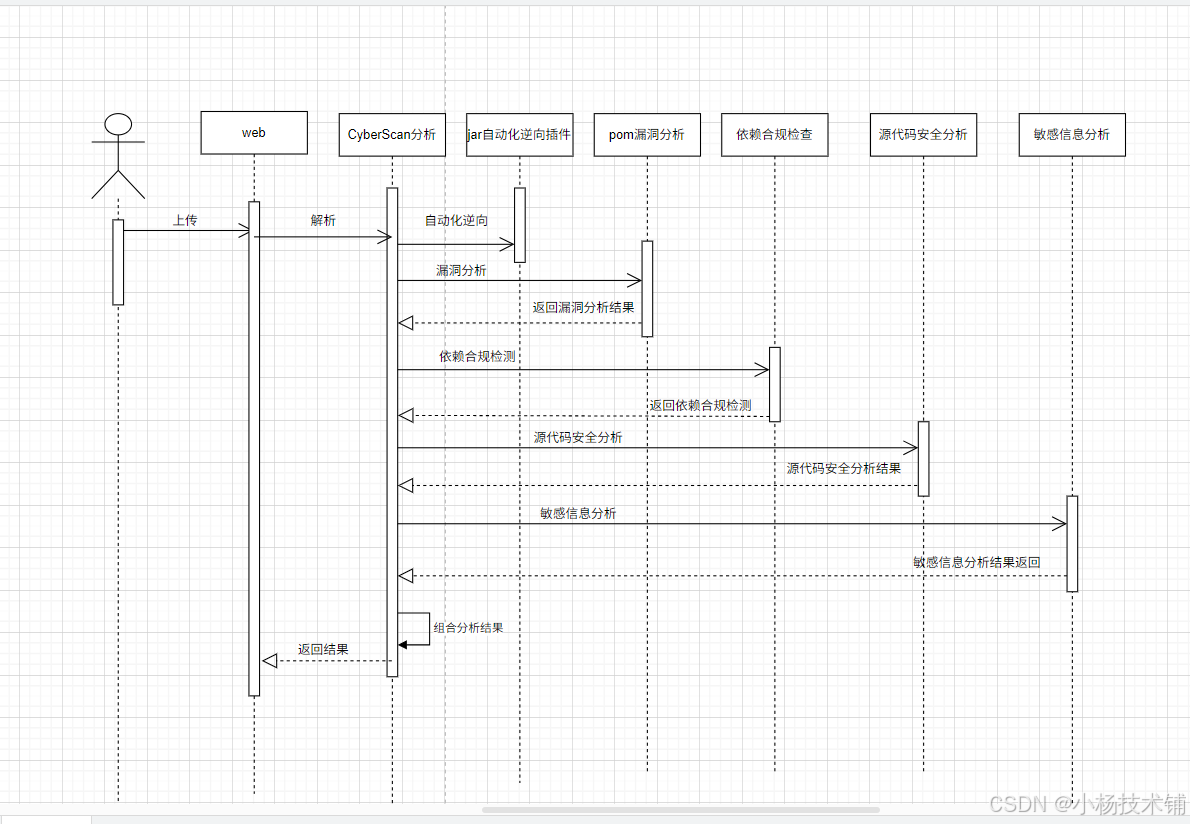
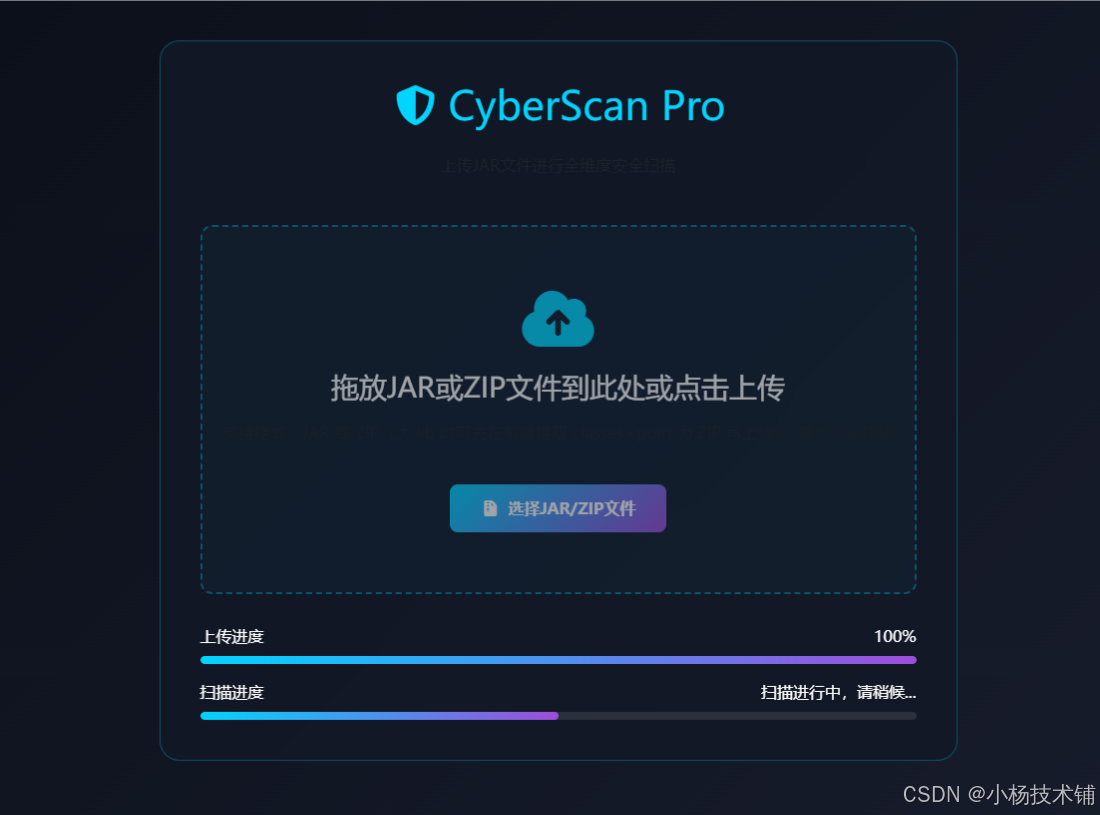
流程解释:用户上传jar包会做自动化代码逆向,解析pom文件和把class编译成java,在已有插件产品做调用,然后异步分析pom漏洞,依赖库是否合规,敏感信息检测,源代码安全信息分析最终输出具体报告:
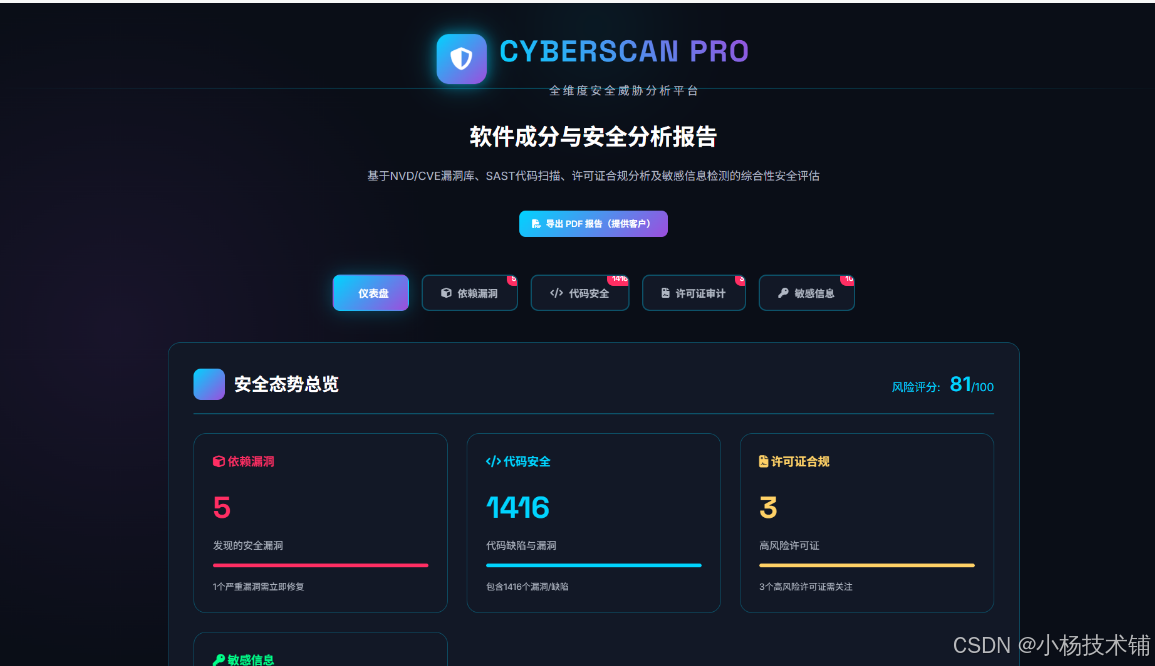
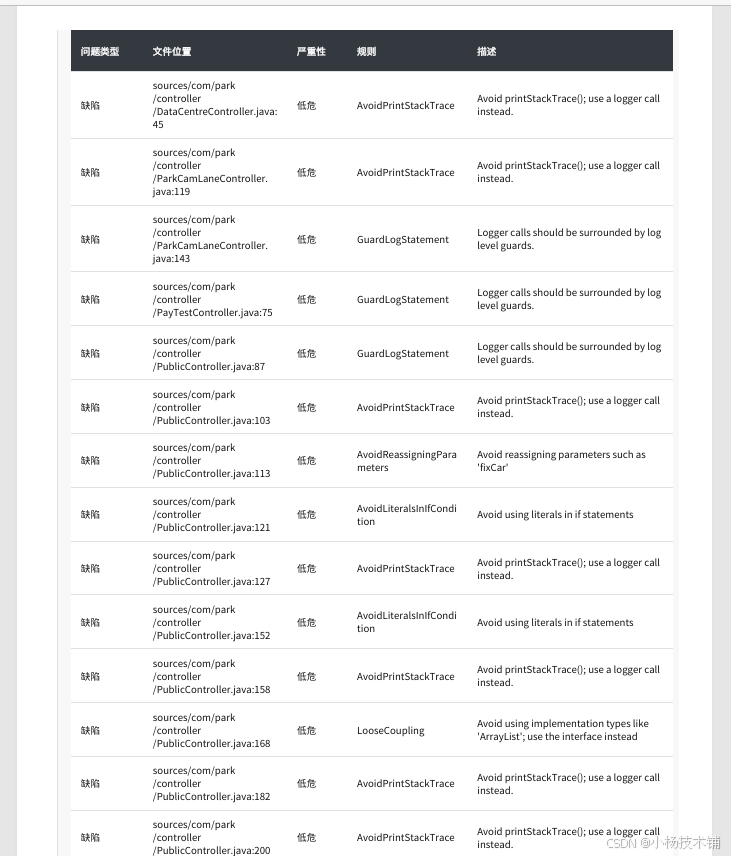
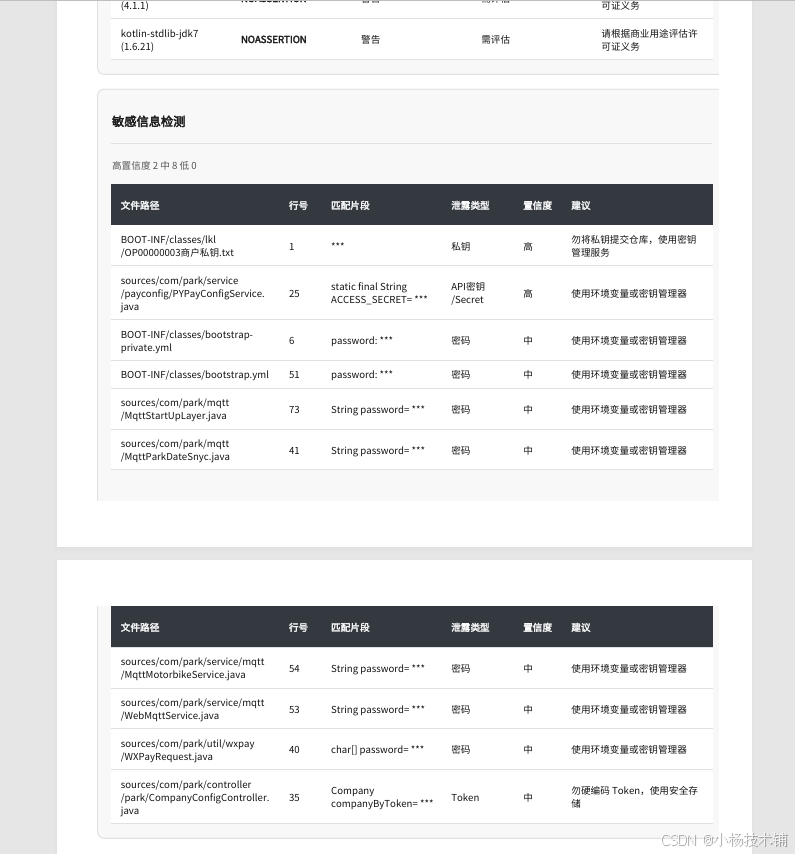
pdf报告:
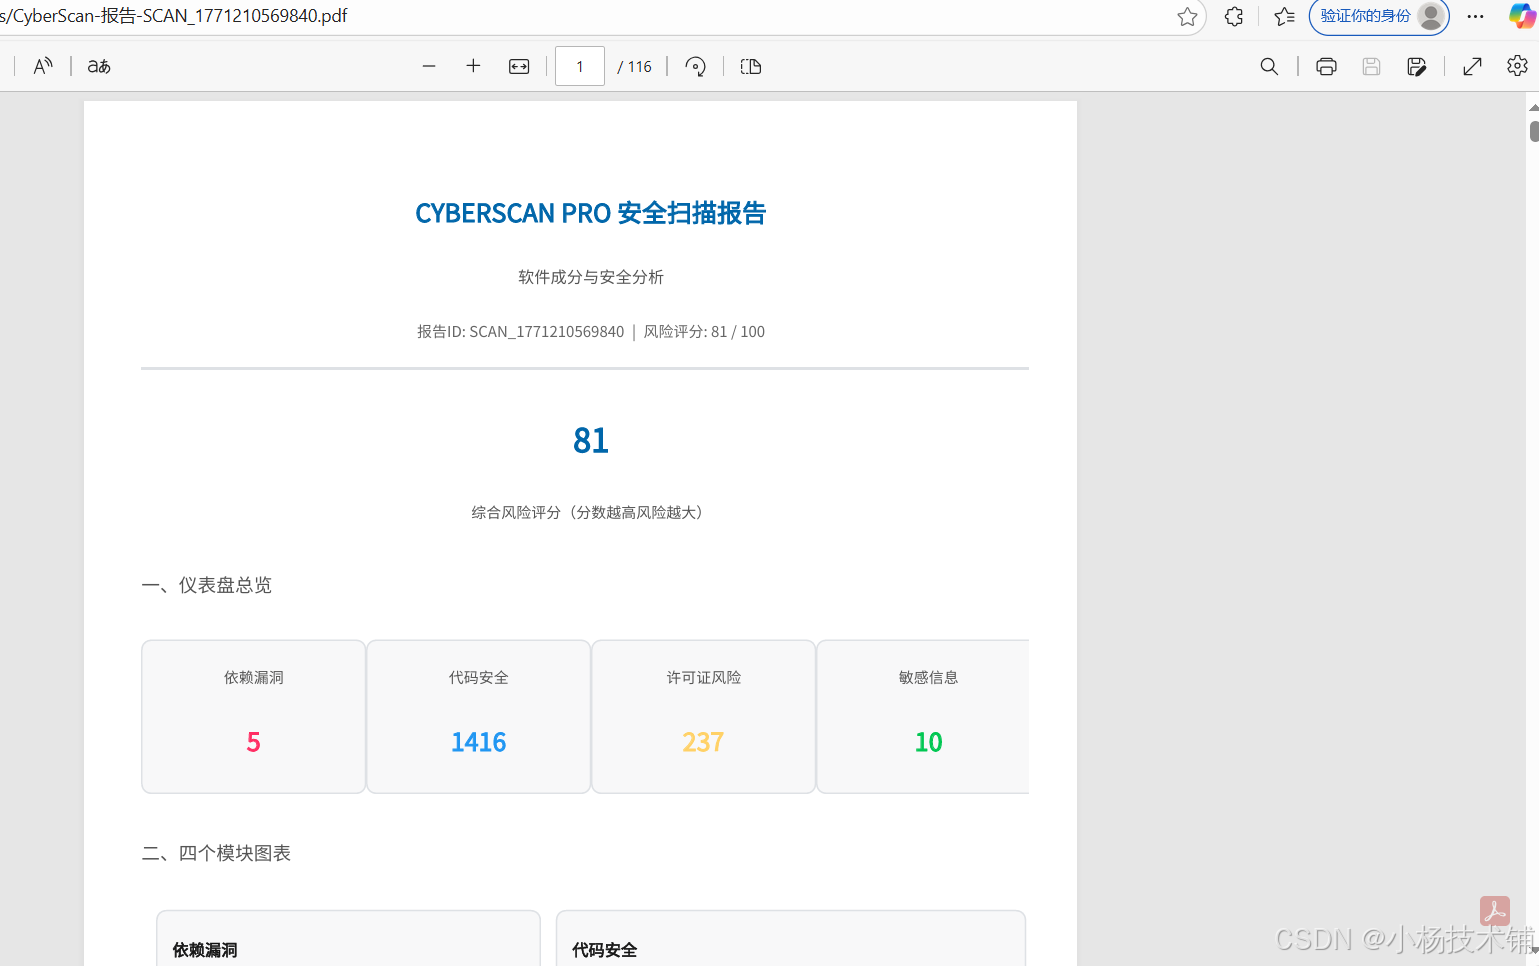
以上是扫描jar分析出来的漏洞代码问题,如果有需要分析当前项目存着问题的可以自行体验产品扫描:https://www.xyjsp.net/cyberscan-upload.html

相关推荐
兴趣互联21 小时前
jeecgboot nacos2.3.2 使用pgsql
java
hudd6681 天前
JavaEE 初阶 - 文件操作和IO
java·开发语言·java-ee
Flynn Liang1 天前
HikariCP 连接池不是越大越好:I/O 密集型 Java 服务的数据库容量工程
java·数据库·mysql·高并发·连接池·hikaricp·sql 优化
学长毕设1 天前
基于SpringBoot社区快递驿站物流配送系统-附源码
java·spring boot·后端
Flynt1 天前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
Resean02231 天前
Spring 源码分析(七)AOP 原理(上):代理的创建
java·后端·spring
Tangq一定可以的1 天前
Spring AI Advisor 详解 - 给大模型调用加上“切面“,日志/过滤/记忆一键搞定
java·后端·spring
小巫编程室1 天前
我造了一个 Java 能力包:让 AI 直接调用你的业务代码
java·前端·后端
深入云栈1 天前
Netty 4.2.x 源码深度解析 (二十四):池化内存分配 —— PoolArena、PoolChunk 与 PoolSubpage
java·后端·架构
惜.己1 天前
Java结合idea简单使用Playwright
java·开发语言·自动化