今天开始,PHP基础这类型的文章主要是为了我之后学习代码审计打基础,先了解最基本的代码以及函数用法;
文章目录
-
- [Cookie 是什么?](#Cookie 是什么?)
-
- [如何创建 Cookie?](#如何创建 Cookie?)
- [如何取回 Cookie 的值?](#如何取回 Cookie 的值?)
- 举例Cookie的作用
- 总结
Cookie 是什么?
cookie 常用于识别用户。cookie 是一种服务器留在用户计算机上的小文件。每当同一台计算机通过浏览器请求页面时,这台计算机将会发送 cookie。通过 PHP,能够创建并取回 cookie 的值。
举个例子:比如大家逛某宝,某东的时候,是不是都先登录然后再去加入购物车?那么网站又是如何正确加入到"你的购物车"呢?
答案:就是通过Cookie或者session;
如何创建 Cookie?
setcookie() 函数用于设置 cookie。
注释:setcookie() 函数必须位于 <html> 标签之前。
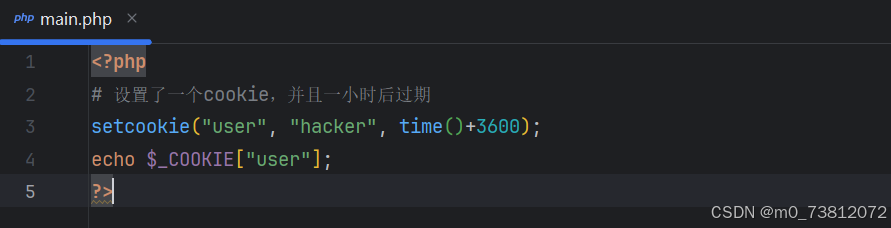
比如,创建名为 "user" 的 cookie,并为它赋值 "hacker"。我们也规定了此 cookie 在一小时后过期
php
<?php
# 设置了一个cookie,并且一小时后过期
setcookie("user", "hacker", time()+3600);
?>

<html>
	各种前端代码...
<\html>
如何取回 Cookie 的值?
PHP 的 $_COOKIE 变量用于取回 cookie 的值。
php
<?php
// 输出 cookie 值
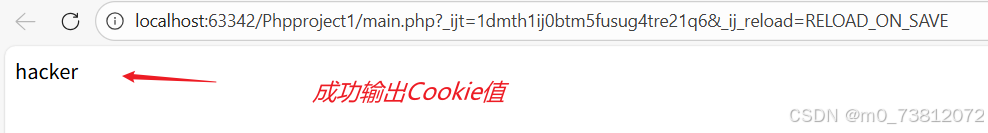
echo $_COOKIE["user"];

// 查看所有 cookie
print_r($_COOKIE);
?>
上述两段代码,结果如下:
好了大家已经熟练掌握Cookie的知识,举个简单例子深入了解一下;
举例Cookie的作用
本例我将简单生成一个前后端:
- 前端输入账号密码
- 如果输入正确,跳转到login.php页面;
- 如果输入失败,跳转回index.php 页面并alert弹窗提醒;
- 后端进行校验:
- 如果输入符合特定的
Cookie,将其跳转到login.php页面; - 否则显示"权限不足,无法访问"
- 如果输入符合特定的
(1)index.php代码:
php
<?php
# 如果获取到表单提交的数据
if($_POST['sub']){
    $username = $_POST['username'];
    $password = $_POST['password'];

    if ($username == "admin" and $password ==  "admin123"){
        # "/"表示当前页面所有子目录,都是用同一个Cookie
        setcookie("username",$username,time()+3600,"/"); // 形成数组 username[admin]
        header("location:login.php");
    }
    else{
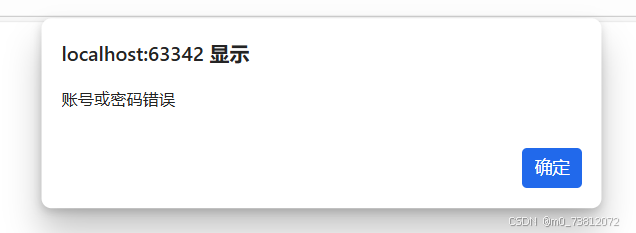
        echo "<script>alert(\"账号或密码错误\")</script>";

    }
}

?>

<html>
<form method="post" enctype="application/x-www-form-urlencoded">
    账号:<input type="text" name="username"><br>
    密码:<input type="password" name="password"><br>
    <input type="submit" value="submit" name="sub">
</form>

</html>
(2)login.php代码
php
<?php
if($_COOKIE['username'] == 'admin'){
    echo "欢迎{$_COOKIE['username']}登陆系统<br>";
    echo "<a href='login.php?c=logout'>退出</a>";
}else{
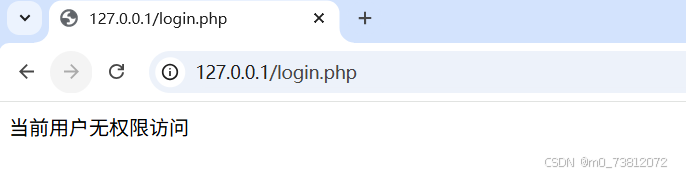
    echo "当前用户无权限访问";
}

if($_GET['c'] == 'logout'){
    setcookie("username","",time()-3600,"/"); // 清除Cookie
    header("location:index.php");
}


?>
(3)这里我们随机输入密码,发现错误:
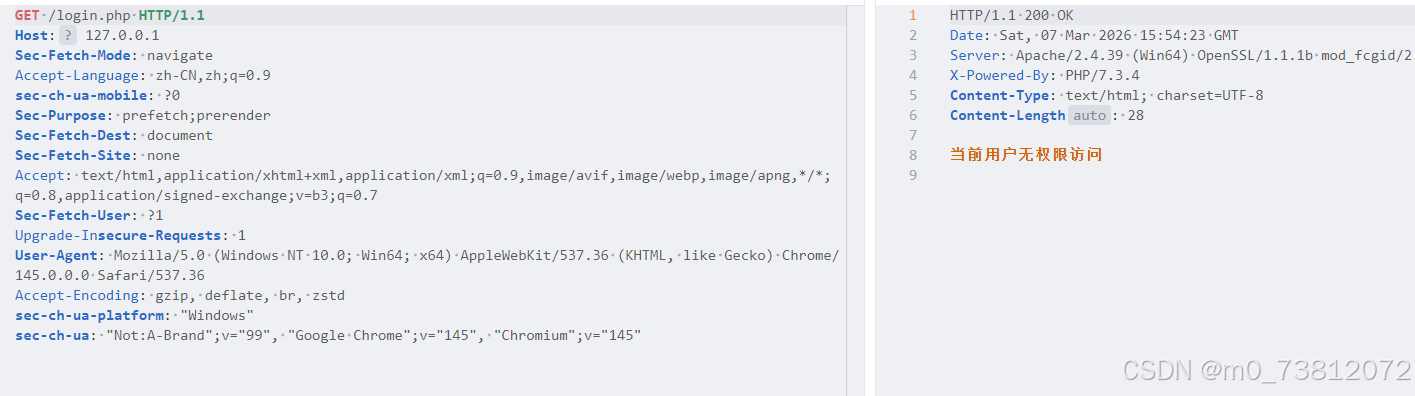
(4)直接访问login.php页面,权限不足:
(5)随后输入正确密码,成功登陆系统:

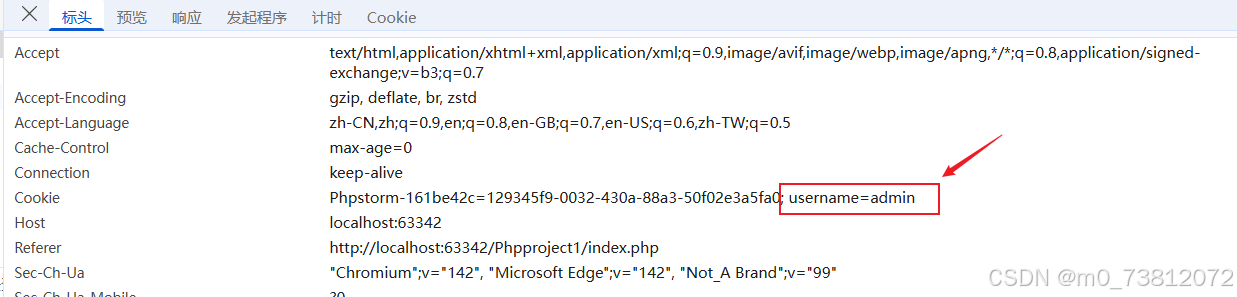
并且可以看到我们设置的Cookie:
漏洞点
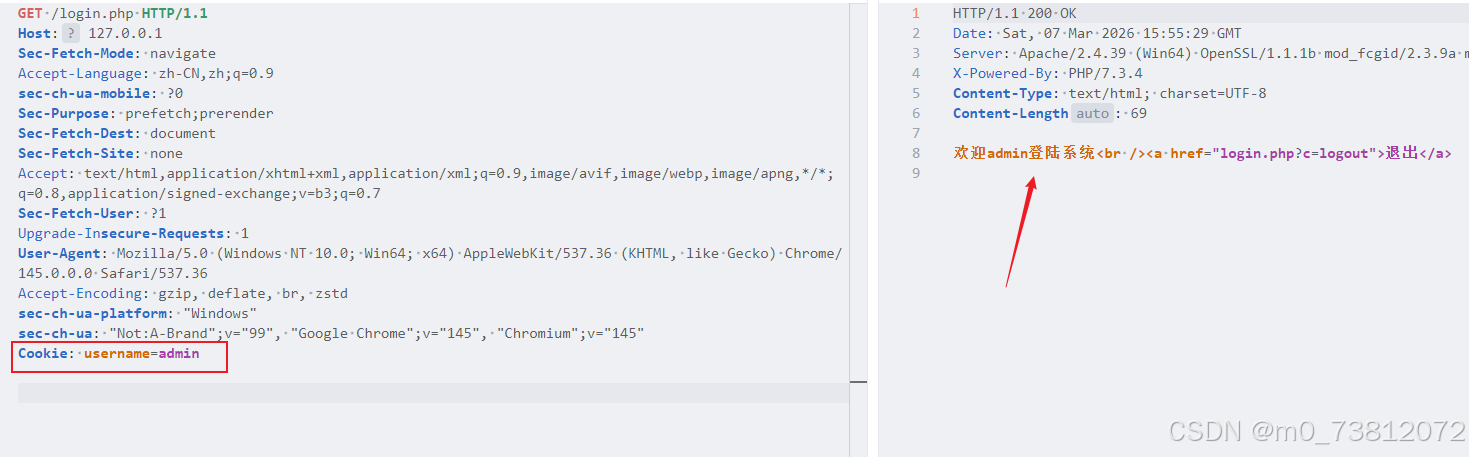
因为Cookie没有做任何防护,所以我们可以BP抓包手动修改,进而进入系统:
(这里我们直接访问login页面,失败)
如果添加Cookie: username=admin:,直接成功:
总结
下一篇讲
session,期待下次再见;