一,关键字解析
1、Linux下有两种用户:超级用户(root),普通用户
超级用户:可以在Linux下做任何事,不受限制 #
普通用户:在linux下做有限的事情 $
命令: su(用户名)
功能:切换用户
2、sudo 是用来安装进行指控的短暂提权的
eg.安装原件,安装到系统中,需要管理员root的权限--其实只安装了一份,允许大家同时使用
3,人人都是root?
whoami->普通用户->sudo ls->报错
类似于白名单的东西
4,权限
a,是什么?
本质:能或者不能做什么事情
b,为什么?
1>控制用户行为
2>理解
(1)权限首先限制的是角色(人)。权限要求对应目标必须具备对应的属性
权限 = 角色+ 目标权限属性(Linux下一切皆文件,面对的都是文件!)
读: r
写: w
执行: x
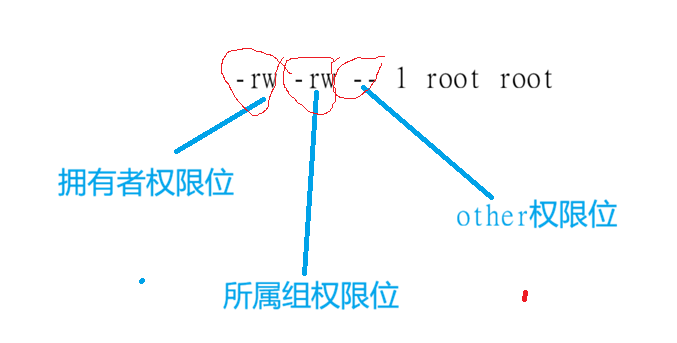
角色: 1、拥有者
2、所属者
root whb root为一个所属组
3、other(不需要记录)
5,为什么有所属组?
要精细化的权限管理(文件类型),首选要有精细化的身份角色
c怎么办? 实操
chmod r-xxx,g-xxx,o-xxx
6,再谈修改文件属性
三个问题-----1目录权限 用户之间如何隔离
/home/whb 任何用户无法进入其他用户的家目录
三个问题-----2 缺省权限
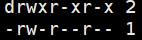
目录 drwxrwxr
文件 -rw -rw -r 为什么权限是我们看到的样子
对于普通文件; 起始权限 666 默认不带可执行
对于目录文件:起始权限 777 默认携带x
但是实际却会有偏差,那是因为系统默认存在一个叫做权限掩码的概念(umask)
1> umask目的
希望凡是在umask中出现的权限,都不应该在最终权限中出现
2>为什么要看?
a、默认权限,由os自主决定,无法在创建前进行,系统可配置,可以灵活满足需要的一种表现
b、特殊情况下,配置umask,可以控制文件的默认权限,让代码在可控
三个问题-----3
一个文件是否能被删除,与文件本身无关!
与文件所处的目录w权限有关
共享类文件,不想让非文件的拥有者删对应的文件
任何一个人都能在共享目录下新建,但是不能让非拥有者删除
权限标志位:t 粘滞位
特征:只能给需要共享的目录添加粘滞位
自己的根目录中自带
二、需要重点记忆
1、用户只能更改自己的文件权限
2、若没有权限,系统会拒绝我们访问
3、在Centos下,用户角色确定,只能确定一次,顺序是: 拥有者,所属者,other
4、root与用户不受权限约束
5、可执行权限 !=文件可以执行
系统默认不允许我们把文件给别人,想给别人不许高权限
6、如果我想进入对目录,没有r,就无法查看目录的文件
7、如果对目录没有w,无法在指定目录内部新建文件