ChurchCRM 是一款开源的教堂客户关系管理系统,采用 PHP 开发,支持成员管理、贡献跟踪、事件安排及多语言沟通等功能。系统界面友好,操作简单,且提供详尽文档与活跃社区支持,助力教堂高效管理日常运营。
国家信息安全漏洞共享平台于2026-03-04公布该程序存在代码注入漏洞。
漏洞编号:CNVD-2026-12565,CVE-2026-24854
影响产品:ChurchCRM <6.7.2
漏洞级别 :高
公布时间:2026-03-04
漏洞描述:ChurchCRM 6.7.2之前版本存在SQL注入漏洞,该漏洞源于/PaddleNumEditor.php端点中PerID参数缺少对外部输入SQL语句的验证。攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。
解决办法:
厂商已发布了漏洞修复程序,请及时关注更新:https://churchcrm.io/install.html。同时你也可以使用『[护卫神·防入侵系统](https://www.hws.com/soft/frq/ "护卫神·防入侵系统")』的"注入防护"模块来解决该注入漏洞,不止对该漏洞有效,对网站所有的SQL注入漏洞和跨脚本漏洞都可以防护。
1、SQL注入防护和XSS跨站攻击防护
『护卫神·防入侵系统』自带的SQL注入防护模块(如图一)除了拦截SQL注入,还可以拦截XSS跨站脚本(如图二),一并解决ChurchCRM的其他安全漏洞,拦截效果如图三。
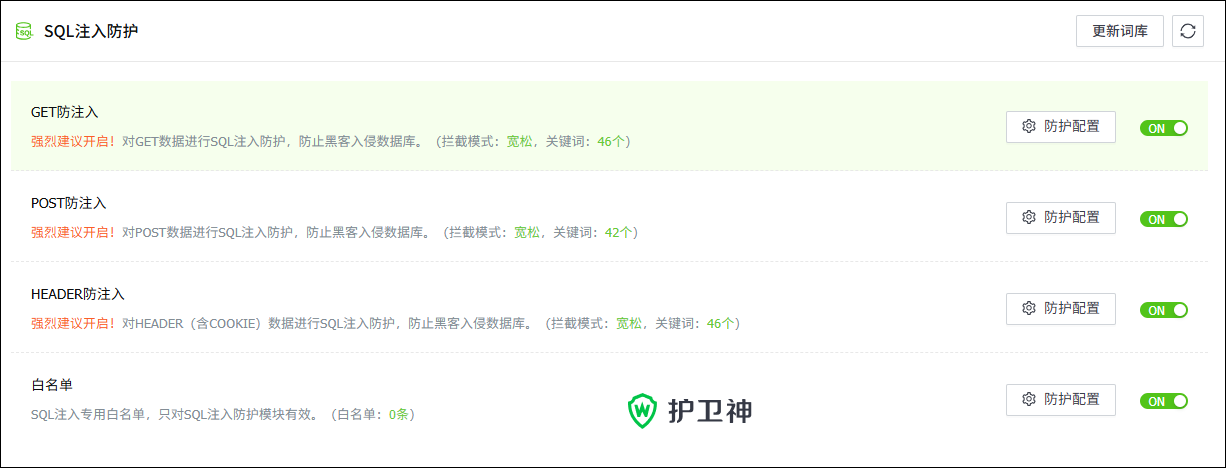
(图一: ChurchCRM防护SQL注入攻击)
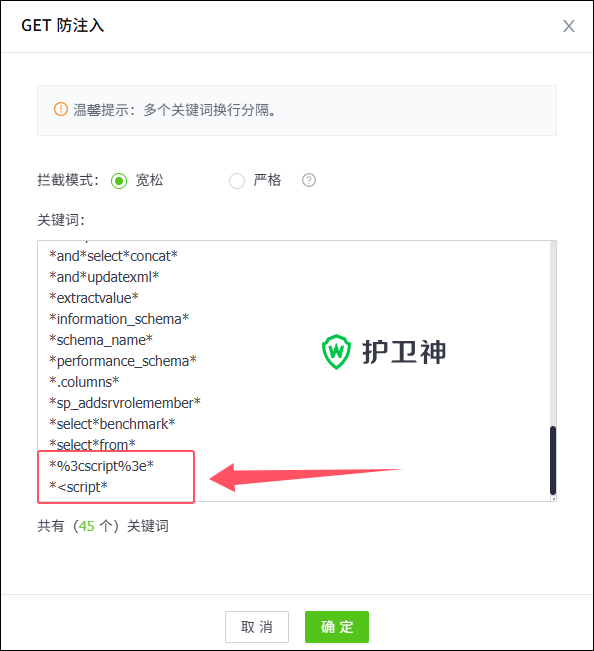
(图二: ChurchCRM**防护XSS跨站脚本攻击)
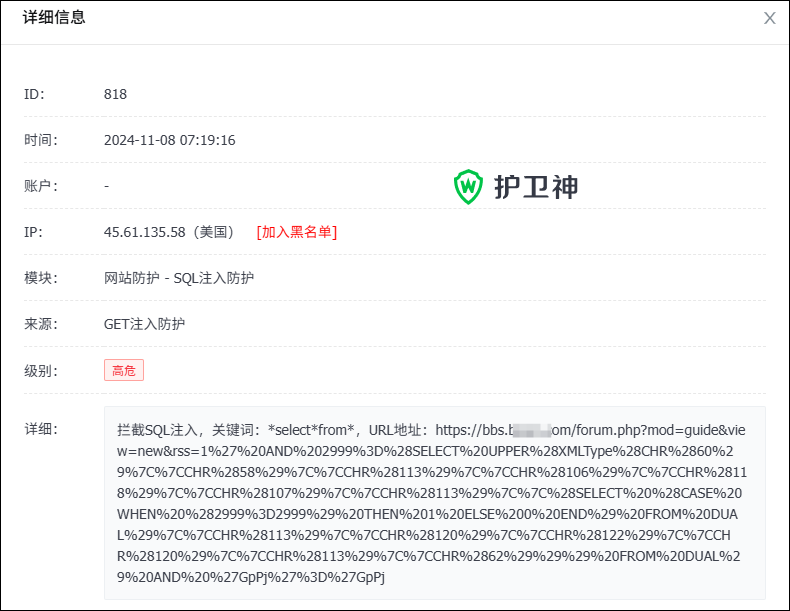
(图三:SQL注入拦截效果)