0x01 工具介绍
Redis 作为主流内存数据库,其配置不当、利用等安全风险已成为企业云原生架构的核心威胁。本文介绍的 redis_tools_GUI 工具,基于 Python 3 构建图形化交互界面,整合 Redis 密码爆破、目录探测、任意文件写入等多元能力,可一键探测并利用 CVE-2022-0542、主从复制命令执行等典型。工具简化了传统命令行操作的复杂流程,实现从检测到 GetShell 的全流程可视化,适配授权渗透测试场景,助力安全从业者高效挖掘 Redis 安全隐患。
注意: 现在只对常读和星标的才展示大图推送,建议大家把渗透安全HackTwo "设为 星标**⭐️****** "否 则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能简介
✨ 主要特性
全维度检测与利用:覆盖 Redis 核心安全风险,支持密码爆破、CLI 控制台交互、目录探测等基础检测,可一键利用计划任务反弹 Shell、写入 SSH 公钥拿 Shell、任意文件写入(写 webshell),并适配 CVE-2022-0542 任意命令执行、主从复制命令执行等高危,形成「检测 - 利用」闭环。
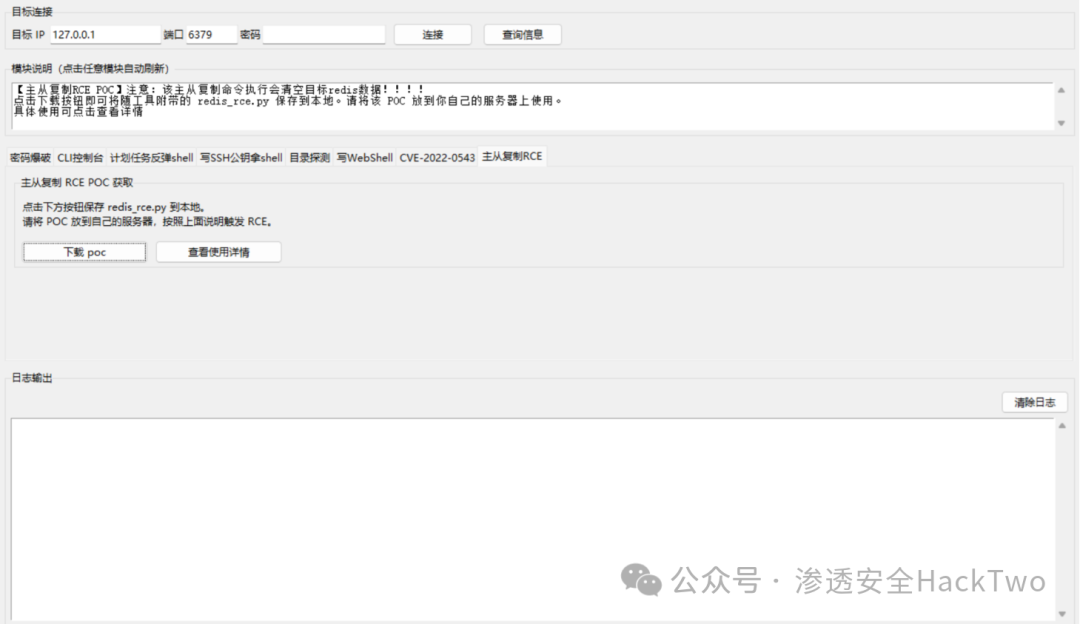
图形化交互体验:摒弃传统命令行操作模式,通过可视化界面实现所有功能点的点击式操作,无需记忆复杂指令,降低 Redis 利用门槛,新手也能快速上手。
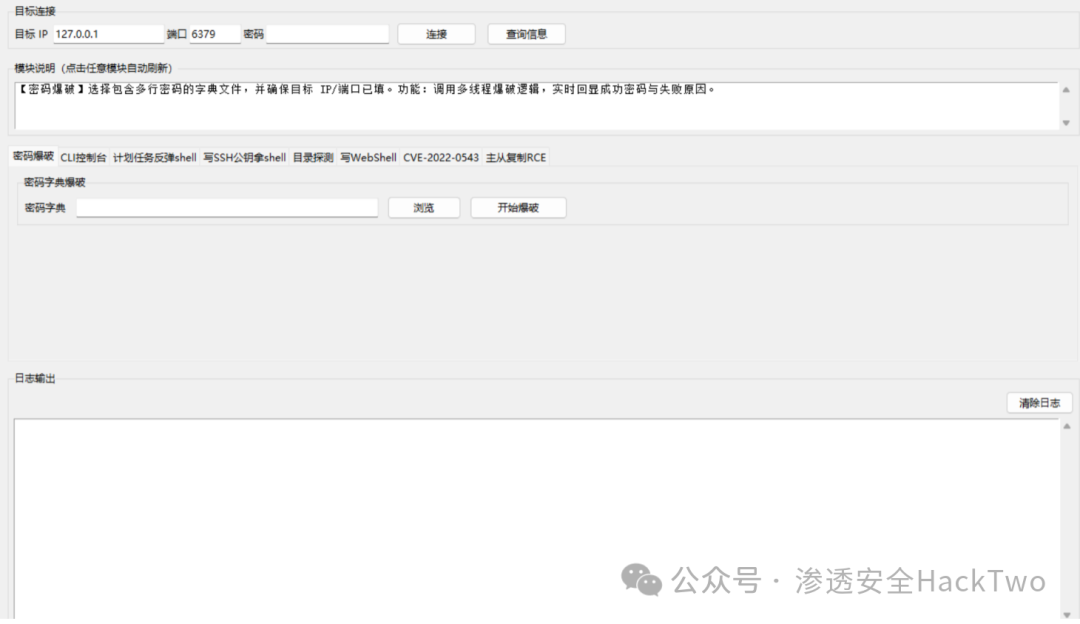
轻量化易部署:提供 EXE 可执行文件直接运行,也支持 Python 源码部署(仅需安装 redis 依赖库),跨 Windows 等多系统兼容,无需复杂环境配置。
高危操作警示:针对主从复制命令执行、计划任务反弹 Shell 等会清空目标数据 / 覆盖计划任务的操作,内置醒目风险提示,规避非授权测试的误操作风险。
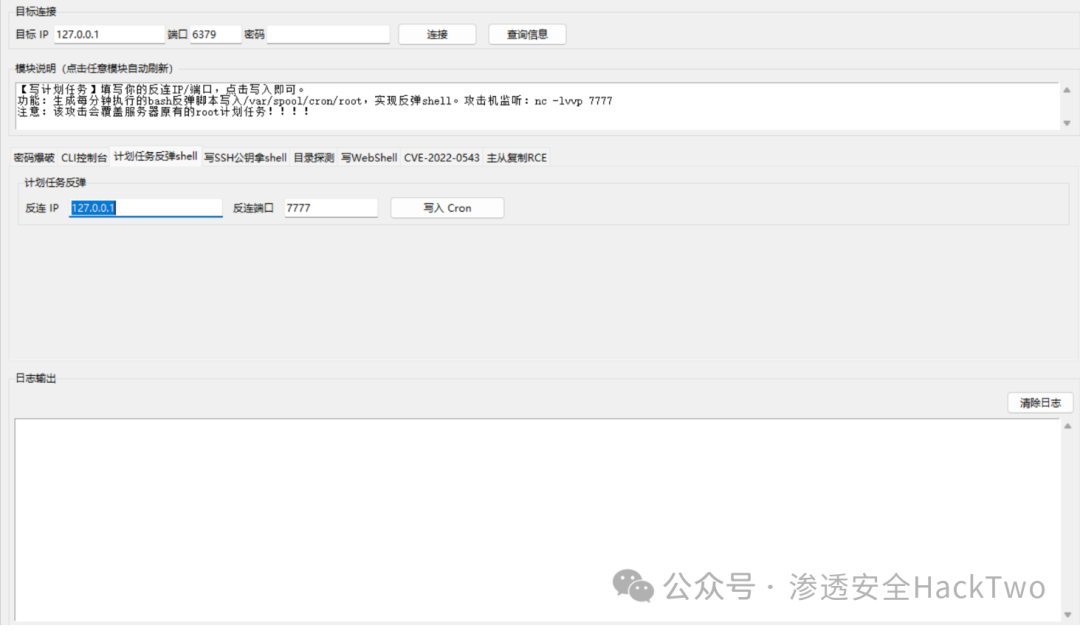
内置成熟 Payload:整合主流 Redis 利用 Payload(SO/DLL 文件),无需手动编写或寻找利用代码,一键调用即可完成验证与利用。
0x03更新说明
redis_tools_GUI优化图形化可执行程序,windows直接双击即可0x04 使用介绍
📦使用指南
已经打包好了,可以直接运行
redis_tools_GUI.exe可以下python执行:
python redis_tools.pypython运行需要有库
pip install redis下载
原文末尾获取下载地址
https://mp.weixin.qq.com/s/kFG_kudX4eBtAoIcViCBZg