应急响应靶机练习-Web1

一、靶场介绍

这是一台知攻善防实验室的应急响应靶机,方便大家练习一下应急响应的流程和操作。

前景需要:

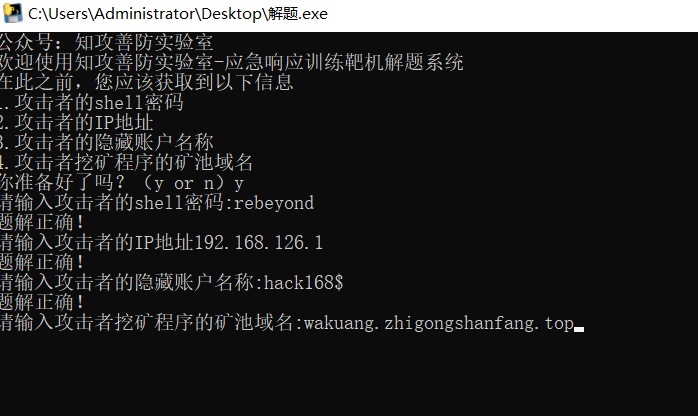
小李在值守的过程中,发现有CPU占用飙升,出于胆子小,就立刻将服务器关机,这是他的服务器系统,请你找出以下内容,并作为通关条件:

1.攻击者的shell密码

2.攻击者的IP地址

3.攻击者的隐藏账户名称

4.攻击者挖矿程序的矿池域名

用户:

administrator

密码

Zgsf@admin.com

本人尝试复现了攻击过程。

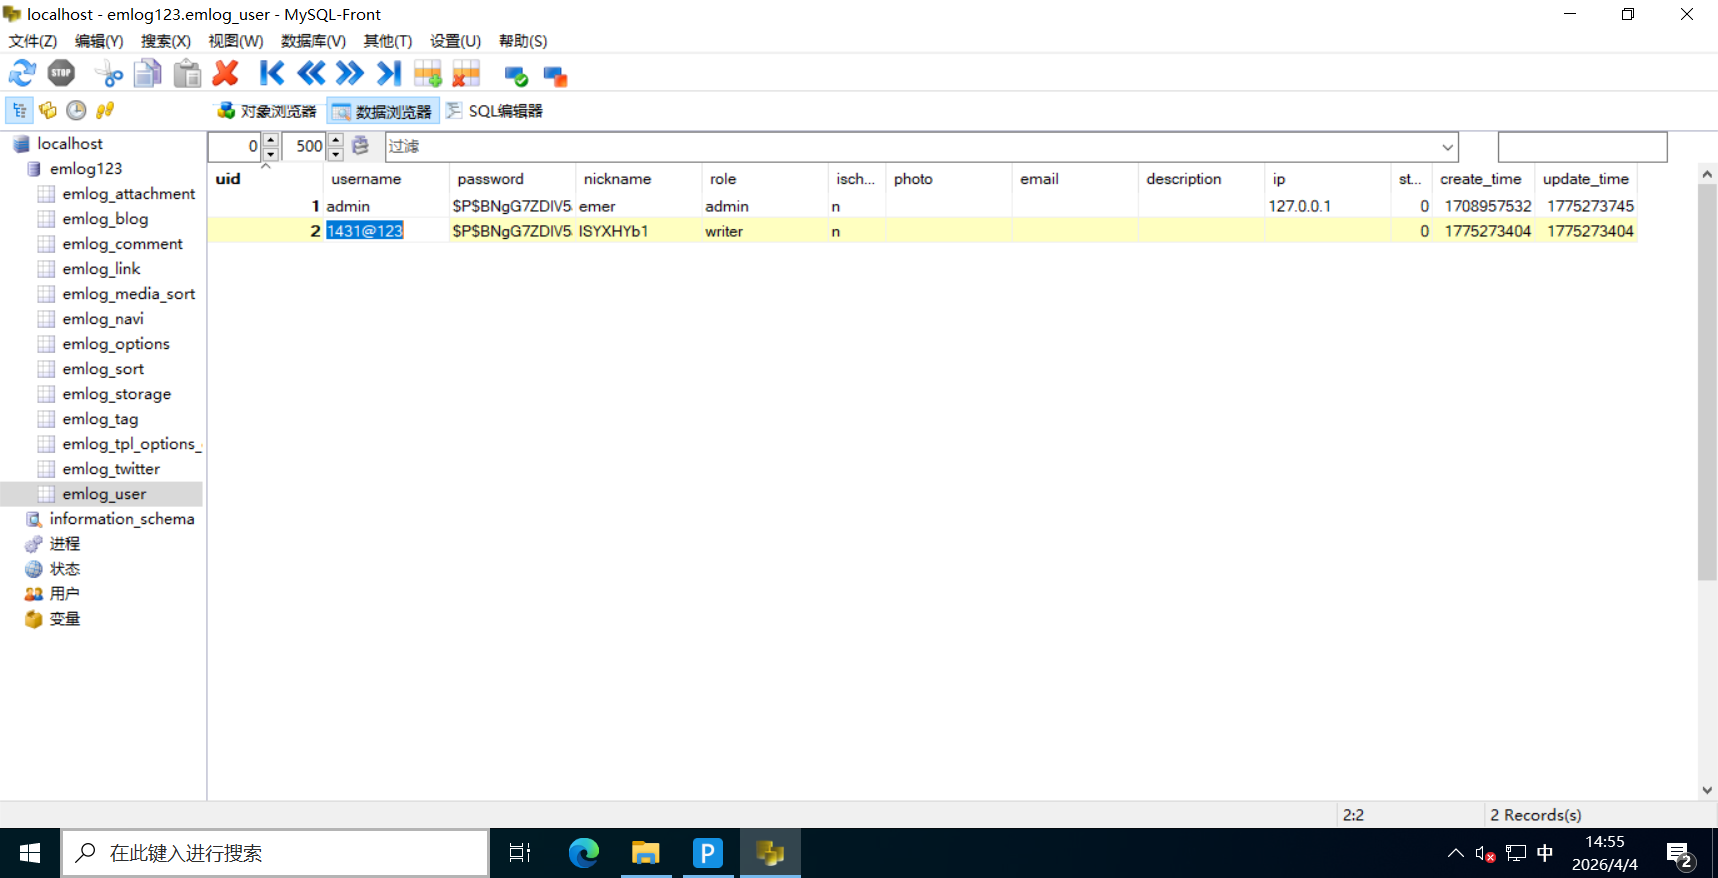
(1)利用弱口令获得网站管理员的用户名和密码,利用插件漏洞,建立shell连接

应该admin/admin
发现有个上传插件的功能,上传插件zip时候,会把zip包解压,可以在zip包加入自己的php shell,从而实现控制。

(2)利用插件上传漏洞,上传shell

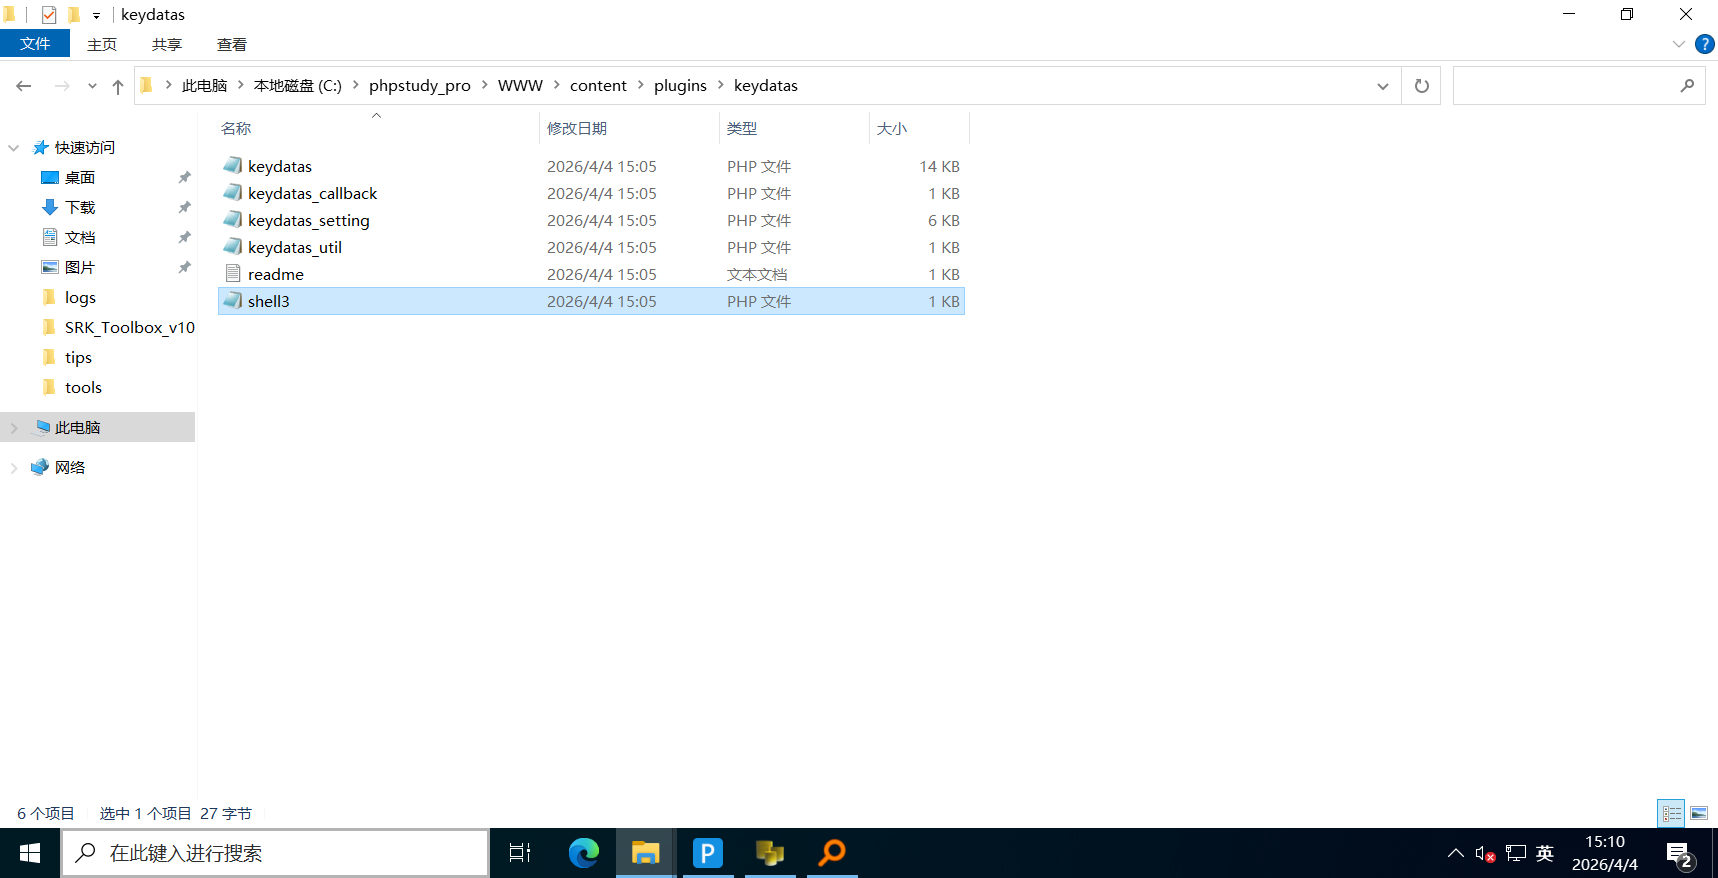
从网上任意下载一个免费插件,写入一个一句话木马shell3.php加入目录中
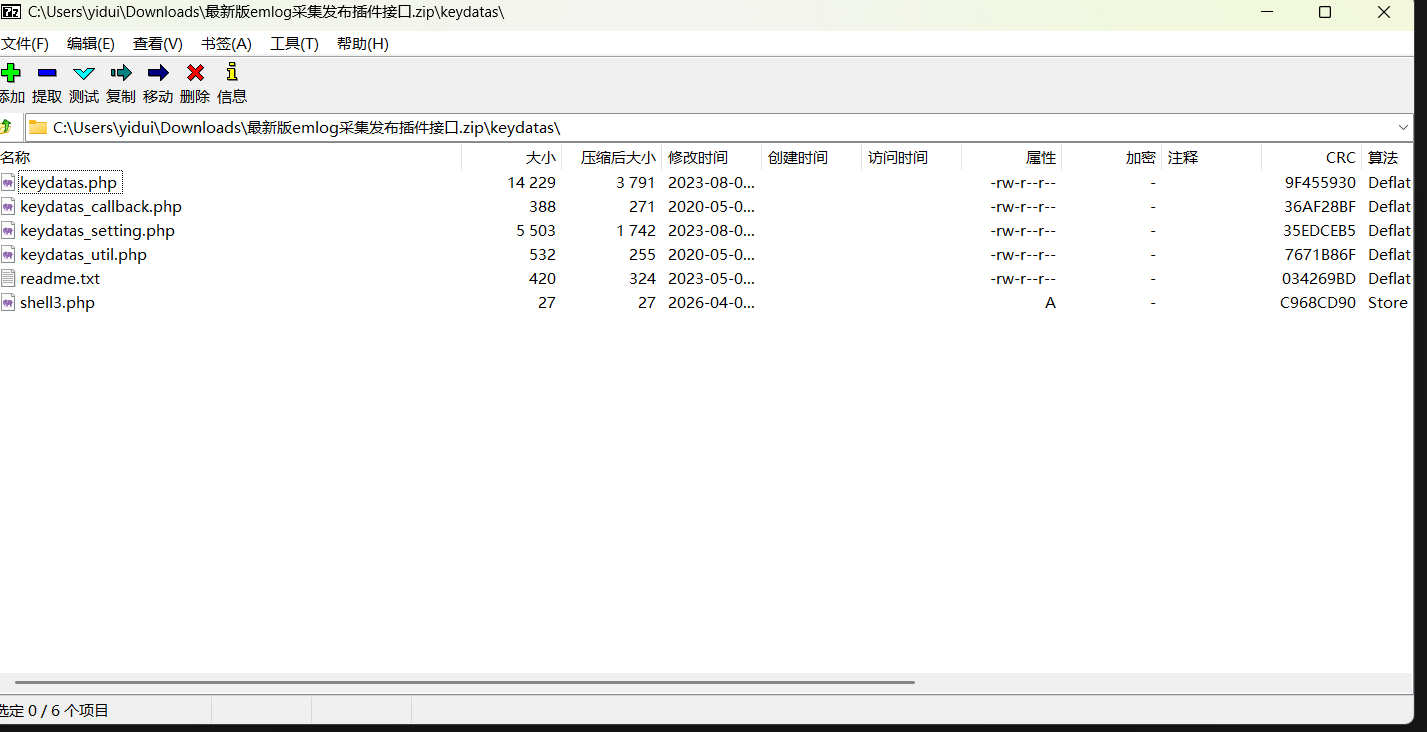
上传后,在主机目录下就会有:
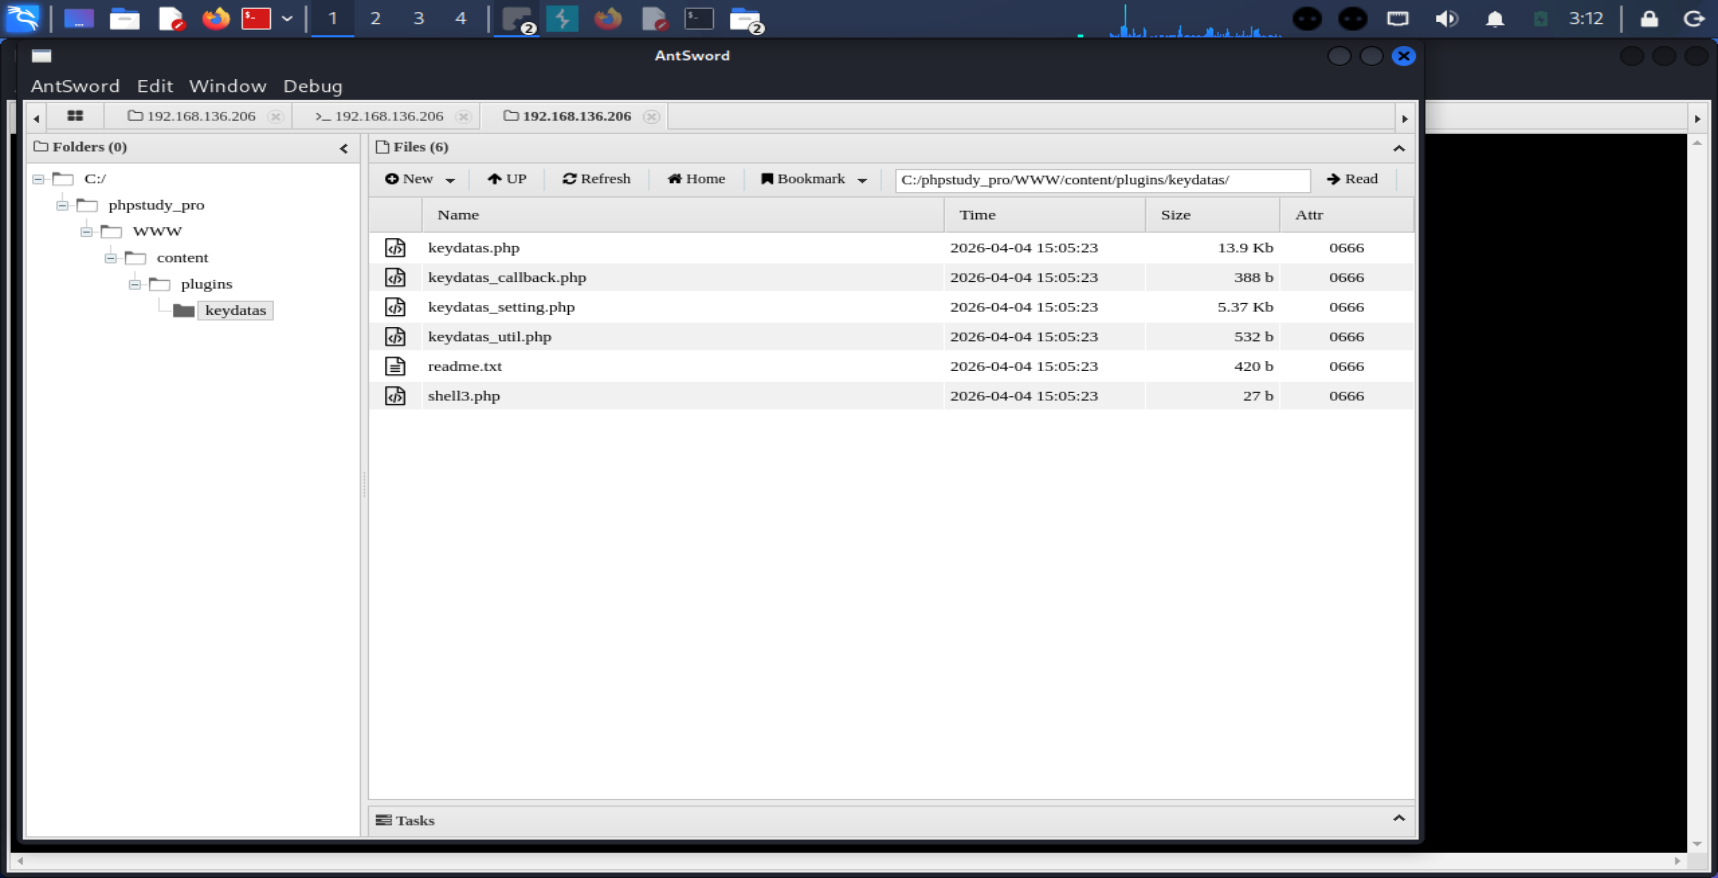
利用sword连接
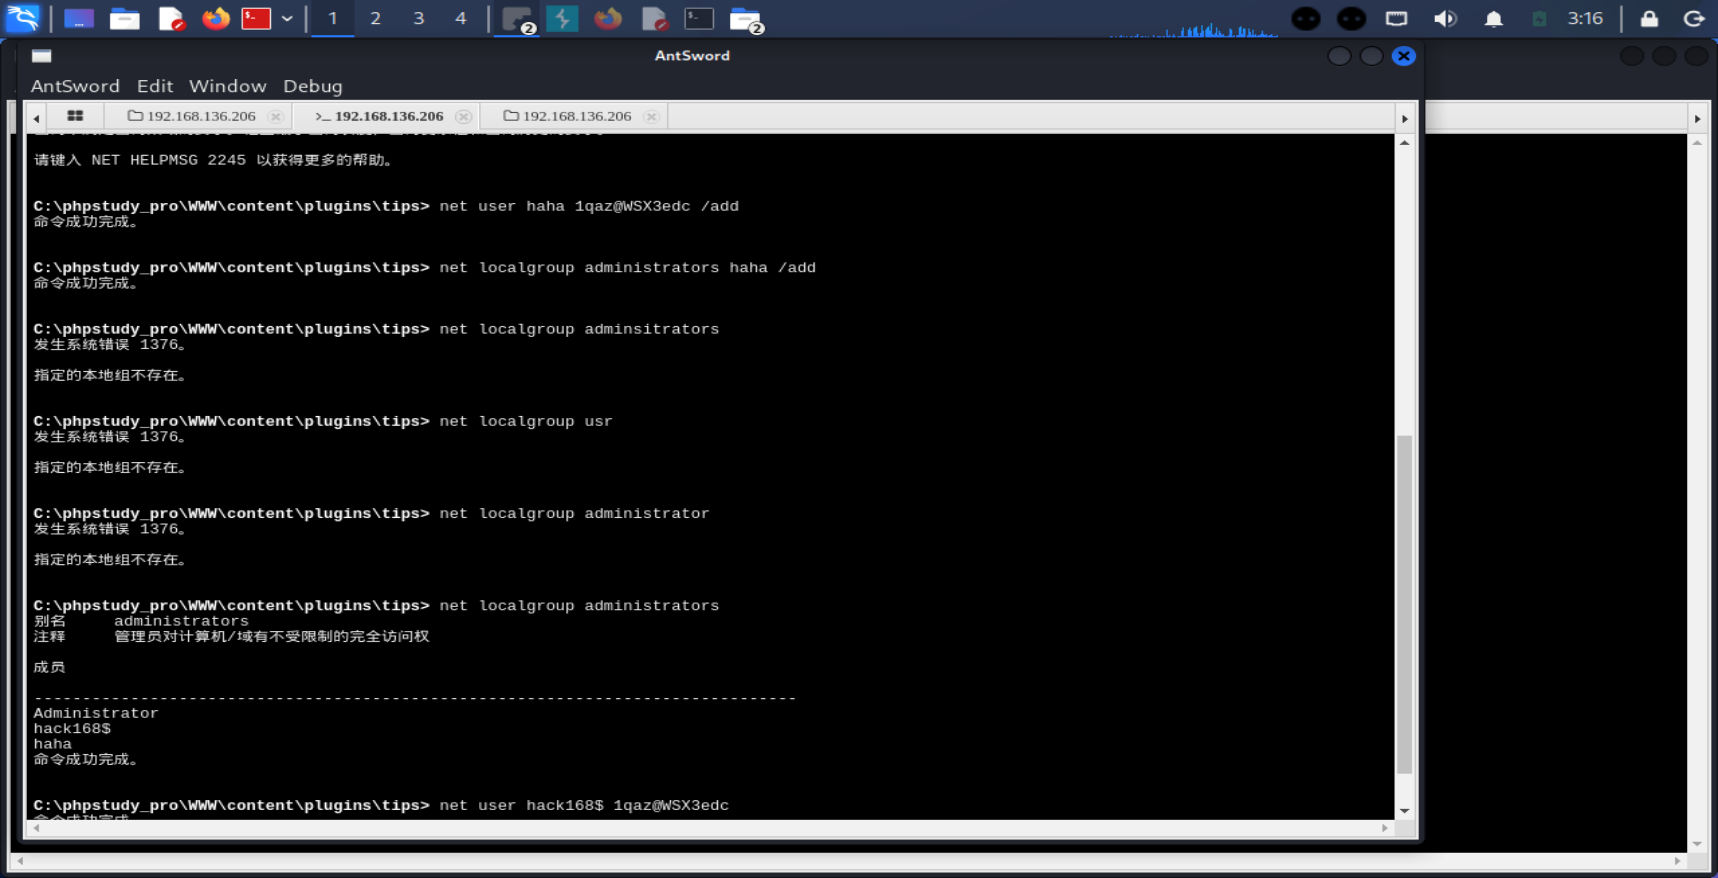
(2)新建一个用户,开启远程桌面,运行挖矿程序

由于phpstudy是administrator运行的,因此上述shell有最高权限,直接用命令行建立一个新用户,并加入管理员组
二、溯源过程

通过模拟攻击,大概知道了攻击者的过程,因此溯源也有固定思路:

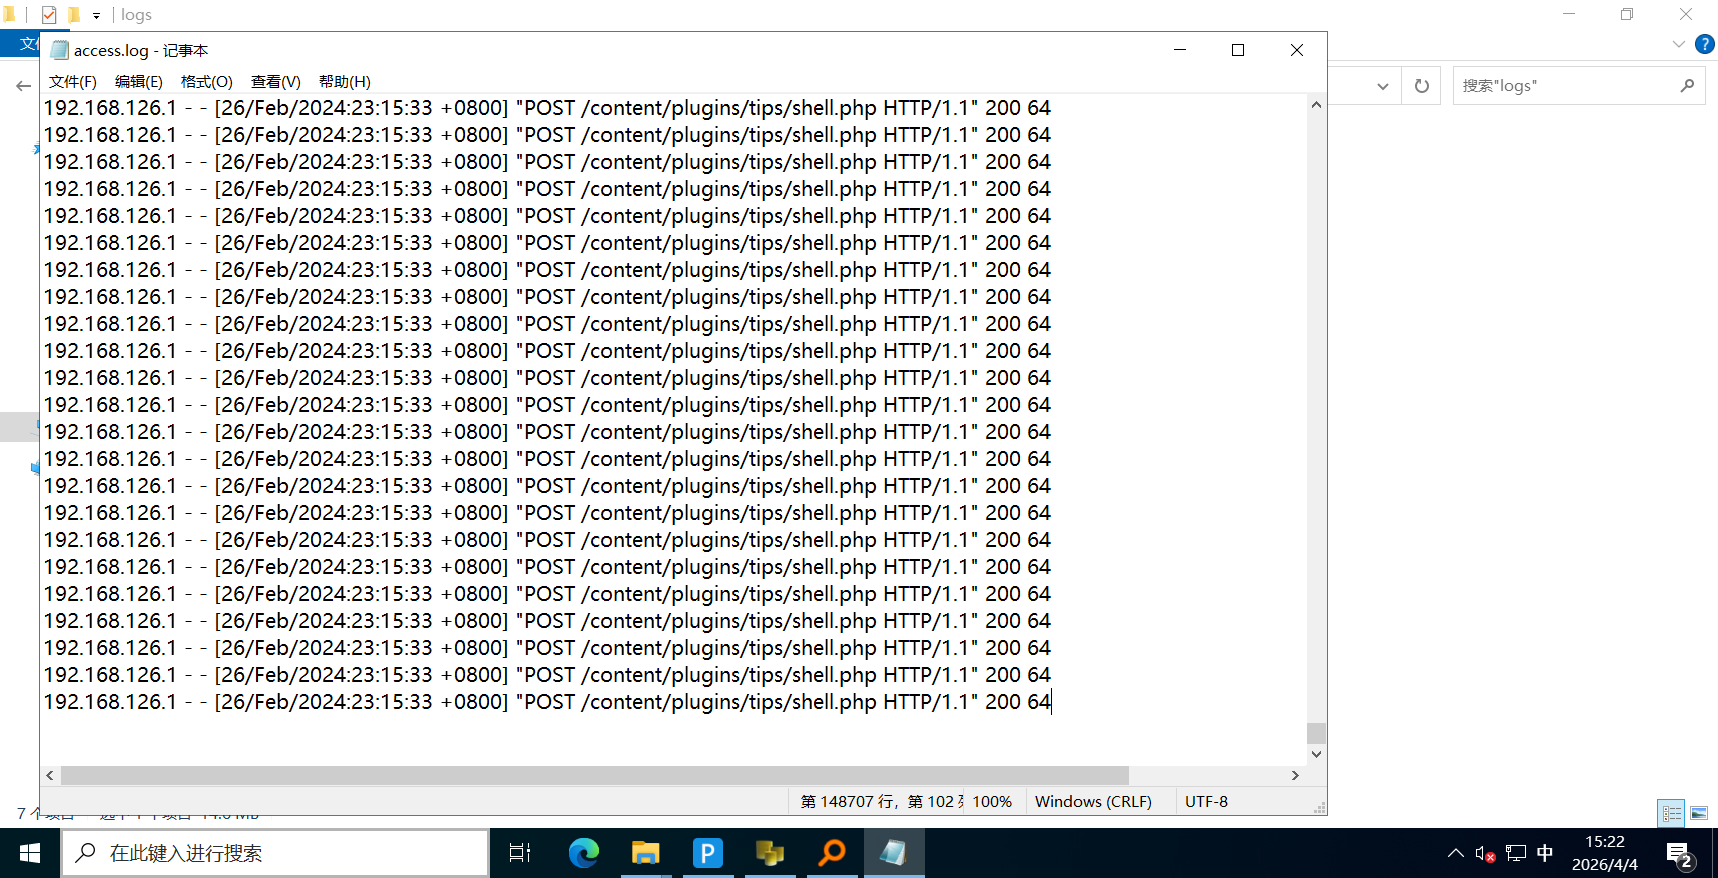
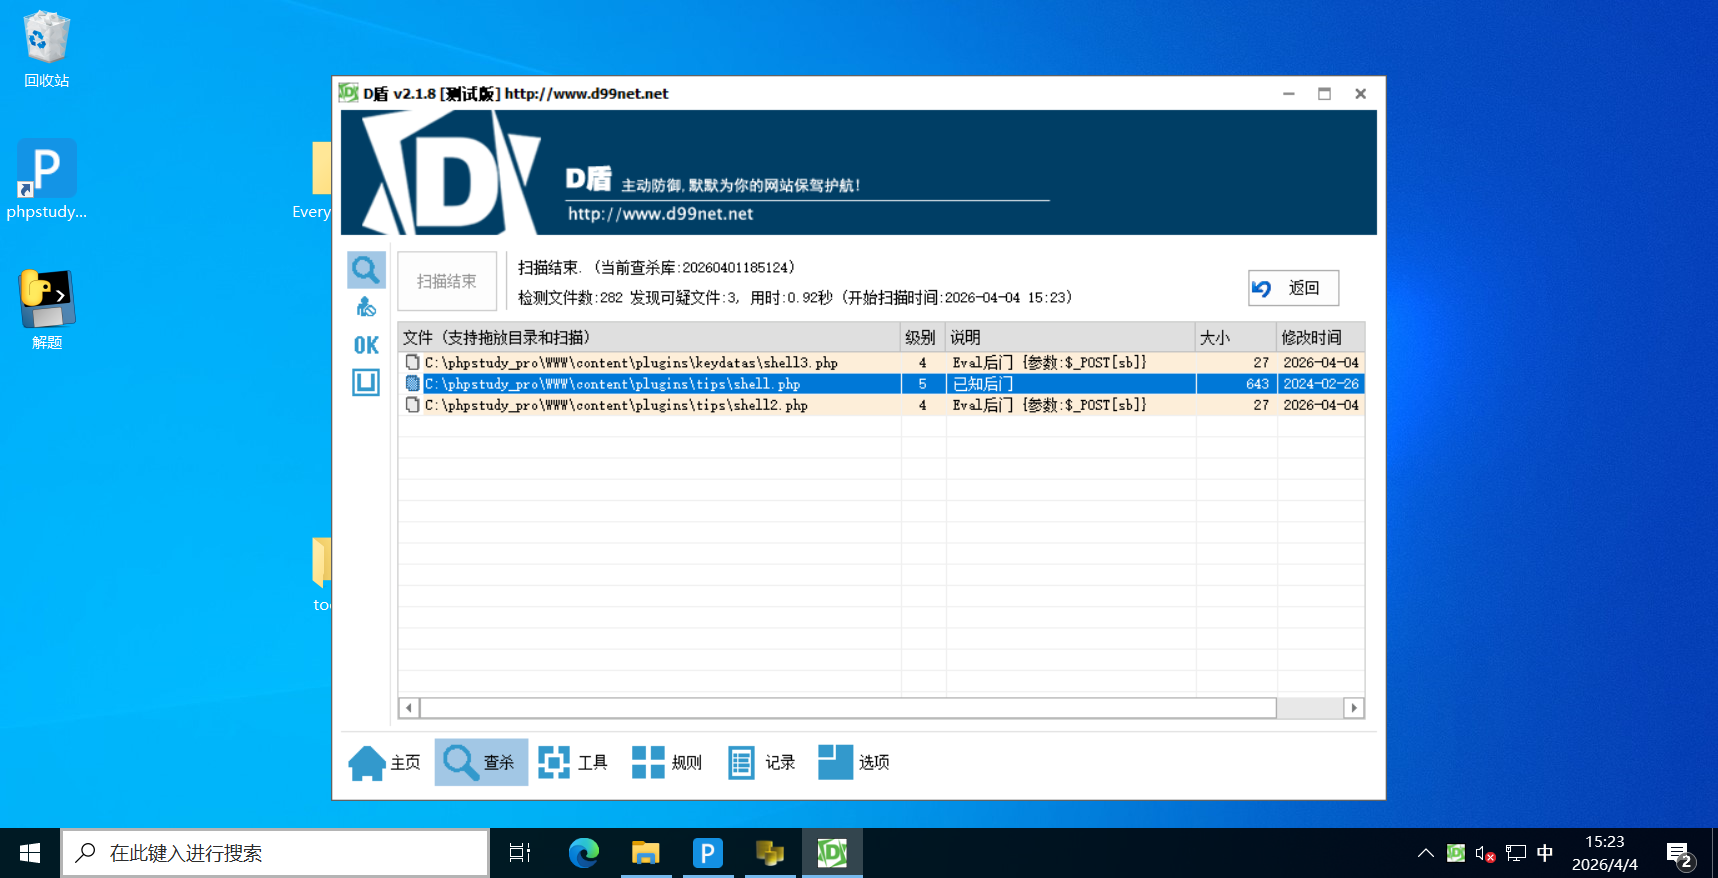
(1)查看web日志

发现攻击者ip和攻击shell
用D盾可以直接检测,其实系统杀毒软件也可以检测出来。
(2)查看系统日志

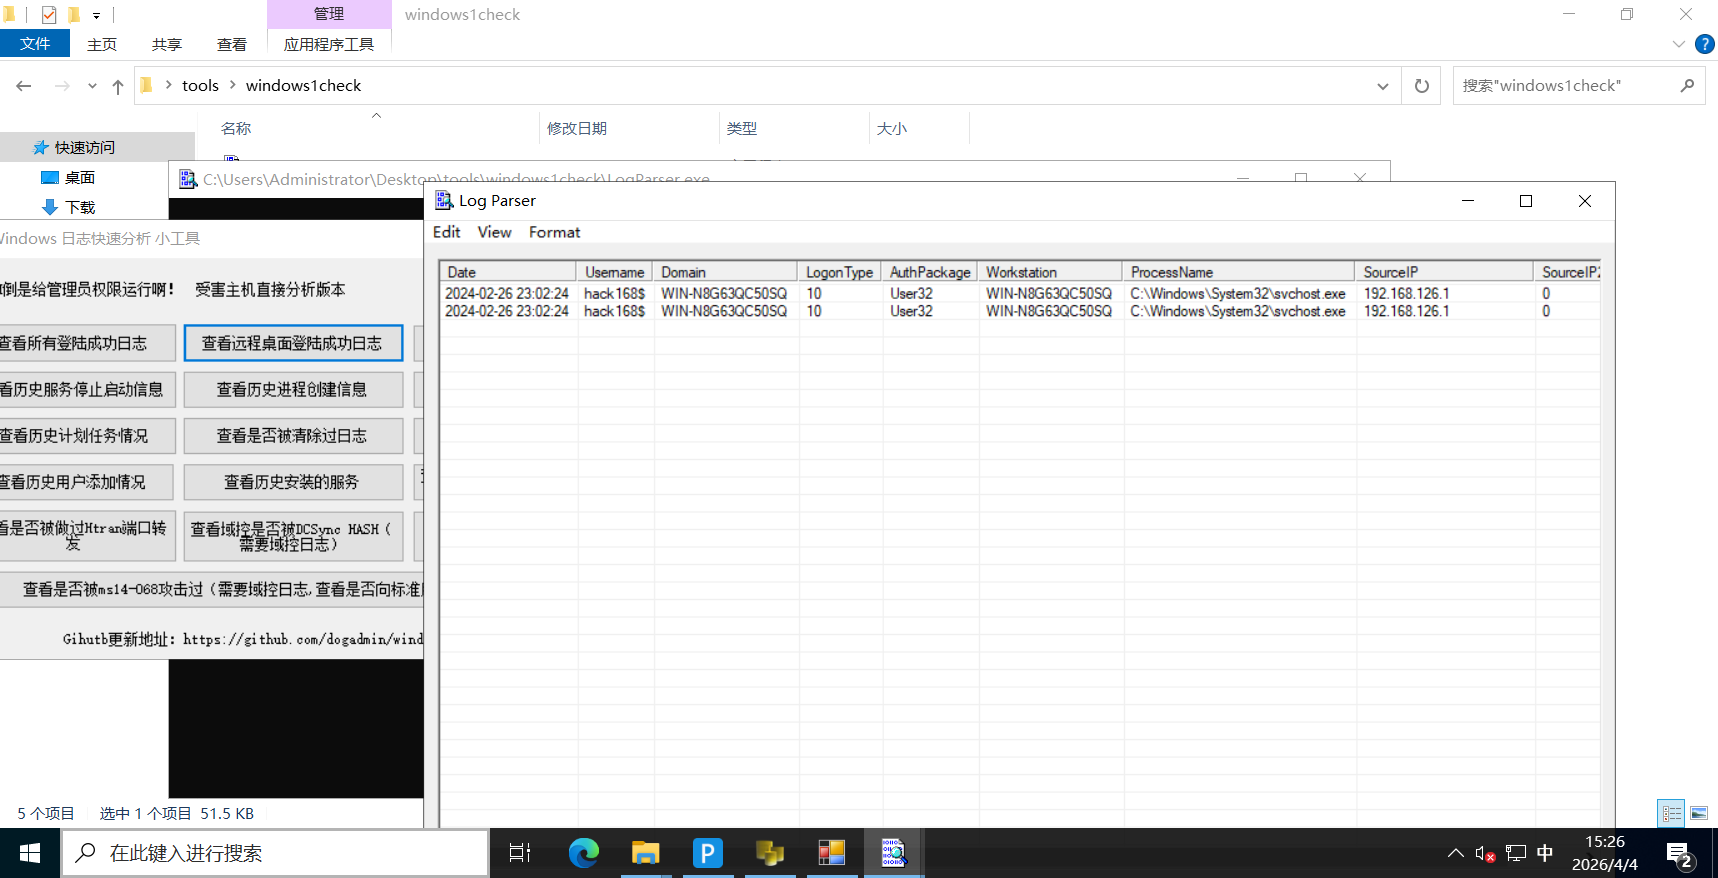
查看远程登陆日志
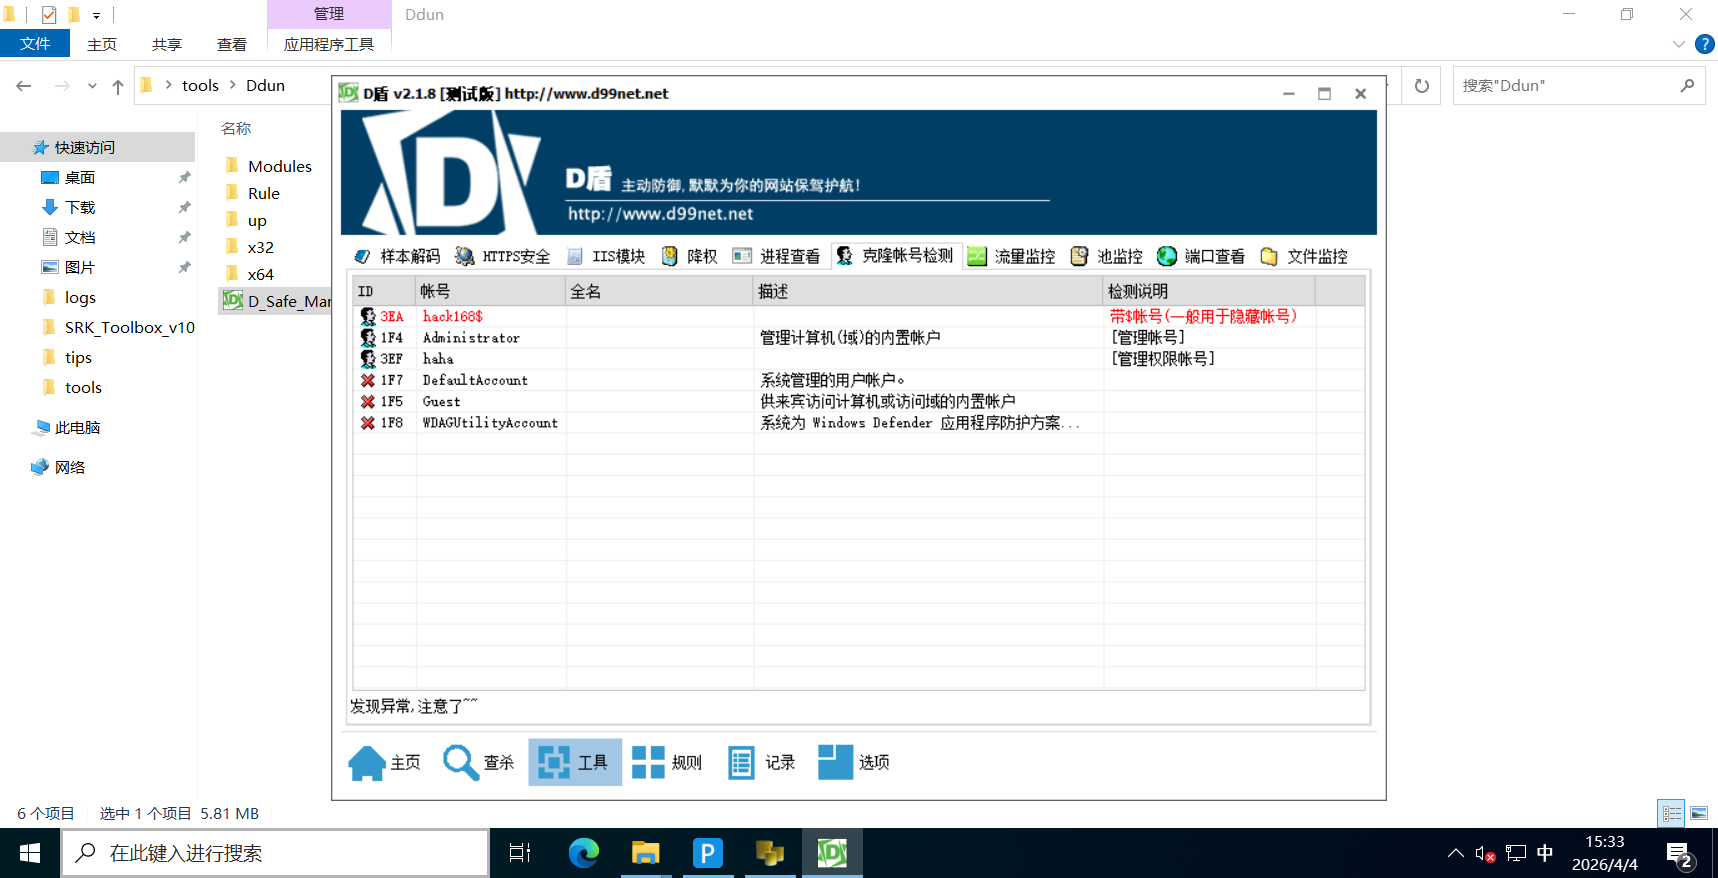
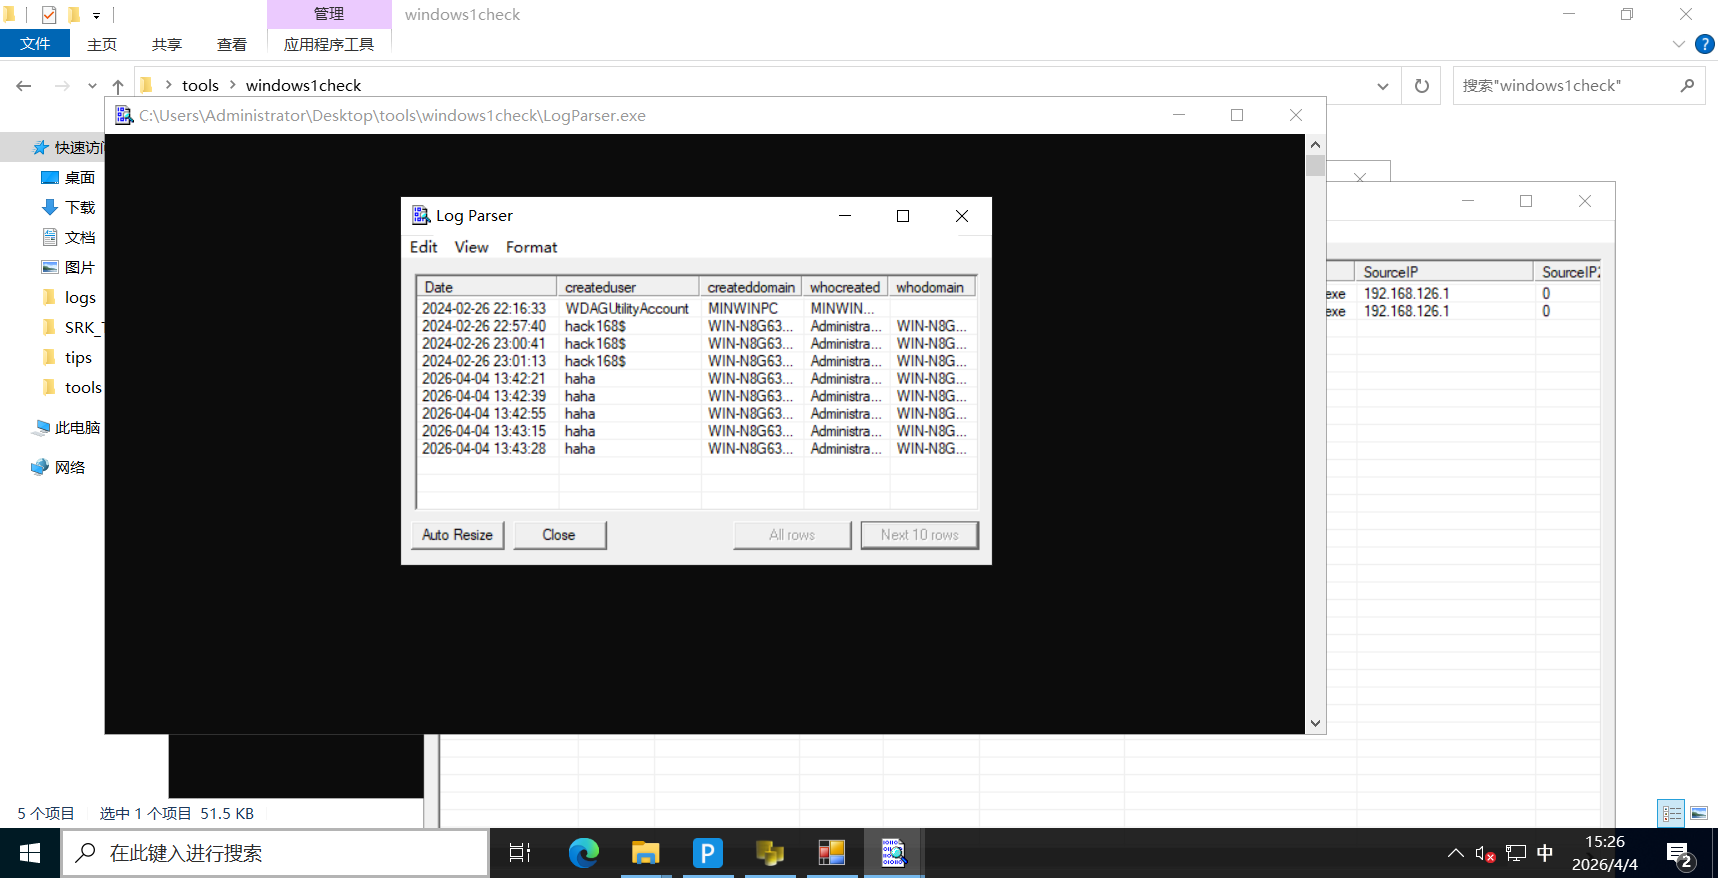
查看用户添加情况,新增了一个hack168$用户,haha用户是我自己测试添加的
(3)逆向分析

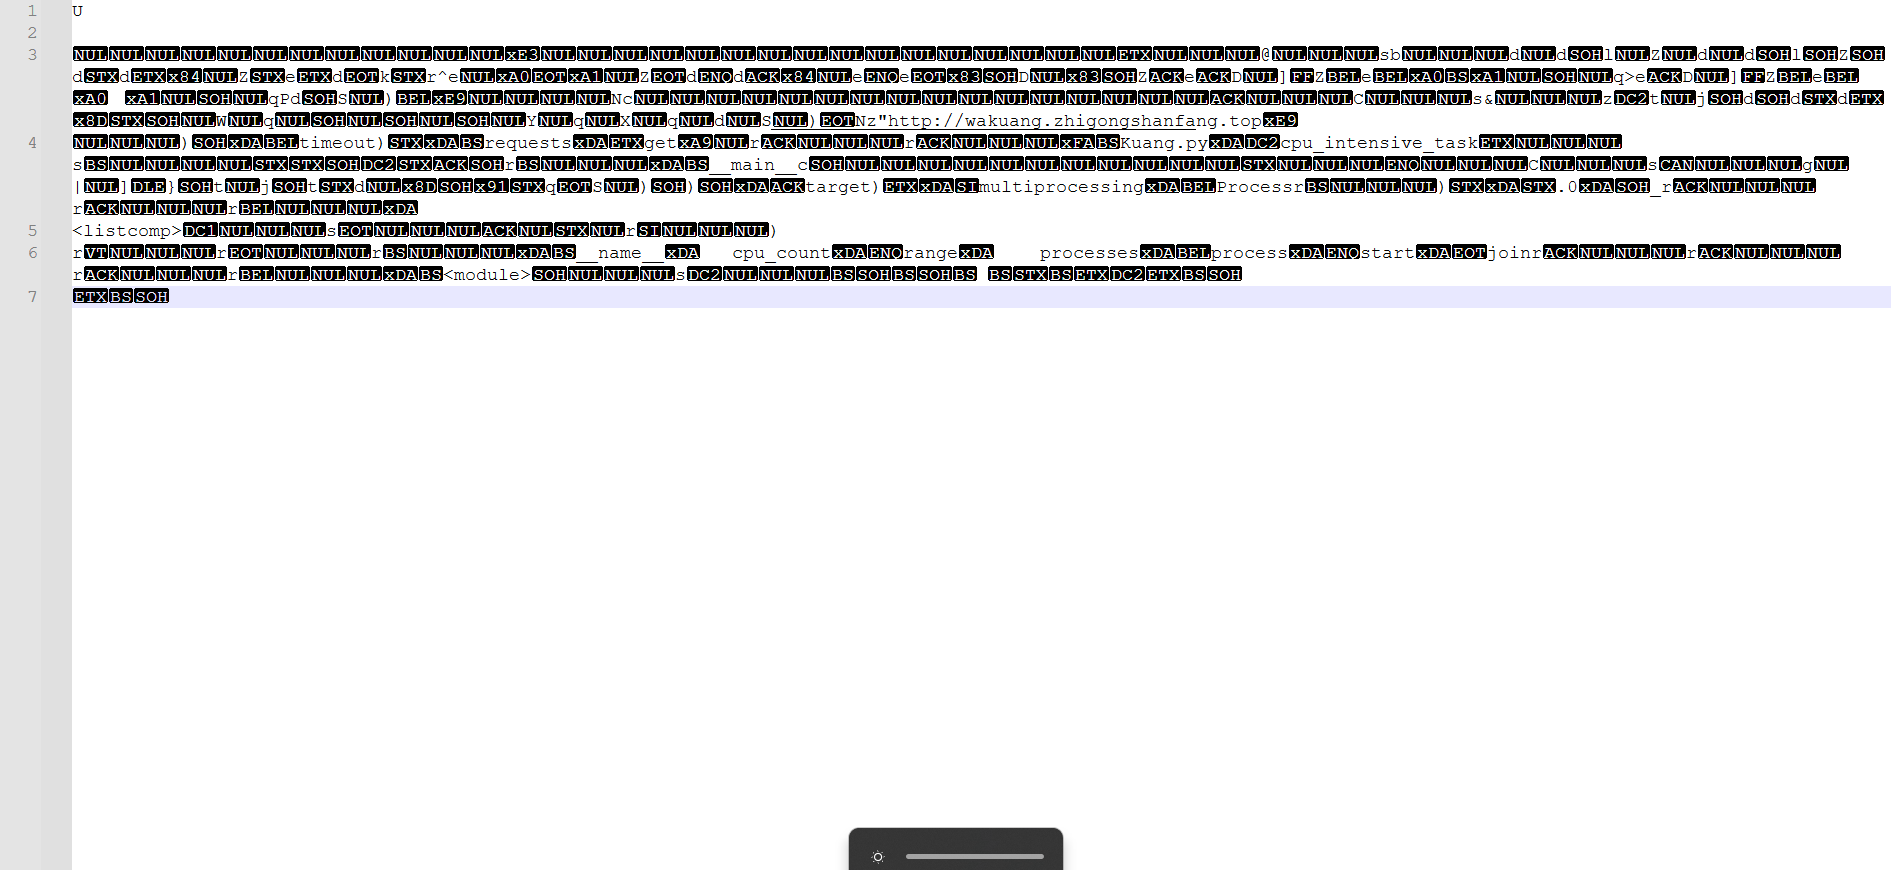
使用pyinstxtractor逆向,发现矿的域名。
三、结果
相关推荐
菩提小狗12 小时前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.16 小时前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
liferecords2 天前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo2 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗2 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全
QZ166560951592 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
网络·人工智能·安全·网络安全·政务
0xBADCODE3 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
其实防守也摸鱼3 天前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
m0_715674433 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
菩提小狗4 天前
每日安全情报报告 · 2026-11-04
网络安全·漏洞·cve·安全情报·每日安全