随着企业规模不断扩大,员工角色和权限也会频繁变化,这使得身份相关的安全风险更加复杂。例如长期未使用的账户、权限过高的账号等问题,都可能增加数据泄露、未授权访问以及其他安全事件的风险。
因此,企业需要建立系统化的身份风险管理流程,对组织环境中的用户身份进行持续评估和风险缓解。通过主动识别潜在的访问风险,可以有效降低未授权访问带来的安全威胁,提升整体安全防护能力。
在选择身份与访问管理解决方案时,企业应确保系统具备以下能力:
能够有效识别和修复安全配置错误
安全管理企业内部的用户身份
帮助企业满足相关合规与审计要求
ADManager Plus 如何提供全面的 AD 风险可视化
在 ADManager Plus 中,身份风险评估是一个系统化的分析过程,用于识别和评估 Active Directory 环境中的潜在安全风险。该系统为管理员提供多种工具和功能,用于分析用户身份、审计操作行为,并实施必要的安全控制措施。
通过持续开展身份风险评估,企业可以提前识别潜在威胁,强化身份与访问管理体系,同时满足合规要求,并更好地保护关键数字资产。
核心优势
1. 主动防御潜在 AD 安全威胁
借助 ADManager Plus,管理员可以在风险演变为安全事件之前及时收到预警,从而快速识别并处理潜在风险。这对于防止 Active Directory 相关攻击、数据泄露以及勒索软件事件尤为关键。
通过这种主动式防护机制,企业不仅能够保护敏感数据和关键系统,还可以减少因安全事件调查与恢复所带来的经济损失。
2. 满足审计与合规要求
ADManager Plus 帮助企业满足多项安全与隐私法规要求,例如 GDPR 和 PCI DSS。系统遵循 NIST SP 800-30 风险评估框架,对风险指标的发生概率和影响程度进行分析,并生成综合风险评分。
管理员可以通过系统快速识别风险指标,并生成可导出的审计报告,为合规检查和安全审计提供可靠依据。
3. 通过高级安全能力强化风险防护
ADManager Plus 提供 身份风险评估仪表板,帮助企业持续监测潜在风险指标。系统会根据检测结果生成整体风险评分,并按照 低风险、中风险、高风险和严重风险 进行分类。
管理员可以根据系统提供的缓解措施和修复建议,及时处理已识别的风险问题,从而有效降低潜在威胁,持续提升企业的整体安全态势。
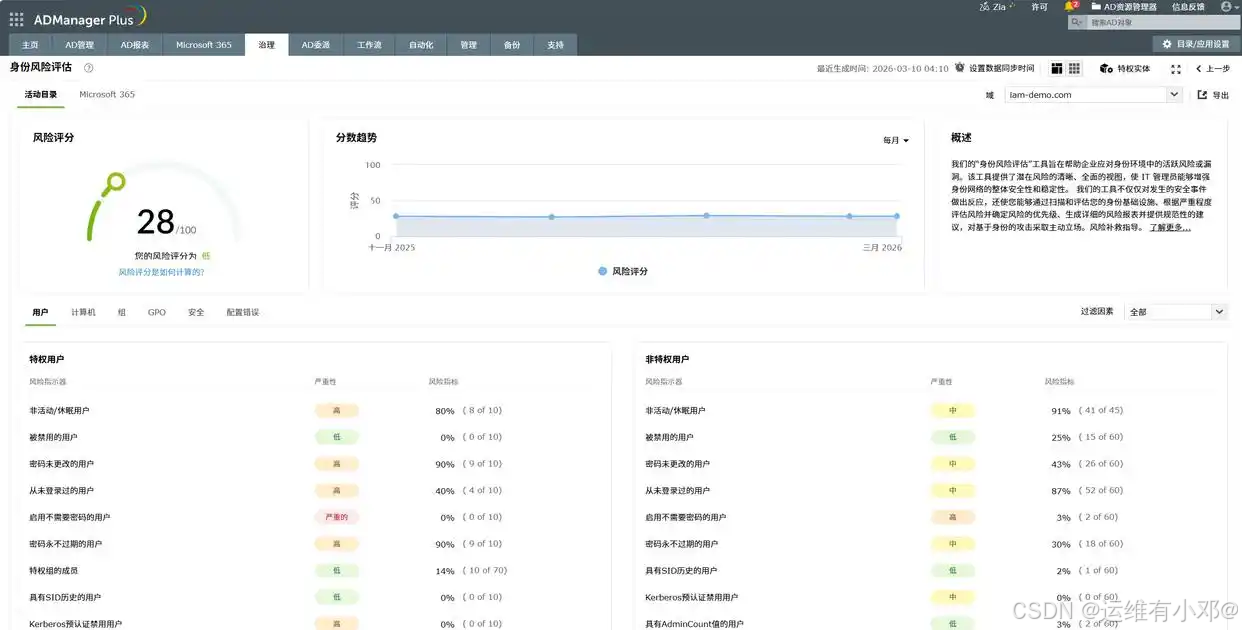
身份与访问风险防控,是企业数字化安全的核心防线。ADManager Plus 以系统化的风险评估、主动式的预警防护、合规化的审计支撑,帮助企业破解AD身份风险管控难题,简化管理流程、降低安全成本,为关键数字资产筑牢安全屏障,助力企业在规模扩张的同时,实现身份安全与运维效率的双重提升。