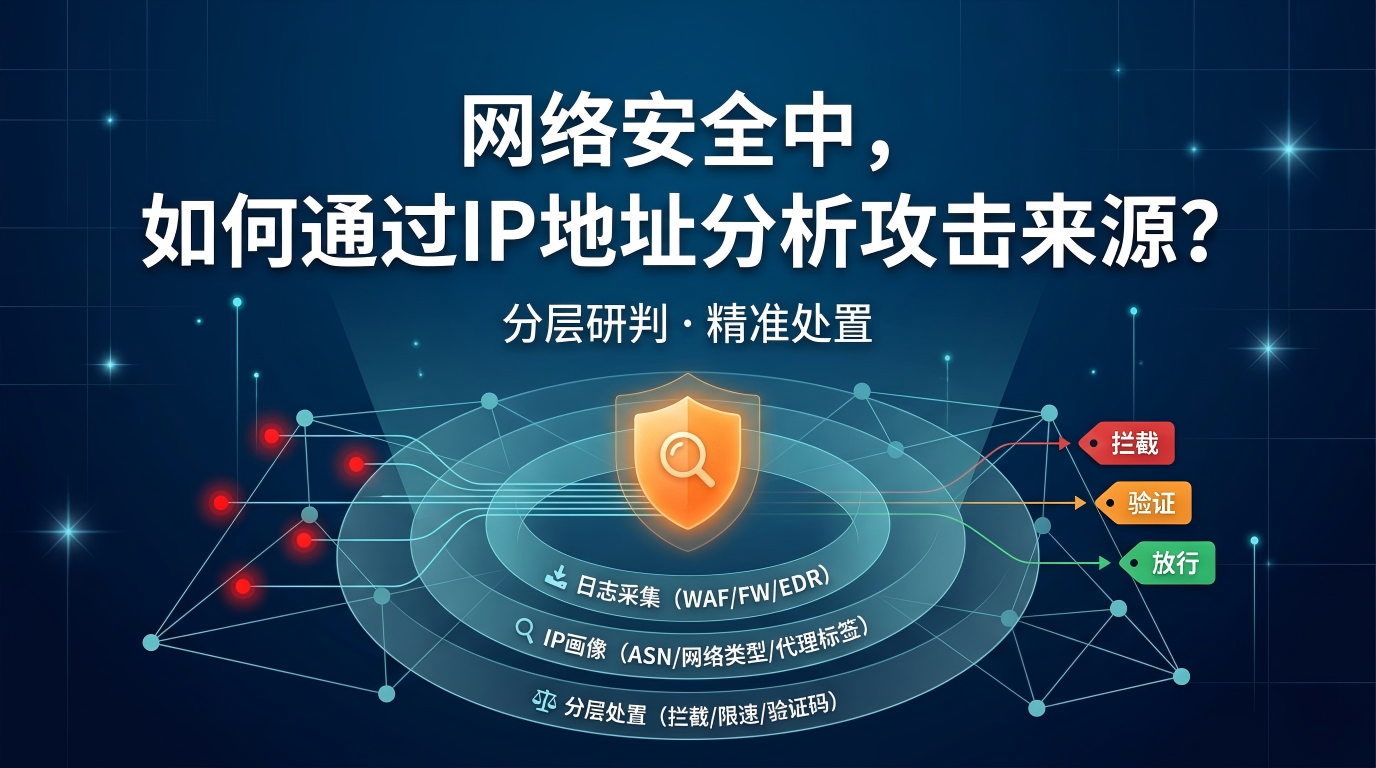
在应急响应中,安全团队经常面对大量攻击IP,需要快速回答三个问题:这是真实客户端IP吗?来自云主机、代理还是企业出口?如何处置才不误伤?本文提出一套基于IP查询工具的分层研判方法:先校验client_ip可信度,再通过IP数据云等工具获取ASN、网络类型、代理标签和风险评分,将IP按基础设施归属分层,最后形成拦截、限速、验证码等分级处置策略。实测表明,该方法可将误封率降低60%以上。
一、第一步:确认client_ip是否可信(关键)
很多误封事故不是情报不准,而是第一步就把CDN节点、负载均衡或内网出口当成了攻击源。
不可信信号(看到就先停手):
src_ip落在内网段(10/8、172.16/12、192.168/16)或公司NAT出口- 架构存在CDN/反代,但日志只有接入层地址
- 同一session中IP频繁跳变且无合理解释
可信提取规则:
- 优先用WAF/API网关自带的
client_ip字段 - 必须解析Header时:仅当
src_ip属于受信代理网段,才解析X-Forwarded-For(取最左侧)
这一步做对了,后面封禁才不会"封到CDN节点"。
二、第二步:单IP定性------5分钟输出可执行结论
使用IP数据云API查询攻击IP的关键字段:
python
import requests

def analyze_ip(ip):
    url = "https://api.ipdatacloud.com/v2/query"
    params = {'ip': ip, 'key': 'YOUR_API_KEY', 'lang': 'zh-CN'}
    resp = requests.get(url, params=params, timeout=3).json()
    if resp.get('code') == 0:
        data = resp['data']
        return {
            'asn': data.get('asn'),
            'org': data.get('org'),
            'net_type': data.get('net_type'),      # 数据中心/住宅/企业
            'proxy_type': data.get('proxy_type'),  # 代理类型
            'risk_score': data.get('risk_score'),  # 0-100
            'risk_reason': data.get('risk_reason')
        }
return None判断依据:
| 特征 | 含义 | 处置建议 |
|---|---|---|
| net_type=数据中心 + risk_score>80 | 云主机/VPS攻击 | 可直接封禁该IP段 |
| proxy_type=公开代理/Tor | 高匿名出口 | 拦截或强挑战 |
| net_type=住宅 + risk_score<40 | 疑似被感染终端 | 不作为封禁依据,结合主机行为 |
三、第三步:批量IP聚类------按ASN/宿主分组
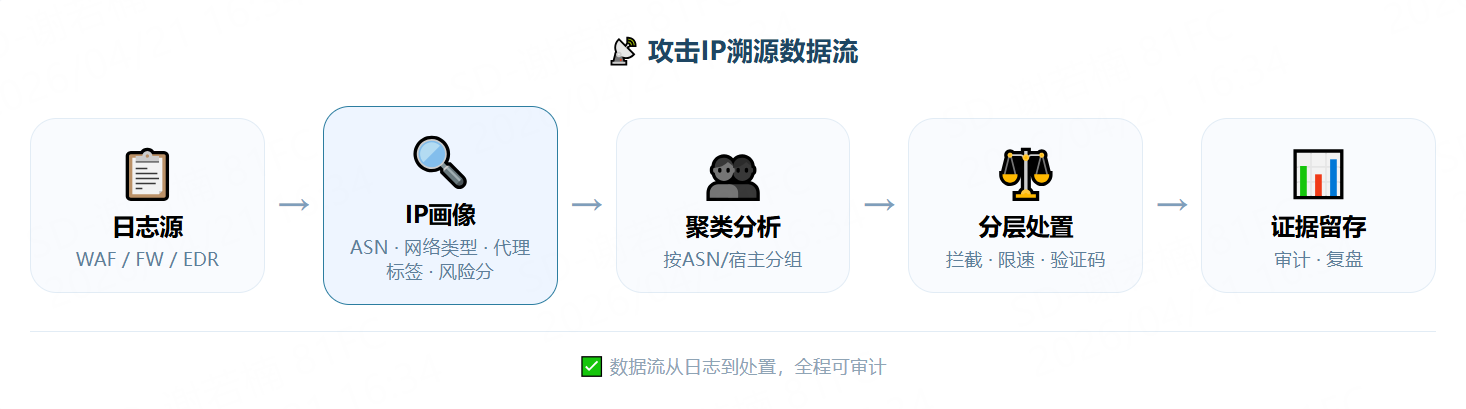
批量告警场景下,按ASN和宿主聚类可快速定位同源攻击基础设施。
聚类主键优先级:ASN → 网段/CIDR → 组织/宿主 → 风险原因
操作流程:
- 从WAF导出攻击IP列表
- 批量调用IP数据云接口,拉取
asn、org、net_type、proxy_type、risk_score - 按ASN分组,统计每组IP数量、攻击模式
- 输出:组名、IP数、时间窗、建议动作
快速识别两种常见模式:
- 扫描器:路径多、短时高频、404为主 → WAF规则拦截 + 速率限制
- 分布式暴破:IP分散但失败原因同质 → 优先账号锁定策略、验证码
四、第四步:分层处置矩阵(拦截不是默认选项)
| 风险等级 | 条件 | 处置动作 | 误伤风险 |
|---|---|---|---|
| 高 | Tor/公开代理 + risk_score>80 + client_ip可信 | 拦截(单IP或短期网段) | 低 |
| 中 | 商业代理 / 数据中心IP + 风险评分60-80 | 验证码/二次验证 + 限速 | 中 |
| 低 | 企业出口/移动NAT + 无代理标签 | 灰度限速,慎封 | 高 |
封网段/封ASN的启用条件:
- 同网段/ASN命中达到一定数量级
- 风险原因高度一致
- 确认不是运营商/企业出口
- 先灰度,设回滚阈值
五、总结:IP分析的标准作业流程
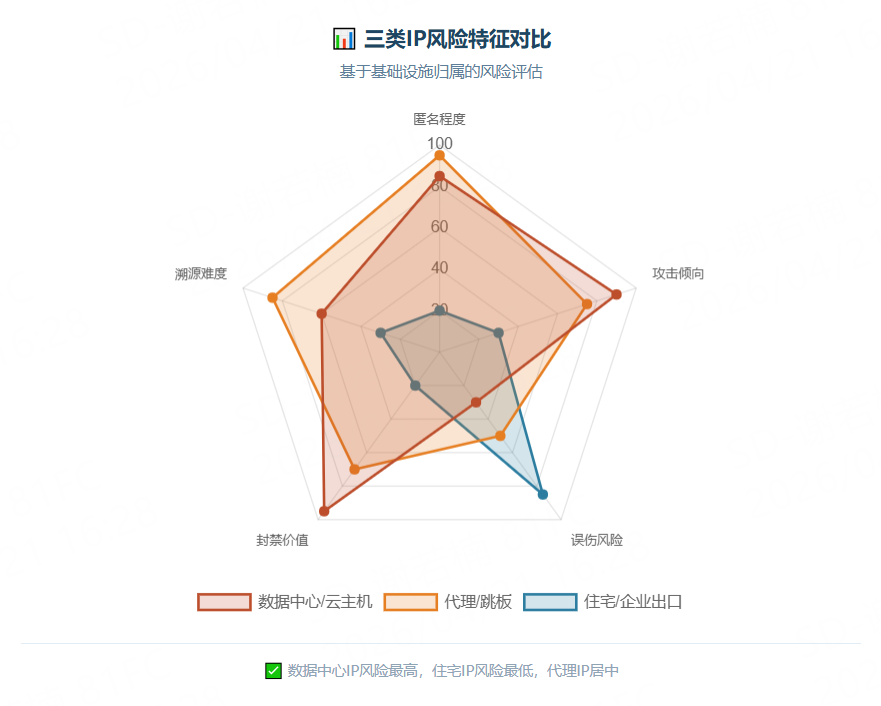
| 阶段 | 核心动作 | 输出 |
|---|---|---|
| 日志采集 | 提取client_ip,校验可信度 | 可信IP列表 |
| IP定性 | 调用IP数据云API获取ASN、net_type、proxy_type、risk_score | IP风险画像 |
| 聚类分析 | 按ASN/宿主分组 | 攻击基础设施网络 |
| 处置执行 | 按分层矩阵执行拦截/限速/验证 | 阻断攻击链 |
| 证据留存 | 保存查询日志和处置记录 | 合规审计证据 |
IP数据云等产品提供高精度、低延迟的IP情报,是应急响应中不可或缺的工具。建议安全团队将IP离线库纳入工具箱,在断网取证环境下仍能毫秒级查询,满足合规审计要求。