网络安全学习第105天

前言:

挖不到漏洞

正题:

每天一篇漏洞思路,需要学习js逆向了

越权思路,改id值,改返回值,获取高权限的功能点,改加密后的值

总结一点

就是看数据包,哪一些值改了会对服务器或者是客户端造成影响的

哪些参数会对服务器和客户端造成影响的

主要就是修改变量,如就是userid可以改

cookie字段解密可以改,post请求字典可以改,哪里有参数可以改哪里
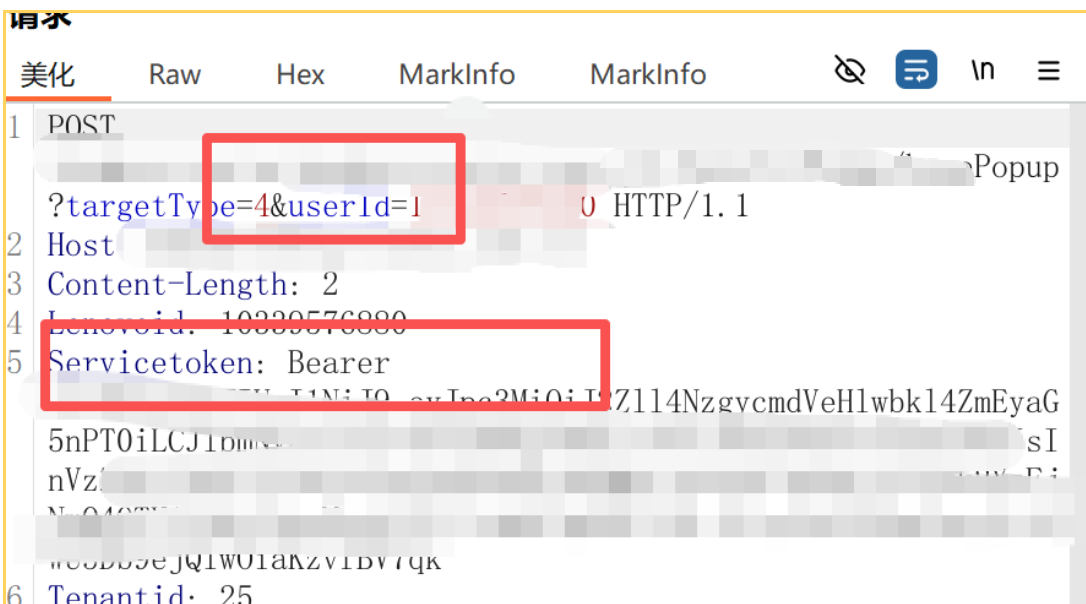
如果是加密的变量,就需要学习js逆向,如何去寻找

如何去寻找变量值,这才是挖洞该思考的方向,

最简单的就是查找功能点,然后抓包看数据包

看那些之可以改

其次就是看js文件,找变量或则参数值

或则就是说用js学习手机工具,hae,findsomthing插件,然后搜集变量值,然后去替换,然后就是放入intruder去爆破,这些时候可能就是还要去分析,他是否是i凭借成功的,

那这些工具大家都有,那不是大家都能挖到,其实还是要去些一些正则匹配的,然后去匹配

哪些工具也是写好的匹配的

如果自己些工具的话,会撇皮正则就会收集到更多的信息,就能挖到漏洞的几率就更大

内网知识点

antword流量分析

请求字段会有antword等蚁剑的标识,一般是采用base64字段,有混淆的话需要删除前两个字段,然后解密

fastjson不出网如何利用

相关推荐
Yuzhiyuxia18 小时前
【AI Agent面试系列】AI Agent可观测、评测、安全相关的知识点
人工智能·安全·面试
li星野21 小时前
相位补偿学习记录:把被颅骨“打乱“的声波重新对齐
学习
Z21-X21 小时前
云原生运维学习笔记:ECShop全链路容器化部署与Docker底层资源隔离深度剖析
运维·笔记·学习·云原生
QXWZ_IA1 天前
测绘单位采购RTK:设备价格、账号年费、售后,用时间轴分权重
网络·人工智能·安全
red_redemption1 天前
自由学习记录(230)
学习
IT大白鼠1 天前
GitLab 未认证 RCE 应急实战CVE-2026-97229(CVSS 10.0)
网络·安全·gitlab
进击的荆棘1 天前
Linux系统——线程同步与互斥之线程池和安全
linux·运维·服务器·安全·单例模式·线程
KCENN1 天前
安全地毯压敏传感防护在工业流水线与机器人作业区的耐腐蚀材质及紧急停机机制
安全
北城笑笑1 天前
Vue 109 ,从零搭建 Vue3 + Electron 工程:生态、安全桥接与打包选型( Vue + Electron )
前端·javascript·vue.js·安全·electron·vue
晓梦林1 天前
BUUCTF-菜刀流量-MISC-学习笔记
笔记·学习